- Interlock e Warlock combinano ingegneria sociale, attacchi 0-day e doppia estorsione; il rilevamento comportamentale e la segmentazione sono fondamentali.
- Prevenzione trasversale: patch, MFA, backup immutabili, filtraggio di e-mail/web e controllo dell'esecuzione sugli endpoint.
- Risposta efficace: isolare, identificare il ceppo, sradicare, ripristinare e rafforzare; pagare il riscatto non garantisce nulla.

Il ransomware continua a dominare l' agenda della sicurezza informatica e, in questo contesto, due nomi spiccano su tutti: Interlock e Warlock. Entrambi i gruppi hanno ampliato la propria attività in brevissimo tempo, spingendo aziende e organizzazioni a rivedere urgentemente le proprie difese e a rafforzare le misure di prevenzione per ridurre al minimo il rischio di interruzioni, violazioni dei dati e perdite finanziarie.
Non si tratta di una moda passeggera: nella prima metà del 2025 si è registrato un aumento del 47% degli attacchi rispetto allo stesso periodo dell'anno precedente (3.627 contro 2.472). Questo incremento non è dovuto solo alle bande criminali già consolidate ; riflette anche l'emergere di nuovi attori che hanno affinato le proprie tattiche, tecniche e procedure (TTP) e perfezionato le proprie strategie di ingegneria sociale per ottenere un accesso iniziale più efficace e discreto.
Situazione attuale: perché Interlock e Warlock sono preoccupanti
Interlock, Warlock e SafePay sono passati dall'essere "nomi nuovi" a minacce con un impatto tangibile nel giro di pochi mesi. Interlock è apparso alla fine del 2024 e ha rapidamente accumulato oltre 20 intrusioni contro settori sensibili come la sanità, la pubblica amministrazione e l'istruzione; Warlock è emerso come operazione Ransomware-as-a-Service (RaaS) nel marzo 2025 e ha accumulato oltre 60 vittime; e SafePay ha avuto un'impennata con oltre 200 incidenti solo nel primo trimestre del 2025.
Questo dinamismo ha innescato allarmi formali. La CISA, insieme ad altre agenzie, ha emesso un avviso specifico (indicato come aa25-203a) riguardante l'escalation di Interlock. Il messaggio di fondo è chiaro: gli aggressori stanno accelerando il loro ciclo di innovazione, sfruttando le lacune nei processi e approfittando di credenziali e vulnerabilità a un ritmo difficile da eguagliare senza adottare un approccio di sicurezza a più livelli, basato sul principio zero-trust.
Le vittime non sono solo le grandi aziende; il fenomeno colpisce anche le PMI e le entità regionali strategiche. Warlock, ad esempio, si concentra sui settori tecnologico, finanziario e delle telecomunicazioni , in particolare negli Stati Uniti, in Giappone e nel Regno Unito. SafePay, invece, mostra una predilezione per gli Stati Uniti (103 casi confermati, quasi il 40% del totale) e opera anche in Germania, Australia, Regno Unito e America Latina (Messico, Colombia e Argentina).
È opportuno sottolineare la doppia estorsione come denominatore comune: gli aggressori crittografano ed esfiltrano i dati per massimizzare la pressione. Nel caso di Interlock, ci sono incidenti di alto profilo come la violazione dei dati di DaVita negli Stati Uniti, con 1,5 terabyte di dati trafugati (cartelle cliniche, informazioni cliniche, account utente e dati finanziari), che illustrano la portata e il danno reputazionale di queste campagne.
Un altro problema costante: i sistemi di sicurezza impiegano troppo tempo a rilevare le intrusioni. Studi di settore stimano che gli incidenti possano rimanere inosservati per oltre 250 giorni , con un costo medio di quasi 4,99 milioni di dollari. Questa finestra di opportunità per i criminali si riduce drasticamente quando si combinano telemetria di alta qualità, rilevamento comportamentale e una strategia di contenimento ben collaudata.
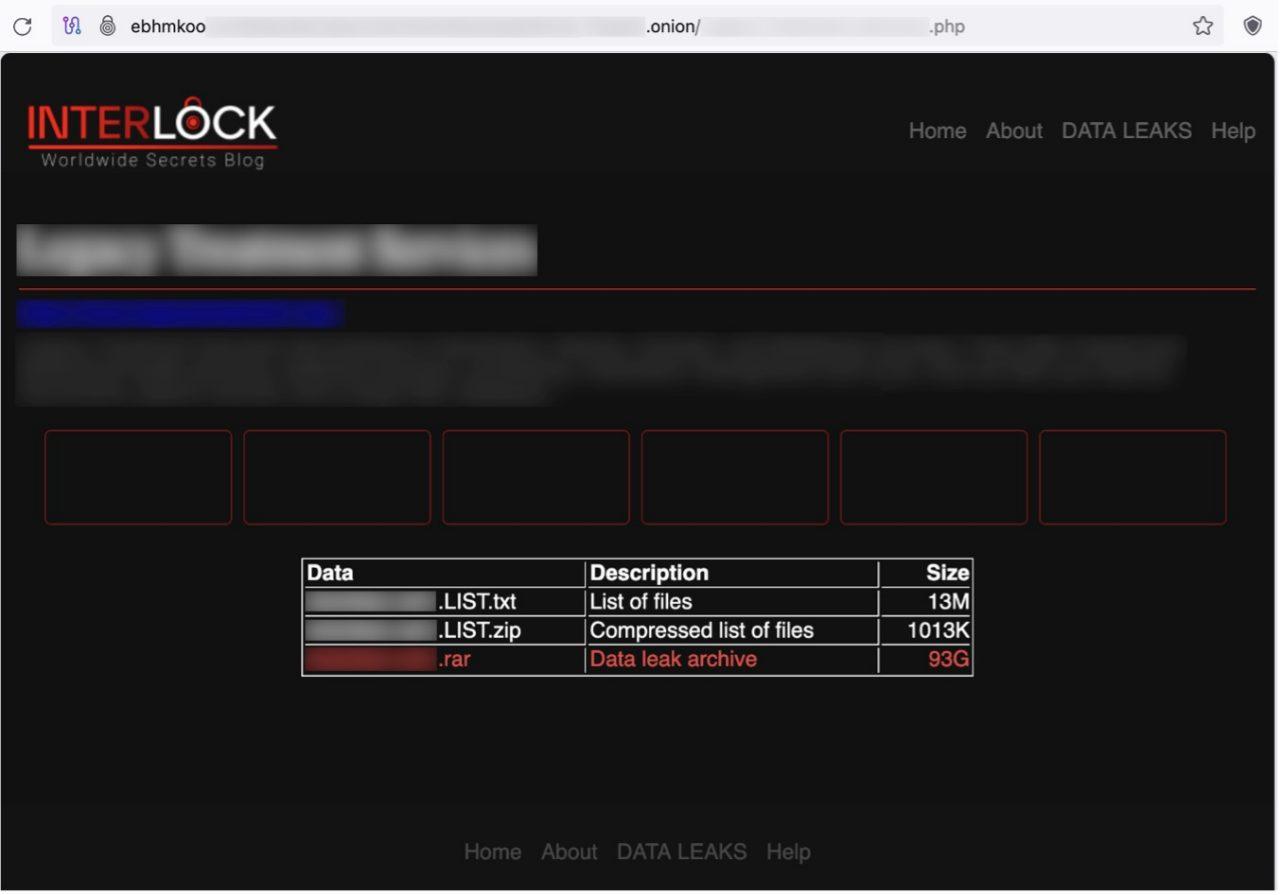
Interlock ha adottato metodi di accesso insoliti ed estremamente efficaci. Il suo tratto distintivo è la tecnica di ingegneria sociale ClickFix , che induce la vittima a eseguire script camuffati da finestre di risoluzione dei problemi o falsi CAPTCHA. Dietro questa manovra, uno script PowerShell offuscato (codificato in Base64) può avviare payload, distribuire il proprio RAT (Remote Access Trojan) e iniziare movimenti laterali.
Nel corso del 2025, è stata osservata una variante modificata di ClickFix utilizzata per scaricare una nuova versione del suo RAT in PHP, aumentandone la persistenza e le capacità di controllo remoto . Questo agente si installa all'avvio del sistema e si ancora al sistema modificando la chiave di registro "Chrome Updater" in Windows, garantendo la sua esecuzione dopo i riavvii e riducendo la probabilità di essere rimosso con metodi superficiali.
Una volta penetrato nel sistema, Interlock in genere raccoglie informazioni di sistema e credenziali , utilizzando strumenti come Cobalt Strike, SystemBC, il proprio Interlock RAT5 o NodeSnake RAT. Non è raro trovare utility per rubare chiavi e sequenze di tasti (ad esempio, componenti come "cht.exe" e "klg.dll"), così come l'utilizzo di noti malware per il furto di credenziali (Lumma, Berserk) per elevare i privilegi.
Per esfiltrare i dati, il gruppo combina canali cloud e tradizionali : Azure Storage Explorer e AzCopy, oltre a WinSCP, sono strumenti frequentemente utilizzati. Gli spostamenti laterali vengono spesso effettuati tramite RDP, AnyDesk e PuTTY, e sono state osservate tecniche come il Kerberoasting per acquisire ticket e ottenere l'accesso ad account con privilegi elevati.
Una distinzione importante è l'attenzione rivolta alla crittografia delle macchine virtuali, inizialmente escludendo host o server fisici . Questo schema potrebbe evolversi, ma è stato riscontrato in diverse intrusioni recenti. Sono state inoltre individuate somiglianze con famiglie di ransomware come Rhysida, così come peculiarità nel suo metodo di estorsione: la richiesta di riscatto può includere un codice univoco e un contatto tramite Tor, senza inizialmente richiedere un riscatto specifico.
Warlock, noto anche come Gold Salem o Storm-2603, utilizza un modello ransomware-as-a-service. La sua caratteristica più eclatante è l'accesso iniziale tramite vulnerabilità zero-day in Microsoft SharePoint, concatenate in quella che la community ha soprannominato ToolShell. I CVE associati includono CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 e CVE-2025-53771.
In seguito all'intrusione iniziale, l'attacco si concentra sull'esfiltrazione di dati finanziari, registri interni ed elenchi di clienti o dipendenti , culminando nella crittografia e in un doppio tentativo di estorsione. Nel giro di pochi mesi, ha superato le 60 vittime, colpendo in particolare i settori tecnologico, dei servizi finanziari e delle telecomunicazioni, con Stati Uniti, Giappone e Regno Unito ai primi posti nelle valutazioni del rischio.
La lezione operativa è semplice: se la vostra organizzazione espone SharePoint o servizi web critici, la gestione delle patch e il rafforzamento della superficie di attacco sono essenziali. Limitare l'esposizione, rivedere l'autenticazione, registrare accuratamente gli accessi e implementare sistemi di rilevamento mirati per comportamenti anomali in SharePoint riduce significativamente il vettore di attacco.
L'implementazione dell'autenticazione a più fattori (MFA) e il condizionamento dell'accesso tramite policy contestuali (dispositivo, posizione, rischio) riducono significativamente il vantaggio tattico che gli operatori ottengono quando le credenziali o i cookie vengono compromessi. L'aggiunta della segmentazione della rete e di liste di controllo degli accessi rigorose riduce ulteriormente il margine di manovra all'interno dell'ambiente.
SafePay: volume, portata globale e somiglianze con LockBit 3.0
SafePay è stato lanciato nella seconda metà del 2024, ma è stato nel 2025 che è diventato uno dei programmi di crittografia più attivi . Solo nel primo trimestre ha gestito oltre 200 incidenti. Viene spesso paragonato a LockBit 3.0 per le sue funzionalità e modularità.
I loro obiettivi sono sparsi in tutto il mondo, sebbene gli Stati Uniti rappresentino la maggior parte delle vittime accertate. I settori più colpiti includono la produzione, la tecnologia, l'istruzione , i servizi professionali e la sanità. L'accesso iniziale viene ottenuto attraverso vari metodi, tra cui credenziali rubate, lo sfruttamento di servizi remoti esposti (VPN e simili) e vulnerabilità CVE note non adeguatamente corrette.
Una volta instaurato, il malware estende il proprio controllo attraverso movimenti laterali e furti di password, e mette in atto una strategia di estorsione in due fasi (fuga di dati + crittografia) per massimizzare il proprio potere. La raccomandazione: politiche di password rigorose con autenticazione a più fattori (MFA), revisioni periodiche dell'esposizione esterna, VPN rinforzate e microsegmentazione per limitare la diffusione tra domini e reti.
Rilevamento precoce e caccia alle minacce: dalla teoria alla pratica
Se Interlock e Warlock dimostrano qualcosa, è che la visibilità è tutto. Il monitoraggio in tempo reale con sistemi SIEM, EDR e IPS , combinato con la ricerca attiva delle minacce, riduce i tempi di permanenza e impedisce che un'intrusione si trasformi in un incidente critico.
La community fornisce raccolte di regole mappate su MITRE ATT&CK e arricchite con CTI per coprire le TTP di Interlock e di altri operatori. Avere rilevamenti pronti per più SIEM, EDR e data lake , completi di metadati, riferimenti, cronologie e guide di triage, accelera la convalida delle ipotesi e la risposta.
Per organizzare i contenuti tattici, è utile etichettare ricerche e regole con termini come "Interlock Ransomware" o "aa25-203a" e creare dashboard incentrate sulle attività chiave (ad esempio, PowerShell con Base64, modifiche sospette al registro di sistema per le chiavi di avvio, utilizzo anomalo di RDP/AnyDesk, pattern di Kerberoasting e utilità di esfiltrazione). Gli IDE di rilevamento assistiti dall'IA aiutano a trasformare i report sulle minacce in query multipiattaforma e portatili.
Misure di prevenzione che fanno davvero la differenza
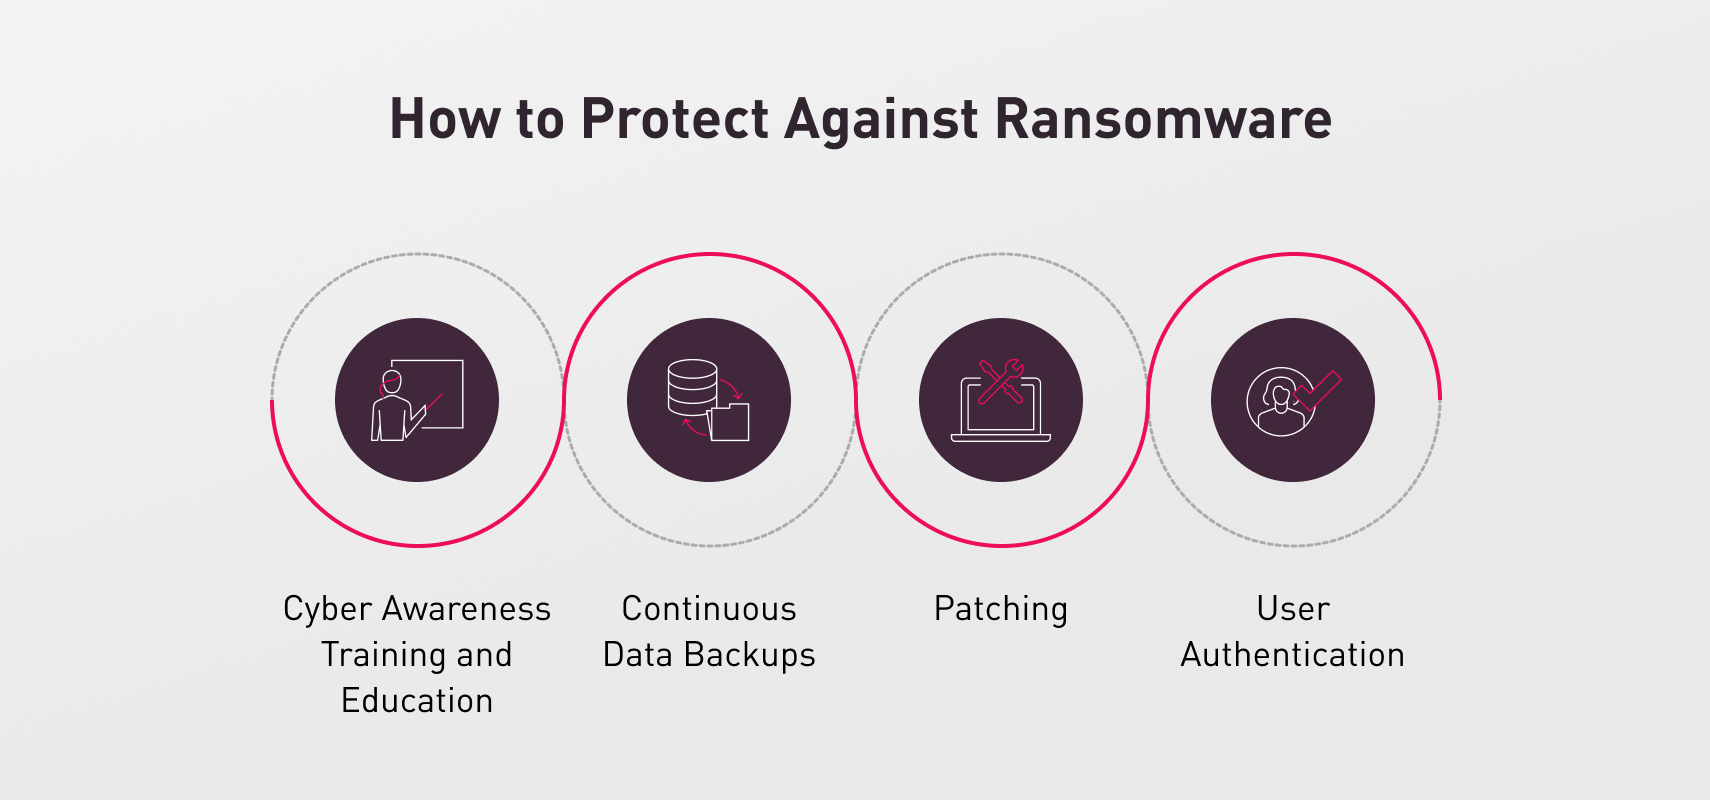
La prevenzione è la prima linea di difesa e deve essere implementata in tutti i reparti, in conformità con la norma ISO 27001. È fondamentale formare tutto il personale a riconoscere il phishing , i link ingannevoli e gli allegati dannosi, idealmente attraverso esercitazioni periodiche. La consapevolezza non è un lusso per il reparto IT: siamo tutti parte della difesa e basta un clic per aprire la porta.
L'applicazione prioritaria delle patch è fondamentale. Sistemi operativi, browser, runtime Java/legacy, Microsoft Office e componenti critici devono essere aggiornati. La maggior parte delle campagne sfrutta vulnerabilità note o appena scoperte, quindi un programma di aggiornamento costante è il vostro migliore alleato.
Rafforzare l'autenticazione. L'autenticazione a più fattori (MFA) su tutti gli account sensibili riduce significativamente il riutilizzo delle password e il dirottamento delle sessioni. Applicare il principio del minimo privilegio e rivedere costantemente le autorizzazioni di amministratore, gli account di servizio e gli accessi legacy.
Segmentazione e liste di controllo. Separare reti, domini e ambienti riduce al minimo il raggio d'azione dell'attacco. Isolare i server di gestione, proteggere i data center, applicare rigorosamente le liste di controllo degli accessi (ACL) e disabilitare i servizi non utilizzati. Ove opportuno, spostare i carichi di lavoro a rischio in container o VDI per limitarne la portata.
Protezione di email e web. Il filtraggio anti-phishing e l'analisi dei contenuti riducono il rumore che raggiunge l'utente. Aggiungi policy DMARC, SPF, DKIM e gateway in ambiente sandbox per ispezionare allegati e URL prima della consegna.
Controllo dell'esecuzione e macro. Disabilita le macro per impostazione predefinita in Office per chi non ne ha bisogno. Applica liste di applicazioni consentite, regole basate su cartelle (ad esempio, file temporanei del browser) e criteri che limitano i file binari che possono accedere a tipi di file sensibili (ad esempio, solo Word può modificare i file .docx).
Strumentazione degli endpoint. EDR/anti-ransomware con rilevamento comportamentale , blocco dell'esecuzione di attività sospette e ripristino dei file. Combinare il tutto con policy PowerShell restrittive, blocco degli script e audit AMSI.
Garantire un accesso remoto sicuro. Se si utilizza una VPN o un sistema di desktop remoto, abilitare l'autenticazione a più fattori (MFA) , limitare l'accesso in base all'indirizzo IP/paese, analizzare i modelli di accesso e disabilitare i tunnel non sicuri. Sostituire le credenziali con certificati ove possibile e verificare l'utilizzo di strumenti come AnyDesk o PuTTY.
Guida all'azione se sei già impegnato
La priorità è il contenimento. Isolare le apparecchiature e i segmenti di rete interessati disconnettendoli dalla rete per rallentare la diffusione. Disabilitare i backup automatici per tutta la durata dell'incidente per evitare che la crittografia contamini gli snapshot.
Identifica il ceppo. Analizza la nota di riscatto, le estensioni e gli artefatti . Le piattaforme di identificazione dei ransomware possono aiutare a chiarire la famiglia per orientare le azioni e identificare potenziali strumenti di decrittazione gratuiti.
Elimina e ripristina. Esegui una pulizia con antivirus/EDR , verifica che non rimangano problemi residui e, se disponi di backup integri, ripristina servizi e dati secondo un piano di priorità (dipendenze aziendali e tecniche).
Eseguire un'analisi forense. Esaminare i registri, gli indicatori di compromissione (IOC), i percorsi di movimento laterale, gli account utilizzati e le potenziali esfiltrazioni. Questo non solo chiude le porte, ma è anche fondamentale per la conformità e la comunicazione con le parti interessate.
Correggi e segnala. Applica patch, rafforza le configurazioni, ruota le credenziali e formalizza le lezioni apprese. Notifica le autorità competenti in base alla tua giurisdizione e al tuo settore; la trasparenza favorisce una risposta coordinata.
Vale la pena pagare il riscatto?
Le autorità e gli esperti sconsigliano di pagare. Non vi è alcuna garanzia di decrittazione, anche cedendo alla richiesta; si potrebbe diventare un bersaglio ricorrente e, in alcuni casi, potrebbero esserci implicazioni legali qualora il gruppo venisse sanzionato. Inoltre, si finanzierebbero future attività criminali.
L'alternativa è rafforzare la preparazione per evitare di arrivare a quel punto: backup affidabili, esercitazioni di ripristino, rilevamento proattivo e consulenza di esperti se la situazione lo richiede. Pagare non è una strategia di sicurezza; è solo un altro rischio.
Strumenti e servizi che aiutano
Per innalzare il livello di protezione, è consigliabile valutare suite con copertura per endpoint, rete e cloud, insieme a firewall di alto livello . Le soluzioni di protezione degli endpoint, EDR e MDR consentono un rilevamento, un contenimento e una risposta rapidi, nonché un'analisi forense e una mitigazione coordinate.
Alcuni fornitori offrono componenti specifici per la protezione dai ransomware, tra cui il rilevamento comportamentale, l'isolamento dei processi e il ripristino dei file. Altri integrano inventario, applicazione di patch, controllo dei privilegi e audit, semplificando la governance e riducendo le lacune tra i diversi strumenti.
Se la vostra organizzazione necessita di riferimenti di mercato, sono disponibili centri tematici e cataloghi di regole per il rilevamento avanzato, mappati su MITRE ATT&CK e compatibili con diversi SIEM/EDR/Data Lake, con CTI, metadati e raccomandazioni di triage utilizzabili. Questo tipo di contenuto accelera le operazioni di difesa e la ricerca basata su ipotesi.
Politiche e abitudini: cosa fare e cosa non fare che funzionano
Effettua backup regolari e verificabili. Un backup comprovato elimina il rischio di ricatti e riduce i tempi di ripristino. Sii proattivo: progetta ora la tua strategia di risposta, definisci i ruoli e mettila in pratica con esercitazioni simulate.
Utilizza l'analisi e il filtraggio dei contenuti nelle email e sul web. Bloccare allegati e URL dannosi prima che raggiungano l'utente riduce drasticamente il rischio. Mantieni tutti i sistemi aggiornati: le patch tempestive correggono le vulnerabilità prima che qualcuno possa sfruttarle.
Formate i vostri team per individuare le frodi e gestire le password in modo responsabile. Non condividete mai credenziali o informazioni personali con fonti non verificate e diffidate di richieste urgenti o cambiamenti insoliti nei processi.
Non pagare il riscatto e non prolungare i danni. Se vieni colpito, isolati rapidamente, interrompi i backup automatici e impedisci che la crittografia infetti altri dati. Dai la priorità all'eliminazione del virus e a un ripristino completo.
Controlli aggiuntivi che migliorano la sicurezza
Gestione professionale delle patch. Automatizzate il rilevamento e la distribuzione degli aggiornamenti , dando priorità a criticità e rischio, senza interrompere le operazioni. Questo include sistemi operativi, middleware, browser e componenti di terze parti.
Controllo degli accessi orientato ai dati. Definisci regole che impediscano ai processi non autorizzati di modificare file sensibili (ad esempio, consentendo solo a Word di accedere ai file .docx). In questo modo, anche se un file binario dannoso viene eseguito, non sarà in grado di crittografare i dati importanti.
Il software gestisce le regole in base alla cartella e al contesto. Limita l'esecuzione, la lettura e la scrittura in posizioni chiave (temporanee, download) e include eccezioni progettate per evitare di interrompere i flussi di lavoro legittimi (programmi di installazione, compressione).
Disabilita le macro a meno che non siano assolutamente necessarie. Molte catene di infezione utilizzano ancora le macro nei documenti offuscati; bloccarle di default elimina un vettore di attacco tradizionale e molto redditizio per l'attaccante.
Liste bianche e container. Consentono l'esecuzione solo di applicazioni attendibili e isolano le attività rischiose in ambienti virtualizzati o containerizzati, limitando l'impatto in caso di esecuzione accidentale.
Persone e leadership: influenza senza “autorità formale”
La tecnologia da sola non basta senza decisioni ponderate e un adeguato coordinamento. Nel campo della sicurezza, gran parte del successo dipende dalla credibilità, dalla fiducia e dall'influenza, piuttosto che dalle posizioni di autorità. Mappare le interdipendenze (chi deve collaborare, chi può bloccare l'accesso) e coltivare relazioni trasparenti aumenta significativamente la capacità di implementare il cambiamento.
Le organizzazioni sono intrinsecamente politiche: priorità, pressioni e incentivi diversi coesistono e si scontrano. Una leadership efficace in materia di sicurezza informatica si basa su empatia, chiarezza e coerenza, costruendo accordi che generino valore condiviso anziché imporre controlli arbitrari.
Un caso allegorico per ricordare la lezione
Immaginate una minaccia come Cipherlock, un'entità che blocca e silenzia i dati. L'eroe non vince con la forza bruta, ma attraverso il contenimento, l'analisi e l'interruzione delle vie di propagazione prima di lanciare un contrattacco. La lezione: il ransomware non punisce la tecnologia in sé, ma la negligenza nella sua gestione.
La giusta combinazione tattica è chiara: supporto costante, segmentazione intelligente, applicazione disciplinata delle patch e formazione continua . Ogni utente è un anello attivo nella difesa e ogni processo ben organizzato è un ostacolo in meno per l'attaccante.
Consigli essenziali per l'igiene digitale
Evitate di cliccare su link non verificati e di scaricare da siti sospetti; anche le chiavette USB sconosciute rappresentano una potenziale minaccia da eliminare. Utilizzate una VPN con autenticazione a più fattori (MFA) sulle reti Wi-Fi pubbliche e rafforzate la vostra sicurezza con moderne misure di protezione.
Proteggi la tua posta elettronica con analisi automatizzate e regole anti-spoofing. Effettua regolarmente backup e pratica il ripristino dei dati. E riduci i dati personali che condividi: meno informazioni esponi, meno possibilità ci sono che vengano sfruttate.
Se la tua azienda utilizza SharePoint o altre piattaforme esposte, esamina attentamente configurazioni, autenticazione e applicazione delle patch . La catena di ToolShell sfruttata da Warlock ci ricorda che le vulnerabilità zero-day esistono, ma le configurazioni errate e i ritardi nell'applicazione delle patch sono molto più comuni.
Nemmeno le statistiche sul comportamento umano sono d'aiuto: una percentuale significativa di utenti apre le email di phishing e alcuni addirittura eseguono allegati dannosi. Pertanto, oltre alla formazione, è necessario implementare misure di sicurezza tecniche che tengano conto dell'errore umano come parte naturale del sistema.
Prevenzione e risposta efficace non sono un punto di arrivo, ma una pratica. Investire in diversi livelli di difesa, automazione e visibilità riduce il tempo di permanenza dell'attaccante e ne attenua l'impatto qualora riesca a violare la prima linea di difesa.
Considerando tutto quanto sopra, proteggersi da Interlock, Warlock e altre bande emergenti richiede tecnica, metodo e cultura: tecnologie moderne ben integrate, processi ripetibili e team allineati che sappiano come rilevare, contenere, eliminare e ripristinare rapidamente i dati. Aggiungete a ciò backup affidabili, autenticazione a più fattori ovunque, segmentazione rigorosa e monitoraggio continuo, e le probabilità che un ransomware rovini la vostra attività crolleranno.
