- L'intelligenza artificiale consente di rilevare e contrastare le minacce informatiche e i crimini fisici con maggiore velocità, precisione e contesto.
- Gli aggressori si affidano all'intelligenza artificiale anche per frodi, deepfake e per automatizzare lo sfruttamento delle vulnerabilità.
- Proteggere l'IA richiede la messa in sicurezza di dati, modelli e API, con piena visibilità in ambienti ibridi e multicloud.
- Integrare la sicurezza fin dalla progettazione e concentrarsi sulla resilienza trasforma l'IA in un vero vantaggio competitivo.
L'intelligenza artificiale applicata alla sicurezza è diventata un argomento di grande attualità per aziende, pubbliche amministrazioni e forze dell'ordine. Il passaggio al cloud, agli ambienti ibridi e la crescita esponenziale dei dati hanno completamente trasformato lo scenario, e gli hacker ne stanno approfittando a velocità vertiginosa.
Allo stesso tempo, l'intelligenza artificiale apre un'ampia gamma di opportunità: dal rilevamento di attacchi informatici in tempo reale alla previsione di crimini fisici in aree specifiche, fino all'automazione di compiti ripetitivi nei centri operativi di sicurezza. Tuttavia, tutto questo potenziale comporta rischi molto seri se l'IA stessa, i suoi dati e le interfacce che la circondano non vengono adeguatamente protetti.
Il nuovo scenario delle minacce e perché l'IA è fondamentale
Il panorama attuale delle minacce informatiche è molto più complesso e aggressivo rispetto a pochi anni fa. La massiccia migrazione al cloud e alle architetture ibride ha fatto esplodere le superfici di attacco: i dati sono ora distribuiti tra data center on-premise, diversi provider di servizi cloud e ambienti edge, rendendo il controllo estremamente difficile.
Questo cambiamento coincide con una chiara carenza di professionisti della sicurezza informatica . Solo negli Stati Uniti, ci sono centinaia di migliaia di posizioni vacanti, il che si traduce in team sovraccarichi di lavoro, con poco tempo per ricerche approfondite e costretti a stabilire priorità in fretta.
Il risultato è che gli attacchi sono ora più frequenti e più costosi . Recenti studi stimano il costo medio globale di una violazione dei dati a oltre 4 milioni di dollari, con aumenti cumulativi a doppia cifra in soli tre anni. Analizzando l'impatto dell'intelligenza artificiale su questi incidenti, la differenza è sorprendente: le organizzazioni che non utilizzano l'IA nella loro strategia di sicurezza pagano, in media, molto di più per ogni violazione rispetto a quelle che la utilizzano.
Le aziende dotate di funzionalità di sicurezza basate sull'intelligenza artificiale possono ridurre il costo medio di una violazione dei dati di centinaia di migliaia di dollari. Anche disporre di controlli parziali o limitati tramite IA rappresenta una riduzione significativa rispetto a chi non ha investito in questo ambito.
In questo contesto, l'IA non è solo "un vantaggio aggiuntivo": sta diventando uno strumento strategico essenziale per monitorare grandi volumi di informazioni sulla sicurezza, rilevare comportamenti anomali e rispondere agli incidenti prima che si aggravino.
Come i criminali informatici utilizzano l'intelligenza artificiale
D'altro canto, gli stessi progressi dell'intelligenza artificiale che aiutano a difendersi dagli attacchi sono stati rapidamente adottati anche dai malintenzionati . La capacità di generare contenuti falsi convincenti a basso costo sta cambiando il panorama delle frodi, della disinformazione e persino delle estorsioni personali.
Da un lato, i generatori di testo avanzati consentono la creazione di notizie false, email di phishing e messaggi di ingegneria sociale estremamente curati, adattati al contesto della vittima e scritti in uno stile che imita quello di giornalisti professionisti o dirigenti aziendali. Non si tratta più di email piene di errori, ma di comunicazioni altamente credibili.
D'altro canto, gli strumenti per la creazione di deepfake di video e audio hanno fatto passi da gigante. Grazie a software specializzati, gli hacker possono sovrapporre volti a video reali (deepface) o clonare voci (deepvoice) con un livello di realismo tale da ingannare facilmente chiunque non sia preparato.
Un caso esemplificativo è la frode telefonica basata sulla clonazione vocale di un familiare . Dopo aver ottenuto registrazioni audio di una persona, i criminali addestrano un modello in grado di imitarne il tono, l'accento e il modo di parlare. Quindi chiamano un parente, impersonando quella persona, inventano un'emergenza e richiedono un bonifico urgente. Riconoscendo la voce, la vittima abbassa completamente la guardia.
Oltre alla vera e propria frode, l'intelligenza artificiale viene utilizzata anche per automatizzare l'individuazione delle vulnerabilità , perfezionare gli attacchi di forza bruta contro le credenziali e scrivere codice dannoso. Le forze dell'ordine e organizzazioni come l'FBI hanno già rilevato un netto aumento delle intrusioni legate all'uso malevolo dell'intelligenza artificiale generativa, e molti esperti di sicurezza informatica riconoscono che una parte significativa della crescita degli attacchi è dovuta proprio a questi nuovi strumenti.
Applicazioni dell'intelligenza artificiale nella sicurezza informatica: dal dispositivo terminale al cloud.
In risposta a questo aumento del rischio, l'intelligenza artificiale sta trasformando la sicurezza informatica in tutta la sua infrastruttura tecnologica . Le aziende stanno integrando funzionalità di machine learning in soluzioni per endpoint, firewall, piattaforme SIEM e strumenti cloud dedicati.
Lato utente, le soluzioni di sicurezza degli endpoint basate sull'intelligenza artificiale analizzano continuamente il comportamento di processi, file e connessioni. Invece di affidarsi esclusivamente alle firme, apprendono cosa è "normale" su ciascun dispositivo e rilevano anomalie sospette, come l'esecuzione improvvisa di script sconosciuti o la crittografia massiva di file tipica dei ransomware.
I firewall di nuova generazione basati sull'intelligenza artificiale (NGFW con funzionalità intelligenti) possono ispezionare il traffico crittografato, rilevare schemi anomali e correlare gli eventi su più porte e protocolli. Ciò consente loro di bloccare le comunicazioni con i server di comando e controllo o di prevenire tentativi di esfiltrazione di dati che altrimenti passerebbero inosservati.
A livello di monitoraggio globale, le piattaforme SIEM (Security Information and Event Management) e le soluzioni XDR generano migliaia di avvisi ogni giorno. L'intelligenza artificiale viene utilizzata per dare priorità e raggruppare gli eventi correlati, trasformando questa valanga di dati grezzi in pochi incidenti ad alto impatto che meritano un'attenzione immediata.
Inoltre, negli ambienti cloud vengono implementate specifiche soluzioni di sicurezza basate sull'intelligenza artificiale che identificano configurazioni errate, autorizzazioni eccessive o movimenti di dati insoliti tra regioni e servizi. Queste sono integrate da tecnologie di rilevamento e risposta di rete (NDR) basate sull'intelligenza artificiale che monitorano il traffico di rete interno alla ricerca di comportamenti tipici di un attaccante già presente all'interno del sistema.
Vantaggi dell'intelligenza artificiale per i team di sicurezza
I team di sicurezza informatica si trovano ad affrontare una duplice sfida: gestire un volume enorme di dati e una crescente complessità tecnica . In questo contesto, l'intelligenza artificiale è diventata un alleato fondamentale, consentendo loro di ottenere di più con le stesse risorse.
Uno dei vantaggi più evidenti è la rilevazione delle minacce molto più rapida . Laddove prima un analista doveva esaminare manualmente gli eventi, ora gli algoritmi apprendono i modelli di attacco, le abitudini degli utenti e i comportamenti tipici del sistema. Ciò consente loro di identificare gli incidenti critici in pochi secondi, anche quando si manifestano come una combinazione di segnali sottili sparsi in diverse fonti di dati.
Un altro punto chiave è la riduzione dei falsi positivi e dei falsi negativi . Attraverso il riconoscimento di pattern, il rilevamento di anomalie e tecniche di apprendimento continuo, l'IA filtra il "rumore" degli avvisi irrilevanti e si concentra su quelli che rappresentano realmente una minaccia. Questo impedisce ai team di esaurirsi rispondendo ad avvisi che alla fine non portano a nulla.
L'intelligenza artificiale generativa sta cambiando anche il modo in cui gli analisti lavorano con le informazioni. Traducendo i dati tecnici in linguaggio naturale , gli strumenti possono produrre report chiari, facilmente condivisibili con i manager o altri reparti, spiegare cosa comporta una specifica vulnerabilità o descrivere in dettaglio i passaggi consigliati per risolverla.
Questa capacità di presentare le informazioni in modo comprensibile e di guidare la risposta consente agli analisti junior di affrontare compiti più complessi senza dover padroneggiare linguaggi di interrogazione o strumenti avanzati fin dal primo giorno. In pratica, l'IA genera passaggi di correzione, suggerimenti concreti e un contesto aggiuntivo che accelera la curva di apprendimento.
Infine, l'intelligenza artificiale fornisce una visione più completa dell'ambiente aggregando e correlando i dati provenienti dai log di sicurezza, dal traffico di rete , dalla telemetria cloud e da fonti esterne di intelligence sulle minacce. Questo aiuta a rivelare schemi di attacco che altrimenti passerebbero inosservati se analizzati da un singolo sistema.
Autenticazione, password e analisi comportamentale
Oltre al rilevamento delle intrusioni, l'intelligenza artificiale sta cambiando il modo in cui vengono protette le identità e gestiti gli accessi . Le password tradizionali esistono ancora, ma vengono sempre più spesso integrate con modelli di analisi comportamentale basati sull'IA e altri fattori.
L'intelligenza artificiale viene utilizzata nei sistemi di autenticazione adattiva che valutano il contesto di ogni accesso: posizione, dispositivo, ora, cronologia di utilizzo, velocità di digitazione e altri fattori. Se qualcosa sembra fuori dall'ordinario, il sistema aumenta il livello di sicurezza richiedendo informazioni aggiuntive o bloccando la sessione.
Parallelamente, le soluzioni di analisi comportamentale possono rilevare tentativi di furto d'identità o account compromessi studiando come gli utenti interagiscono con le applicazioni, a quali risorse accedono e come navigano nella rete. Un cambiamento significativo in questi schemi può indicare che qualcuno sta utilizzando credenziali rubate.
La gestione delle vulnerabilità si avvale anche dell'intelligenza artificiale per andare oltre i tipici elenchi infiniti di difetti. I modelli analizzano quali vulnerabilità hanno maggiori probabilità di essere sfruttate in base all'attività effettiva degli aggressori, alla disponibilità di exploit pubblici e all'esposizione di ciascuna risorsa, contribuendo a dare priorità agli interventi di correzione.
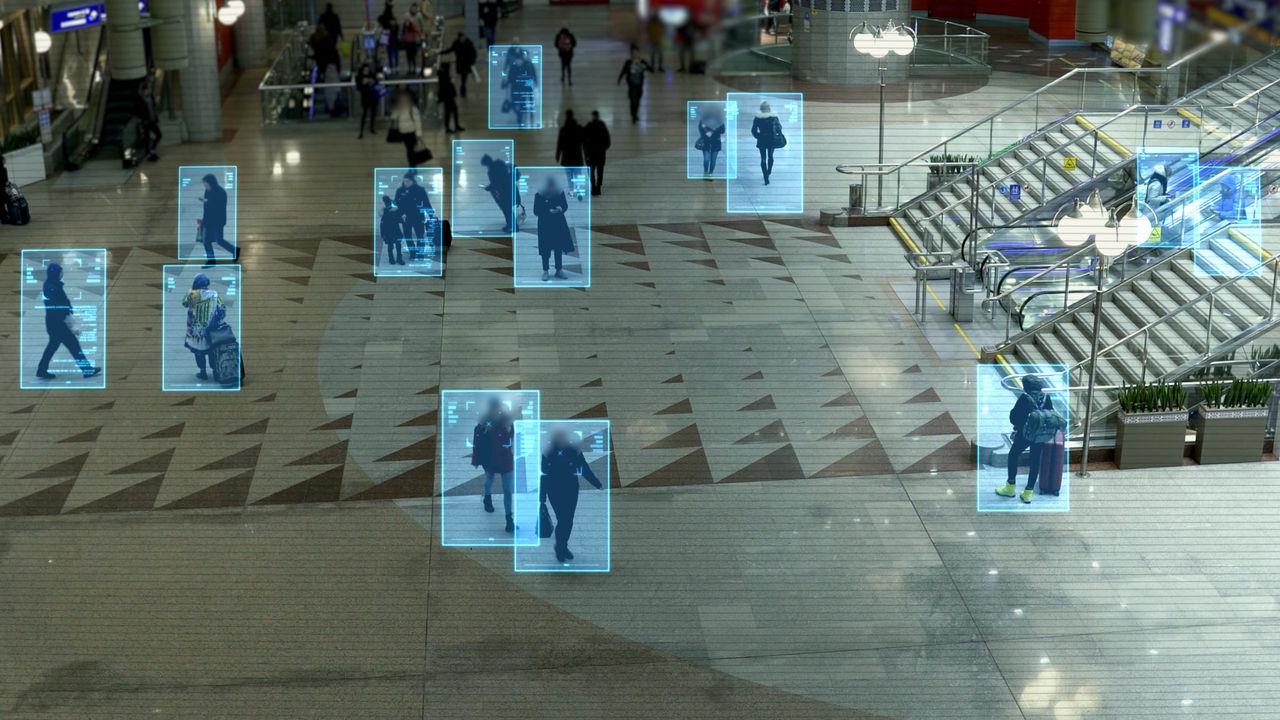
Negli ambienti fisici, la sorveglianza tramite telecamere e sensori è potenziata da modelli di intelligenza artificiale in grado di rilevare comportamenti sospetti , identificare targhe, riconoscere schemi di movimento e segnalare assembramenti insoliti. Combinando queste informazioni con dati storici e contesto, è possibile attivare sistemi di allerta precoce in aree con alti tassi di criminalità.
Prevenzione e previsione del crimine nel mondo fisico
Al di fuori del cyberspazio, l'intelligenza artificiale sta iniziando a svolgere un ruolo importante anche nella prevenzione della criminalità negli ambienti urbani . Analizzando grandi quantità di dati storici, le autorità possono individuare schemi che le aiutano a pianificare meglio le risorse.
Tra le applicazioni più comuni c'è l' analisi dei modelli di criminalità : quali tipi di reati si concentrano in determinate aree, in quali orari sono più frequenti o come si evolvono nel tempo. Queste informazioni vengono utilizzate per adeguare i pattugliamenti, migliorare l'illuminazione, installare telecamere aggiuntive o progettare campagne di prevenzione specifiche.
L'intelligenza artificiale viene utilizzata anche nei sistemi di allerta precoce che combinano dati in tempo reale (telecamere, sensori, social media, persino variabili meteorologiche) per stimare quando è più probabile che si verifichino determinati eventi. Sebbene non siano infallibili, questi sistemi possono aiutare ad anticipare scenari di rischio.
Nel campo delle indagini, gli algoritmi consentono l'analisi forense digitale di grandi quantità di dati (impronte digitali, DNA, fascicoli processuali, precedenti penali) per identificare connessioni che sarebbero molto difficili da individuare a prima vista. Ciò permette agli investigatori di collegare casi apparentemente non correlati o di affinare la ricerca di sospetti.
Tutto questo sviluppo deve essere costantemente bilanciato con il rispetto della privacy e dei diritti umani . Il rischio di distorsioni nei dati di addestramento è reale: se i modelli vengono alimentati con registri di polizia già distorti, possono rafforzare le discriminazioni esistenti "prevedendo" un aumento dei reati in specifiche comunità, anche se il problema di fondo è un altro.
Rischi e sfide: sicurezza dei dati, sicurezza del modello e sicurezza delle API.
Affinché l'IA sia affidabile, la sicurezza non può più limitarsi alla protezione di server o reti. È fondamentale proteggere l'intelligenza stessa : i dati che alimentano i modelli, le architetture di IA e le interfacce che le rendono accessibili.
L'efficacia dei modelli dipende dalla qualità dei dati di addestramento. Se questi dati sono manipolati o distorti , l'intelligenza artificiale prenderà decisioni errate. Un chiaro esempio si può osservare nei modelli utilizzati per i processi di reclutamento: se addestrati con dati storici che favoriscono sistematicamente determinati profili, l'IA può rafforzare i pregiudizi basati su genere, etnia o origine, discriminando candidati perfettamente qualificati.
A livello puramente tecnico, i modelli linguistici e altre intelligenze artificiali avanzate si trovano ad affrontare nuove categorie di attacchi, come l'iniezione di prompt . Questa tecnica consiste nell'occultare istruzioni dannose nei dati di input per alterare il comportamento del modello, aggirare i vincoli o indurlo a restituire informazioni nocive.
Un altro rischio importante è la divulgazione di informazioni sensibili . Se i sistemi sono configurati in modo errato, possono rivelare dati riservati dei clienti, segreti commerciali o frammenti del set di dati di addestramento stesso, direttamente o tramite tecniche come l'inferenza di appartenenza o l'estrazione del modello.
Le API utilizzate per accedere, addestrare o implementare modelli di intelligenza artificiale rappresentano un punto critico. Senza un'autenticazione robusta, la limitazione delle richieste e la convalida degli input , diventano facili bersagli per attacchi di forza bruta, scraping di massa o modifiche non autorizzate ai parametri del modello. Non è un caso che la maggior parte delle aziende abbia subito incidenti di sicurezza legati alle API negli ultimi mesi.
Complessità degli ambienti ibridi e necessità di visibilità totale
La maggior parte delle organizzazioni esegue le proprie soluzioni di intelligenza artificiale su infrastrutture ibride che combinano cloud pubblico, cloud privato, ambienti on-premise e, sempre più spesso, edge computing. Questa frammentazione rende difficile mantenere una visione chiara di dove si trovano i dati, come si spostano e chi vi ha accesso in un dato momento.
La mancanza di visibilità porta a controlli frammentati e punti ciechi . Alcuni modelli vengono addestrati in un cloud, perfezionati in un altro e poi implementati in paesi diversi, con i dati che saltano da un ambiente all'altro. Senza un'adeguata osservabilità, possono facilmente verificarsi violazioni della sicurezza o non conformità normative senza che nessuno se ne accorga in tempo.
Inoltre, a differenza dei software tradizionali, i modelli di intelligenza artificiale si evolvono con l'uso . Possono adattare i propri parametri in base ai nuovi dati che elaborano, rendendo difficile rilevare se sono stati manipolati o se si sono gradualmente discostati dal comportamento previsto.
Pertanto, è fondamentale implementare nel proprio laboratorio domestico un monitoraggio continuo e analisi avanzate, comprese misure di sicurezza, per tracciare le prestazioni, le risposte e le decisioni del modello. Solo in questo modo è possibile identificare schemi insoliti, lievi degradi o tentativi di attacco che passano inosservati nei log tradizionali.
Questa esigenza di controllo si estende anche ai livelli di rete e applicativi. Le tecnologie di protezione delle applicazioni web e delle API, combinate con funzionalità avanzate di ispezione del traffico, consentono di rilevare query sospette, tentativi di estrazione dati o comportamenti anomali nei confronti dei servizi di intelligenza artificiale, bloccandoli prima che compromettano informazioni sensibili.
Sicurezza fin dalla progettazione e resilienza come vantaggio competitivo
Affinché l'IA diventi un vero motore di crescita aziendale e non una fonte costante di preoccupazioni, la sicurezza deve essere integrata fin dal primo giorno . Non basta costruire il modello, metterlo in produzione e poi correggerlo frettolosamente.
Una strategia matura prevede la convalida e la protezione dei dati in tutte le fasi, l'applicazione di rigorosi controlli di accesso, la separazione degli ambienti di sviluppo, test e produzione e la firma crittografica degli artefatti del modello per garantirne l'integrità durante tutto il ciclo di vita.
È inoltre fondamentale progettare funzionalità automatizzate di rilevamento e risposta : quando un modello si comporta in modo anomalo, quando un'API riceve uno schema di richiesta anomalo o quando viene rilevato un cambiamento inatteso in un set di dati, il sistema deve essere in grado di reagire rapidamente, isolare i componenti e notificare i team competenti.
La resilienza, intesa come la capacità dell'IA di resistere agli attacchi e di ripristinarsi senza perdere funzionalità , sta diventando un fattore di fiducia essenziale per i dirigenti. Se un'organizzazione sa che i suoi modelli sono sicuri, osservabili e conformi, avrà molta più libertà di innovare e sperimentare casi d'uso avanzati.
In pratica, molte aziende combinano servizi di cybersecurity specializzati con soluzioni di protezione delle applicazioni e gestione del traffico che consentono strategie di difesa multilivello: ispezione avanzata del traffico, isolamento degli ambienti, mitigazione dell'esposizione dei dati, monitoraggio dei modelli e instradamento intelligente delle richieste in base a costi, conformità e prestazioni.
Tutto ciò non elimina la necessità di supervisione umana, ma riduce drasticamente le attività manuali e ripetitive. L'intelligenza artificiale si occupa della valutazione degli avvisi, della correlazione degli eventi e della sintesi delle informazioni, mentre gli specialisti si concentrano sulla comprensione delle intenzioni degli aggressori, sull'indagine di incidenti complessi e sulla progettazione di difese informatiche più robuste.
In definitiva, l'utilizzo dell'IA nella sicurezza richiede di presupporre tre idee fondamentali: che l'IA e la sicurezza debbano progredire di pari passo , che la protezione dell'IA implichi la salvaguardia di dati, modelli e interfacce (non solo dell'infrastruttura) e che la resilienza generata da un'IA ben protetta si traduca in un reale vantaggio competitivo rispetto a chi improvvisa.
L'intelligenza artificiale, da esperimento di nicchia, è diventata la forza trainante dell'innovazione digitale in praticamente ogni settore. Integrarla nella sicurezza, garantendo al contempo un'adeguata protezione, consente di mitigare l'impatto delle violazioni, anticipare le minacce, migliorare la prevenzione dei reati e alleggerire il carico di lavoro dei team umani, a condizione che si mantenga un attento equilibrio tra efficacia, etica e rispetto dei diritti umani.