- L'analisi del traffico di rete consente di osservare pacchetti e flussi per migliorare le prestazioni, la sicurezza e la risoluzione dei problemi.
- Wireshark è lo strumento principale per analizzare i pacchetti in dettaglio, mentre NTA e NetFlow si concentrano sulla visione globale dei flussi.
- L'utilizzo del Machine Learning spinge NTA verso NDR e XDR, automatizzando il rilevamento e la risposta alle minacce complesse.
- La padronanza di queste tecniche apre opportunità di carriera nell'amministrazione di sistemi, nelle reti e nella sicurezza informatica, sia difensiva che offensiva.
In qualsiasi azienda, a casa o persino in un piccolo ufficio improvvisato, tutto ciò che facciamo online genera traffico di rete . Email, videochiamate, giochi online, backup su cloud o telecamere IP che trasmettono costantemente video: tutti questi dati si spostano tra i dispositivi. Capire cosa succede su quei cavi (o su quella rete Wi-Fi ad alta velocità ) non è più una prerogativa esclusiva degli esperti di rete: è fondamentale per prevenire attacchi, migliorare le prestazioni e risolvere i problemi senza perdere ore a cercare di correggerli.
L'analisi del traffico di rete è diventata una componente fondamentale della moderna sicurezza informatica, nonché della gestione quotidiana dei sistemi. Da strumenti di base come Wireshark a soluzioni avanzate come NTA, NDR e XDR , disponiamo ora di una vasta gamma di metodi per monitorare ciò che accade all'interno di una rete. La chiave sta nel sapere cosa vogliamo vedere, perché e con quale strumento, per andare oltre la semplice analisi dei pacchetti fine a se stessa e utilizzare questi dati per prendere decisioni informate: identificare i colli di bottiglia, determinare chi sta consumando banda o rilevare eventuali accessi non autorizzati.
Cos'è una rete e come definiamo il traffico di rete?
Prima di passare all'analisi, è utile chiarire alcuni concetti. Una rete di computer è semplicemente un insieme di dispositivi interconnessi che condividono informazioni e risorse : computer desktop, laptop, telefoni cellulari, tablet, server, router, switch, punti di accesso Wi-Fi, telecamere IP, stampanti di rete, ecc.
Tutti questi dispositivi comunicano utilizzando diversi tipi di connessione: collegamenti Ethernet cablati, reti wireless Wi-Fi o connessioni mobili tramite 4G/5G. Affinché possano comprendersi a vicenda, devono seguire regole comuni, ovvero i noti protocolli di rete (IP, TCP, UDP, HTTP, DNS e le relative misure di sicurezza , ecc.), che definiscono come le informazioni vengono strutturate, inviate, ricevute e come ne viene validato l'arrivo.
Al centro di tutto c'è Internet, la rete globale che ha cambiato il nostro modo di lavorare, di fruire dei contenuti e di connetterci gli uni con gli altri . Ma questa stessa crescita ha anche aumentato drasticamente il numero e il costo degli attacchi informatici. Ogni tentativo di intrusione, ogni violazione dei dati e ogni malware che si infiltra in un sistema lascia una traccia nel traffico di rete, ed è per questo che analizzarlo è così fondamentale.
Quando parliamo di traffico di rete, ci riferiamo alla quantità di dati che circolano su una rete in un dato momento . I dati non viaggiano come un unico blocco enorme, ma sono suddivisi in unità più piccole chiamate pacchetti . Ogni pacchetto trasporta informazioni utili (il contenuto effettivo) e metadati: origine, destinazione, protocollo, porte, flag, ecc., che consentono al destinatario di ricostruire le informazioni complete.
Questo traffico viene generalmente descritto in termini di due direzioni principali: il traffico nord-sud , che si sposta avanti e indietro tra client e server o tra il data center e il mondo esterno, e il traffico est-ovest , che si muove all'interno del data center stesso o tra i server. Entrambi i tipi sono rilevanti sia per le prestazioni che per la sicurezza, ma il traffico est-ovest è particolarmente attraente per un attaccante perché è quello che utilizza per spostarsi lateralmente una volta ottenuto un vantaggio.
Che cos'è l'analisi del traffico di rete e a cosa serve?
L'analisi del traffico di rete è essenzialmente il processo di osservazione, raccolta ed esame dei dati che fluiscono attraverso una rete per comprenderne il comportamento, individuare problemi e scoprire potenziali minacce. È come trovarsi in un posto di guardia sopraelevato a monitorare un'autostrada digitale: non ci si limita a controllare se ci sono auto, ma si osserva anche chi sta superando i limiti di velocità, guidando contromano o fermandosi dove non dovrebbe.
Questa analisi può essere condotta a un livello di dettaglio molto elevato, esaminando ogni pacchetto singolarmente , oppure a un livello più aggregato, analizzando i flussi di comunicazione (chi parla con chi, per quanto tempo e con quale volume). A seconda dello strumento, dell'approccio e dell'obiettivo, l'attenzione può essere maggiormente focalizzata sulle prestazioni, sulla sicurezza o sulla conformità normativa.
Tra i suoi obiettivi principali, spiccano diverse funzioni ben definite. Da un lato, il rilevamento delle minacce : intrusioni, malware che comunicano con il proprio server di comando e controllo, tentativi di phishing che attivano connessioni anomale, accessi non autorizzati a servizi interni, ecc. Quasi ogni attacco di media gravità lascia tracce nel traffico, ed è qui che entra in gioco l'analisi.
D'altro canto, c'è l'ottimizzazione delle prestazioni . Quando un'applicazione consuma tutta la larghezza di banda, quando un collegamento WAN si satura in determinati momenti o quando un servizio è lento senza una ragione apparente, l'analisi del traffico consente di individuare i modelli di utilizzo e intervenire: riconfigurare la QoS, bilanciare i carichi, spostare i servizi, segmentare le reti, ecc.
È fondamentale anche per la conformità normativa e per le attività di audit . Regolamenti come il GDPR, o specifici quadri normativi di settore, richiedono la prova che i dati personali siano protetti e che l'accesso sia controllato. I registri del traffico e i report analitici aiutano a dimostrare chi ha avuto accesso a cosa, quando e da dove.
Infine, è uno strumento di risoluzione dei problemi indispensabile . Quando una pagina non si carica, una stampante scompare dalla rete o un'applicazione smette di rispondere, l'analisi del traffico di rete rivela il punto esatto in cui si interrompe la comunicazione: se il DNS non funziona, se il server non risponde, se il firewall blocca la connessione o se si perdono pacchetti lungo il percorso.
Flussi, pacchetti e tipi di dati analizzati
Quando i dati attraversano la rete, non viaggiano come un unico file gigante. Vengono suddivisi in pacchetti di dati più piccoli , ognuno con la propria intestazione e il proprio contenuto, e la rete li instrada lungo il percorso migliore disponibile. Ogni pacchetto può seguire percorsi diversi, passando attraverso il gateway predefinito quando necessario, e una volta giunto a destinazione, viene riassemblato per ricostruire il contenuto originale.
Gli strumenti professionali di analisi del traffico lavorano principalmente con due tipi di informazioni. Da un lato, ci sono i dati di flusso , come NetFlow, sFlow, J-Flow o IPFIX, che forniscono un riepilogo di alto livello su chi comunica con chi, per quanto tempo, utilizzando quale protocollo e con quale volume di traffico. Sono meno dettagliati dei dati grezzi dei pacchetti, ma molto più scalabili e utili per identificare modelli e anomalie.
D'altro canto, esistono le acquisizioni di pacchetti , che contengono il traffico mentre attraversa la rete, bit per bit. Queste informazioni sono preziose per l'analisi forense, la messa a punto e la risoluzione di problemi complessi , sebbene richiedano più spazio di archiviazione, più tempo di analisi e maggiori competenze tecniche per interpretare correttamente tutto ciò che viene osservato.
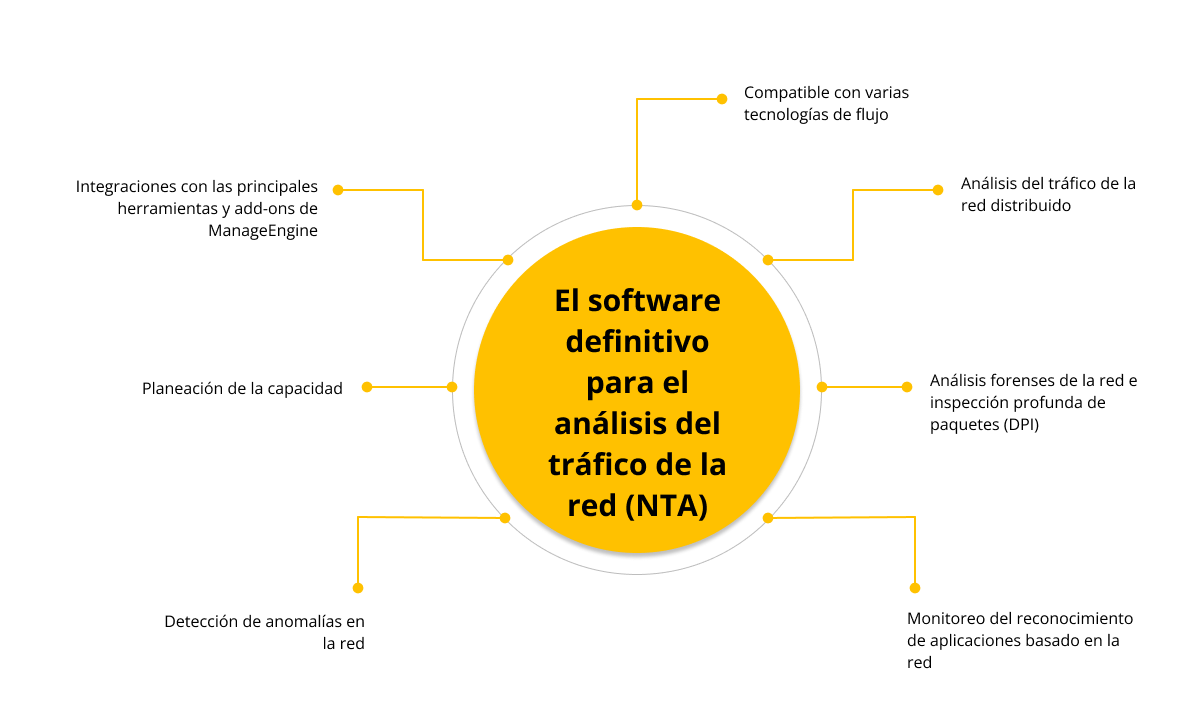
Le soluzioni di analisi del traffico di rete (NTA) in genere combinano entrambe le fonti: utilizzano i flussi per una visibilità continua e di alto livello e le acquisizioni per indagare su incidenti specifici o approfondire comportamenti sospetti. A questi dati vengono poi applicati algoritmi di analisi comportamentale, regole, firme e, sempre più spesso, tecniche di apprendimento automatico.
Wireshark: l'analizzatore di pacchetti essenziale
Nel mondo dell'analisi del traffico di rete, un nome emerge sempre: Wireshark . Si tratta di un analizzatore di protocolli di rete, o sniffer di pacchetti, che permette di catturare in tempo reale tutti i pacchetti che transitano attraverso un'interfaccia di rete (cablata o wireless) e di scomporli livello per livello, secondo il modello OSI.
Wireshark è un progetto gratuito e open-source disponibile per Windows, macOS e diverse distribuzioni Linux. Il fatto che chiunque possa esaminarne il codice lo rende uno strumento altamente verificato, affidabile e ampiamente accettato sia in ambito aziendale che accademico. Oggi è considerato quasi uno standard di fatto per l'analisi dei protocolli.
Quando lo si accende per la prima volta e si inizia a registrare i dati, l'interfaccia può risultare un po' intimidatoria: un lungo elenco di righe con pacchetti, indirizzi IP, porte e protocolli che scorrono ininterrottamente. Ma una volta compresa la struttura di base e imparato a usare i filtri, diventa una potentissima lente d'ingrandimento per vedere cosa sta realmente accadendo su una rete.
Ogni pacchetto visualizzato da Wireshark include dati come gli indirizzi IP di origine e di destinazione, l'indirizzo MAC, il protocollo utilizzato, il contenuto del payload (se non crittografato) e i tempi di risposta . Inoltre, evidenzia i tipi di traffico e i potenziali problemi con colori diversi: pacchetti TCP standard in un colore, query DNS o traffico UDP in un altro, e linee rosse o nere per errori, ritrasmissioni o avvisi.
Uno dei suoi maggiori vantaggi è il potente sistema di filtraggio, che consente di concentrarsi solo su ciò che interessa . Ad esempio, è possibile visualizzare solo il traffico associato a uno specifico indirizzo IP (ip.addr == XXXX), mantenere solo il traffico HTTP, filtrare per porta specifica o cercare pattern specifici nei campi dell'intestazione. Senza filtri, i dati acquisiti sono solo rumore; con i filtri, diventano informazioni preziose.
Come Wireshark può esserti d'aiuto nella vita di tutti i giorni
Sebbene Wireshark sia uno strumento avanzato ampiamente utilizzato nelle aziende, anche un utente domestico o un tecnico alle prime armi possono trarne vantaggio, a patto che sappiano cosa cercare. Non è necessario essere un ingegnere di rete per utilizzarlo per risolvere problemi molto specifici.
Ad esempio, se i tuoi giochi online soffrono di latenza di rete o disconnessioni nonostante i test di velocità indichino che tutto funziona correttamente, con Wireshark puoi verificare se si verificano perdite di pacchetti, se ci sono troppe ritrasmissioni, se le risposte arrivano in ritardo o se qualche altro servizio sta saturando la connessione mentre giochi.
Un altro utilizzo molto interessante riguarda il monitoraggio della privacy e del comportamento dei dispositivi IoT . Nelle nostre case sono presenti sempre più gadget (telefoni cellulari, smart TV, telecamere, assistenti vocali, prese "intelligenti") che si connettono costantemente a Internet. Analizzando il traffico dati, è possibile verificare a quali server si connettono, con quale frequenza e se inviano dati corretti. Se si nota che una telecamera comunica costantemente con un indirizzo IP sospetto in un altro Paese, c'è qualcosa che non quadra.
Se riscontri problemi tecnici specifici con determinati servizi , ad esempio una stampante che non viene visualizzata, un sito web che non risponde o un servizio interno che si blocca, Wireshark ti consente di verificare se la richiesta esce dal tuo computer, se raggiunge la destinazione, se sono presenti errori DNS o se un firewall sta bloccando la comunicazione.
È anche uno strumento molto utile per analizzare la latenza nelle applicazioni che utilizzano UDP , come molti giochi o servizi di streaming. Osservando il traffico, è possibile rilevare pacchetti fuori sequenza, perdita di pacchetti o tempi di risposta eccessivi senza necessariamente indicare un problema di larghezza di banda: potrebbe essere dovuto a interferenze Wi-Fi , problemi di segnale o saturazione in uno dei nodi dell'operatore.
Infine, nelle reti domestiche o nei piccoli uffici, è perfetto per monitorare l'attività dei dispositivi e le impostazioni del router : vedere quale host genera più traffico, quali applicazioni utilizzano più larghezza di banda, come si comporta una nuova telecamera o controllare se un telefono cellulare invia dati ogni pochi secondi a un server esterno.
Wireshark e il suo ruolo nella sicurezza informatica e nell'hacking etico
Nel campo della sicurezza informatica, Wireshark è praticamente onnipresente. I team di difesa lo utilizzano per il monitoraggio, l'analisi degli incidenti e la convalida della configurazione , mentre i team offensivi (pentester, Red Team) lo impiegano per la ricognizione e lo sfruttamento controllato delle vulnerabilità.
Dal punto di vista della difesa, consente di rilevare comportamenti anomali come scansioni di porte, connessioni ripetitive a porte insolite, traffico verso domini dannosi o schemi tipici di comando e controllo (C2). L'integrazione con un honeypot nella sicurezza di rete può contribuire a corroborare e raccogliere prove di attività dannose.
Viene inoltre utilizzato per verificare che tutto il traffico sensibile sia crittografato . Se, durante l'acquisizione dei dati, si notano nomi utente e password che viaggiano in chiaro, sessioni HTTP senza TLS o servizi amministrativi non protetti, si ha la certezza di un grave problema. Lo stesso vale per le versioni obsolete del protocollo (ad esempio, il TLS) che rimangono attive senza motivo.
Nelle mani di un ethical hacker, Wireshark diventa uno strumento di ricognizione incredibilmente potente. Consente di effettuare il fingerprinting ambientale : identificare sistemi operativi, servizi attivi, versioni software e topologia di rete di base semplicemente osservando il traffico di rete. Su reti mal configurate, aperte o non crittografate, può persino acquisire credenziali, token di sessione e dati altamente sensibili.
In molti master e corsi di sicurezza offensiva, Wireshark viene insegnato con un approccio prettamente pratico : come osservare il traffico di exploit, come individuare l'escalation dei privilegi nei pacchetti, come identificare l'esfiltrazione di dati o come verificare se un payload è stato eseguito correttamente sul sistema target.
NTA, apprendimento automatico e l'evoluzione verso NDR e XDR
Quando si parla di analisi del traffico a livello aziendale, il concetto chiave è quello di Network Traffic Analytics (NTA) . Non si tratta di uno strumento specifico, bensì di un approccio: analizzare il traffico di rete in modo continuo e automatico per migliorare la visibilità, identificare le minacce e facilitare la risposta agli incidenti.
Tradizionalmente, molte soluzioni di monitoraggio si basavano su regole statiche del tipo "se si verifica X, fai Y" . Questo approccio funzionava in determinati scenari, ma presenta enormi limitazioni: le regole devono essere gestite manualmente, diventano obsolete rapidamente, generano falsi positivi e non si adattano bene a nuovi comportamenti o cambiamenti nei processi aziendali.
È qui che entra in gioco l'apprendimento automatico . Applicato all'NTA (Network Traffic Analysis), permette al sistema di apprendere il comportamento "normale" della rete e di rilevare le deviazioni senza la necessità di una regola specifica e predefinita per ogni caso. Questi modelli possono classificare, correlare e valutare automaticamente le minacce , liberando gli analisti da molte attività ripetitive.
Un esempio tipico: le regole statiche potrebbero segnalare come sospetto un improvviso aumento del traffico verso un dominio sconosciuto. Un sistema di machine learning, tuttavia, può apprendere che questo picco è dovuto all'adozione da parte dell'azienda di un nuovo servizio cloud e non rappresenta quindi un attacco, bensì una normale evoluzione del business . Questo tipo di analisi riduce i falsi positivi e impedisce al SOC di perdere tempo con avvisi irrilevanti.
Naturalmente, l'apprendimento automatico non è magia. Richiede buoni dati di addestramento, supervisione umana e revisioni costanti . Se viene alimentato con dati distorti o incompleti, può rafforzare gli errori anziché correggerli. Inoltre, anche le tecniche di elusione degli aggressori si evolvono, quindi i modelli devono essere aggiornati e riaddestrati frequentemente.
La naturale evoluzione dell'NTA ha portato al Network Detection and Response (NDR) . Mentre l'NTA si concentra sull'osservazione e la comprensione del traffico, l'NDR aggiunge la capacità di rispondere: isolare un host, bloccare la comunicazione, generare playbook automatici e così via. Sempre più soluzioni integrano questa logica per agire in tempo quasi reale al rilevamento di una minaccia , senza attendere l'intervento umano in ogni singolo caso.
Il passo successivo è l'Extended Detection and Response (XDR) , che va oltre la rete e combina dati provenienti da più fonti: endpoint, reti, ambienti cloud, applicazioni, identità e altro ancora. Incrociando tutte queste informazioni su una piattaforma unificata, l'XDR fornisce una visione completa dell'infrastruttura digitale e consente di rilevare e rispondere a minacce complesse che non sarebbero evidenti considerando solo una parte del quadro generale.
NTA nella pratica: quali dati raccoglie e quali vantaggi offre
In una moderna rete aziendale, l'infrastruttura è un mosaico di ambienti on-premise, cloud pubblico, cloud privato, dispositivi mobili, IoT e lavoro da remoto e, in molte implementazioni, soluzioni come una VPN mesh per proteggere e ottimizzare l'accesso distribuito. Monitorare e proteggere manualmente tutto ciò è impraticabile, ma tutti questi elementi condividono un punto in comune: la rete attraverso cui comunicano.
Le soluzioni NTA sfruttano questo punto comune per monitorare il traffico alla ricerca di anomalie . Raccolgono dati di flusso da router e switch, acquisizioni selettive di pacchetti, statistiche di utilizzo, metriche comportamentali e, in molti casi, input aggiuntivi come elenchi di intelligence sulle minacce o informazioni provenienti da altri sistemi di sicurezza.
Grazie a queste informazioni, una buona soluzione NTA migliora la visibilità della rete , un aspetto sempre più difficile da raggiungere negli ambienti ibridi. Sapere quali dispositivi sono connessi, quali applicazioni vengono utilizzate, come si muove il traffico tra i segmenti e quali connessioni attraversano i confini logici è fondamentale per individuare i rischi e adeguare le policy di sicurezza.
Un altro vantaggio fondamentale è il rilevamento precoce delle minacce . Molte fasi di un attacco (accesso iniziale, movimento laterale, esfiltrazione dei dati, comunicazione con il C2) si riflettono nel traffico: accessi insoliti, volumi anomali e schemi di connessione strani. L'NTA (Network Traffic Analysis) può individuare questi comportamenti prima che il danno diventi più esteso.
Inoltre, NTA semplifica la risoluzione dei problemi di prestazioni . Quando un sistema si blocca o funziona in modo estremamente lento, disporre di log di traffico dettagliati aiuta a individuare se il problema risiede nella rete, nel server, in una configurazione errata o in un attacco che sta saturando le risorse.
Non dobbiamo dimenticare il loro utilizzo a supporto delle indagini . Memorizzando le cronologie del traffico, le soluzioni NTA ci consentono di tornare indietro nel tempo per rivedere cosa è successo prima, durante e dopo un incidente. Questo fornisce un contesto prezioso per comprendere come ha operato un aggressore e quali misure adottare per impedire che si ripeta.
In base alle minacce identificate, NTA è in grado di estrarre indicatori di compromissione (IoC) come indirizzi IP, domini, hash o pattern specifici, che vengono poi condivisi con altri sistemi per bloccare attacchi simili. Contribuisce inoltre a verificare la conformità con le policy interne (ad esempio, che determinati servizi siano utilizzati solo da segmenti specifici) e con le normative esterne, dimostrando che l'accesso ai dati sensibili viene monitorato e che le attività pertinenti vengono registrate.
Strumenti di analisi del traffico: da NetFlow Analyzer alle soluzioni integrate
Oltre a Wireshark e alle piattaforme NTA/NDR/XDR, esistono strumenti specializzati come NetFlow Analyzer , focalizzati sull'analisi dei dati di flusso generati da router e switch. Queste applicazioni ricevono, memorizzano ed elaborano flussi NetFlow, sFlow, J-Flow, IPFIX e simili per mostrare chi sta consumando larghezza di banda, quando e con quali applicazioni.
NetFlow Analyzer, ad esempio, consente di monitorare il traffico per interfaccia con una granularità fino a un minuto , visualizzare i picchi in grafici interattivi, distinguere il traffico in entrata da quello in uscita (velocità, volume, numero di pacchetti, percentuale di utilizzo) e generare report personalizzati per periodi di tempo specifici.
Questi report sono molto utili a livello operativo e anche per presentare dati chiari al management : quali collegamenti WAN sono insufficienti, quali uffici consumano più risorse, come cresce il traffico mese per mese o quali applicazioni consumano più larghezza di banda. Possono essere esportati in formati come CSV o PDF per l'archiviazione o la condivisione.
L'installazione è solitamente piuttosto semplice: il software viene distribuito su un server Windows o Linux , si accede alla console tramite un browser web, si configurano le esportazioni di flusso su router e switch e, nel giro di pochi minuti, si inizia a generare i grafici di utilizzo. Da lì, pannelli, widget e visualizzazioni possono essere personalizzati per mostrare solo ciò che è più rilevante per ciascun team.
La dashboard principale consente di identificare facilmente le principali fonti di traffico : quali interfacce, applicazioni, utenti, porte o protocolli consumano la maggior parte della larghezza di banda. Offre inoltre report mensili sull'andamento, analisi approfondite delle conversazioni (chi parla con chi, per quanto tempo e con quale volume) e moduli progettati per rilevare comportamenti sospetti o potenziali minacce (traffico TCP non corretto, flussi sorgente-destinazione insoliti, valori TOS atipici, ecc.).
Opportunità di carriera e formazione nell'analisi del traffico di rete.
Se tutto questo mondo di pacchetti, flussi, NTA e Wireshark ha stuzzicato la tua curiosità, ti trovi di fronte a una competenza molto apprezzata dai professionisti dei sistemi e della sicurezza informatica . Non si tratta solo di una curiosità tecnica; è parte integrante del lavoro per ruoli come amministratore di sistemi, specialista di rete o analista della sicurezza.
In qualifiche come il Certificato di Formazione Professionale di Livello Superiore in Amministrazione di Sistemi Informatici di Rete (ASIR) , l'analisi del traffico di rete è una componente fondamentale del programma di studi. Gli studenti apprendono nozioni di amministrazione di reti locali (LAN), configurazione di servizi sicuri, diagnosi degli incidenti e utilizzo di strumenti professionali come Wireshark, Nagios, PRTG e piattaforme di monitoraggio e analisi del flusso.
I programmi di formazione più avanzati, come i master in sicurezza offensiva, si spingono oltre e insegnano come utilizzare questi strumenti dal punto di vista di un ethical hacker : ricognizione discreta, sfruttamento di servizi scarsamente protetti, verifica del payload, individuazione di canali di esfiltrazione, ecc. Si tratta di imparare a pensare come un attaccante per difendere meglio le reti.
Grazie a queste competenze, potrai intraprendere percorsi professionali come amministratore di sistemi, tecnico di supporto avanzato, specialista di rete, analista SOC o consulente di sicurezza informatica . Da lì, potrai avanzare verso posizioni più specializzate nel settore della difesa, della gestione degli incidenti o persino nel Red Team.
Padroneggiare l'analisi del traffico di rete, sia con strumenti semplici come Wireshark che con soluzioni NTA/NDR integrate, offre una visibilità senza precedenti su ciò che accade realmente all'interno della propria infrastruttura . Questi dati consentono di prendere decisioni più consapevoli, anticipare i problemi di prestazioni, rilevare gli attacchi nelle loro fasi iniziali e fornire prove di quanto accaduto in caso di malfunzionamenti, trasformando la rete da semplice canale di trasmissione dati a fonte continua di informazioni utili.