- Una rete VPN mesh avanzata collega ogni sito agli altri tramite tunnel IPsec diretti e fault-tolerant.
- La combinazione di IKE, policy VPN ben allineate e subnet aggregate semplifica la gestione e migliora la sicurezza.
- L'elevata disponibilità è rafforzata da gateway attivi-attivi, BGP e vari dispositivi VPN sia in locale che nel cloud.
- Mesh Wi-Fi, servizi gestiti e soluzioni come eero Plus o Fortinet completano un ecosistema sicuro e scalabile.
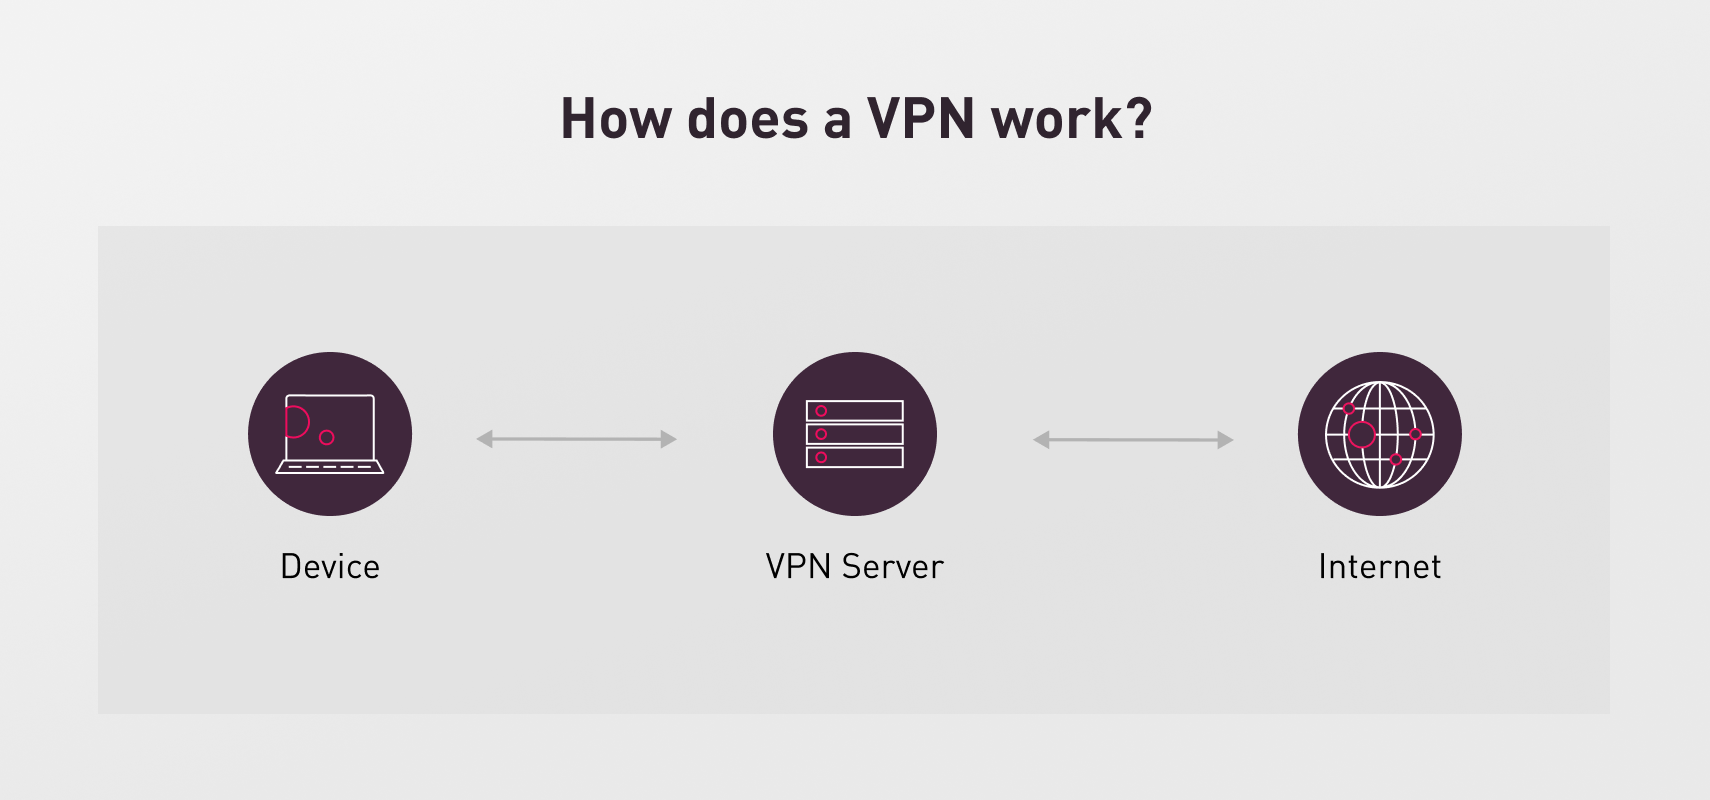
Quando un'azienda cresce e si espande su più uffici, siti cloud e dipendenti remoti , connettere tutto in modo sicuro e veloce smette di essere un'opzione e diventa fondamentale per il business. Le tradizionali tecnologie VPN punto-punto risultano carenti in termini di flessibilità e tolleranza ai guasti, ed è qui che entrano in gioco le VPN mesh avanzate.
Questo tipo di architettura consente a ciascun sito o sorgente di traffico di stabilire tunnel crittografati diretti con tutte le altre sedi , evitando colli di bottiglia in un singolo hub e offrendo elevata disponibilità, prestazioni migliorate e perfetta integrazione con approcci moderni come zero trust o ambienti ibridi (on-premise + cloud). In questo articolo, analizzeremo il funzionamento di queste reti, i requisiti tecnici (IPsec, IKE, BGP, router e firewall) e la loro integrazione con le attuali soluzioni Wi-Fi mesh e i servizi gestiti.
Cos'è una rete VPN mesh avanzata e in cosa si differenzia dagli altri modelli?
Una VPN mesh avanzata è una topologia in cui ogni sito stabilisce tunnel VPN con tutti gli altri siti , in modo che la comunicazione tra due punti qualsiasi non dipenda dalla presenza o dall'intervento di una terza parte. Questa configurazione è anche nota come VPN full mesh o VPN decentralizzata.
Anziché un classico design hub-and-spoke (tutte le sedi collegate a un hub centrale), la rete mesh avanzata opta per un'architettura distribuita , ideale quando le risorse sono dislocate in diverse sedi o quando si desiderano processi aziendali resilienti che continuino a funzionare anche in caso di problemi di connettività in una sede.
In uno scenario tipico, ogni firewall o dispositivo di sicurezza, ad esempio un Firebox in ogni sede, crea tunnel IPsec verso gli altri. Se la sede centrale non è disponibile, la filiale e il centro di distribuzione continuano a comunicare direttamente tramite VPN, senza passare per la sede centrale.
Questo approccio si adatta perfettamente alle strategie Zero Trust Network , in cui la sicurezza è progettata partendo dal presupposto che qualsiasi parte della rete possa guastarsi o essere compromessa, e in cui la crittografia end-to-end, la segmentazione e la resilienza sono prioritarie.
Casi d'uso: dall'azienda multi-sito all'ambiente ibrido con il cloud
Un caso d'uso molto comune per una VPN mesh avanzata è quello di un'organizzazione con più sedi: ad esempio, un data center (Colo), una sede centrale (Corp), un centro di distribuzione (Dist) e un piccolo ufficio remoto (RMT). In questo contesto, ogni sede necessita di un accesso diretto e sicuro alle risorse delle altre.
In questo tipo di architettura, risorse uniche possono risiedere in una delle sedi (ad esempio, un sistema ERP critico presso la sede centrale o un file server aziendale ), pertanto una connettività affidabile tra tutte le sedi è essenziale. Maggiore è il numero di uffici remoti aggiunti, più importante diventa che il sistema supporti l'aggiunta di nuovi nodi senza dover riconfigurare tutto.
Quando la maggior parte delle risorse è concentrata in un'unica sede, un'architettura centralizzata classica può ancora essere una soluzione valida . Tuttavia, se dati e applicazioni sono distribuiti, o se esistono processi aziendali che richiedono una comunicazione diretta tra le sedi (ad esempio, la sincronizzazione costante tra i centri logistici), una rete completamente integrata offre maggiore flessibilità e tolleranza ai guasti.
Uno scenario particolarmente comune è la combinazione di reti locali e cloud , ad esempio, collegando le reti locali ad Azure tramite VPN Gateway e creando anche connessioni da rete virtuale a rete virtuale (VNet-to-VNet). In questi ambienti ibridi, le topologie mesh e i meccanismi di ridondanza avanzati sono fondamentali per garantire la continuità del servizio.
Componenti tecnici essenziali di una rete VPN mesh avanzata
Dietro l'etichetta "mesh VPN" si cela una serie di componenti tecnici ben precisi che ne rendono possibile il funzionamento. In generale, si tratta di funzionalità di sicurezza VPN avanzate come IPsec per la crittografia dei dati e IKE (Internet Key Exchange) per lo scambio di chiavi e la negoziazione dei parametri di sicurezza tra i dispositivi.
In una tipica configurazione di Firebox o di altri firewall di nuova generazione, ogni sede definisce gateway e tunnel di filiale che si connettono alle reti delle altre sedi. Ad esempio, in un'organizzazione con quattro sedi, ogni sede avrà tre gateway VPN di filiale e tre tunnel associati (uno per ciascuna delle altre sedi).
La configurazione viene solitamente gestita tramite strumenti specifici (come Policy Manager in Fireware), dove è possibile visualizzare e modificare sia i gateway delle filiali che i tunnel VPN delle filiali , nonché i percorsi dei tunnel necessari per il traffico tra le sottoreti locali e remote.
Un dettaglio molto importante negli scenari di rete mesh è l'utilizzo di sottoreti aggregate nella definizione dei percorsi dei tunnel, anziché elencare separatamente ogni rete locale. Ad esempio, il tunnel "Colo a RMT" può essere definito in modo da utilizzare la sottorete 172.16.0.0/16 per rappresentare tutte le reti interne di Colo (ad esempio, 172.16.1.0 e 172.16.2.0), consentendo così a una singola coppia di percorsi di tunnel di coprire più segmenti anziché richiedere tunnel multipli.
Ciò riduce drasticamente il numero di percorsi tunnel necessari, soprattutto nei piccoli uffici che devono raggiungere solo un insieme limitato di sottoreti remote. Tuttavia, se è richiesto un controllo del traffico molto preciso , è possibile definire reti individuali, a costo di una maggiore configurazione e di un maggiore lavoro di amministrazione.
Requisiti infrastrutturali: larghezza di banda, hardware e affidabilità
Una VPN mesh avanzata è, per definizione, più complessa di una configurazione semplice. Ogni tunnel prevede processi di crittografia e incapsulamento , pertanto la larghezza di banda utilizzabile della VPN sarà sempre leggermente inferiore alla velocità fisica del collegamento.
Pertanto, le aziende devono garantire che i collegamenti tra i siti (fibra ottica, MPLS, internet ad alta capacità, ecc.) abbiano una larghezza di banda sufficiente a supportare il traffico crittografato che transiterà attraverso i tunnel. Ciò è particolarmente critico nelle località che ospitano risorse uniche o che fungono da hub di comunicazione.
Anche il tipo di dispositivo di sicurezza installato in ciascun punto (ad esempio, un Firebox adeguato alle dimensioni del sito; consultare i manuali e le schede tecniche dei router ) è di fondamentale importanza. Ogni modello offre una velocità VPN massima e una capacità di tunnel simultanei specifiche, pertanto si sconsiglia di sottodimensionare l'apparecchiatura per evitare colli di bottiglia.
In termini pratici, il numero di tunnel VPN dipende solitamente dal numero di reti locali e remote da connettere (come definito nelle route del tunnel). In un tipico ufficio, il calcolo approssima il numero di reti locali moltiplicato per il numero di reti remote, a meno che non vengano utilizzate sottoreti aggregate.
È inoltre fondamentale garantire una connettività affidabile nei siti che ospitano servizi critici. Sebbene l'architettura mesh tolleri i guasti in un nodo isolato, se tale nodo contiene applicazioni o dati essenziali, qualsiasi problema di connettività in quel punto comporterà interruzioni del servizio per gli altri siti.
IPsec, IKE e profili di sicurezza: il cuore della VPN
Una rete VPN mesh avanzata si basa, a livello di protocollo, sulla combinazione di IPsec per la crittografia dei dati e IKE (Internet Key Exchange) per lo scambio di chiavi e la negoziazione dei parametri di sicurezza tra i dispositivi finali.
IKE è il protocollo che stabilisce un'associazione di sicurezza (SA) tra due punti; si tratta, in altre parole, dell'accordo reciproco su come il traffico verrà crittografato e autenticato. Affinché una VPN funzioni in modo affidabile, le policy IKE di entrambe le estremità devono corrispondere in tutti i parametri rilevanti (metodo di autenticazione, algoritmi di crittografia e autenticazione, gruppi Diffie-Hellman, time-to-live, ecc.).
Nei router come il Cisco RV110W, viene definita una policy IKE che indica, tra le altre cose, la modalità di scambio (primaria o aggressiva), l'algoritmo di crittografia (DES, 3DES, AES-128, AES-192, AES-256), l'algoritmo di autenticazione (MD5, SHA-1, SHA2-256), la chiave precondivisa e il gruppo Diffie-Hellman (ad esempio, gruppo 1 da 768 bit, gruppo 2 da 1024 bit o gruppo 5 da 1536 bit).
Oltre alla policy IKE, vengono definite policy VPN che determinano quale traffico viene protetto attraverso il tunnel, quali identificatori di rete vengono utilizzati per le estremità locale e remota (singolo indirizzo IP o sottorete) e se la policy è automatica (con negoziazione IKE di chiavi e parametri) o manuale (tutte le chiavi e l'SPI configurati manualmente su entrambe le estremità).
Le policy manuali specificano valori esadecimali per SPI in entrata e in uscita, chiavi di crittografia (Key-In e Key-Out) e algoritmi di integrità (MD5, SHA1, SHA2-256), assicurando che il dispositivo remoto utilizzi esattamente gli stessi valori affinché il tunnel possa essere stabilito correttamente.
Profili avanzati: “IPsec richiesto”, “IPsec facoltativo” e traffico chiaro
Negli ambienti di rete mesh più sofisticati, oltre alla classica configurazione di tunnel tra i siti, vengono spesso creati profili di connessione avanzati che determinano quando l'uso di IPsec è obbligatorio e quando è consentito il traffico in chiaro.
Ad esempio, è possibile definire tre profili: uno in cui IPsec è obbligatorio (è consentito solo il traffico crittografato), un altro in cui la crittografia è facoltativa (viene accettato traffico crittografato o in chiaro a seconda della destinazione) e un terzo che consente solo traffico non crittografato . Nei sistemi basati su ipsec.conf, questi profili sono descritti con blocchi di connessione (conn) che specificano il tipo di connessione (passthrough o trasporto), la modalità di autenticazione (ad esempio, rsasig con certificati), i parametri di shunt in caso di errore (drop o passthrough) e i riferimenti ai certificati e alle chiavi RSA.
Un esempio tipico è quello di avere una connessione passthrough senza autenticazione per il profilo "Nessun IPsec", un'altra connessione di trasporto con autenticazione tramite firma RSA e criteri di terminazione in caso di errore per "IPsec richiesto", e una terza connessione di trasporto con firme RSA ma con comportamento permissivo (passthrough) in caso di errore per "IPsec facoltativo".
La combinazione di questi profili con i percorsi appropriati consente l'implementazione di strategie di sicurezza adattive , in cui alcuni flussi critici devono essere sempre crittografati, mentre altri possono circolare in chiaro su reti interne ad alta affidabilità, oppure sfruttare in modo opportunistico IPsec quando entrambe le estremità lo consentono.
Configurazione dettagliata della policy VPN
Per ogni policy VPN, oltre ai parametri IKE, è necessario specificare quale traffico verrà incapsulato nel tunnel . Le reti di origine e di destinazione vengono in genere scelte utilizzando identificatori come "Singolo" (host singolo) o "Sottorete".
Se si seleziona "Singolo", la policy si applica a uno specifico indirizzo IP (ad esempio, un server specifico). Se si definisce una "Sottorete", la policy copre un intervallo di indirizzi determinato dalla combinazione di IP di rete e maschera di sottorete ; i dispositivi vengono protetti dalla VPN quando il loro IP rientra in tale intervallo.
Nel caso di policy automatizzate , oltre alla durata dell'associazione di sicurezza (in secondi), vengono selezionati gli algoritmi di crittografia e integrità e, facoltativamente, viene abilitata la Perfect Forward Secrecy (PFS) con un gruppo Diffie-Hellman aggiuntivo. Ciò aggiunge un ulteriore livello di sicurezza generando nuove chiavi di sessione che non dipendono esclusivamente dalla chiave master.
In ogni scenario, è necessario garantire che la durata delle connessioni, gli algoritmi di crittografia, gli algoritmi di integrità, i gruppi PFS e persino la policy IKE selezionata corrispondano a entrambe le estremità del tunnel. In caso contrario, la negoziazione fallirà oppure il tunnel si bloccherà alla scadenza dell'SA e al successivo tentativo di rinegoziazione.
I router di livello professionale offrono spesso funzionalità aggiuntive, come il Dead Peer Detection (DPD) , che monitora se un peer è ancora attivo e rimuove le voci obsolete per liberare risorse. Il DPD consente in genere di regolare la frequenza dei controlli e il timeout prima di considerare un peer "non attivo".
Alta disponibilità nel cloud: Azure VPN Gateway in mesh avanzato
Quando una VPN mesh avanzata connette le reti locali all'infrastruttura di Azure , entrano in gioco Azure VPN Gateway e le sue diverse opzioni di ridondanza. Per impostazione predefinita, ogni istanza di Azure VPN Gateway è composta da due istanze in una configurazione attivo-standby.
In caso di manutenzione programmata o incidenti imprevisti, se l'istanza attiva diventa non disponibile, l'istanza di standby subentra e i tunnel site-to-site (S2S) o virtual network-to-virtual network (V2N) vengono ripristinati automaticamente. Per le interruzioni programmate, il ripristino richiede in genere 10-15 secondi; per i guasti imprevisti, possono essere necessari 1-3 minuti. Per le connessioni client VPN point-to-site (P2S), le sessioni vengono disconnesse e gli utenti devono riconnettersi.
Per migliorare la disponibilità delle connessioni tra la rete locale e Azure, è possibile scegliere tra diverse soluzioni: utilizzare più dispositivi VPN locali (ad esempio, installando due VPN ), configurare istanze di VPN Gateway in modalità attivo-attivo in Azure oppure combinare entrambe le soluzioni per una doppia ridondanza che si integra perfettamente in una topologia a maglia.
Con più dispositivi VPN locali, vengono create diverse connessioni S2S da ciascun dispositivo al gateway di Azure, definendo un gateway di rete locale distinto per ogni dispositivo, ognuno con un indirizzo IP pubblico e un indirizzo peer BGP univoci . Utilizzando BGP e Equal Cost Per Mechanism (ECMP), il traffico viene distribuito in parallelo su più tunnel attivi.
Nella modalità attivo-attivo di Azure VPN Gateway, ogni istanza del gateway ha un proprio indirizzo IP pubblico e stabilisce un tunnel S2S IPsec/IKE verso il dispositivo VPN locale, formando due tunnel che in realtà appartengono alla stessa connessione. Da Azure, entrambi i tunnel vengono utilizzati simultaneamente, aumentando la disponibilità e consentendo una migliore distribuzione del traffico.
Mesh completo tra locale e Azure: doppia ridondanza
L'opzione più robusta per una VPN mesh avanzata che combina ambienti cloud e on-premise consiste nel configurare una doppia ridondanza : gateway attivo-attivo in Azure e, simultaneamente, più dispositivi VPN sulla rete on-premise. Il risultato è una sorta di mesh completa con quattro tunnel IPsec tra la rete virtuale di Azure e l'ambiente on-premise.
In questa configurazione, tutti i gateway e i tunnel rimangono attivi sul lato Azure e il traffico viene distribuito sui quattro collegamenti . In genere, ogni flusso TCP/UDP segue lo stesso tunnel dal punto di vista di Azure, ma i flussi combinati vengono distribuiti sui quattro, il che migliora leggermente le prestazioni complessive e, soprattutto, garantisce un'elevatissima tolleranza ai guasti.
Per implementare questa topologia, sono necessari due gateway di rete locale e due connessioni diverse per i due dispositivi VPN locali, sempre con backup BGP per consentire la connettività simultanea alla stessa rete locale tramite più connessioni.
Lo stesso approccio può essere applicato alla connettività tra reti virtuali all'interno di Azure: in ogni rete virtuale vengono creati gateway attivi-attivi, collegati tra loro per ottenere quattro tunnel attivi tra le reti virtuali. In questo caso, BGP è facoltativo, a meno che non sia necessario instradare il traffico di transito attraverso tale connessione.
Con questo tipo di architettura, le reti cloud cessano di essere semplici satelliti della rete locale e diventano nodi a tutti gli effetti nella rete VPN , offrendo grande flessibilità nello spostamento dei carichi di lavoro, nel bilanciamento delle applicazioni e nella progettazione di piani di continuità operativa.
Mesh Wi-Fi e VPN: una combinazione perfetta nella rete aziendale
Il concetto di "rete mesh" non si limita alle VPN. Nell'ambito del Wi-Fi, soluzioni come eero e la sua tecnologia TrueMesh hanno dimostrato che l'utilizzo di più punti di accesso interconnessi è un metodo estremamente efficace per eliminare le zone d'ombra, ridurre al minimo le interruzioni e limitare il fastidioso buffering in ambienti domestici e piccoli uffici.
Anziché un singolo router Wi-Fi che cerca di coprire l'intera casa o l'ufficio, una rete Wi-Fi mesh distribuisce più dispositivi eero nell'ambiente, consentendo ai client di connettersi sempre al punto di accesso più vicino e stabile . TrueMesh reindirizza in modo intelligente il traffico in base a fattori quali la disposizione fisica dei nodi, le interferenze provenienti dalle reti vicine e il carico dei dispositivi connessi.
A seconda dell'utilizzo di internet, si consigliano modelli diversi: eero 6+ come sistema gigabit conveniente, eero Pro 6E per connessioni fino a 2 Gbps e molti dispositivi simultanei, oppure eero Max 7 per utenti esperti con Wi-Fi 7, centinaia di dispositivi e massime prestazioni sia cablate che wireless.
Tutti questi dispositivi sono compatibili con i principali provider Internet e tra loro, consentendo un'espansione o un aggiornamento graduale della rete Wi-Fi . Inoltre, ricevono aggiornamenti software automatici con patch di sicurezza e miglioramenti delle funzionalità, un aspetto cruciale quando il Wi-Fi è il punto di accesso principale per una VPN aziendale.
Casa digitale, sicurezza e gestione centralizzata con eero
Oltre alla connettività di base, i moderni sistemi eero integrano funzionalità per la casa intelligente grazie alla compatibilità con Thread, Zigbee e Matter (utilizzando Alexa come controller). In pratica, ciò significa che molti dispositivi per la casa intelligente possono connettersi direttamente alla rete eero senza bisogno di hub aggiuntivi.
L'app eero consente di configurare un dispositivo Thread, ad esempio abilitando l'opzione in Impostazioni di rete → Thread , oppure di sfruttare l'hub Zigbee integrando gli account eero e Amazon nella sezione Casa connessa di Amazon. Una volta completata questa operazione, è possibile aggiungere dispositivi compatibili utilizzando l'app Alexa o qualsiasi altoparlante Echo presente nella rete.
Per la gestione quotidiana, eero semplifica l'amministrazione dei dispositivi: è possibile assegnare i dispositivi a profili individuali (per raggruppare, ad esempio, i dispositivi di ciascun membro della famiglia), impostare orari di pausa Wi-Fi (molto utili per limitare l'utilizzo in determinati orari) e rinominare facilmente ciascun dispositivo per identificarlo senza impazzire.
È inoltre possibile attivare le notifiche per ricevere avvisi quando un nuovo dispositivo si connette alla rete e creare una rete guest separata con un nome e una password propri, mantenendo così la rete principale più isolata e controllata.
In combinazione con servizi VPN, come l'accesso VPN incluso tramite Guardian nell'abbonamento eero Plus, l'utente dispone di un ulteriore livello di crittografia quando si connette dal proprio telefono cellulare o tablet a reti esterne, integrandosi perfettamente con le VPN mesh aziendali.
Servizi di sicurezza aggiuntivi: eero Plus e VPN per gli utenti finali
L'abbonamento eero Plus aggiunge una serie di funzionalità di sicurezza avanzate pensate per utenti finali e piccole organizzazioni: protezione migliorata, controllo genitori, backup della connessione internet e integrazione con tre applicazioni molto conosciute: 1Password (gestore di password), Malwarebytes (protezione da malware) e Guardian (servizio VPN).
Con i filtri dei contenuti, i genitori possono definire restrizioni per categoria (shopping, social media, chat e messaggistica, streaming), in modo che dispositivi specifici abbiano accesso solo ai contenuti appropriati. Questo tipo di controllo funziona particolarmente bene in ambienti in cui la rete mesh Wi-Fi e la VPN aziendale condividono la stessa infrastruttura domestica.
La funzione Internet di backup consente a eero di connettersi automaticamente a un hotspot mobile o a un'altra rete disponibile quando il provider principale non è disponibile, e puoi scegliere quali dispositivi rimanere connessi durante l'interruzione per ottimizzare la larghezza di banda disponibile.
Nell'ambito della sicurezza personale, l'integrazione con Malwarebytes offre protezione dalle minacce online su un massimo di tre dispositivi compatibili, mentre 1Password facilita la gestione e l'archiviazione sicura delle credenziali , aspetto fondamentale quando si lavora con accessi VPN aziendali, pannelli di amministrazione e servizi cloud.
Infine, Guardian offre una VPN orientata all'utente finale , accessibile direttamente dall'app eero, che crittografa il traffico dal dispositivo (smartphone o tablet) a Internet, ideale per le connessioni da reti Wi-Fi pubbliche o non sicure. Sebbene questo tipo di VPN non sostituisca una rete mesh aziendale avanzata, si integra molto bene con la protezione dell'utente finale.
VPN sito-sito: pilastri per una progettazione robusta
In un contesto aziendale, ogni rete VPN mesh avanzata è fondamentalmente costituita da più VPN site-to-site . Affinché queste connessioni siano robuste e facili da gestire su larga scala, è essenziale tenere conto di cinque componenti chiave.
Il primo aspetto riguarda la sicurezza tecnologica nelle aziende : utilizzo di algoritmi crittografici robusti (AES con chiavi a 128/192/256 bit, SHA-2), corretta gestione delle chiavi, PFS, DPD e buone pratiche di protezione dei dispositivi perimetrali.
Il secondo pilastro è la facilità d'uso : politiche uniformi in tutte le sedi, modelli di configurazione riutilizzabili, strumenti centralizzati di gestione e monitoraggio e processi chiari per aggiungere nuove sedi o modificare i parametri.
Il terzo vantaggio è la scalabilità semplice e sicura , ovvero la possibilità di aggiungere sedi senza dover riprogettare l'intera topologia, sfruttando tecniche come l'aggregazione di sottoreti, l'utilizzo di BGP per il routing dinamico e l'automazione del deployment.
Gli ultimi due pilastri sono la continuità operativa , ovvero la garanzia che un guasto a un nodo o a un collegamento non isoli i siti, e l'implementazione flessibile , ossia la capacità di distribuire la VPN in diversi ambienti (on-premise, cloud pubblico, cloud multipli) mantenendo politiche di sicurezza coerenti.
Servizi VPN gestiti e prodotti di sicurezza dedicati
Per molte organizzazioni, soprattutto quelle prive di un ampio team interno dedicato alla rete e alla sicurezza, l'utilizzo di servizi VPN gestiti può rappresentare una scelta molto sensata. Questi servizi esternalizzano parte della complessità: progettazione della topologia, selezione dell'hardware, configurazione delle policy IPsec/IKE, monitoraggio 24 ore su 24, 7 giorni su 7, gestione degli incidenti e manutenzione continua.
Fornitori di soluzioni di sicurezza come Fortinet offrono prodotti e servizi dedicati per la creazione e la gestione di VPN site-to-site e reti mesh avanzate, integrando firewall, SD-WAN, deep packet inspection, filtri web e altri livelli di protezione. In questo modo, la VPN cessa di essere un semplice "tunnel crittografato" e diventa un componente di un'architettura di sicurezza a più livelli.
Nelle reti di grandi dimensioni, con decine o centinaia di siti, queste soluzioni riducono drasticamente il carico operativo: consentono di definire policy globali , implementarle su più dispositivi, gestire certificati, aggiornamenti del firmware e modifiche di configurazione in modo orchestrato e ottenere una visibilità centralizzata dello stato di tutti i tunnel.
Che si scelga la gestione interna o un servizio esternalizzato, la chiave è che la VPN mesh tenga il passo con l'organizzazione: supportando nuove sedi, nuovi servizi cloud, picchi di traffico e cambiamenti nelle esigenze di sicurezza senza diventare un ostacolo per l'azienda.
La progettazione e la gestione di una VPN mesh avanzata implicano la combinazione di un'architettura distribuita su più siti, un'attenta configurazione IPsec/IKE, strategie di alta disponibilità (sia on-premise che nel cloud), una solida infrastruttura Wi-Fi mesh e, in molti casi, servizi di sicurezza e gestione aggiuntivi. Integrando tutti questi elementi, dai profili "IPsec richiesto/opzionale" e la ridondanza attivo-attivo al BGP, a soluzioni come eero Plus e a piattaforme firewall professionali, le organizzazioni possono creare reti sicure, scalabili e tolleranti ai guasti che connettono uffici, abitazioni e cloud senza sacrificare prestazioni o flessibilità.
