- WebRTC crittografa forzatamente audio e video con DTLS e SRTP, ma la sicurezza complessiva dipende dalla segnalazione, dall'autenticazione e dall'architettura dell'applicazione.
- I rischi principali sono le fughe di indirizzi IP, la segnalazione non TLS, i server TURN configurati in modo errato, i controlli di accesso deboli e le dipendenze obsolete.
- Un'implementazione sicura richiede TLS nella segnalazione, un'autenticazione robusta, protezione STUN/TURN, crittografia dei dati a riposo, monitoraggio continuo e verifiche periodiche.
- Il controllo delle fughe di dati WebRTC nei browser, nelle VPN e nei browser anti-rilevamento è fondamentale per preservare la privacy e prevenire la correlazione degli account in ambienti multi-account.
La comunicazione in tempo reale è diventata una componente fondamentale di qualsiasi attività moderna: videochiamate, telemedicina, lezioni online, assistenza remota e streaming interattivo fanno ormai parte della vita quotidiana. Al centro di tutto ciò c'è WebRTC, la tecnologia che consente a suoni, video e dati di viaggiare direttamente tra browser e applicazioni senza installare nulla di aggiuntivo.
Tuttavia, il fatto che WebRTC sia comodo e potente non significa che possiamo rilassarci. Se non è progettato e implementato con attenzione, può esporre indirizzi IP reali, consentire accessi non autorizzati o divulgare informazioni sensibili , anche se si utilizzano VPN, proxy o browser con funzionalità anti-rilevamento. Ecco perché i controlli di sicurezza in WebRTC non sono un componente aggiuntivo opzionale, ma piuttosto una componente fondamentale di qualsiasi architettura seria.
Cos'è WebRTC e perché è considerato sicuro per impostazione predefinita?
WebRTC (Web Real-Time Communication) è un insieme di standard aperti, API e protocolli che consentono la comunicazione in tempo reale direttamente da un browser web o da un'app mobile. Grazie a WebRTC, è possibile effettuare videochiamate, condividere lo schermo, inviare file o chattare senza bisogno di plugin, estensioni particolari o programmi desktop separati.
La loro filosofia è chiara: comunicazione peer-to-peer (P2P) ogni volta che è possibile . Ciò significa che i browser si connettono direttamente tra loro, riducendo la latenza e il consumo di risorse del server. Affinché ciò funzioni, entrano in gioco protocolli come SDP, ICE e i server STUN/TURN, che aiutano a scoprire i percorsi di connessione anche in presenza di NAT e firewall.
Uno dei maggiori punti di forza di WebRTC è che la sicurezza è integrata nello standard stesso . I browser moderni richiedono l'utilizzo di contesti sicuri (HTTPS) per accedere alla fotocamera e al microfono, e la sicurezza del browser impedisce che i flussi multimediali vengano trasmessi "in chiaro", anche accidentalmente.
In pratica, WebRTC è diventato il fondamento di piattaforme per il lavoro da remoto, la formazione online, la telemedicina, il cloud gaming, l'assistenza tecnica e le applicazioni SaaS con video integrato . Servizi come Google Meet, Jitsi, numerose soluzioni di streaming e svariati strumenti interni per le videoconferenze si basano su questa tecnologia.
Livelli di crittografia e meccanismi di protezione integrati in WebRTC
Il primo pilastro dei controlli di sicurezza di WebRTC è la crittografia obbligatoria delle comunicazioni. Nei browser moderni non esiste una modalità "non crittografata" standard , quindi tutti i flussi audio e video vengono trasmessi in modo sicuro.
WebRTC si basa su diversi elementi ben noti nel mondo della sicurezza:
- DTLS (sicurezza del livello di trasporto dei datagrammi)Gestisce lo scambio sicuro di chiavi tramite UDP, qualcosa di simile al "TLS dei datagrammi". Gli endpoint negoziano le chiavi che vengono poi utilizzate per proteggere il flusso.
- SRTP (protocollo di trasporto sicuro in tempo reale)Utilizza le chiavi concordate da DTLS per crittografare e autenticare il traffico audio e video, garantendo riservatezza e integrità.
- TLS nel livello delle API di segnalazione e controllo, quando si utilizzano HTTPS o WSS per negoziare le sessioni.
Grazie a questa combinazione, un malintenzionato che intercetta i pacchetti visualizzerà solo dati crittografati e inutilizzabili . Inoltre, i meccanismi di integrità impediscono a chiunque di modificare il flusso senza essere rilevato.
In contesti più esigenti, come quello sanitario o finanziario, molte organizzazioni si spingono oltre e implementano la crittografia end-to-end (E2EE) . In questo modello, nemmeno i server intermedi (ad esempio, un server multimediale) hanno accesso al contenuto decrittografato: solo i dispositivi dei partecipanti conoscono le chiavi finali.
A peggiorare ulteriormente la situazione, il browser funge da guardiano dei dispositivi locali. Prima di accedere alla fotocamera, al microfono o allo schermo, l'utente deve concedere esplicitamente l'autorizzazione , che può revocare in qualsiasi momento tramite le impostazioni. Nessuno sviluppatore può aggirare questa finestra di dialogo.
Tutto ciò rende WebRTC una tecnologia "sicura per impostazione predefinita" dal punto di vista del trasporto . Il problema sorge quando si guarda oltre il protocollo e si analizza come le applicazioni del mondo reale vengono integrate.
Rischi specifici per la sicurezza nelle implementazioni WebRTC
Il fatto che il trasporto sia crittografato non significa che l'intero sistema sia infallibile. La maggior parte dei problemi di sicurezza in WebRTC derivano dall'implementazione, dall'infrastruttura e dalla logica applicativa , non dallo standard in sé.
Questi sono i rischi più comuni da tenere presenti:
Perdite di indirizzi IP (perdite WebRTC)
Una delle questioni più delicate è la privacy degli indirizzi IP. Il processo ICE di WebRTC tenta di scoprire tutti i possibili indirizzi dei dispositivi per trovare il percorso P2P migliore, utilizzando server STUN che restituiscono l'indirizzo IP pubblico, in modo che l'analisi del traffico di rete possa aiutare a rilevare le fughe di dati.
Con poche righe di codice JavaScript, un sito web può creare una connessione RTCPeerConnection e accedere a questi "candidati ICE". Se il browser non è protetto adeguatamente o la VPN non gestisce correttamente WebRTC, il vero indirizzo IP dell'utente può essere rivelato anche dietro un proxy, una VPN o un browser con funzionalità anti-rilevamento.
Questo problema è particolarmente grave per chi gestisce più account, effettua arbitraggio di traffico o lavora con profili isolati che non dovrebbero essere collegati . Un singolo indirizzo IP aziendale trapelato può essere sufficiente a una piattaforma per collegare decine di account teoricamente separati.
Inoltre, gli indirizzi IPv6 sono ancora più pericolosi : di solito sono univoci per dispositivo e più persistenti nel tempo, facilitando l'identificazione univoca e il tracciamento a lungo termine.
Canali di segnalazione non sicuri
WebRTC definisce le modalità di invio dei dati multimediali, ma non specifica il protocollo da utilizzare per la segnalazione . Questa scelta è lasciata allo sviluppatore, che in genere opta per WebSockets, HTTP/REST, MQTT o altre soluzioni.
Se tale livello non è protetto con TLS (HTTPS o WSS) e un'autenticazione adeguata, è relativamente facile per qualcuno intercettare o manipolare la negoziazione della sessione, aprendo la porta a:
- Intercettazione dei metadati sessioni e credenziali.
- Furto d'identità o dirottamento della sessione attraverso attacchi man-in-the-middle.
- Distrazione di fondi verso terzi non autorizzati.
Server STUN/TURN configurati in modo errato
L'infrastruttura ICE si basa su server STUN/TURN per facilitare la connettività. Quando un server TURN non è protetto da un'autenticazione forte o da limiti di utilizzo , può diventare un "relay aperto" che chiunque può sfruttare per inviare traffico a scapito della vostra infrastruttura.
Ciò non solo comporta un rischio per la sicurezza e la possibilità di abusi, ma anche un problema di costi ed espone la topologia di rete . L'implementazione di misure di sicurezza nelle reti aziendali riduce questo rischio. Una configurazione errata di TURN è uno dei guasti più frequenti nei sistemi WebRTC implementati in fretta.
Controlli di accesso a livello di applicazione inadeguati
Anche se audio e video sono crittografati, se chiunque può accedere a una stanza semplicemente conoscendo l'URL , il punto debole rimane la logica dell'applicazione; le politiche di sicurezza negli ambienti multiutente contribuiscono a mitigare questo problema. Senza un'autenticazione robusta, il controllo delle sessioni e la gestione dei ruoli, gli utenti non autorizzati possono:
- Infiltrarsi in riunioni private o webinar a pagamento.
- Accesso a registrazioni sensibili già archiviate.
- Trasmettere contenuti indesiderati in stanze in cui non si dovrebbe avere l'autorizzazione.
È molto comune riscontrare applicazioni che si basano su identificatori di sessione prevedibili o permanenti, il che facilita gli attacchi di enumerazione e gli accessi illegittimi.
Dipendenze obsolete e superficie di attacco ampliata
Una tipica implementazione WebRTC non si limita al solo browser. Include server di segnalazione, librerie di terze parti, SDK, sistemi operativi e spesso anche server multimediali che ne estendono le funzionalità. Se uno qualsiasi di questi componenti non viene aggiornato, diventa una vulnerabilità. Il monitoraggio dei malfunzionamenti delle librerie è fondamentale.
Nella pratica, lo sfruttamento delle vulnerabilità avviene spesso semplicemente perché i browser, le librerie WebRTC, i sistemi o le dipendenze di backend non vengono aggiornati con una frequenza ragionevole.
Il ruolo della sicurezza a livello di applicazione e di infrastruttura
Sebbene WebRTC svolga un ottimo lavoro nella crittografia dei contenuti multimediali, non decide chi può accedervi, cosa può fare ciascun utente o come i dati vengono gestiti a lungo termine . Tutto ciò è di competenza dell'applicazione e della sua architettura.
Rafforzare il canale di segnalazione
Il primo passo consiste nel trattare la segnalazione come un canale sensibile. Dovrebbe sempre utilizzare HTTPS o WSS , con certificati gestiti correttamente, politiche come HSTS e disabilitando protocolli non sicuri o crittografie obsolete.
Oltre alla crittografia, una forte autenticazione nella segnalazione è fondamentale per prevenire lo spoofing delle sessioni, il furto di token o la manipolazione dei messaggi di controllo.
Gestione di identità, autorizzazioni e scadenze
Per impedire a chiunque di "approfittarsi" di una sessione, è essenziale collegare le azioni WebRTC a un'identità ben autenticata e implementare misure di sicurezza durante lo sviluppo del software . Alcune buone pratiche comuni includono:
- Uso di token firmati (ad esempio, JWT) con scadenze brevi pubblicare o riprodurre flussi.
- Integrazione con OAuth 2.0, SSO aziendale o sistemi di identità aziendale in ambienti professionali.
- Strumento 2FA o MFA per l'accesso ad aree critiche come pannelli di controllo o stanze ad alto rischio.
- Modelli di Controllo degli accessi basato sui ruoli (RBAC) per distinguere tra spettatori, relatori, moderatori, medici, insegnanti, ecc.
È altrettanto importante gestire correttamente la scadenza delle sessioni : token permanenti, URL senza scadenza o identificatori riutilizzabili sono fonte di problemi.
Protezione del server e del backend TURN
I server TURN e gli altri componenti backend devono essere considerati infrastrutture critiche; la scelta di un hosting affidabile e la gestione delle credenziali dinamiche sono essenziali per la loro protezione. Alcune misure minime ragionevoli includono:
- Credenziali dinamiche e temporanee in TURN, per evitare nomi utente e password statici.
- Liste IP consentite o segmentazione di rete per limitare chi può raggiungere il server.
- Limitazione della velocità di trasmissione e quote di larghezza di banda per contrastare gli abusi e mitigare gli attacchi DDoS.
- Monitoraggio continuo dei log di TURN, della segnalazione e dei server multimediali alla ricerca di modelli anomali.
Nelle architetture più avanzate, viene adottato un approccio Zero Trust : nulla e nessuno viene considerato affidabile semplicemente per il fatto di essere "all'interno", ma ogni richiesta viene convalidata, registrata e limitata secondo il principio del minimo privilegio.
Conformità normativa, audit ed elaborazione dati
Quando sono coinvolti dati personali (e lo sono sempre nelle videochiamate, nella telemedicina o nelle lezioni online), l'aspetto legale è importante quanto quello puramente tecnico . Normative come il GDPR in Europa o l'HIPAA negli Stati Uniti impongono requisiti molto specifici.
Un'applicazione WebRTC destinata ai settori regolamentati dovrebbe integrare, come minimo: l'analisi dei log
- Documenti verificabili Numero di sessioni: chi si è connesso, da dove, per quanto tempo.
- Gestione del consenso Informazioni chiare e documentate relative alle registrazioni, all'elaborazione dei dati e ai loro utilizzi successivi.
- Crittografia a riposo per registrazioni, metadati e file condivisi.
- Politiche di conservazione e cancellazione automatica in linea con le scadenze legali e le esigenze aziendali.
Principali best practice per la sicurezza di una piattaforma basata su WebRTC
Progettare una soluzione WebRTC robusta implica molto più che semplicemente "abilitare la crittografia", che è già inclusa. La sicurezza deve essere considerata fin dalla fase iniziale di progettazione dell'architettura e mantenuta per l'intero ciclo di vita del prodotto.
1. Proteggi sempre la segnalazione con TLS e configura correttamente i certificati.
La negoziazione della sessione e lo scambio di offerte/risposte SDP devono sempre avvenire tramite HTTPS o WSS . L'utilizzo del semplice HTTP, anche "temporaneamente" o in ambienti di test, apre la porta ad attacchi che possono poi diffondersi in produzione.
Oltre all'utilizzo di TLS, è fondamentale gestire in modo sicuro le chiavi private e i certificati , automatizzarne il rinnovo ed evitare configurazioni non sicure come suite di crittografia obsolete.
2. Implementare un sistema robusto di autenticazione e controllo degli accessi
Ogni azione sensibile (entrare in una stanza, pubblicare uno streaming, scaricare una registrazione) deve essere protetta. Token di breve durata, autenticazione a più fattori (MFA) ove necessario e ruoli ben definiti sono requisiti minimi.
Nelle applicazioni critiche, può essere utile convalidare ogni connessione o tentativo di pubblicazione sul backend utilizzando sistemi come i webhook: il server multimediale interroga il backend, che decide se l'utente può effettivamente fare ciò che sta chiedendo (ad esempio, se ha un abbonamento attivo o se è il relatore designato).
3. Configurare STUN e TURN con attenzione
La connettività è uno degli aspetti più critici. È fondamentale evitare a tutti i costi i server TURN "aperti". Idealmente, si dovrebbero utilizzare credenziali temporanee, limitare gli indirizzi IP ove possibile e monitorare costantemente l'utilizzo per rilevare abusi o anomalie.
Se utilizzi una VPN o un proxy e sei preoccupato per la privacy, è consigliabile testare il comportamento della risoluzione ICE con diversi browser e regolare le impostazioni sia del client che del server per ridurre al minimo le fughe di dati.
Sembra ovvio, ma spesso viene trascurato. I motori WebRTC nei browser ricevono continuamente patch di sicurezza , così come i sistemi operativi, i server multimediali e le librerie di terze parti.
In ambito professionale, è consigliabile adottare procedure di aggiornamento programmate, eseguire test di regressione e, ove possibile , automatizzare i processi, in modo che le vulnerabilità note non si accumulino per mesi.
5. Crittografare le registrazioni e i dati memorizzati
Durante la chiamata, la trasmissione è crittografata. Ma non appena si inizia a registrare o archiviare i dati, entra in gioco la crittografia dei dati a riposo . È essenziale utilizzare dischi crittografati, chiavi gestite da HSM o servizi KMS e un controllo degli accessi molto rigoroso a tali registrazioni.
Inoltre, è consigliabile definire periodi di conservazione chiari e processi automatizzati per la cancellazione sicura dei contenuti non più necessari o la cui conservazione non è legalmente giustificata.
6. Monitorare, rilevare anomalie ed eseguire verifiche
La fase di implementazione iniziale non è la fine del lavoro. Una piattaforma WebRTC in produzione necessita di monitoraggio in tempo reale : metriche di utilizzo di TURN, errori ICE ricorrenti, picchi di larghezza di banda sospetti, tentativi di accesso falliti, cambiamenti nei modelli di connessione, ecc.
Oltre al monitoraggio quotidiano, è opportuno pianificare audit periodici : penetration test, revisioni del codice con particolare attenzione alla sicurezza, analisi della configurazione di rete e verifica delle autorizzazioni effettive su server e pannelli.
Oltre al lato server, uno dei problemi più fastidiosi è la fuga di indirizzi IP tramite WebRTC , soprattutto quando si utilizzano VPN, proxy residenziali o browser anti-rilevamento in scenari multi-account.
Come si verificano effettivamente le fughe di IP in WebRTC
Quando una pagina crea una RTCPeerConnection, il browser avvia il processo ICE: raccoglie i potenziali nodi di rete, interroga i server STUN e scopre indirizzi pubblici e privati . Questi dati vengono poi condivisi con l'endpoint remoto... o con lo script dannoso che li sta leggendo.
A seconda del browser e della configurazione, WebRTC può esporre:
- Solo indirizzi IP locali (192.168.xx, 10.xxx…), meno incisivi ma utili per il fingerprinting.
- L'indirizzo IP della VPN o del proxy, che in molti casi rappresenterebbe il comportamento auspicabile.
- L'indirizzo IP pubblico effettivo del provider di servizi Internet e, se abilitato, l'indirizzo IPv6 assegnato al dispositivo.
Pertanto, per chiunque gestisca molti account o abbia bisogno di isolare le identità, controllare WebRTC è importante quanto scegliere un buon provider proxy . Un'impronta digitale perfetta viene rovinata se l'indirizzo IP reale compare a lato.
Verifica se la tua configurazione presenta perdite WebRTC
Prima di applicare i cerotti alla cieca, è consigliabile prendere le misure. Un modo efficace per verificare l'esposizione è:
- Connettiti alla tua VPN o configura il proxy nel tuo browser anti-rilevamento e verifica su un tipico servizio "qual è il mio IP" quale dovrebbe essere l'indirizzo IP visibile.
- Visita le pagine di test WebRTC specifiche e verifica quali indirizzi vengono visualizzati nella sezione dei candidati.
- Confronta l'indirizzo IP previsto con quelli elencati in WebRTCSe visualizzi un indirizzo IP pubblico diverso, come quello del tuo provider di servizi Internet o un indirizzo IPv6 inatteso, significa che c'è una perdita di dati.
Si consiglia di ripetere questi test in browser diversi (Chrome, Firefox, Edge, Safari) e dopo ogni aggiornamento importante o cambio di provider VPN/proxy, poiché il comportamento può variare considerevolmente.
A seconda del browser, si ha più o meno spazio di manovra:
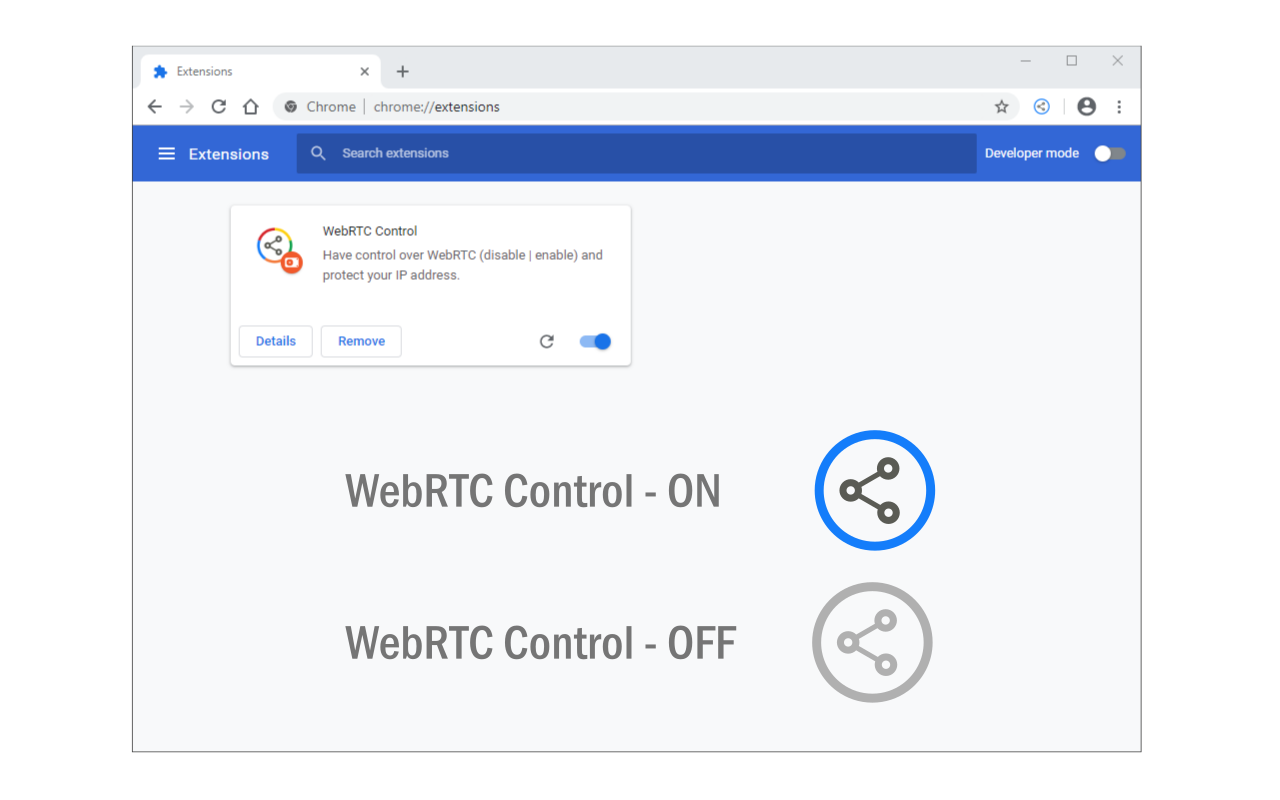
- Browser basati su Chromium (Chrome, Edge, Brave, Opera…)Non consentono di disabilitare completamente WebRTC in modo nativo. L'approccio più comune è quello di utilizzare estensioni che limitano l'esposizione dell'indirizzo IP o bloccano WebRTC, consentendone l'utilizzo solo su siti attendibili.
- FirefoxOffre il massimo controllo granulare. Attraverso about: config È possibile disabilitare media.peerconnection.enabled o forzare WebRTC a utilizzare solo l'indirizzo proxy. È anche possibile utilizzare estensioni che abilitano o disabilitano WebRTC sito per sito.
- Safari (macOS e iOS)WebRTC è abilitato per impostazione predefinita e il controllo è limitato. Apple applica alcune misure di mitigazione, ma non è il browser ideale per attività ad alto rischio in cui è necessario ottimizzare ogni singola impostazione.
Negli ambienti commerciali in cui WebRTC fa parte del flusso di lavoro (ad esempio, quando una determinata piattaforma pubblicitaria richiede la verifica video), in genere non è consigliabile bloccare completamente WebRTC . È preferibile utilizzare modalità o configurazioni "solo proxy" che mantengano la funzionalità senza filtrare gli indirizzi IP reali.
Rinforzo a livello di sistema operativo e firewall
Per scenari più estremi, alcuni team scelgono di bloccare o filtrare il traffico UDP e determinati intervalli di porte a livello di firewall , utilizzando pf su macOS, iptables/nftables su Linux o Windows Defender Firewall su Windows.
Questo approccio aggiunge un ulteriore livello di protezione, ma deve essere gestito con cautela perché può interrompere servizi legittimi (videochiamate, giochi online, VoIP, DNS, ecc.). È sempre consigliabile documentare le regole, eseguire il backup della configurazione e verificare che i dispositivi rimangano gestibili prima di implementare le modifiche in massa.
I browser anti-rilevamento possono simulare diverse impronte digitali: hardware grafico, font, fuso orario, lingua, risoluzione, ecc. Ma se WebRTC permette allo stesso indirizzo IP reale di nascondersi dietro tutti questi profili, le piattaforme dispongono di un indizio molto affidabile per collegarli.
La configurazione ideale per questo tipo di soluzione prevede:
- Assegnare a ciascun profilo un proxy o un indirizzo IP diverso, preferibilmente residenziale o mobile.
- Configurare il comportamento di WebRTC in modalità disabilitata o "solo proxy", a seconda delle esigenze dell'applicazione di destinazione.
- Eseguire test di tenuta WebRTC all'interno di ciascun profilo rappresentativo prima di metterlo in funzione.
- Stabilire Politiche interne chiare su quando sono consentite le videochiamate. e in quali profili le restrizioni dovrebbero rimanere più severe.
Per agenzie, team di marketing, attività di arbitraggio o gestione di grandi cataloghi nei marketplace, questo tipo di disciplina fa la differenza tra operare in modo stabile o trovarsi nel mezzo di un massiccio blocco di account.
Nel complesso, i controlli di sicurezza WebRTC prevedono lo sfruttamento delle funzionalità integrate dello standard (crittografia, permessi del browser, P2P efficiente) e la loro integrazione in un'architettura robusta e nelle migliori pratiche: segnalazione sicura, autenticazione e ruoli ben progettati, server STUN/TURN protetti, crittografia dei dati a riposo, monitoraggio continuo e, quando è coinvolta la privacy avanzata, un controllo completo delle fughe di IP e del comportamento WebRTC nei browser, nelle VPN e nei browser anti-rilevamento. Comprendendo i punti di forza e di debolezza della tecnologia, è possibile implementare piattaforme di comunicazione in tempo reale veloci, scalabili e, soprattutto, affidabili, anche in ambienti aziendali e regolamentati.