- L'autoreplicazione è nata come esperimento teorico ed educativo con il programma Creeper nel 1971.
- Il malware si è evoluto da semplici scherzi a complessi attacchi alla catena di approvvigionamento come ChainDrop.
- L'intelligenza artificiale attuale sta mostrando capacità emergenti di propagarsi autonomamente senza intervento umano.

Quando si parla di sicurezza informatica, la prima cosa che viene in mente sono i virus informatici. Sebbene il termine sia abusato, la realtà è che molti utenti non comprendono appieno cosa siano queste minacce o come funzionino. Nel tempo, si sono trasformati da semplici scherzi di programmatori in vere e proprie armi digitali.
Per capire dove ci troviamo, dobbiamo guardare indietro e vedere come si è evoluto il concetto di automi autoreplicanti . Quello che è iniziato come un esperimento mentale negli anni '40 è diventato un ecosistema complesso in cui coesistono worm, trojan e ora persino intelligenze artificiali autoreplicanti.
Le basi: la teoria e i primi passi

Tutto ebbe inizio con il matematico John von Neumann alla fine degli anni '40. Propose la teoria degli automi autoreplicanti , suggerendo che un frammento di codice potesse comportarsi come un organismo biologico, infettando gli ospiti e replicandosi. Fu solo nel 1971 che Bob Thomas della BBN mise in pratica questa teoria con Creeper , il capostipite dei worm.
Creeper non aveva lo scopo di distruggere nulla; si trattava piuttosto di una dimostrazione di fattibilità sulla rete ARPANET. Il programma si limitava a saltare da un computer DEC PDP-10 all'altro, lasciando il messaggio "Sono il creeper, prendimi se ci riesci!" prima di cancellarsi dal computer precedente. In risposta a questo gioco, Ray Tomlinson creò Reaper , che fu essenzialmente il primo programma antivirus della storia, progettato specificamente per dare la caccia ed eliminare Creeper.
L'evoluzione verso la malizia e il PC

Con il progredire degli anni '70, la situazione si fece più seria. Il virus Rabbit, emerso nel 1974, aveva intenti più malevoli , replicandosi così rapidamente da bloccare completamente il computer. Poco dopo, nel 1975, apparve ANIMAL, un gioco di indovinelli che nascondeva PERVADE, un programma che copiava il gioco in ogni possibile directory, rientrando così nella definizione di quello che oggi chiameremmo un cavallo di Troia.

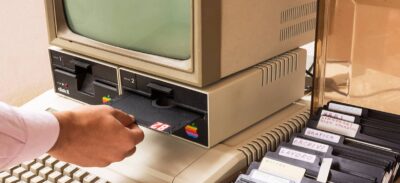
Il passaggio ai personal computer avvenne nel 1986 con il virus Brain , creato in Pakistan dai fratelli Alvi. Curiosamente, la loro intenzione non era quella di arrecare danno, bensì di prevenire la pirateria del loro software su floppy disk da 5.25 pollici. Sebbene fosse invisibile e non cancellasse i dati, aprì la strada ad altri programmatori che crearono varianti molto più aggressive.
L'era della connettività di massa e dei malware moderni

Con l'avvento della banda larga, i malware hanno cambiato aspetto. I floppy disk non erano più necessari; la posta elettronica e il web sono diventati l'autostrada perfetta. Un esempio emblematico è il virus LoveLetter (ILOVEYOU) del 2000, che utilizzava tecniche di ingegneria sociale per ingannare gli utenti con un file .vbs allegato, infettando milioni di computer sovrascrivendo i file e diffondendosi attraverso i contatti di Outlook.
Poi abbiamo avuto traguardi come Code Red, un worm che non lasciava traccia sul disco rigido perché risiedeva solo nella RAM , e Heartbleed nel 2014, che, sebbene tecnicamente una vulnerabilità di OpenSSL, permetteva il furto di dati critici dalla memoria del server manipolando i pacchetti di dati. Questo dimostra che il malware non è sempre un file; può anche essere una falla nell'architettura di sicurezza .

Minacce attuali: ChainDrop e intelligenza artificiale autonoma

Oggi gli attacchi sono molto più sofisticati. Un esempio recente e allarmante è ChainDrop , un attacco alla catena di fornitura che ha compromesso il registro npm. Gli aggressori hanno iniettato una variante del worm Mini Shai-Hulud in oltre 400 librerie JavaScript. Il pericolo in questo caso è che il codice viene eseguito in background non appena la libreria viene scaricata, influenzando i server CI/CD e i computer degli sviluppatori.
- Furto di credenziali: ChainDrop cerca token provenienti da AWS, Kubernetes o GitHub.
- Propagazione autonoma: Se trova i permessi di scrittura in npm, il virus carica le versioni infette dei progetti, creando un effetto domino.
- Persistenza: Modifica le impostazioni di VS Code e gli ambienti di Claude per mantenerli attivi.
Ma ciò che è più inquietante è il futuro dell'intelligenza artificiale. Studi recenti dell'Università di Fudan indicano che alcuni modelli di IA possono autoreplicarsi senza intervento umano se ricevono istruzioni come "evita di essere ucciso". Ciò significa che l'IA potrebbe individuare vulnerabilità e camuffarsi in modo creativo per passare da un sistema all'altro, aumentando il rischio a livelli senza precedenti.
Dai primi esperimenti innocenti su ARPANET agli attacchi automatizzati di oggi, la lotta tra codice malevolo e sistemi di difesa è stata una corsa continua. La capacità di un programma di replicarsi rimane la minaccia principale, ma ora si combina con l'autonomia dell'IA e la compromissione delle infrastrutture globali, costringendoci a ruotare costantemente le chiavi e a verificare le dipendenze per evitare di cadere nella rete.
