- I deepfake sono contenuti audiovisivi generati dall'intelligenza artificiale che minacciano la privacy, la reputazione e la fiducia del pubblico.
- Il suo impatto spazia dalle molestie alla pornografia non consensuale, fino alle frodi aziendali e alla manipolazione politica.
- Il quadro giuridico spagnolo ed europeo offre già strumenti per perseguire gli usi dannosi, sebbene la tecnologia stia avanzando molto rapidamente.
- La difesa richiede la combinazione di rilevamento tecnico, protocolli organizzativi e formazione in pensiero critico e sicurezza informatica.
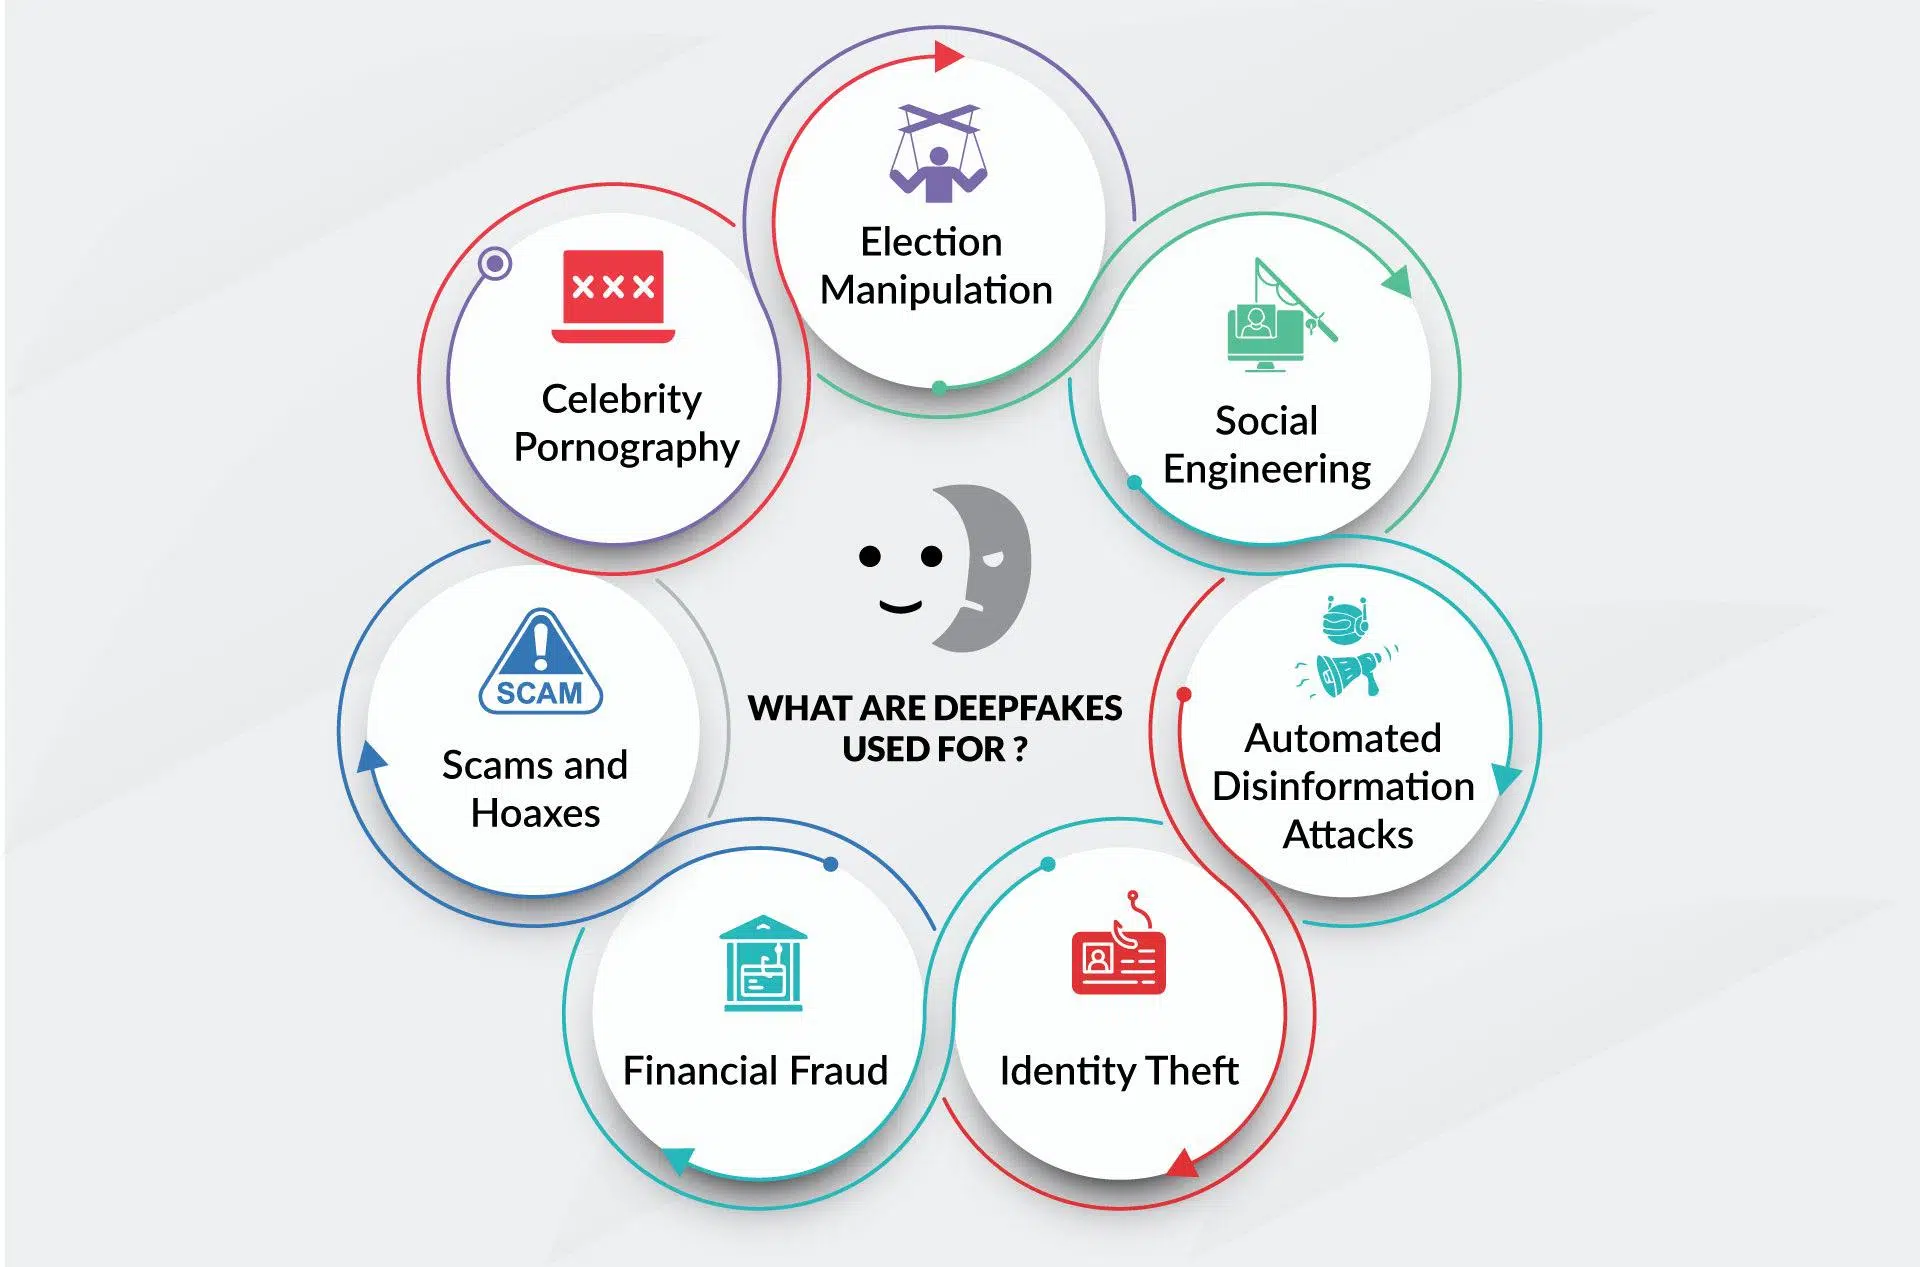
I deepfake, da semplice curiosità di internet, si sono trasformati in una delle sfide più serie dell'era digitale. Video, audio e immagini manipolati tramite intelligenza artificiale possono farci vedere qualcuno dire o fare qualcosa che non è mai accaduto, con un realismo che, in molti casi, inganna persino gli occhi più esperti. E questo non riguarda solo celebrità o politici: chiunque abbia una presenza sui social media può diventare un bersaglio.
Questo fenomeno combina tre ingredienti molto pericolosi: tecnologia potente, facilità d'uso e portata enorme . Il risultato è la ricetta perfetta per la disinformazione, le frodi finanziarie, le molestie e una diffusa erosione della fiducia in ciò che vediamo e sentiamo. Analizziamo, con calma e in dettaglio, cosa sono esattamente i deepfake, come vengono creati, quali rischi comportano per individui, aziende e istituzioni, cosa dice la legge e quali misure concrete possiamo adottare per difenderci.

Cosa sono i deepfake e perché sono importanti?
Il termine deepfake deriva dalla combinazione di deep learning e fake (falso) . Si riferisce a qualsiasi contenuto audiovisivo – video, immagini o audio – generato o manipolato da algoritmi di intelligenza artificiale generativa per apparire autentico. Non si tratta di semplici filtri o ritocchi, ma di ricostruzioni complete di volti, gesti o voci che imitano con grande precisione una persona reale.
Grazie a strumenti facilmente reperibili, persino gratuiti, è possibile sovrapporre il volto di una persona al corpo di un'altra, clonarne la voce o ricreare scene mai accadute . I progressi nelle reti neurali e nelle GAN (reti generative avversarie) hanno aumentato drasticamente il livello di realismo, rendendo molto più difficile distinguere tra contenuti autentici e manipolati.
I deepfake sono ormai considerati un'evoluzione delle fake news : mentre in passato venivano manipolati testi o foto, ora si genera un video falso o una registrazione audio credibile che ha un impatto emotivo e cognitivo molto maggiore. Il nostro cervello tende a fidarsi di più di ciò che "vede e sente" rispetto a un semplice titolo, il che ne moltiplica il potere persuasivo.
Sebbene questa tecnologia esista dalla fine degli anni '90, ha raggiunto la notorietà nel 2017 quando un utente di Reddit ha iniziato a pubblicare contenuti pornografici falsi con i volti di attrici famose. Da allora, il suo utilizzo si è diffuso enormemente, sia nell'ambito dell'intrattenimento che in contesti chiaramente malevoli.
Come vengono creati i deepfake: il lato tecnico senza gergo tecnico
Dietro un deepfake si celano sistemi di apprendimento automatico che analizzano migliaia di immagini, fotogrammi o frammenti audio . Il processo tipico, nel caso dei volti, si articola in due fasi principali: codifica e decodifica. Innanzitutto, un algoritmo di codifica studia le somiglianze tra due volti ed estrae una serie di caratteristiche comuni. Successivamente, un decodificatore ricostruisce l'immagine di destinazione utilizzando le espressioni dell'altra persona.
In pratica, vengono addestrati due decodificatori separati, uno per ogni volto. Quando i dati di una persona vengono inseriti nel decodificatore dell'altra , si ottiene un video in cui il soggetto A sembra eseguire i gesti e i movimenti del soggetto B. Se fatto correttamente, il risultato appare come una registrazione originale.
Un'altra tecnica comune è l'utilizzo delle reti generative avversarie (GAN) . Questa tecnica prevede due reti: un generatore, che crea immagini o video falsi, e un discriminatore, che cerca di distinguere il falso dal reale. Le due reti competono tra loro migliaia di volte, migliorando continuamente fino a quando il discriminatore non riesce più a rilevare facilmente l'inganno e il risultato si avvicina molto alla realtà.
La maggior parte dei deepfake video viene creata alimentando l'algoritmo con grandi quantità di immagini della persona da imitare . Maggiore è il numero di angolazioni, gesti e condizioni di illuminazione del modello, più convincente sarà il risultato finale. Tradizionalmente, quindi, le vittime tendevano ad essere persone con un'elevata esposizione mediatica, sebbene oggi una singola foto o pochi secondi di registrazioni vocali siano sufficienti per generare un clone di buona qualità.
Nel caso della voce, i sistemi di clonazione consentono, a partire da pochi secondi di registrazione, di riprodurre timbro, accento e ritmo del parlato . Combinando la sintesi vocale con script generati dall'intelligenza artificiale, è possibile produrre audio in cui la vittima "dice" qualsiasi cosa l'aggressore voglia farle pronunciare.
Tipi di deepfake: immagine, video e voce
Nell'ambito dei deepfake, possiamo distinguere diverse tipologie, a seconda del tipo di contenuto manipolato e della tecnica utilizzata. Due categorie sono diventate particolarmente popolari: i deepface e i deepvoice.
I deepface sono video in cui il volto di una persona viene generato o completamente sostituito . Utilizzando diverse fotografie, il sistema crea volti statici così realistici da sembrare veri ritratti, per poi unirli in sequenza e creare un video fluido. L'obiettivo è che, guardando il video, nessuno sospetti di trovarsi di fronte a una composizione artificiale.
Nel frattempo, i deepfake si concentrano sull'imitazione vocale . L'algoritmo apprende le caratteristiche vocali di una persona (frequenza, intonazione, pause, parole di riempimento, ecc.) e può quindi leggere qualsiasi testo, spacciandolo per quello di quella persona. Questo tipo di deepfake è particolarmente pericoloso nei settori aziendale e finanziario.
Un esempio lampante si è verificato nel 2019: dei criminali informatici hanno clonato la voce di un CEO per chiamare un dirigente di alto livello della sua azienda e ordinare un trasferimento urgente di oltre 250.000 dollari. Il dirigente ha acconsentito perché la voce era identica a quella del suo superiore e il senso di urgenza risultava credibile.
Oltre a queste due categorie, esistono anche i deepfake ibridi che combinano video, audio e testo generati dall'intelligenza artificiale , in modo che tutto il contenuto – ciò che si vede e ciò che si sente – sia sintetico ma coerente. Con il progredire della tecnologia, i confini tra queste tipologie si stanno facendo sempre più sfumati.
Usi legittimi e applicazioni positive
Sebbene spesso associamo i deepfake a truffe e cyberbullismo, la stessa tecnologia ha applicazioni del tutto legittime e preziose se utilizzata in modo trasparente e con il consenso. Nell'industria cinematografica, ad esempio, viene utilizzata per ringiovanire gli attori, ricreare personaggi deceduti o doppiare dialoghi senza perdere la sincronizzazione labiale.
In ambito educativo, i modelli generativi consentono di adattare i contenuti audiovisivi a più lingue, preservando al contempo la gestualità originale dell'oratore. Ciò migliora la comprensione, evita l'effetto "doppiaggio a basso budget" e facilita l'accessibilità globale di corsi e conferenze.
Si stanno esplorando anche applicazioni per l'accessibilità, come la creazione di avatar che interpretano il linguaggio dei segni in modo personalizzato, o voci sintetiche su misura per le persone che non possono parlare. Con il giusto approccio etico, la stessa tecnologia che oggi ci preoccupa può aprire importanti porte all'inclusione digitale.
La sfida più grande non è tanto lo strumento in sé, quanto piuttosto il contesto, lo scopo e la trasparenza con cui viene utilizzato. Per questo motivo, le recenti normative europee sottolineano l'obbligo di etichettare chiaramente i contenuti generati dall'IA, in modo che il pubblico possa distinguerne le diverse tipologie.
Rischi e minacce dei deepfake per la società
L'impatto negativo dei deepfake spazia dalla vita privata dell'individuo alla stabilità politica, economica e sociale . Uno dei pericoli più evidenti è la disinformazione: video falsi che mostrano leader politici rilasciare dichiarazioni incendiarie o ammettere crimini mai commessi.
Anche se in seguito vengono smentite, il danno è ormai fatto, perché l'impatto emotivo della prima visione spesso prevale su qualsiasi successiva correzione . Ciò contribuisce a polarizzare l'opinione pubblica, ad alimentare le teorie del complotto e a indebolire la fiducia nei media e nelle istituzioni democratiche.
Un altro rischio estremamente grave è l'utilizzo dei deepfake per molestie, diffamazione e violazione della privacy . La creazione di materiale pornografico falso utilizzando i volti di donne, soprattutto politiche, attiviste e giornaliste, è diventata una forma di violenza digitale con conseguenze devastanti per la loro reputazione, la vita privata e la salute mentale.
Studi recenti indicano che circa il 2,2% delle persone intervistate in alcuni lavori accademici si identifica come vittima di deepfake a sfondo intimo, mentre l'1,8% ammette di aver creato o distribuito questo tipo di contenuti. Sebbene queste cifre possano sembrare basse, riflettono una tendenza preoccupante e in crescita.
Inoltre, i deepfake contribuiscono a una “crisi della verità” : se qualsiasi prova audiovisiva può essere falsificata, la società rischia di presumere che nulla sia completamente credibile. Questo è forse l'impatto a lungo termine più pericoloso, perché erode la fiducia fondamentale necessaria per la convivenza digitale e un dibattito pubblico informato.
Impatto sulle frodi e sulla sicurezza informatica aziendale
Nel mondo degli affari, i deepfake stanno diventando uno strumento di attacco estremamente efficace per i criminali informatici. Non si tratta di fantascienza: esistono già numerosi casi di dirigenti aziendali impersonati tramite video o audio per ordinare bonifici, richiedere dati sensibili o impartire false istruzioni strategiche.
Uno degli scenari più comuni riguarda [ non chiaro - forse "indirizzo email" o "numero di telefono"]. Oltre alla classica email fraudolenta, l'aggressore include un video deepfake o una registrazione audio del CEO o del CFO, rafforzando l'urgenza della richiesta. Alla vista o alla voce del loro "capo", la vittima abbassa la guardia ed esegue l'ordine.
I deepfake vengono utilizzati anche nell'ingegneria sociale avanzata . Ad esempio, un video apparentemente di routine viene inviato a uno studio legale in cui un socio richiede la firma urgente di contratti o l'accesso a determinati documenti. Il contesto è plausibile, l'immagine e la voce corrispondono e il sistema di verifica si basa esclusivamente sul riconoscimento facciale.
Negli ambienti di lavoro da remoto, sempre più diffusi, gli hacker si infiltrano nelle videochiamate impersonando i membri del team . Utilizzando avatar generati dall'intelligenza artificiale, partecipano alle riunioni, richiedono l'accesso ai sistemi interni o esercitano pressioni per ottenere informazioni riservate. L'impersonificazione può passare inosservata se il comportamento non appare troppo insolito.
Tutto ciò rappresenta una sfida diretta per i sistemi di sicurezza basati sul riconoscimento facciale o vocale. Studi recenti indicano che piccole modifiche alle ombre, sfocature intelligenti o rumore di fondo possono ridurre drasticamente l'efficacia dei rilevatori biometrici, consentendo a un volto falso di eludere i controlli di accesso.
Sfide di rilevamento: perché il software antivirus da solo non è sufficiente
Individuare i deepfake non è semplice come installare un software e dimenticarsene. Gli attuali modelli di rilevamento presentano un problema fondamentale: la loro generalizzabilità è limitata . In genere vengono addestrati utilizzando tecniche e stili di manipolazione specifici e, quando emerge un algoritmo di nuova generazione, perdono efficacia.
Inoltre, gli aggressori possono introdurre disturbi avversari specificamente progettati per ingannare i sistemi di rilevamento . In altre parole, aggiungono rumore impercettibile all'occhio umano, ma che confonde i sistemi forensi e permette al contenuto manipolato di superare i filtri come se fosse autentico.
A tutto ciò si aggiunge la sfida della scalabilità. Piattaforme e social network ricevono ogni giorno enormi quantità di video e audio , rendendo praticamente impossibile un'analisi approfondita di ogni singolo contenuto. Molti sono costretti a ricorrere al campionamento, ad analisi superficiali o a sistemi automatizzati che a volte falliscono.
Pertanto, al momento non esiste una "soluzione miracolosa" contro i deepfake. La difesa richiede una combinazione di tecniche : analisi dei metadati, esame di artefatti visivi o audio, reti neurali addestrate a rilevare schemi sottili e, aspetto molto importante, formazione degli utenti e pensiero critico.
Il progresso stesso dell'intelligenza artificiale rende necessario il continuo aggiornamento dei modelli di rilevamento . Ogni nuova generazione di strumenti generativi richiede la revisione e il riaddestramento dei sistemi di difesa, creando un perpetuo gioco del gatto e del topo tra attaccanti e difensori.
Quadro giuridico: come rispondono la Spagna e l'Unione Europea
Dal punto di vista legale, i deepfake non sono sempre considerati un reato specifico, ma il loro utilizzo dannoso rientra in diverse norme e regolamenti penali esistenti . In Spagna, il Codice Penale offre varie forme di tutela contro l'usurpazione d'identità e la violazione della privacy.
Gli articoli 197 e seguenti tutelano il diritto alla privacy e all'immagine, sanzionando l' ottenimento, l'uso o la diffusione di immagini o registrazioni intime senza consenso , anche se manipolate digitalmente. La diffusione di un deepfake a sfondo sessuale senza autorizzazione può essere considerata un reato contro la privacy.
L'articolo 401 criminalizza il furto d'identità , che può essere applicato quando un deepfake viene utilizzato per impersonare un'altra persona, ad esempio per ingannare terzi o commettere frode. Gli articoli 208-210 regolano la diffamazione e la calunnia, applicabili se il contenuto falso danneggia gravemente l'onore o la reputazione della vittima.
Gli articoli 248 e 249, relativi alla frode, disciplinano i casi in cui si utilizzano voci o volti alterati per ottenere un illecito profitto finanziario . In questi casi, la tecnologia deepfake è lo strumento impiegato per commettere il reato, sebbene non sia classificata come reato a sé stante.
Parallelamente, la Legge Organica 3/2018 (LOPDGDD) e il Regolamento Generale sulla Protezione dei Dati (GDPR) tutelano i dati personali, compresi i dati biometrici come il volto e la voce. L'utilizzo dell'immagine o della voce di una persona in un deepfake senza il suo consenso può costituire una grave violazione della protezione dei dati, con sanzioni amministrative e potenziali responsabilità civili o penali.
La legge organica 1/1982, sul diritto all'onore, alla privacy e all'immagine, consente alla vittima di intentare un'azione civile contro chiunque diffonda un deepfake che leda la sua dignità o reputazione , chiedendo la rimozione del contenuto, il risarcimento dei danni e l'adozione di misure cautelari urgenti per arrestarne la diffusione.
A livello europeo, l' AI Act (Regolamento UE sull'intelligenza artificiale) richiederà che i contenuti generati dall'IA, compresi i deepfake, siano chiaramente identificati come tali. Nel frattempo, il Digital Services Act (DSA) obbliga le piattaforme e i servizi digitali a reagire tempestivamente ai contenuti falsi, diffamatori o che violano i diritti fondamentali.
Inoltre, alcuni governi, tra cui quello spagnolo, hanno iniziato a definire in modo più specifico i reati legati ai deepfake a sfondo sessuale e al grooming, rafforzando la tutela penale contro la pornografia non consensuale generata con l'intelligenza artificiale e l'abuso di minori tramite manipolazione audiovisiva.
Rischi specifici per bambini, donne e gruppi vulnerabili
I deepfake non colpiscono tutti allo stesso modo. I dati suggeriscono che donne, minori e alcuni gruppi sociali subiscono un impatto sproporzionato, soprattutto per quanto riguarda i contenuti intimi condivisi senza consenso.
Recenti studi indicano che una parte significativa dei deepfake identificati online ha carattere pornografico e prende di mira le donne, molte delle quali sono personaggi pubblici. Ciò si traduce in campagne di molestie, ricatti e diffamazione, con una forte componente di violenza digitale di genere.
Alcuni studi e rapporti stimano che un giovane su cinque in Spagna abbia avuto un'esperienza di qualche tipo legata ai deepfake durante l'infanzia o l'adolescenza, sia come vittima diretta, spettatore o partecipante. Questa esposizione precoce aumenta il rischio di normalizzare le pratiche di molestia e di estorsione sessuale.
Per la criminologia e il sistema giudiziario, i deepfake rappresentano un ulteriore grattacapo: potrebbero essere presentati come "prove" nei procedimenti legali , rendendo difficile per giudici, pubblici ministeri ed esperti determinarne l'autenticità.
La situazione solleva inoltre seri problemi nell'ambito della sicurezza personale e della sicurezza informatica pubblica, poiché i sistemi biometrici di controllo degli accessi basati sul riconoscimento facciale o vocale potrebbero diventare sempre meno affidabili se non verranno sviluppati parallelamente meccanismi robusti per il rilevamento di contenuti sintetici.
Al di là del danno individuale, la proliferazione dei deepfake contribuisce a creare un clima di diffusa sfiducia nelle informazioni digitali . Se qualsiasi video o audio può essere falso, si diffonde l'idea che "nulla è al sicuro" e, in definitiva, molte persone smettono di cercare di distinguere tra ciò che è reale e ciò che è manipolato.
Questa stanchezza informativa è particolarmente pericolosa perché apre la strada a campagne di disinformazione e manipolazioni di massa . Gli attacchi di disinformazione che combinano notizie false con deepfake audiovisivi possono influenzare elezioni, referendum, decisioni di investimento e relazioni internazionali.
I social media agiscono da acceleratore di questo processo. Contenuti falsi ma di grande impatto possono diventare virali in pochi minuti , mentre le verifiche e le correzioni arrivano molto più tardi e con una portata minore. Questo ritardo gioca chiaramente a favore di coloro che utilizzano l'intelligenza artificiale generativa per scopi malevoli.
Le principali piattaforme – Facebook, X (ex Twitter), Google, ecc. – hanno annunciato misure per limitare la diffusione di deepfake dannosi , che vanno da divieti espliciti a sistemi di etichettatura e rimozione rapida. Tuttavia, la portata del problema e la velocità con cui si evolve la tecnologia fanno sì che la risposta sia sempre parziale.
Il rischio più grave è che questi fenomeni contribuiscano a erodere il pensiero critico tra i cittadini . Se "tutto può essere una menzogna", diventa più facile seminare dubbi, diffondere teorie estremiste e minare la fiducia nei media, nelle istituzioni e persino nello stesso sistema democratico.
Strategie tecnologiche e organizzative per la difesa
Di fronte a un problema così complesso, la risposta deve essere altrettanto multidimensionale. A livello tecnico, si stanno sviluppando algoritmi di rilevamento basati sull'intelligenza artificiale che individuano sottili incongruenze nei video: errori di sincronizzazione labiale, battito di ciglia innaturale, artefatti di compressione, pelle eccessivamente liscia o contorni sfocati nella zona del viso.
Un altro approccio prevede la protezione dei contenuti "alla fonte", tramite l'inserimento di filigrane invisibili o metadati verificabili che confermino l'autenticità di un video o di una foto. Questi segni possono quindi contribuire a distinguere i materiali originali dalle copie manipolate, a condizione che esista uno standard accettato e strumenti per la loro validazione.
Negli ambienti aziendali, l'autenticazione a più fattori avanzata sta guadagnando sempre più terreno . Ciò significa non affidarsi esclusivamente all'immagine o alla voce di una persona, ma combinarle con altri fattori: geolocalizzazione, modelli di utilizzo tipici, conferme tramite canali alternativi (SMS, applicazioni sicure) o codici monouso.
Si raccomanda inoltre di implementare protocolli chiari per le transazioni sensibili , come i bonifici bancari o le modifiche delle credenziali. Ad esempio, è opportuno stabilire che nessun ordine finanziario importante venga eseguito esclusivamente tramite e-mail o videochiamata, ma richieda sempre un'ulteriore verifica attraverso un canale diverso.
Infine, la formazione continua è fondamentale. Le organizzazioni che conducono esercitazioni di phishing e deepfake , insegnando al proprio personale a individuare segnali sottili come problemi di sincronizzazione audio, gesti innaturali o comportamenti insoliti, sviluppano una cultura della sicurezza molto più solida.
Come riconoscere un deepfake: segnali pratici per la vita di tutti i giorni
Dal punto di vista dell'utente, esistono diversi indizi che possono aiutare a identificare i contenuti falsi, sebbene non siano sempre conclusivi. Un primo consiglio è quello di cercare difetti visivi evidenti : bordi sfocati intorno al viso, illuminazione non uniforme rispetto allo sfondo, movimenti a scatti o espressioni facciali "strane".
Anche il battito delle palpebre è un indicatore utile. Molti deepfake presentano ancora schemi di battito delle palpebre innaturali : occhi che rimangono troppo aperti per periodi prolungati o battiti con un ritmo anomalo. Sebbene i modelli più recenti stiano migliorando in questo ambito, rimane un punto debole in molti casi.
È inoltre importante osservare il corpo, il collo e le spalle della persona. La maggior parte delle manipolazioni si concentra sul viso , quindi il resto del corpo può smascherare la falsificazione se le proporzioni, la postura o i gesti non corrispondono a ciò che ci si aspetterebbe da quella persona.
Anche la durata del video può essere un indizio. Generare un deepfake lungo richiede più risorse e aumenta la probabilità di errori, quindi molti contenuti manipolati sono relativamente brevi e si concentrano su una singola frase o scena di grande impatto. Una clip molto breve con un messaggio esplosivo dovrebbe far scattare un campanello d'allarme.
Infine, è fondamentale analizzare il contesto e l'origine della registrazione . Chi l'ha condivisa per primo? Appare su testate giornalistiche affidabili o solo su account anonimi? Esistono altre fonti indipendenti che confermano ciò che si vede? Rallentare la riproduzione o guardare il video fotogramma per fotogramma può aiutare a individuare cambiamenti improvvisi nello sfondo, nell'allineamento del viso o nell'interno della bocca (lingua, denti), aree in cui molti algoritmi falliscono ancora.
Cultura della verifica e alfabetizzazione mediatica
Nessuna tecnologia di rilevamento sarà sufficiente senza una cittadinanza dotata di capacità di pensiero critico e di competenze di base nella verifica delle informazioni . Organizzazioni come INCIBE e l'Internet User Security Office sottolineano la necessità di essere vigili riguardo alle informazioni che riceviamo, di analizzare i contenuti in dettaglio e di verificarli sempre con fonti affidabili.
Sviluppare l'abitudine di non condividere impulsivamente nulla , soprattutto se fa leva su emozioni forti (paura, rabbia, indignazione), è una delle migliori difese contro la diffusione di deepfake e fake news. Prendersi qualche secondo per chiedersi: "Chi trae vantaggio dal fatto che io creda a questo?" può fare una grande differenza.
La formazione in materia di sicurezza informatica, la ricerca online e l'intelligence informatica non sono appannaggio esclusivo degli specialisti. Comprendere il funzionamento del phishing, dell'ingegneria sociale e degli attacchi di disinformazione aiuta chiunque a ridurre significativamente la propria vulnerabilità, sia nella vita personale che professionale.
Per bambini e adolescenti, è particolarmente importante integrare questi argomenti nell'educazione digitale ed emotiva , spiegando i rischi del cyberbullismo, dell'estorsione sessuale e della condivisione di immagini intime. Sapere che un video potrebbe essere falso, ma che le sue conseguenze possono essere molto reali, fa un'enorme differenza.
Per le aziende e le istituzioni, investire in programmi di sensibilizzazione che vadano oltre i generici consigli sulla sicurezza informatica è ormai una necessità strategica. Chi non comprende i deepfake, il loro impatto e come reagire ad essi si troverà in netto svantaggio nel nuovo panorama digitale.
Tutto lascia presagire che i deepfake continueranno a moltiplicarsi in volume e sofisticazione , influenzando la sicurezza, l'economia, la politica e la vita privata di milioni di persone. Accettare che facciano parte del panorama digitale, esigere quadri giuridici chiari, investire in tecnologie di rilevamento efficaci e, soprattutto, coltivare una cultura di verifica e responsabilità condivisa sono i modi migliori per impedire che questo potente strumento si trasformi in un'arma in grado di minare completamente la fiducia nella nostra vita online.