- L'intelligenza artificiale moltiplica sia le capacità difensive che i rischi, rendendo insufficiente la tradizionale sicurezza perimetrale.
- Zero Trust si sta evolvendo verso un modello incentrato sui dati e sul controllo di agenti di intelligenza artificiale con "minimal agency".
- La combinazione di intelligenza artificiale, Zero Trust e servizi gestiti consente visibilità, automazione e risposta in tempo reale.
- Il successo dipende tanto dalla tecnologia quanto da un cambiamento culturale che normalizzi intenzionalmente la sfiducia nel digitale.
L'avvento dell'intelligenza artificiale generativa ha rivoluzionato la sicurezza informatica: le stesse tecnologie che guidano l'innovazione aziendale consentono anche attacchi più rapidi, credibili e automatizzati . I team di sicurezza sono ora costretti a difendere infrastrutture ibride, con utenti remoti, servizi cloud e sistemi industriali connessi, mentre le normative si inaspriscono e i budget non sempre tengono il passo.
In questo scenario, appare sempre più evidente che il vecchio modello del "perimetro di sicurezza" è superato e che la filosofia Zero Trust è diventata il nuovo standard . La sfida ora è adattarla a un mondo in cui è necessario controllare non solo persone e dispositivi, ma anche modelli di intelligenza artificiale, agenti autonomi e flussi di dati che si muovono alla velocità delle macchine tra piattaforme, applicazioni e cloud.
Perché l'intelligenza artificiale sta sfidando il modello di sicurezza tradizionale
L'intelligenza artificiale è diventata un'arma a doppio taglio: rafforza le difese, ma al contempo potenzia l'arsenale dei criminali informatici . Oggi è banale generare campagne di phishing iper-personalizzate, deepfake vocali o video, malware polimorfici o frodi automatizzate supportate dall'IA generativa.
Al contempo, le organizzazioni si trovano a gestire infrastrutture sempre più eterogenee : ambienti multicloud (AWS, Azure, Google Cloud, Oracle), SaaS, data center proprietari, reti OT industriali e migliaia di lavoratori da remoto . Il tutto con dati critici sparsi ovunque, catene di fornitura digitali complesse e una crescente pressione normativa (NIS2, DORA, normative di settore).
Gli esperti di sicurezza informatica concordano sul fatto che il problema non siano gli attacchi bloccati, ma quelli che non vengono rilevati . Gli aggressori si mimetizzano nel traffico legittimo, sfruttano le credenziali rubate , abusano delle API e si affidano all'intelligenza artificiale per muoversi lateralmente con grande furtività, spesso approfittando di punti di accesso "affidabili" scarsamente controllati.
Di fronte a questo scenario, le architetture legacy incentrate sul perimetro — VPN tradizionali , reti piatte, fiducia implicita in ciò che è "all'interno" —
Dalla sicurezza perimetrale all'approccio Zero Trust
Per anni, la sicurezza informatica si è basata sulla metafora di un castello fortificato: all'interno, tutto è affidabile; all'esterno, tutto è sospetto . Firewall al perimetro, VPN per l'accesso e, una volta dentro, accesso illimitato alla rete interna. Questo modello crolla quando i dipendenti lavorano da remoto, le applicazioni sono ospitate nel cloud e i dati viaggiano tra fornitori, partner e dispositivi IoT.
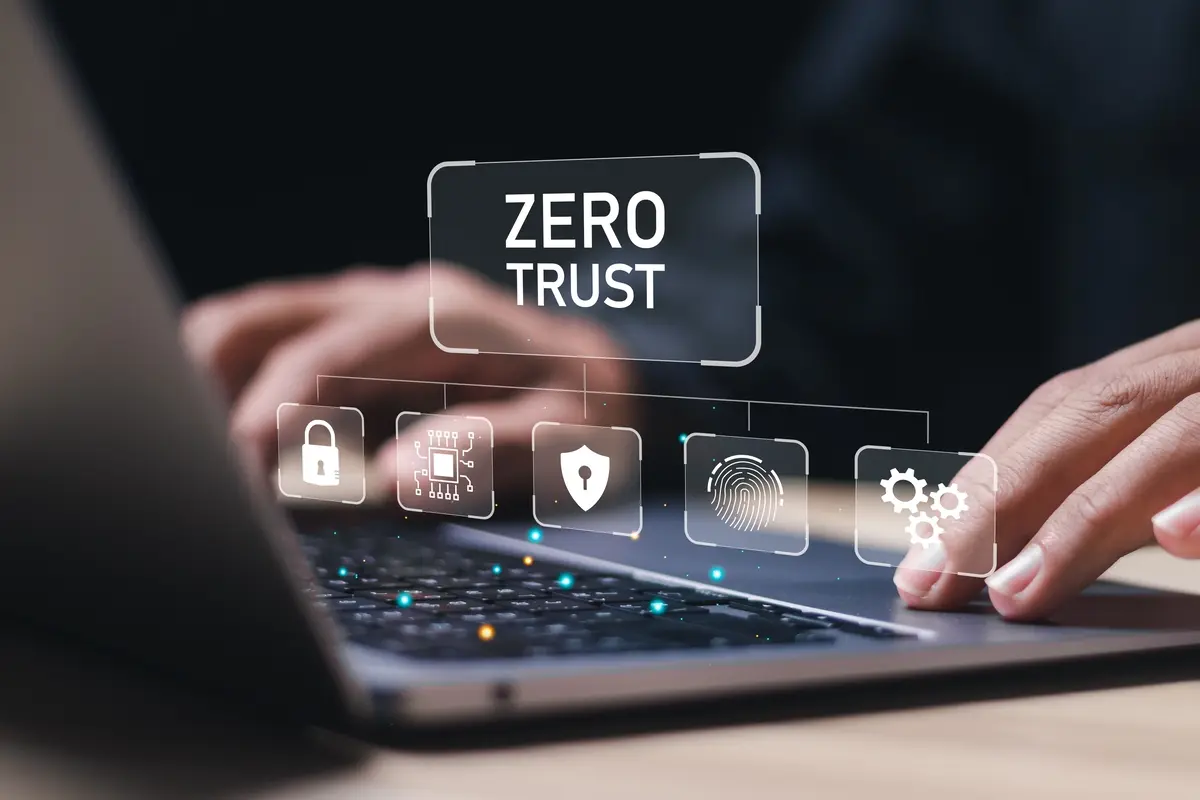
Per far fronte a questo cambiamento, nel 2010 Forrester ha reso popolare il modello Zero Trust, concettualmente ideato da John Kindervag, con un concetto tanto semplice quanto radicale: "mai fidarsi, sempre verificare ". Non importa se la connessione proviene "dall'interno" o "dall'esterno", ogni accesso deve essere autenticato, autorizzato e costantemente monitorato.
I principi fondamentali dello Zero Trust si possono riassumere in tre pilastri: verifica rigorosa e indipendente dell'origine, accesso con il minimo privilegio e presupposto permanente di compromissione . In altre parole, si parte dal presupposto che la rete possa essere compromessa e che qualsiasi utente, anche interno, possa diventare una minaccia, per errore o intenzionalmente.
Nel corso del tempo, questo approccio si è evoluto da un concetto teorico a uno con linee guida concrete. La pubblicazione dello standard NIST SP 800-207 e del modello di maturità CISA ha segnato una svolta , fornendo architetture di riferimento per reti, applicazioni e dati. Parallelamente, in Europa, le raccomandazioni NIS2 e ENISA stanno spingendo i settori critici ad adottare autenticazione forte, segmentazione e controllo continuo degli accessi.
Zero Trust nell'era dell'intelligenza artificiale: quando gli agenti autonomi rompono gli schemi
La prima ondata di Zero Trust è stata concepita pensando a persone e dispositivi relativamente statici : utenti umani, team aziendali, applicazioni aziendali tradizionali. Ma l'intelligenza artificiale ha profondamente cambiato questa realtà.
I modelli di intelligenza artificiale, in particolare i modelli linguistici su larga scala (LLM) e gli agenti autonomi, operano in modo dinamico, superano i confini dei sistemi e manipolano dati sensibili in pochi secondi . Possono leggere e-mail, avviare flussi di lavoro, modificare file, interagire con le API o prendere decisioni senza una costante supervisione umana.
OWASP, nella sua lista dei 10 principali rischi per GenAI e LLM, mette in guardia contro la cosiddetta "eccessiva autonomia": quando all'IA viene concessa troppa autonomia o capacità di agire . Agenti che inviano email per conto dei dirigenti, bot che trasferiscono denaro tra conti, assistenti che apportano modifiche ai sistemi di produzione... Ognuna di queste funzioni apre nuovi vettori di attacco se non adeguatamente controllata.
Gli approcci Zero Trust incentrati sull'uomo presentano dei limiti: non sono scalabili per gestire le migliaia di decisioni al minuto prese dagli algoritmi . Applicare manualmente i principi del minimo privilegio a ogni azione di ogni agente è semplicemente irrealizzabile. È qui che emerge un'evoluzione fondamentale: spostare l'attenzione dall'identità ai dati.
Zero Trust focalizzato sui dati: i dati come nuovo piano di controllo
In un ambiente dominato dall'intelligenza artificiale, ciò che conta davvero non è più solo chi accede ai dati, ma quali dati vengono consultati, come vengono trasformati e con chi vengono condivisi . Il perimetro della rete perde di significato e il nuovo perimetro diventa il dato stesso.
Società di analisi come Forrester, con framework quali AEGIS per la governance dell'IA, sottolineano che la sicurezza deve orientarsi verso l'osservabilità, il contesto e la responsabilità dei dati . Ciò implica consentire l'innovazione con l'IA, ma sotto controlli basati sulla classificazione delle informazioni, la provenienza dei dati e regole verificabili per il suo utilizzo. Per proteggere le informazioni sensibili, è consigliabile implementare pratiche e controlli che riducano il rischio di fughe di dati e furti.
Le piattaforme specializzate combinano le funzionalità di DSPM (Data Security Posture Management) e AI-SPM (AI Security Posture Management) per scoprire dove risiedono i dati sensibili in ambienti cloud, SaaS e ibridi , come vengono utilizzati e quali sistemi di intelligenza artificiale vi accedono. A partire da queste informazioni, vengono applicate policy di governance per rilevare comportamenti a rischio (richieste dannose, esfiltrazione di dati, attività insolite) e automatizzare il blocco o gli avvisi.
Questo cambiamento trasforma Zero Trust in un'architettura dinamica e basata sui dati, capace di scalare con agenti autonomi e modelli di autoapprendimento. Invece di affidarsi ciecamente all'IA affinché faccia "la cosa giusta", vengono stabilite delle misure di sicurezza dinamiche che limitano ciò che può vedere e fare in base alla sensibilità e al contesto.
L’intelligenza artificiale come alleata: SOC di nuova generazione e “agenzia minima”
L'intelligenza artificiale non crea solo problemi; è anche una componente chiave per sostenere il modello Zero Trust su larga scala . L'enorme volume di segnali di sicurezza attuali (log, telemetria di rete, attività cloud, eventi di identità, ecc.) è insostenibile per qualsiasi team umano senza il supporto automatizzato.
I fornitori di soluzioni di cybersecurity stanno integrando l'intelligenza artificiale avanzata nelle loro piattaforme di protezione, rilevamento e risposta . Si va da motori in grado di analizzare centinaia di trilioni di eventi per individuare anomalie, ad agenti intelligenti nei SOC (Security Operations Center) capaci di investigare gli incidenti, correlare gli avvisi ed eseguire azioni senza intervento manuale.
Le aziende leader stanno sperimentando il concetto di Agentic SOC: centri operativi di sicurezza basati su agenti di intelligenza artificiale che lavorano a stretto contatto con gli analisti . Questi agenti comprendono il contesto dell'infrastruttura, raccomandano misure di contenimento, redigono report, automatizzano i playbook e, in alcuni casi, eseguono direttamente le risposte entro limiti ben definiti.
La chiave sta nell'applicare all'IA un principio simile al principio del minimo privilegio, ma adattato: il modello "agenzia minima" raccomandato da OWASP . Questo limita non solo i dati a cui un agente può accedere, ma anche le azioni specifiche che può eseguire. Nessun bot dovrebbe avere il potere di "fare tutto" in un ambiente di produzione, a meno che non sia assolutamente necessario.
Esempi concreti: Zero Trust e intelligenza artificiale nel settore bancario, energetico, industriale e alimentare
La teoria è valida, ma il vero valore del modello Zero Trust si manifesta sul campo, nei settori critici , dove un singolo errore può mandare in tilt un impianto, bloccare un servizio finanziario o lasciare milioni di utenti senza elettricità.
Nel settore bancario, le preoccupazioni ruotano attorno a frodi, furti di identità e violazioni dei dati . Gli istituti finanziari stanno lavorando alla creazione di Security Operations Center (SOC) altamente scalabili che combinano telemetria massiva, analisi basate sull'intelligenza artificiale e automazione. L'obiettivo è anticipare i modelli di frode, bloccare le attività sospette in tempo reale e passare da un modello puramente reattivo a uno proattivo. La capacità di recuperare e proteggere gli account compromessi è fondamentale per mitigare l'impatto di questi attacchi.
Nel settore energetico, operatori come le grandi compagnie elettriche si trovano ad affrontare un perimetro di esposizione enorme: milioni di contatori intelligenti, migliaia di sottostazioni di trasformazione e squadre sul campo che accedono ai sistemi centrali . Inoltre, spesso esiste una netta separazione tra gli ambienti IT e OT, che sono frequentemente considerati reciprocamente inaffidabili. La migrazione a Zero Trust in questo contesto significa raggiungere una visibilità unificata e distinguere, all'interno del Security Operations Center (SOC), cosa costituisce un attacco da, ad esempio, un aggiornamento massivo programmato dei dispositivi.
Nell'industria manifatturiera, dove la continuità della produzione è fondamentale, il modello Zero Trust è una realtà tangibile: se un PLC o un robot si ferma, l'impatto è immediato . Le aziende manifatturiere, i cui prodotti durano decenni, si trovano a dover convivere con tecnologie OT obsolete, protocolli non sicuri e una connettività cloud in continua espansione. Una delle sfide principali è quella di unificare la visibilità e il controllo su questo mix di soluzioni IT e OT, realizzando un'unica interfaccia centralizzata che visualizzi tutto, dalla rete della macchina al cloud del cliente.
Nelle aziende alimentari con impianti automatizzati, la preoccupazione principale è che l'accesso remoto non autorizzato alle apparecchiature industriali possa avere un impatto diretto sulla produzione . Il principio è chiaro: nessun fornitore dovrebbe accedere a un PLC o a un robot senza una sessione rigorosamente controllata, monitorata e revocabile in tempo reale, con registrazione delle attività e scadenza dell'autorizzazione.
Catene di fornitura digitali, LLM e rischio di violazione dei dati
Al di là delle infrastrutture interne, molte organizzazioni stanno scoprendo che il loro principale punto debole risiede nella catena di fornitura digitale . Lavorano quotidianamente con banche, partner tecnologici, integratori, società fintech, fornitori di servizi cloud e molti altri, tutti connessi in un modo o nell'altro ai sistemi aziendali.
Ogni collegamento introduce un potenziale punto di ingresso: una terza parte con scarse pratiche di sicurezza può diventare la porta d'accesso per un attacco più ampio . Ciò rende necessaria un'attenta valutazione dell'accesso B2B, la limitazione delle autorizzazioni, la segmentazione degli ambienti e il monitoraggio delle integrazioni basate su API.
A ciò si aggiunge una crescente preoccupazione riguardo all'utilizzo di modelli LLM esterni: il rischio che informazioni interne possano finire per "alimentare" modelli pubblico-privati senza controllo né tracciabilità . Documenti strategici, dati dei clienti o codice proprietario possono essere inavvertitamente divulgati se utilizzati come contesto in strumenti di intelligenza artificiale senza adeguate misure di sicurezza.
L'applicazione del principio Zero Trust all'IA implica l'implementazione di solidi controlli DLP (Data Loss Prevention) , la regolamentazione dei dati che possono essere inviati a ciascun modello, la richiesta di residenza dei dati e, ove possibile, la scelta di implementazioni private o "walled garden" in cui l'organizzazione ha il controllo effettivo su cosa viene addestrato e cosa no.
Implementare Zero Trust con l'intelligenza artificiale: passaggi pratici e sfide
Implementare una strategia Zero Trust non significa semplicemente installare un paio di strumenti; è un percorso strategico, tecnico e culturale . Ciononostante, è possibile definire alcuni passi pratici per iniziare con il piede giusto.
Il primo passo è la visibilità: inventariare risorse, dati, identità e flussi . È fondamentale sapere quali sistemi esistono, quali informazioni critiche gestiscono, chi (o quale agente di intelligenza artificiale) vi accede e da dove. Gli strumenti di individuazione e classificazione dei dati aiutano a identificare le risorse più preziose nei cloud pubblici, nei SaaS e negli ambienti on-premise.
Segue la valutazione del rischio e la definizione delle politiche: classificazione dei processi aziendali in base all'impatto, definizione di chi può accedere a cosa e a quali condizioni . Ciò include politiche di accesso granulari, segmentazione della rete, definizione di "zone" OT/IT, protezione delle API e regole chiare sull'utilizzo dei servizi di intelligenza artificiale.
L'implementazione avviene in genere per fasi: si inizia con la gestione delle identità (autenticazione a più fattori resistente al phishing, Single Sign-On, gestione moderna dei privilegi), seguita da ZTNA/SASE per l'accesso e, successivamente, da microsegmentazione e protezione avanzata dei dati . Ogni fase è accompagnata da un monitoraggio continuo per adeguare le policy ed evitare che misure eccessivamente restrittive compromettano le attività aziendali.
Lungo questo percorso, si presentano ostacoli ricorrenti: resistenza al cambiamento, complessità tecnica, un sistema legacy difficile da adattare e strumenti frammentati . Formazione, gestione del cambiamento e consolidamento su piattaforme integrate (SSE, SASE, suite di osservabilità) sono leve essenziali per evitare di diventare vittime del successo.
Intelligenza artificiale, autenticazione intelligente e servizi gestiti
L'intelligenza artificiale sta anche rivoluzionando l'autenticazione. Invece di affidarsi esclusivamente a password o fattori statici, i sistemi moderni utilizzano un'autenticazione adattiva basata sul rischio . Analizzano la posizione, il dispositivo, le modalità di utilizzo, la velocità di digitazione e persino il comportamento del mouse per determinare se una richiesta è legittima o sospetta.
Questo tipo di autenticazione basata sull'intelligenza artificiale si adatta perfettamente al modello Zero Trust: ogni tentativo di accesso viene valutato dinamicamente, potenzialmente richiedendo fattori aggiuntivi, limitando le autorizzazioni o bloccando completamente l'accesso in caso di rischio elevato. Tutto ciò avviene in modo quasi trasparente per l'utente legittimo, che sperimenta meno difficoltà nello svolgimento delle normali operazioni.
Un altro ambito in cui l'IA eccelle è la risposta automatizzata: se un dispositivo inizia a esfiltrare dati, un agente malevolo si sposta lateralmente o un utente scarica volumi anomali di informazioni , i motori di rilevamento possono isolare l'endpoint, revocare i token, chiudere le sessioni e avviare indagini quasi istantaneamente.
Per molte organizzazioni, soprattutto quelle di medie dimensioni, costruire internamente questo livello di sofisticazione è complicato. È qui che entrano in gioco i servizi di cybersecurity gestiti, che offrono un SOC attivo 24 ore su 24, 7 giorni su 7, monitoraggio avanzato, gestione degli accessi basata sull'intelligenza artificiale e automazione della sicurezza, senza costringere l'azienda a costruire tutto da zero.
Cambiamento culturale: la “generazione Zero Trust” e il divario digitale
Al di là della tecnologia, il modello Zero Trust richiede un cambiamento culturale nel modo in cui la fiducia viene intesa negli ambienti digitali . Non si tratta di "diffidare delle persone", ma di accettare che ogni sistema può fallire e che il modo migliore per proteggere utenti e aziende è non dare mai per scontato che accadrà qualcosa di negativo.
È interessante notare come le generazioni più giovani, cresciute fin dall'infanzia utilizzando social media, videogiochi online e servizi digitali, abbiano familiarità con ambienti in cui la fiducia va guadagnata e le regole sono rigide . Questo gruppo sta iniziando a essere definito, in modo alquanto ironico, la "Generazione della Fiducia Zero".
All'altro estremo del divario digitale, alcuni membri dello staff più anziani potrebbero percepire le misure di sicurezza come ostacoli inutili o come un segno di sfiducia personale . La chiave, in questo caso, è spiegare chiaramente lo scopo di ogni controllo, mostrare casi reali di incidenti e ribadire che l'obiettivo è proteggere sia l'organizzazione che i suoi dipendenti.
L'autenticazione a più fattori, la segmentazione degli accessi o la verifica continua cessano di essere considerate "fastidi" quando si comprende che un singolo clic su un'email dannosa può attivare attacchi estremamente sofisticati supportati dall'intelligenza artificiale , con gravi conseguenze economiche, legali e reputazionali.
Guardando al breve e medio termine, tutto lascia intendere che Zero Trust e Intelligenza Artificiale continueranno a convergere, diventando due facce della stessa medaglia : l'IA come motore per osservare, analizzare e reagire a ciò che accade in tempo reale; e Zero Trust come quadro di riferimento per limitare, verificare e governare ciò che persone, macchine e modelli possono fare. Le organizzazioni che riusciranno a bilanciare autonomia e controllo, proteggendo i dati senza soffocare l'innovazione, saranno quelle meglio posizionate in un ambiente digitale in cui la fiducia non è più concessa liberamente, ma piuttosto costruita.