- Gli attacchi DDoS saturano le risorse di rete, i server e le applicazioni, causando indisponibilità e gravi perdite economiche e di reputazione.
- Esistono attacchi volumetrici, attacchi di esaurimento dello stato e attacchi applicativi, ognuno dei quali prende di mira diversi livelli dell'infrastruttura.
- Una difesa efficace richiede un'architettura resiliente, un monitoraggio continuo e soluzioni anti-DDoS su rete, cloud e edge computing.
- I servizi gestiti e i team di specialisti dell'operatore migliorano il rilevamento, la mitigazione e la continuità operativa in caso di attacchi DDoS.
La sicurezza informatica, incentrata sulla protezione delle reti dagli attacchi DDoS, è diventata fondamentale per qualsiasi azienda con una presenza online. Non si tratta più solo di grandi aziende o infrastrutture critiche: qualsiasi organizzazione che si affidi ai propri servizi online può essere vittima di un attacco denial-of-service.
Questi attacchi non solo mettono fuori uso un sito web o un'applicazione, ma possono anche causare perdite finanziarie, danni alla reputazione, sanzioni normative e, in molti casi, fungere da copertura per intrusioni più gravi. Comprendere come funzionano gli attacchi denial-of-service, quali tipologie esistono e quali misure specifiche possono essere adottate per mitigarli è essenziale per garantire la continuità aziendale.
Che cos'è un attacco denial-of-service (DoS) e in cosa si differenzia da un attacco DDoS?
Un attacco denial-of-service (DoS) è un'azione deliberata in cui un criminale informatico utilizza un singolo computer o un insieme molto limitato di risorse per sovraccaricare un servizio specifico, in genere indirizzando un'enorme quantità di traffico verso un determinato indirizzo IP. L'obiettivo è semplice: mandare in tilt le risorse del server in modo che smetta di rispondere alle richieste legittime.
La forma classica di attacco DoS consiste nell'invio di un numero enorme di pacchetti (blocchi di dati) all'indirizzo IP di destinazione, superando la capacità del server. Quando il volume delle richieste supera la memoria, la CPU o la larghezza di banda disponibili, il sistema non è più in grado di elaborare le connessioni legittime e il servizio diventa inutilizzabile o estremamente lento.
Un'altra strategia comune è quella di concentrarsi sulla larghezza di banda . Invece di cercare di esaurire le risorse interne del server, l'attaccante punta a saturare completamente la larghezza di banda della linea di comunicazione. Anche se il firewall o i filtri bloccano il traffico dannoso, la congestione della rete si è già verificata e l'esperienza dell'utente ne risente gravemente.
Quando questo stesso concetto viene moltiplicato per centinaia, migliaia o addirittura milioni di fonti, si passa da un attacco DoS a un attacco di negazione del servizio distribuito (DDoS) , che è molto più complesso da rilevare e contenere, perché il traffico malevolo sembra provenire da una moltitudine di utenti diversi sparsi in tutto il mondo.
Che cos'è un attacco DDoS e come funzionano le botnet?
Un attacco DDoS (Distributed Denial of Service) consiste nell'utilizzare più dispositivi compromessi per lanciare un'ondata coordinata di traffico di grandi dimensioni contro un obiettivo: un server web, un'API, un DNS, una VPN aziendale o, in generale, qualsiasi servizio esposto a Internet.
L'attaccante ha precedentemente infettato computer, server, dispositivi IoT, smartphone e altre apparecchiature connesse per trasformarli in botnet o computer zombie . Questi dispositivi vengono controllati da remoto tramite malware e, in un momento prestabilito, il cybercriminale ordina all'intera rete di inviare un numero massiccio di richieste al bersaglio fino a sovraccaricarlo.
In pratica, questo flusso di traffico può manifestarsi come richieste HTTP, query DNS, pacchetti UDP o connessioni TCP apparentemente normali . Poiché il traffico proviene da migliaia di indirizzi IP diversi e può assomigliare molto a quello di utenti legittimi, distinguere tra attività legittime e dannose diventa molto più difficile e il rilevamento si trasforma in una vera sfida.
Inoltre, in molti scenari, gli attacchi DDoS vengono utilizzati come diversivo per nascondere intrusioni più gravi . Mentre il team IT si concentra sul ripristino del servizio e sul contenimento del traffico, gli aggressori possono tentare di sfruttare le vulnerabilità, rubare dati o spostarsi lateralmente all'interno della rete interna.
Pertanto, la protezione dagli attacchi DDoS deve combinare prevenzione, rilevamento precoce e mitigazione automatizzata , insieme a una buona pianificazione della risposta agli incidenti, per evitare di cadere nella trappola di concentrarsi esclusivamente sull'indisponibilità del servizio.
Motivazioni comuni alla base degli attacchi DDoS
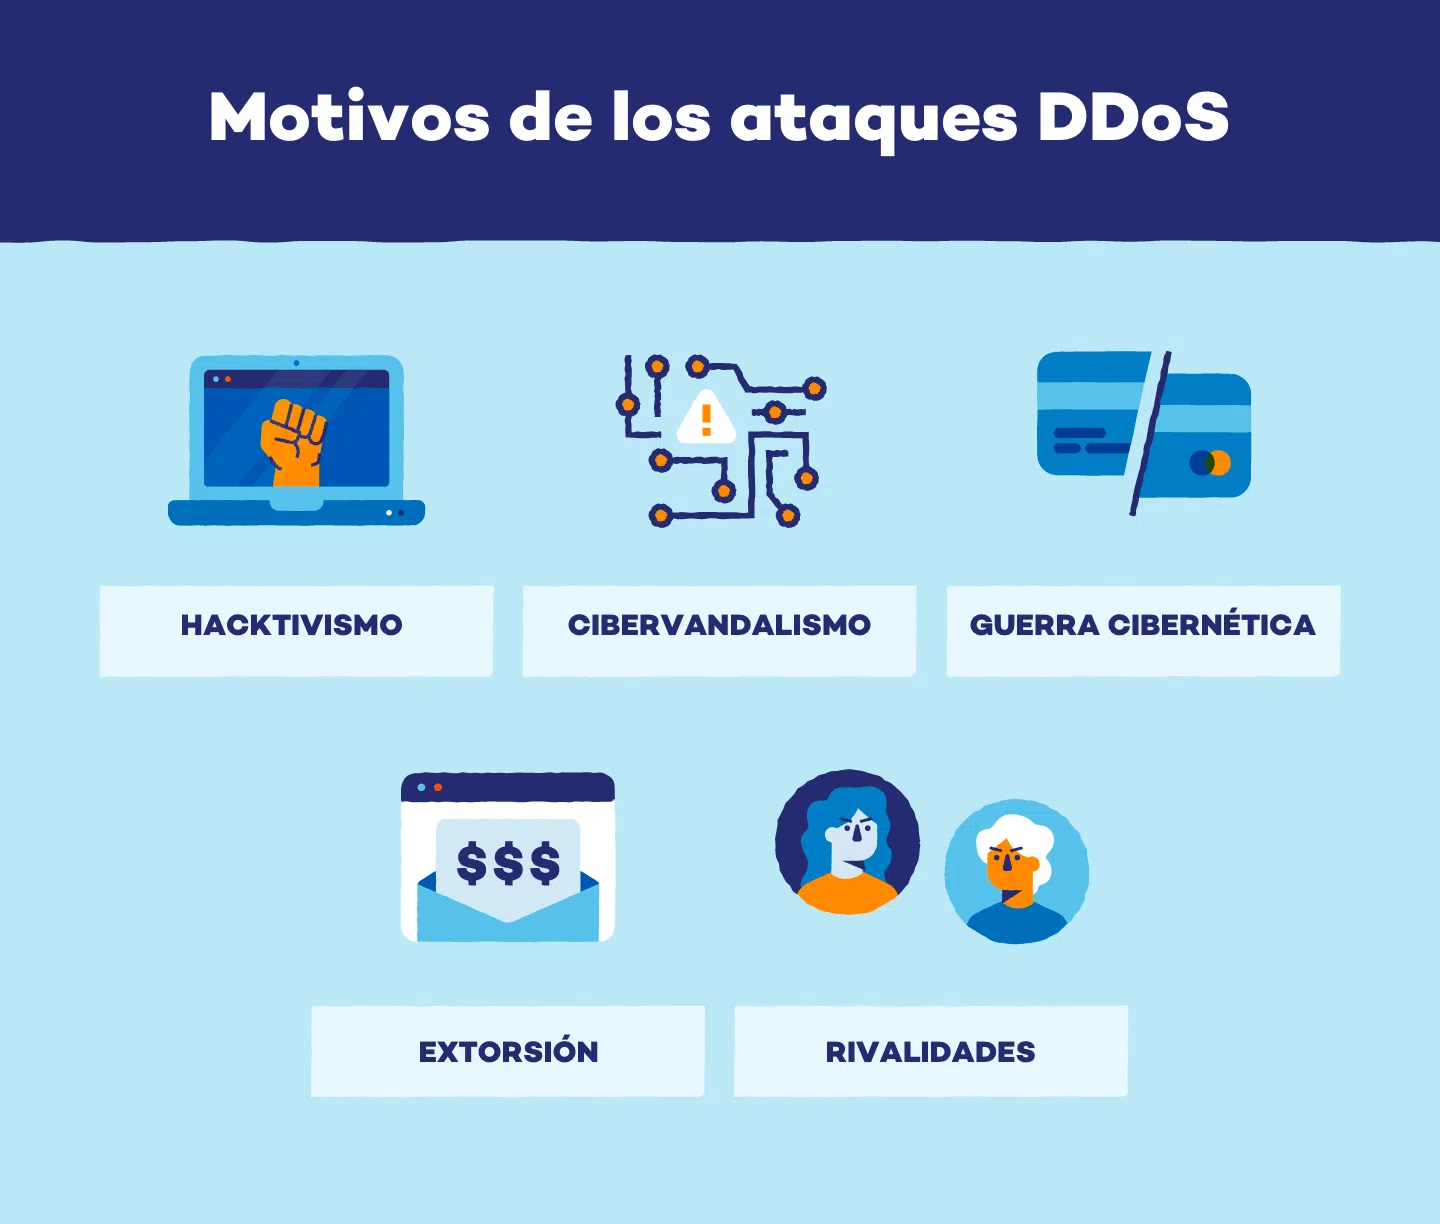
Lungi dall'essere attacchi insensati, gli incidenti di negazione del servizio sono spesso motivati da interessi economici, ideologici, competitivi o persino personali . Capire il perché aiuta a valutare il rischio e a preparare piani di risposta più efficaci.
Una delle motivazioni più dirette è l'estorsione finanziaria . L'aggressore lancia un attacco DDoS contro l'azienda, paralizzandone i servizi online, e poi chiede un pagamento (di solito in criptovaluta) in cambio dell'interruzione dell'attacco. Nelle aziende che dipendono fortemente dalla loro presenza online, ogni ora di inattività può comportare perdite significative, aumentando la pressione a cedere al ricatto.
Sono comuni anche gli attacchi motivati da "giustizia personale" , che si verificano quando un individuo o un gruppo nutre rancore verso una specifica azienda o organizzazione. Possono trattarsi di clienti insoddisfatti, ex dipendenti o persone che ritengono che l'azienda abbia agito in modo scorretto e che utilizzano attacchi DDoS come forma di vendetta per danneggiarne l'immagine pubblica.
Nell'ambito della giustizia sociale o dell'hacktivismo , alcuni gruppi lanciano attacchi DDoS come forma di protesta digitale. L'obiettivo è sensibilizzare l'opinione pubblica su una causa politica, sociale o ambientale paralizzando i siti web di governi, organi di stampa, istituzioni finanziarie o aziende associate alla controversia che intendono denunciare.
A un livello più critico, emerge la guerra cibernetica o guerra digitale , in cui gli attacchi DDoS vengono utilizzati come strumenti all'interno di conflitti geopolitici. In questo caso, gli obiettivi sono solitamente infrastrutture critiche: operatori di telecomunicazioni, compagnie energetiche, sistemi di trasporto, strutture sanitarie, pubbliche amministrazioni o servizi finanziari, con l'obiettivo di generare instabilità o esercitare pressione su un paese rivale.
È presente anche la concorrenza sleale : alcune aziende, in modo del tutto illegale, ricorrono ad attacchi DDoS contro i propri rivali per mandare in tilt i loro negozi online, bloccare promozioni chiave o danneggiare la percezione di affidabilità del marchio attaccato.
Infine, ci sono i criminali informatici motivati dalla competenza tecnica e dalla reputazione all'interno della comunità underground . Cercano di dimostrare le proprie capacità, condividere i registri degli attacchi andati a buon fine o persino utilizzarli come portfolio per essere successivamente assunti da aziende di alto profilo per ruoli di red team o stress test controllati.
Il vero impatto degli attacchi DDoS sulle aziende
Le conseguenze di un attacco DDoS ben eseguito vanno ben oltre una semplice interruzione temporanea. Il suo impatto si traduce in perdite finanziarie dirette, danni collaterali operativi ed effetti a lungo termine sulla reputazione e sulla conformità normativa.
Dal punto di vista economico, l' indisponibilità o il degrado del servizio si traduce in perdita di vendite (nell'e-commerce, nell'online banking, nel SaaS, ecc.), aumento dei resi o delle cancellazioni e sovraccarico dei canali di assistenza clienti, inondati di reclami e richieste a causa dell'interruzione.
A livello operativo, un attacco DDoS può bloccare applicazioni interne critiche , interrompere strumenti di collaborazione, CRM, ERP o sistemi di ticketing, riducendo drasticamente la produttività. Se l'attacco persiste, non è raro che causi errori nei processi aziendali, perdita di dati transazionali in corso o violazioni degli accordi sul livello di servizio (SLA) con i clienti.
Anche la reputazione aziendale ne risente. La notizia di un attacco riuscito si diffonde rapidamente e può portare a una perdita di fiducia da parte di clienti, partner e investitori. Un singolo incidente grave può innescare indagini normative e mettere in discussione il livello di maturità dell'organizzazione in materia di sicurezza informatica.
Nei settori regolamentati, la disponibilità dei servizi è anche un requisito legale . Normative come il GDPR, il PCI-DSS, l'HIPAA e, in Spagna, il Quadro di Sicurezza Nazionale (ENS) impongono di garantire la continuità di determinati servizi e la protezione dei dati personali da interruzioni prolungate. Un attacco DDoS che disabilita i sistemi critici può comportare sanzioni e obblighi di notifica alle autorità.
Pertanto, la mitigazione degli attacchi DDoS non può essere considerata un lusso opzionale, ma un elemento chiave all'interno della strategia complessiva di gestione del rischio e di continuità operativa dell'azienda .
Principali tipologie di attacchi DDoS
Gli attacchi DDoS si sono evoluti in termini di volume e sofisticazione e oggi vengono generalmente classificati in tre categorie principali: volumetrici, di esaurimento delle risorse e a livello applicativo . Ogni tipologia sfrutta diverse vulnerabilità dell'infrastruttura.
Negli attacchi volumetrici , l'obiettivo è saturare la larghezza di banda di rete disponibile. Viene generato un traffico così elevato verso la vittima da sovraccaricare la rete geografica (WAN), rendendo inaccessibili altri servizi. L'indirizzo IP bersaglio non deve necessariamente essere associato a un server specifico; è sufficiente che sia instradato su Internet.
Alcuni degli esempi più noti sono gli attacchi UDP Flood , che consistono nell'invio di grandi quantità di pacchetti UDP senza alcuna risposta prevista, e gli attacchi di riflessione/amplificazione DNS , in cui vengono utilizzati server DNS aperti per amplificare il traffico verso la vittima. Anche se i firewall bloccano questi pacchetti, se la larghezza di banda in downstream è satura, l'attaccante avrà raggiunto il suo obiettivo.
Negli attacchi di esaurimento dello stato o delle risorse , l'obiettivo non è più tanto la larghezza di banda, quanto piuttosto le capacità di elaborazione dei dispositivi con stato: firewall, IPS, bilanciatori di carico o gli stessi server TCP. Questi dispositivi mantengono tabelle di stato delle connessioni e ogni voce consuma memoria e risorse.
Il classico attacco SYN Flood invia una raffica di pacchetti SYN che aprono connessioni parzialmente stabilite ma non le completano mai del tutto, riempiendo la tabella fino a quando non può più contenere voci. Il TCP Connection Flood , invece , può utilizzare connessioni TCP apparentemente legittime, ma a una velocità superiore a quella con cui il firewall può elaborarle, interrompendo la comunicazione per i servizi dietro il firewall e persino influenzando la connettività LAN-DMZ.
Infine, gli attacchi a livello applicativo (livello 7) si concentrano sull'esaurimento di risorse specifiche di un particolare servizio, come la CPU, la memoria o il numero di sessioni simultanee su un server web. Tendono ad essere più silenziosi perché possono essere generati con volumi di traffico relativamente bassi e spesso hanno origine da una singola macchina.
Esempi tipici sono Slowloris , che apre numerose connessioni HTTP al server e le mantiene aperte inviando intestazioni incomplete per lunghi periodi, RUDY , che invia richieste con corpi molto lunghi e lenti, o THC-SSL , che forza numerose rinegoziazioni TLS/SSL per saturare la CPU del server HTTPS.
Il ruolo del piano di controllo e degli attacchi di tipo flood di connessione
All'interno di una rete moderna, è fondamentale distinguere tra piano dati e piano di controllo . Il primo è responsabile dell'inoltro dei pacchetti ad alta velocità, mentre il secondo gestisce il routing, la gestione delle sessioni e le decisioni relative ai protocolli. Il piano di controllo è, in sostanza, il "cervello" del dispositivo di rete.
Gli attacchi di tipo "connection flood" sono specificamente progettati per sovraccaricare il piano di controllo e i sistemi che gestiscono le connessioni. L'attaccante tenta di aprire un numero elevato di sessioni simultanee verso un server o un dispositivo di rete (ad esempio, utilizzando attacchi SYN flood o varianti simili), senza però riuscire a completarle con successo.
Mentre il sistema di destinazione dedica risorse alla gestione di queste connessioni incomplete, la memoria e l'utilizzo della CPU si esauriscono . Alla fine, il dispositivo non è più in grado di accettare nuove richieste legittime o semplicemente si blocca. Questo può interessare server web, router, switch, firewall e bilanciatori di carico, quindi è consigliabile consultare analisi dettagliate delle apparecchiature di rete.
Quando il piano di controllo viene compromesso in questo modo, l'impatto non si limita a un singolo servizio: può causare perdita di instradamento, interruzioni delle sessioni BGP, disservizi ai tunnel VPN e, in generale, instabilità nell'intera infrastruttura di rete. Pertanto, la protezione di questo piano di controllo è una priorità in qualsiasi strategia di protezione DDoS seria.
Le migliori pratiche per la protezione e la mitigazione degli attacchi DDoS
Una difesa efficace contro gli attacchi denial-of-service richiede un approccio a più livelli , che combini misure preventive, monitoraggio continuo, tecnologie specifiche e una chiara strategia di risposta agli incidenti. Non esiste una soluzione miracolosa, ma esiste una serie di best practice che, se combinate efficacemente, aumentano significativamente la resilienza.
Il primo passo consiste nell'avere un piano di risposta agli attacchi DDoS ben definito . Questo documento dovrebbe specificare ruoli e responsabilità, canali di comunicazione interni ed esterni, procedure di escalation tecniche e aziendali e criteri per il coinvolgimento di fornitori, operatori o autorità, se necessario.
È consigliabile condurre valutazioni periodiche dei rischi relativi all'infrastruttura di rete e alle applicazioni critiche. Ciò comporta la revisione delle configurazioni, l'identificazione dei punti critici di guasto, la verifica della capacità dei collegamenti, l'aggiornamento e l'applicazione di patch ai sistemi per eliminare le vulnerabilità note e la pianificazione di scenari di emergenza.
La sicurezza multilivello combina firewall, sistemi di prevenzione delle intrusioni (IPS), firewall per applicazioni web (WAF), liste di controllo degli accessi (ACL), limitazione della velocità di trasmissione e soluzioni dedicate per la mitigazione degli attacchi DDoS, sia on-premise che nel cloud. Ogni elemento copre un diverso tipo di attacco o vettore, in modo che, in caso di guasto di uno, un altro possa fungere da backup.
Il monitoraggio continuo del traffico di rete è essenziale per rilevare anomalie in tempo reale. Gli strumenti di analisi del flusso e le soluzioni basate sull'apprendimento automatico consentono di definire cosa costituisce un modello di traffico normale e di attivare avvisi quando si osservano deviazioni significative in termini di volume, dimensione dei pacchetti, protocolli utilizzati o velocità di connessione.
La collaborazione con i provider di servizi Internet (ISP) e i fornitori specializzati è un altro pilastro fondamentale. Molti attacchi volumetrici non possono essere efficacemente contrastati dalla rete del cliente perché i collegamenti di accesso sono già stati sovraccaricati. In questi casi, è essenziale che il filtraggio e la pulizia del traffico vengano eseguiti il più vicino possibile all'origine dell'attacco.
Tecniche di mitigazione: filtraggio, pulizia e limitazione del traffico
Vengono combinate specifiche tecniche di mitigazione DDoS per separare il traffico legittimo da quello dannoso, riducendo al minimo l'impatto sull'esperienza utente. La chiave è reagire in modo rapido e preciso, evitando sia guasti al sistema che un numero elevato di falsi positivi.
Innanzitutto, il rilevamento avanzato si basa sull'analisi comportamentale e dei protocolli. Vengono monitorati i modelli comportamentali: dimensione dei pacchetti, frequenza delle richieste, distribuzione geografica degli indirizzi IP e utilizzo insolito di determinate porte o protocolli (TCP, UDP, ICMP). I sistemi basati sull'intelligenza artificiale e sull'apprendimento automatico imparano a distinguere tra picchi legittimi (ad esempio, una campagna di marketing) e un attacco in corso.
Una volta identificato l'attacco, vengono applicati meccanismi di filtraggio e blocco IP . Ciò può comportare l'inserimento in blacklist di indirizzi o intervalli associati alla botnet, il blocco di paesi specifici se l'azienda lo consente, oppure l'interruzione del traffico in entrata in base a determinati criteri di reputazione IP.
Un'altra tecnica diffusa consiste nell'instradamento del traffico verso centri di filtraggio . Tutto il traffico destinato alla vittima viene deviato, solitamente dall'operatore, verso infrastrutture specializzate che lo analizzano in tempo reale, scartano il traffico dannoso e inoltrano all'azienda solo il traffico pulito tramite collegamenti dedicati o tunnel sicuri.
In casi estremi, si possono utilizzare tecniche di blackholing o null routing , in cui tutto il traffico (legittimo e malevolo) viene deviato verso una "rotta nera" dove viene completamente scartato. Questa opzione drastica può essere utile per proteggere una parte della rete stabilizzando al contempo il resto, oppure come ultima risorsa per impedire che un attacco comprometta l'intera infrastruttura.
Inoltre, la limitazione della velocità consente di limitare il numero di richieste o connessioni che un singolo indirizzo IP, utente o segmento di rete può effettuare in un determinato periodo di tempo. Ciò riduce la capacità di un aggressore di sovraccaricare il servizio da un'unica fonte e contribuisce a contenere gli attacchi di tipo "connection flood" o attacchi di livello 7.
Architettura di bilanciamento del carico, ridondanza e protezione anti-DDoS
Oltre alle tecniche specifiche, è importante progettare l'infrastruttura con un'architettura resiliente . Il bilanciamento del carico distribuisce il traffico su più server o sedi, impedendo che un singolo sistema diventi un collo di bottiglia e rendendo più difficile per un attacco mandare in crash l'intera piattaforma contemporaneamente.
La presenza di server e collegamenti ridondanti consente di garantire la continuità del servizio per il traffico legittimo qualora uno di essi venga compromesso o necessiti di essere isolato durante le operazioni di mitigazione. Quando i servizi sono distribuiti su diversi data center o provider cloud, la capacità di assorbire gli attacchi e reindirizzare il traffico aumenta considerevolmente. Inoltre, è consigliabile effettuare un'analisi delle prestazioni di rete.
A seconda delle dimensioni e delle esigenze dell'azienda, si possono prendere in considerazione diverse architetture anti-DDoS . Un'opzione è quella di implementare soluzioni di protezione dalla rete del provider di servizi Internet (ISP), che si occuperanno di filtrare il traffico prima di trasmetterlo attraverso lo stesso collegamento di comunicazione contrattualizzato. Un'altra alternativa, molto comune quando ci sono sedi in diversi paesi e diversi provider di servizi Internet, è quella di utilizzare soluzioni cloud che creano collegamenti virtuali punto-punto per veicolare traffico protetto.
Queste soluzioni possono operare in modalità on-demand , attivandosi quando viene rilevato un attacco, oppure in modalità always-on , ispezionando costantemente tutto il traffico. La modalità always-on offre un rilevamento e una mitigazione praticamente istantanei, a costo di un maggiore consumo di risorse e di costi più elevati; la modalità on-demand riduce i costi di gestione, ma può introdurre alcuni secondi o minuti di latenza nella risposta.
Nel caso del settore pubblico spagnolo e di alcuni ambienti critici, è prassi comune richiedere che queste soluzioni siano certificate secondo il Sistema Nazionale di Sicurezza (ENS) , che definisce requisiti rigorosi in materia di funzionamento, protezione delle infrastrutture e continuità operativa, requisiti che vengono rivisti annualmente.
Protezione DDoS basata su edge computing e servizi gestiti.
Negli ultimi anni, i servizi di protezione DDoS basati sull'edge computing hanno acquisito notevole importanza . Questi servizi si affidano a reti globali di punti di presenza distribuiti che fungono da prima linea di difesa, assorbendo e mitigando gli attacchi il più vicino possibile alla loro origine.
Tra i suoi principali vantaggi spicca la capacità di mitigazione scalabile : può aumentare dinamicamente le risorse necessarie per gestire attacchi massivi senza che l'azienda debba investire in hardware proprio. Ciò risulta particolarmente utile contro gli attacchi volumetrici che altrimenti sovraccaricherebbero i collegamenti di accesso.
Questi fornitori dispongono in genere di informazioni globali sulle minacce , raccogliendo dati da milioni di clienti ed eventi in tempo reale. Ciò consente loro di identificare schemi di attacco emergenti, bloccare nuove botnet e aggiornare i propri sistemi di rilevamento ancor prima che un cliente specifico venga colpito.
Inoltre, grazie a un'infrastruttura di centri di filtraggio distribuiti , il traffico dannoso viene attenuato con una latenza inferiore, poiché i pacchetti vengono elaborati in un nodo vicino al loro punto di origine. Ciò riduce al minimo l'impatto sull'esperienza utente e diminuisce la latenza aggiunta dal processo di pulizia.
Dal punto di vista economico, la protezione DDoS basata sull'edge computing offre un miglior rapporto costi-benefici , poiché le organizzazioni sfruttano le economie di scala senza dover acquistare e gestire hardware specializzato o disporre di grandi team interni dedicati esclusivamente alla protezione DDoS.
A complemento di questo approccio, i servizi di protezione DDoS gestiti dall'operatore offrono un ulteriore valore aggiunto. L'operatore di telecomunicazioni, avendo accesso a una porzione significativa del traffico internet, possiede una prospettiva unica per rilevare gli attacchi, anticipare nuove campagne e implementare misure di mitigazione direttamente sulla propria rete.
Il valore del fattore umano: team di esperti, formazione ed esercitazioni
Sebbene la tecnologia sia essenziale, una solida difesa DDoS si basa anche su attrezzature specializzate e personale ben addestrato . Molti operatori e fornitori di servizi di sicurezza dispongono di centri operativi che monitorano gli attacchi 24 ore su 24, 7 giorni su 7, analizzano gli allarmi e adattano le contromisure in tempo reale.
Avere a disposizione esperti dedicati al rilevamento e alla mitigazione degli attacchi DDoS fa la differenza, soprattutto in caso di attacchi complessi che combinano più vettori o cambiano tattica durante l'incidente. Questi team sono in grado di adattare le regole, affinare i filtri e, soprattutto, minimizzare l'impatto sul traffico legittimo.
Anche la formazione interna per il personale IT e di sicurezza è fondamentale. Disporre di strumenti avanzati non basta se nessuno sa come interpretarli o prendere decisioni quando il tempo stringe. Formare i team a riconoscere i segnali di allarme precoci, segnalare tempestivamente i problemi e coordinarsi con i fornitori esterni riduce il tempo medio di risposta.
Esercitazioni e test di stress controllati (talvolta con l'assistenza di terzi) consentono una verifica pratica dei piani di risposta, della resilienza del sistema e dei colli di bottiglia. Le esercitazioni del red team e i test specifici per gli attacchi DDoS aiutano a individuare configurazioni errate o processi irrealistici che altrimenti emergerebbero solo in un attacco reale.
Infine, è importante non dimenticare la necessità di una consapevolezza generale in tutta l'organizzazione . I reparti commerciali, il servizio clienti e la comunicazione devono sapere cosa fare in caso di interruzione di servizio diffusa: come informare gli utenti, quali messaggi trasmettere e come coordinare la risposta per tutelare l'immagine aziendale.
La protezione dagli attacchi DDoS e la sicurezza informatica complessiva della rete non possono essere risolte con un singolo strumento o una soluzione miracolosa, ma piuttosto con una combinazione di architetture resilienti, soluzioni tecniche avanzate, operatori con visibilità globale, servizi gestiti specializzati e team qualificati . Solo combinando tutti questi elementi è possibile ridurre concretamente il rischio di un attacco denial-of-service che comprometta la continuità operativa e la fiducia dei clienti.