- La posta elettronica è il principale vettore di attacco, pertanto la sicurezza deve basarsi su più livelli tecnici e organizzativi.
- L'autenticazione del dominio, l'intelligenza artificiale per il rilevamento delle minacce e l'autenticazione a più fattori resistente al phishing sono pilastri essenziali di qualsiasi soluzione.
- La formazione continua trasforma gli utenti in una difesa attiva contro il phishing e altre tecniche di ingegneria sociale.
- Politiche chiare, archiviazione, verifiche e gestione centralizzata garantiscono che la protezione della posta elettronica sia coerente e sostenibile nel tempo.
La posta elettronica rimane il canale di comunicazione più utilizzato nelle aziende , ma è anche un punto di accesso privilegiato per i criminali informatici. Phishing, malware, frodi finanziarie, furto di credenziali e violazioni di dati spesso iniziano con una semplice email che qualcuno apre senza pensarci troppo. Ecco perché saper identificare le email fraudolente è fondamentale.
Se la vostra organizzazione si affida esclusivamente ai filtri di base del provider di posta elettronica e a un approccio prudente, state giocando con il fuoco. Oggi, avete bisogno di una soluzione di sicurezza per la posta elettronica che combini tecnologie avanzate, processi chiari e formazione continua per i vostri utenti. Nelle sezioni seguenti, troverete una panoramica dettagliata delle minacce esistenti, delle migliori pratiche adottate dai leader del settore e delle tecnologie specifiche che dovreste implementare per proteggere la vostra posta elettronica.
Perché la posta elettronica è un obiettivo critico
L'email non è solo comoda, ma rappresenta anche un canale di comunicazione diretto con i dipendenti. Questo la rende il vettore d'attacco privilegiato per le campagne di ingegneria sociale , dove l'anello debole non è il sistema, bensì l'individuo. Invece di violare un firewall o sfruttare una vulnerabilità complessa, agli aggressori basta convincere qualcuno a cliccare dove non dovrebbe o a condividere informazioni riservate.
L'ingegneria sociale si basa su tattiche psicologiche come l'urgenza, l'autorità e la fiducia : email che sembrano provenire dalla tua banca, da un fornitore, dal tuo capo o persino da un'agenzia ufficiale. L'obiettivo è indurti a compiere azioni pericolose: scaricare allegati dannosi, inserire le tue credenziali su un sito web fasullo, approvare un pagamento fraudolento o inviare documenti riservati a terzi.
Le conseguenze vanno ben oltre un paio di computer infetti. Un attacco di questo tipo può causare violazioni di dati per milioni di dollari, danni alla reputazione, sanzioni normative (ad esempio, per violazione del GDPR o di standard di settore come l'HIPAA) e un impatto diretto sulla continuità aziendale.
Inoltre, la posta elettronica è strettamente integrata con il resto dell'infrastruttura: soluzioni di collaborazione, calendari, strumenti di gestione documentale, applicazioni cloud... Se un utente malintenzionato prende il controllo di un account di posta elettronica, in genere ottiene l'accesso a gran parte dell'ecosistema digitale dell'azienda.
A peggiorare ulteriormente la situazione, molte organizzazioni utilizzano ancora la posta elettronica per archiviare o condividere informazioni estremamente sensibili : dati finanziari, contratti, file dei clienti, credenziali, documenti fiscali, ecc. Tutto ciò rende la posta elettronica un obiettivo prioritario.
Come è cambiato il panorama delle minacce via email
L'era dei tipici messaggi banali da "principe nigeriano" è finita. Oggi, i criminali informatici utilizzano modelli linguistici e intelligenza artificiale generativa per scrivere email impeccabili, prive di errori e stranezze, con un tono professionale ma amichevole e personalizzate per ogni destinatario.
Questa personalizzazione rende il phishing molto più credibile. Grazie ai dati disponibili pubblicamente (social media, siti web aziendali, fughe di notizie precedenti, notizie di settore, ecc.) e agli account già compromessi, gli aggressori sono in grado di imitare perfettamente lo stile comunicativo di una persona reale , infiltrandosi in conversazioni email legittime o proseguendo dialoghi in corso.
Di conseguenza, il confine tra contenuti legittimi e dannosi si fa sempre più labile . I filtri tradizionali basati esclusivamente su firme o semplici schemi si rivelano insufficienti contro le campagne dinamiche che cambiano costantemente link, domini e tecniche.
Le cifre confermano questa realtà: il costo medio di una violazione dei dati si aggira già sui milioni di dollari anche per le aziende con meno di 500 dipendenti , e gli attacchi Business Email Compromise (BEC) causano perdite per diversi miliardi di dollari all'anno a livello globale, secondo i principali report sulla sicurezza informatica.
Parallelamente, sul dark web si stanno diffondendo kit di phishing "tutto in uno" che integrano attacchi di tipo "attacker-in-the-middle" (AiTM) , la capacità di rubare credenziali e token di sessione con autenticazione a più fattori (MFA), modelli di pagina quasi identici a quelli reali e meccanismi automatizzati per eludere i filtri tradizionali.
Le minacce più comuni nelle email
Comprendere le principali minacce è il primo passo per progettare una buona soluzione di sicurezza per la posta elettronica. Di seguito vengono descritte le minacce più critiche, insieme al loro funzionamento e al loro potenziale impatto.
Il phishing di massa rimane la minaccia più frequente. Si tratta in genere di campagne inviate a un gran numero di utenti, senza una personalizzazione significativa, che imitano marchi o servizi noti. Solitamente includono link a siti web falsi o allegati infetti. Le conseguenze tipiche includono il furto di password, l'installazione di malware, il dirottamento di account e l'accesso non autorizzato ai sistemi interni.
Il "quishing" o phishing tramite codici QR . Invece di un link visibile, l'e-mail include un codice QR. Siamo talmente abituati a scansionare i codici QR per qualsiasi cosa che abbassiamo la guardia. Il trucco sta nel fatto che spesso vengono scansionati con un telefono cellulare personale, che è meno protetto di un computer aziendale , spostando l'attacco su un dispositivo con minori controlli aziendali.
Spear phishing e BEC (Business Email Compromise) . Si tratta di attacchi mirati e altamente sofisticati in cui l'aggressore impersona una persona specifica: un dirigente, un fornitore di fiducia, un partner strategico, ecc. L'e-mail iniziale non sempre contiene link o allegati; in genere, presenta invece una conversazione attentamente studiata per manipolare la vittima. L'obiettivo usuale è ottenere trasferimenti di fondi, informazioni fiscali (come i moduli W-2 in alcuni paesi), acquisti di carte regalo o modifiche ai dati del conto bancario per i pagamenti ai fornitori.
Malware diffuso tramite e-mail . La posta elettronica rimane uno dei principali veicoli per la diffusione di ransomware , trojan e altri tipi di malware. Ciò avviene in genere tramite allegati apparentemente innocui (documenti di Office, PDF, file compressi) o link che conducono a download dannosi. Una volta eseguito, il malware può crittografare i dati, diffondersi lateralmente nella rete o esfiltrare informazioni sensibili.
Attacchi Attacker-in-the-middle (AiTM) . Con questo approccio, l'attaccante si posiziona tra l'utente e il servizio legittimo. Tramite un link di phishing, reindirizza l'utente a una pagina che clona la schermata di accesso reale. Quando l'utente inserisce le proprie credenziali, il sistema malevolo le invia effettivamente al provider, richiede il codice MFA se disponibile e riutilizza tutto in tempo reale. Il risultato è che l'attaccante ottiene sessioni valide anche su account protetti con la tradizionale autenticazione a più fattori (MFA).
Spam e posta indesiderata . Sebbene a volte sia semplicemente fastidioso, lo spam consuma risorse, intasa le caselle di posta e spesso funge da veicolo per link o allegati dannosi. Inoltre, un elevato volume di spam può nascondere attacchi mirati in mezzo al rumore di fondo.
Principali best practice tecniche: autenticazione, filtraggio e crittografia.
Una soluzione moderna per la sicurezza della posta elettronica deve basarsi su diversi livelli di tecnologia che si rafforzano a vicenda. Un software antivirus o un semplice filtro antispam non sono sufficienti. Servono autenticazione del mittente, controlli di accesso robusti, ispezione avanzata dei contenuti e protezione dei dati.
È fondamentale configurare SPF, DKIM e DMARC non solo sul dominio principale, ma anche sui sottodomini, sui domini di test e sui domini legacy che rimangono sotto il vostro controllo. Gli aggressori amano riutilizzare i domini trascurati. Gli strumenti specializzati per la gestione di DMARC semplificano questo compito e automatizzano gran parte del monitoraggio.
Per quanto riguarda il filtraggio delle minacce, la semplice analisi delle blacklist e delle firme di malware noti non è più sufficiente. La tua soluzione di posta elettronica dovrebbe integrare il rilevamento delle minacce con l'intelligenza artificiale e l'apprendimento automatico , in grado di valutare molteplici segnali nei messaggi (testo, metadati, reputazione del mittente, modelli comportamentali, ecc.) per determinare se un'e-mail è legittima, spam o dannosa.
Per gli allegati, si raccomanda vivamente di utilizzare un ambiente sandbox che apra ciascun file in modo controllato e ne osservi il comportamento. Ciò consente di rilevare tentativi di sfruttamento o attività sospette, anche nel caso di minacce zero-day per le quali non sono ancora note firme.
Affidarsi alla memoria degli utenti affinché si ricordino di attivare manualmente la crittografia è una ricetta per il disastro. Idealmente, la crittografia dovrebbe essere automatizzata in base a criteri che rilevano schemi sensibili (IBAN, numeri di previdenza sociale, codici fiscali, ecc.) e applicano la crittografia in modo trasparente quando necessario.
Rafforzare l'accesso: password, autenticazione a più fattori e protezione dell'account.
Una percentuale elevata di incidenti di sicurezza relativi alla posta elettronica si verifica perché qualcuno è riuscito a ottenere credenziali valide. Pertanto, una buona soluzione deve rafforzare sia la robustezza delle password sia i meccanismi di autenticazione aggiuntivi.
Le politiche moderne raccomandano password lunghe, imprevedibili e univoche per ogni servizio , anziché combinazioni brevi ma ricche di simboli. Per rendere ciò fattibile su larga scala, l'utilizzo di un gestore di password aziendale in grado di generare, archiviare e sincronizzare le credenziali in modo sicuro è pressoché indispensabile.
Sulla base di ciò, l'autenticazione a più fattori (MFA) è praticamente obbligatoria. Tuttavia, non tutti i metodi MFA offrono lo stesso livello di protezione. I codici SMS o le chiamate vocali possono essere intercettati, riutilizzati in attacchi AITM o manipolati tramite tecniche di "affaticamento da MFA" (bombardando l'utente con richieste fino a quando non ne accetta una per sfinimento).
Pertanto, si raccomanda di implementare un'autenticazione a più fattori (MFA) resistente al phishing , come le chiavi di sicurezza basate su FIDO (USB, NFC), le credenziali di piattaforma come Windows Hello for Business, soluzioni equivalenti su macOS o le password collegate allo smartphone. Questi metodi non funzionano sui siti web falsi: il dispositivo verifica il dominio reale prima dell'autenticazione, quindi non possono essere riutilizzati su siti fraudolenti.
È inoltre fondamentale configurare le policy di accesso per bloccare i metodi di autenticazione più deboli . Molti moderni kit di phishing possono forzare il passaggio a fattori di sicurezza inferiori se questi rimangono abilitati. Avere delle password è inutile se si continua ad accettare gli SMS come alternativa universale.
Infine, non bisogna sottovalutare il rischio associato al team di supporto o di assistenza . Esistono gruppi di hacker specializzati nel contattare l'assistenza tecnica, impersonando dipendenti che hanno smarrito il cellulare o il computer portatile e inducendoli a reimpostare le proprie credenziali o a disabilitare l'autenticazione a più fattori (MFA). La politica di sicurezza deve includere rigorose procedure di verifica dell'identità per qualsiasi modifica delle credenziali.
Formazione e sensibilizzazione: trasformare gli utenti in firewall
Nessuna soluzione di sicurezza per le email è infallibile. Ci saranno sempre dei messaggi che riusciranno a eludere i filtri e a raggiungere la casella di posta in arrivo. A quel punto, l'ultima linea di difesa sono le persone. Ecco perché è così importante lavorare sulla sensibilizzazione in materia di sicurezza informatica e fornire una formazione continua.
I corsi di formazione generici, tenuti una volta all'anno, sono di scarsa utilità. Ciò che funziona meglio sono i programmi dinamici di sensibilizzazione al phishing che inviano regolarmente simulazioni ai dipendenti. Se qualcuno cade vittima di una simulazione, riceve immediatamente una formazione breve, specifica e contestualizzata.
Questo approccio rafforza la memoria e aiuta gli utenti a interiorizzare segnali di allarme come: link sospetti, richieste di dati sensibili, urgenza ingiustificata, modifiche al conto bancario senza conferma o allegati inaspettati. L'obiettivo è che sviluppino un sano scetticismo e imparino a segnalare qualsiasi cosa sembri sospetta.
Inoltre, alcune soluzioni basate sull'intelligenza artificiale consentono di personalizzare i livelli di formazione per ogni utente : chi commette più errori riceve più simulazioni e contenuti, mentre chi dimostra buone abitudini riceve meno lavoro. Questo massimizza l'impatto senza sovraccaricare il personale.
È importante tenere presente che, se si incoraggiano i dipendenti a segnalare un numero maggiore di email sospette, il carico di lavoro del team di sicurezza può aumentare vertiginosamente. È qui che entrano in gioco strumenti come gli analisti di email basati sull'intelligenza artificiale , in grado di esaminare automaticamente le email segnalate, classificarle e dare priorità a quelle realmente pericolose.
La formazione dovrebbe includere anche le migliori pratiche di base per gli utenti finali, come ad esempio: scegliere password complesse, non riutilizzarle, non condividerle, non scaricare software da fonti dubbie, verificare sempre l'indirizzo reale del mittente, passare il cursore del mouse sui link prima di cliccarci sopra, diffidare delle richieste di pagamento o di informazioni finanziarie e utilizzare sempre i canali di contatto ufficiali in caso di sospetti.
Gestione dell'ambiente, dei dispositivi e della continuità della posta elettronica
Oltre alle email stesse, una soluzione completa per la sicurezza della posta elettronica deve considerare l'ecosistema in cui vengono utilizzate: dispositivi, applicazioni, altri canali di collaborazione e la disponibilità del servizio di posta elettronica stesso.
Innanzitutto, è fondamentale mantenere aggiornati tutti i software : sistema operativo, browser, client di posta elettronica, applicazioni per ufficio e qualsiasi altro componente che interagisca con i messaggi. Gli aggiornamenti in genere includono patch di sicurezza per le vulnerabilità ampiamente sfruttate dagli hacker.
In secondo luogo, è consigliabile rivedere regolarmente le applicazioni installate e le estensioni del browser , rimuovendo quelle non necessarie o non chiaramente verificate. Ogni applicazione aggiuntiva rappresenta un potenziale punto di ingresso per i malware, soprattutto sui dispositivi che gestiscono dati sensibili.
La crescente diffusione del lavoro da remoto e dell'utilizzo di dispositivi mobili implica che la sicurezza della posta elettronica su smartphone, tablet e laptop al di fuori dell'ufficio debba essere una priorità . Le politiche di gestione dei dispositivi mobili (MDM) dovrebbero prevedere la crittografia dei dispositivi, il blocco automatico, la cancellazione remota in caso di smarrimento o furto e la connessione esclusivamente a reti sicure.
Connettersi alla posta elettronica tramite reti Wi-Fi pubbliche non protette (in bar, aeroporti, hotel) comporta un rischio aggiuntivo, poiché questi ambienti sono più facili da sfruttare per intercettare il traffico o creare punti di accesso non autorizzati. Una solida politica aziendale dovrebbe limitare o proteggere questo tipo di connessioni tramite VPN e ulteriori controlli di accesso.
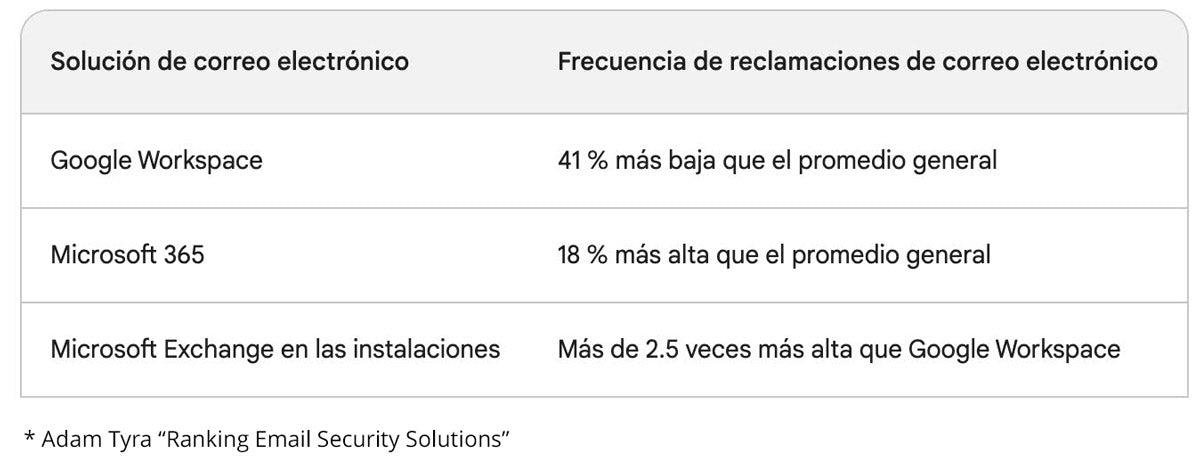
In termini di continuità operativa, la posta elettronica è talmente fondamentale che qualsiasi interruzione prolungata può paralizzare le attività di un'azienda. Per questo motivo, molte organizzazioni optano per soluzioni che offrono caselle di posta di emergenza sempre disponibili . Se la piattaforma principale (ad esempio, soluzioni SaaS come Microsoft 365 ) subisce un guasto, queste caselle di posta di emergenza vengono attivate automaticamente, consentendo al personale di continuare a inviare e ricevere messaggi.
Infine, occorre considerare la conformità e la conservazione delle prove. Un servizio di archiviazione automatico e a prova di manomissione consente di conservare le e-mail per il periodo richiesto dalle normative, ne garantisce l'integrità e le rende disponibili per audit o indagini anche se vengono eliminate o modificate nelle caselle di posta degli utenti.
Politiche di sicurezza della posta elettronica, audit e governance
La tecnologia da sola non basta. Una soluzione di sicurezza e-mail matura deve essere supportata da politiche chiare, processi ben definiti e revisioni periodiche per garantire che tutto venga applicato in modo coerente.
La politica sull'utilizzo della posta elettronica dovrebbe specificare come i dati vengono gestiti, condivisi e archiviati su questo canale: quali tipi di informazioni possono essere inviate, quando è richiesta la crittografia, come vengono gestiti gli allegati, cosa è vietato (ad esempio, inviare password o dati bancari senza protezione) e qual è la procedura per segnalare incidenti o email sospette.
È importante che questa politica sia semplice da comprendere, facile da reperire e parte integrante del processo di inserimento dei nuovi dipendenti. Inoltre, dovrebbe essere rivista regolarmente e comunicata ogni qualvolta si verifichino modifiche rilevanti, chiedendo ai dipendenti di confermarne l'accettazione.
Le politiche devono essere conformi alle leggi applicabili in materia di privacy e protezione dei dati , sia quelle generali (come il GDPR in Europa) sia quelle specifiche del settore. Ciò include aspetti quali i periodi di conservazione delle e-mail, le limitazioni all'invio di dati personali, i requisiti di crittografia, gli obblighi di notifica delle violazioni e i controlli sui fornitori terzi.
Nelle grandi organizzazioni o in quelle con più ambienti Microsoft 365 (a causa di fusioni, acquisizioni, filiali, ecc.), la gestione può diventare complessa. In questi casi, gli strumenti di amministrazione multi-tenant sono preziosi , in quanto consentono di visualizzare a colpo d'occhio la configurazione di sicurezza di ciascun ambiente, confrontarla con i modelli aziendali e correggere centralmente eventuali discrepanze.
Anche i fornitori di servizi gestiti (MSP) che gestiscono l'infrastruttura di numerose PMI traggono vantaggio da questa visione unificata, in quanto semplifica il mantenimento di politiche di sicurezza della posta elettronica coerenti per decine o centinaia di clienti diversi.
Nel loro insieme, tutti questi elementi – autenticazione del dominio, analisi avanzata basata sull'intelligenza artificiale, autenticazione a più fattori resistente al phishing, crittografia automatica, formazione continua, controllo dei dispositivi, archiviazione per la conformità e politiche chiare – costituiscono una strategia di sicurezza della posta elettronica multilivello . Questo approccio riduce significativamente la probabilità di un attacco via e-mail andato a buon fine e minimizza l'impatto qualora si riesca a eludere le difese.
