- Il DDNS automatizza gli aggiornamenti dei record in modo che un nome punti sempre all'indirizzo IP corrente.
- La differenza con il DNS tradizionale è la frequenza e l'automazione delle modifiche, non la risoluzione.
- Esistono soluzioni DDNS standardizzate (RFC 2136) e soluzioni proprietarie basate su API.
- Garantisce disponibilità e risparmi operativi, con rischi che possono essere mitigati attraverso la sicurezza e le buone pratiche.
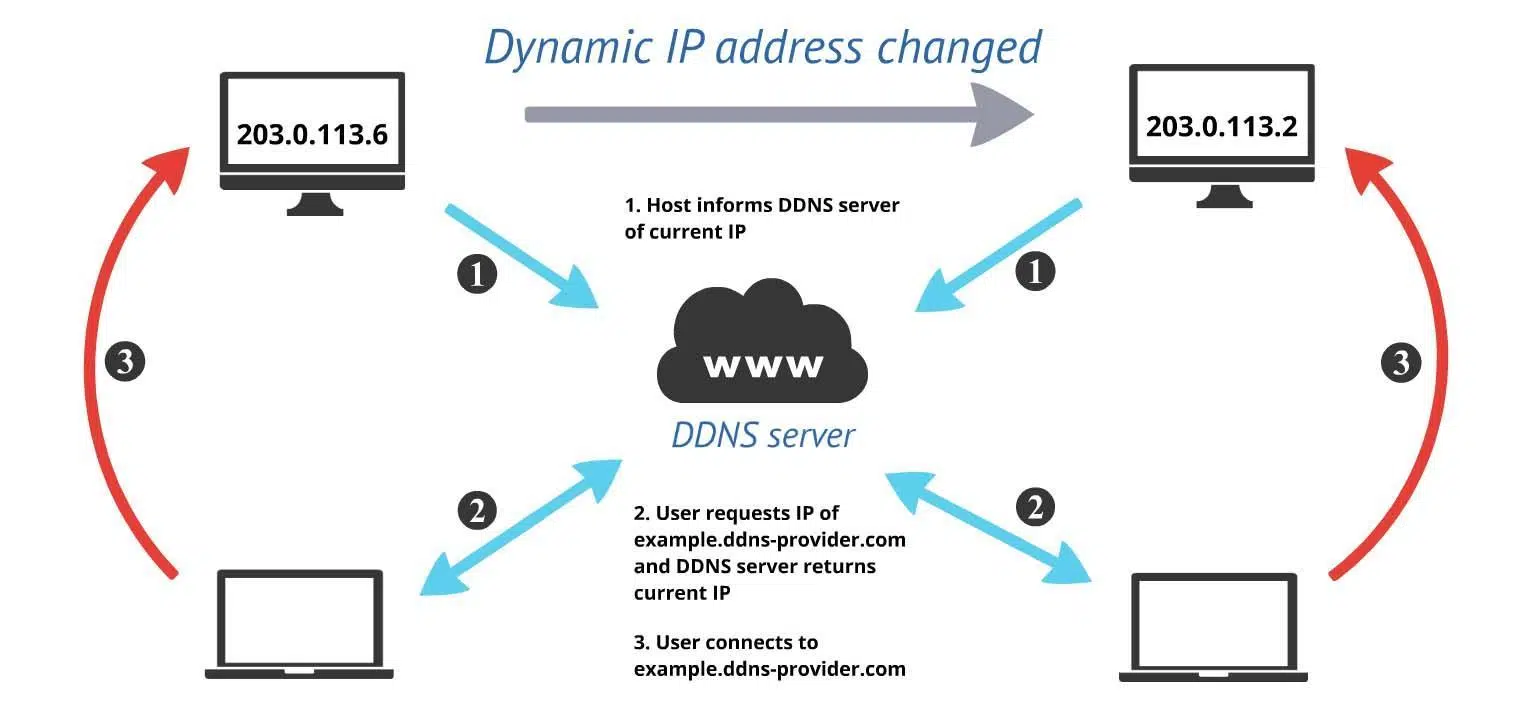
Su Internet tutto è in continua evoluzione, compresi gli indirizzi IP. Quando l'indirizzo IP di un computer cambia, i nomi di dominio possono diventare obsoleti e causare problemi di accesso; è qui che entra in gioco il DNS dinamico (DDNS). Con un buon servizio DDNS, un nome host continua a puntare alla destinazione corretta anche quando l'indirizzo IP cambia improvvisamente.
Se gestisci server, accedi alla tua rete domestica da remoto o pubblichi servizi utilizzando indirizzi IP dinamici, ti interesserà capire come funziona questo sistema. Questi sistemi automatizzano l'aggiornamento dei record DNS , eliminando la necessità di controllare manualmente il tuo indirizzo IP ogni giorno.
Che cosa è il DNS dinamico (DDNS)
Il DNS dinamico, chiamato anche DDNS o DynDNS, è un servizio che mantiene sincronizzata la relazione tra un nome di dominio e un indirizzo IP variabile. In pratica, associa un dominio o un sottodominio a un indirizzo IP e lo aggiorna quando l'IP cambia . In questo modo, anche se l'indirizzo IP della connessione viene rinnovato tramite DHCP, è comunque possibile raggiungere il computer digitando sempre lo stesso nome.
È importante capire che questa non è una funzionalità "di default" presente sul computer. Si tratta di un servizio esterno che è necessario registrare e configurare, sul router, in un agente di sistema o nella propria infrastruttura. L'obiettivo è chiaro: consentire di localizzare e raggiungere il dispositivo anche se il suo indirizzo IP pubblico è cambiato o non lo si ricorda.
Molti utenti lo chiamano con il nome storico "DynDNS", ma il concetto è più ampio e standardizzato. In pratica, si configura un nome facile da ricordare (ad esempio, my-server.example.net) e, grazie al DDNS, tale nome continuerà a essere utilizzato per risolvere l'indirizzo IP del computer anche se l'indirizzo IP assegnato dal provider di servizi Internet viene periodicamente rinnovato.
Perché gli indirizzi IP cambiano
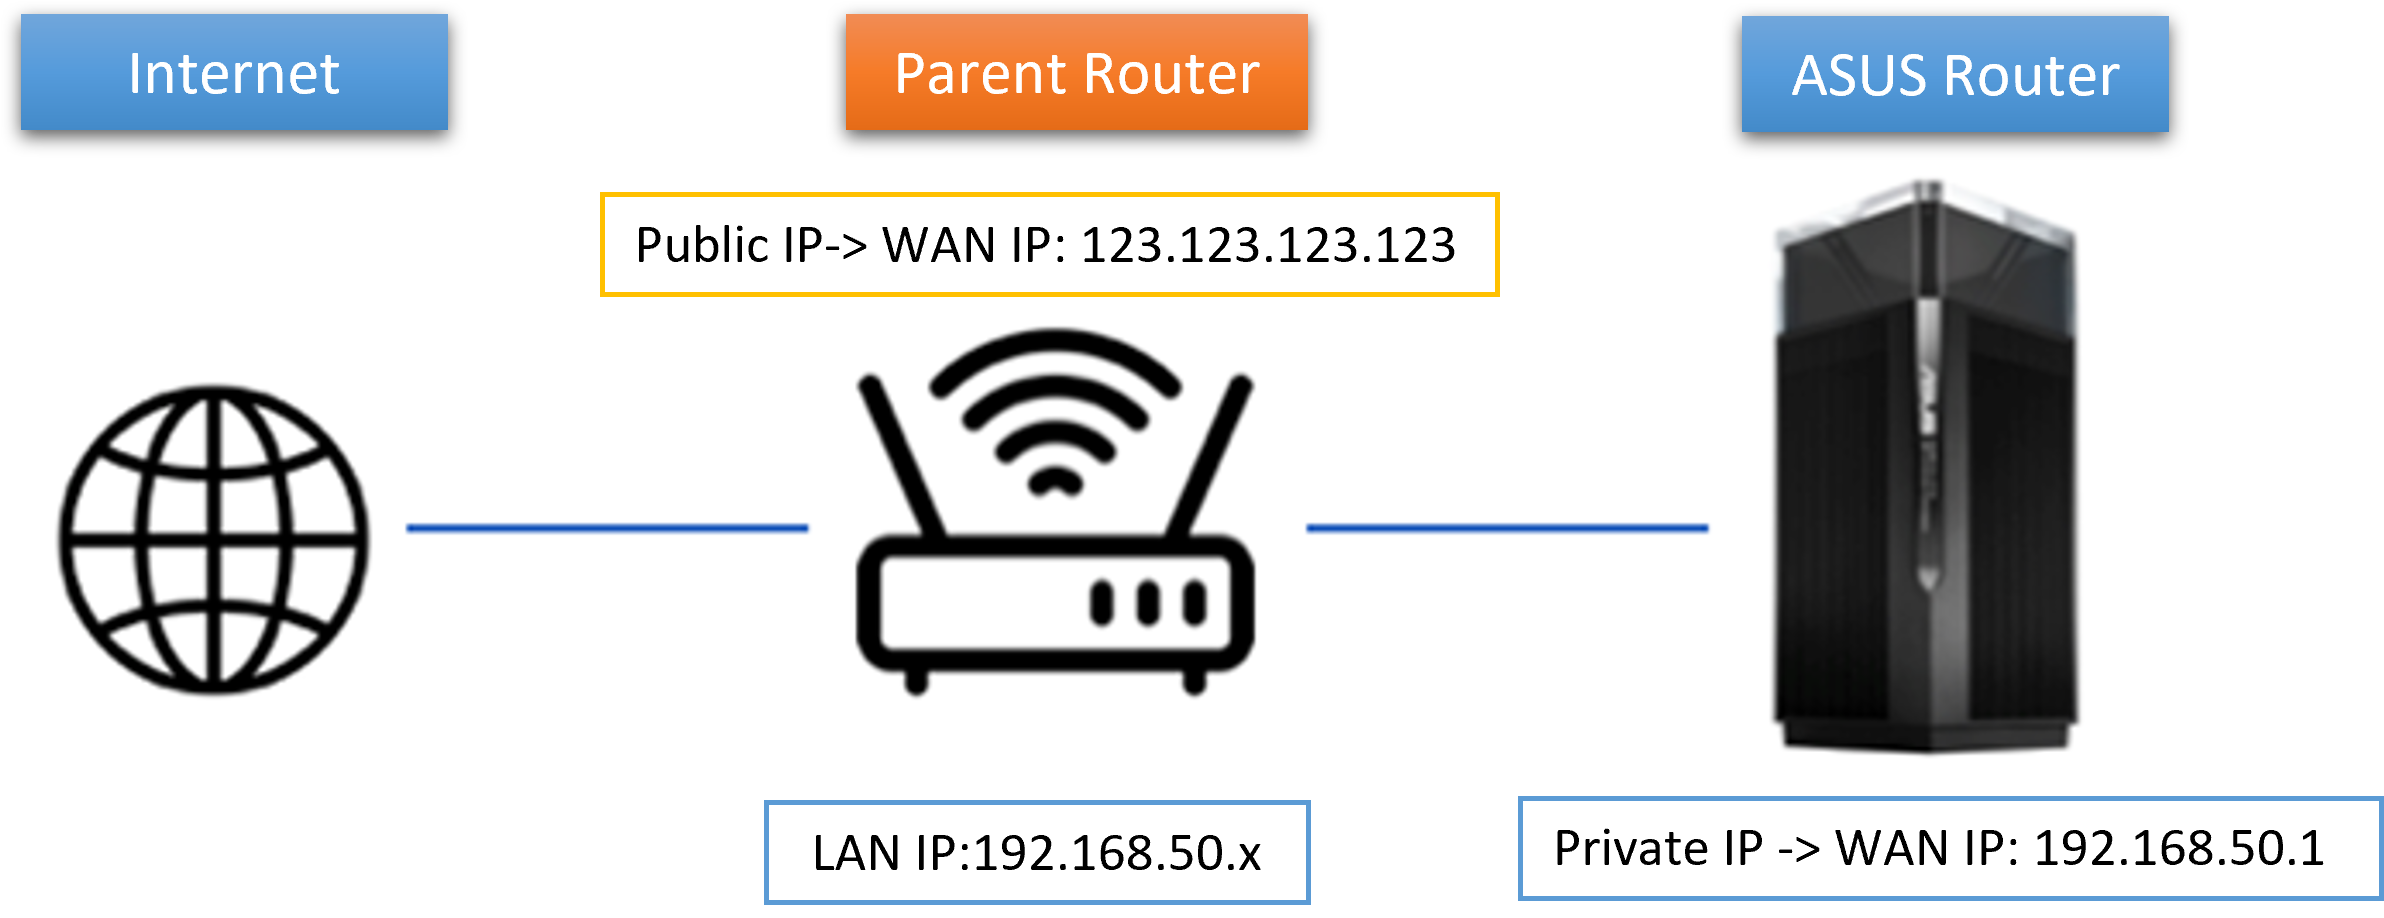
Agli albori di Internet, gli indirizzi IP erano più statici, ma l'espansione della rete e l'aumento dei dispositivi connessi hanno complicato questa strategia. Per ottimizzare le risorse, le reti utilizzano il DHCP per "noleggiare" temporaneamente gli indirizzi IP . Quando un dispositivo si connette, riceve un indirizzo IP per un periodo di tempo limitato e, quando si disconnette o il periodo di noleggio scade, quell'indirizzo IP può essere riassegnato a un altro dispositivo.
Inoltre, lo spazio di indirizzi IPv4 si è rivelato insufficiente a causa dell'enorme domanda proveniente da server, sensori, dispositivi mobili e ogni sorta di altri dispositivi. L'avvento di IPv6 ha ampliato notevolmente il numero di indirizzi IP disponibili, ma in pratica, per ragioni di costo ed efficienza, l'allocazione dinamica rimane la norma in molte reti aziendali e domestiche.
Questo meccanismo fa sì che l'indirizzo IP di un singolo dispositivo cambi frequentemente e senza uno schema fisso. Se il tuo servizio si basa su uno specifico indirizzo IP, ogni modifica farebbe sì che il nome di dominio non punti più correttamente, causando interruzioni ed errori. Per evitare questa continua fluttuazione degli indirizzi, è essenziale un sistema che sincronizzi nomi e IP in tempo quasi reale.
Come il DNS dinamico aiuta nella pratica
Gli sviluppatori e gli amministratori identificano gli endpoint (API, gateway, servizi critici) utilizzando i nomi host nel loro codice e nelle loro configurazioni. Quando i record DNS diventano obsoleti, i client tentano di risolvere un nome in un indirizzo IP obsoleto , con conseguente errore di accesso. Il DDNS garantisce che il nome utilizzato per raggiungere un servizio si risolva sempre nel valore corrente.
Questo vi evita di dover controllare manualmente il vostro indirizzo IP ogni volta che vi connettete da fuori casa o dall'ufficio. Invece di memorizzare sequenze di numeri, accedete alla vostra rete utilizzando un nome di dominio stabile che si riconfigura automaticamente . Per chiunque necessiti di desktop remoti, VPN domestiche, telecamere IP o un server NAS accessibile da Internet, il DDNS è una soluzione semplice e pratica.
DDNS vs DNS: quali sono le differenze
Sia il DNS che il DDNS risolvono i nomi host in indirizzi IP e, dal punto di vista del client (il browser, un'app o uno script), il processo è praticamente identico. La differenza sta nel modo e nella frequenza con cui i record vengono aggiornati . In un DNS tradizionale, queste modifiche sono solitamente manuali e sporadiche (ad esempio, quando si migra un servizio server). Nel DDNS, gli aggiornamenti sono frequenti e automatizzati.
Pensate al DDNS come a un'estensione del DNS classico: aggiunge la capacità di rilevare i cambiamenti di indirizzo IP e aggiornare i record senza intervento umano . In questo modo, anche se al vostro dominio viene assegnato un nuovo indirizzo IP, il servizio aggiornerà automaticamente il record A (o AAAA per IPv6) per garantire che tutto rimanga invariato.
Alcuni provider verificano periodicamente se il tuo indirizzo IP è cambiato (ad esempio, a intervalli prestabiliti, spesso in finestre temporali di circa 24 ore o anche meno se il cliente lo segnala prima) e, quando rilevano una modifica, aggiornano immediatamente la risposta DNS che fornisce il nome che ti hanno assegnato.
Come funziona un servizio DDNS
Il processo di base è semplice. Innanzitutto, ci si iscrive a un provider DDNS e si sceglie il nome che verrà assegnato (il proprio dominio o un sottodominio del provider). Successivamente, si configura un agente di aggiornamento : questo può essere il router (molti ne hanno uno integrato), un piccolo servizio sul server o dispositivo, oppure un client sulla rete.
Questo agente comunica periodicamente con il provider DDNS, a intervalli prestabiliti o quando rileva una modifica dell'indirizzo IP pubblico, e invia l'indirizzo corrente. Il provider verifica le credenziali e, se tutto è corretto, modifica i record DNS corrispondenti in modo che il nome punti al nuovo indirizzo IP istantaneamente o entro pochi secondi.
Negli ambienti aziendali, a volte viene integrato con il DHCP in modo che, quando un dispositivo ottiene un lease, venga attivato l'aggiornamento del registro . In altri casi, il client contatta direttamente il servizio esterno tramite un'API sicura. Il risultato è lo stesso: il nome host non cambia, ma la sua risoluzione viene mantenuta aggiornata.
Dal punto di vista dell'utente, questo significa che se si tenta di connettersi al proprio server domestico di notte, anche se il provider di servizi Internet (ISP) rinnova l'indirizzo IP nel pomeriggio, il nome DDNS continuerà a funzionare. La "magia" sta nel fatto che la ricerca DNS restituisce sempre l'indirizzo corrente , evitando di dover continuamente interrogare o condividere nuovi indirizzi.
Tipi di DDNS
Esistono diversi modi per implementare il DDNS, sia con approcci standardizzati che proprietari. Uno dei più noti è descritto nella RFC 2136, che definisce come estendere il DNS per consentire aggiornamenti dinamici dei record . Viene comunemente utilizzato in combinazione con i server DHCP nelle reti aziendali, in modo che i lease e i nomi siano collegati.
D'altra parte, esistono anche implementazioni proprietarie che utilizzano protocolli semplici come HTTP/HTTPS insieme a una coppia di credenziali per autenticare il client che aggiorna il record. In questo modello, un agente si autentica con il provider e comunica l'indirizzo IP corrente in modo che possa essere applicato al record di dominio associato.
Beneficio clave
Il principale vantaggio del DDNS risiede nella riduzione del lavoro manuale e nella prevenzione degli errori causati dai frequenti cambi di indirizzo IP. Ma i suoi benefici vanno ben oltre, soprattutto se integrato con altri componenti infrastrutturali come DHCP, firewall o servizi cloud.
- Supporto DHCP: Consente l'uso di lease dinamici senza che i record diventino obsoleti, eliminando i conflitti tra ciò che dice il DNS e ciò che distribuisce il server degli indirizzi.
- Disponibilità del servizio: È possibile pubblicare sistemi e accedervi per nome, senza dover ricordare di cambiare gli indirizzi IP, semplificando così l'accesso remoto sicuro.
- Liste consentite: È più efficace autorizzare per nome quando cambiano gli indirizzi IP dei client, poiché DDNS mantiene tali nomi puntati all'indirizzo IP corrente.
- Automazione DNS: Riduci le attività soggette a errori e fai risparmiare tempo al tuo team non dovendo modificare manualmente i record per ogni modifica.
- Ambienti cloud: Molti carichi di lavoro cloud cambiano indirizzo IP se non impostano un indirizzo IP pubblico permanente; DDNS aiuta a garantire che il nome venga sempre risolto nell'istanza corretta.
Inoltre, in termini di costi, è generalmente più economico rispetto all'utilizzo di indirizzi IP statici in tutti gli scenari. Automatizzando la sincronizzazione, si riducono al minimo i tempi di inattività dovuti a record obsoleti e si semplificano le operazioni quotidiane dell'amministratore.
Rischi e sicurezza del DDNS
Come qualsiasi tecnologia utile, anche il DDNS può essere sfruttato da malintenzionati. Se un aggressore controlla il meccanismo di aggiornamento, potrebbe reindirizzare il nome di un servizio a un indirizzo IP sotto il suo controllo e lanciare campagne di phishing o di impersonificazione contro gli utenti che si fidano di quel dominio.
Un'altra tattica comune è quella di eludere i blocchi basati sugli indirizzi IP. Molti sistemi di difesa mantengono blacklist di indirizzi noti per ospitare malware o attacchi C2. Se l'avversario utilizza nomi che si risolvono tramite DDNS, può ruotare rapidamente gli indirizzi IP per aggirare i filtri che considerano solo gli indirizzi statici.
Per questo motivo, è consigliabile proteggere il canale e il protocollo di aggiornamento: utilizzare HTTPS o canali sicuri, ruotare le credenziali, limitare chi può aggiornare i record e monitorare le modifiche. Inoltre, le soluzioni di sicurezza DNS della rete dovrebbero ispezionare e bloccare le risoluzioni dannose , rafforzando così la sicurezza contro gli abusi del DDNS.
Strumenti e supporto di mercato
Sul mercato esistono suite di sicurezza che integrano l'intelligence sulle minacce per rilevare domini dannosi e agevolare il lavoro del SOC. Ad esempio, piattaforme di rilevamento delle minacce come Check Point Infinity SOC aiutano a identificare le campagne che abusano del DDNS e a correlare gli indicatori di compromissione relativi a domini e risoluzioni sospetti.
Analogamente, alcuni firewall per piccole e medie imprese (PMI) e gateway di sicurezza, come la famiglia Quantum Spark e la sua console di gestione basata su cloud, includono il supporto DDNS per assegnare un nome stabile al gateway . Ciò garantisce l'accesso amministrativo anche se l'indirizzo IP esterno cambia nel tempo, semplificando le operazioni senza sacrificare visibilità o controllo.
Casi d'uso quotidiano
A casa, un classico esempio è l'accesso remoto a un NAS, a telecamere IP o a un server multimediale. Con il DDNS, si pubblica un nome facile da ricordare che "punta sempre a casa " e lo si combina con regole di port forwarding o un tunnel sicuro per connettersi dall'esterno. In questo modo, non si dipende dalla conoscenza dell'indirizzo IP assegnato dal proprio provider di servizi Internet.
Nelle piccole imprese, è comune accedere a un ufficio senza un indirizzo IP statico: una VPN con endpoint esposto tramite DDNS consente a dipendenti o tecnici di connettersi tramite nome senza problemi . In ambito di sviluppo, molte API interne in ambienti dinamici utilizzano il DDNS quando non vengono assegnati indirizzi statici.
Buone pratiche di implementazione
Scegli un provider affidabile che offra API sicure, buona disponibilità e tempi di propagazione competitivi. È preferibile utilizzare client integrati nel router o agenti ufficiali , mantenere le credenziali al sicuro e abilitare l'autenticazione a più fattori (MFA) se disponibile per gli account amministratore.
Regola il TTL dei tuoi record su un valore coerente con la frequenza con cui cambia il tuo indirizzo IP. Un TTL troppo alto ritarda la propagazione dopo una modifica; un valore troppo basso aumenta il traffico e il carico di risoluzione senza offrire alcun vantaggio se il tuo indirizzo non cambia di frequente. Trova il giusto equilibrio tramite test in condizioni reali.
Monitora i registri degli aggiornamenti: ogni modifica deve essere registrata con data e origine. Se il tuo provider consente le notifiche, abilita gli avvisi per modifiche impreviste . Nelle reti aziendali, limita i dispositivi che possono eseguire il client DDNS utilizzando le policy aziendali.
L'aggiunta di misure di sicurezza a livello applicativo (VPN, HTTPS configurato correttamente, autenticazione forte) riduce sostanzialmente i rischi. E ricorda: sebbene il DDNS mantenga aggiornato il nome, non sostituisce la configurazione sicura delle porte, i certificati e i controlli di accesso sui servizi esposti.
Da anni, il DDNS risolve un problema semplice ma cruciale: mantenere accessibili dispositivi e servizi nonostante il cambiamento degli indirizzi IP. Grazie ai suoi vantaggi – automazione, compatibilità con DHCP, disponibilità costante e supporto cloud – e ai suoi rischi – mitigati da best practice e strumenti – è diventato un componente chiave per chiunque necessiti di un nome stabile su un indirizzo IP instabile.
