- וירטואליזציה של יישומים ושרתים ממטבת את המשאבים, אך מציגה תקורה קלה על המעבד, הזיכרון RAM, הדיסק והרשת, שיש למדוד ולנהל אותה.
- ב-App-V, השילוב של תמונת בסיס מוכנה היטב, מצב SCS, פרמטרי לקוח וניהול פרופילים טוב (UE-V/UPM) הוא המפתח להפחתת זמני הכניסה.
- הבחירה בין שרתים פיזיים לסביבות וירטואליות תלויה בסוג עומס העבודה: שרתים חשופים (Bare Metal) לביצועים קיצוניים ומכונות וירטואליות (VMs) לגמישות, גמישות וניהול מרכזי.
- בדיקות מאמץ וניטור מתמשך מאפשרים לך להתאים משאבים, לזהות צווארי בקבוק ולהבטיח חוויית משתמש טובה ב-VDI, RDSH ועננים היברידיים.
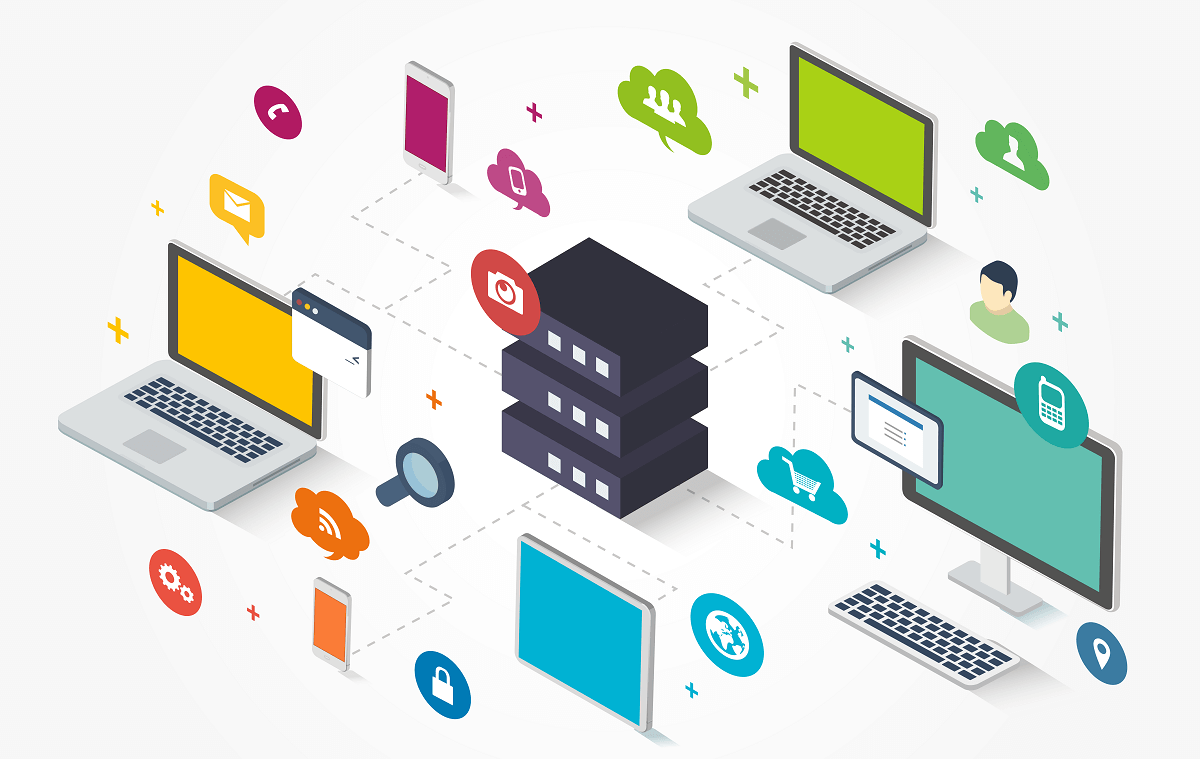
וירטואליזציה , במילים פשוטות, כרוכה ביצירת גרסאות וירטואליות של משאבים פיזיים (שרתים, אחסון, רשתות או יישומים) כדי להפעיל סביבות מרובות על אותה חומרה. יכולת זו "לפרוס" שרת פיזי למספר מופעים לוגיים היא הבסיס של מחשוב ענן ורוב מרכזי הנתונים המודרניים.
מכונה וירטואלית (VM) היא מערכת מבודדת עם מעבד וירטואלי, זיכרון, אחסון ורשת משלה, הבנויה ממשאבים פיזיים של מארח. כל מכונה וירטואלית מתנהגת כאילו הייתה מחשב עצמאי ובדרך כלל עטופה בקובץ אחד או יותר, מה שמקל יחסית על העברה, העתקה ושחזור.
הרכיב שמאפשר את כל זה הוא ה- hypervisor או VMM (Virtual Machine Monitor). תפקידו הוא להפריד את המשאבים הפיזיים של המארח (מעבד, זיכרון RAM, דיסק, רשת) ולהקצות אותם למכונות הווירטואליות השונות הזקוקות להם, לשלוט בשימוש בהן ולבודד אותן זו מזו כך שכשל במכונה וירטואלית אחת לא ישפיע על שאר המערכת.
ישנם שני סוגים עיקריים של היפר-ויזורים . סוג 1 (Bare Metal) פועל ישירות על חומרת השרת ונפוץ במרכזי נתונים ובעננים פרטיים. סוג 2 מותקן כיישום על גבי מערכת הפעלה מארחת (לדוגמה, היפר-ויזור שולחני להפעלת מספר מכונות וירטואליות על גבי מחשב נייד).
במערכת האקולוגית של לינוקס, KVM (מכונה וירטואלית מבוססת ליבה) רלוונטית במיוחד , היפר-ויזור מסוג 1 המשולב בליבת המערכת ומאפשר למכונות וירטואליות ליהנות מהביצועים והיכולות של לינוקס, עם שליטה מדויקת מאוד במעבד, בזיכרון ובמכשירים.
מהי וירטואליזציה של יישומים וכיצד היא שונה מוירטואליזציה של שרתים?
וירטואליזציה של יישומים מפרידה את האפליקציה ממערכת ההפעלה שלה, כך שהתוכנית פועלת מבלי להיות מותקנת בפועל על מכשיר המשתמש. האפליקציה "מאמינה" שהיא מתקשרת עם מערכת ההפעלה, אך במציאות, היא מתקשרת עם שכבת ביניים (טכנולוגיית בידוד או היפר-ויזור של אפליקציות) שמנתבת את הגישה לקבצים, לרישום ולמשאבים אחרים.
בדרך כלל, יישומים אלה פועלים על שרת מרכזי (במרכז נתונים או בענן) ומועברים דרך רשת (LAN או אינטרנט) למכשיר המשתמש. עבור משתמש הקצה, האפליקציה נראית טבעית, אך למעשה היא מתפרסמת או עוברת וירטואליזציה בסביבה מבוקרת.
בניגוד לווירטואליזציה של שרתים, שעובדת ברמת מערכת ההפעלה כולה , וירטואליזציה של יישומים עובדת ברמת תוכניות בודדות : מסמך Word, CRM, ERP, כלי עיצוב וכו'. זה מפשט מאוד את הניהול, הבידוד והעדכונים, אך מציג אתגרי ביצועים הקשורים לרשת, אחסון ופרופילי משתמשים.
יתרונות וירטואליזציה של יישומים עבור משתמשים, IT ועסקים
מנקודת מבטו של משתמש הקצה , היתרון העיקרי הוא החופש. הם יכולים להשתמש במכשיר המועדף עליהם (מחשב נייד של החברה, מחשב אישי, לקוח רזה, טאבלט) ולגשת ליישומים ארגוניים מבלי לדאוג להתקנה, עדכון או תחזוקה של דבר. עבורם, החלפת מכשירים היא כמעט חלקה: הם מתחברים וקיצורי הדרך שלהם מוכנים לשימוש.
עבור מנהלי IT , וירטואליזציה של יישומים היא הקלה משמעותית. במקום לפרוס ולתקן תוכנה על מאות או אלפי מחשבים, הם מתקינים ומתחזקים את היישום על שרת אחד או כמה שרתים ומשחררים אותו למשתמשים מורשים. זה מרכז את הניהול במקום אחד והופך את יישום התיקונים, שינויי גרסה, תצורות אבטחה ומדיניות למהירים הרבה יותר.
גם מפתחים מרוויחים. הם יכולים להפעיל סביבות וירטואליות שונות על אותה מערכת כדי לבדוק קוד על גרסאות שונות של מערכות הפעלה או שילובי תוכנה, מבלי שיהיה צורך להקים מעבדות פיזיות מורכבות. יתר על כן, הבידוד שמספקת שכבת הווירטואליזציה מאפשר להם לפתוח קבצים שעלולים להיות פגומים או מסוכנים מבלי לפגוע במערכת המארחת.
עבור הארגון בכללותו, וירטואליזציה של יישומים מקלה על יוזמות כמו BYOD (הבא את המכשיר שלך) , מפחיתה את הצורך ברכישת מכשירים ארגוניים רבי עוצמה, מפשטת את התמיכה, ובדרך כלל מתורגמת לחיסכון משמעותי ברישיונות כפולים, שעות תמיכה וחידושים מוקדמים של חומרה.
נקודה חשובה היא תאימות לתקנות . מכיוון שנתונים רגישים אינם נמצאים במכשיר המשתמש (אלא במרכז הנתונים או בענן), קל יותר לעמוד בתקנות כמו HIPAA או PCI-DSS, מכיוון שמשטח התקיפה מצטמצם ובקרת הגישה והביקורת מרוכזות.
השפעת הווירטואליזציה על ביצועים: מעבד, זיכרון RAM, דיסק ורשת
וירטואליזציה תמיד מציגה תקורה מסוימת של משאבים מכיוון שמופיעה שכבה נוספת בין האפליקציה לחומרה (ההיפר-ויזור, מנוע הפרסום, הלקוח המרוחק וכו'). למרות שהעונש הזה בדרך כלל קטן אם הפלטפורמה בגודל הנכון, כדאי להבין היכן הוא מורגש ביותר.
ברמת המעבד , מבחני ביצועים מראים שמכונה וירטואלית טיפוסית הפועלת על KVM או VMware vSphere משיגה ביצועים נמוכים יותר בין 5% ל-7,5% בהשוואה לאותה מערכת הפועלת ישירות על חומרה Bare Metal. הבדל זה מקובל עבור רוב היישומים הארגוניים (חבילות משרדיות, יישומי אינטרנט, ERP), אך הוא יכול להיות קריטי עבור משימות עתירות חישוב, בינה מלאכותית או רינדור תלת-ממדי.
בזיכרון RAM מסוג DDR4 לעומת DDR5 , המהירות האפקטיבית יכולה לרדת בכ-7-13% עקב הניהול הנוסף הנדרש על ידי ההיפר-ויזור. בסביבות תובעניות מאוד, הדבר מחייב הגדלת גודל הזיכרון או הגבלת מספר המכונות הווירטואליות לכל מארח כדי למנוע צווארי בקבוק.
ההבדל הבולט ביותר הוא באחסון (IOPS) . בדיקות עם כלים כמו fio מצביעות על ירידות ביצועים של כ-17-25% בפעולות קריאה/כתיבה אקראיות ברזולוציית 4K בהשוואה לאותו דיסק בכונן Bare Metal. בחירת מערכי NVMe, כונני SSD בעלי ביצועים גבוהים, מטמונים ועיצוב אחסון משותף טוב היא קריטית עבור מכונות וירטואליות ויישומים וירטואליים כדי לפעול בצורה חלקה.
השהיית הרשת יכולה גם היא לעלות, במיוחד כאשר מכונות וירטואליות רבות חולקות את אותו ממשק פיזי או בעת העברת תעבורה עתירת גרפיקה או וידאו בין הפעלות מרוחקות. תכנון רשת (VLAN, QoS, רוחב פס, פריקת עומסים) ושימוש בפרוטוקולי פרסום גרפיים יעילים יוצרים הבדל משמעותי בחוויית המשתמש.
סביבות Windows, App-V ו-VDI/RDS: ביצועים בפועל
בסביבות Windows מודרניות (Windows 7 SP1, Windows 10, Windows 11, Windows Server 2012 R2 ו-2016), וירטואליזציה של יישומים עם Microsoft App-V היא אחת הטכנולוגיות המרכזיות לאספקת יישומים בתרחישי שירותי שולחן עבודה מרוחק (RDS) ותשתיות VDI.
בסביבות אלו, משתמשים בדרך כלל עובדים על מכונות לא מתמידות (מכונות וירטואליות או מארחי RDSH שמקורם מחדש לעתים קרובות). כדי להבטיח שמשתמשים יוכלו לגשת ליישומים הווירטואליים שלהם תוך שניות מהכניסה, חיוני לבצע אופטימיזציה של לקוח App-V , פתרון ניהול הפרופילים ותמונת הבסיס עצמה.
חוויית המשתמש תלויה במספר מרווחי זמן מחוברים: הזמן מרגע שהמשתמש מזין את פרטי הגישה שלו ועד שהוא יכול לקיים אינטראקציה עם שולחן העבודה, הזמן משם ועד לתחילת עדכון הפרסום של App-V, משך העדכון ולבסוף, הזמן שלוקח לקיצור הדרך של היישום הווירטואלי או לשיוך הקבצים להיות זמינים.
אופטימיזציה של זמנים אלה כרוכה בשילוב תצורות App-V ( מצב אחסון תוכן משותף , מגבלות פרסום בו-זמני, שימור אינטגרציות משתמשים), פתרון פרופילציה טוב (UE-V או UPM אחר), ואסטרטגיית תמונה בסיסית שתוכננה בהתאם למטרה העיקרית: ביצועים מקסימליים או חיסכון מקסימלי באחסון.
מקרי שימוש: גישה מוכוונת ביצועים לעומת אחסון
אנו יכולים לקבץ פריסות App-V בסביבות VDI/RDSH לא מתמשכות ועם מצבים קבועים לשני תרחישים קיצוניים עיקריים, בידיעה שבפועל חברות רבות מגיעות איפשהו באמצע: אחת ממוטבת לביצועים והשנייה מתמקדת בהפחתת צריכת האחסון.
בתרחיש מכוון ביצועים, תמונת הבסיס כוללת מראש חלק או את כל חבילות היישומים הווירטואליות הרלוונטיות, כמו גם את קבוצות החיבור שלהן. זה כרוך בהכנה ותחזוקה נוספות של התמונה, אך הוא מציע את חוויית המשתמש הטובה ביותר: יישומים נראים מוכנים כמעט לחלוטין מרגע כניסת המשתמש.
הגישה המוכוונת-אחסון נמנעת מהכללת חבילות ספציפיות למשתמש בתמונת הבסיס, ובכך מונעת את העומס של מערכי דיסקים משותפים בנתונים שמשתמשים רבים עשויים לא להזדקק להם. גישה זו נותנת עדיפות להקטנת גודל תמונות של מכונות וירטואליות, במחיר של העברת חלק מפעולות התצורה לזמן הכניסה, ובכך מגדילה מעט את הזמן שלוקח ליישומים מסוימים להיות זמינים.
בפועל, מקובל ליישם את גישת הביצועים על תת-קבוצה של משתמשים או חבילות קריטיות (למשל, צוות שירות לקוחות או יישומים עסקיים בשימוש רב) ואת גישת האחסון על משתמשים מזדמנים או יישומים פחות רגישים לזמן אתחול.
הכנת הסביבה ותמונת הבסיס עבור App-V
כדי שווירטואליזציה של יישומים ב-VDI או RDSH תפעל בצורה חלקה, יש להכין כראוי את פתרון ניהול התמונה והפרופילים הבסיסיים (UE-V או UPM אחר). שגיאה בשלב זה בדרך כלל גורמת לכניסות בלתי פוסקות, אובדן אינטגרציות או פרסומים כפולים מיותרים.
בגישת הביצועים, השלבים המרכזיים כוללים הפעלת לקוח App-V המשולב במערכת , הפעלת UE-V (או פתרון שווה ערך) באמצעות תבנית התצורה של App-V, הגדרת מצב מאגר התוכן המשותף (SCS) כך שישמור רק על נתוני פרסום בדיסק, והגדרת הרישום לשמור על אינטגרציות משתמשים בעת הכניסה.
בנוסף, כל חבילות וקבוצות החיבור הגלובליות והמשתמשות חייבות להיות מוגדרות מראש (באמצעות פקודות כגון Add-AppvClientPackage ו-Add-AppvClientConnectionGroup), וחבילות גלובליות חייבות להיות מפורסמות מראש. במקרים מסוימים, מומלץ לבצע מחזורי פרסום/עדכון גלובליים ומשתמשים, לבטל פרסום חבילות יעד של משתמשים ולנקות ערכי VFS בפרופילים (לדוגמה, ב-AppData\Local וב-AppData\Roaming הקשורים ל-App-V).
בגישה מוכוונת אחסון, ההכנה דומה, אך רק קבוצות חיבורים גלובליות וחבילות מוגדרות מראש. חבילות ספציפיות למשתמש נותרות מחוץ לתמונה הבסיסית כדי למנוע הגדלת הגודל והשימוש בדיסק של המכונות הווירטואליות.
בנוסף, חשוב להבין שמנהל ה-IT יצטרך לעדכן באופן קבוע את תמונת הבסיס כדי לשקף שינויים בגרסאות החבילה, תיקוני אבטחה והרשאות גישה חדשות. בסביבות מסוימות, יהיה צורך לנהל מספר תמונות שונות עבור פרופילי משתמשים שונים.
פרמטרי ביצועים קריטיים בלקוח App-V
בתוך לקוח App-V ישנן מספר הגדרות רישום המשפיעות ישירות על מהירות הפרסומים ועל העומס על המעבד, הדיסק והרשת, במיוחד במארחי RDS עם משתמשים רבים בו זמנית.
מצב אחסון תוכן משותף (SCS) מאפשר אחסון של מטא-נתונים של פרסום בדיסק המקומי בלבד, בעוד ששאר משאבי היישום נטענים לפי דרישה ממאגר מרכזי (SAN, שרת תוכן). זה חוסך IOPS מקומי ומפחית שטח דיסק, בתנאי שיש חיבור רשת בעל השהייה נמוכה לשרת התוכן.
האפשרות PreserveUserIntegrationsOnLogin מונעת מהלקוח לפרק ולשלב מחדש אינטגרציות משתמשים מחבילות שלא הוגדרו מראש בעת הכניסה. אם מפתח זה אינו מופעל וישנן חבילות משתמש רבות שלא הוגדרו, כל כניסה עלולה לגרום לפרסום כפול עבור כל חבילה, דבר המשפיע באופן משמעותי על זמן הכניסה.
פרמטר חשוב נוסף הוא MaxConcurrentPublishingRefresh , אשר מגדיר כמה משתמשים יכולים להפעיל בו זמנית עדכון פרסום. השארת ערך ללא הגבלה בשרת RDS עלולה לגרום לקפיצות גבוהות מאוד במעבד כאשר משתמשים רבים מתחברים בו זמנית. הגדרת ערך סביר ממתן את הקפיצות הללו, במחיר שבתרחישים עם גלי כניסות גדולים, חלק מהמשתמשים עשויים לחוות זמני המתנה ארוכים יותר כדי לראות יישומים חדשים שפורסמו.
ניהול פרופילי משתמשים: UE-V ופתרונות UPM אחרים
כדי שיישומים וירטואליים יוכלו להתחיל כמעט באופן מיידי בסביבות לא מתמשכות, חיוני שפתרון ניהול פרופילי המשתמש יתחזק ויחיל את "אינטגרציות המשתמש" הנכונות בין הפעלות: מפתחות רישום, קיצורי דרך, תפריטי התחלה, קטלוגים של App-V וכו'.
וירטואליזציית חוויית המשתמש (UE-V) של מיקרוסופט מתמקדת במידה רבה בתרחישי VDI ו-RDS. היא לוכדת ומאחסנת הגדרות משתמש ומיישמת אותן אוטומטית כאשר המשתמש מתחבר למכשיר או סשן אחר. עבור App-V, UE-V יכול לעבוד עם תבניות ספציפיות שלוכדות את נתיבי הרישום והקבצים המדויקים שבהם מאוחסנות האינטגרציות.
ייחודיות חשובה אחת היא הטיפול בקבצי .lnk (קיצורי דרך). UE-V תומך בהסרת הסיומת .lnk מרשימת הקבצים הכלולים רק בתרחישים שבהם בכל התקני המשתמש מותקנת אותה קבוצת יישומים באותו נתיב. אם תנאי זה אינו מתקיים (לדוגמה, יישום מותקן במחשב אחד בלבד או בנתיב אחר), סנכרון קבצי .lnk עלול לגרום לקיצורי דרך שבורים.
בעת שימוש בפתרונות UPM אחרים (דיסקי פרופילי משתמש, מוצרים של צד שלישי), חיוני שהם יוכלו: לשמר אינטגרציות משתמשים שצוינו (יומני רישום ותיקיות), לסנכרן את הפרופיל בזמן המתאים (כניסה או הפעלת אפליקציה, לפני פרסום ב-App-V) וללכוד שינויים במיקומים אלה לפני היציאה.
ב-App-V, כלי השירות SyncAppvPublishingServer.exe הוצג כדי לספק פתרונות יצירת פרופילים עם טריגר ברור: הוא יוזם את עדכון הפרסום של המשתמש בעת הכניסה, אך מאפשר לעכב אותו עד לטעינת הפרופיל במלואו. זה מונע מ-App-V לפרסם לפרופיל לא שלם או מיושן.
מדריך חוויית משתמש: מה קורה בכל כניסה
על ידי התבוננות בזרימה שלב אחר שלב, נוכל להבין טוב יותר כיצד וירטואליזציה של יישומים נתפסת בחיי היומיום של המשתמשים, בהתאם לשאלה האם אנו מאמצים גישת ביצועים או גישת אחסון.
בגישת הביצועים , הכניסה הראשונה ל-VDI/RDSH לא מתמשך מפעילה פרסום או עדכון של המשתמש. אם זו הפעם הראשונה שהמשתמש מקבל יישומים וירטואליים, הפעולה אורכת את משך הזמן הרגיל. לאחר השלמתה, פתרון הפרופילינג לוכד אינטגרציות משתמשים, בדרך כלל לאחר היציאה, עם השפעה דומה לשמירת שאר מצב המשתמש.
בשלבים הראשוניים, פתרון UPM מיישם את כל אינטגרציות המשתמשים תחילה לפני ש-App-V מתחיל לרענן את תהליך הפרסום. משתמשים רואים את קיצורי הדרך בשולחן העבודה או בתפריט התחל שלהם כבר מההתחלה, ורבים מהם פועלים באופן מיידי. אם אין שינויים בהרשאות, תהליך הפרסום מסתיים תוך שניות. כאשר ישנם שינויים, משך הזמן גדל בהתאם למספר ולמורכבות היישומים הווירטואליים.
כתוצאה מכך, על ידי שמירה על 100% משילובי המשתמשים, העומס במהלך הפרסום ממוזער : המערכת מתאימה רק שינויי הרשאות או גרסה, והיישומים מוכנים תוך זמן קצר מאוד מרגע הכניסה.
בגישה מבוססת אחסון , הכניסה הראשונה משיקה גם את פרסום המשתמש, עם משך הזמן הרגיל. עם זאת, הן בכניסה הראשונה והן בכניסות עוקבות, הצורך להגדיר מראש (להוסיף או לעדכן) חבילות משתמש יכול להאריך את זמינות היישומים. מקובל להוסיף 10 שניות או יותר, בהתאם לנפח ולמורכבות החבילות.
במקרה זה, תהליכי הפרסום והעדכון חייבים להגדיר מחדש את כל היישומים הווירטואליים בכל כניסה, מה שמאריך באופן בלתי נמנע את שלב רענון הפרסום. זה חוסך מקום בדיסק אך פוגע במהירות הכניסה.
מחזור החיים של חבילת App-V ומצבים ממתינים
ניהול מחזור החיים של חבילות App-V משפיע גם על הביצועים ועל העקביות של הגרסאות שמשתמשים רואים. כאשר מנהל מערכת מעדכן חבילה, משנה הרשאות או מבטל פרסום של יישומים, פעולות אלו עשויות להישאר בהמתנה אם החבילה נמצאת בשימוש.
החל מ-App-V 5.0 SP2, הוצגו מצבים ממתינים . במקום להיכשל, פעולות פרסום או ביטול פרסום מסומנות כהשלמה בהפעלה מחדש הבאה של שירות App-V או כאשר מונפקת שוב פקודת פרסום/ביטול פרסום. עבור חבילות שפורסמו באופן גלובלי, זה בדרך כלל דורש הפעלה מחדש של השרת או שירות הלקוח.
בסביבות שאינן מתמשכות, ייתכן שמשימות ממתינות אלו לעולם לא יעובדו מכיוון שמכונות נמחקות או נוצרות מחדש לפני שהתנאים מתקיימים. משימות ממתינות מאוחסנות בפרופיל המשתמש (לדוגמה, תחת HKEY_CURRENT_USER\Software\Microsoft\AppV\Client\PendingTasks), ואם פתרון הפרופילינג אינו מחיל מפתח זה לפני הכניסה, הפעולות יישארו במצב לא יציב.
זו הסיבה שחשוב כל כך לשמור על תמונת הבסיס תואמת למצב בפועל של החבילות: גרסאות, זכויות, מהדורות גלובליות. ככל שנסתמך פחות על סטטוסים של "ממתינים", כך החוויה תהיה צפויה יותר, ויהיו פחות הפתעות עם חבילות שנראות תקועות או נעלמות באופן בלתי צפוי.
אופטימיזציה ותצורה של ריצוף לשיפור ביצועי פרסום
App-V כולל תכונות שונות המשפיעות על אופן הפעולה של פעולות פרסום והשקת יישומים. התאמות מסוימות במהלך שלב הריצוף יכולות ליצור הבדלים ניכרים בסביבות רשת במהירות גבוהה.
דוגמה אחת היא הסרת בלוק התכונות 1 (FB1) . אם FB1 (קבוצת הקבצים המינימלית שמורדת מראש כדי להפעיל את האפליקציה) לא מוגדרת, האפליקציה תנסה להפעיל את האפליקציה באופן מיידי ולהוריד את מה שהיא צריכה תוך כדי תנועה. ברשתות מהירות, זה יכול להאיץ את ההפעלה הראשונה, אבל ברשתות איטיות, זה יכול לגרום להפרעות או להמתנה בזמן שתוכן נוסף מוזרם.
בעת יצירת חבילה חדשה עם הרצף, פשוט השאר את האפשרות "מטב חבילה עבור רשתות איטיות" לא מסומנת במהלך שלב הסטרימינג. עבור חבילות קיימות, ניתן לעדכן את החבילה מבלי לבחור אופטימיזציה זו. באופן אידיאלי, בצעו בדיקות אלו בסביבה מבוקרת ותמיד החזירו את מכונת הריצוף לתמונה נקייה לאחר מכן.
היבט נוסף הוא ניהול של אסמבלי SxS (Side-by-Side) , כגון זמני ריצה של Visual C++. אין צורך לסדר מחדש את הרצף של חבילות כדי לשנות אותן: אם תלויות SxS כבר מותקנות על הלקוח, מתקין ה-MSI ש-App-V עשוי להפעיל במהלך הפרסום לא יפעל, מה שיחסוך זמן. הכללת אסמבלי SxS רבים מדי בחבילה עלולה להפעיל התקנות נוספות במהלך הפרסום, דבר שיפגע בביצועים.
לשימוש בקבצי תצורה דינמיים (פריסה/תצורת משתמש) יש גם השפעה. לקוח App-V חייב לנתח קבצים אלה ולהריץ סקריפטים או להחיל אי הכללות/הכללות של רישום וירטואלי. אם כל חבילה מכילה תצורות גדולות, הפרסום יושפע. שימוש בהם רק במקומות בהם הם מספקים ערך אמיתי והשבתתם בחבילות שאינן זקוקות להם יכול לקצר משמעותית את זמני הפרסום.
לבסוף, כדאי לבדוק את הגופנים הווירטואליים הכלולים בחבילות. למרות שחבילה טיפוסית מכילה בדרך כלל לא יותר מעשרים, כל גופן מוצהר משמעו עבודה נוספת במהלך עדכון הפריסה. השבתת גופנים וירטואליים מיותרים באמצעות תצורה דינמית והתקנת הגופנים הנדרשים בפועל באופן טבעי בתמונה מסייעת לחסוך שניות בפריסות עם משתמשים רבים.
אופטימיזציה כללית של ביצועים במכונות וירטואליות
מעבר ל-App-V, ישנן מספר שיטות עבודה נפוצות לשיפור הביצועים של כל מכונה וירטואלית , בין אם בסביבות שולחן עבודה, מעבדה או ייצור.
הצעד הראשון הוא לוודא שהרחבות וירטואליזציה של חומרה, כגון Intel VT-x או AMD-V , מופעלות ב-BIOS/UEFI של המארח. בלעדיהם, ההיפר-ויזור יצטרך לדמות יותר פעולות בתוכנה, והביצועים יירדו בצניחה.
מומלץ גם לבחור דיסקים וירטואליים בגודל קבוע על פני דיסקים דינמיים. בעוד שדיסקים שגדלים ככל שהם מתמלאים גמישים יותר מבחינת שטח, הם נוטים להיות מקוטעים יותר ולהציע ביצועים גרועים יותר. אם שטח במארח אינו בעיה, כדאי לשריין את גודל הדיסק הווירטואלי המרבי מההתחלה.
מיקום האחסון הוא גורם קריטי נוסף. במידת האפשר, עדיף לארח מכונות וירטואליות על כונני SSD מהירים ולא על כוננים קשיחים מכניים או כוננים חיצוניים איטיים. ההבדל בביצועים בזמן אתחול המערכת, זמני הפעלת היישומים וגישה לנתונים מורגש מאוד.
אל תשכחו להתקין את כלי שילוב ההיפר-ויזורים (Guest Additions, VMware Tools וכו') במערכות האורחות. אלה מוסיפים דרייברים אופטימליים עבור וידאו, רשת, עכבר ואחסון, ומאפשרים פעולה חלקה בהרבה מאשר עם דרייברים גנריים של מערכת ההפעלה.
לבסוף, מומלץ להקצות מספיק זיכרון RAM וליבות CPU לכל מכונה וירטואלית, תוך התחשבות בכך שכל מכונה וירטואלית מפעילה מערכת הפעלה שלמה. עבור מערכות Windows 7/10/11 או הפצות לינוקס נוכחיות, 2 ג'יגה-בייט הוא מינימום מצומצם מאוד; בפועל, הקצאת זיכרון רב יותר משפרת משמעותית את הביצועים. אותו הדבר חל על ליבות CPU: אם למארח יש ליבות רבות, חלוקתן בחוכמה בין המכונות הווירטואליות הפעילות תעשה את ההבדל.
שרתים פיזיים לעומת סביבות וירטואליות: מתי לבחור כל אפשרות
בעת פריסת שירותים, תמיד עולה השאלה האם עדיף לבחור במכונות וירטואליות או בשרתים פיזיים ייעודיים . אין תשובה אחת: זה תלוי בעומס העבודה, בקריטיות של זמן ההשהיה וביעדי העלות והגמישות.
שרתים פיזיים (Bare Metal) מציעים ביצועים גולמיים מקסימליים ללא התקורה של Hypervisor. הם הבחירה המועדפת עבור מסדי נתונים טרנזקציונליים בעלי ביצועים גבוהים מאוד, עומסי עבודה עתירי GPU (בינה מלאכותית, רינדור תלת-ממדי, CAD מתקדם), או שירותים בזמן אמת (משחקים, סטרימינג מקודד בכבדות) שבהם כל אלפית שנייה חשובה.
מכונות וירטואליות, לעומת זאת, זורחות בסביבות גמישות וניתנות להרחבה . שירותי אינטרנט, מיקרו-שירותים ומכולות , סביבות פיתוח ובדיקה, שולחנות עבודה וירטואליים ויישומים ארגוניים רבים מתפקדים בצורה מצוינת בסביבות וירטואליות, ומאפשרים תמונות מצב, הגירות בזמן אמת, הקצאה מהירה וניהול משאבים מרכזי.
מנקודת מבט של רישוי ועלויות, סביבות וירטואליות יכולות להיות יקרות יותר אם משתמשים בהיפר-ויזורים מסחריים עם רישיונות לכל מעבד או לכל שקע, אך הן חוסכות בחומרה, במקום ובצריכת אנרגיה. שרת פיזי ייעודי, לעומת זאת, יכול להיות זול יותר לרישוי, אך פחות יעיל בניצול משאבים אם הוא מארח רק מספר קטן של יישומים.
בפועל, ארגונים רבים בוחרים בגישה היברידית : שרתים פיזיים עבור עומסי העבודה הקריטיים והרגישים ביותר לביצועים, ואשכול וירטואליזציה עבור שאר השירותים, כולל פלטפורמות פרסום יישומים ו-VDI.
מבחני לחץ ומדדים להערכת ביצועים
כדי לקבל החלטות מושכלות, אינטואיציה לבדה אינה מספיקה: צריך למדוד. מבחני מאמץ של המעבד, הזיכרון, הדיסק והרשת מאפשרים לך להשוות סביבות וירטואליות מול שרתים פיזיים ולאמת האם עונש הביצועים מקובל עבור יישום ספציפי.
כלים כמו sysbench עוזרים למדוד את קיבולת החישוב של המעבד (לדוגמה, על ידי חישוב מספרים ראשוניים עד לגבול מסוים), בעוד שתוכנות כמו memtester או stress-ng מאפשרות לך להעריך את זמן השהיית הזיכרון ורוחב הפס תחת תנאי עומס שונים.
עבור אחסון, כלים ייעודיים כמו fio הם הסטנדרט דה פקטו למדידת IOPS, תפוקה ו-latency עם דפוסי גישה שונים (קריאה/כתיבה סדרתית, קריאה/כתיבה אקראית ושילובים של שניהם). כלים אלה מאפשרים לכמת את ההשפעה של שכבת הווירטואליזציה וסוג דיסק ה-backend בו נעשה שימוש.
ברמת הרשת, כלי עזר כמו iperf3, netperf ו-ping מאפשרים לך למדוד רוחב פס מקסימלי, השהייה ממוצעת וג'יטר בין מחשבים פיזיים, מכונות וירטואליות ולקוחות מרוחקים. נתונים אלה רלוונטיים במיוחד בתרחישים הכוללים פרסום יישומים גרפיים או שולחנות עבודה מרוחקים עם דרישות אינטראקציה גבוהות.
שילוב מדדים אלה עם חוויית משתמש מהעולם האמיתי של פיילוט מאפשר התאמות עיצוב: משדרוג זיכרון RAM או CPU למכונות וירטואליות מסוימות, ועד לשינוי מיקומי דיסק, שינוי הגודל המרבי של פרסומים בו-זמניים של App-V, או החלטה שמסד נתונים מסוים צריך לפעול על מארח פיזי.
לאור האמור לעיל, וירטואליזציה של יישומים ותשתיות מעוצבת היטב יכולה להציע איזון חזק מאוד בין ביצועים, גמישות ועלות . מינוף טכנולוגיות כגון App-V, UE-V, KVM או היפר-ויזורים מסחריים, בחירה מדוקדקת בין שרתים פיזיים למכונות וירטואליות בהתבסס על עומס עבודה, וכיוונון עדין של פרמטרים קריטיים של פרסום ופרופיל משתמש מאפשרים לעובדים ליהנות מיישומים מהירים וזמינות בכל מקום מבלי שהמורכבות הבסיסית תהפוך לצוואר בקבוק עסקי.