- Docker Compose מפשט סביבות מקומיות ובדיקות; Kubernetes מנהל עומסי עבודה בקנה מידה גדול בעזרת קנה מידה אוטומטי, עדכונים מתגלגלים וריפוי עצמי.
- Compose פועל על מארח יחיד ועם Docker; K8s תומך בריבוי זמני ריצה, אשכולות מרובי צמתים ופריסות ענן.
- Kompose מאיצה את המעבר מ-Compose ל-Kubernetes; היא תומכת בספקים, אובייקטים חלופיים ותגים כדי לכוונן את השירותים.
- מקרי שימוש: כתיבה עבור פיתוח/מערכות מידע (CI); Kubernetes עבור ייצור, IoT/edge, ביג דאטה/למידה מרובה עננים וענן היברידי/רב-תחומי.
אם אתם עובדים עם קונטיינרים, במוקדם או במאוחר עולה השאלה הגדולה: Docker Compose או Kubernetes? שני הכלים משמשים במחזור החיים של יישומים מבוססי קונטיינרים , אך הם אינם מיועדים לפתור את אותן בעיות בדיוק או באותו הקשר. במאמר זה נשווה ביניהם לעומק, עם דוגמאות מעשיות, תרחישים מהעולם האמיתי וטיפים למעבר חלק מאחד לשני.
מעבר לעמדה הטכנולוגית, ההחלטה משפיעה על הפעילות היומיומית: זמני פריסה, מדרגיות , חוסן, אבטחה ועלויות . היא משפיעה גם על מקרי שימוש אופייניים בהנדסת נתונים - צינורות נתונים, מסדי נתונים, סטרימינג, עיבוד אצווה, פורמטי נתונים וממשל - שבהם תזמור עושה את כל ההבדל בפריון.
מהם Docker ו-Docker Compose (ולמה הם באמת נועדו)?
כשאנחנו מדברים על Docker, אנחנו באמת מדברים על מערכת אקולוגית: Docker Engine, Docker Hub, Dockerfile, Docker Compose ... המנוע יוצר ומפעיל קונטיינרים מתמונות; ה-Hub מאפשר שיתוף קל שלהן; ו-Compose מאפשר לך להגדיר מספר חלקים מהמחסנית בקובץ YAML כדי להפעיל אותם בפקודה אחת.
Compose נוצר כדי להציל אותנו מסקריפטים אינסופיים ופקודות מבודדות. בעזרת קובץ docker-compose.yml יחיד, ניתן לתאר שירותים, רשתות ואמצעי אחסון , ולהפעיל הכל בעזרת "docker compose up" יחיד (או "docker-compose up" בגרסה 1). אידיאלי לפיתוח מקומי, בדיקות משולבות, הדגמות או סביבות CI.
דוגמה קנונית ל-Compose עשויה להיות זו, עם API ומסד נתונים של Postgres. שימו לב כיצד תלויות, משתנים ופורטים מוצהרים בבלוק קריא:
version: '3.8'
services:
  db:
    image: postgres:latest
    restart: always
    environment:
      - POSTGRES_USER=postgres
      - POSTGRES_PASSWORD=postgres
      - POSTGRES_DB=postgres
    ports:
      - '5432:5432'
    volumes:
      - db:/var/lib/postgresql/data
    networks:
      - mynet

  my-api:
    container_name: my-api
    build:
      context: ./
    image: my-api
    depends_on:
      - db
    ports:
      - '8080:8080'
    environment:
      DB_HOST: db
      DB_PORT: 5432
      DB_USER: postgres
      DB_PASSWORD: postgres
      DB_NAME: postgres
    networks:
      - mynet

networks:
  mynet:
    driver: bridge

volumes:
  db:
    driver: local
כדי לשנות קנה מידה ידנית ב-Compose, ניתן להשתמש באפשרות קנה המידה של השירות. ב-Compose V2, מקובל לעשות זאת באמצעות `up --scale` (ב-V1 היה `docker-compose scale`):
docker compose up -d --scale my-api=3היזהרו מהמגבלות: Compose מיועד למארח יחיד , הוא אינו מבצע איזון עומסים בין צמתים או שינוי קנה מידה אוטומטי, ועדכונים הם בדרך כלל שחזורים ידניים של מכולות עם "build" ו-"up -d".
מה זה Kubernetes ומה הוא מציע על פני Compose?
Kubernetes (K8s) היא פלטפורמת תזמור מבוזרת של מכולות. היא מנהלת פריסות בקנה מידה גדול על פני אשכולות מרובי צמתים , עם מושגים כגון Pods, Deployments ו-Services להפעלת עומסי עבודה של ייצור.
ב-Kubernetes, לא מנהלים קונטיינרים בודדים; מנהלים פודים (שיכולים להכיל קונטיינר אחד או יותר). מישור הבקרה מתזמן היכן כל פוד פועל , חושף שירותים, מפזר תעבורה, מתרחב אופקית ומנטר את תקינות עומסי העבודה.
פריסה בסיסית עשויה להיראות כך, עם 3 עותקים עותקים של שירות אינטרנט. הגדר תבניות, תוויות ופורטים חשופים :
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
כדי לחשוף אותו באמצעות איזון עומסים, שירות LoadBalancer נפוץ בענן. הבורר מתאים את התוויות של הפוד כדי לנתב תעבורה.
apiVersion: v1
kind: Service
metadata:
  name: web-service
spec:
  selector:
    app: web
  ports:
    - protocol: TCP
      port: 80
      targetPort: 8000
  type: LoadBalancer
בסביבת הייצור, Kubernetes מצטיינת ביכולות כגון אוטומציה בעלת ביצועים גבוהים (HPA), עדכונים מתגלגלים ושחזור עצמי. HPA מתאים את העותקים הרפליקים על סמך מדדים (למשל, ניצול המעבד) :
apiVersion: autoscaling/v2beta2
kind: HorizontalPodAutoscaler
metadata:
  name: web-hpa
spec:
  minReplicas: 1
  maxReplicas: 10
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: web-deployment
  metrics:
    - type: Resource
      resource:
        name: cpu
        target:
          type: Utilization
          averageUtilization: 50
תקינות המיכל מנוטרת באמצעות גלאים; אם הם נכשלים, K8s מפעיל מחדש את המיכל. זהו הבסיס ל"ריפוי עצמי" :
apiVersion: v1
kind: Pod
metadata:
  name: web-pod
spec:
  containers:
    - name: web
      image: my-web-image
      ports:
        - containerPort: 8000
      livenessProbe:
        httpGet:
          path: /healthcheck
          port: 8000
        initialDelaySeconds: 15
        periodSeconds: 15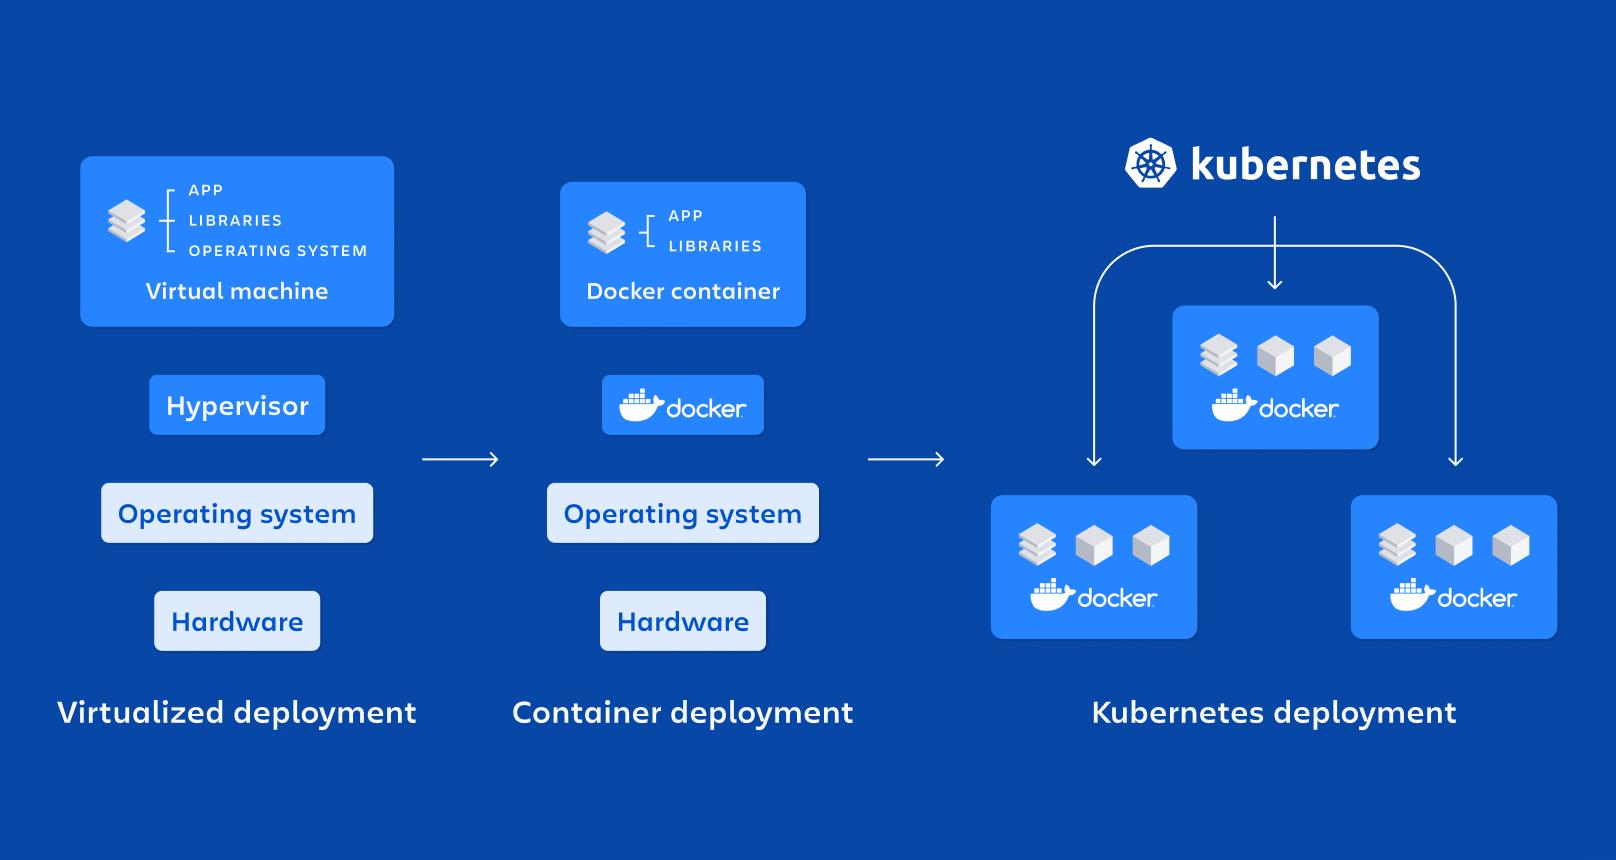
קווי דמיון והבדלים עיקריים (העיקרים בלי להסתיר את הגבולות)
מה שיש להם במשותף: הם עובדים עם קונטיינרים ומגדירים פריסות דרך YAML. שני הפתרונות שימושיים למפתחים ומפעילים , ומשלימים זה את זה היטב בתהליך עבודה של dev→prod.
ההבדל המכריע טמון בהיקף: Compose ממוקד ב-Docker ובמארח יחיד ; Kubernetes תומך במספר זמני ריצה ואשכולות מרובי צמתים, עם שילוב ישיר בעננים ובשירותים מנוהלים.
ניגודים חשובים יותר: Kubernetes מציעה קנה מידה אוטומטי, עדכונים מתגלגלים וריפוי עצמי ; Compose לא. Kubernetes מבצעת אבסטרקטים עם Pods; Compose מקיים אינטראקציה ישירה עם קונטיינרים של Docker.
יתר על כן, Kubernetes כוללת עבודות ו-CronJobs עבור משימות חד פעמיות או מתוזמנות. זה מונע עבודות cron של המערכת ותהליכים נוספים הממוקמים במכולות , ומשאיר את הפלטפורמה כמקום הטבעי להגדרת אוטומציות.
בסביבה מקומית, Compose מנצחת מבחינת מהירות ופשטות. עבור הרחבה למאות צמתים או סביבות מרובות עננים, Kubernetes היא הבחירה ההגיונית . Compose יכולה למנף את Docker Swarm עבור פריסות מרובות מארחים, אך קצב האימוץ והיכולות שלה אינם תואמים את המערכת האקולוגית ואת הבשלות של Kubernetes.
למה אתם צריכים תזמור (ומתי כל אחד מהם מתאים ביותר)
תזמור טוב מספק לך: הקצאה ופריסה מאוחדים, אתחול מתוזמן, תקשורת בין שירותים , איזון עומסים ואבטחה נוספת באמצעות ממשל נוסף על כל שירות.
Compose מכסה את היסודות בצורה יעילה וקלה לקריאה, מה שהופך אותו לכלי נהדר לפיתוח, בדיקות והדגמות. עם זאת, מגבלותיו מתבררות כאשר אתם זקוקים למספר צמתים, איזון עומסים מקורי וקנה מידה אוטומטי , או פריסות מצטברות ללא זמן השבתה.
Kubernetes, לעומת זאת, היא "הפלטפורמה" כאשר העומס גדל: ריבוי צמתים, קנה מידה אוטומטי, זמינות גבוהה ומערכת אקולוגית ענקית , עם תמיכה מובנית ב-AWS, Azure, GCP ואפשרויות מנוהלות.
מקרי שימוש מהעולם האמיתי (פיתוח, נתונים ועוד)
Compose מצטיינת ב: סביבות מקומיות הניתנות לשחזור, בדיקות E2E, CI/CD ואימון . הגדרת כל המחסנית ב-YAML והפעלתה באמצעות פקודה אחת מבטלת הרבה רעש.
Kubernetes אידיאלית עבור: יישומי ייצור, IoT ומחשוב קצה, ביג דאטה ולמידת מכונה , וסביבות ענן מרובות/היברידיות. היא מנהלת עומסי עבודה מבוזרים שבהם השהייה, חוסן ויכולת תצפית חשובים.
בהנדסת נתונים, K8s מושלם עבור צינורות סטרימינג ואצווה, מסדי נתונים, תורים ומנועי ניתוח , עם בקרת משאבים לכל פוד וקנה מידה אוטומטי בזמן שיאים.
אם הפרויקט שלכם קטן ומתאים לשרת יחיד, Compose יעשה את העבודה ללא כל טרחה. אבל כאשר בסיס המשתמשים שלכם גדל ואתם זקוקים לסבילות תקלות ואיזון עומסים רציניים , הגיע הזמן לשקול Kubernetes.
רשתות, הרחבה ושדרוגים: השוואה מעשית
Compose יוצר רשת לכל פרויקט ומזהה שמות לכל שירות. תקשורת עם קונטיינרים היא טריוויאלית ומאובטחת בתוך הפרויקט , אך איזון עומסים חיצוני ואחסון מרובה אינם תכונות מקוריות.
ב-Kubernetes, השירותים מציעים גילוי DNS ואיזון עומסים בתוך האשכול; כלפי חוץ ניתן להשתמש ב-LoadBalancer, NodePort או Ingress כדי לנתב תעבורת HTTP/S.
קנה מידה: חיבור קנה מידה ידני ורק על מארח אחד. Kubernetes קנה מידה אופקית עם HPA ובאופן תכנותי עם מדדים ו/או אירועים. ניתן גם לגדול לצמתים נוספים אם האשכול מאפשר זאת.
עדכונים: ב-Compose, אלו בדרך כלל שחזורים ידניים. K8s מבצע עדכונים מתגלגלים עם בקרת התקדמות (פריסה של kubectl) ויכולת לחזור למצב אם משהו משתבש, מה שממזער את ההשפעה.
ריפוי עצמי: Compose יכול להפעיל מחדש קונטיינרים, אך אינו פותר קריסות של מארח או זמן ריצה. Kubernetes מעביר Pods לצמתים תקינים , בצורה שקופה למשתמשים.
פרודוקטיביות וניסיון תפעולי של המפתחים
Compose הוא שכבה דקה על גבי Docker. הוא לומד מהר ולולאת המשוב שלו מיידית , מושלם לאיטרציה.
Kubernetes מוסיפה מושגים חדשים (Pods, Deployments, Services, Ingress, ConfigMaps, PVCs וכו'). יש עקומת למידה, אבל בתמורה מקבלים שליטה מדויקת על פריסות, אבטחה, תצפיות וסקלביליות.
מבחינת תאימות, Compose היא "Docker-first". Kubernetes תומכת במגוון זמני ריצה ומשתלבת עם ספקי ענן , וזהו מפתח עבור חברות עם אסטרטגיות מרובות עננים או היברידיות.
מעבר מ-Docker Compose ל-Kubernetes בלי להשתגע
מתי לבצע מיגרציה? כאשר האפליקציה שלך כבר אינה "קטנה", אתה זקוק לריבוי צמתים, יכולת תצפית, מדרגיות וזמינות גבוהה , או שאתה מתבקש לפריסות קנריות וכחולות/ירוקות.
אתגרים אופייניים: מיפוי רשת השירות, תכנון אחסון עם PV/PVC , הפרדת תצורה ל-ConfigMaps/Secrets, וסקירת דפוסי התקינות והמוכנות של כל קונטיינר.
יש לשקול מחדש גם את הארכיטקטורה: הפוד כיחידת הפריסה , שירותים לחשיפת נקודות קצה ומשאבים לכל מכולה (CPU/Mem) כדי שהמתזמן יוכל לבצע את עבודתו.
קומפוז: מ-Compose ל-K8s בכמה צעדים
Kompose ממיר קבצי docker-compose.yml למניפסטים של Kubernetes או OpenShift. זוהי הדרך הישירה ביותר להתחיל הגירה מבלי לכתוב מחדש ידנית את כל ה-YAML.
לפני שתתחיל, עליך ליצור אשכול Kubectl וליצור קובקטל מוגדר. מומלץ להשתמש לפחות בשני צמתי עבודה (לא מישורי בקרה) אם אתה בודק משהו בעל סטטוס. בדוק את הגרסה שלך באמצעות `kubectl version`.
התקנה: השיטה המומלצת היא להוריד את הקובץ הבינארי מהגרסה האחרונה של GitHub. ניתן גם להשתמש ב-tarball, Homebrew ב-macOS, או ב-"go get" (אפשרות אחרונה זו משתמשת בקובץ המאסטר עם שינויים בפיתוח).
המרה בסיסית: נווטו לתיקיית docker-compose.yml והפעילו :
kompose convert
kubectl apply -f <archivos-generados>
Kompose מייצר כברירת מחדל פריסות ושירותים. יומן הרישום בדרך כלל מפרט כל קובץ שנוצר , ולאחר החלתו, תראו פריסות ושירותים "נוצרו" באשכול.
גישה: אם אתם משתמשים ב-Minikube, תוכלו לחשוף או לבצע שאילתות על שירותים בקלות. בענן, סמנו את "LoadBalancer Ingress" כדי לקבל את כתובת ה-IP הציבורית של שירות LoadBalancer; עם NodePort, יהיה לכם פורט פתוח על הצמתים.
ניקוי: לאחר סיום הבדיקה, הסר את המשאבים שהוחלו. שמור על האשכול שלך נקי כדי למנוע התנגשויות בין איטרציות.
אפשרויות מתקדמות של Kompose (ספקים, אובייקטים ותגים)
Kompose תומך ב-Kubernetes וב-OpenShift. אם לא תציין "--provider", הוא ישתמש ב-Kubernetes כברירת מחדל . בעזרת OpenShift, הוא יכול ליצור DeploymentConfigs ו-ImageStreams, ואפילו BuildConfigs אם אתה משתמש בהנחיות build.
הוא תומך גם בפלט מגוונים: JSON עם "-j", ReplicationControllers, DaemonSets, או Helm Charts . הדגל "--replicas" מאפשר לך לשנות את מספר העותקים ב-RCs; עבור Helm, הוא מייצר את מבנה התרשים הבסיסי.
תגיות ספציפיות ל-Kompose בתהליך ה-compose משפיעות על ההמרה. לדוגמה, ניתן להגדיר את סוג השירות או האם לחשוף נקודת קצה דרך Ingress/Route.
| תג | ערכים |
|---|---|
| compose.service.type | nodeport/clusterip/loadbalancer |
| compose.service.expose | אמת / שם מארח |
פרטים שכדאי לזכור: שמות עם "_" מומרים ל-"-" (K8s אינו מאפשר קווים תחתונים) ואם שירות משתמש באמצעי אחסון, אסטרטגיית הפריסה משתנה ל-"Recreate" כדי למנוע התנגשויות עם כותבים מרובים.
Kompose תומך במספר גרסאות וקבצים
Kompose תומך ב-Compose V1, V2 ו-V3 (עם תמיכה מוגבלת ב-2.1 ו-3.2 עקב אופיים הניסיוני). אם מעבירים מספר קבצי docker-compose בו זמנית, הם מתמזגים , והאלמנטים המשותפים מוחלפים על ידי הקודם, בדיוק כפי שהיית עושה ב-override.
במהלך המרת Kubernetes, תראו הודעות כמו "WARN Unsupported key build – ignoring" אם ישנם מפתחות שאינם תואמים. אל דאגה, הכלי ימשיך עם מה שהוא מבין וישאיר את השאר לכוונון ידני מאוחר יותר.
מעבר ל-Kompose: Move2Kube והעברה ידנית
אם אתם זקוקים לשליטה רבה יותר, ישנם כלים כמו Move2Kube שמנתחים את ה-Compose שלכם ומייצרים ארטיפקטים מדויקים יותר של Kubernetes. הם שימושיים כשרוצים להתאים דפוסי עסקים או תבניות מהפלטפורמה שלכם.
הגירה ידנית תקפה לחלוטין וכמעט תמיד מומלצת לאחר ההגירה הראשונית. שלבים אופייניים כוללים: המרת שירותים ל-Deployments/StatefulSets , רשתות ל-Services/Ingress, ואמצעי אחסון ל-PV/PVC עם מחלקות אחסון.
דוגמה מינימלית להמרת שירות Compose ל-Deployment עשויה להיראות כך: העברת פורטים, תמונה ותוויות לתבנית Pod:
# docker-compose.yml
version: '3'
services:
  web:
    build: .
    ports:
      - '8000:8000'
    depends_on:
      - db

# Kubernetes
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
עבור מצבים (מסדי נתונים, תורים), יש לשקול StatefulSets ו-PersistentVolumes. לא כל מה שהלך "ביחד" ב-Compose צריך להיכנס לאותו Pod ; יש להפריד בין תחומי אחריות ולהשתמש ב-Services כדי לתקשר בין רכיבים.
תרחישי נתונים: סטרימינג, אצווה וממשל
בצינורות נתונים מורכבים, K8s מתאים כמו כפפה ליד: עבודות עבור תהליכי אצווה, CronJobs עבור חלונות זמן , פריסות עבור ממשקי API ואופרטורים עבור מערכות כמו Kafka, Spark או Flink.
עבור סטרימינג ומסדי נתונים, אופרטורים קהילתיים ותרשימים מקלים על ההשקה. רשת Service Mesh ובקרת המשאבים מבטיחים השהיות ו-SLO צפויים יותר בהשוואה לפתרון של מארח יחיד.
בתחום ניהול ואבטחת נתונים, Kubernetes מציעה מרחבי שמות, מדיניות ובקרת RBAC לביקורת והפרדת סביבות. זהו יתרון מעשי על פני הגישה המקומית של Compose.
שיטות עבודה מומלצות וטריקים תפעוליים קטנים
ב-Compose: שמרו על קובץ ה-YAML שלכם קטן ומודולרי ; השתמשו במשתני סביבה ובקבצי .env; תעדו פורטים ותלויות; ושיקפו ב-CI את מה שאתם מפעילים באופן מקומי.
ב-Kubernetes: הגדרת בקשות/מגבלות CPU וזיכרון , שימוש בבדיקות Readiness/Liveness, הפרדת תצורה ל-ConfigMaps/Secrets, ויישום אסטרטגיות פריסה מתאימות לכל שירות.
לעדכונים של קובק: השתמשו ב-`kubectl set image` וב-`kubectl rollout status` כדי לנטר את ההתקדמות ולבטל את הפעולה אם משהו משתבש. זה ימנע השבתה בייצור.
אם אתם זקוקים למשימות ספציפיות ב-Compose, תוכלו לדמות אותן, אבל ב-Kubernetes זה נקי יותר עם CronJobs/Jobs ; אתם לא מעמיסים קונטיינרים עם תהליכים נוספים או מארחים crons.
שאלות נפוצות קצרות כדי למנוע בלבול
האם Compose מחליף את Kubernetes? לא. Compose מפשט ערימות מרובות מכולות על מארח יחיד; Kubernetes מתזמר בקנה מידה של אשכולות עם זמינות גבוהה.
האם Compose עדיין בשימוש? כן, בהחלט. זהו כלי הפיתוח והבדיקה האידיאלי להקמת סביבות עבודה שלמות בעזרת מספר פקודות בלבד.
האם Kubernetes "טוב יותר" מ-Docker? אלו דברים שונים: Docker היא פלטפורמת הקונטיינר ; Kubernetes מתזמרת אותם באשכול ומוסיפה פעולות מתקדמות.
האם אני יכול להביא את קובץ Compose שלי ל-Kubernetes מבלי לכתוב אותו מחדש ידנית? כן, עם שילוב עם Kompose או Docker Desktop. זה נותן לך צעד ראשון מהיר שתוכל לאחר מכן לשפר.
פרטים עדינים: תכנות, OpenShift והמרות חלופיות
K8s אינו רק פריסה רציפה: עבודות ו-CronJobs מכסים משימות חד פעמיות או מתוכננות מבלי שתצטרכו לנהל crons של המערכת.
ב-OpenShift, Kompose יכול ליצור DeploymentConfigs ו-ImageStreams, ואפילו BuildConfigs אם ל-Compose היה קובץ build המשויך למאגר Git. הדגלים "--build-repo" ו-"--build-branch" משמשים להתאמת קוד המקור.
אם אתם רוצים פלט אחר, Kompose מאפשר DaemonSets, ReplicationControllers או Helm Charts במקום Deployments ו-Services המוגדרים כברירת מחדל. הוא יכול גם לייצר JSON, לא רק YAML.
תאימות, אזהרות ובעיות קלות
Compose V1/V2/V3 נתמכים על ידי Kompose (עם מגבלות ב-2.1 ו-3.2). מקשים שאינם נתמכים מתעלמים עם WARN , מה שמותיר מקום להתאמות ידניות.
אם לשירות שלך יש אמצעי אחסון (volumes), Kompose משנה את האסטרטגיה ל"צור מחדש" כדי למנוע בו-זמניות באותו אמצעי אחסון . זה נורמלי עבור שירותים בעלי מצב (stateful services).
קו תחתון בשמות מומרים למקפים. זוהי מגבלה של Kubernetes על שמות אובייקטים , לכן ודא שאתה נותן להם שמות נכונים ב-Compose כדי למנוע הפתעות במהלך ההמרה.
כדי לגשת מבחוץ, סמנו את סוג השירות: ClusterIP (פנימי), NodePort (יציאה על צמתים), או LoadBalancer (IP ציבורי בענן). עם Ingress, יהיו לכם נתיבי HTTP/S נקיים ו-TLS מרכזי.
אם תבדקו ב-Minikube, פקודות כמו "minikube service <svc> –url" יחזירו כתובת URL מהירה . ב-Cloud, שימו לב לשדה "LoadBalancer Ingress" בעת תיאור השירות.
נקודה מעניינת אחת: בתוך הקהילה, תמצאו אזכורים למשכורות עבור פרופילי Kubernetes ושיעורי אימוץ הקרובים ל-88% בסביבות ייצור. שום דבר יוצא דופן: זהו הסטנדרט דה פקטו.
כדי להשלים את התמונה, יש ב-Kubernetes יותר מאשר HTTP: Service Mesh, אופרטורים ו-CRDs מרחיבים את טווח ההגעה של Kubernetes. אם אתם מגיעים מ-Compose, זה נורמלי להרגיש מוצפים בהתחלה, אבל הכוח הנוסף הזה מתורגם לפעולות חזקות יותר.
איפוס מדיניות: מקבילות שימושיות
Compose מאפשר "הפעלה מחדש: תמיד/במקרה של כשל/לא". ב-Kubernetes, בהתאם למקרה, יהיו לך פודים או בקרים נפרדים (Deployments או RC) עם מדיניות הפעלה מחדש מתאימה.
| הפעל מחדש את docker-compose | אובייקט ב-K8s | מדיניות הפעלה מחדש |
|---|---|---|
| «» / תמיד | בקר (פריסה/RC) | תמיד |
| כשלון | תרמיל | בכישלון |
| לא | תרמיל | אף פעם |
אם ב-Compose היו לכם מכולות "חישוב" או משימות זמניות (כמו "פאי" מהיר), פשוט הטמעו אותן ב-K8s כ-Job או CronJob עם המדיניות המתאימה ואתם מוכנים.
בחרו ב-Compose עבור פריסות מקומיות מהירות וב-Kubernetes כאשר הסביבה שלכם דורשת יותר עוצמה: תמיכה בריבוי צמתים, קנה מידה אוטומטי, פריסות חלקות ועמידות אמיתית . בעזרת Compose, Move2Kube וקצת זהירות, המעבר חלק.
בסופו של דבר, הבחירה תלויה בקנה מידה ובמורכבות: Compose מתאים מאוד לפיתוח, בדיקות ומערכות הפעלה יחידות (single-host stacks ); Kubernetes היא הפתרון עבור ארגונים, פריסות מרובות עננים וצוותים הזקוקים לאוטומציה מתקדמת, זמינות גבוהה ומערכת אקולוגית עם אלפי אינטגרציות.
