- オンライン詐欺は、企業、組織、個人になりすまして、電子メール、SMS メッセージ、通話、偽の Web サイトを通じてデータや金銭を盗みます。
- オンラインショッピング、ソーシャルメディア、電子商取引プラットフォーム、求人広告や投資広告は、さまざまな詐欺が横行する主なシナリオです。
- 常に URL を確認し、バーゲン品には注意し、資格情報を共有せず、銀行口座の変更を確認することが、リスクを軽減するための重要な対策です。
- こうした詐欺の影響を最小限に抑えるには、常識、情報検証、セキュリティ ツール、迅速な報告を組み合わせることが不可欠です。
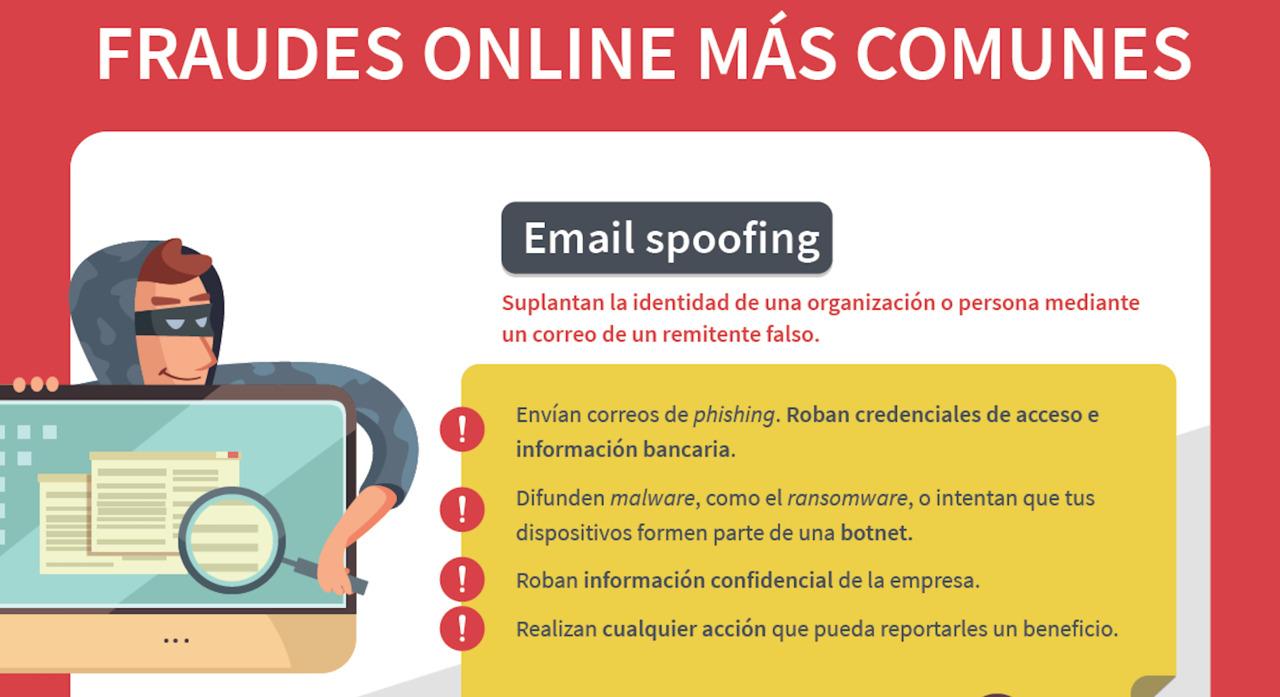
現代社会では、私たちはスマートフォンやコンピューターに常に触れながら生活しています。これは多くの利点をもたらす一方で、ますます頻繁かつ巧妙化するオンライン詐欺にさらされるリスクも高めています。偽のメール、不審なSMSメッセージ、有名店を模倣したウェブサイト、電話でサポートを申し出るIT技術者を装った人物などは、私たちの日常的なデジタルライフの一部となっています。
こうした罠に陥らないためには、詐欺の手口、警告サイン、そしてオンラインでの買い物、閲覧、やり取りを責任を持って行うためのセキュリティ対策を理解することが不可欠です。この記事では、最も一般的な詐欺の種類、サイバー犯罪者の実際の行動例、そして詐欺を早期に発見するための実践的なヒントをご紹介します。
大企業や組織を装ったオンライン詐欺
最も一般的な詐欺の手口の一つは、宅配便会社、航空会社、携帯電話メーカー、あるいは税務署など、よく知られた企業や政府機関の名前を悪用し、公式文書のように見えるメッセージを送信して、実際にはあなたのデータを盗み出すというものです。
郵便局、配送会社、またはオンラインストアを装ったメールが届き、荷物の配達待ちがあり、少額(例えば3ユーロ)を支払うか、リンクをクリックして情報を確認する必要があると告げられることはよくあります。そのリンクをクリックすると、偽のウェブサイトが開き、個人情報の入力を求められたり、デバイスにウイルスがダウンロードされたりします。
また別のケースでは、税務署を装ったメッセージが届き、納税申告書の審査の結果、還付を受ける権利があるため、リンクから申請するように指示されます。このリンクをクリックすると、公式ウェブサイトを模倣した偽サイトに誘導され、そこで銀行口座情報や納税者番号などの個人情報が盗まれます。
オンラインサービスプロバイダー(Yahoo!メールなどの他のメールサービスを装ったメールなど)を装ったメールもよく見られます。これらのメールは、24時間または48時間以内に情報を更新しないとアカウントが閉鎖されると警告するものです。手口はいつも同じで、ユーザーに緊急の対応を迫り、深く考えずにリンクをクリックさせようとします。
中には、正規のコンピュータ保護ツールを装った不正なセキュリティおよびウイルス対策プログラムも存在します。実際には、これらのプログラムは偽の警告を発し、システムを「クリーンアップ」するために料金を支払わせたり、銀行口座情報を提供させたりします。結果として、デバイスをウイルスに感染させたり、不要なサービスを無効にしたりするだけです。
ソーシャルメディアはなりすましの温床にもなり得ます。見知らぬプロフィールからの友達リクエスト、コンパニオンアプリ、不審なビデオ通話、グループで共有されたリンクなど、これらはマルウェアの侵入経路になったり、アカウントのログイン認証情報を盗まれたりする可能性があります。
多くの場合、犯罪者は企業の実際の従業員になりすまし、その従業員の名前と役職を使って説得力のあるメールを送り、あなたの信頼を得て、悪意のあるリンクをクリックさせたり、感染したファイルを開かせたりします。
もう一つの典型的な詐欺は、ロゴ、デザイン、利用規約、さらには本物のサイトにリダイレクトするリンクまで含め、正規のオンラインストアを完璧に模倣した偽サイトを利用するものです。これらのサイトは、非常に人気のある商品を信じられないほど安い価格で表示し、クレジットカード情報を入力させることで、最終的にサイバー犯罪者の手に渡ってしまうのです。こうした詐欺を避けるために、オンラインストアの偽オファーを見抜く方法を学びましょう。
過去には、公的機関を装った偽の警告も非常に流行しました。例えば、悪名高い「警察ウイルス」は、違法コンテンツに対する罰金と偽って画面をロックし、ロック解除のために身代金を要求するものでした。この特定の事例は効果が薄れましたが、その手口は他の種類のランサムウェアにも引き継がれています。
最後に、応募もしていない宝くじに当選したというメールや、ほとんど条件なしで高給の海外求人を紹介するメールもあります。こうしたメールの目的は、たいていの場合、個人情報を入手したり、名目上の事務手数料として前払い金を支払わせたりすることです。
ゲーム、映画、ソフトウェアのダウンロードを提供するウェブサイトでは、ダウンロードボタンや魅力的なセールに見せかけた、誤解を招くようなバナーや偽の割引クーポンが頻繁に表示され、最終的には請求書が届くまであなたの知らないうちに、あなたの電話番号を使って非常に高額な「プレミアム」サービスに登録されてしまうのです。
フィッシング、スミッシング、ヴィッシング:デジタル詐欺の王者
最も蔓延している詐欺の中でも、フィッシング、スミッシング、ビッシングという、人を騙して自発的に情報を引き出すことを目的とした3つの手法が特に注目されます。
フィッシングとは、銀行、eコマースプラットフォーム、ストリーミングサービス、または公的機関になりすました大量のメールを送信し、不安を煽るような、あるいは緊急性を装った口調で、偽のウェブサイトに誘導するリンクをクリックさせ、そこでパスワードや銀行口座情報の入力を求める手口です。見た目は非常に本物らしく見えることが多いのですが、ウェブアドレスや細かなデザイン上の特徴によって、フィッシングであることが露呈します。
スミッシングも同じ手口ですが、SMSやWhatsAppなどのアプリのメッセージを使って行われます。これらの短いメッセージには、例えばアカウントがブロックされた、不審な請求があった、少額の手数料を支払う必要がある、といった内容が書かれており、多くの場合、短縮リンクや電話番号が含まれています。電話をかけたり、ウェブサイトにアクセスしたりすると、罠にはまってしまいます。
フィッシング詐欺は電話を通じて行われます。詐欺師は銀行、電話会社、テクニカルサポートサービス、あるいは政府機関の従業員になりすまし、非常に巧みな話術で、機密情報を提供させたり、コンピュータにリモートアクセスプログラムをインストールさせようとします。彼らはしばしば、セキュリティ上の問題、不審なアカウントの活動、または技術的な問題などを理由に電話をかけてきます。
こうした詐欺から身を守るためには、銀行、政府機関、大企業が、メール、SMS、または一方的な電話で、パスワード、署名コード、機密情報などをすべて尋ねることは決してないということを理解しておくことが非常に重要です。少しでも疑わしい場合は、電話を切るかメッセージを閉じて、公式窓口に直接連絡してください。また、強力なパスワードを作成し、ログイン情報を保護するためのベストプラクティスに従うことも重要です。
検索エンジンを通じたオンラインショッピング詐欺
多くの買い物はGoogleから始まります。私たちは商品を検索し、価格を比較し、検索結果から店舗を選びます。問題は、正規のリンクの中に、詐欺的な広告やウェブサイトが紛れ込み、上位に表示されて人々を誘い込む可能性があることです。
こうしたケースでは、犯罪者は有名店とよく似た名前のプロ仕様のウェブサイトを作成し、市場価格をはるかに下回る価格、信じられないほど安い送料、あるいは偽のフラッシュセールなどで顧客を誘い込みます。注文をすると、いくつかの事態が発生する可能性があります。商品が届かない、偽物や極めて低品質の商品が届く、あるいは支払い情報が悪用されて後々の請求に使われる、といったことが起こり得ます。
リスクを軽減するためには、検索結果の上位に表示されるものを全て鵜呑みにせず、それがスポンサー広告なのか自然検索結果なのかを注意深く見極めることが重要です。全ての広告が不正なものではありませんが、攻撃者はこうした広告を頻繁に利用します。
もう一つの重要なポイントは、ブラウザのアドレスバーを注意深く確認し、URLが公式ストアのURLと一致していること、そして微妙な変更(余分な文字や欠落した文字、不自然なドメイン、奇妙な末尾など)がないことを確認することです。また、ソーシャルメディアやフォーラムで他のユーザーのレビューを探すのも有効です。多くの場合、すでに多くの人がそのウェブサイトについて報告しているからです。
あまりにも魅力的なオファーに遭遇したら、少し立ち止まって、それが本当に妥当なのかどうか考えてみる価値があります。サイバー犯罪者は、特にブラックフライデー、サイバーマンデー、クリスマス、セール期間などのキャンペーン期間中に、人々の焦りにつけ込み、限定プロモーションを装った詐欺を横行させます。ブラックフライデーに身を守り、プレッシャーに惑わされないようにするための具体的なガイドを参照してください。
電子商取引プラットフォームのリスク
Mercado Libre、Amazon、Temu、AliExpress、eBayといったオンラインマーケットプレイスは、遠隔ショッピングを容易にした一方で、詐欺行為の温床にもなっている。最も一般的な詐欺の手口の一つは、これらのプラットフォームを装ったフィッシングメールで、アカウントの問題、セキュリティ上の問題、あるいは限定賞品などを警告するものだ。
これらのメッセージには、偽のプラットフォームに誘導するリンクが含まれており、そこでユーザー名、パスワード、場合によっては支払い情報の入力を求められます。これらの情報を入力すると、攻撃者はあなたの実際のアカウントにアクセスし、住所を変更したり、あなたの名前で買い物をしたり、関連付けられているメールアドレスを変更したりする可能性があります。アカウントが侵害された疑いがある場合は、ハッキングされたアカウントを復旧し、メールのセキュリティを強化するための手順に従ってください。
もう一つのよくある詐欺は、販売者を装った人物が、手数料を節約するため、あるいは配送をより効率的に行うために、プラットフォーム外(例えばWhatsAppやメール)で連絡を取り続けることを提案するというものです。彼らはこの状況を利用して、高額な商品を信じられないほど安い価格で提供し、直接支払いを促した後、商品を一切送ってきません。
また、購入者が商品を受け取った後、商品に欠陥があると主張して返金を要求するケースも発生しています。プラットフォームは返金に応じますが、購入者は商品を返送しないか、あるいは全く別の価値のない商品を送りつけてきます。このような詐欺行為は、消費者保護政策を悪用するものです。
さらに、一部の詐欺師は電話をかけ、プラットフォームのカスタマーサービスを装い、注文がブロックされた、または不審なアクセス試行があったという口実で、コード、カードの詳細、または認証情報を確認させようとします。
独立したオンラインストアと専用ウェブサイト
大手マーケットプレイス以外にも、多くの人々は中小企業や起業家、あるいは自社ウェブサイトで販売するブランドが運営するオンラインストアを利用しています。これらのストアのほとんどは完全に合法的なものですが、たとえ誠実な企業であっても、知らないうちにウェブサイトがハッキングされるリスクは存在します。
攻撃者は、コンテンツ管理システム、プラグイン、またはセキュリティ対策が不十分な設定の脆弱性を悪用して、「ウェブスキマー」と呼ばれる悪意のあるコードをインストールすることがよくあります。この種のマルウェアは、カード番号、有効期限、CVVコードなど、支払いフォームに入力されたデータを盗み出し、サイバー犯罪者に送信します。
したがって、あまり知られていない店舗から購入する前に、少し時間をかけて調査することをお勧めします。会社に関する情報を調べたり、ソーシャルメディアのプロフィールを確認したり、外部のレビューを読んだり、プロジェクトの背後に誰がいるのかを確認したりすることが賢明です。明確な連絡先情報、住所、会社名が記載されていないウェブサイトは、疑ってかかるべきです。
詐欺師がよく使う手口の一つに、正規ブランドのドメインに酷似したドメインを作成するというものがあります。例えば、文字を一つ変えたり、拡張子を変えたり(.comの代わりに.shopを使うなど)します。アドレスが期待どおりのものであり、不審なバリエーションではないことを確認することが非常に重要です。
支払い手続きに進む際には、ページが安全なHTTPS接続(ブラウザのアドレスバーにある鍵マーク)を使用していることを確認することが重要です。これは完全な信頼性を保証するものではありませんが、情報を暗号化していないウェブサイトを排除するための最初のフィルターとして機能します。
もう一つの有効な方法は、時折の買い物にはバーチャルカードやプリペイドカードを利用することです。そうすれば、万が一個人情報が漏洩した場合でも、金銭的な被害を最小限に抑えることができます。多くの銀行では、こうしたオンライン購入専用の、残高制限付きの一時カードを作成できるサービスを提供しています。
ソーシャルメディアは事実上あらゆるものを売買できるマーケットプレイスとなり、それに伴い詐欺も急増している。よくある手口の一つは、銀行、ブランド、あるいは著名人の公式アカウントを模倣した偽のプロフィールを作成することだ。同じロゴ、写真、そして似たような自己紹介文が使われている。
サイバー犯罪者は、ウェブスクレイピングツールを使って実際のアカウントのコメントを監視し、その後、プライベートメッセージで助けを求めたり懸念を表明したりしたユーザーに連絡を取ります。こうして、彼らはカスタマーサービス担当者を装い、問題を「解決」するために個人情報や銀行口座情報を要求します。
ソーシャルメディア上のスポンサー広告は、非現実的なオファー、偽のプレゼント企画、あるいはとんでもなく安い価格で販売される流行の商品などを宣伝するためにも利用されています。多くの場合、これらの広告はユーザーを不正なウェブサイトに誘導し、明示的な同意なしに金融情報を収集したり、有料サービスに登録させたりします。
ソーシャルメディアを通じて商品を購入する際は、アカウントの認証が非常に重要です。フォロワー数、コメントへの反応、プロフィールの作成時期、投稿頻度などを確認しましょう。信頼できる販売者は通常、実績があり、定期的に活動しており、投稿がほとんどない新規作成のプロフィールではありません。
不審なほど安い価格には常に注意を払い、他のユーザーからのフィードバックを求めるのが賢明です。詐欺被害に遭った場合は、スクリーンショット、メッセージ、支払い証明を保存し、ソーシャルネットワーク自体と当局の両方に報告することが重要です。
Facebook Marketplaceは、人と人との繋がりが感じられるため、人々がより安心して取引できる場である反面、存在しない商品や欠陥のある商品の出品が横行しています。写真では完璧な状態の商品が写っているにもかかわらず、実際に届いてみると壊れていたり、説明とは全く異なっていたり、あるいは何も届かなかったりするケースがよくあります。可能な限り、支払い前に商品を見て試すことをお勧めします。
法外な低価格を謳う手口もよく見られます。他店よりも大幅に安い商品の場合、それはお買い得ではなく、詐欺である可能性が高いです。他のプラットフォームで価格を比較することで、不審な価格差を見抜き、お金を騙し取ろうとする罠に引っかからないようにすることができます。
最後に、Facebook Marketplaceのブランドを餌に利用した偽の懸賞やフィッシングメールにご注意ください。これらは通常、メールや通知の形で届き、クリックして個人情報を入力するとギフトやボーナスがもらえると約束し、入力された個人情報は他の詐欺に悪用されます。
偽の求人と労働詐欺
求人詐欺は、人々のキャリアアップへの欲求や願望につけ込み、不透明で高給、かつ最低限の要件を満たす仕事を提示することで、人々のキャリアアップへのニーズを悪用します。こうした詐欺は、電子メール、ビジネス向けソーシャルネットワーク、メッセージングアプリなどを通じて行われることが多いです。
典型的な例としては、いわゆる「覆面調査員」や金融仲介業者を装った詐欺が挙げられます。詐欺師は合意額よりも高額の小切手や送金為替を送りつけ、差額を別の口座に送金するよう依頼してきます。銀行が小切手が偽物だと気づく頃には、あなたはすでに詐欺師に実際のお金を送金してしまっているのです。
また、架空の会社が横行しており、架空の仕事に就くためには、講座、教材、または事務手続き費用として前払い金を要求する。彼らは金銭を受け取るとすぐに連絡を絶ち、跡形もなく姿を消す。
身を守るためには、突然届き、あなたの職業上の経歴と合致しない不審なオファーには注意し、銀行が支払いの真正性を確認するまでは、疑わしい小切手を預け入れたり、現金の差額を返金したりしてはいけません。小切手の確認が取れるまで銀行に資金を保留してもらうよう依頼することは、基本的な予防策です。
受給者を狙った偽宝くじや詐欺
時代を超えて蔓延する古典的な詐欺の手口の一つに、海外の宝くじや、聞いたこともないような抽選で100万ドルの賞金が当たったというメールがあります。通常、少額の手数料や賞金管理費を支払うよう求められ、ついでに賞金を受け取るために個人情報を送るように指示されます。
警告の兆候は明らかです。送信者は通常、公的機関ではなく個人であり、メッセージは複数の受信者に送信され、文章には文法的な誤りや不自然な表現が含まれていることがよくあります。インターネットで簡単に検索すれば、それが繰り返し行われている詐欺であることがすぐにわかります。
これらの手口と密接に関連しているのが、いわゆる「受益者詐欺」です。これは、実業家、相続人、あるいは王族の一員を装い、多額の資金を国外に送金する必要があると持ちかけ、その手助けの見返りとして手数料を支払うと持ちかけるものです。話はもっともらしく聞こえるように細かな描写で飾られますが、最終的には必ず、弁護士費用や手数料として正当化された少額の支払いを複数回要求されるという結末を迎えます。
このようなメッセージを見かけた場合は、誰もメールで大金をばらまくことはないということ、そして努力なしに簡単にお金が手に入るという約束はほぼ間違いなく詐欺であることを覚えておくのが賢明です。
オンラインデート詐欺とセックス脅迫
出会い系プラットフォームやソーシャルネットワークは、いわゆる「キャットフィッシャー」の温床にもなっている。キャットフィッシャーとは、盗んだ写真や他人の身元情報を使って偽のプロフィールを作成し、他のユーザーを騙そうとする人々のことだ。
最初は、まるでロマンチックな物語か、親密な友情のように見える。相手は短期間で強い感情を示し、絶えずあなたに気を配り、できるだけ早く、出会い系プラットフォームの外のプライベートなチャネルで会話を続けようとする。
信頼を得た後、彼らは要求を始めます。病気の親族のためのお金、航空券代、経営難に陥った事業の救済、緊急医療費の支払いなどです。また、親密な写真や動画の共有を強要し、支払いがなければ連絡先に送ったり公開したりすると脅迫するなど、恐喝に利用するケースもあります。
リスクを軽減するためには、ソーシャルネットワークのプライバシー設定を可能な限り高く設定し、相手が誰であるかを確認せずに見知らぬ人からのリクエストを受け入れず、オンラインでしか知らない人とは個人情報や銀行情報を共有しないことが不可欠です。
オンラインで知り合った人と実際に会うことに決めた場合は、必ず公共の場所で会うようにし、信頼できる人に自分の居場所を伝え、安全を脅かすような状況は避けてください。そしてもちろん、画像に対する完全なコントロールを手放す覚悟がない限り、セクスティングは絶対にしないでください。
偽のローン、レンタル、車両販売
詐欺師は、資金繰りに困っている人々の心理につけ込み、法外な低金利と非常に有利な条件で短期融資を斡旋する。彼らは通常、ソーシャルメディア、フォーラム、ブログのコメント欄などで宣伝を行い、無料サービスからのメールを通じて全てのやり取りを行う。
詐欺の兆候は非常に明確です。彼らはほとんど条件なしに多額の資金を提供すると持ちかけ、必ず管理費用として前払い金を要求し、通常はウエスタンユニオン、マネーグラム、または海外口座への送金など、追跡が困難なサービスを通じて支払いを行うよう要求します。
偽のバケーションレンタルや長期賃貸、中古車販売でも同様の手口が使われています。広告には市場価格をはるかに下回る価格で魅力的なアパートや車が掲載され、問い合わせると、所有者とされる人物は海外にいて旅行できないと主張します。予約を確定させるために、仲介業者を装ったプラットフォームを通じて前払い金を要求してきます。
こうした詐欺の多くは、AirbnbやTripAdvisorといった有名なウェブサイトに言及していますが、それはあくまでも信憑性を高めるための口実に過ぎません。実際には、取引はこれらのプラットフォームを経由することはありません。掲載されている写真や物件の住所をGoogle画像検索で調べてみると、無関係なサイトからの画像が使われていることがほとんどです。
送金する前に、広告主のレビューを調べ、他のユーザーが同様の事例を報告していないか確認し、取引を急いで成立させようとしたり、どんな条件でも無条件に受け入れようとする人には注意しましょう。レンタルでも車両購入でも、可能な限り実物を直接確認することをお勧めします。
投資詐欺、偽の「いいね」や請求書
金融業界では、投資詐欺が急速に増加しており、自称ブローカーや信頼できるアドバイザーがソーシャルメディアや電話勧誘を通じて人々に接触し、仮想通貨、株式、あるいは限定プロジェクトで非常に高いリターンを約束している。
手口は通常、似たようなものです。まず、比較的少額の初期投資を要求し、スクリーンショットや操作されたダッシュボードを使って利益が出たと「証明」します。信頼を得ると、次第に投資額を増やしていくように促されます。資金を引き出そうとすると、言い訳が飛び交い、新たな「必要」な支払いを要求され、最終的には資金をすべて失って姿を消します。
いわゆる「いいね詐欺」は、人々が副収入を求めている状況につけ込む手口です。まず、WhatsApp経由で連絡があり、コンテンツに「いいね」をしたりアカウントをフォローしたりといった非常に簡単な作業を依頼され、その見返りとして少額の報酬がすぐに支払われると持ちかけられます。その後、Telegramチャンネルに招待され、そこで少しずつ、架空の作業やより高いレベルへの投資を促され、最終的には投資した金額をすべて失うことになります。
もう一つ増加している詐欺は、「困っている子供」を装った詐欺です。これは、誰かがWhatsAppメッセージなどのアプリを使ってあなたの息子や娘になりすまし、携帯電話をなくした、銀行でトラブルになった、あるいは緊急事態で急な現金が必要だなどと偽るものです。目的は、あなたの恐怖心や愛情につけ込み、相手の話の真偽を確認することなく多額のお金を送金させることです。
最後に、請求書詐欺は特に企業や自営業者に影響を与えます。犯罪者は正規の取引先になりすまし、巧妙に作成されたメールを通して、今後の支払いを自分たちが管理する「新しい」銀行口座に行うよう要求します。また、顧客に送られた正規の請求書を横取りし、口座番号を変更して再送することで、当事者のどちらも気づかないうちに、お金が詐欺師の手に渡ってしまうケースもあります。
これらのリスクを最小限に抑えるためには、明確な内部手順を確立することが不可欠です。銀行口座の変更は必ず通常の担当者に電話で確認し、緊急の変更を求めるメールは信用せず、高額の送金を行う前には必ず請求書の詳細を確認してください。
最も一般的なオンライン詐欺から身を守るための一般的なヒント
サイバー犯罪者の手口に引っかかる可能性を大幅に減らすための良い習慣がいくつかあり、アカウント、お金、個人情報を安全に保つために、日々のデジタルライフでそれらを一貫して適用する必要があります。
まず、メール、SMS、ソーシャルメディア、または一方的な電話などを通じて、パスワード、署名コード、その他の機密情報を決して共有しないでください。銀行や信頼できる金融機関がこれらの手段でこのような情報を要求することは決してありませんし、ましてや圧力をかけられて要求することは絶対にありません。
たとえ公式のメールやメッセージに見えても、不審なメールやメッセージに含まれるリンクはクリックしないようにしてください。また、銀行やその他の重要なサービスにアクセスする際は、ブラウザに直接アドレスを入力するか、公式アプリを使用する習慣をつけましょう。メッセージが不審に思える場合は、リンクをクリックするのではなく、ご自身でサイトを確認することをお勧めします。
オペレーティングシステムとアプリケーションの両方を含め、デバイスを常に最新の状態に保ち、マルウェア対策、危険なウェブサイトのフィルタリング、安全な決済のための特定の機能などを備えた信頼性の高いセキュリティソリューションを使用してください。これらのツールは、不正なウェブサイトや悪意のあるダウンロードに対する防御層をさらに強化します。
信じられないほどのお買い得品、奇跡的な投資、無料ローン、そしてあまりにも都合が良すぎる広告には注意してください。支払いをしたり、個人情報を共有したりする前に、他のユーザーのレビュー、評価、警告を必ず確認してください。多くの詐欺は、フォーラムやソーシャルメディアに痕跡を残します。
仕入先から銀行口座の変更を通知された場合は、別の方法で情報を確認し、不審な点があれば確認が取れるまで支払いを保留してください。同様に、家族が困窮しているという緊急の連絡があった場合も、送金する前に別の手段で本人に連絡を取ってみてください。
もし既に罠にはまってしまった場合は、速やかに行動を起こしてください。銀行に連絡して請求の停止または取り消しを依頼し、影響を受けたサービスのパスワードを変更し、あらゆる証拠(メール、スクリーンショット、領収書など)を集め、関係当局に苦情を申し立ててください。状況によっては、専門の弁護士に相談して、損害賠償請求の方法を検討したり、責任の所在を判断したりすることが有効な場合もあります。
現実として、インターネットは今後も詐欺師にとって格好の温床であり続けるだろう。しかし、彼らの手口をより深く理解し、デジタルライフにセキュリティ対策をより多く取り入れるほど、彼らが私たちを被害者にするのは難しくなり、私たちはより安心してオンライン世界の恩恵を享受できるようになるだろう。
