- 安定したインフラストラクチャを構築するには、ビジネスニーズ、ハードウェア、オペレーティングシステム、サーバーの設置場所を明確に定義することが重要です。
- 重要なデータを保護するためには、セキュリティ対策と継続的なメンテナンス(アップデート、バックアップ、監視)が不可欠です。
- 仮想化、ハイブリッドクラウド、エッジコンピューティング、人工知能は、リソースの最適化と回復力の向上を可能にする。
- Linuxのテストサーバーと優れたガイドから始めると、システム管理を段階的に学びやすくなります。
サーバーのセットアップは、初心者にとってはかなり大変な作業に思えるかもしれません。ハードウェア、オペレーティングシステム、ネットワーク、セキュリティ、バックアップなど、考慮すべきことがたくさんあり、ちょっとしたことで全てが壊れてしまいそうに感じられます。しかし、優れたチュートリアルと分かりやすいガイドがあれば、サーバーのセットアップと管理はもはや専門家だけのものではなく、段階的に進めていけば誰でもできるようになります。
以下の文章では、サーバーの世界について包括的に解説します。サーバーとは何か、中小企業でどのような用途に使われているのか、ハードウェアとオペレーティングシステムの選び方、利用可能なオプション(物理サーバー、データセンター、クラウド)、Linuxサーバーをゼロからインストールして構成する方法、適用すべきセキュリティ対策、長期的なメンテナンス方法、そして今後急速に普及するトレンド(ハイブリッドクラウド、エッジコンピューティング、人工知能、自動化など)について説明します。
サーバーとは何か、そして中小企業にとってなぜ重要なのか?
サーバーとは、基本的にネットワークに接続された他のデバイスにサービスを提供するために特化したコンピュータです。ファイルの保存、アプリケーションの実行、ウェブサイトのホスティング、データベース、電子メール、バックアップの管理など、多岐にわたる機能を提供します。その役割は、情報を整理し、多くのユーザーに迅速かつ安全に同時に提供する「デジタルライブラリアン」のような存在として捉えることができます。
中小企業にとって、自社サーバーを持つことで情報を一元管理できるため、文書管理、アクセス権限、セキュリティが大幅に簡素化されます。各コンピューターにファイルが分散しているのではなく、すべてがサーバーに保存され、整理された形で共有されます。
この一元化のおかげで、社内コラボレーションが向上します。複数の従業員が、オフィスでもリモートでも、必要なフォルダやアプリケーションへのアクセス権限を管理しながら、同じプロジェクトに取り組むことができます。
もう一つの強みは、リソースを拡張できる能力です。企業が成長するにつれて、適切に設計されたサーバーであれば、インフラストラクチャ全体をゼロから再構築することなく、ストレージ、メモリ、プロセッサ、またはサービスを拡張できます。
さらに、十分に保護されたサーバーは、セキュリティと事業継続性において非常に重要な利点をもたらします。バックアップポリシー、災害復旧、アクセス制限、システムアクティビティログなどを定義することで、あらゆる問題に迅速に対応できます。
自社サーバーを持つことと第三者に依存することのメリット
自社サーバーを構築するには、ある程度の投資と責任が伴いますが、インフラストラクチャに対する圧倒的な制御権も得られます。データの構成方法、提供するサービス、適用するポリシー、セキュリティおよびプライバシー規制への対応方法など、すべて企業が決定できます。
サーバーを内部で管理することで、柔軟性が向上します。設定のカスタマイズ、プロセスの自動化、そして企業メールから管理アプリケーションまで、組織の実際のニーズに合わせた作業環境の調整が可能になります。
もう一つの利点は、リソース使用量の最適化です。複数の外部サービスに依存するのではなく、ファイル、データベース、Web、バックアップなど、さまざまな機能を単一の適切な規模のプラットフォームに集中させることができます。
さらに、技術的な独立性も得られます。すべてが第三者の手に委ねられている場合、そのプロバイダーの価格、条件の変更、あるいは障害によって、企業は脆弱な立場に置かれる可能性があります。自社サーバーがあれば、少なくとも基本的な環境は自社で管理できます。
もちろん、これはクラウドがもはや重要ではなくなったという意味ではありません。今日では、オンプレミスのリソースとクラウドサービスを組み合わせ、ワークロードに応じて両方の利点を活用するのが一般的です。
サーバーの進化とクラウドの台頭
サーバーはここ数十年で劇的に変化しました。かつて巨大で騒音が大きく、エネルギーを大量に消費する機械だったものが、コンパクトで効率的、そして何よりも高度に仮想化された機器へと移行したのです。
仮想化によって、重要な飛躍がもたらされました。1台の物理サーバーで複数の仮想マシンをホストできるようになり、それぞれの仮想マシンは独自のオペレーティングシステムとアプリケーションを持ち、互いに隔離されています。これにより、ハードウェアの利用効率が向上し、管理が簡素化され、高い可用性が確保されます。
時を経て、クラウドコンピューティングはこの基盤の上に発展してきた。パブリッククラウドプロバイダーは、仮想サーバーを「レンタル」で提供しており、ユーザーはほぼ瞬時にオン、オフ、またはサイズ変更を行うことができ、使用した分だけ料金を支払う。
極めて厳密な管理を必要とする企業は、プライベートクラウドを選択している。これは、自社のインフラストラクチャ、あるいはデータセンターにホストされたインフラストラクチャであり、パブリッククラウドと同じオーケストレーション技術で管理され、データを高度に管理された環境内に保持する。
多くの場合、最適な選択肢はハイブリッド型、あるいはマルチクラウド型のアーキテクチャとなる。これは、一部のサービスを社内インフラストラクチャ上で実行し、その他のサービスを1つ以上のパブリッククラウドプロバイダーにアウトソーシングすることで、コスト、パフォーマンス、および回復力を最適化できる。
サーバーの設定を開始する前に知っておくべき基本的な概念
サーバーを扱うのが初めてなら、少し戸惑うのは当然です。圧倒されないようにするには、ハードウェア、ソフトウェア、ネットワークという3つの重要な分野を理解しておくと役立ちます。
ハードウェアには、プロセッサ(CPU)、RAM、ハードドライブ(HDDまたはSSD)、ネットワークカード、その他のコンポーネントが含まれます。各部品は全体のパフォーマンスに貢献し、企業のニーズを満たす必要があります。
このソフトウェアは主にサーバーオペレーティングシステム(例えば、Windows ServerやUbuntu Server、Debian、AlmaLinuxなどのLinuxディストリビューション)で構成されています。その上に、Webサーバー、データベース、電子メール、バックアップツールなどの必要なアプリケーションがインストールされます。
ネットワークに関しては、静的IPアドレス、インターフェース構成、TCP/IPプロトコルの使用、ドメイン名解決のためのDNS、アドレス配布のためのDHCP、および組織の機器が円滑に通信できるようにするその他のサービスといったトピックに対処する必要があります。
初期計画では、ハードウェアの費用、ソフトウェアライセンス(必要な場合)、インストールと構成を行う技術者またはチームの費用、中長期的なメンテナンス費用など、財務的な投資も考慮に入れる必要があります。
ハードウェア:サーバーの心臓部
サーバーの性能を最大限に引き出し、短期間で性能不足にならないようにするには、適切なハードウェアを選択することが非常に重要です。単に「最も高価な」部品を購入するのではなく、実際のワークロードに合わせて選定することが大切です。
CPUは頭脳のような役割を果たします。コア数が多く、クロック速度が速いほど、同時に処理できるリクエスト数が増えます。仮想化、データベース、または多数の同時接続を必要とするサーバーでは、VT-xやAMD-VなどのテクノロジーをサポートしているCPUが推奨されます。
RAMはアプリケーションの動作領域です。RAMが不足すると、システムはバックアップメモリとしてディスク領域を使用し始め、パフォーマンスが著しく低下します。複数のアプリケーションや仮想マシンを使用するサービスの場合、RAMは不足するよりも十分な量を用意しておく方が良いでしょう。
ストレージに関しては、機械式ハードディスクドライブ(HDD)かSSDのどちらかを選択する必要があります。HDDはより少ない費用でより多くの容量を提供しますが、SSDははるかに高速で、起動時間やアプリケーションおよびデータベースの応答性を向上させます。
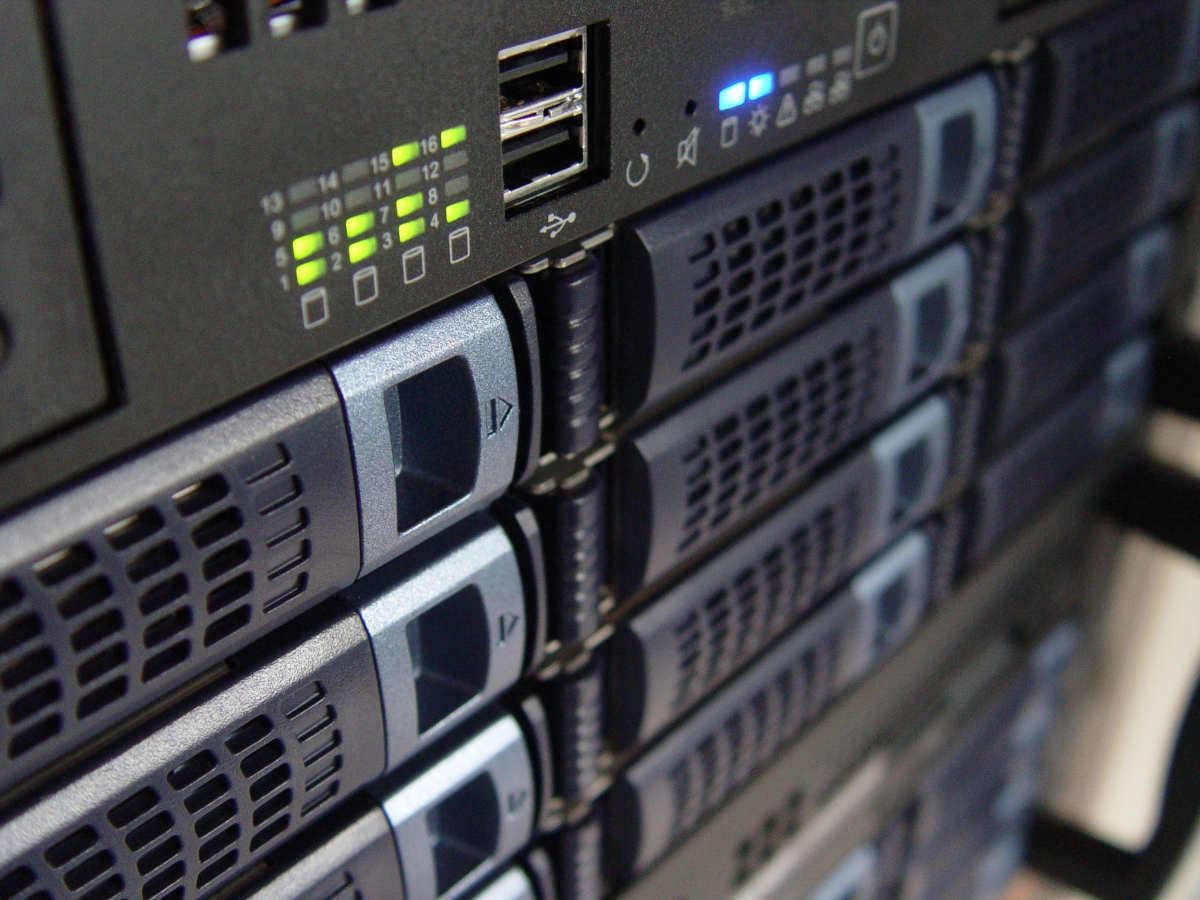
サーバーのフォーマットも重要です。タワー型機器(サーバーの数が少ない小規模オフィスに最適)と、通信キャビネット内に複数台を設置できるラック型機器があり、後者はデータセンターのキャビネットや成長が見込まれる企業に非常に役立ちます。
ハードウェアの適切なサイズ選定基準
何かを購入する前に、サーバーを何に使うのかを考えておくのが良いでしょう。シンプルな企業ウェブサイトをホストするのでしょうか?複数のデータベースを処理するのでしょうか?オフィス全体のファイルサーバーとして使うのでしょうか?仮想マシンを運用するのでしょうか?
想定されるワークロードによって、最低限必要なCPU、RAM、およびストレージ容量が決まります。内部ファイル専用のサーバーは、数千人の外部ユーザーにウェブページを提供するサーバーと同じリソースを必要としません。
また、同時接続するユーザー数を予測する必要もあります。ユーザー数が増えるほど、スムーズな応答を維持するために必要なメモリと処理リソースも増加します。
もう一つの重要な点は、会社の将来的な成長です。従業員数、サービス内容、データ量の増加が見込まれる場合は、容量不足ですぐに交換する必要が生じるよりも、拡張性を考慮したサーバーに投資する方が賢明です。
最終的には、これらすべてを予算内でバランスよく考慮する必要があります。つまり、妥当なコストと、数年間使用できるほど高性能で拡張性のある機器との間で、最適なバランスを見つけることが重要なのです。
オペレーティングシステム:サーバーのソフトウェア基盤
サーバーオペレーティングシステムは、ハードウェアを制御し、アプリケーションが動作する環境を提供するレイヤーです。主な種類としては、Windows ServerとLinux(多数の派生版を含む)の2つがあります。
一方、Windows Serverのライセンスには予算に計上しなければならない費用がかかり、非常に特殊な環境の自動化やカスタマイズに関しては、Linuxに比べて柔軟性にやや劣る可能性がある。
一方、LinuxにはUbuntu Server、Debian、CentOS/AlmaLinux/Rocky Linux、openSUSE Leapといったディストリビューションがあります。これらは堅牢なシステムで、優れたパフォーマンスを発揮し、ドキュメント、ツール、非公式なサポートを提供する巨大なコミュニティが存在します。
Linuxは無料かつ高度な設定が可能であるという利点があるが、その反面、特にターミナルやコマンドライン操作に慣れていない場合は、習得に時間がかかることが多い。
Windows ServerとLinuxのどちらを選ぶか
この決定は技術的な側面だけではなく、チームの経験、使用するアプリケーションの種類、ライセンスに充てられる予算なども影響する。
企業の主要アプリケーションがWindows環境向けに設計されている場合、またはMicrosoftサービスとの緊密な統合が必要な場合、Windows Serverを選択し、そのエコシステムを活用するのが論理的な選択肢となる。
一方、コストを最小限に抑え、最大限の構成の自由度を求めるのであれば、Linuxは非常に魅力的な選択肢であり、特にWebサーバー、オープンソースデータベース、開発環境などにおいて有効です。
技術チームが既にどのようなスキルを持っているかを確認することも重要です。サーバー管理担当者がWindowsに精通している場合は、Windowsを使い続けるのが最善かもしれません。Linuxに精通している場合は、Linuxの利点をより効果的に活用できるでしょう。
セキュリティ面では、Windows ServerとLinuxはどちらも大きく進化を遂げています。Linuxには通常、脆弱性を迅速に発見して修正する活発なコミュニティが存在し、Microsoftも定期的にパッチをリリースしています。どちらの場合も、システムを常に最新の状態に保つことが重要な要素となります。
仮想化:1台のマシン上に多数の論理サーバーを配置する
仮想化技術を用いることで、単一の物理サーバー上に複数の独立した仮想マシンを作成し、ハードウェアの容量を最大限に活用できます。各仮想マシンは、それぞれ独自のオペレーティングシステム、構成、およびアプリケーションを持ちます。
この技術を用いることで、複数の古い物理サーバーをより近代的で高性能な1台のサーバーに統合することが可能となり、電力消費量、設置スペース、メンテナンス、インフラの複雑さを軽減できます。
さらに、仮想化は高可用性を実現します。ハードウェアに障害が発生した場合でも、(使用するソリューションに応じて)仮想マシンを別の物理サーバーに移動できるため、業務への影響を最小限に抑えることができます。
新しいアプリケーションや構成をテストする必要がある環境では、仮想化は非常に高い柔軟性を提供します。なぜなら、メインサーバーに影響を与えることなく、わずか数分で仮想マシンを作成および削除できるからです。
現代のクラウドソリューションや自動化ソリューションの多くは仮想化技術に依存しているため、システム管理をより深く掘り下げたい人にとって、仮想化技術を理解することはほぼ必須と言えるでしょう。
サーバーの設置場所:オフィス、データセンター、またはクラウド
サーバーの物理的または論理的な設置場所は、ハードウェアやオペレーティングシステムと同様に重要です。本社、外部データセンター、またはクラウドのいずれに設置するかによって、コスト、セキュリティ、そして成長の可能性が左右されます。
オフィス内にサーバーを設置することで、マシン本体、ディスク、およびすべての物理コンポーネントに直接アクセスできるなど、非常に高い制御性を実現できます。また、通常はローカルネットワークの遅延を最小限に抑え、社内に技術スタッフがいる場合は特定のメンテナンス作業を簡素化できます。
欠点としては、設置スペース、適切な冷却設備、停電対策、そして機器への不正アクセスを防ぐためのセキュリティ対策が必要となる点が挙げられます。さらに、複数の機器への拡張は複雑になる可能性があります。
別の選択肢としては、サーバーを専門のデータセンターに設置する方法があります。これらの施設は、冗長電源システム、空調設備、セキュリティ、アクセス制御、専門技術者などを備えており、サービスの信頼性を向上させます。
しかし、これにはスペース、エネルギー、接続料として月額または年額の料金を支払う必要があり、また、あらゆる介入はプロバイダーとの調整が必要となるため、物理的な環境に対する直接的な制御が一部失われる。
クラウドオプションと環境への配慮
クラウドは、物理的なハードウェアを気にすることなくサーバーを「所有」できるもう一つの方法を提供します。仮想インスタンス、マネージドデータベース、ストレージ、その他のサービスを従量課金制で契約できます。
多くの中小企業にとって、この選択肢は驚異的な拡張性を提供します。需要がピークに達したときはリソースを増やし、活動が鈍化したときはリソースを減らしてコストを削減できます。しかも、設備投資は一切不要です。
しかし、クラウドに完全に依存するということは、可用性や価格・契約条件の変更など、プロバイダーへの依存度が非常に高くなることを意味します。また、専用サーバーと比較して、カスタマイズの面で制限が生じる可能性もあります。
オフィスやデータセンターに物理サーバーを設置する場合、環境条件に注意を払う必要があります。具体的には、温度を安全な範囲内に維持し、湿度を管理して腐食や結露を防ぎ、機器への不正アクセスを防止する必要があります。
電源供給は非常に重要です。UPSシステムは、ハードウェアの損傷やデータの破損につながる可能性のある突然の停電や電圧スパイクを防ぐのに役立ちます。これは、特に本番環境のサーバーにおいて重要です。
インターネット接続とネットワーク品質
インターネット接続は、サーバーが外部にサービスを提供する際にデータが移動する「高速道路」のようなものです(例えば、公開ウェブサイトやVPNまたはSSH経由のリモートアクセスなど)。
会社のネットワーク全体に過負荷をかけることなく、発生するトラフィックを処理できるだけの十分なアップロードおよびダウンロード容量を備えたブロードバンド回線を契約することをお勧めします。
重要なプロジェクトにおいては、冗長な接続環境を確保するのが一般的です。つまり、2つのプロバイダーを用意するか、少なくとも建物への異なる2つの経路を確保することで、一方の障害発生時に他方がサービスを継続できるようにします。
重要なのは帯域幅だけではありません。レイテンシ(パケットが場所と場所の間を往復するのにかかる時間)も、ビデオ通話、オンラインゲーム、リモートコントロールシステムなどのリアルタイムアプリケーションでは重要な要素となります。
適切なスイッチ、正しいケーブル配線、必要に応じてVLANセグメンテーションを備えた、適切に設計された内部ネットワークは、不要なボトルネックを回避し、サーバーのパフォーマンスを最大限に引き出すのに役立ちます。
サーバーセキュリティ:脅威とベストプラクティス
サーバーについて議論する際、セキュリティは最も重要な問題の一つです。サーバーには、顧客データ、社内文書、機密性の高いデータベース、そして多くの場合、重要なビジネス情報が保存されています。
最も頻繁に発生するリスクとしては、インターネットからの攻撃(侵入の試み、パスワードに対する総当たり攻撃、アプリケーションの脆弱性の悪用、マルウェアのインストール、ランサムウェアなど)が挙げられます。
ソフトウェアの脆弱性も監視する必要がある。あらゆるオペレーティングシステムやアプリケーションには欠陥が存在する可能性があり、パッチやアップデートで修正されない場合、攻撃者にとって格好の攻撃経路となる。
人的要因は無視できません。設定ミス、脆弱なパスワード、管理されていないアカウント、あるいは安全でない運用方法(例えば、常に管理者ユーザーを使用するなど)は、問題の主な原因となります。
これらのリスクを軽減するためには、初日から適切な安全対策を実施し、それを継続的に維持し、定期的にすべてが管理下にあることを確認することが推奨されます。
サーバーを保護する方法をステップバイステップで解説します
第一の防御策は、オペレーティングシステム、コントロールパネル、アプリケーション、デバイスのファームウェアなど、すべてのソフトウェアを最新の状態に保つことです。セキュリティパッチは、既知の脆弱性を解消するためにリリースされます。
各アカウントには強力で固有のパスワードを使用することが不可欠です。可能な限り、機密性の高いアカウントには二段階認証を設定し、パスワードが漏洩した場合でも不正アクセスを防ぐようにしてください。
適切に設定されたファイアウォールは、外部ネットワークと内部ネットワークの両方からアクセスできるポートとサービスを制限し、攻撃対象領域を縮小します。Linuxではufwまたはiptablesを使用でき、Windowsでは組み込みのファイアウォールを使用できます。
定期的なバックアップは生命線です。万が一の事態(攻撃、誤削除、ハードウェア障害など)が発生した場合でも、データを復旧できます。理想的には、時間と容量を最適化するために、フルバックアップと増分バックアップまたは差分バックアップを組み合わせるべきです。
さらに、不審なアクティビティ、異常なリソース消費、またはサービス停止を警告するツールを使用してサーバーを監視し、問題が深刻化する前に対応できるようにすることが不可欠です。
物理的セキュリティ、情報セキュリティ、およびバックアップ
物理的なセキュリティはしばしば見落とされがちですが、論理的なセキュリティと同様に重要です。カード、鍵、または生体認証システムを使用してサーバー設置場所へのアクセスを制限することで、ハードウェアへの不正アクセスを防ぐことができます。
特にサーバーが別の部屋や、人が頻繁に出入りする通信室に設置されている場合は、監視カメラや警報システムでセキュリティを強化してください。
論理的なレベルでは、トラフィックを分析して異常なパターンや攻撃の試みを検出し、管理者に警告を発するファイアウォールと侵入検知システム(IDS)が必要である。
転送中および保存中のデータを暗号化することも、もう一つの重要な対策です。WebサービスにはHTTPS(SSL/TLS)を、リモートアクセスにはVPNを、保存データにはディスクまたはボリューム暗号化を使用することで、潜在的な情報漏洩の影響を軽減できます。
最後に、最小権限の原則を適用し、ユーザーと権限の管理を明確に定義することが重要です。つまり、各ユーザーは自分の仕事に必要なアクセス権のみを持ち、それ以上でもそれ以下でもあってはならないということです。
サーバーを長持ちさせるためのメンテナンス作業
サーバーは設置したらそれで終わりというものではありません。安定性、セキュリティ、そして高速性を維持するためには、定期的なメンテナンスが必要です。
日常的な作業には、オペレーティングシステムとアプリケーションの定期的なアップデートが含まれます。これにより、セキュリティ上の欠陥だけでなく、バグや互換性の問題も修正されます。
バックアップは頻繁に確認する必要があります。スケジュールを設定するだけでは不十分で、エラーなく実行されたこと、復元手順が正常に機能することも確認しなければなりません。
継続的なパフォーマンス監視は、ボトルネック、トリガーされているプロセス、ディスク容量不足、または勝手に再起動するサービスなどを、ユーザーに影響が出る前に検出するのに役立ちます。
時々、不要になったファイル、ログ、使用していないアプリケーションの残骸などを整理して、空き容量を確保し、システムを整理整頓しておくのは良い考えです。
初めてのLinuxサーバーを段階的にインストールする方法
システム管理を始めたばかりなら、何かを壊してしまうことを恐れずにテスト用のLinuxサーバーをセットアップするのが、最も効果的な学習方法の一つです。古いコンピューターや仮想マシンがあれば十分でしょう。
最初のステップはディストリビューションの選択です。まずはUbuntu Serverが強く推奨されます。安定性が高く、ドキュメントも充実しており、コミュニティも非常に大きいからです。その他の有力な選択肢としては、Debian、CentOS/AlmaLinux/Rocky Linux、openSUSE Leapなどがあります。
次に、マシンを準備する必要があります。物理的なコンピュータにインストールすることもできます(「本物」の環境を求める場合に最適です)。あるいは、VirtualBoxやVMwareなどのツールを使用して仮想マシンを作成することもできます。仮想マシンを使用すれば、メインシステムに影響を与えることなく実験を行うことができます。
選択したディストリビューションのISOイメージをダウンロードし、そのISOイメージからマシンを起動して、インストールウィザードの手順に従ってください。ウィザードでは、言語、タイムゾーン、ディスク構成、管理者ユーザーの作成などが求められます。
この段階では、グラフィカル環境のない最小限のインストールを選択するのが良いでしょう。そうすることで、サーバーのリソース消費を抑え、本当に必要なサービスに集中できます。
初期設定:ネットワーク、アップデート、および基本サービス
システムのインストールと初回起動が完了したら、次のステップはネットワーク接続を確認することです。既知のドメインに対して簡単なpingを実行するだけで、インターネット接続が確立されているかどうかがわかります。
ネットワークに問題がない場合は、パッケージの更新を実行して、サーバーがディストリビューションのリポジトリで入手可能な最新バージョンとセキュリティパッチを確実に利用できるようにしてください。
次のステップは通常、Webサーバーなどの基本的なサービスをインストールすることです。例えば、Ubuntu Serverでは、Apacheを簡単にデプロイし、別のコンピューターからサーバーのIPアドレスにアクセスした際にウェルカムページが表示されることを確認できます。
安全なリモートアクセスを実現するOpenSSH、ファイアウォール管理のためのufw、CPUとメモリの使用状況を一目で確認できるhtopなどの監視ユーティリティといった実用的なツールを追加するのも良いでしょう。
学習を進めるにつれて、学習したい内容や環境のニーズに応じて、データベース、DNS、メールなどのサービスを追加していくことになりますが、その際、変更内容はすべてきちんと文書化するように心がけてください。
ユーザー管理、権限、ファイアウォール
Linuxサーバー上で常にroot権限で作業することは推奨されません。一般的な方法としては、通常のユーザーを作成し、sudoグループを通じて管理者権限を付与し、必要な場合にのみ重要なタスクを実行させるという方法があります。
サーバーにアクセスする各ユーザーごとに個別のユーザーアカウントを作成し、それぞれのユーザーが行う作業に応じて権限を調整するのが良い方法です。こうすることで、問題が発生した場合に、どのアカウントが侵害されたのか、あるいはどのアカウントにミスがあったのかを容易に特定できます。
ファイアウォールも重要な構成要素です。ufwを使用すると、必要なサービス(SSH、HTTP、HTTPSなど)のみを許可し、その他のポートをブロックすることで、攻撃のリスクを軽減できます。
さらに、使用しなくなったデーモンやアプリケーションがアクティブなまま放置され、侵入経路となる可能性を避けるため、開いているポートや実行中のサービスが定期的に確認することをお勧めします。
SSH経由のリモートアクセスとファイアウォールの設定が完了すれば、サーバーの前に物理的にいなくても、別のコンピューターから簡単にサーバーを管理できるようになります。
トレンド:ハイブリッドクラウド、エッジコンピューティング、人工知能
サーバー業界は、インフラストラクチャの導入と管理における新たな手法のおかげで、大きな変革期を迎えています。ハイブリッドクラウドやマルチクラウドアーキテクチャは、柔軟性を求め、ベンダーロックインを回避したい企業の間で非常に人気が高まっています。
ハイブリッドクラウドでは、一部のサービスはパブリッククラウドで実行され、その他のサービスはプライベートインフラストラクチャで実行されます。セキュリティ、コスト、パフォーマンスなどの理由から、それぞれの場合において最適な場所が選択されます。
マルチクラウド戦略はさらに一歩進んで、複数のパブリッククラウドプロバイダーのリソースを組み合わせ、ワークロードを分散させることで、それぞれのプロバイダーの長所を最大限に活用し、広範囲にわたる障害のリスクを軽減します。
これらのアプローチにより、需要の変化に非常に迅速に対応でき、使用した分だけ支払うことで費用を最適化し、単一障害点に依存しないため、回復力を向上させることができます。
同時に、エッジコンピューティングは、データ処理の一部をデータ生成場所(例えば、IoTデバイスや地域ノード)により近い場所に移動させることで、レイテンシを削減し、中央クラウドへの負荷をより大規模なタスクに集中させる。
人工知能と自動化の役割
人工知能はサーバー管理に導入されつつあり、ログ、使用状況の指標、トラフィックパターンを分析して、攻撃や差し迫ったハードウェア障害を示す可能性のある異常を検出する。
機械学習技術を用いることで、メモリ、CPU、ストレージなど、さまざまなサービスに割り当てられるリソースを自動的に最適化し、パフォーマンスの向上とコスト削減を実現できます。
AIは予測管理も可能にします。ディスク、カード、ソフトウェアの故障の兆候を早期に検知することで、システムが完全に停止してサービスが停止する前に、管理者が対応するための時間的猶予を与えます。
セキュリティ分野では、インテリジェントシステムは不審なトラフィックパターンを特定し、脅威をほぼリアルタイムでブロックするのに役立ち、人間が手動でデータを分析するよりも迅速に対応できます。
これらすべてに加えて、反復的なタスク(サーバーの展開、標準構成、パッチ適用、バックアップ、監視など)の自動化への強い傾向があり、これにより人的ミスが減り、ますます大規模化するインフラストラクチャの管理が可能になる。
サーバー管理方法を学ぶための概要
ハードウェアやオペレーティングシステムの選定から、高度なセキュリティ、ハイブリッドクラウド、人工知能に至るまで、サーバーの世界は多くの相互接続されたコンポーネントで構成されています。初心者にとって最も賢明なアプローチは、段階的に進めることです。まずは小規模なLinuxまたはWindowsサーバーをセットアップし、ネットワーク、ユーザー、ファイアウォール、バックアップの練習を行い、その後、仮想化、追加サービス、自動化を徐々に取り入れていきましょう。優れたサーバー構成チュートリアル、忍耐力、そして実験する意欲があれば、サーバーに触れたことのない状態から、サーバーを容易に管理できるようになり、あらゆる中小企業にとって強固なインフラストラクチャの基盤を築くことができるでしょう。