- セキュア ブートは、Windows 11 のインストールまたはアップグレードに必須であり、PC の起動を保護します。
- セキュア ブートを有効にする前に、コンピューターの互換性を確認し、バックアップを作成することが重要です。
- このプロセスには、ファームウェアの更新、UEFI への切り替え、ディスクの GPT への変換、BIOS/UEFI からのセキュア ブートの有効化が含まれます。
Windows 11をインストールまたはアップグレードしようとする多くのユーザーは、セキュアブートを有効にするという必須要件に直面します。このセキュリティ機能は、コンピュータを脅威から保護するために不可欠ですが、UEFIやBIOSの設定を操作したことがない場合は、戸惑うかもしれません。もしあなたがそのような状況にあるなら、ご安心ください。Windows 11でセキュアブートを有効にするために必要なすべての情報が網羅された完全ガイドをご用意しました。
セキュアブートは、システム起動時にどのソフトウェアをロードできるかを決定し、悪意のあるコードの実行を防ぐ信頼性の高いフィルタです。しかし、セキュアブートを有効にするには、ハードウェアの確認、ファームウェアの変更、そして何よりも、PCの起動プロセスを複雑にする可能性のあるミスを避けるために、手順を十分に理解する必要があります。この記事では、手順を一つずつ説明し、よくある質問に回答し、プロセスを安全かつ確実に完了するための最適な推奨事項を提供します。
セキュア ブートとは何ですか? Windows 11 でなぜ重要なのですか?
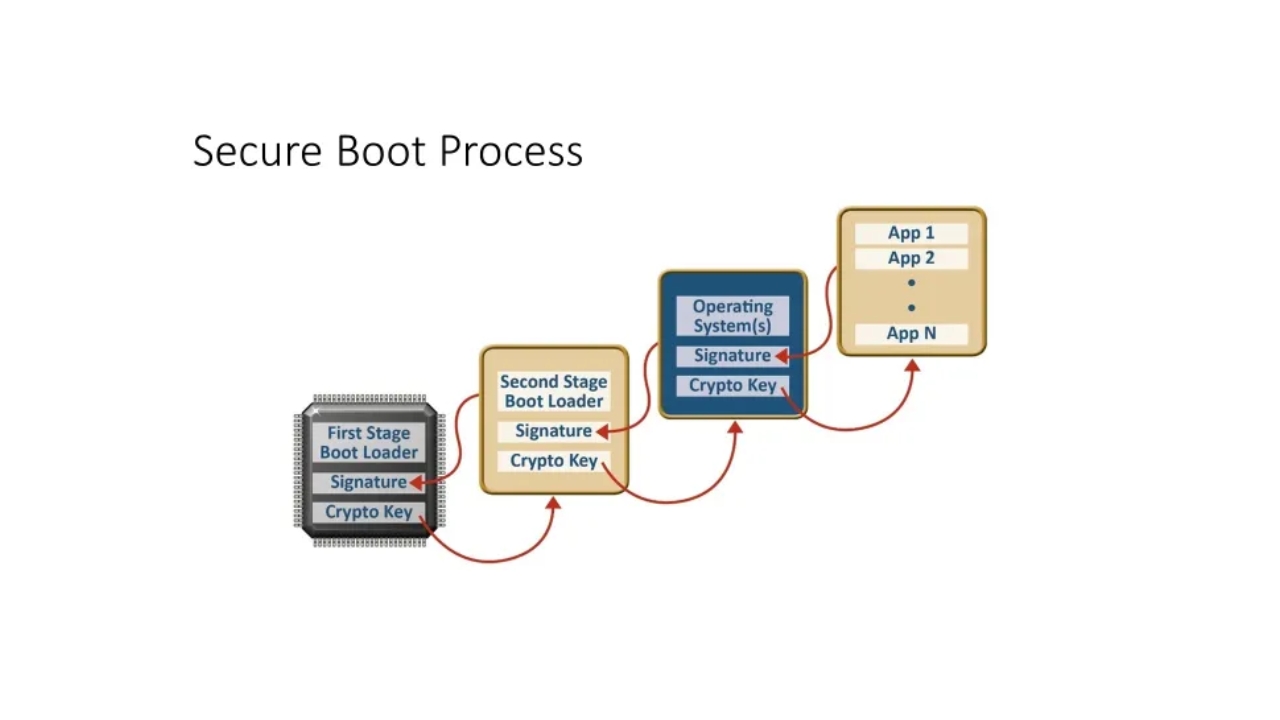
セキュアブートは、UEFI(Unified Extensible Firmware Interface)仕様で導入された機能であり、従来のBIOSに代わるもので、コンピュータの電源投入時に重要な検証レイヤーを提供します。
セキュアブートを有効にすると、製造元またはマイクロソフトによって署名および検証されたドライバーとオペレーティングシステムのみが読み込まれるようになります。これにより、システム起動プロセス中に挿入される可能性のあるルートキットやマルウェア攻撃を防ぐことができます。Windows 11では、このセキュリティを最初から保証するために、セキュアブート(およびUEFIモード)を有効にする必要があります。
セキュアブートを有効にする前の推奨事項
- 大切なデータをバックアップ: ファームウェア設定を変更する前に、個人ファイルをバックアップしてください。エラーが発生すると、システムが一時的に動作しなくなる可能性があります。
- UEFI/BIOSファームウェアを更新する: : マザーボードまたはコンピューターの製造元の Web サイトを参照して、最新の UEFI ファームウェアをダウンロードしてインストールしてください。
- ハードウェアの互換性を確認する古いコンピューターの中には、UEFIまたはセキュアブートをサポートしていないものもあります。公式の技術情報を参照して、お使いのコンピューターがこのモードをサポートしているかどうかを確認してください。
- UEFI/BIOS設定にアクセスするためのキーをメモしてください: これらは通常 Del、F2、F10、F12、または ESC ですが、メーカーによって異なる場合があります。
私のコンピューターは UEFI セキュア ブートをサポートしていますか?
お使いのPCがセキュアブートに対応しているかどうかを確認するには、いくつかの方法があります。以下に、最も実用的な方法をご紹介します。
1. システム情報から確認する
- プレス 勝利+ R 実行を開きます。
- 書く msinfo32 Enterキーを押します。
- 開いたウィンドウでフィールドを探します セキュアブート状態 要約すると。
- 次のように表示される場合 にセキュアブートが機能するようになりました。 無効化 o サポートされていません、それをアクティブ化するか、パーティション モードとファームウェアを確認する必要があります。
2. CMDまたはPowerShellコマンドを使用する
- 管理者としてコマンドプロンプト (CMD) を開きます。
- 走る bcdedit /enum {現在値}.
- 表示された情報から「ルート」という行を探します。 winload.efiシステムはUEFIモードで起動します。 winload.exeブートは従来型 (レガシー BIOS) であり、セキュア ブートを有効にするには UEFI に変換する必要があります。
3. ディスク管理を確認する
- プレス 勝利+ R 実行します diskmgmt.mscと.
- システムディスクを右クリックします。「GPTディスクに変換」と表示される場合、システムはMBR(レガシーBIOS)です。「MBRディスクに変換」と表示される場合、システムは既にGPT/UEFIパーティションになっています。
4. マザーボードの製造日
マザーボードまたはノートパソコンが2011年以降に製造されたものであれば、UEFI互換性とセキュアブート機能が既に搭載されている可能性が高いです。製造年月日は以下の方法で確認できます。
- CMDを開いて実行 SYSTEMINFO.
- の線を探してください BIOSバージョン インストールされた日付とバージョンを確認します。
セキュアブートを段階的に有効にするにはどうすればいいですか?
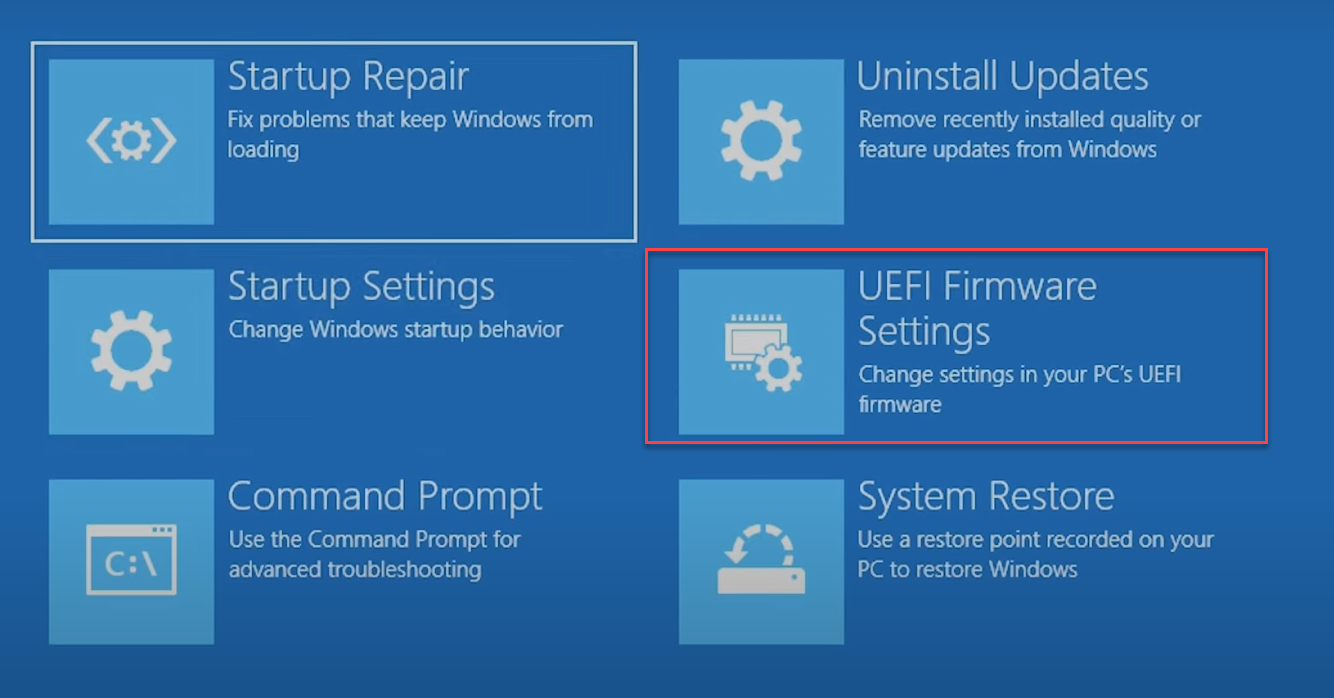
手順はコンピューターのメーカー(Dell、HP、Lenovo、Asus、Gigabyte、MSIなど)によって異なる場合がありますが、基本的な手順は通常非常に似ています。
1. UEFI/BIOS設定にアクセスする
- コンピュータを再起動し、電源が入り始めたらすぐにBIOS/UEFIアクセスキー(通常は Del、F2、F12、F10、またはESC).
2. ブートモードを確認する
- 設定内で、ブートオプションセクション(ブート、ブートオプション、ブートモード).
- モードがオンになっていることを確認してください UEFI ではなく レガシーBIOS o CSMレガシーモードの場合は、UEFIに変更する必要があります。その場合、ディスクをMBRからGPTに変換する必要が生じる可能性があります。この方法については、以下の完全ガイドをご覧ください。 WindowsのMSRパーティション.
3. パーティションタイプをGPTに変更する(必要であれば)
ディスクがMBR形式でフォーマットされていて、 UEFIブートを有効にしてセキュアブートをアクティブにするためにGPT形式に変更する必要がある場合:
- データの完全バックアップを作成してください。
- Windowsのディスク変換ツール(Mbr2Gpt.exe)または専用アプリを使用します。コマンドプロンプトから管理者として実行します。 mbr2gpt /convert /allowfullOS.
- コンピュータを再起動し、UEFI 設定に戻ってブート モードを UEFI に設定します。
4. セキュアブートを有効にする
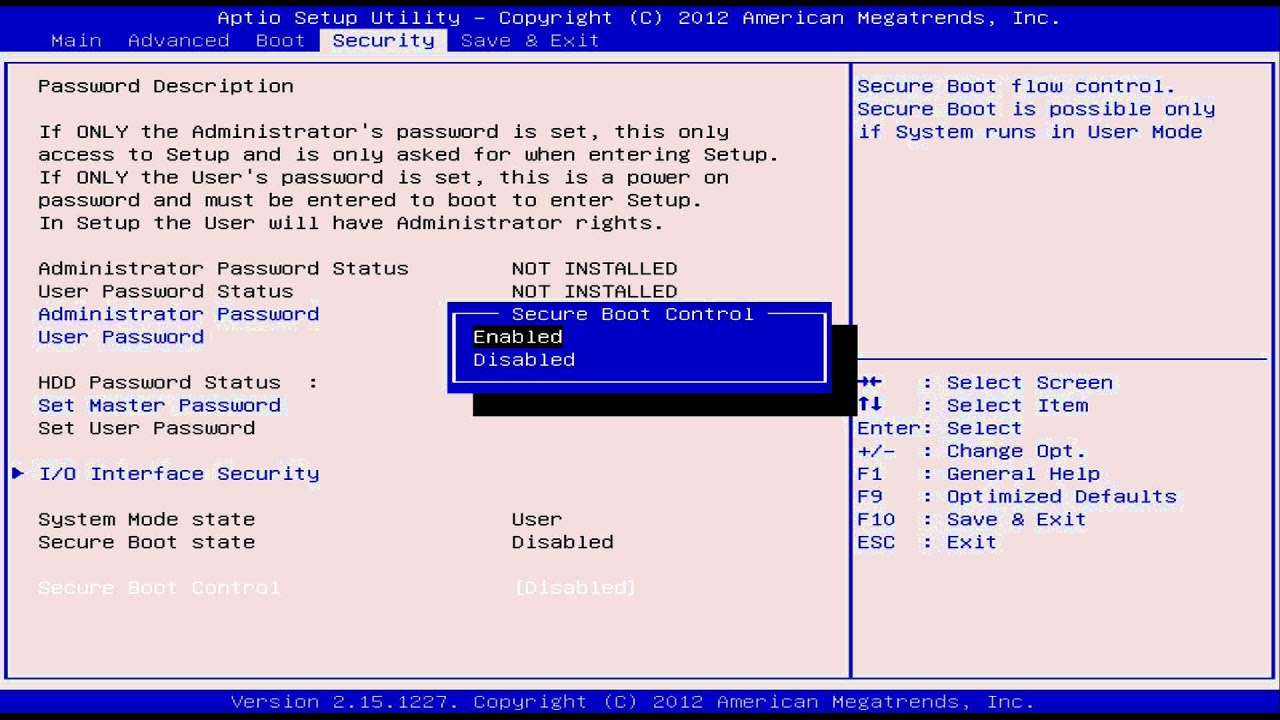
- BIOS/UEFI内で、 ブーツ, セキュリティ o 認証.
- オプションを探す 安全な立ち上げ o セーフスタート 値を次のように変更します 使用可能 o に.
- 場合によっては、 キー管理 o 鍵の管理 と選択 デフォルトのセキュアブートキーをインストールする (デフォルトのキーをインストールします)。
- 変更を保存して終了し (通常は F10 キーを押します)、コンピューターを再起動します。
セキュア ブート オプションが見つからない場合はどうすればいいですか?
セキュア ブート オプションが表示されない場合は、次のことが考えられます。
- お使いのコンピュータには UEFI ファームウェアがなく、従来の BIOS のみが搭載されています。
- CSM(レガシーシステム互換性)モードが有効になっています。無効にする必要があります。
- システム ディスクは GPT ではなく MBR 形式です。
いずれにしても、マザーボードのマニュアルまたはメーカーのサポートウェブサイトを参照してください。お使いのコンピューターが有名ブランド(Dell、HP、Lenovo、Acerなど)の場合は、公式サイトで正確なモデルを確認し、お使いの機種に応じた手順に従ってください。
ギガバイトマザーボードの具体的な手順(スペインでの一般的な例)
- BIOS に触れる前にデータをバックアップしてください。
- 必要に応じて BIOS を更新します (Gigabyte の Web サイトから最新バージョンをダウンロードします)。
- 公式の Microsoft ツールを使用して Windows 11 インストール USB を準備します。
- 再起動してBIOS/UEFIに入ります(スーパー o F2 起動時に)。
- メニューに移動 ブーツ と変更 ブートモード a UEFI.
- 保存して終了し、再起動します。
- BIOSに戻って、 安全な立ち上げ メニューの セキュリティ o ブーツ それをアクティブにします。
- プロンプトが表示されたら、デフォルトのキーをインストールします。
- 変更を保存し、PC を再起動します。
