- UEFI yra modernus BIOS pakaitalas, pasižymintis didesniu saugumu, palaikymu dideliems diskams ir geresne sąsaja.
- BIOS+MBR ir UEFI+GPT yra beveik neatsiejamos poros, o režimų maišymas dažniausiai sukelia sistemos paleidimo nesėkmę.
- Saugus įkrovimas priklauso UEFI ir riboja, kurios sistemos gali būti paleistos, taip pagerinant saugumą, jei jis tinkamai sukonfigūruotas.
- Prieš atnaujinant aparatinę įrangą, diegiant iš naujo arba klonuojant diskus, labai svarbu žinoti, ar jūsų „Windows“ naudoja BIOS, ar UEFI.
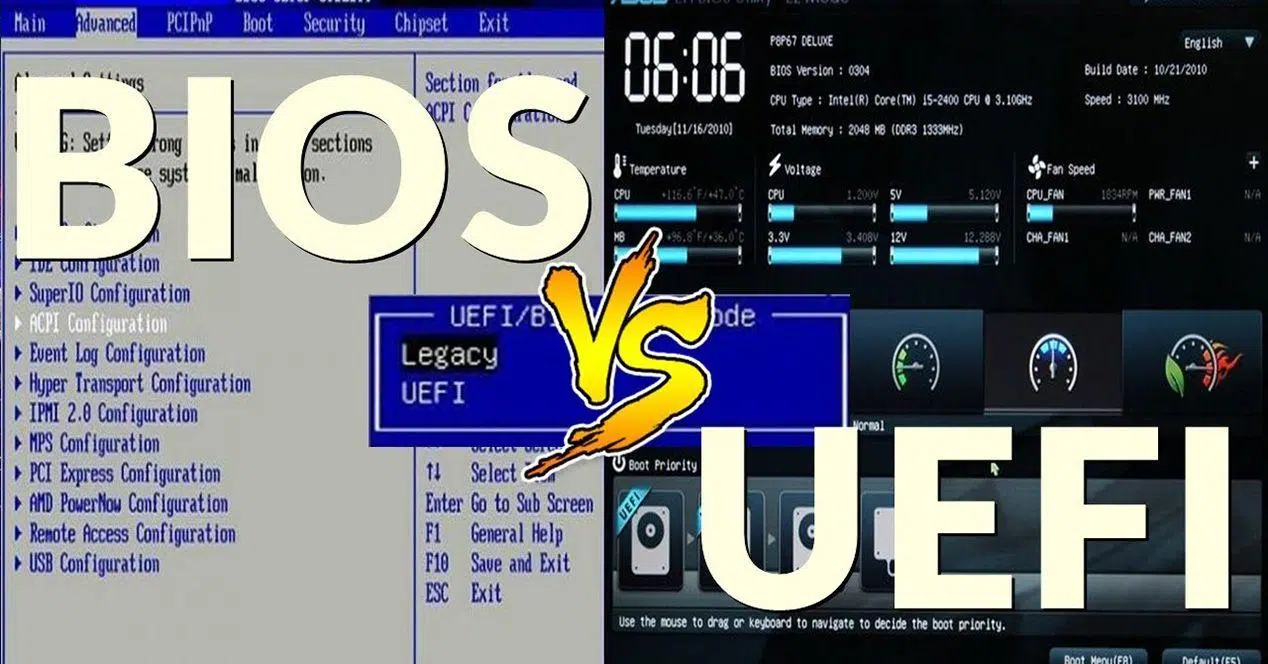
Kai įjungiame kompiuterį ir atrodo, kad viskas užsiveda tarsi burtų keliu, fone iš tikrųjų veikia labai žemo lygio programa. Šios pradinės „smegenys“ gali būti klasikinė BIOS arba jos šiuolaikinis pakaitalas – UEFI . Abu jie dažnai vadinami BIOS, tačiau tai nėra tas pats, ir svarbu juos atskirti, jei norite išvengti netikėtumų diegdami operacines sistemas ar keisdami standžiuosius diskus.
UEFI atsirado tam, kad pakeistų BIOS, kurią naudojome nuo XX a. aštuntojo dešimtmečio pabaigos. Ji atlieka tą pačią pagrindinę funkciją – inicijuoja aparatinę įrangą ir paleidžia operacinę sistemą, – tačiau prideda daug patobulinimų: grafinę sąsają, pagerina saugumą, palaiko labai didelius diskus ir lankstesnį skaidinių valdymą . Tačiau tai, kaip paleidžiamas jūsų kompiuteris, lemia, kurias operacines sistemas galite įdiegti ir kaip turėtumėte skaidyti diską , todėl verta atidžiai jį suprasti.
Kas yra programinė įranga, BIOS ir UEFI?
Prieš pradedant lyginti, naudinga išsiaiškinti pagrindinę sąvoką: tiek BIOS, tiek UEFI yra programinės įrangos versijos . Tai yra programa, saugoma specialioje pagrindinės plokštės atmintyje, kuri tiesiogiai valdo kompiuterio elektronines grandines prieš operacinei sistemai perimant valdymą.
Ši programinė įranga paleidžiama vos paspaudus maitinimo mygtuką. Ji inicijuoja ir patikrina RAM, procesorių, vaizdo plokštę, standžiuosius diskus ir pagrindinius periferinius įrenginius . Kai įsitikina, kad viskas tvarkoje, ji nustato, kuris įrenginys turėtų būti paleistas (standusis diskas, USB, tinklas ir kt.), ir iš ten įkelia operacinę sistemą.
Kas yra BIOS (pagrindinė įvesties / išvesties sistema)?
Klasikinė BIOS pasirodė aštuntajame ir devintajame dešimtmečiuose, o jos akronimas reiškia „ Basic Input/Output System“ (pagrindinė įvesties/išvesties sistema) . Dešimtmečius tai buvo beveik visų suderinamų kompiuterių įkrovos standartas . BIOS kodas veikia 16 bitų ir buvo sukurtas labai ribotai aparatinei įrangai, palyginti su šiandienos standartais.
Įjungus kompiuterį su tradicine BIOS, pirmiausia atliekamas POST (įjungimo savarankiškas testas): BIOS atlieka aparatinės įrangos patikrinimų seriją, tikrindama atmintį, diskus, procesorių, ventiliatorius, temperatūrą ir kt. Jei viskas teisinga, ji peržiūri MBR stiliaus skaidinių lentelę, nustato disko įkrovos sektorių ir vykdo jį, kad įkeltų operacinę sistemą.
Tradicinės BIOS konfigūravimo sąsaja lengvai atpažįstama: mėlynas arba juodas fonas, MS-DOS tipo išvaizda ir naršymas tik klaviatūra . Šiame meniu galite keisti įkrovos tvarką , įjungti arba išjungti įrenginius, koreguoti energijos profilius arba modifikuoti procesoriaus ir atminties parametrus.
Daugelį metų to buvo daugiau nei pakankamai, tačiau BIOS nebepajėgė patenkinti atsiradus labai dideliems standiesiems diskams, išplėstoms 64 bitų sistemoms ir naujiems saugumo reikalavimams . Štai čia ir praverčia UEFI.
Kas yra UEFI (vieningoji išplečiamoji programinės įrangos sąsaja)?
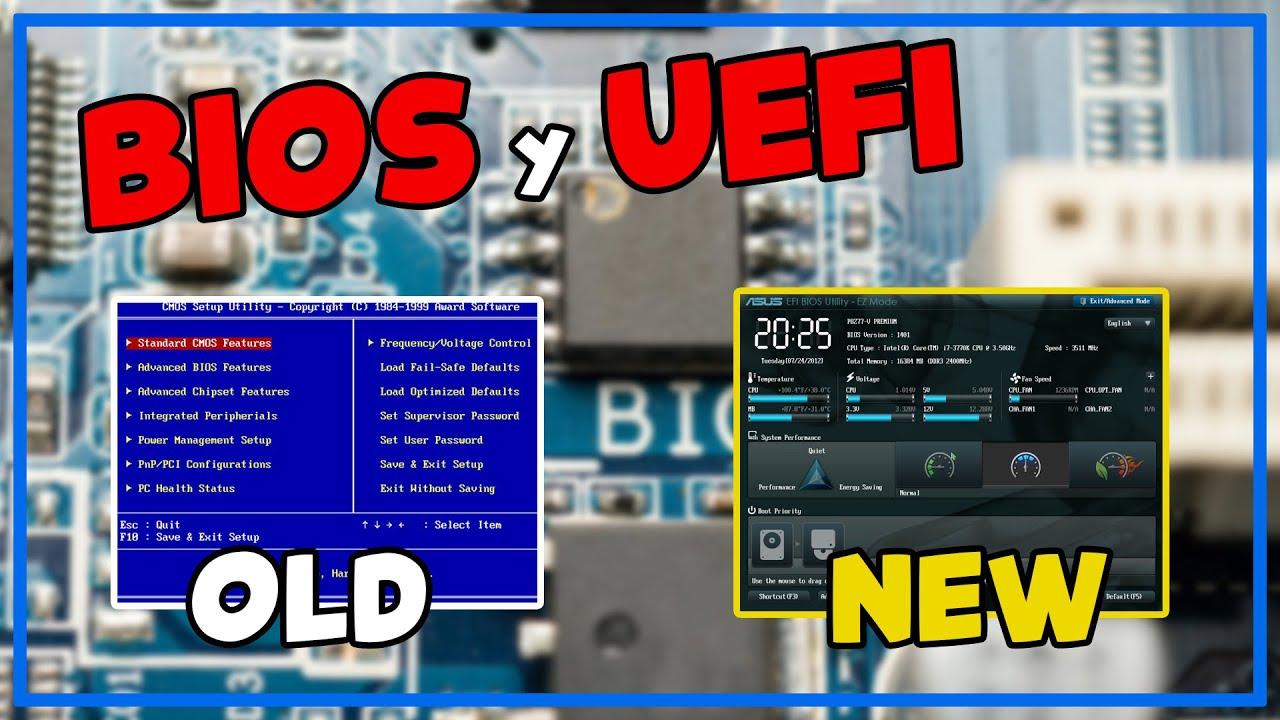
UEFI yra tiesioginė BIOS evoliucija, o jos akronimas reiškia „Unified Extensible Firmware Interface “. Jis atsirado kaip standartas, kurį iš pradžių įgyvendino „Intel“ ir 2002 m. įformino UEFI forumas . Jo kūrime dalyvavo tokios įmonės kaip AMD, „Apple“, „Dell“, „Lenovo“ ir „Microsoft“.
UEFI tikslas aiškus: pakeisti BIOS, suteikiant daug lankstesnę ir saugesnę aplinką, galinčią valdyti šiuolaikinę aparatinę įrangą . UEFI programinė įranga parašyta C kalba, veikia 32 arba 64 bitų režimu ir gali būti bet kurioje nepastoviojoje atmintyje, o ne tik tipinėje klasikinėje CMOS luste.
Praktiškai UEFI atlieka tas pačias pagrindines funkcijas kaip ir BIOS : inicijuoja aparatinę įrangą, patikrina, ar viskas veikia tinkamai, identifikuoja įkrovos įrenginį ir paleidžia operacinę sistemą. Skirtumas tas, kad ji prideda papildomų paslaugų sluoksnį: savo įkrovos tvarkyklę, vietinio tinklo palaikymą, galimybę įkelti trečiųjų šalių programas, saugų įkrovą, GPT skaidinių diskų palaikymą ir daug daugiau.
Vizualiai pokytis akivaizdus. UEFI sąsajos paprastai siūlo grafinius meniu su piktogramomis, pelės palaikymą, kelias kalbas ir net animacijas bei garsą . Kai kurios pagrindinės plokštės netgi leidžia peržiūrėti realaus laiko informaciją apie temperatūrą, įtampą ir ventiliatorių kreives arba integruoti mažus diagnostikos įrankius.
Matomi skirtumai tarp BIOS ir UEFI
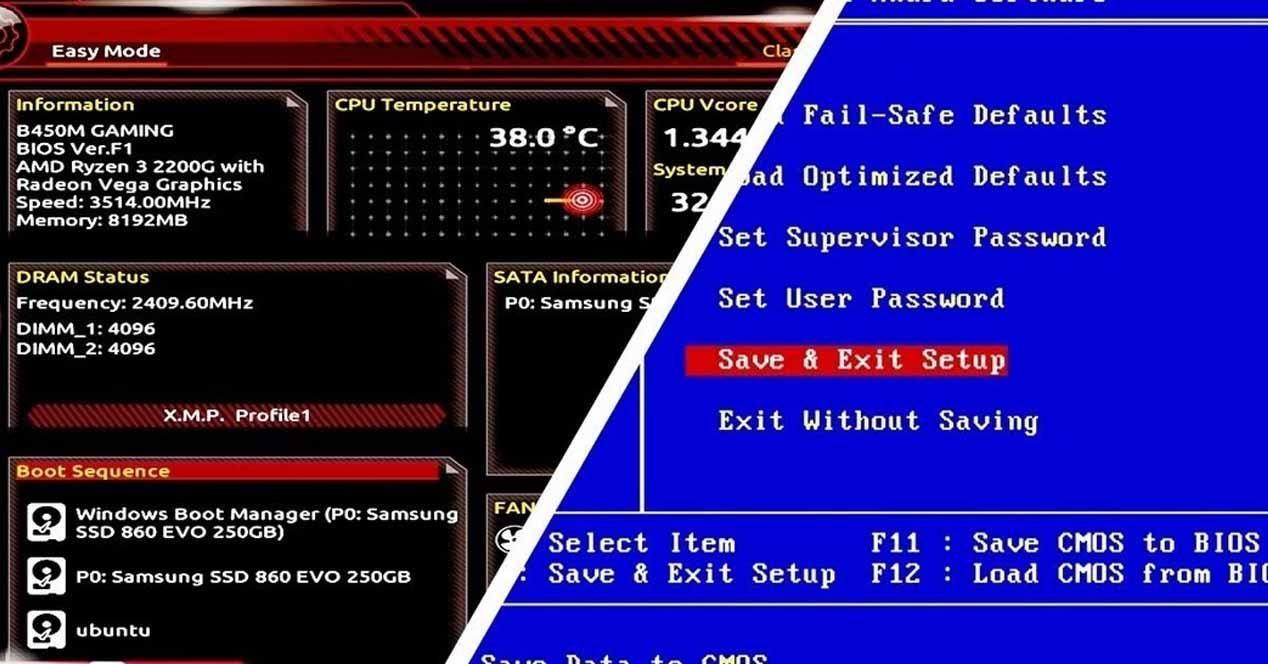
Jei pastebėjote, kad į BIOS patenkama paspaudus klavišą paleidžiant kompiuterį, gali atrodyti, kad viskas yra tas pats, tačiau klasikinėje BIOS ir UEFI programinėje įrangoje yra gana didelių skirtumų – tiek matomoje medžiagoje, tiek ir po ja vykstančiuose procesuose.
Akivaizdžiausias skirtumas yra išvaizda. Tradicinė BIOS siūlo spartišką, tekstinę aplinką, valdomą vien klaviatūra . Kita vertus, UEFI siūlo grafinę sąsają, labai panašią į lengvos operacinės sistemos, su pelės palaikymu ir daugeliu atvejų su „pagrindiniais“ ekranais pradedantiesiems vartotojams ir „pažangiais“ ekranais tiems, kurie nori tikslesnio valdymo.
Kitas svarbus skirtumas yra jungiamumas. UEFI gali pats prisijungti prie interneto, kad atnaujintų programinę-aparatinę įrangą arba pasiektų tinklo paslaugas, net neįkeldamas operacinės sistemos. Tai atveria duris nuotolinės priežiūros paslaugoms kompiuteriuose, kurie net nepaleidžia „Windows“ ar „Linux“.
Kodo požiūriu, BIOS yra apribota iki 16 bitų, o UEFI veikia tiesiogiai su 32 arba 64 bitais . Tai leidžia jai apdoroti daugiau atminties, daugiau įrenginių lygiagrečiai ir greitesnį paleidimo laiką, sutrumpinant laiką nuo maitinimo mygtuko paspaudimo iki darbalaukio pamatymo.
Galutiniam vartotojui dar vienas labai praktiškas pakeitimas yra tai, kad UEFI turi savo įkrovos tvarkyklę, galinčią apdoroti kelias operacines sistemas ir kelis įkrovos įrašus , nesiremiant sena, griežta MBR schema. Tai derinama su GPT skaidinių naudojimu, kuriuos išsamiau aptarsime vėliau.
Pagrindiniai UEFI režimo pranašumai, palyginti su BIOS
Be estetikos, UEFI siūlo daug techninių privalumų, kurie paaiškina, kodėl gamintojai masiškai perėjo prie šios technologijos. Daugumoje šiuolaikinių kompiuterių, jei galite rinktis tarp UEFI ir senosios BIOS, akivaizdu, kad norėsite naudoti UEFI , išskyrus konkrečius atvejus.
Vienas iš pagrindinių patobulinimų yra pagarba vartotojo laikui: įkrovos laikas paprastai yra daug greitesnis . UEFI gali inicijuoti kelis įrenginius vienu metu dėl savo modernios architektūros, nes veikia 32/64 bitų režimu ir turi daugiau laisvos adresų erdvės. Tai ypač pastebima sistemose su daugybe diskų ar valdiklių.
Dar vienas svarbus privalumas yra atminties palaikymas. UEFI sklandžiai veikia su GPT skaidiniais padalintais diskais , leisdama naudoti didesnius nei 2 TB diskus ir sukurti iki 128 pagrindinių skaidinių viename diske, nereikalaujant išplėstinių skaidinių ar kitų laikinų sprendimų.
Saugumo srityje UEFI pristato gerai žinomą „Secure Boot“ funkciją . Ši funkcija kriptografiškai patikrina paleidimo metu veikiantį kodą ir blokuoja nepasirašytų ar modifikuotų sistemų paleidimą, sumažindama įkrovos rinkinių ir kenkėjiškų programų, kurios veikia prieš operacinei sistemai spėjant apsiginti, riziką.
Taip pat nereikėtų pamiršti ir išplėtimo galimybių. UEFI yra modulinė ir gali būti išplėsta naudojant trečiųjų šalių tvarkykles ir programas : spartinimo įrankius, diagnostikos įrankius, mažus medijos leistuvus arba integruotus tinklo klientus. Be to, galimybė tiesiogiai susieti tvarkykles su programine įranga atleidžia operacinę sistemą nuo tam tikrų tvarkyklių įkėlimo , o tai gali supaprastinti jos darbą ir pagerinti bendrą našumą.
Galiausiai, kalbant apie techninę priežiūrą, UEFI palaiko nuotolinį valdymą ir prieigą prie tinklo daugelyje profesionalių platformų, kad technikas galėtų įsikišti į serverį ar kompiuterį, net jei operacinė sistema sugedusi arba pagrindinis diskas sugedo.
Dažniausi UEFI apribojimai ir problemos
Atsižvelgiant į visa tai, kas išdėstyta pirmiau, gali atrodyti, kad UEFI yra tobula, tačiau nėra neklystančios sistemos. UEFI taip pat gali sukelti galvos skausmą , ypač jei maišote režimus arba dirbate su senesnėmis operacinėmis sistemomis.
Pirmiausia, UEFI yra labai orientuotas į 64 bitų sistemas . Nors yra specialių įgyvendinimo variantų 32 bitų sistemoms, praktiškai šiuolaikiniuose kompiuteriuose dažnai kyla problemų arba jie tiesiog negali paleisti senesnių 32 bitų sistemų, ypač kai diskas suformatuotas kaip GPT ir įjungtas saugus paleidimas.
Saugumo požiūriu svarbu patikslinti kai ką: nors UEFI su saugiu įkrovimu pagerina apsaugą, ji nėra absoliuti . Yra specifinių grėsmių UEFI programinei įrangai, pavyzdžiui, tam tikri nuolatiniai Trojos arkliai , kurie įsidiegia tokiame žemame sluoksnyje, kad atlaiko formatavimą, diegimą iš naujo ir net standžiojo disko keitimą, nes yra pačioje pagrindinėje plokštėje.
Kitas problemų šaltinis kyla, kai prarandamos arba netyčia pakeičiamos įkrovos konfigūracijos . Paprastas UEFI atstatymas (naudojant mygtuką, trumpiklį arba bateriją) gali grąžinti pagrindinę plokštę į gamyklinius nustatymus, pakeisti įkrovos režimą (UEFI/Legacy) ir neleisti paleisti „Windows“, net jei duomenys nepažeisti.
Galiausiai, suderinamumui su labai sena aparatine įranga kartais reikia įjungti pasenusį režimą (CSM) , kuris gali konfliktuoti su GPT diskais arba šiuolaikinėmis sistemomis, kurios turėtų būti paleidžiamos grynu UEFI. Trumpai tariant, tai suteikia galios, bet taip pat ir daugiau kintamųjų, kuriuos reikia valdyti.
Saugus įkrovimas: kas tai yra ir kaip jis dera prie viso to
Saugus įkrovimas nusipelno atskiro skyriaus, nes kelia daug klausimų. Tai ne pati „Windows“ funkcija, o UEFI standarto komponentas, kuriuo šiuolaikinės sistemos – „Windows 8“ ir naujesnės versijos, taip pat daugelis naujesnių „Linux“ distribucijų – moka pasinaudoti.
Saugaus įkrovimo idėja yra gana paprasta: įkrovimo metu programinė įranga vykdo tik tą kodą, kuris yra pasirašytas ir patvirtintas naudojant patikimus kriptografinius raktus . Tai apima operacinės sistemos įkrovos tvarkyklę ir, kai kuriais atvejais, pasirenkamas tvarkykles, kurios įkeliamos prieš OS.
Jei kas nors bando paleisti nepasirašyta atpažįstamu raktu, UEFI tiesiog nesuteikia jam kontrolės . Dėl to užpuolikui sunku įkelti alternatyvią operacinę sistemą iš USB atmintinės, kad ji nuskaitytų jūsų diską be leidimo, arba kenkėjiškai programai modifikuoti įkrovos tvarkyklę, kad ji veiktų prieš antivirusinę programinę įrangą.
Šis mechanizmas sukėlė ginčų, kai pirmą kartą pasirodė, nes iš pradžių jis neapėmė daugelio ne „Windows“ sistemų ir senesnių „Linux“ distribucijų . Todėl šiuolaikinėse pagrindinėse plokštėse dažnai yra pasenusio suderinamumo režimas (CSM/Legacy) ir parinktis išjungti saugų paleidimą, leidžianti įdiegti sistemas, neskirtas UEFI.
Šiuo metu dauguma gerai žinomų 64 bitų „Linux“ platinimų jau palaiko saugų paleidimą (Secure Boot) , todėl jie gali veikti kartu su „Windows 10/11“ UEFI režimu, nereikalaujant jo išjungti, jei tai leidžia programinės įrangos rakto konfigūracija.
MBR ir GPT skaidiniai: kodėl jie svarbūs naudojant BIOS ir UEFI
Aptariant BIOS ir UEFI, neįmanoma nepaminėti, kaip diske tvarkoma informacija. Skaidinių lentelė apibrėžia, kaip fizinis diskas yra padalintas į naudojamas skaidinius , ir čia naudojamos dvi pagrindinės schemos: MBR ir GPT.
Klasikiniuose kompiuteriuose BIOS veikia su diskais, kurie naudoja MBR (pagrindinio įkrovos įrašo) skaidinių lentelę . Šis formatas atsirado devintajame dešimtmetyje, kai apie kelių terabaitų diskus buvo kalbama mokslinėje fantastikoje. MBR saugomas pirmuosiuose disko sektoriuose ir jame, be kita ko, yra įkrovos kodas ir skaidinių aprašymai.
MBR turi keletą svarbių apribojimų: jis leidžia tik iki 4 pagrindinių skaidinių (arba 3 pagrindinių ir vieną išplėstinį skaidinį su vidiniais loginiais diskais), o kiekvienas skaidinys negali viršyti 2 TB . Be to, centralizuojant informaciją vienoje vietoje, jei MBR sugadinamas, galite prarasti prieigą prie visų skaidinių.
Kartu su UEFI atsiranda GPT (GUID skaidinių lentelė). GPT buvo sukurtas būtent tam, kad įveiktų MBR apribojimus . Jis leidžia viename diske apibrėžti iki 128 pagrindinių skaidinių, kurių kiekvieno dydis teoriškai gali siekti šimtus terabaitų.
Kitas svarbus skirtumas yra patikimumas: GPT diske saugo kelias nereikalingas skaidinių lentelės kopijas , todėl pirmųjų kelių sektorių pažeidimas nebūtinai reiškia visos struktūros praradimą. Tai palengvina atkūrimą klaidų atveju.
Praktiškai įprasti poravimai yra BIOS+MBR ir UEFI+GPT . Kompiuteris, paleidžiamas grynu UEFI režimu, paprastai tikisi, kad sistemos diskas bus suformatuotas kaip GPT su atitinkamu EFI įkrovos skaidiniu . Priešingai, paleidžiant sistemą senuoju BIOS režimu, paprastai naudojami diskai su MBR.
Kada prasminga naudoti skaidinius ir perjungti iš MBR į GPT (ir atvirkščiai)?
Darbas su pertvaromis nėra tik techninis klausimas; jis tiesiogiai veikia tai, kaip tvarkote savo duomenis ir kokias operacines sistemas galite įdiegti . Yra keletas scenarijų, kai pertvarų lentelės modifikavimas yra beveik privalomas.
Vienas tipiškas pavyzdys yra kelių sistemų paleidimas. Jei norite, kad tame pačiame kompiuteryje būtų kelios operacinės sistemos , pavyzdžiui, „Windows“ ir „Linux“, kiekviena iš jų turi turėti savo aiškiai apibrėžtą skaidinį (arba skaidinių rinkinį), o skaidymo schema turi būti suderinama su naudojamu įkrovos režimu.
Kitas dažnas scenarijus – kai jau turite sukurtus skaidinius ir reikia juos pakeisti jų dydį, ištrinti arba perkelti, kad atsirastų vietos naujai operacinei sistemai arba duomenų skaidiniui. Tokiu atveju neteisingas perkėlimas gali lemti duomenų praradimą, todėl geriausia elgtis itin atsargiai, turėti atsarginę kopiją ir geriausia naudoti specializuotą programinę įrangą.
Taip pat įprasta dirbti su skaidiniais, kai norite klonuoti operacinės sistemos diegimą į kitą diską, kad galėtumėte jį atkurti tiksliai tokią, kokia jis buvo nelaimės atveju. Tokiais atvejais skaidinių tipas (MBR/GPT) ir įkrovos režimas (BIOS/UEFI) šaltinio ir paskirties diskuose turi sutapti, kad sistema nebūtų paleista. Šiems procesams įprasta ieškoti vadovų, kaip teisingai klonuoti diegimą.
Pakeisti iš MBR į GPT arba atvirkščiai yra įmanoma, tačiau yra vienas keblumas. Daugeliu atvejų tai reiškia disko turinio ištrynimą , nebent naudojate specialius įrankius, leidžiančius konvertuoti operatyviai. Be to, negalite „karštuoju būdu konvertuoti“ disko, iš kurio paleidžiate „Windows“, nesilaikydami konkrečių ir gana subtilių procedūrų; todėl yra vadovai, kaip tai padaryti saugiai.
Operacinės sistemos suderinamumas su BIOS / UEFI ir MBR / GPT
Programinė-aparatinė įranga, skaidymo režimas ir operacinės sistemos suderinamumas yra šiokia tokia mįslė, kurią verta suprasti. Ne visos sistemos gali paleisti sistemą UEFI režimu, ne visos palaiko GPT ir ne visos gerai veikia su saugiu paleidimu.
Pradedant nuo „Windows“, XP ir ankstesnės versijos supranta tik BIOS ir MBR . Jos negali paleisti sistemos UEFI režimu arba būti įdiegtos GPT diske kaip pagrindinės operacinės sistemos. „Windows Vista“ pristatė preliminarų UEFI palaikymą, tačiau palaikymas įsitvirtino tik su „Windows 7“ ir ypač „Windows 8“.
Šiuolaikinėse aplinkose 64 bitų „Windows“ versijos nuo „Vista“ gali veikti su GPT diskais , o nuo „Windows 8“ rekomenduojama diegti UEFI su EFI sistemos skaidiniu. Iš tiesų, sertifikuoti kompiuteriai su naujausiomis „Windows“ versijomis iš gamyklos paprastai būna su įjungta UEFI, įjungta saugia įkrovimo funkcija ir disko skaidiniu GPT formatu.
Kalbant apie „Linux“, dabartinės 64 bitų versijos paprastai palaiko ir UEFI, ir GPT , o daugeliu atvejų net ir saugų įkrovą. Tačiau labai senose versijose arba 32 bitų versijose gali reikėti išjungti saugų įkrovą ir netgi priverstinai veikti senąjį BIOS režimą.
Svarbi detalė yra ta, kad nepatartina diegti operacinės sistemos vienu įkrovos režimu, o tada perjungti į kitą . Jei diegiate „Windows“ BIOS režimu MBR skaidinyje ir tada įjungiate gryną UEFI be CSM, kompiuteris greičiausiai nepasikraus. Taip pat galioja atvirkštinė situacija: diegiant „Windows“ UEFI režimu GPT skaidinyje, sistema nebus paleista legacy režimu, jei tiesiog išjungsite UEFI ir saugų įkrovą.
Kaip sužinoti, ar jūsų kompiuteris naudoja BIOS, ar UEFI
Jei nesate tikri, kokią operacinę sistemą naudoja jūsų kompiuteris, nereikia atidaryti korpuso ar spėlioti. „Windows“ sistemoje yra keli paprasti būdai, kaip patikrinti, ar naudojate „Legacy BIOS“, ar UEFI , ir ar jūsų diskas suformatuotas kaip MBR, ar GPT.
Vienas iš greičiausių būdų yra per įrankį „Sistemos informacija“. Meniu „Pradėti“ galite ieškoti „Sistemos informacija“ arba paleisti msinfo32Pagrindinėje santraukoje matysite lauką pavadinimu „BIOS režimas“.
Jei tame lauke rodoma „Legacy“ arba panašiai, „Windows“ paleidžiama „Legacy“ BIOS režimu . Jei rodoma „UEFI“, tai reiškia, kad sistema įdiegta ir sukonfigūruota naudoti UEFI programinę-aparatinę įrangą, greičiausiai su GPT disku ir EFI įkrovos skaidiniu.
Kitas naudingas būdas yra disko valdymas. Atidaryti diskmgmt.msc ir patikrinkite diską, kuriame įdiegta „Windows“.Jei matote nedidelį „EFI System“ skaidinį FAT32 formatu, kartu su kitu „Microsoft“ skirtu skaidiniu ir pagrindiniu NTFS skaidiniu, GPT diske matote UEFI režimo diegimą.
Tačiau jei matote tik vieną ar du pagrindinius NTFS skaidinius ir nėra EFI skaidinių, greičiausiai „Windows“ įdiegta BIOS/MBR . Norėdami tai patvirtinti, galite naudoti skaidymo įrankius arba „Windows“ komandinę eilutę.
Yra net „teismo ekspertizės“ metodas, pagrįstas diegimo žurnalo failu. Aplanke C:\Windows\Panther failas išsaugotas setupact.log su diegimo metu aptiktos įkrovos aplinkos informacija. Filtruodami tą failą pagal eilutę „Aptikta įkrovos aplinka“, pamatysite, ar sistema buvo įdiegta BIOS, ar EFI aplinkoje.
Kaip pasiekti UEFI arba BIOS sistemoje „Windows“
Prieiga prie programinės įrangos nebėra vien F2 arba Delete mygtuko paspaudimas paleidžiant sistemą, ypač kompiuteriuose, kurie paleidžiami labai greitai. „Windows 10“ ir „11“ siūlo tiesioginius būdus pasiekti UEFI nustatymus, nereikalaujant nindzių refleksų.
„Švariausias“ būdas yra per „Windows“ nustatymus. Eikite į Pradėti → Nustatymai → Naujinimas ir sauga → Atkūrimas . Skiltyje „Išplėstinis paleidimas“ rasite mygtuką „Paleisti iš naujo dabar“, kuris nukreips jus į specialų įkrovos meniu.
Paleidę iš naujo, pamatysite kelias parinktis. Pasirinkite „Trikčių šalinimas“ → „Išplėstinės parinktys“ → „UEFI programinės įrangos nustatymai“ ir palieskite „Paleisti iš naujo“. Įrenginys bus paleistas tiesiai į programinės įrangos nustatymų ekraną, kuriame galėsite keisti įkrovos parametrus, įjungti arba išjungti saugų įkrovą ir atlikti kitus veiksmus.
Yra labai patogus spartusis klavišas: laikykite nuspaudę „Shift“ klavišą ir spustelėkite „Paleisti iš naujo “, nesvarbu, ar tai būtų meniu Pradėti, prisijungimo ekrane, ar net įprastais klavišais Ctrl+Alt+Delete. Taip be jokio vargo pateksite tiesiai į meniu „Išplėstinis paleidimas“.
Jei norite naudoti komandinę eilutę, tai taip pat įmanoma. Atidarykite komandų eilutę su administratoriaus teisėmis ir paleiskite shutdown.exe /r /o„Windows“ įspės jus, kad bus paleista iš naujo, kad būtų galima įvesti išplėstines parinktis, iš kurių taip pat galėsite pasiekti UEFI.
Tiems, kurie dažnai atlieka šiuos pakeitimus, Galite netgi sukurti darbalaukio nuorodą, kuri veiktų shutdown /r /fw /t 1Dukart spustelėjus jį, sistema paleidžiama iš naujo ir pereinama tiesiai į programinės įrangos nustatymus, neperžengiant jokių kitų meniu.
UEFI nustatymų atkūrimas, kai kas nors negerai
UEFI nustatymų koregavimas nežinant tiksliai, ką daro kiekvienas nustatymas, gali lemti tai, kad kompiuteris neįsikraus. Tokiu atveju visada galite atkurti gamyklinius konfigūracijos nustatymus , paprastai vienu iš šių trijų būdų.
Kai kurie gamintojai į pagrindinę plokštę įdeda fizinį UEFI atstatymo mygtuką arba netgi jį galima pasiekti iš korpuso išorės. Paprastai pakanka palaikyti jį nuspaudus kelias sekundes, kai kompiuteris išjungtas ir atjungtas nuo elektros tinklo, kad būtų išvalyti pasirinktiniai nustatymai.
Kita klasikinė galimybė – pažaisti su pagrindinės plokštės trumpikliu. Laikinai pakeitus konfigūracijai ištrinti naudojamo trumpiklio padėtį (išsamesnė informacija pateikiama pagrindinės plokštės vadove) ir kelias sekundes palikus kompiuterį be maitinimo, UEFI praranda išsaugotus nustatymus ir grįžta į numatytąją būseną.
Pats „senamadiškiausias“ metodas yra išimti CMOS bateriją iš pagrindinės plokštės. Atjungę kompiuterį nuo elektros tinklo, išimkite CMOS bateriją maždaug 10–15 sekundžių ir tada įdėkite ją atgal. Paprastai to pakanka, kad programinė įranga pamirštų ankstesnę konfigūraciją.
Bet kuriuo iš trijų atvejų, jei vis dar turite prieigą prie konfigūracijos, patartina ją iš anksto užsirašyti arba nufotografuoti, kad išspręsus problemą galėtumėte viską atkurti į pradinę padėtį.
UEFI atnaujinimas: kada verta jį atnaujinti?
Kadangi operacinės sistemos ir tvarkyklių atnaujinimams skiriama tiek daug dėmesio, natūralu susimąstyti, ar UEFI taip pat reikia dažnai atnaujinti . Trumpai tariant: tik tada, kai yra svari priežastis.
Paprastai UEFI atnaujinti nebūtina, jei jūsų kompiuteris veikia tinkamai ir nekyla suderinamumo problemų ar rimtų gedimų. Šiuolaikinės pagrindinės plokštės yra daug patobulintos, palyginti su senesnėmis BIOS versijomis, tačiau nepavykęs programinės įrangos atnaujinimas vis tiek kelia didelę riziką.
Gali būti prasminga apsvarstyti atnaujinimą, kai gamintojas išleidžia versiją, kuri ištaiso konkrečias jūsų patiriamas klaidas , pagerina suderinamumą su naujais procesoriais ar atmintimi arba pašalina reikšmingas saugumo spragas.
Norėdami sužinoti, kokią programinės įrangos versiją turite, galite patikrinti sistemos informacijos įrankio lauką „BIOS versija ir data“ . Tada palyginkite jį su naujausia versija, esančia jūsų pagrindinės plokštės arba nešiojamojo kompiuterio gamintojo svetainėje.
Tačiau jei kompiuteris pradeda veikti netinkamai pakeitus komponentus, pavyzdžiui, atnaujinus RAM atmintį arba įdiegus labai galingą vaizdo plokštę, problema gali būti fizinis nesuderinamumas arba pagrindinės plokštės apribojimai , nebūtinai UEFI versija. Prieš bandant atnaujinti programinę-aparatinę įrangą, patartina tai atmesti.
Viso šio BIOS, UEFI, saugaus įkrovimo, MBR ir GPT struktūros supratimas nėra vien techninis smalsumas; tai suteikia įrankius, leidžiančius nuspręsti, kaip įdiegti sistemas, kaip tvarkyti diskus ir ką liesti (ar ne), kai kas nors nustoja paleisti , o tai labai priartina jus prie techniko, galinčio suvaldyti bet kurį į jo rankas patekusį kompiuterį, profilio.
