- Docker Swarm ļauj izveidot mezglu klasterus, lai organizētu konteinerizētus pakalpojumus ar augstu pieejamību un integrētu slodzes līdzsvarošanu.
- Mezgla, pārvaldnieka, darbinieka, pakalpojuma, uzdevuma un pārklājuma tīklu jēdzieni ir pamats, lai izprastu, kā Swarm pārvalda un izplata konteinerus.
- Tādas komandas kā “docker swarm init”, “docker service create” vai “docker service scale” atvieglo lietojumprogrammu izvietošanu, mērogošanu un atjaunināšanu.
- Swarm ļoti labi iederas mazos un vidēja lieluma projektos, integrējoties ar mākoņpakalpojumiem, DevOps praksi, mākslīgo intelektu un biznesa analītiku.
Desmitiem vai simtiem konteineru, kas izvietoti vairākās iekārtās, pārvaldība var kļūt par īstām galvassāpēm, ja paļaujaties tikai uz vienkāršo Docker risinājumu. Runājot par augstu pieejamību, automātisku mērogošanu vai izvietošanu bez dīkstāves, ir nepieciešams vairāk nekā tikai atsevišķi konteineri: ir nepieciešama konteineru orķestrēšana . Un tieši šeit noder Docker Swarm — Docker iebūvētais risinājums konteineru koordinēšanai visā klasterī.
Ja iepriekš izmantojāt Docker Compose vienā datorā un uzskatāt, ka tas nav pietiekami reālās pasaules vidēm, nākamais loģiskais solis ir Swarm. Tas ļauj izveidot mezglu klasteri, izplatīt pakalpojumus starp tiem, sadalīt slodzi, nomainīt avarējošus konteinerus un galu galā pārveidot daudzus serverus vienā, saskaņotā, ražošanai gatavā platformā, bez nepieciešamības tieši pāriet uz Kubernetes , ja tas šķiet pārāk apgrūtinošs vai sarežģīts.
Kas ir Docker Swarm un kāpēc tas ir svarīgs konteineru orķestrēšanā?
Docker Swarm ir klasterizācijas un orķestrēšanas dzinējs, kas iebūvēts tieši Docker. Tas nav ārējs rīks, bet gan paša Docker dzinēja darbības režīms, kas ļauj grupēt vairākas mašīnas (fiziskas vai virtuālas) loģiskā klasterī, ko sauc par swarm, kurā izvietojat pakalpojumus, nevis izolētus konteinerus.
Swarm skaistums slēpjas apstāklī, ka tas abstrahē visu mezglu kopu un ļauj strādāt tā, it kā jums būtu viens "superserveris". Jūs definējat pakalpojumus, to kopiju skaitu, atvērtās pieslēgvietas un ierobežojumus, un Swarm izlemj, kur palaist katru konteineru (uzdevumu), kā tos pārdalīt mezgla kļūmes gadījumā un kā līdzsvarot datplūsmu starp tiem.
Runājot par konteineru orķestrēšanu , Docker Swarm aptver daudzu DevOps komandu tipiskās vajadzības: vienkāršu horizontālu mērogošanu, augstu pieejamību, iekšējo slodzes līdzsvarošanu, slāņveida tīklus starp mezgliem un kontrolētu izvietošanu, padarot to piemērotu mikropakalpojumu arhitektūrām . Tas ir īpaši interesants maziem un vidējiem projektiem vai organizācijām, kas ir ļoti labi pārzina Docker ekosistēmu un kurām nav nepieciešama pilna Kubernetes sarežģītība.
Swarm ir labi piemērots scenārijiem, kuros vienkāršība ir galvenais : laboratorijām, izstrādes vidēm, lokāliem klasteriem MVU ietvaros vai pat mākoņražošanai, ja nevēlaties pārvaldīt sarežģītu platformu. Turklāt tas nemanāmi integrējas ar CI/CD cauruļvadiem un DevOps praksēm, kas jau izmanto Docker lietojumprogrammu pakošanai.
Docker Swarm galvenie jēdzieni: mezgli, pakalpojumi un tīkli
Pirms sākat rakstīt komandas kā traks , ir svarīgi saprast, kā Swarm atsaucas uz katru puzles gabalu. Šie ir jēdzieni, kurus jūs pastāvīgi redzēsiet komandrindas saskarnē un dokumentācijā.
Mezgls ir jebkura mašīna, kas ir daļa no spieta; tas var būt fizisks serveris, virtuālā mašīna mākonī vai pat jūsu klēpjdators testa vidē. Katrs mezgls darbina Docker Engine un reģistrējas klasterī, izmantojot noteiktu lomu.
Pārvaldnieka mezgls : Šis ir klastera smadzenes. Tas ir atbildīgs par vēlamā stāvokļa uzturēšanu, uzdevumu plānošanu un darbību organizēšanu. Lai nodrošinātu vadības plaknes augstu pieejamību, var būt vairāki pārvaldnieki, bet viens no tiem darbojas kā vadītājs un koordinē pārējos.
Darbinieku mezgli : tie ir spieta "darbinieki". Tie nepieņem lēmumus par orķestrēšanu; tie vienkārši izpilda uzdevumus (konteinerus), ko tiem piešķīris pārvaldnieks. Tas ļauj palielināt skaitļošanas jaudu, pievienojot vairāk darbinieku pēc nepieciešamības.
Pakalpojums ir izvietošanas vienība Swarm vidē. Tas nosaka izmantojamo konteinera attēlu, kopiju skaitu, portus, vides mainīgos, konfigurācijas, noslēpumus un citas opcijas. Atšķirībā no viena konteinera palaišanas ar `docker run`, `docker service create` apraksta pakalpojumu, ko Swarm uztur vēlamajā stāvoklī.
Uzdevums ir konkrēts konteinera eksemplārs, kas saistīts ar pakalpojumu un piešķirts mezglam. Ja pieprasāt pakalpojumu ar 3 dublikātiem, Swarm izveido 3 uzdevumus. Ja uzdevums neizdodas, pārvaldnieks izveido vēl vienu, lai uzturētu dublikātu skaitu.
Pārklājuma tīkls : šis ir izkliedēta virtuālā tīkla veids, kas ļauj dažādos mezglos esošajiem konteineriem sazināties tā, it kā tie atrastos vienā lokālajā tīklā. Swarm paļaujas uz šiem pārklājuma tīkliem, lai savienotu pakalpojumus, piemērotu slodzes līdzsvarošanu starp replikām un izolētu lietojumprogrammas vienu no otras.
Pirmie soļi: Docker Swarm klastera inicializācija un testēšana
Pamata spieta iestatīšana ir pārsteidzoši vienkārša, ja jūsu datoros jau ir instalēts Docker. Jums nav nepieciešama nekāda papildu programmatūra: vienkārši iespējojiet spieta režīmu un pievienojiet mezglus klasterim.
1. darbība. Izveidojiet pirmo pārvaldnieku . Datorā, kuru vēlaties izmantot kā sākotnējo pārvaldnieka mezglu, palaidiet:
docker swarm init –reklāmas adrese
Parametrs `--advertise-addr` norāda IP adresi , ko citi mezgli izmantos, lai skatītu šo pārvaldnieku. Pēc komandas palaišanas Docker automātiski parādīs marķieri un komandu, kas ir gatava citiem mezgliem pievienoties baram kā darbiniekiem.
2. darbība: pievienojiet darba mezglus klasterim . Katrā datorā, kas darbosies kā darba mezgls, palaidiet kaut ko līdzīgu:
docker swarm pievienošanās –token :2377
Pievienošanās marķieris un pārvaldnieka IP adrese tiek izvadīti no komandas `docker swarm init`. Pēc noklusējuma vadības saziņai tiek izmantots 2377. ports. No šī brīža mezgls parādīsies kā daļa no swarm un būs gatavs uzdevumu saņemšanai.
Klastera statusa pārbaude ir tikpat vienkārša kā došanās pie vadītāja (tas nedarbojas ar izolētu darbinieku) un palaišana:
docker mezgls ls
Šī komanda parāda visus mezglus spietā , to ID, resursdatora nosaukumu, lomu (vadītājs vai darbinieks) un pašreizējo statusu. Šeit varat noteikt, vai kāds mezgls nedarbojas, atrodas noteces režīmā vai tam ir savienojuma problēmas.
Pakalpojumu izvietošana Docker Swarm vidē: no pirmā nginx līdz ražošanai
Kad klasteris ir izveidots un darbojas , sākas interesantākā daļa: pakalpojumu izvietošana. Tā vietā, lai palaistu atsevišķus konteinerus ar `docker run`, jūs definējat pakalpojumus, kurus Swarm automātiski uztur un līdzsvaro.
Vienkārša pakalpojuma, piemēram, Nginx tīmekļa servera, izveide, kam var piekļūt no klastera ārpuses, tiek veikta ar šādu komandu:
docker pakalpojums izveido –nosaukums my-nginx -p 80:80 nginx
Tas startē pakalpojumu ar nosaukumu my-nginx , kas nodrošina konteinera 80. porta pieejamību klastera mezglu 80. portam. Swarm apstrādā pakalpojuma publicēšanu un ienākošo pieprasījumu slodzes sabalansēšanu dažādās replikās, tās mērogojot.
Izvietoto pakalpojumu uzskaitīšana palīdz sekot līdzi tam, kas darbojas barā:
dokera serviss ls
Šeit ir redzams pakalpojuma nosaukums, tā režīms un repliku skaits pašreizējā/vēlamajā formātā. Piemēram, ja rādāt 3/5, tas nozīmē, ka joprojām tiek veidoti uzdevumi, lai sasniegtu vēlamo stāvokli.
Pārbaudot konkrēta pakalpojuma uzdevumu informāciju un statusu, varat noteikt, kurā mezglā darbojas katra instance:
docker pakalpojums ps my-nginx
Izvadē tiek parādīti uzdevumi, piešķirtais mezgls , statuss (Darbojas, Sagatavojas, Izslēgt utt.), izmantotais attēls un darbības laiks. Tas ir svarīgi izvietošanas vai slodzes līdzsvarošanas problēmu novēršanai.
Dzīves cikla pārvaldība: pakalpojumu mērogošana, jaunināšana un dzēšana
Viena no lielākajām orķestrēšanas priekšrocībām ir iespēja mērogot un atjaunināt pakalpojumus, neapmeklējot katru serveri atsevišķi. Swarm to padara diezgan vienkāršu no komandrindas.
Pakalpojuma mērogošana pakalpojumā Docker Swarm nozīmē norādīt, cik pakalpojuma kopiju kopumā vēlaties. Piemēram, ja izveidojāt my-nginx ar vienu kopiju un vēlaties to palielināt līdz trim:
docker pakalpojuma mērogs my-nginx=3
Swarm apstrādā jaunu uzdevumu plānošanu pieejamajos mezglos, ņemot vērā darbinieku resursus un stāvokli. Ja vēlāk ir nepieciešama vēl lielāka jauda, varat jaunināt uz piecām replikām, izmantojot:
docker pakalpojuma mērogs my-nginx=5
Pakalpojuma attēla atjaunināšana ir vēl viens svarīgs punkts, īpaši ražošanas vidē. Tā vietā, lai manuāli apturētu un dzēstu konteinerus, varat veikt kontrolētu atjaunināšanu:
Docker pakalpojuma atjauninājums – attēls nginx: jaunākais my-nginx
Šī komanda dod Swarm norādījumus pakāpeniski migrēt esošos uzdevumus uz jauno attēlu, ievērojot definēto atjaunināšanas stratēģiju (pēc noklusējuma — slīdošā atjaunināšana). Tas samazina ietekmi uz lietotājiem.
Pakalpojuma noņemšana, kad tas vairs nav nepieciešams, tiek veikta arī spieta līmenī, nevis atsevišķa konteinera līmenī:
docker pakalpojums rm my-nginx
Tas aptur un noņem visus saistītos uzdevumus no Swarm , atbrīvojot resursus mezglos. Tas ir tīrs veids, kā deaktivizēt komponentus, kuriem vairs nav jēgas jūsu arhitektūrā.
Vadīta prakse: sava klastera iestatīšana un pakalpojuma izvietošana
Lai nostiprinātu koncepcijas, nekas nepārspēj nelielu vingrinājumu , ko var atkārtot laboratorijas vidē, izmantojot lokālas virtuālās mašīnas vai lētus mākoņa gadījumus.
1. vingrinājums: Docker Swarm klastera konfigurēšana . Ideja ir vismaz trīs mezglu izveide: viens kā pārvaldnieks un divi kā darbinieki. Pārvaldniekā iespējojiet baru ar:
docker swarm init –reklāmas adrese
Pēc tam nokopējiet izvadē parādīto pievienošanās komandu un palaidiet to katram darbiniekam:
docker swarm pievienošanās –token :2377
Pārbaudiet, vai viss noritēja labi , veicot tālāk norādītās darbības:
docker mezgls ls
Vadītāja statuss būs norādīts kā “Vadītājs” , bet darbinieku statuss — kā “Aktīvs”. Ja kāds no darbiniekiem tiks rādīts kā “Nedarbojas”, pārbaudiet savienojamību, ugunsmūri un Docker versiju.
2. vingrinājums: pakalpojuma izvietošana un mērogošana . Kad klasteris ir gatavs, izveidojiet nginx pakalpojumu, kam var piekļūt, izmantojot HTTP:
docker pakalpojums izveido –nosaukums my-nginx -p 80:80 nginx
Pārbaudiet tā esamību, izmantojot :
dokera serviss ls
Pakalpojuma mērogošanu veiciet līdz trim dublikātiem , izmantojot:
docker pakalpojuma mērogs my-nginx=3
Pārbaudiet, kur uzdevumi ir izvietoti, izmantojot:
docker pakalpojums ps my-nginx
Kā pamata risinājumu vingrinājumam vajadzētu redzēt trīs uzdevumus, kas sadalīti starp dažādiem mezgliem (ja ir pietiekami daudz resursu), un, veicot HTTP pieprasījumus uz klastera 80. portu, Swarm novirzīs trafiku uz dažādām kopijām atbilstoši savam iekšējam slodzes līdzsvarotājam.
Docker Swarm priekšrocības salīdzinājumā ar manuālu konteineru pārvaldību
Swarm izmantošana atsevišķu konteineru palaišanas vietā piedāvā vairākas priekšrocības, kas kļūst acīmredzamas brīdī, kad jums ir nepieciešams vairāk nekā tikai vienkārša testēšanas vide.
Vienkārša izvietošana, kas integrēta Docker komandrindas saskarnē : jums nav jāapgūst pilnīgi jauns rīks; pakalpojumu un klasteru pārvaldības komandas ir ļoti līdzīgas tām, ko jūs jau darāt ar docker run, docker ps vai docker attēliem.
Iebūvēta slodzes līdzsvarošana : Kad pakalpojums tiek atvērts ar `-p`, Swarm reklamē portu nepieciešamajos mezglos un sadala trafiku starp pieejamajām replikām. Jums nav jāpievieno pamata ārējais slodzes līdzsvarotājs, piemēram, Traefik , lai sadalītu pieprasījumus, kas vienkāršo sākotnējo arhitektūru.
Augsta pieejamība un kļūdu tolerance : Ja konteiners avarē vai darba mezgls neizdodas, Swarm nosaka uzdevumu zudumu un mēģina tos atjaunot citos mezglos, lai saglabātu repliku skaitu. Tas novērš daudzus pakalpojumu pārtraukumus atsevišķu kļūmju dēļ.
Vēlamā stāvokļa centralizēta pārvaldība : jūs norādāt, cik repliku vēlaties, kuru attēlu izmantot, kuras pieslēgvietas atvērt un kādus ierobežojumus piemērot, un klasteris rūpējas par konverģenci uz šo stāvokli. Turpmākās izmaiņas (atjauninājumi, mērogošana, mezglu iztukšošana) tiek pārvaldītas arī no šīs vadības plaknes.
Kad ir jēga izmantot Docker Swarm savos projektos?
Ne visās situācijās ir nepieciešams Kubernetes vai uzlaboti mikropakalpojumi . Docker Swarm ļoti labi iederas vairākos lietošanas gadījumos, kad ir nepieciešams līdzsvars starp vienkāršību un orķestrēšanas iespējām.
Mazas un vidēja lieluma ražošanas klasteri : ja pārvaldāt dažas biznesa lietojumprogrammas, API vai iekšējos pakalpojumus un jūsu infrastruktūra nav milzīga, Swarm piedāvā visu nepieciešamo, nepiespiežot jūs apgūt milzīgu ekosistēmu.
Komandas, kas ir cieši integrētas ar Docker un vēlas pāriet uz orķestrēšanu, neapstājoties ar Kubernetes apguves līkni. Tā kā Swarm ir daļa no paša Docker Engine, pāreja parasti ir vienmērīgāka un ātrāka.
Mākoņvides un izkliedētas arhitektūras , kurās vēlaties turpināt izmantot pārvaldītos pakalpojumus no galvenajiem pakalpojumu sniedzējiem (datubāzes, ziņojumu rindas, krātuvi utt.), kamēr jūsu lietojumprogrammas darbojas konteineros, kas ir saskaņoti ar Swarm. Tas ir saprātīgs veids, kā apvienot vienkāršību ar mākoņa iespējām.
DevOps un automatizācijas gadījumos ir nepieciešami cauruļvadi, kas veido attēlus, augšupielādē tos reģistrā un automātiski izvieto klasterī. Swarm labi integrējas ar CI/CD rīkiem un atvieglo ātrus nepārtrauktas piegādes ciklus.
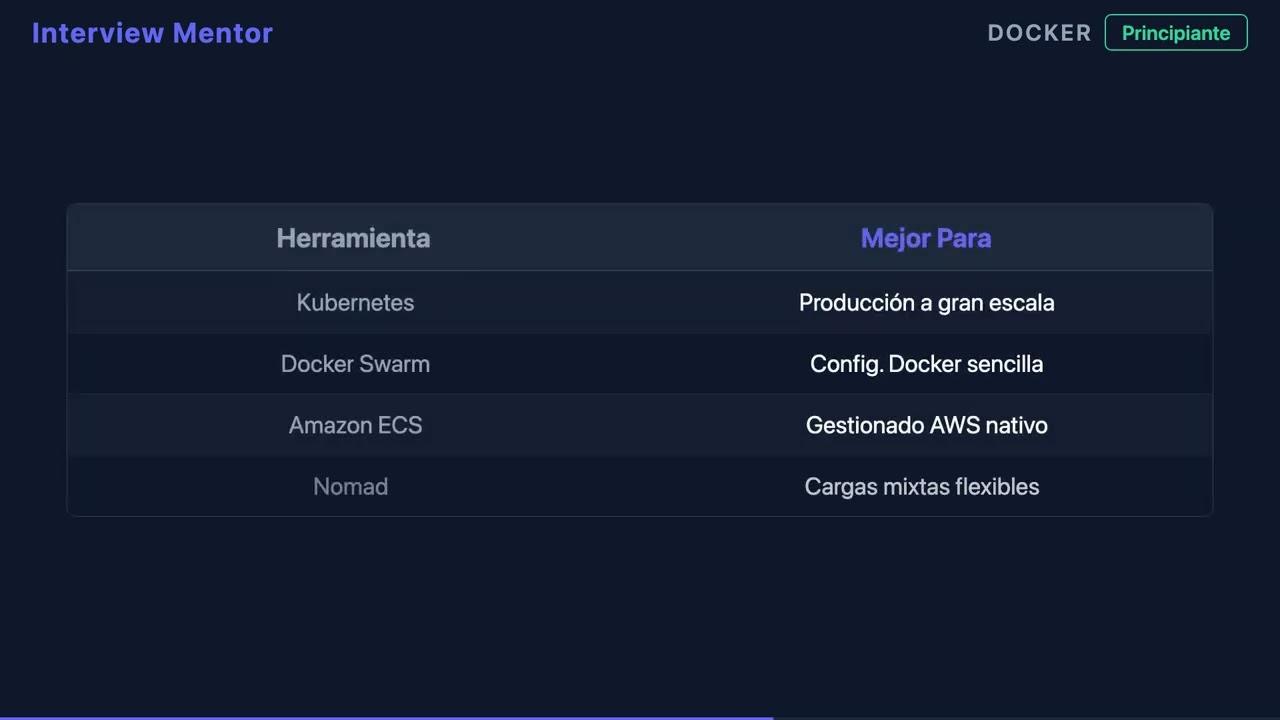
Ja nepieciešama ārkārtēja kontrole, milzīga ekosistēma vai sarežģītas integrācijas, Kubernetes varētu būt piemērotāka izvēle. Taču daudziem reālās pasaules projektiem Swarm nodrošina nepieciešamo orķestrēšanu ar mazākām operacionālām grūtībām.
Praktiskās rokasgrāmatas un DevOps pieeja: no pamatiem līdz padziļinātai ieviešanai
Ja esat juties apmaldījies izkaisītu pamācību, dīvainu ražošanas kļūdu un nesakarīgas Docker Swarm dokumentācijas vidū, neesat viens. Daudzas izstrādes un operāciju komandas jūtas pārslogotas, pārejot no atsevišķiem konteineriem uz organizētu platformu.
Visaptverošs DevOps ceļvedis, kas veltīts Swarm, parasti ir sadalīts vairākos galvenajos blokos. Pirmkārt, tas nosaka Docker pamatus: attēlu izveidi, konteineru pārvaldību un optimizāciju , reģistra lietošanu un labāko pakotņu praksi. Šis stabilais pamats ir būtisks, lai vēlāk novērstu orķestrēšanas pārvēršanos par murgu.
Tālāk mēs padziļināti aplūkosim tīklošanu un datu noturību : Docker tīkla veidus (tilts, resursdators, pārklājums, MacVlan), apjoma pārvaldību un datu noturību, kā arī vairāku konteineru lietojumprogrammu izvietošanu, izmantojot Docker Compose. Tas sniedz skaidru modeli par to, kā jāizskatās jūsu stekam pirms tā izvietošanas izkliedētā spietā.
Nākamais līmenis ir vērsts uz Swarm pakalpojumu ieviešanu , aptverot visu, sākot no klastera inicializācijas līdz pat papildu funkcijām, piemēram, noslēpumiem, konfigurācijām un stekiem. Šeit jūs strādājat ar deklaratīvām pakalpojumu definīcijām, šifrētiem akreditācijas datiem un koplietotām konfigurācijām dažādos konteineros.
Vēl viena būtiska joma ir slodzes līdzsvarošana, reģistrēšana un novērojamība : jāapgūst, kā pareizi atklāt pakalpojumus, pārskatīt žurnālus, identificēt vājās vietas un pielietot problēmu novēršanas metodes, lai ikdienā uzturētu augstu pieejamību. Sistēmu uzraudzībai un diagnostikai ļoti noderīga būs padziļināta uzraudzības rokasgrāmata, kurā aplūkoti rādītāji un brīdinājumi.
Visbeidzot, viss tiek integrēts DevOps cauruļvados ar praktiskiem programmēšanas vingrinājumiem: sākot no automatizētas attēlu veidošanas līdz nepārtrauktai izvietošanai visā klasterī, nodrošinot, ka katra koda izmaiņa droši un atkārtojami nonāk ražošanas vidē.
Vairāk nekā pamati: Docker tīkli un nākamie soļi ar Swarm
Kad esat apguvis klastera un pirmo pakalpojumu palaišanu , nākamais līmenis parasti ir rūpīgi izprast, kā jūsu konteineri sazinās savā starpā un ar ārpasauli.
Docker tilts un resursdatora tīkli pārvalda lielu daļu komunikācijas vienā datorā, savukārt pārklājuma tīkli ir galvenie, lai savienotu konteinerus dažādos mezglos spietā. Lai izvairītos no pārsteigumiem ražošanas vidē, ir svarīgi izprast to atšķirības, kad katru izmantot un kā tie mijiedarbojas ar ārējiem ugunsmūriem un slodzes līdzsvarotājiem.
Tādi tīkli kā macvlan ļauj piešķirt "reālas" IP adreses no fiziskā tīkla konteineriem, kas var būt ļoti noderīgi konkrētās vidēs, kur ir nepieciešams, lai pakalpojumi darbotos kā neatkarīgi resursdatori tīkla līmenī, taču tas arī rada sarežģītību un papildu konfigurācijas prasības.
Padziļināta Docker tīklu izpēte palīdzēs jums labāk saskaņot Swarm pakalpojumu dizainu ar jūsu organizācijas vai mākoņpakalpojumu sniedzēja tīkla topoloģiju, skaidri definējot, kuri pakalpojumi ir iekšējie, kuri ir pakļauti ārējai iedarbībai un kā segmentēt datplūsmu starp vidēm (izstrāde, testēšana, ražošana).
Vēl viena interesanta Swarm attīstības joma ir dziļāka noslēpumu un konfigurāciju izmantošana, lai pārvaldītu akreditācijas datus, sertifikātus un konfigurācijas failus, tos tieši neiekļaujot attēlā vai neizmantojot vienkāršus vides mainīgos. Tas palielina drošību un padara vides pārvaldību daudz organizētāku.
Pielāgoti izstrādes, mākoņpakalpojumi un biznesa analītikas pakalpojumi, kas veidoti, izmantojot Docker Swarm
Konteineru orķestrēšana nav izolēta no pārējās IT ekosistēmas . Izstrādes uzņēmumi, kas specializējas pielāgotās lietojumprogrammās un pielāgotā programmatūrā, bieži vien paļaujas uz konteineru platformām, piemēram, Swarm, lai nodrošinātu stabilākus un mērogojamākus risinājumus.
Swarm integrācija ar AWS un Azure mākoņpakalpojumiem ļauj izvietot elastīgus klasterus.
un izmantot pārvaldītus mākoņa komponentus (datubāzes, ziņojumu rindas, objektu krātuvi), vienlaikus saglabājot tiešu kontroli pār konteinera izpildes slāni.
Paralēli tam mākslīgais intelekts un mākslīgais intelekts uzņēmumiem ļoti labi iederas orķestrētā vidē ar konteineriem: mākslīgā intelekta modeļi, secinājumu mikropakalpojumi un mākslīgā intelekta aģenti var darboties kā Swarm pakalpojumi, kas mērogojas atbilstoši slodzei, novēršot vienas mašīnas kļūšanu par sašaurinājumu.
Biznesa informācijas un Power BI jomā Docker Swarm platformā izvietotā aizmugursistēma atvieglo datu stabilu iegūšanu no API, ETL pakalpojumiem un apstrādes kanāliem. Orķestrēšana nodrošina, ka šie pakalpojumi vienmēr ir pieejami informācijas paneļiem un analītikai.
Šajā kontekstā arvien lielāku nozīmi iegūst arī kiberdrošība : labi konfigurēts klasteris ar TLS sakariem, kontrolētiem attēlu atjauninājumiem, ievainojamību skenēšanu un centralizētu noslēpumu pārvaldību samazina riskus, salīdzinot ar haotisku neatkarīgu konteineru izvietošanu. Turklāt aizsardzības pastiprināšanas prakse un piekļuves kontrole uzlabo vides vispārējo aizsardzību.
Galu galā, apvienojot pielāgotu izstrādi, mākoņpakalpojumus, mākslīgo intelektu un biznesa analīzi (BI) orķestrācijas platformā, piemēram, Docker Swarm, varat veidot modernus, mērogojamus un noturīgus risinājumus, nepalielinot tehnisko sarežģītību vai ekspluatācijas izmaksas.
Docker Swarm kā konteineru orķestrēšanas rīka apgūšana jūs ieņems ļoti spēcīgu pozīciju DevOps pasaulē: jūs pāriesiet no cīņas ar izkliedētiem konteineriem un trauslām izvietošanām uz darbu ar saskaņotu, mērogojamu un drošu klasteri, kas spēj atbalstīt visu, sākot no vienkāršām tīmekļa lietojumprogrammām līdz izkliedētām arhitektūrām ar mākoņpakalpojumiem, mākslīgo intelektu, automatizāciju un integrētiem biznesa intelekta risinājumiem.

Indekss
- 1 Kas ir Docker Swarm un kāpēc tas ir svarīgs konteineru orķestrēšanā?
- 2 Docker Swarm galvenie jēdzieni: mezgli, pakalpojumi un tīkli
- 3 Pirmie soļi: Docker Swarm klastera inicializācija un testēšana
- 4 Pakalpojumu izvietošana Docker Swarm vidē: no pirmā nginx līdz ražošanai
- 5 Dzīves cikla pārvaldība: pakalpojumu mērogošana, jaunināšana un dzēšana
- 6 Vadīta prakse: sava klastera iestatīšana un pakalpojuma izvietošana
- 7 Docker Swarm priekšrocības salīdzinājumā ar manuālu konteineru pārvaldību
- 8 Kad ir jēga izmantot Docker Swarm savos projektos?
- 9 Praktiskās rokasgrāmatas un DevOps pieeja: no pamatiem līdz padziļinātai ieviešanai
- 10 Vairāk nekā pamati: Docker tīkli un nākamie soļi ar Swarm
- 11 Pielāgoti izstrādes, mākoņpakalpojumi un biznesa analītikas pakalpojumi, kas veidoti, izmantojot Docker Swarm