- Virus dan perisian hasad lain dikhianati oleh gejala seperti kelambatan yang melampau, tetingkap timbul, perubahan pelayar dan fail yang rosak atau disulitkan.
- Jangkitan biasanya berlaku semasa memuat turun perisian daripada tapak yang tidak dipercayai, membuka e-mel yang mencurigakan atau mengeksploitasi kelemahan keselamatan yang tidak dikemas kini.
- Untuk membersihkan PC anda, adalah penting untuk menggunakan antivirus yang boleh dipercayai, memutuskan sambungan internet, but ke mod selamat, melakukan imbasan menyeluruh dan menukar semua kata laluan.
- Pencegahan melibatkan pengemaskinian sistem dan program, penggunaan penyekat dan perisian antivirus, memuat turun hanya daripada sumber yang dipercayai dan mengamalkan tabiat digital yang baik.
Jika anda pernah menerima makluman tentang aktiviti yang mencurigakan pada akaun anda, log masuk yang luar biasa atau e-mel pelik yang dihantar dari alamat anda sendiri, anda mungkin tertanya-tanya, "Adakah komputer saya dijangkiti virus?" Kebimbangan ini sangat biasa, terutamanya jika anda kerap memuat turun program, permainan atau filem daripada laman web yang meragukan atau mengklik pautan tanpa berfikir dua kali.
Berita baiknya ialah, walaupun perisian hasad semakin canggih, kita juga mempunyai alat dan kaedah yang lebih baik untuk mengesan, membersihkan dan mencegah virus berbanding beberapa tahun yang lalu. Dalam panduan ini, kita akan melihat, langkah demi langkah, cara untuk mengetahui sama ada PC anda mempunyai virus, apakah tanda-tanda jangkitan yang paling jelas, bagaimana perisian hasad ini menyusup masuk ke sistem anda, jenis ancaman yang wujud dan apa yang boleh anda lakukan untuk menghapuskan masalah tersebut dan melindungi komputer anda pada masa hadapan.
Tanda-tanda jelas bahawa PC anda mungkin mempunyai virus
Hari ini, beratus-ratus juta sampel perisian hasad yang berbeza beredar di internet , dan varian baharu muncul setiap hari. Anda tidak perlu menjadi pakar untuk mengesyaki sesuatu yang tidak kena: komputer anda sendiri sering memberikan tanda amaran dengan perubahan tingkah laku yang agak jelas.
Perkara penting adalah belajar mentafsir tanda-tanda ini dan bukan sekadar menganggapnya sebagai "hanya PC lama." Apabila virus menyusup masuk ke sistem anda, ia menggunakan sumber, mengubah tetapan dan boleh memanipulasi data peribadi anda , jadi adalah bijak untuk berwaspada. Mari kita semak semula simptom yang paling biasa.
Prestasi yang sangat perlahan dan ranap berterusan
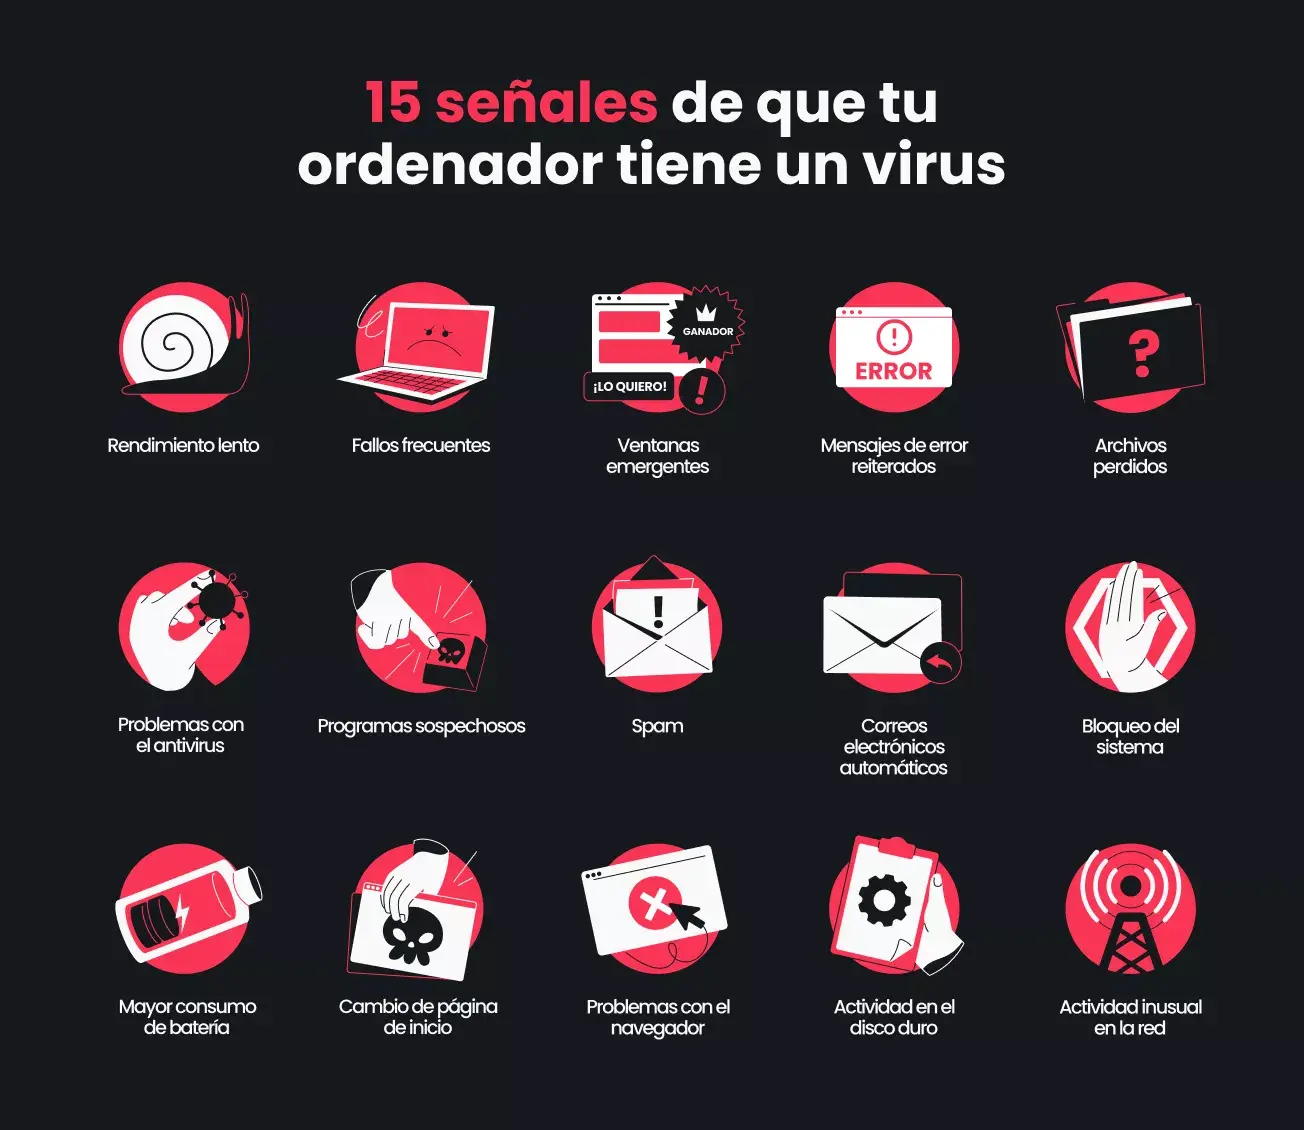
Salah satu tanda pertama ialah komputer tiba-tiba mengambil masa yang lama untuk dimulakan, dibuka program atau ditukar tetingkap . Aplikasi yang sebelum ini berjalan lancar mula membeku dan sistem seolah-olah ketinggalan walaupun dengan tugasan mudah.
Tingkah laku ini boleh disebabkan oleh pelbagai sebab (pemacu keras lama, terlalu banyak program yang dipasang, dll.), tetapi apabila kelembapan muncul secara tiba-tiba, tanpa sebab yang jelas, kemungkinan besar proses berniat jahat sedang menggunakan memori dan kuasa pemprosesan di latar belakang. Jika anda ingin menolak punca biasa yang lain, lihat " Mengapa komputer saya perlahan ?"
Selain kelambatan, komputer juga biasa dimulakan semula dengan sendirinya, membeku atau mati secara tidak dijangka . Masalah ini boleh disebabkan oleh ralat perkakasan, tetapi juga oleh virus atau cecacing yang diprogramkan dengan buruk yang mengganggu kestabilan sistem pengendalian.
Jika skrin anda mula dipenuhi dengan tetingkap timbul dengan iklan, amaran keselamatan palsu atau tawaran ajaib yang didakwa , terutamanya semasa anda menyemak imbas, itu adalah tanda jelas jangkitan adware atau perisian hasad pengiklanan.
Satu lagi simptom klasik ialah laman utama pelayar anda berubah dengan sendirinya , bar alat muncul yang anda tidak ingat telah pasang, atau setiap kali anda mengklik pada hasil carian Google, anda akhirnya dialihkan ke halaman pelik yang penuh dengan iklan.
"Perampas pelayar" ini mengubah suai tetapan untuk mengalihkan trafik web anda ke tapak tertentu , biasanya untuk tujuan pengiklanan atau untuk membawa anda ke tapak web berniat jahat yang cuba memuat turun lebih banyak perisian hasad.
Mesej ralat dan tingkah laku PC autonomi
Apabila mesej ralat mula muncul satu demi satu, kotak dialog pelik muncul atau amaran sistem yang belum pernah anda lihat sebelum ini, ada kemungkinan perisian berniat jahat sedang mengacaukan fail dan tetapan dalaman.
Satu lagi tanda amaran yang tidak boleh diabaikan ialah apabila PC anda mula melakukan sesuatu dengan sendirinya : pelayar anda dibuka tanpa kebenaran anda, program dijalankan sendiri atau mesej dihantar daripada e-mel anda yang tidak anda tulis. Dalam kes ini, kemungkinan besar kuda Trojan sedang mengawal komputer anda dari jauh.
Masalah dengan fail anda dan potensi serangan ransomware
Jika suatu hari nanti anda membuka dokumen anda dan mendapati fail penting hilang, folder telah hilang, atau banyak sambungan telah berubah (contohnya, foto .jpg kini muncul dengan sambungan yang pelik), loceng penggera sepatutnya berbunyi.
Terdapat pelbagai jenis perisian hasad yang direka untuk memadam data, merosakkan fail atau menyulitkannya , kemudian meminta wang sebagai pertukaran untuk pembebasannya. Inilah ransomware yang terkenal: dokumen anda "dijadikan tebusan" dan penjenayah siber meminta wang tebusan.
Dalam serangan jenis ini, anda akan sering melihat mesej pada skrin yang menuntut pembayaran dalam mata wang kripto untuk memulihkan akses kepada fail anda. Ini adalah salah satu situasi yang paling serius, oleh itu, adalah penting untuk sentiasa mempunyai sandaran terkini.
Antivirus dilumpuhkan dan proses yang mencurigakan
Satu helah biasa yang digunakan oleh virus moden adalah dengan cuba melumpuhkan antivirus, tembok api atau alat keselamatan anda yang lain . Jika anda perasan bahawa perisian keselamatan anda berhenti dibuka, ditutup sendiri atau kelihatan seperti dinyahdayakan tanpa anda mengubah apa-apa, berwaspadalah.
Adalah juga idea yang baik untuk menyemak Pengurus Tugas dalam Windows atau Monitor Aktiviti dalam macOS . Jika anda melihat proses dengan nama pelik menggunakan peratusan tinggi CPU, cakera atau sumber rangkaian, ia mungkin perisian hasad yang melombong mata wang kripto, menghantar spam atau melancarkan serangan dari komputer anda.
Penggunaan bateri dan data yang tidak normal
Pada komputer riba, simptom tambahan ialah hayat bateri jauh lebih pendek daripada biasa dan komputer menjadi luar biasa panas, walaupun anda tidak melakukan apa-apa yang berat. Penggunaan kuasa yang berlebihan ini biasanya disebabkan oleh proses tersembunyi yang berjalan secara berterusan. Jika anda tidak pasti sama ada ia disebabkan oleh kotoran atau perisian hasad, periksa sama ada komputer anda terlalu panas.
Jika anda menggunakan sambungan data terhad (contohnya, dengan menambatkan internet mudah alih anda), peningkatan trafik rangkaian secara tiba-tiba juga mencurigakan. Ini mungkin bermakna PC anda menghantar maklumat tanpa kebenaran anda atau terlibat dalam aktiviti dalam talian yang berniat jahat.
Cara untuk komputer dijangkiti virus
Virus komputer berfungsi seperti selesema: ia memerlukan titik masuk, merebak dan mula merosakkan sistem. Komputer anda mempunyai "sistem imun" sendiri (fail sistem, memori, antivirus, tembok api dan sebagainya), tetapi jika anda secara tidak sengaja memasukkan fail yang dijangkiti atau mengklik di tempat yang tidak sepatutnya, anda akan menghadapi masalah.
Perkara paling penting untuk difahami ialah sebahagian besar jangkitan tidak muncul secara ajaib , tetapi kerana pengguna melakukan beberapa jenis tindakan: memuat turun program berniat jahat, membuka e-mel pancingan data, menyambungkan pemacu USB yang dikompromi… Mari kita lihat titik masuk yang paling biasa.
Laman web berbahaya dan muat turun percuma "terlalu bagus untuk menjadi kenyataan"
Banyak jangkitan bermula apabila anda melayari laman web yang tidak boleh dipercayai yang, tanpa anda sedari, memuat turun dan memasang kod berniat jahat pada komputer anda . Kadangkala hanya memasuki laman web sudah memadai; pada masa lain, cukup dengan mengklik pada sepanduk atau menerima muat turun pemalam atau pemain video yang sepatutnya.
Penjenayah siber tahu kita tertarik dengan perkara "percuma", jadi perisian hasad sering kali menyamar dalam permainan cetak rompak, crack, pengaktif, filem percuma, plugin dan pelbagai jenis program yang dihoskan di laman web yang mencurigakan. Penjimatan jangka pendek selalunya berakhir dengan kerugian yang besar.
E-mel dan pautan yang mencurigakan
E-mel kekal sebagai salah satu kaedah utama untuk menyebarkan perisian hasad. Anda menerima mesej dengan baris subjek yang membimbangkan atau menarik perhatian ("bil tertunggak," "anda telah memenangi hadiah," "terdapat masalah dengan akaun anda") dan di dalamnya terdapat lampiran atau pautan yang, jika dibuka, memuat turun virus tersebut.
Dalam banyak kes, e-mel ini meniru reka bentuk bank, syarikat kurier atau perkhidmatan terkenal dengan sempurna, menjadikannya mudah untuk terjebak dalam perangkap jika anda tidak memberi perhatian khusus kepada alamat penghantar atau kesalahan penulisan kecil.
Aplikasi dan perisian pihak ketiga yang tidak disahkan
Memasang perisian daripada sumber selain gedung aplikasi rasmi atau laman web pengeluar adalah berisiko. Banyak pemasang pihak ketiga menyertakan PUP (program yang mungkin tidak diingini) yang menambah bar alat, mengubah suai pelayar anda atau mengintip aktiviti anda.
Dalam senario terburuk, pemasang tersebut secara langsung merupakan perisian hasad yang, sebaik sahaja berada di sistem anda, akan membuka pintu belakang untuk penyerang lain memasuki , mencuri data atau menggunakan komputer anda untuk tujuan mereka sendiri.
Kerentanan dan eksploitasi rangkaian
Sesetengah ancaman yang lebih canggih hanya memerlukan sambungan ke rangkaian yang terdedah . Ancaman tersebut mengeksploitasi kelemahan keselamatan dalam sistem pengendalian atau perkhidmatan yang terdedah untuk menyusup masuk ke dalam sistem, terutamanya dalam persekitaran perusahaan.
Virus rangkaian ini boleh merebak dengan cepat merentasi rangkaian tempatan , menjangkiti berbilang komputer tanpa campur tangan pengguna secara langsung, menjadikannya sangat berbahaya dalam perniagaan dan organisasi.
Jenis-jenis malware dan virus yang boleh menjejaskan PC anda
Apabila kita bercakap tentang "virus," kita sering menggabungkan pelbagai jenis ancaman. Memahaminya membantu anda memahami apa yang mungkin berlaku pada komputer anda dan cara menanganinya . Jika anda berminat dengan konteksnya, lihat sejarah virus komputer.
Virus klasik dan virus penulisan ganti
Virus komputer tradisional ialah program yang melekatkan dirinya pada fail boleh laku lain dan diaktifkan apabila anda membukanya. Ia boleh mengubah suai, memadam atau merosakkan fail tersebut, menyebabkan aplikasi anda berhenti berfungsi dengan betul.
Menulis ganti virus, khususnya, menulis semula kandungan fail yang dijangkiti , mengakibatkan kehilangan maklumat asal. Ia biasanya tiba sebagai lampiran e-mel atau tersembunyi dalam muat turun daripada laman web yang tidak boleh dipercayai yang menjanjikan perisian atau kandungan percuma.
Cacing dan virus rangkaian
Cacing berbeza daripada virus kerana ia tidak perlu "melekat" pada fail lain untuk merebak. Ia mampu mereplikasi diri mereka sendiri dan berkembang merentasi rangkaian tempatan atau Internet dengan mengeksploitasi kelemahan.
Jenis ancaman ini boleh menyebabkan penggunaan lebar jalur yang tinggi, beban sistem dan kehilangan data . Oleh kerana ia tidak memerlukan interaksi pengguna yang berterusan, ia amat berbahaya dalam rangkaian korporat.
Perampas pelayar mengubah halaman utama, enjin carian dan tetapan lain anda untuk mengalihkan pelayaran anda ke laman web tertentu. Matlamat mereka biasanya untuk memaparkan iklan yang mengganggu atau mencuri data.
Mereka biasanya tiba bersama perisian percuma, sambungan palsu atau pautan berniat jahat . Walaupun kadangkala ia kelihatan "menjengkelkan," ia boleh mengumpul maklumat tentang tabiat melayari anda atau kelayakan log masuk anda.
Trojan dan alat kawalan jauh
Trojan menyamar sebagai program yang berguna atau tidak berbahaya, tetapi setelah dipasang, ia membenarkan penyerang mengawal komputer . Dari situ, ia boleh mencuri kata laluan, merakam ketukan kekunci atau mengaktifkan kamera web tanpa anda sedari.
Banyak Trojan adalah sebahagian daripada rangkaian komputer zombi (botnet) yang digunakan untuk menghantar spam, menjalankan serangan besar-besaran atau mengedarkan lebih banyak perisian hasad , semuanya dari PC anda tanpa pengetahuan anda.
Ransomware: rampasan fail anda
Ransomware merupakan salah satu ancaman yang paling digeruni kerana ia menyulitkan dokumen anda dan memotong akses kepada foto, fail kerja, pangkalan data dan sebarang fail penting yang lain. Kemudian, ia memaparkan mesej yang menuntut bayaran sebagai pertukaran untuk kunci yang sepatutnya digunakan untuk mendapatkannya semula.
Dalam banyak kes, walaupun anda membayar, tiada jaminan anda akan memulihkan data anda . Itulah sebabnya pakar menekankan pencegahan dan sandaran sebagai pertahanan paling berkesan terhadap serangan jenis ini.
Perisian intip dan kecurian maklumat
Perisian intip direka untuk mengintip anda tanpa pengetahuan anda : ia merekodkan laman web yang anda lawati, apa yang anda taip, kelayakan log masuk anda, nombor kad kredit dan data sensitif yang lain. Semua maklumat ini dihantar kepada pihak ketiga yang boleh menggunakannya untuk penipuan dan kecurian identiti.
Ia sering tiba tersembunyi di dalam bar alat, aplikasi "percuma" atau aplikasi mudah alih daripada sumber yang meragukan. Walaupun ia mungkin senyap, kesannya terhadap privasi dan dompet anda boleh menjadi sangat besar.
Perisian iklan dan pengiklanan invasif
Adware memberi tumpuan kepada memaparkan iklan, tetingkap timbul dan pengalihan yang berterusan semasa anda menyemak imbas. Ia tidak selalunya berbahaya dalam erti kata tradisional, tetapi ia boleh menjadi sangat menjengkelkan dan menjejaskan prestasi sistem dengan serius.
Tambahan pula, banyak program adware bertindak hampir sama dengan spyware, mengumpul data pelayaran dan pilihan untuk memprofilkan anda dengan lebih baik, jadi ia juga tidak boleh dipandang rendah.
Virus polimorfik dan ancaman lanjutan
Virus polimorfik amat sukar dikesan kerana ia mengubah suai kod mereka sendiri setiap kali ia mereplikasi . Perubahan berterusan ini membolehkannya mengelak daripada banyak tandatangan antivirus tradisional.
Di samping itu, serangan yang semakin canggih sedang muncul yang menggunakan teknik berasaskan kecerdasan buatan , perisian hasad tanpa fail (yang hampir tidak meninggalkan kesan pada cakera), dan varian ransomware yang sangat halus. Oleh itu, pentingnya mempunyai penyelesaian keselamatan yang moden dan terjaga dengan baik.
Cara mengesan dan membuang virus daripada komputer anda
Jika anda mengesyaki PC anda dijangkiti, kuncinya adalah bertindak pantas dan sistematik untuk mengelakkan masalah daripada bertambah buruk. Dalam kebanyakan kes, mengikuti beberapa langkah logik akan membolehkan anda membersihkannya tanpa perlu memformat.
Langkah 1: Pasang program antivirus yang andal dan terkini
Langkah pertama adalah mempunyai program antivirus yang andal yang melakukan imbasan menyeluruh dan menawarkan perlindungan masa nyata. Terdapat pilihan percuma yang boleh diterima dan penyelesaian berbayar yang lebih komprehensif untuk pengguna yang mahukan keselamatan tambahan.
Program-program ini menganalisis fail, memantau proses dan menyekat aktiviti yang mencurigakan sebelum ia boleh membahayakan sistem anda. Pastikan anda sentiasa mengaktifkan kemas kini automatik untuk memastikan anda mempunyai definisi perisian hasad terkini.
Langkah 2: Putuskan sambungan komputer daripada Internet
Semasa anda menyelesaikan masalah, adalah idea yang baik untuk mencabut kabel rangkaian atau mematikan Wi-Fi bagi mengelakkan perisian hasad daripada berkomunikasi dengan dunia luar, mencuri lebih banyak data atau cuba merebak ke peranti lain pada rangkaian anda.
Langkah mudah ini mengurangkan kemungkinan peralatan digunakan sebagai sebahagian daripada botnet atau serangan jarak jauh , dan memutuskan komunikasi dengan pelayan arahan dan kawalan penyerang yang berpotensi.
Langkah 3: But ke Mod Selamat
Mod Selamat ialah mod but khas yang hanya memuatkan komponen sistem penting . Dengan mengehadkan program yang dimulakan, banyak virus dihalang daripada berjalan, menjadikannya lebih mudah untuk dikesan dan dialih keluar.
Dalam Windows 10 dan 11, Mod Selamat boleh diakses melalui pilihan permulaan lanjutan , manakala macOS menawarkan But Selamat dengan menekan kekunci Shift semasa permulaan. Setiap sistem mempunyai pintasan tersendiri, tetapi ideanya adalah sama: untuk but dengan minimum.
Langkah 4: Bersihkan fail dan program yang tidak anda gunakan
Gunakan peluang ini untuk menyemak semula apa yang telah anda pasang dan apa yang ada dalam folder anda. Perisian hasad sering disertakan dengan program yang tidak lagi anda gunakan, sambungan pelayar yang terlupa atau fail yang telah dimuat turun lama dahulu yang tidak lagi anda perlukan.
Pada Windows, anda boleh menggunakan alat seperti Pembersihan Cakera dan menyemak senarai program yang dipasang; pada macOS, ciri Pengurusan Storan dan folder Aplikasi. Lebih teratur semuanya, lebih mudah untuk mengenal pasti apa yang tidak diperlukan.
Langkah 5: Jalankan imbasan penuh dengan perisian antivirus anda
Dengan komputer anda terputus sambungan daripada internet dan berada dalam Mod Selamat, jalankan imbasan sistem penuh dengan penyelesaian antivirus anda . Imbasan ini mungkin mengambil sedikit masa, tetapi ia adalah cara paling berkesan untuk mencari dan mengkuarantin kebanyakan ancaman. Pada Windows, sebagai contoh, anda boleh mempelajari cara mengimbas virus dalam Windows 11 menggunakan Windows Defender.
Langkah 6: Mulakan semula PC anda dan semak kelakuannya
Setelah antivirus selesai mengimbas dan membersihkan apa yang telah ditemui, mulakan semula komputer anda seperti biasa untuk keluar dari Mod Selamat dan kembali menggunakannya seperti biasa.
Periksa sama ada simptom yang anda perhatikan telah hilang : tiada lagi tetingkap timbul, pelayar berfungsi dengan baik, prestasi boleh diterima, tiada lagi e-mel pelik dihantar, dsb. Jika anda masih perasan sesuatu yang luar biasa, anda mungkin perlu mengulangi imbasan, cuba alat lain atau dapatkan bantuan profesional.
Langkah 7: Tukar semua kata laluan anda
Banyak jenis perisian hasad direka untuk mencuri kelayakan log masuk untuk e-mel, media sosial, perbankan dalam talian dan perkhidmatan lain . Jika komputer anda telah dijangkiti, adalah bijak untuk menganggap bahawa data ini mungkin telah dikompromikan.
Sebaik sahaja anda yakin sistem anda bersih, tukar kata laluan untuk akaun anda yang paling penting, utamakan e-mel, perbankan dan perkhidmatan kritikal . Ambil peluang ini untuk mendayakan pengesahan dua langkah apabila boleh, dengan menambah lapisan keselamatan tambahan.
Amalan baik untuk mencegah jangkitan pada masa hadapan
Setelah melalui dugaan virus, sudah tentu anda tidak mahu mengalaminya lagi. Kuncinya adalah mengamalkan tabiat keselamatan yang baik dan bergantung pada alat yang sesuai yang bertindak sebagai perisai daripada ancaman baharu.
Sentiasa pasang antivirus yang baik.
Mempunyai program antivirus berkualiti yang dikonfigurasikan dengan baik dan terkini adalah penting pada masa kini. Ia bukan sekadar menjalankan imbasan apabila anda ingat, tetapi juga mengekalkan perlindungan masa nyata yang sentiasa memantau sistem anda.
Produk yang paling komprehensif menggabungkan pengesanan berasaskan tandatangan dengan analisis tingkah laku , yang membolehkannya mengenal pasti ancaman baharu berdasarkan apa yang mereka lakukan, bukan hanya apa yang dipanggil.
Pastikan sistem dan perisian anda sentiasa dikemas kini
Kemas kini bukan sekadar gangguan: ia sering membetulkan lubang keselamatan yang dieksploitasi oleh penyerang . Microsoft dan Apple kerap mengeluarkan tampalan untuk menangani kelemahan dalam sistem pengendalian mereka.
Pada Windows, disyorkan untuk mendayakan Kemas Kini Windows bagi memasang kemas kini penting secara automatik . Pada macOS, anda boleh menyemak bahagian "Kemas Kini Perisian" sekali-sekala untuk memastikan anda tidak terlepas apa-apa. Lakukan perkara yang sama untuk pelayar anda dan sebarang program lain yang kerap anda gunakan.
Gunakan penyekat timbul dan penyekat kandungan berniat jahat
Penyekat timbul merupakan alat yang sangat berguna untuk mengelakkan kebanyakan pengiklanan yang mengganggu dan tetingkap yang mengelirukan yang cuba menyelinap masuk muat turun berniat jahat. Pelayar moden biasanya mempunyai satu terbina dalam; anda hanya perlu mengaktifkannya.
Di samping itu, banyak penyelesaian keselamatan termasuk penyekat iklan, penjejak dan penyekat laman web berbahaya , yang menapis trafik sebelum ia sampai ke pelayar anda. Perlindungan berlapis ini dapat mengurangkan kemungkinan anda terjerumus ke dalam perangkap.
Muat turun fail hanya daripada sumber yang dipercayai
Ia mungkin kedengaran berulang-ulang, tetapi ia adalah salah satu peraturan utama: jangan muat turun perisian atau kandungan daripada tapak yang anda tidak percayai . Jika sesuatu kelihatan terlalu bagus untuk menjadi kenyataan (program berbayar percuma, lesen "ajaib", filem yang baru dikeluarkan...), ia biasanya satu penipuan.
Bila-bila masa yang boleh, patuhi laman web pembangun rasmi, gedung aplikasi yang bereputasi atau repositori yang mantap. Laman web ini biasanya menyemak kandungannya dan menjalani pemeriksaan keselamatan yang dapat mengurangkan risiko dengan ketara.
Latih "naluri" digital anda
Selain alatan tersebut, pertahanan terbaik anda adalah diri sendiri: belajar untuk berwaspada terhadap e-mel yang tidak dijangka, tidak mengklik pautan yang pelik dan menyemak dengan teliti apa yang anda pasang akan menjimatkan sebahagian besar masalah harian anda.
Anda tidak perlu menjadi pakar keselamatan siber, tetapi adalah bijak untuk mengekalkan pemikiran kritis dan sentiasa mendapat maklumat tentang penipuan paling biasa yang beredar dalam talian. Dengan gabungan program antivirus yang baik, perisian terkini dan tabiat berhemat, PC anda akan jauh lebih kecil kemungkinannya untuk dijangkiti.
Dengan semua perkara di atas, jelaslah bahawa komputer sering memberi banyak petunjuk apabila ada sesuatu yang tidak kena: kelambatan yang tidak dijangka, iklan yang mengganggu, fail yang hilang, perisian antivirus yang dilumpuhkan atau e-mel yang pelik adalah semua amaran yang tidak boleh diabaikan. Memahami bagaimana perisian hasad masuk, jenis yang wujud dan cara bertindak langkah demi langkah untuk menganalisis, membersihkan dan mengukuhkan sistem membuat perbezaan antara ketakutan kecil dan bencana sebenar dengan kehilangan data dan akaun yang dikompromikan.

Indeks
- 1 Tanda-tanda jelas bahawa PC anda mungkin mempunyai virus
- 1.1 Prestasi yang sangat perlahan dan ranap berterusan
- 1.2 Tetingkap timbul dan perubahan pelik dalam pelayar
- 1.3 Mesej ralat dan tingkah laku PC autonomi
- 1.4 Masalah dengan fail anda dan potensi serangan ransomware
- 1.5 Antivirus dilumpuhkan dan proses yang mencurigakan
- 1.6 Penggunaan bateri dan data yang tidak normal
- 2 Cara untuk komputer dijangkiti virus
- 3 Jenis-jenis malware dan virus yang boleh menjejaskan PC anda
- 4 Cara mengesan dan membuang virus daripada komputer anda
- 4.1 Langkah 1: Pasang program antivirus yang andal dan terkini
- 4.2 Langkah 2: Putuskan sambungan komputer daripada Internet
- 4.3 Langkah 3: But ke Mod Selamat
- 4.4 Langkah 4: Bersihkan fail dan program yang tidak anda gunakan
- 4.5 Langkah 5: Jalankan imbasan penuh dengan perisian antivirus anda
- 4.6 Langkah 6: Mulakan semula PC anda dan semak kelakuannya
- 4.7 Langkah 7: Tukar semua kata laluan anda
- 5 Amalan baik untuk mencegah jangkitan pada masa hadapan