- Defender menyediakan perlindungan masa nyata dan membolehkan peperiksaan yang pantas, komprehensif, tersuai dan luar talian.
- Imbasan spot daripada Explorer dan pengecualian dengan kad bebas dan pembolehubah persekitaran.
- MSRT dan Pengimbas Keselamatan melengkapkan pengesanan dengan analisis manual yang dikemas kini.
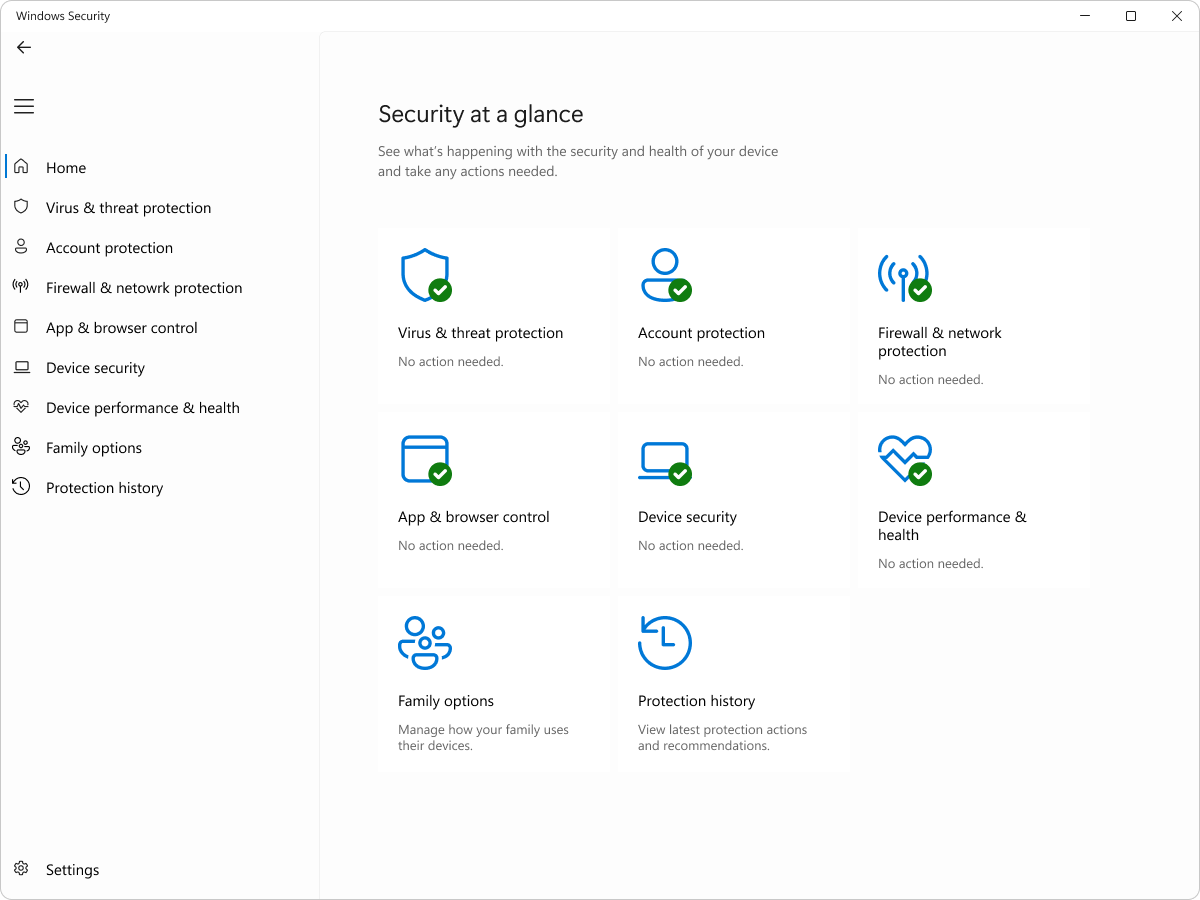
Jika anda menggunakan Windows 11, anda sudah mempunyai sekutu terbina dalam untuk mencegah virus: Microsoft Defender Antivirus . Sistem ini memantau di latar belakang dan, apabila diperlukan, membolehkan anda menjalankan imbasan penuh untuk mencari dan meneutralkan ancaman. Mari kita semak semua yang anda boleh lakukan dengannya (dan alatan Microsoft yang lain) untuk mengesan dan mengalih keluar perisian hasad tanpa sebarang kerumitan.
Dalam panduan ini, anda akan menemui arahan langkah demi langkah dan petua praktikal tentang cara mengimbas PC anda dengan Windows Defender, cara menjalankan imbasan spot daripada Explorer, bila masa yang sesuai untuk menjalankan imbasan , cara mencipta pengecualian dengan wildcard dan pembolehubah persekitaran, dan cara menambah perlindungan anda dengan MSRT (alat yang boleh diakses dengan "mrt") dan Microsoft Safety Scanner (msert.exe). Kami juga menyertakan cadangan keselamatan untuk mengelakkan masalah dan apa yang perlu dilakukan jika masalah berterusan.
Bilakah dinasihatkan untuk mengambil pemeriksaan keselamatan?
Ada kalanya adalah lebih baik untuk bermain dengan selamat dan menjalankan pemeriksaan manual. Jika anda mengesyaki jangkitan atau ingin mengesahkan bahawa ketakutan sebelumnya telah hilang, adalah idea yang baik untuk menjalankan imbasan atas permintaan . Defender akan memaklumkan anda setelah selesai jika ia menemui apa-apa dan tindakan yang perlu diambil.
Beberapa tanda biasa bahawa ada sesuatu yang tidak kena dengan komputer anda adalah jelas: sistem berjalan lebih perlahan daripada biasa , bateri habis lebih cepat daripada biasa, atau penggunaan data anda meningkat tanpa sebab yang jelas. Gejala-gejala ini biasanya menunjukkan bahawa proses yang tidak diketahui sedang menggunakan sumber di latar belakang.
Penunjuk biasa kemungkinan perisian hasad
-
Prestasi tiba-tiba merosot, dengan aplikasi mengambil masa lebih lama untuk dibuka atau ranap lebih daripada yang dijangkakan.
-
Bateri ini tahan lama dengan ketara berbanding dahulu, walaupun tanpa perubahan dalam penggunaan harian anda.
-
Penggunaan data yang tidak dijangka, terutamanya jika anda belum memasang apa-apa yang baharu dan tidak melakukan muat turun intensif.
Petunjuk lain termasuk tetingkap timbul yang berterusan, pengalihan pelayar yang luar biasa , tetapan yang berubah sendiri atau program yang anda tidak ingat pernah pasang. Sekiranya anda curiga, periksa sistem anda.
Imbas PC anda dengan Windows Security (Microsoft Defender)
Windows 11 merangkumi aplikasi Keselamatan Windows , yang membolehkan anda menjalankan imbasan pada bila-bila masa. Antivirus Microsoft berfungsi secara automatik di latar belakang, memantau fail dan proses yang anda buka atau muat turun , tetapi anda yang menentukan bila hendak menjalankan imbasan yang lebih teliti.
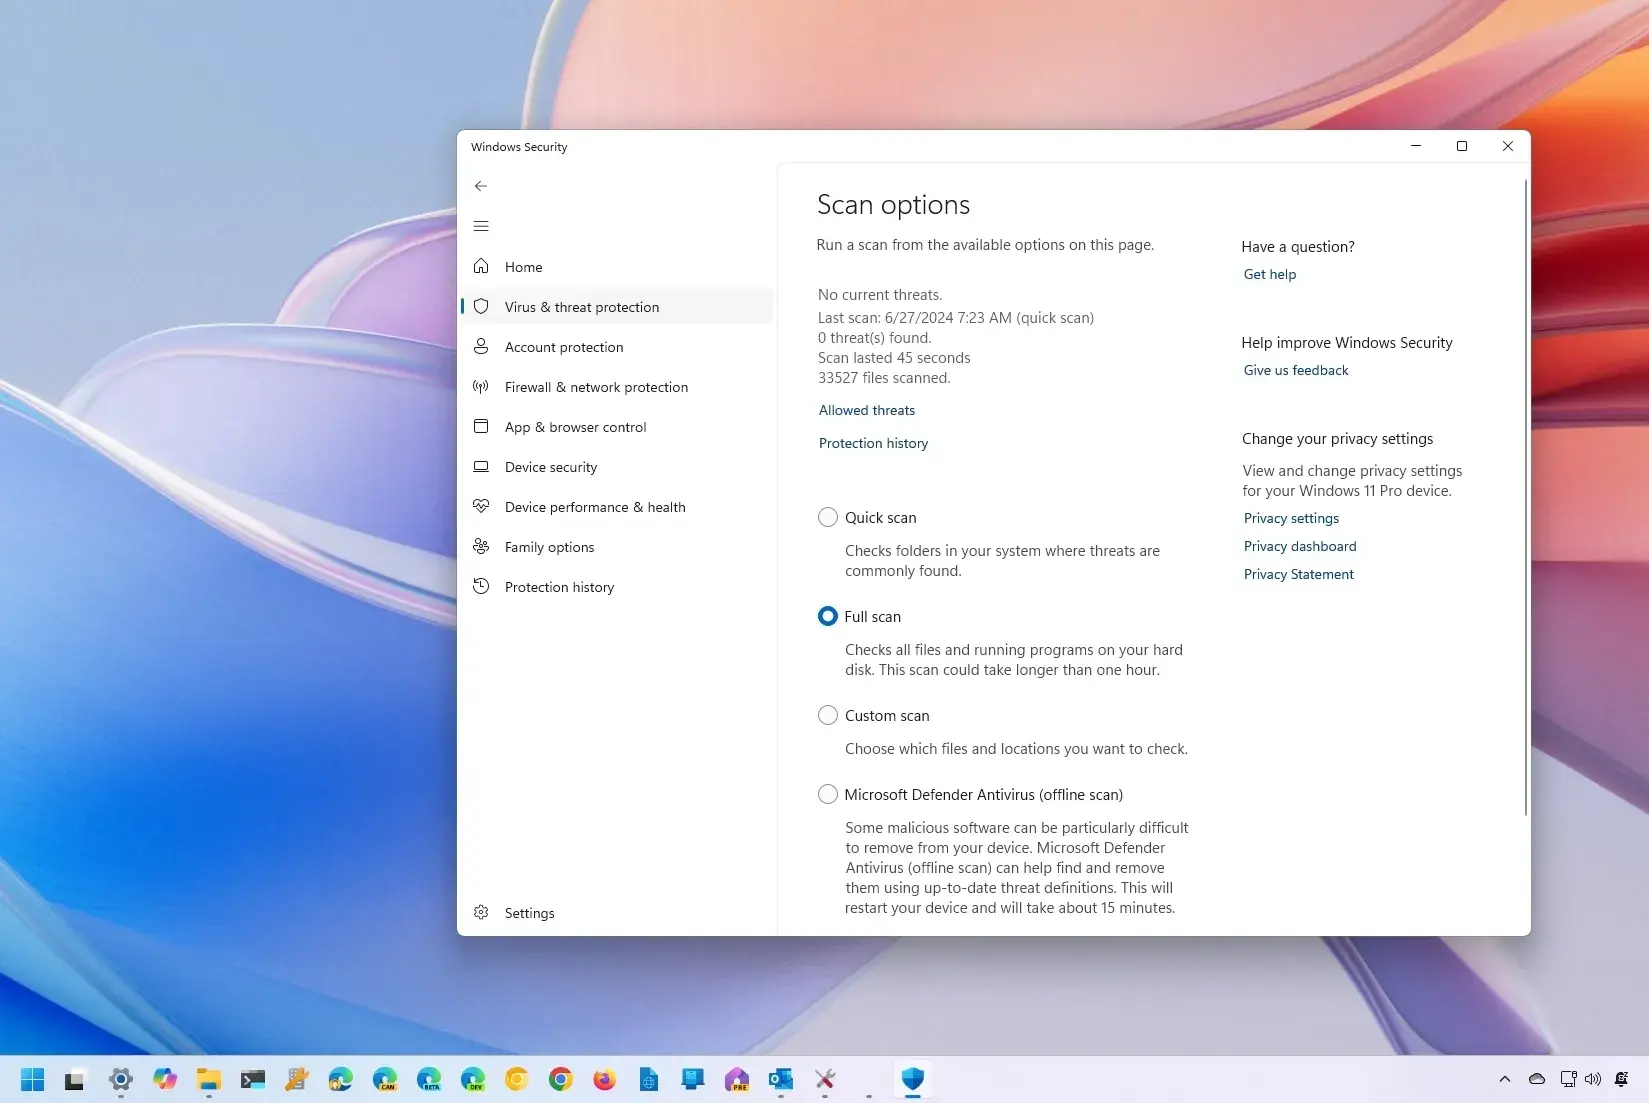
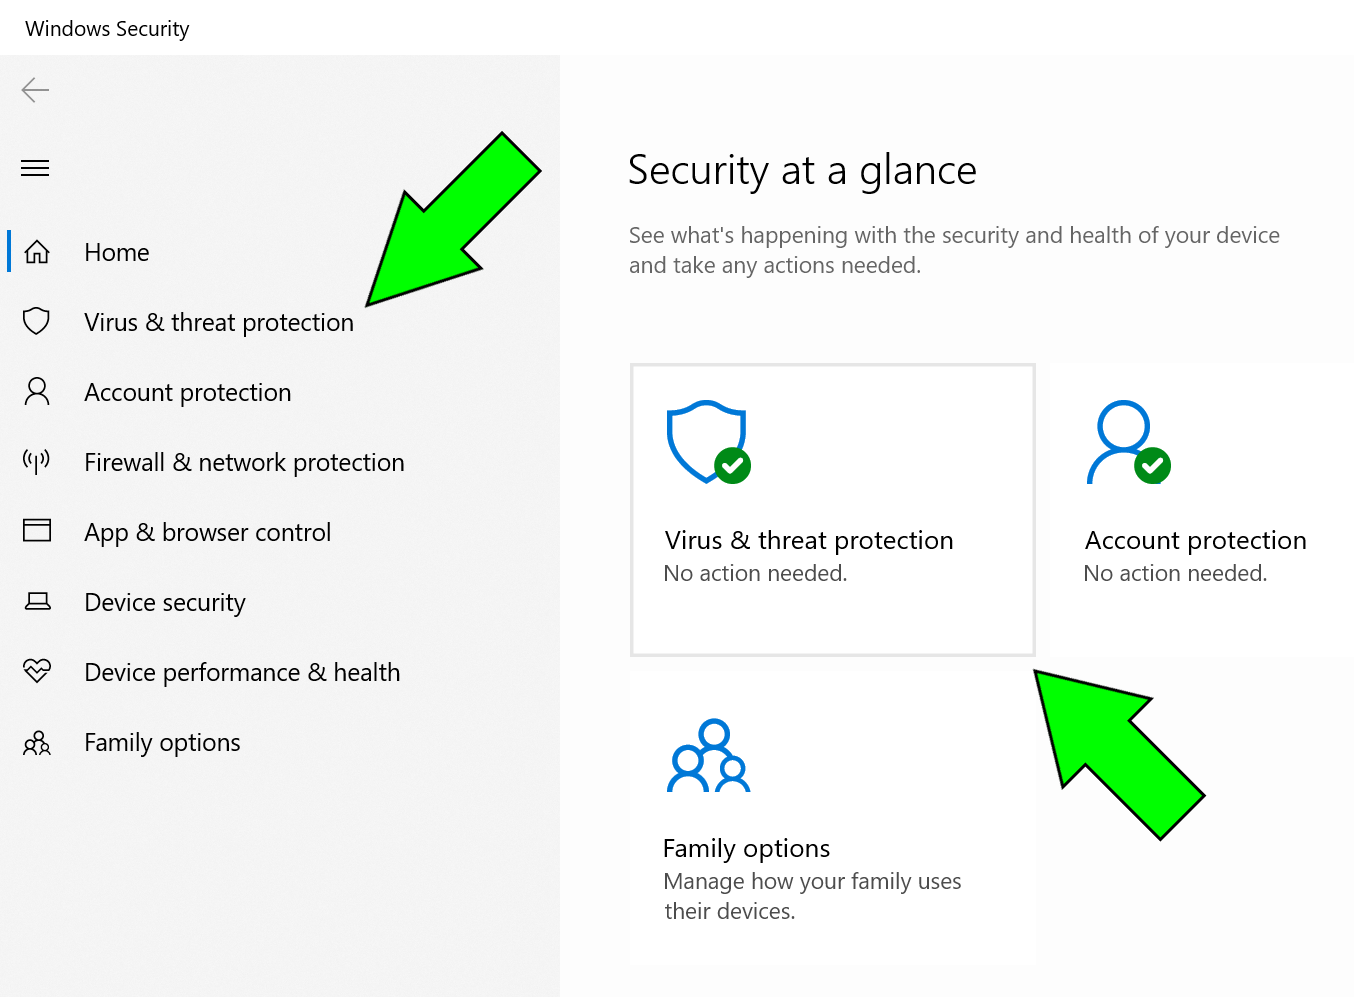
Untuk membuka konsol, pergi ke Tetapan > Privasi & keselamatan > Keselamatan Windows dan ketik "Buka Keselamatan Windows." Kemudian, pergi ke "Perlindungan virus & ancaman" dan ketik "Pilihan imbasan" untuk memilih cara untuk meneruskan. Imbasan yang tersedia termasuk mod Pantas, Penuh, Tersuai dan Luar Talian Microsoft Defender Antivirus .
Imbasan pantas menyemak kawasan yang paling terdedah; imbasan penuh memeriksa setiap sudut sistem dengan teliti; dan dengan imbasan tersuai, anda memilih folder atau pemacu tertentu. Imbasan luar talian memulakan semula PC dan menganalisis sebelum Windows dimuatkan , pilihan yang sangat berguna terhadap ancaman degil yang tersembunyi semasa permulaan biasa, seperti bootkit UEFI.
Apabila anda mengetik "Imbas sekarang," Defender akan menganalisis fail anda dan menunjukkan kepada anda jika ia mengesan apa-apa yang mencurigakan. Jika ia menemui jangkitan, anda boleh mengkuarantin atau memadam item yang terjejas , dengan cadangan yang jelas untuk setiap penemuan. Jika ia tidak menemui apa-apa, anda akan melihatnya serta-merta.
Untuk mengesahkan bahawa perlindungan aktif, buka aplikasi Keselamatan Windows dan pergi ke "Perlindungan virus & ancaman." Dalam bahagian "Siapa yang melindungi saya?", klik "Urus penyedia" untuk menyemak perisian antivirus anda. Jika anda perlu menghidupkan perlindungan masa nyata, pergi ke "Tetapan perlindungan virus & ancaman" > "Urus tetapan" dan tukar Perlindungan masa nyata kepada Hidup.
Analisis fail dan folder daripada Explorer
Kadangkala anda tidak mahu mengimbas keseluruhan sistem, tetapi sebaliknya item tertentu yang menimbulkan kebimbangan. Dalam kes itu, daripada File Explorer, anda boleh klik kanan pada mana-mana fail atau folder dan pilih "Tunjukkan lebih banyak pilihan," diikuti dengan "Imbas dengan Microsoft Defender ." Ini ialah cara cepat untuk mengesahkan sama ada lampiran, muat turun atau folder tertentu bersih.
Apabila selesai, anda akan melihat hasilnya. Jika ia mengesan apa-apa, aplikasi akan membawa anda ke halaman pilihan imbasan untuk menguruskan ancaman tanpa membuang masa . Jika tiada apa-apa yang ditemui, anda boleh yakin bahawa elemen ini tidak menimbulkan risiko yang diketahui.
Pengecualian dalam Microsoft Defender: Bila dan cara mengkonfigurasinya
Dalam beberapa senario lanjutan, anda mungkin tidak mahu perisian antivirus anda memantau fail, folder atau proses tertentu dalam masa nyata. Contohnya, dalam persekitaran pembangunan atau dengan alat yang anda tahu selamat tetapi menghasilkan positif palsu. Dalam kes ini, anda boleh membuat pengecualian, sentiasa dengan berhati-hati dan hanya apabila perlu.
Sila ambil perhatian bahawa pengecualian ini menjejaskan pengimbasan masa nyata Microsoft Defender Antivirus. Imbasan berjadual, sama ada daripada Defender itu sendiri atau penyelesaian antiperisian hasad pihak ketiga, masih boleh mengimbas item ini melainkan ia turut dikecualikan dalam produk lain tersebut.
Untuk menambah atau mengalih keluar pengecualian, pergi ke Keselamatan Windows > Perlindungan virus & ancaman > Urus tetapan (di bawah Tetapan perlindungan virus & ancaman) dan klik Tambah atau alih keluar pengecualian. Anda boleh memilih daripada empat jenis bergantung pada apa yang perlu anda kecualikan.
-
Fail : Mengecualikan fail tertentu yang anda tidak mahu disemak dalam masa nyata.
-
Folder : mengecualikan folder dan semua kandungannya, termasuk fail dalam subfoldernya.
-
Jenis fail: tidak termasuk keseluruhan sambungan. Contohnya, menggunakan corak seperti
*stakan mengecualikan.test,.past,.investdan sebarang sambungan yang berakhir dengan "st". -
Proses : Sebarang fail yang dibuka melalui proses ini dikecualikan daripada analisis masa nyata. Nota: Fail-fail ini mungkin masih dianalisis dalam imbasan manual atau berjadual jika ia tidak dikecualikan sebagai fail atau folder.
Anda boleh menggunakan aksara kad bebas untuk menampung berbilang kes dengan satu pengecualian. Tanda bintang (*) menggantikan sebarang bilangan aksara. Contoh praktikal:
-
Dalam proses:
C:\\MyProcess\\*akan membuat semua proses terletak diC:\\MyProcessdan subfoldernya dikecualikan daripada analisis masa nyata. -
Dalam proses mengikut nama:
prueba.*Ini tidak termasuk fail yang dibuka oleh mana-mana proses yang namanya "ujian", tanpa mengira sambungannya.
Tambahan pula, adalah mungkin untuk menggunakan pembolehubah persekitaran untuk menentukan laluan secara fleksibel. Contohnya, pengecualian yang menggunakan %PROGRAMDATA%\\CustomLogFiles\\test.exe akan membenarkan fail yang dibuka melalui laluan khusus itu Ini akan dikecualikan daripada analisis masa nyata. Semak senarai pembolehubah persekitaran yang tersedia dalam dokumentasi Windows jika anda memerlukan laluan lain.
Mengalih keluar pengecualian adalah semudah itu: kembali ke “Tambah atau alih keluar pengecualian”, pilih yang anda tidak perlukan dan ketik “Alih Keluar” untuk mengembalikan perubahan . Ingat untuk menyemak pengecualian anda secara berkala bagi mengelakkan jurang yang tidak perlu dalam perlindungan anda.
MSRT (mrt): alat klasik untuk mengalih keluar perisian hasad
Selain Defender, Windows telah memasukkan alat selama bertahun-tahun yang diabaikan oleh ramai orang: Alat Penyingkiran Perisian Microsoft (MSRT). Ia tidak menggantikan perisian antivirus atau melakukan imbasan masa nyata, tetapi ia boleh mengesan dan mengalih keluar keluarga perisian hasad biasa tertentu , termasuk beberapa rootkit , dengan imbasan manual yang sangat mudah.
Untuk menjalankannya, tekan kekunci Windows + R serentak untuk membuka kotak dialog "Run". taip mrt dan sahkan dengan OK. Windows akan meminta kebenaran pentadbir; klik Ya. Anda akan melihat tetingkap Microsoft Malicious Software Removal Tool, dengan pengenalan ringkas dan butang Seterusnya untuk bermula.
Pilih jenis imbasan: pantas, penuh atau tersuai (yang terakhir membolehkan anda menyemak laluan tertentu). Imbasan boleh mengambil masa antara beberapa minit hingga lebih sejam, bergantung pada saiz cakera anda dan bilangan fail . Setelah selesai, MSRT akan memberitahu anda jika ia telah menemui apa-apa dan, jika ya, menawarkan pilihan untuk memadamkannya.
MSRT berguna jika anda bingung dengan pelbagai pilihan Defender atau jika anda mencari imbasan manual tradisional . Walau bagaimanapun, perlu diingat bahawa skopnya direka bentuk untuk ancaman biasa dan untuk imbasan yang lebih teliti, sebaiknya gunakan imbasan terbina dalam Defender, termasuk mod luar taliannya.
Pengimbas Keselamatan Microsoft (msert.exe): Imbasan atas permintaan dikemas kini
Satu lagi alat rasmi yang perlu diberi perhatian ialah Microsoft Safety Scanner, perisian boleh laku mudah alih yang boleh anda muat turun dan jalankan bila-bila masa yang diperlukan. Tujuannya adalah untuk mengimbas dan mengalih keluar perisian hasad daripada komputer Windows dan cuba memulihkan perubahan yang disebabkan oleh ancaman yang dikenal pasti . Ia sesuai sebagai pendapat kedua apabila anda mengesyaki sesuatu telah terlepas pandang dan melengkapi alat dan helah penyelenggaraan yang lain.
Terdapat beberapa perkara penting yang perlu diingat: Takrifan Pengimbas Keselamatan kerap dikemas kini dan alat ini tamat tempoh 10 hari selepas muat turun . Jika anda ingin menggunakannya semula selepas itu, muat turun versi terkini dan jalankannya sekali lagi untuk memastikan ia mempunyai risikan keselamatan yang paling terkini.
Pengimbas Keselamatan tidak memasang atau muncul dalam menu Mula atau pada desktop. Simpan fail di tempat yang anda akan ingat (biasanya, msert.exe) dan bukanya untuk memulakan peperiksaan. Anda boleh memilih antara peperiksaan cepat, penuh atau diperibadikan.Dan pada akhirnya anda akan melihat ringkasan pada skrin.
Jika anda ingin melihat butiran penuh pengesanan, semak log yang ditinggalkan oleh alat itu %SYSTEMROOT%\\debug\\msert.logUntuk "menyahpasang"nya, mudah sahaja padamkan boleh laku apabila anda tidak memerlukannya lagi. Ingat: ia tidak menggantikan antivirus anda, dan untuk perlindungan masa nyata, adalah disyorkan untuk memastikan Microsoft Defender didayakan.
Amalan terbaik untuk mencegah perisian hasad dalam Windows 11
Tiada ujian yang dapat menggantikan pencegahan. Lebih banyak anda mengurangkan permukaan serangan, lebih kurang peluang perisian hasad untuk masuk. Windows 11 dilengkapi dengan beberapa ciri dan tetapan yang, digabungkan dengan akal sehat, mewakili lonjakan ketara ke hadapan dalam keselamatan.
-
Pastikan Windows dan aplikasi anda dikemas kini : Pergi ke Tetapan > Kemas Kini Windows dan ketik "Semak kemas kini". Tampalan ini selalunya merangkumi pembetulan keselamatan yang menangani kerentanan yang boleh dieksploitasi.
-
Muat turun perisian hanya daripada sumber yang dipercayai : idealnya, laman web pengeluar atau Gedung Microsoft. Elakkan laman web tidak rasmi atau versi perisian berbayar yang tidak sah, yang selalunya disertakan dengan produk pakej yang tidak diingini.
-
Aktifkan firewall pada semua profil : Pergi ke Keselamatan Windows > “Firewall dan Perlindungan Rangkaian” dan semak rangkaian Domain, Persendirian dan Awam. Dayakan firewall pada setiap satu untuk menyekat akses tanpa kebenaran. Anda juga boleh menggunakan program percuma untuk mengurus firewall.
-
Gunakan kata laluan yang kukuh dan unik serta dayakan pengesahan berbilang faktor apabila boleh. Pengurus kata laluan boleh memudahkan hidup anda tanpa mengorbankan keselamatan.
-
Buat sandaran fail penting anda secara berkala, sama ada pada pemacu luaran atau di awan. Sekiranya berlaku insiden serius, anda pasti gembira kerana dapat memulihkan data anda.
-
Berhati-hati dengan lampiran dan pautan dalam e-mel : sahkan pengirim, berhati-hati dengan mesej yang dimainkan secara mendesak dan elakkan membuka fail boleh laku yang tidak anda jangkakan akan terima.
Jika anda mengesyaki fail tertentu adalah punca masalah, padamkannya dan kosongkan Tong Kitar Semula . Jika anda tidak dapat memadamkannya, lihat cara memadam fail yang tidak boleh dipadam dalam Windows.
Imbasan yang disyorkan dan cara bertindak balas terhadap pengesanan
Apabila masalah kelihatan serius, adalah wajar untuk menjalankan imbasan penuh dengan Defender diikuti dengan imbasan luar talian . Mod ini memulakan semula sistem dan mengimbas sebelum memuatkan perkhidmatan dan pemacu, menjadikannya lebih sukar untuk disembunyikan oleh perisian hasad.
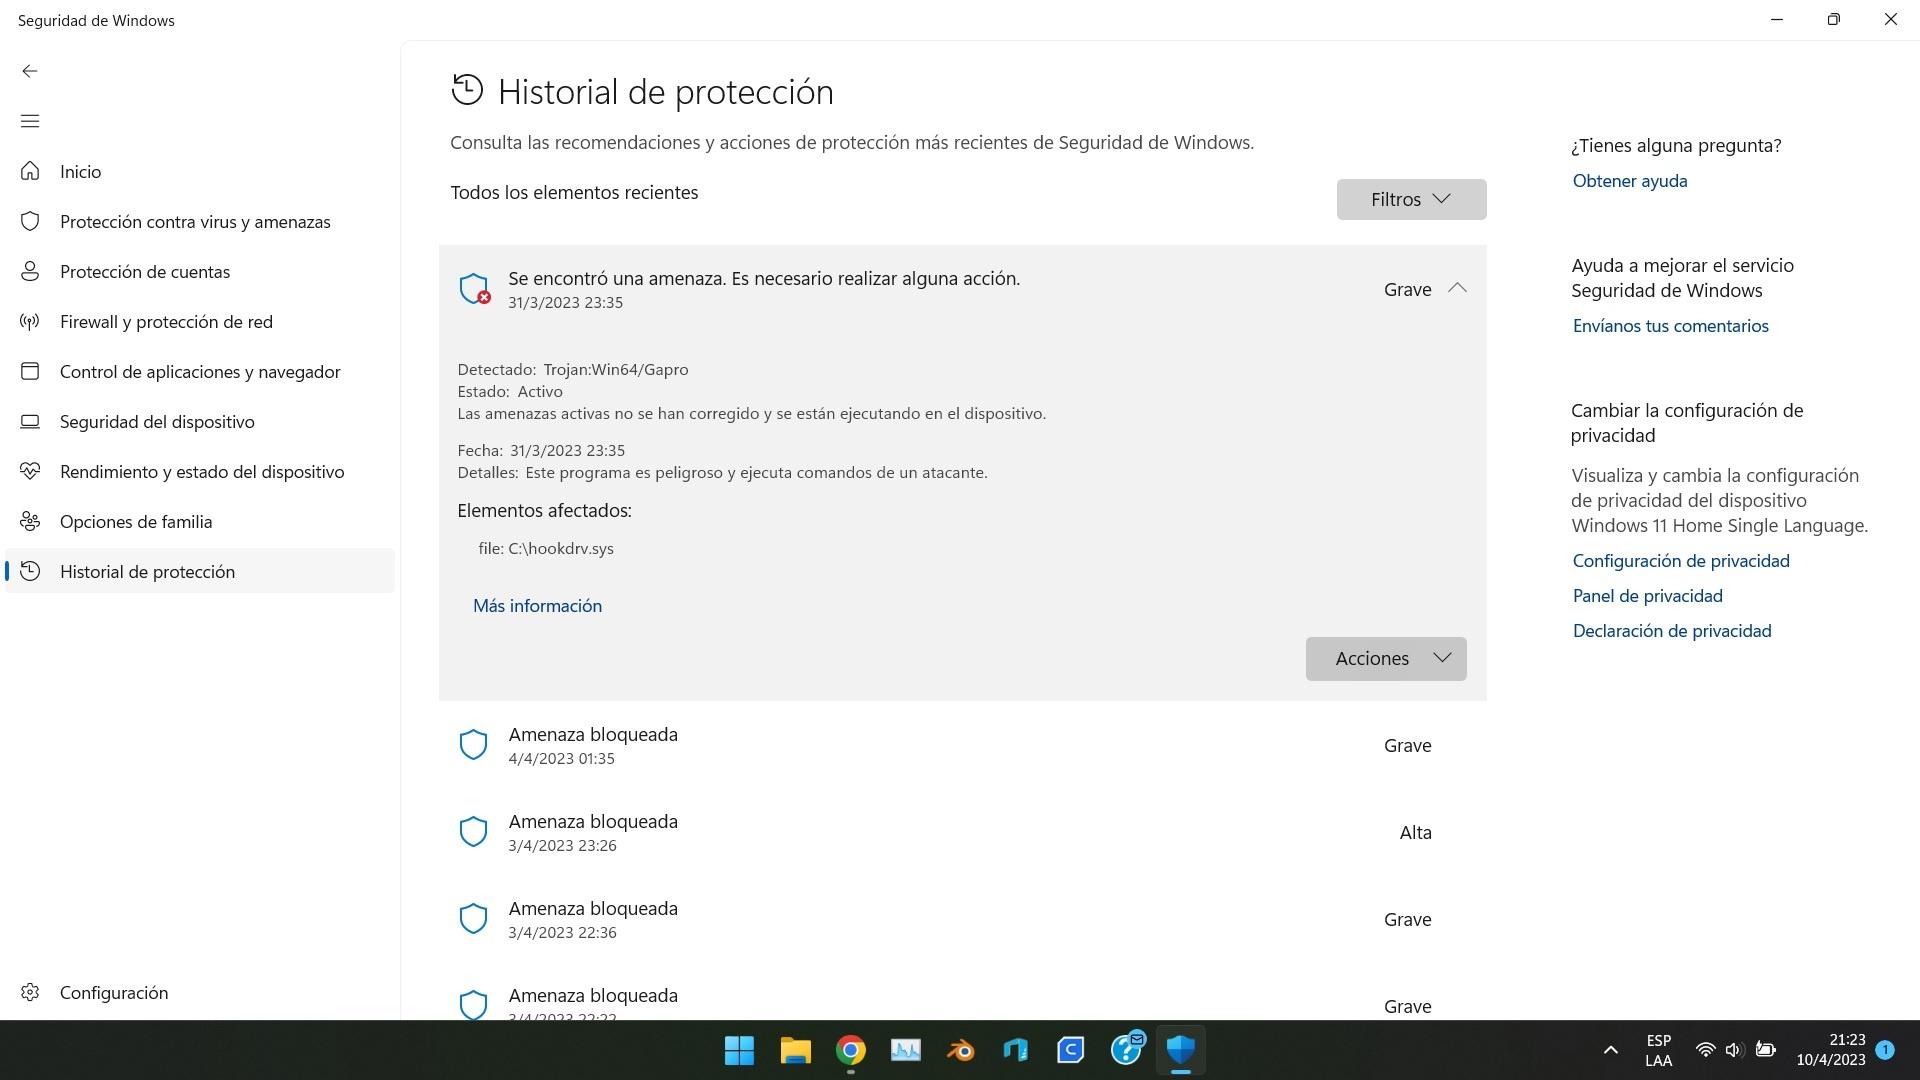
Jika Microsoft Defender mengesan perisian hasad, ia akan mencadangkan tindakan: yang paling biasa adalah mengkuarantin atau memadam fail tersebut. Mengkuarantin fail meneutralkan risiko tanpa memadamkannya secara kekal , membolehkan anda memulihkannya jika ia positif palsu. Jika anda tidak memerlukan fail tersebut, teruskan dengan pemadaman.
Jika anda telah mengkonfigurasi pengecualian, ingat bahawa ia hanya terpakai pada imbasan masa nyata . Imbasan manual atau berjadual mungkin masih menyemak item yang dikecualikan, melainkan ia juga dikecualikan dalam jenis imbasan tersebut atau dalam produk antiperisian hasad lain yang telah anda pasang.
Setelah selesai, semak sejarah perlindungan dalam aplikasi Keselamatan Windows (di bawah "Perlindungan virus & ancaman") untuk melihat tindakan yang telah diambil dan bila . Rekod ini akan membantu anda memahami skop kejadian tersebut.
Jika perisian hasad berterusan: langkah lanjutan
Terdapat situasi degil di mana, walaupun imbasan telah dilakukan, sistem terus berfungsi dengan tidak betul. Dalam kes ini, gabungkan beberapa lapisan: jalankan imbasan luar talian Defender, gunakan MSRT dan bergantung pada Pengimbas Keselamatan Microsoft yang baru dimuat turun untuk definisi terkini. Banyak jangkitan dihapuskan dengan strategi ini.
Jika tiada cara lain yang berkesan, pertimbangkan untuk memasang semula Windows secara bersih sebagai jalan terakhir. Sebelum mengambil langkah itu, salin fail penting anda ke pemacu luaran atau awan. Dan jika anda memerlukan bantuan, rujuk dokumentasi rasmi, forum komuniti dan sokongan pengilang anda untuk menyelesaikan soalan tertentu.
Lebih banyak sumber dan pembelajaran
Microsoft sendiri menawarkan sumber untuk membantu anda memahami bagaimana perisian hasad menyusup masuk ke dalam sistem, taktik yang digunakannya ( pancingan data , muat turun yang mengelirukan, eksploitasi) dan cara mengurangkan risiko. Terokai bahagian bantuan dan pembelajaran Keselamatan Microsoft untuk mengukuhkan tabiat perlindungan anda dan pelajari tentang alatan baharu apabila ia tersedia.
Ingat bahawa keselamatan bukanlah butang yang anda tekan dan itu sahaja; ia adalah proses yang berterusan. Pastikan sistem anda dikemas kini, gunakan ciri terbina dalam Windows 11, jalankan imbasan secara berkala dan minimumkan pemasangan perisian daripada sumber yang tidak diketahui.
Dengan mengambil kira semua perkara di atas, mengekalkan sistem Windows 11 yang sihat tidak sepatutnya menjadi masalah: Defender menyediakan perlindungan masa nyata , Explorer membolehkan anda menyemak fail dengan pantas, pengecualian memberi anda kawalan yang diperhalusi apabila anda memerlukannya, dan MSRT dan Safety Scanner menawarkan pendapat kedua yang cepat apabila sesuatu kelihatan tidak kena. Jika anda juga memastikan sistem anda dikemas kini, mengaktifkan tembok api dan berhati-hati semasa memuat turun dan membuka fail, komputer anda akan dilindungi dengan lebih baik daripada virus dan ancaman digital yang lain.