- Kwetsbaarheden zijn technische of menselijke zwakheden die aanvallen op de vertrouwelijkheid, integriteit en beschikbaarheid mogelijk maken.
- Er zijn verschillende soorten fouten: softwarefouten, netwerkfouten, configuratiefouten, menselijke factoren, cloudfouten en fouten in de toeleveringsketen, naast technische fouten zoals injectie, XSS of bufferoverloop.
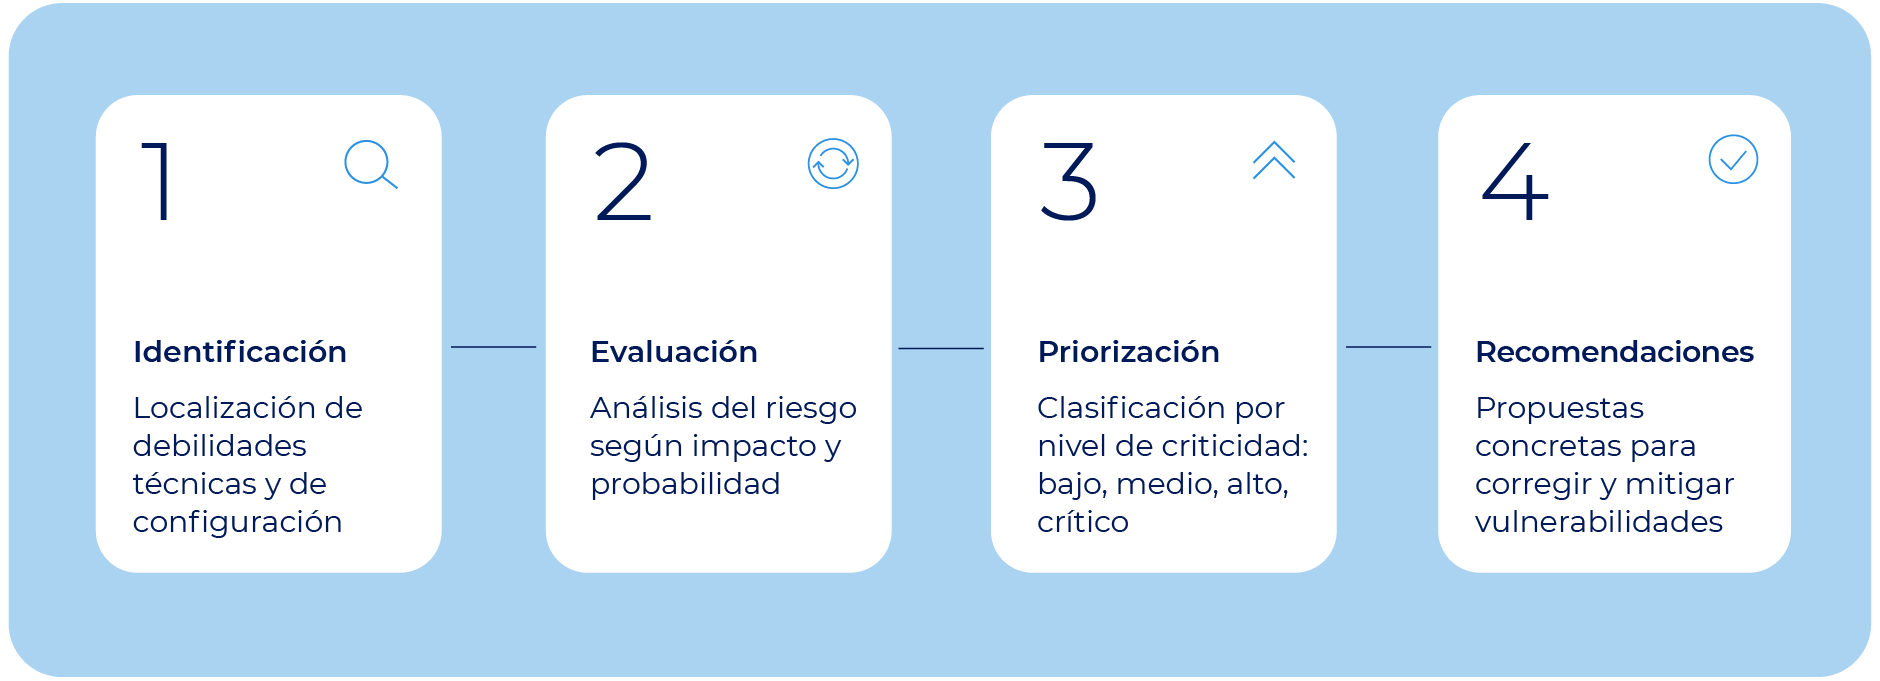
- Een CVSS-beoordeling en de zakelijke context zijn essentieel om te bepalen welke kwetsbaarheden als eerste moeten worden aangepakt.
- Effectief beheer combineert continue updates, audits, training, toegangscontrole en geautomatiseerde respons.
Beveiligingslekken vormen het beginpunt van de meeste cyberbeveiligingsincidenten. Ze zijn niet de aanval zelf, maar eerder de opening waardoor een dreiging kan binnendringen, zich kan verspreiden en uiteindelijk daadwerkelijke schade kan aanrichten aan systemen, netwerken en data. Inzicht in hoe ze worden geclassificeerd, hoe ze zich manifesteren en hoe ze worden beheerd, is essentieel voor elk bedrijf dat zijn digitale beveiliging serieus wil nemen.
In het dagelijks leven kan een enkele technische of menselijke fout een cruciale dienst binnen enkele minuten platleggen: van een verkeerd geconfigureerde server tot een medewerker die op een phishinglink klikt. Daarom wordt er zoveel gesproken over kwetsbaarheidsbeheer , patches, CVE's, CVSS en exploits. In dit artikel zullen we al deze aspecten ordenen: definities, soorten kwetsbaarheden, praktijkvoorbeelden, exploitatietechnieken en hoe je prioriteiten kunt stellen bij urgente problemen.
Wat is een beveiligingslek en waarom is het zo belangrijk?
Wanneer we spreken over een kwetsbaarheid, bedoelen we een fout, een onjuiste configuratie of een gebrek in een informatiesysteem (servers, applicaties, netwerken, apparaten, enz.) dat door een aanvaller kan worden misbruikt om de beveiliging in gevaar te brengen. Deze inbreuk kan de vertrouwelijkheid ( datadiefstal), de integriteit ( ongeautoriseerde wijziging) of de beschikbaarheid (uitval of verstoring van de dienstverlening) aantasten.
Een kwetsbaarheid kan voortkomen uit ontwerpfouten, implementatiefouten, onveilige configuraties of zelfs gebrekkige operationele processen (bijvoorbeeld het niet intrekken van de toegang voor vertrekkende medewerkers). De dreiging is de actie die deze kwetsbaarheid misbruikt: ransomware, een denial-of-service-aanval, een massale diefstal van inloggegevens, enzovoort. Zonder een bekende kwetsbaarheid is het voor een aanvaller veel moeilijker om die te vinden, dus is het hun doel om ze te ontdekken voordat u dat doet.
Uit veel beveiligingsrapporten, met name in Latijns-Amerika, blijkt dat kwetsbaarheden die al meer dan tien jaar bestaan, nog steeds worden misbruikt, simpelweg omdat ze nooit zijn verholpen of omdat de ernst ervan is onderschat. Dit legt een fundamenteel probleem bloot: een gebrek aan updates, slechte controle over het aanvalsoppervlak en onvoldoende bewustzijn op alle niveaus binnen de organisatie.
Daarom is de rol van cybersecurity-experts zo cruciaal. Hun taak is om deze zwakke punten op te sporen, de werkelijke impact ervan te meten, ze te prioriteren, maatregelen te implementeren om ze te verhelpen en ze te monitoren om ervoor te zorgen dat ze niet opnieuw verschijnen. Hiervoor gebruiken ze geautomatiseerde scanners , configuratiebeoordelingen, penetratietesten en continue dreigingsanalyses.
Er zijn twee belangrijke manieren om een kwetsbaarheid te ontdekken: via proactieve beveiligingstests (audits, penetratietests, scans) of door misbruik ervan door aanvallers . Als het tweede scenario zich voordoet, hebben we het niet langer alleen over een kwetsbaarheid, maar over een beveiligingsincident of inbreuk. Daarom zijn vroegtijdige detectie en preventieve maatregelen zo belangrijk.
Kernbegrippen in de wereld van kwetsbaarheden
Om de classificatie van beveiligingslekken gemakkelijk te kunnen begrijpen , is het handig om een aantal termen te kennen die voorkomen in technische rapporten, mededelingen van fabrikanten en nieuwsberichten over cyberaanvallen.
Kwetsbaarheid : Dit is de zwakte zelf. Het kan een codefout, een verkeerde configuratie of een combinatie van beide zijn. Op zichzelf is het geen aanval, maar het is wel een potentieel toegangspunt voor een cybercrimineel.
Patch : Dit is de update of correctie die door de leverancier wordt uitgebracht om een specifieke kwetsbaarheid aan te pakken . Dit kan bijvoorbeeld het wijzigen van bibliotheken, het aanpassen van invoervalidaties of het versterken van toegangscontroles omvatten. Het is de meest directe oplossing, maar ook de oplossing die in veel organisaties het vaakst wordt uitgesteld.
Een exploit is de praktische manier om misbruik te maken van een kwetsbaarheid . Het kan een script zijn, een speciaal geprepareerd bestand, een opdrachtregel of een reeks geautomatiseerde stappen. Het zet de theorie (de kwetsbaarheid) om in een daadwerkelijke aanval.
Payload : Dit is de "nuttige kwaadaardige code" die wordt uitgevoerd na het misbruiken van de kwetsbaarheid. Het kan ransomware, datadiefstal, stille backdoors of andere malware zijn. De exploit opent de deur; de payload komt binnen en doet het vuile werk.
Proof of Concept (POC) : Dit is een proof of concept die aantoont dat een kwetsbaarheid kan worden misbruikt, meestal voor onderzoeks- of auditdoeleinden . Het hoeft niet kwaadaardig te zijn; het wordt gebruikt om te valideren dat de kwetsbaarheid bestaat en de impact ervan te meten zonder schade aan de productieomgeving te veroorzaken.
Zero-day : Dit is een kwetsbaarheid die de fabrikant niet kent en waarvoor geen patch beschikbaar is . Als een aanvaller deze ontdekt voordat iemand anders dat doet, kan hij deze misbruiken zonder detectiemethoden of specifieke oplossingen, waardoor dit een van de gevaarlijkste scenario's is.
CVE (Common Vulnerabilities and Exposures) : Dit is de standaard identificatiecode die wordt toegekend aan elke publiekelijk beschikbare kwetsbaarheid. Een CVE zoals CVE-2026-6785 maakt het mogelijk om een specifieke kwetsbaarheid te identificeren aan de hand van een unieke code, wat het traceren en de coördinatie tussen fabrikanten en beveiligingsteams vergemakkelijkt.
CWE (Common Weakness Enumeration) : In plaats van zich te richten op individuele gevallen, categoriseert het patronen van zwakke punten (bufferoverloop, onvoldoende validatie, authenticatiefouten, enz.). Het helpt ontwikkelaars te begrijpen welke soorten fouten ze vanaf de ontwerpfase moeten vermijden.
CVSS (Common Vulnerability Scoring System) : Dit is het meest gebruikte systeem om de ernst van een kwetsbaarheid te beoordelen op een schaal van 0 tot 10. Het houdt rekening met de manier waarop de kwetsbaarheid wordt misbruikt, of authenticatie vereist is, de impact op vertrouwelijkheid, integriteit en beschikbaarheid, en met tijds- en omgevingsfactoren. Voorbeelden zoals Log4Shell (CVE-2021-44228) behalen een score van 10, wat duidt op maximale kritikaliteit.
Algemene classificatie van cyberbeveiligingskwetsbaarheden
Een praktische manier om kwetsbaarheden te ordenen is door te kijken waar ze zich voordoen en wat ze beïnvloeden . Vervolgens worden ze meestal onderverdeeld in een aantal brede categorieën die helpen bij het prioriteren en toewijzen van verantwoordelijkheden binnen de organisatie.
Netwerkkwetsbaarheden : Deze hebben gevolgen voor de communicatie-infrastructuur : onnodig open poorten, lakse firewallregels, slecht beveiligde VPN's, gebrek aan netwerksegmentatie, onversleuteld verkeer, enz. In hybride en externe omgevingen worden ze kritischer vanwege het grotere aanvalsoppervlak.
Configuratie- en systeemkwetsbaarheden : Dit zijn fouten die optreden wanneer een systeem wordt geïmplementeerd met onveilige parameters , standaard inloggegevens, services die niet actief zouden moeten zijn of zonder adequate toegangscontrole. Ze zijn niet afhankelijk van de code zelf, maar eerder van de manier waarop de infrastructuur is geconfigureerd en onderhouden.
Menselijke kwetsbaarheden : ook wel de menselijke factor genoemd . Deze ontstaan door onveilig gedrag: het gebruik van zwakke of hergebruikte wachtwoorden, het delen van inloggegevens via e-mail, het downloaden van bestanden van dubieuze bronnen, het slachtoffer worden van phishing- of vishing-aanvallen, enzovoort. Ze zijn moeilijk te elimineren omdat ze meer te maken hebben met psychologie en cultuur dan met technologie.
Cloudkwetsbaarheden : Deze ontstaan in cloudomgevingen door slechte opslagconfiguraties (openbare buckets), onveilige API's, te veel machtigingen voor identiteiten of een gebrek aan continue monitoring. De snelheid waarmee cloudservices veranderen, maakt het gemakkelijk om het overzicht over uw beveiligingsstatus te verliezen.
Kwetsbaarheden bij derden en in de toeleveringsketen : Deze komen voort uit tools, bibliotheken, leveranciers of partners die toegang hebben tot gevoelige systemen of gegevens. Een storing in een van deze schakels kan de toegangspoort zijn tot het compromitteren van veel grotere bedrijven, zoals is gebleken bij spraakmakende incidenten.
Meest voorkomende technische soorten kwetsbaarheden
Naast de algemene categorieën is het belangrijk om de technische soorten kwetsbaarheden te begrijpen die vaak voorkomen bij audits en daadwerkelijke aanvallen. Veel daarvan zijn opgenomen in de OWASP Top 10 en worden regelmatig in wereldwijde rapporten aangetroffen.
Bufferoverloop : Dit treedt op wanneer een applicatie meer gegevens schrijft dan er in een gereserveerd geheugenblok passen. Wanneer deze ruimte wordt overschreden, worden andere geheugenblokken overschreven, waardoor willekeurige code kan worden uitgevoerd met de rechten van het kwetsbare proces.
Raceconditie : Dit treedt op wanneer de uitkomst van een bewerking afhangt van de uitvoeringsvolgorde van meerdere processen of threads die toegang hebben tot een gedeelde bron. Als een aanvaller deze volgorde manipuleert, kan dit onverwacht gedrag veroorzaken, zoals het tweemaal uitvoeren van een actie of het omzeilen van beveiligingsmaatregelen.
Format string bugs : Dit zijn fouten die ontstaan door het accepteren van niet-gevalideerde format strings (bijvoorbeeld in C, functies zoals printf). Een aanvaller kan format specificaties injecteren om zonder toestemming geheugen te lezen of te schrijven.
Slechte invoervalidatie : Wanneer gegevens van gebruikers, formulieren, headers of URL-parameters niet correct worden gevalideerd, opent dit de deur voor aanvallen zoals SQL-injectie, LDAP-injectie, XPath, XSS of command-injectie . Het is een veelvoorkomende oorzaak van veel kritieke beveiligingslekken.
SQL-injectie : Dit houdt in dat er kwaadaardige SQL-code wordt ingevoegd op een plek waar normale tekst wordt verwacht (bijvoorbeeld in een inlogformulier). Als de applicatie deze invoer direct in een query verwerkt, kan de aanvaller gegevens lezen, wijzigen of verwijderen , en zelfs de controle over de database overnemen.
CSRF (Cross-Site Request Forgery) : dwingt een geauthenticeerde gebruiker om ongewenste acties uit te voeren op een legitieme applicatie, meestal door op een link te klikken of een pagina te laden met een verborgen verzoek. Het misbruikt het vertrouwen dat de website heeft in de sessie van de gebruiker.
Directory traversal : Dit houdt in dat bestandspaden worden gemanipuleerd met behulp van reeksen zoals ../ om toegang te krijgen tot bestanden buiten de door de applicatie toegestane directory (bijvoorbeeld /etc/passwd in Linux). Zonder de juiste padvalidatie kan gevoelige informatie worden gelezen, of kan zelfs code worden uitgevoerd als scripts worden gewijzigd.
Command-injectie : Dit gebeurt wanneer een applicatie besturingssysteemcommando's uitvoert met door de gebruiker aangeleverde gegevens zonder deze te valideren. De aanvaller kan extra commando's injecteren om bestanden te verwijderen, informatie te stelen of externe kanalen te openen.
Onveilige deserialisatie treedt op wanneer een applicatie geserialiseerde gegevens (objecten, structuren) accepteert en deze deserialiseert zonder de herkomst of inhoud ervan te controleren. Een gemanipuleerd object kan tijdens het reconstructieproces code-executie veroorzaken.
Ingebedde inloggegevens : inloggegevens, tokens of sleutels die direct in de broncode of binaire bestanden zijn ingebed. Als een aanvaller toegang krijgt tot de repository of de applicatie decompileert, kan hij deze inloggegevens achterhalen en gebruiken om toegang te krijgen tot andere systemen.
IDOR (Insecure Direct Object Reference) : Dit treedt op wanneer een applicatie toegang tot resources verleent door simpelweg een identificatiecode te wijzigen (bijvoorbeeld een numerieke ID in de URL) zonder te controleren of de gebruiker daarvoor toestemming heeft. Dit is een typisch voorbeeld van het bekijken van andermans gegevens door het nummer in de URL te wijzigen.
Fouten in resourcebeheer : Deze omvatten situaties waarin een applicatie het gebruik van geheugen, CPU, opslag of gelijktijdige processen niet correct beheert. Dit maakt uitputting van resources en denial-of-service -aanvallen mogelijk , bijvoorbeeld door onbeperkte verzoeken aan een API zonder snelheidsbeperking.
Configuratiefouten omvatten onder andere blootgestelde beheerderspanelen zonder de juiste authenticatie, openbare cloudbuckets, onnodig actieve services, opvraagbare mappen en debug-eindpunten die toegankelijk zijn vanaf internet. Een goed ontworpen infrastructuur kan volledig onveilig worden door één enkele onjuiste instelling.
Problemen met toegangsrechten en -beheer , ook wel bekend als gebrekkige toegangscontrole, doen zich voor wanneer gebruikers acties kunnen uitvoeren die ze niet zouden mogen, bijvoorbeeld door slecht gedefinieerde rollen, onvoldoende validatie aan de backend of API's die niet verifiëren wie het verzoek indient. Dit is een veelvoorkomende oorzaak van privilege-escalatie.
Informatielekken : Deze treden op wanneer systemen of applicaties gevoelige gegevens blootleggen in foutmeldingen, headers, paden, logbestanden of HTTP-reacties . Soms is het geen directe aanval, maar deze informatie helpt een aanvaller om het systeem in kaart te brengen, versies te detecteren of andere kwetsbaarheden te vinden.
Slecht sessiebeheer : Dit omvat onder andere onjuist gegenereerde tokens, sessies die niet verlopen, onjuiste sessieafsluiting of onveilige opslag van inloggegevens in cookies. Dit soort problemen maakt het voor aanvallers gemakkelijker om sessies te kapen en legitieme accounts te gebruiken.
Praktische voorbeelden van kwetsbaarheden en de getroffen software.
De CVE-catalogus groeit elk jaar met tienduizenden nieuwe vermeldingen. Sommige kwetsbaarheden hebben bekendheid verworven vanwege hun wereldwijde impact en illustreren wat er kan gebeuren wanneer een organisatie niet tijdig patches toepast of een beveiligingsadvies onderschat.
Een recent voorbeeld is CVE-2026-6785 , een beveiligingslek in het geheugen van verschillende versies van Firefox en Thunderbird. Hoewel de technische details complex zijn, is de kern duidelijk: er waren bugs die konden leiden tot geheugenbeschadiging en het uitvoeren van willekeurige code . De oplossing werd uitgebracht in latere versies (Firefox 150, bijgewerkte ESR-versies, enz.), maar elk systeem dat niet tijdig wordt bijgewerkt, blijft kwetsbaar.
Andere bekende voorbeelden zijn kwetsbaarheden met een CVSS-score van 10 , zoals Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue en het eerder genoemde Log4Shell. Al deze kwetsbaarheden maakten het mogelijk om op afstand code uit te voeren of toegang te krijgen tot uiterst gevoelige informatie en werden misbruikt in grootschalige malware- en ransomwarecampagnes.
Voorbeelden van software die vaak wordt aangevallen zijn Adobe Flash (inmiddels verouderd, maar historisch gezien geteisterd door kwetsbaarheden voor het uitvoeren van code), Microsoft Windows (met meerdere privilege- en RCE-kwetsbaarheden door de jaren heen), Apache-servers , Oracle-databases , Adobe Acrobat Reader , Java en PHP , die allemaal een lange geschiedenis van exploits kennen, van bufferoverloop tot injecties en cross-site scripting.
Sommige specifieke kwetsbaarheden zijn in verband gebracht met bekende aanvallen. Zo werd bijvoorbeeld CVE-2017-0199 , een kwetsbaarheid voor het uitvoeren van code op afstand in Microsoft Office, misbruikt door ransomwarefamilies zoals Ryuk, Emotet en Dridex, die gebruik maakten van kwaadaardige documenten die op het eerste gezicht onschadelijk leken.
Er zijn ook gevallen bekend waarbij gelekte cyberespionagetools voorheen onbekende kwetsbaarheden aan het licht hebben gebracht. In 2016 publiceerde de groep The Shadow Brokers een reeks exploits die naar verluidt van de NSA waren gestolen, waarmee kritieke gebreken in besturingssystemen, applicaties en firewalls werden onthuld. Deze tools werden later hergebruikt bij incidenten zoals de WannaCry-ransomware, die de EternalBlue-kwetsbaarheid misbruikte om zich snel te verspreiden.
Hoe kwetsbaarheden worden uitgebuit: veelgebruikte technieken
Zodra een kwetsbaarheid is ontdekt, heeft een aanvaller een techniek nodig om deze om te zetten in effectieve toegang . Van daaruit kunnen ze malware verspreiden, zich lateraal door het netwerk bewegen of gegevens extraheren. Enkele van de meest relevante exploitatietechnieken worden hieronder opgesomd.
Remote Code Execution (RCE) : Dit is de "heilige graal" voor veel aanvallers, omdat het hen in staat stelt om op afstand code uit te voeren op het systeem van het slachtoffer zonder fysieke toegang. Veel exploitketens zijn specifiek ontworpen om deze mogelijkheid te bereiken, zoals het geval was met Log4Shell of bepaalde kwetsbaarheden in blootgestelde services.
LFI/RFI (Local/Remote File Inclusion) : Bij file inclusion-kwetsbaarheden kan een kwetsbare applicatie lokale of externe bestanden laden en uitvoeren die door de aanvaller worden beheerd . LFI heeft toegang tot bestanden op de server zelf (bijvoorbeeld logbestanden met geïnjecteerde code), terwijl RFI toegang heeft tot inhoud die op een externe server wordt gehost, waardoor directe code-uitvoering mogelijk is.
Privilege-escalatie : Zelfs als de initiële toegang met een beperkt account plaatsvindt, is het gebruikelijke doel om de privileges te verhogen (van gebruiker naar beheerder, van normale gebruiker naar root, enz.). Dit kan worden bereikt door fouten in het besturingssysteem, verkeerde configuraties van services of specifieke kwetsbaarheden zoals PwnKit (CVE-2021-4034) op Linux-systemen.
Heap spraying : een geavanceerde techniek waarbij het dynamische geheugen (de heap) wordt gevuld met patronen die de payload bevatten. Hierdoor neemt de kans toe dat een exploit, wanneer deze de uitvoering omleidt naar een niet-gespecificeerd geheugengebied, in de kwaadaardige code terechtkomt. Deze techniek werd veel gebruikt in exploits gericht op oudere browsers.
Return-Oriented Programming (ROP) : een strategie om beveiligingsmechanismen zoals DEP/NX te omzeilen. In plaats van nieuwe code te injecteren, hergebruikt de aanvaller kleine fragmenten van legitieme code ("gadgets") die aanwezig zijn in binaire bestanden of bibliotheken, en koppelt deze aan elkaar met return-statements om kwaadaardige logica te creëren. Het is een van de meest robuuste technieken in scenario's waar moderne beveiligingsmaatregelen actief zijn.
Beoordeling en prioritering: hoe bepaal je welke kwetsbaarheid je als eerste moet aanpakken?
In een typisch scenario kan een scan of audit een rapport opleveren met tientallen of zelfs honderden kwetsbaarheden die zijn geclassificeerd als ernstig, gemiddeld of laag. Deze algemene classificatie is nuttig als eerste benadering, maar schiet tekort voor het nemen van zakelijke beslissingen, vooral wanneer er strakke deadlines zijn voor de implementatie in productie.
Om deze prioritering te verfijnen, wordt gebruikgemaakt van CVSS en de bijbehorende meetwaarden . Het "Basis"-onderdeel van CVSS analyseert elementen zoals de toegangsvector (lokaal, aangrenzend netwerk of op afstand), de complexiteit van de aanval, of authenticatie vereist is en de impact op vertrouwelijkheid, integriteit en beschikbaarheid. Hoe verder van de bron en hoe eenvoudiger de aanval, en hoe groter de impact, hoe hoger de score.
Tijdsgebonden meetwaarden omvatten factoren zoals het bestaan van openbare exploits, de beschikbaarheid van patches en de betrouwbaarheid van informatie over kwetsbaarheden. Omgevingsgebonden meetwaarden daarentegen houden rekening met de specifieke context van elke organisatie: het aantal getroffen systemen, interne beveiligingsvereisten en potentiële nevenschade (financieel, juridisch, reputatieschade).
In de praktijk kan een kwetsbaarheid met een hoge score die alleen een denial-of-service-aanval in een niet-kritiek systeem veroorzaakt , tijdelijk acceptabel zijn, terwijl een kwetsbaarheid met een gemiddelde score die gegevens blootlegt die onder regelgeving vallen, onacceptabel kan zijn. De sleutel is om de technische score te vergelijken met de kritieke aard van de asset en de regelgeving.
Naast CVSS gebruiken veel organisaties risicomanagementkaders die metrics bevatten zoals EPSS (exploitability probability), de kritikaliteit van de activa, of deze toegankelijk is via internet of alleen intern wordt gebruikt, en of er compenserende maatregelen aanwezig zijn (WAF, segmentatie, monitoring, enz.). Het doel is simpel: een duidelijke lijst hebben van wat er nu moet worden aangepakt, wat dringend moet worden verholpen en wat er op middellange termijn kan worden gepland.
Beste werkwijzen voor het verminderen en beheren van kwetsbaarheden
Geen enkele organisatie kan alle kwetsbaarheden elimineren, maar ze kan haar blootstelling eraan drastisch verminderen door een reeks basismaatregelen te implementeren, in combinatie met continue verbeteringsprocessen.
Allereerst is een robuust patchbeheerprogramma essentieel : een uitgebreide inventarisatie van alle assets, monitoring van beveiligingsadviezen van leveranciers, snelle tests in pre-productieomgevingen en een flexibele implementatie van updates in productie. Dit helpt om de blootstellingsperiode aan bekende kwetsbaarheden te verkleinen.
Het is ook cruciaal om regelmatig audits en beoordelingen uit te voeren , zowel geautomatiseerd (kwetsbaarheidsscanners) als handmatig (penetratietesten, configuratiebeoordelingen). Deze activiteiten maken het mogelijk om ontwerpfouten, verouderde configuraties, onnodig blootgestelde services en menselijke fouten op te sporen die niet aan het licht zouden komen bij een eenvoudige scan.
Personeelstraining en bewustwording vormen een andere cruciale pijler. De menselijke factor blijft de zwakke schakel in veel aanvalsketens. Doorlopende trainingsprogramma's, phishing-oefeningen, een duidelijk wachtwoordbeleid, multifactorauthenticatie en protocollen voor incidentrapportage helpen dit risico te verminderen.
Vanuit technisch oogpunt is het raadzaam om de toegangscontrole te versterken (principe van minimale bevoegdheden, RBAC/ABAC, periodieke controle van machtigingen), netwerken te segmenteren om laterale verplaatsing te beperken, beheerinterfaces te beschermen met VPN of IP-filtering en services en testomgevingen in de productieomgeving uit te schakelen.
Tot slot kunnen geavanceerde tools en platforms voor geautomatiseerde respons op kwetsbaarheden een significant verschil maken voor organisaties met grote hoeveelheden assets. Oplossingen die bevindingen van verschillende scanners samenvoegen, data normaliseren, verrijken met dreigingsinformatie en patchworkflows of ticketgeneratie automatiseren, helpen de gemiddelde oplostijd te verkorten en voorkomen dat kritieke kwetsbaarheden over het hoofd worden gezien tussen honderden kleine waarschuwingen.
Uiteindelijk gaat kwetsbaarheidsbeheer veel verder dan af en toe een scan uitvoeren. Het vereist inzicht in wat een kwetsbaarheid is, hoe deze wordt geclassificeerd, waar deze zich voordoet (code, netwerk, cloud, mensen, derden), welke exploitatietechnieken worden gebruikt en hoe je op een intelligente manier prioriteiten stelt op basis van het daadwerkelijke risico voor de organisatie. Organisaties die dit alles integreren in hun cultuur en dagelijkse processen, zijn uiteindelijk beter bestand tegen een steeds complexer en veranderend dreigingslandschap.
