- Implementatie van versleutelde tunnels met behulp van SSL/TLS-protocollen om volledige gegevensprivacy te garanderen.
- Flexibele configuratiemogelijkheden tussen TUN-modi voor Layer 3-routing en TAP-modi voor Layer 2-bridging.
- Robuust authenticatiebeheer gebaseerd op een Public Key Infrastructure (PKI) met digitale certificaten.
- Prestatieoptimalisatie door gebruik te maken van UDP en moderne technologieën zoals Data Channel Offload (DCO).
Tegenwoordig is het beschermen van onze digitale voetafdruk en het waarborgen van onze privacy vrijwel onmogelijk als we niet zelf de controle nemen. Een van de beste manieren om onze verbinding te beveiligen is door een eigen VPN-server op te zetten . Hiermee kunnen we een beveiligde tunnel creëren tussen onze apparaten en ons lokale netwerk, zonder afhankelijk te zijn van derden die mogelijk onze gegevens bespioneren. Als u twijfelt over de prestaties, kunt u analyseren of een VPN op maat of een commerciële VPN de beste optie is voor uw privacy.
Als de technische termen je een beetje in de war brengen, geen zorgen, we leggen het hele proces hier stap voor stap uit. OpenVPN is hiervoor de beste tool, omdat het open source is, extreem flexibel en, hoewel het in het begin even wennen is, volledige controle biedt over wie toegang heeft tot je netwerk en hoe versleutelde informatie wordt verzonden.

Fundamentele concepten en werking
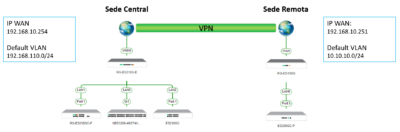
Voordat we de details bespreken, is het belangrijk te begrijpen dat een VPN (Virtual Private Network) in feite een uitbreiding is van uw lokale netwerk (LAN) over een openbaar netwerk zoals het internet. Om dit te bereiken, gebruikt OpenVPN versleutelde verbindingen op basis van SSL- en TLS-standaarden , waardoor elke hacker of netwerkonderschepper die probeert het verkeer te onderscheppen, alleen onleesbare ruis zal zien.
Een belangrijk punt is het kiezen van de bedrijfsmodus. De TUN- modus (Tunnel) is het meest gangbaar, omdat deze een point-to-point Layer 3-apparaat emuleert, ideaal voor het routeren van IP-verkeer. De TAP-modus (Bridge) daarentegen simuleert een Layer 2 Ethernet-kaart, waardoor clients fysiek op hetzelfde subnet lijken te zitten, wat erg handig is voor niet-IP-protocollen of oudere games.
Vereisten en hardware
Om dit te laten werken, heb je een server nodig. Dit kan een Windows 10-pc zijn, een Debian-server met Linux, een Raspberry Pi of zelfs een VPS in de cloud als je liever geen hardware thuis hebt. Een stabiele internetverbinding is essentieel , en als je er van buiten je huis toegang toe wilt hebben, heb je een openbaar IP-adres nodig. Als je internetprovider je achter CG-NAT heeft geplaatst , zul je problemen ondervinden met het openen van poorten. Daarom raad ik je aan contact met hen op te nemen om een echt openbaar IP-adres aan te vragen.

Configuratie in Windows-omgevingen
Om de server op Windows in te stellen, is de eerste stap het downloaden van het officiële OpenVPN-installatieprogramma. Tijdens de installatie is het cruciaal om het vakje voor EasyRSA 2 Certificate Management Scripts aan te vinken , aangezien dit essentieel is voor het genereren van de beveiligingssleutels. Na de installatie maakt de software een virtuele TAP-adapter aan, die het IP-adres van de VPN beheert.
Het meest arbeidsintensieve onderdeel is het aanmaken van de certificaten. Met behulp van de opdrachtprompt als beheerder moeten we naar de Easy-RSA-map navigeren en opdrachten zoals `init-config` uitvoeren en het bestand `vars.bat` bewerken om onze gegevens in te voeren. Vervolgens genereren we de Certificate Authority (CA), de serversleutel en de Diffie-Hellman (dh)-parameters, waarmee de server en client een geheime sleutel kunnen overeenkomen zonder deze vooraf te hebben uitgewisseld.
Wat betreft het configuratiebestand (.ovpn), moet u het protocol definiëren (meestal UDP, omdat dit sneller is en beter bestand tegen DoS-aanvallen), de poort (standaard is 1194) en de paden naar de aangemaakte certificaten. Vergeet niet het IP-adresbereik te configureren dat de server aan clients zal toewijzen, bijvoorbeeld het 10.8.0.0/24-segment , om conflicten met uw thuisnetwerk te voorkomen.
Implementatie op GNU/Linux (Debian)
Op Linux is het proces eenvoudiger via de terminal. We installeren het pakket met apt install openvpn en wij gebruiken Easy-RSA 3 voor PKI-beheer. Hier kunnen we kiezen voor superieure beveiliging door gebruik te maken van Elliptische krommen (EC) met het secp521r1-algoritme en SHA512-handtekeningen, wat de verwerkingsbelasting vermindert en de robuustheid van de encryptie verhoogt.
Nadat de server- en clientcertificaten zijn gegenereerd, maken we het bestand aan. server.confHet wordt aanbevolen om de richtlijn toe te voegen. tls-crypt Om het controlekanaal te beschermen en denial-of-service-aanvallen te voorkomen, moeten we het zo inschakelen dat clients toegang hebben tot andere apparaten in huis. IP-doorsturen (ip_forward) in de Linux-kernel, waardoor de server als brug naar het lokale netwerk kan fungeren. Om de beveiliging te versterken, kunt u meer leren over... Hoe configureert u Fail2Ban om uw Linux-server te beschermen?.
Snelle alternatieven en zakelijke oplossingen
Als je niet met de console wilt worstelen, zijn er automatische installatiescripts (zoals het bekende script). openvpn-install.sh) die alles binnen enkele seconden configureren op een VPS. Er zijn ook OpenVPN-toegangsserver, een versie met een veel intuïtievere webinterface waarmee je gebruikers kunt beheren en klantprofielen kunt downloaden zonder ook maar één regel code te hoeven schrijven.
Voor wie extreme prestaties zoekt, verplaatst de nieuwe Data Channel Offload (DCO) -functie, geïntegreerd in moderne Linux-kernels, de encryptie naar de systeemkern, waardoor de overdrachtssnelheden verdubbelen en het CPU-gebruik drastisch afneemt. Als dit te complex lijkt, zijn er alternatieven zoals het opzetten van een VPN met WireGuard op een Raspberry Pi , wat moderner en sneller is, hoewel OpenVPN nog steeds de beste optie is qua compatibiliteit en aanpassingsmogelijkheden.
Connectiviteit en externe toegang
Om ervoor te zorgen dat de buitenwereld uw server kan vinden, moet u de instellingen van uw router openen en poortforwarding configureren voor UDP-poort 1194 naar het statische IP-adres van uw server. Als uw openbare IP-adres regelmatig verandert, is het raadzaam een dynamische DNS-service (DDNS) in te stellen, zoals No-IP of DynDNS. Hiermee kunt u verbinding maken met een naam (bijvoorbeeld myhome.ddns.net) in plaats van een numeriek IP-adres.
Aan de clientzijde, of het nu Windows, Android of iOS betreft, hoeft u alleen het .ovpn- bestand en de bijbehorende certificaten te importeren. Het is belangrijk om te controleren of de encryptie aan beide zijden hetzelfde is, bijvoorbeeld AES-256-GCM , om handshakefouten of authenticatieproblemen tijdens het opzetten van de tunnel te voorkomen.
Veelvoorkomende probleemoplossing
Het is normaal dat er de eerste keer iets misgaat. Als de client in een wachttoestand blijft hangen, is de kans groot dat de Windows-firewall of router de poort blokkeert. Om dit te optimaliseren, kunt u de geavanceerde firewallinstellingen op de servers controleren . Als u de melding "TLS Error" ziet, controleer dan of het ta.key- bestand op zowel de server als de client identiek is. Als de verbinding tot stand is gebracht, maar u geen toegang hebt tot het lokale netwerk, controleer dan of u een statische route in uw router hebt ingesteld die verwijst naar het IP-adres van de VPN-server.
Het opzetten van een lokale OpenVPN-server transformeert elke computer in een veilige omgeving voor privacy, waardoor u op afstand veilig toegang krijgt tot bestanden, IP-camera's of printers zonder deze direct aan het internet bloot te stellen. Of u nu kiest voor gedetailleerde handmatige configuratie voor volledige controle, geautomatiseerde scripts gebruikt op een VPS of de server implementeert op compatibele routers, de sleutel ligt in correct certificaatbeheer en nauwkeurige port forwarding in de firewall.
