- Hotpatch maakt het mogelijk om veel beveiligingspatches in Windows 11 direct in het geheugen toe te passen, waardoor het aantal benodigde herstarts drastisch wordt verminderd.
- Deze functie is beperkt tot Windows 11 Enterprise 24H2 en gerelateerde edities die worden beheerd met Intune en Windows Autopatch, en is gericht op bedrijfsomgevingen.
- Het model combineert een grote update die elk kwartaal plaatsvindt met maandelijkse "hot"-herstarts en patches die het werk niet onderbreken.
- Hoewel bedrijven volop profiteren van deze technologie, vertrouwen thuisgebruikers nog steeds op traditionele herstarts en handmatig beheer van Windows Update.
Voor veel gebruikers is het zien van de melding "Herstarten om updates te installeren" in Windows vrijwel synoniem met het onderbreken van hun werk of vrije tijd. We leven al jaren met deze routine: de patch komt binnen, wordt gedownload, de computer werkt iets trager en vroeg of laat is het tijd om opnieuw op te starten. Met Windows 8 en Windows 10 werd dit gevoel van overbelasting alleen maar erger, en hoewel het proces in Windows 11 is verbeterd, bleef het onderliggende probleem bestaan... tot nu toe, althans voor sommige gebruikers.
Microsoft heeft besloten een belangrijke wijziging door te voeren met een systeem dat is ontworpen om Windows 11 bij te werken zonder dat constante herstarts nodig zijn . Deze technologie, bekend als hotpatching , belooft talloze beveiligingspatches rechtstreeks op het draaiende systeem toe te passen. Er is echter een addertje onder het gras: niet iedereen zal er direct van kunnen profiteren en er zullen nog steeds situaties zijn waarin een herstart onvermijdelijk is.
Wat is hotpatch in Windows 11 en waarom is het zo belangrijk?
Hotpatch is een nieuw updatemodel voor Windows 11 waarmee bepaalde beveiligingspatches kunnen worden geïnstalleerd zonder dat een onmiddellijke herstart van het systeem nodig is. In plaats van te wachten tot de volgende opstart om kritieke bestanden te vervangen, past het systeem zelf de code in het geheugen "on-the-fly" aan. De patches beginnen de computer dus te beschermen zodra ze zijn geïnstalleerd en beheerders kunnen tools zoals Sysinternals gebruiken om het proces te bewaken.
Tot nu toe vereiste elke cumulatieve beveiligingsupdate een herstart om wijzigingen in essentiële besturingssysteemcomponenten toe te passen. Thuis schakelen we onze pc's meestal dagelijks of bijna dagelijks uit, waardoor de patch uiteindelijk tijdens de nachtelijke afsluiting werd geïnstalleerd. Maar in bedrijven, waar computers wekenlang aan blijven staan of systemen niet kunnen worden uitgeschakeld zonder een geplande afsluiting, zorgde deze werkwijze voor de nodige problemen.
De aanpak van Microsoft met hotpatch is duidelijk: de downtime drastisch verminderen zonder in te leveren op de snelheid waarmee beveiligingslekken worden gedicht. Het systeem downloadt de patch, past deze in het geheugen toe en de computer is direct beschermd, hoewel een herstart nog steeds nodig kan zijn om grote wijzigingen te consolideren of grotere functie-updates te installeren.
Vanuit een beveiligingsperspectief betekent dit dat bekende kwetsbaarheden niet langer dagen of weken ongepatcht blijven omdat niemand zijn pc opnieuw opstart, maar dat patches direct werken. In omgevingen waar veel computers worden beheerd, kan dit verschil cruciaal zijn voor het voorkomen van incidenten en wordt het vaak aangevuld met geavanceerde automatisering voor het implementeren en bewaken van updates.
Hoe hotpatching werkt in Windows 11
Het idee achter hotpatch in Windows 11 is niet alleen snellere installaties, maar een complete herziening van het updateschema . Microsoft heeft uitgelegd dat dit systeem een zeer gestructureerde cyclus van drie maanden volgt, die primair is ontworpen voor bedrijven en organisaties die Windows 11 Enterprise gebruiken.
In de praktijk kent de updatecyclus twee soorten updates: een grote update die elk kwartaal plaatsvindt en waarvoor een herstart nodig is , en een reeks maandelijkse 'hot patches' waarvoor de computer niet hoeft te worden uitgeschakeld. Met andere woorden, herstarts verdwijnen niet helemaal, maar ze komen veel minder vaak voor en zijn minder vaak nodig.
In januari, april, juli en oktober installeert Windows 11 een uitgebreide beveiligingsupdate met cumulatieve patches en algemene verbeteringen. Deze update vormt de basis van de updatecyclus en vereist een herstart van het systeem. Vanaf dat moment worden in de twee daaropvolgende maanden van elk kwartaal beveiligingsupdates via hotpatches verspreid en worden deze onder normale omstandigheden zonder herstart geïnstalleerd.
Dit betekent dat, in plaats van bijna elke maand opnieuw op te moeten starten om de beveiligingspatch te installeren, het aantal "gedwongen" herstarts daalt tot ongeveer vier per jaar . De resterende patches worden in het geheugen geladen, corrigeren de gedetecteerde kwetsbaarheden en de gebruiker merkt nauwelijks iets meer dan een relatief onopvallende installatie die op de achtergrond draait.
Aan de andere kant volgen grote functie-updates en versie-wijzigingen (bijvoorbeeld een upgrade van de ene belangrijke versie van Windows 11 naar de andere) een apart schema en vereisen nog steeds de bijbehorende herstarts. Hotpatch richt zich vooralsnog op beveiligings- en gebruiksgemakpatches die de systeemkern beïnvloeden.
Praktische voordelen van het bijwerken van Windows 11 zonder uw pc opnieuw op te starten.
Het hotpatch-systeem heeft verschillende duidelijke voordelen die de interesse verklaren die het heeft gewekt bij IT-beheerders en beveiligingsprofessionals. Het eerste voordeel is de onmiddellijke verbetering van de systeembeveiliging : zodra de patch is geïnstalleerd, begint het systeem de gecorrigeerde code in het geheugen te gebruiken.
Dit sluit aan bij Microsofts reguliere "Patch Tuesday"-schema, waardoor de frequentie van de beveiligingsupdates hetzelfde blijft , maar zonder dat er direct na het installeren een herstart nodig is. In kantoren met tientallen of honderden pc's maakt dat verschil tussen het moeten afsluiten van ieders werk of het gewoon door laten werken een groot verschil.
Een ander belangrijk voordeel is de vermindering van de verstoringen die de eindgebruiker ervaart . Door het aantal noodzakelijke herstarts te beperken tot slechts een paar keer per jaar, worden de typische, hardnekkige berichten als "nu of vanavond opnieuw opstarten", het gehaast opslaan van documenten en het gevoel dat je tegen de klok racet voordat het systeem besluit om updates te starten, vermeden.
Bovendien heeft Microsoft de technologie voor het distribueren van deze patches verfijnd. Hotpatch-pakketten gebruiken minder binaire bestanden en zijn geoptimaliseerd om minder systeembronnen te verbruiken, waardoor de download- en installatietijden korter worden. Op computers met veel geopende applicaties of met beperkte hardware is het altijd prettig om te merken dat de update kleiner is.
Samenvattend biedt hotpatch, vanuit technisch en organisatorisch oogpunt, veiligere systemen met minder uitval en minder impact op de prestaties tijdens het updateproces. Zoals we echter zullen zien, zijn er niet alleen voordelen: er zijn ook een aantal belangrijke beperkingen met betrekking tot wie het kan gebruiken en hoe.
Wie kan hotpatch gebruiken in Windows 11 en wat zijn de vereisten?
Hoewel het idee van hot-patching-updates geweldig klinkt voor iedereen die een pc gebruikt, heeft Microsoft besloten om hot-patching in eerste instantie te beperken tot de zakelijke en onderwijssector . Met andere woorden, voorlopig is er niets beschikbaar voor de meeste thuisgebruikers met Windows 11 Home of een groot deel van de gebruikers met Windows 11 Pro.
Om van dit model te profiteren, moet het apparaat Windows 11 Enterprise versie 24H2 of later draaien , of gelijkwaardige edities zoals die voor het onderwijs (Windows 11 Education A3, A5) en bepaalde Windows 365 Enterprise-scenario's. Bovendien moeten deze apparaten worden beheerd via Microsoft Intune en in de praktijk geïntegreerd zijn in het Windows Autopatch-platform.
Autopatch is de service van Microsoft die is ontworpen om het updatebeheer in organisaties te automatiseren en te centraliseren . Binnen deze service is hotpatch ingeschakeld als onderdeel van kwaliteitsupdatebeleid. In nieuwere configuraties die door Intune worden beheerd, is hotpatch zelfs al standaard ingeschakeld om de werkdruk voor IT-beheerders te verlagen.
Wat hardware betreft, wordt hot-swapping officieel ondersteund op x86-systemen met Intel- en AMD-processors . ARM-gebaseerde apparaten bevinden zich nog in de publieke previewfase, waardoor de ondersteuning hiervoor minder uitgebreid en stabiel is dan op traditionele machines. Het is ook belangrijk om mogelijke software- en driverconflicten in de gaten te houden die na updates kunnen ontstaan.
Dit alles betekent dat een gebruiker met Windows 11 Home op zijn of haar thuis-pc vanaf vandaag de hotpatch-functie niet kan inschakelen , ongeacht hoe nieuw of krachtig de computer is. Zelfs veel Windows 11 Pro-systemen zullen deze functie, tenzij ze deel uitmaken van een beheerde omgeving met Intune en de juiste bedrijfslicenties, niet beschikbaar zien, althans niet op korte termijn.
Windows Autopatch en Intune: de belangrijkste componenten voor bedrijven
De implementatie van hotpatch is nauw verbonden met Windows Autopatch en gecentraliseerd beheer via Microsoft Intune . Het is geen functie die "magisch" wordt geactiveerd op elke bedrijfs-pc; het wordt beheerd via specifieke updatebeleidsregels.
Binnen bedrijven configureert de IT-afdeling een kwaliteitsupdatebeleid in Intune om te bepalen hoe en wanneer patches worden toegepast . Vervolgens analyseert de service zelf de beheerde computers, controleert of ze aan de vereisten voldoen (versie, build, processor, licenties, enz.) en activeert het hotpatch-proces op compatibele systemen.
Dit sluit aan bij de realiteit van veel organisaties, waar elke herstart het coördineren van services, gebruikers, planningen en onderhoudsvensters vereist . Door gebruik te maken van Autopatch kunt u zeer nauwkeurig bepalen welke apparaatgroepen welk type patch ontvangen en wanneer, waardoor de kans op verstoring van kritieke services tot een minimum wordt beperkt.
Bovendien heeft Microsoft besloten dat hotpatching standaard is ingeschakeld in de nieuwe kwaliteitsupdatebeleidsregels die in Intune worden gemaakt. Dit voorkomt dat beheerders tientallen opties handmatig moeten aanpassen en stimuleert organisaties om deze updatemethode zonder al te veel technische problemen te gebruiken.
Hoewel de functie al bij veel bedrijven operationeel is, verlopen niet alle updates via dit 'live' kanaal . Belangrijke kwartaalupdates, versie-wijzigingen en patches die zeer diepgaande aspecten van het systeem beïnvloeden, vereisen nog steeds een geplande herstart.
Beschikbaarheid van agenda en hotpatch in Windows 11
Microsoft heeft deze technologie geleidelijk geïntroduceerd. Het concept van hotpatches voor Windows 11 werd begin 2024 voor het eerst publiekelijk besproken en werd voor het eerst getest in Insider Channel build 26058. Zelfs in die beginfase werden beveiligingsupdates al merkbaar sneller geïnstalleerd en was een herstart van het systeem niet meer nodig.
Het bedrijf is nu van plan om dit breder te integreren in Windows 11 Enterprise 24H2 en latere versies , gebruikmakend van een eerdere basisupdate die het systeem voorbereidt op dit nieuwe 'live' patchmodel. Deze basisupdate wordt verspreid als onderdeel van de reguliere beveiligingspatches en is na installatie klaar om de maandelijkse hotpatches te ontvangen.
Het bedrijf heeft bevestigd dat hotpatches volgens het eerder besproken kwartaalpatroon zullen worden doorgevoerd , waarbij verplichte systeemherstarts geconcentreerd worden in vier periodes per jaar. Vanaf dat moment zullen geheugengebaseerde fixes maandelijks worden uitgebracht, zonder merkbare onderbrekingen voor gebruikers.
Vooruitkijkend naar de komende maanden wil Microsoft hotpatch de standaardpraktijk maken voor kwalitatief hoogwaardige beveiligingsupdates in omgevingen waar Autopatch en Intune volledig zijn geïmplementeerd . Het bedrijf erkent echter zelf dat er vooralsnog geen concrete aankondigingen zijn over de grootschalige uitrol naar Windows 11 Home of Pro.
Als het systeem goed werkt in grote organisaties en onderwijsinstellingen, zou het niet verrassend zijn als het later ook beschikbaar komt voor thuisgebruikers , zoals is gebeurd met andere technologieën die eerst in het bedrijfsleven werden geïntroduceerd. Maar voorlopig zullen Windows 11-gebruikers thuis de melding "Herstarten om updates te installeren" nog steeds zo vaak te zien krijgen als voorheen.
Wat betekent dit voor thuisgebruikers van Windows 11?
Voor de gemiddelde gebruiker blijft er grotendeels niets veranderd . Als u een pc met Windows 11 Home of een Windows 11 Pro-computer hebt die geen deel uitmaakt van een door Intune beheerde onderneming, blijft u updates ontvangen zoals voorheen: Windows Update downloadt de patches, bereidt ze voor en vraagt u om de computer opnieuw op te starten om het proces te voltooien.
Het klopt dat je in Windows 10 en Windows 11 het downloaden en installeren van updates kunt plannen , zodat je niet midden in een vergadering of tijdens het gamen wordt overvallen. Deze verandering, die een paar jaar geleden werd doorgevoerd, maakte een einde aan de tijd dat het systeem plotseling opnieuw opstartte en de gebruiker de onderbreking moest accepteren.
Bovendien verschijnt er nu, wanneer Microsoft een nieuwe beveiligingspatch uitbrengt, een pictogram in het systeemvak dat waarschuwt voor een herstart . Gedurende deze tijd kan de computer iets trager werken, omdat er op de achtergrond resources worden gebruikt om de update voor te bereiden. Het is niet ideaal, maar de gebruiker heeft in ieder geval de mogelijkheid om het proces te stoppen en de herstart te laten plaatsvinden.
Totdat er een hotpatch beschikbaar is voor de thuisversies, blijft de beste strategie om gebruik te maken van de plannings- en beheermogelijkheden van Windows Update , herstarts niet voor onbepaalde tijd uit te stellen en, als het een werkcomputer betreft, updates in te plannen voor daluren. Als er na een update problemen optreden, is het handig om te weten hoe u Windows 11 veilig kunt herstellen.
In elk geval legt deze eerste uitrol bij bedrijven de basis voor wat de toekomst van updates thuis zou kunnen zijn: een veel transparanter model, met minder onderbrekingen en meer in lijn met wat we al zien in andere systemen die al jaren met 'live' patches werken.
Linux, 0Patch en andere voorbeelden van hot patching
Hoewel het concept van hotpatching in de Windows-wereld veel enthousiasme heeft gewekt, is het idee om patches dynamisch toe te passen helemaal niet nieuw . Sterker nog, het Linux-ecosysteem kent al meer dan tien jaar wat bekend staat als "live patching", en het is sinds kernelversie 4.0, uitgebracht in 2015, onderdeel van de kernel.
In Linux maakt dit systeem het mogelijk om kernelfuncties aan te passen terwijl het systeem draait , waardoor kwetsbare versies worden vervangen door verbeterde versies zonder dat de server opnieuw hoeft te worden opgestart. Het is met name handig in professionele omgevingen: datacenters, cloudservices of bedrijfskritische systemen waar downtime zeer kostbaar zou zijn.
Het belangrijkste verschil is dat, hoewel ook deze patches sterk gericht zijn op professionele omgevingen, elke Linux-gebruiker ze kan inschakelen en gebruiken als zijn of haar distributie dit ondersteunt, zelfs op een thuiscomputer. Het is niet nodig om deel uit te maken van een bedrijfsnetwerk of een specifieke bedrijfslicentie te hebben, iets waar Microsoft volgens velen wat genereuzer had kunnen zijn.
Binnen het Windows-ecosysteem bestond er al een commerciële oplossing genaamd 0Patch , die een vergelijkbare aanpak bood als de huidige hotpatching. Met deze tool kunnen micropatches rechtstreeks op het RAM-geheugen worden toegepast om bugs en kwetsbaarheden te verhelpen zonder dat het systeem opnieuw hoeft te worden opgestart, zelfs op oudere versies van Windows en Office die officieel niet meer worden ondersteund.
0Patch wordt bijvoorbeeld gebruikt om een bepaald beveiligingsniveau te handhaven op systemen die Microsoft als verouderd beschouwt . Dit gebeurt via een betaald abonnement van ongeveer $25 per jaar. Dit is een relatief betaalbare prijs voor bedrijven of beheerders die tijd nodig hebben voordat ze migreren naar modernere platforms.
Dit alles toont aan dat hot patching een volwaardige en beproefde technologie is , en dat Microsofts visie met hot patching past in een bredere trend van het verminderen van herstarts en het minimaliseren van de downtime van services. Het controversiële aspect, volgens velen, is dat het in eerste instantie is voorbehouden aan een relatief beperkte groep gebruikers.
Updates configureren en beheren in Windows 11 en Windows 10
Hoewel hotpatching steeds vaker wordt toegepast in de zakelijke wereld, blijven gebruikers en beheerders vertrouwen op traditionele tools voor het configureren van updates . In professionele omgevingen houdt dit vaak in dat wordt bepaald welke Windows-versie wordt geïnstalleerd en wanneer een upgrade naar een nieuwere versie is toegestaan.
Microsoft biedt verschillende opties om een doelversie voor functie-updates in te stellen . Dit kan via Groepsbeleid, via functie-updateprofielen in Microsoft Intune of met behulp van Windows CSP's die zijn gekoppeld aan Windows Update voor Bedrijven. Het belangrijkste is om het systeem te laten weten: "Ik wil op deze specifieke versie blijven" en voortijdige upgrades te voorkomen.
Een zeer eenvoudige manier om dit te doen, vooral op individuele computers of in kleine omgevingen, is door deze voorkeuren rechtstreeks in het Windows-register te definiëren . Zo kunnen bijvoorbeeld vermeldingen zoals TargetReleaseVersion, TargetReleaseVersionInfo of ProductVersion worden aangemaakt onder de corresponderende WindowsUpdate-tak om een specifieke versie van Windows 11 voor een bepaalde periode vast te zetten.
Vanuit een opdrachtprompt met beheerdersrechten kunt u deze sleutels toevoegen met behulp van `reg add`- opdrachten. Deze opdrachten geven het systeem aan welke versie (21H2, 22H2, enz.) u wilt gebruiken. Nadat de gewenste update is voltooid, is het raadzaam deze sleutels te verwijderen om te voorkomen dat u voor onbepaalde tijd vast komt te zitten op een versie die uiteindelijk niet meer wordt ondersteund. Als u in de veilige modus moet opstarten om problemen op te lossen, is die optie nog steeds beschikbaar.
Het is ook belangrijk om te weten dat als een apparaat is aangemeld voor het Windows Insider-programma , het mogelijk preview-builds ontvangt die aanzienlijke wijzigingen bevatten voordat de versie voor het grote publiek wordt uitgebracht. Als u niet langer aan dit programma wilt deelnemen, moet u uw computer afmelden via Instellingen > Update & beveiliging > Windows Insider-programma en de optie selecteren om Insider-builds te stoppen, afhankelijk van het kanaal waartoe u behoort.
Upgrade naar Windows 11 op niet-ondersteunde computers zonder te formatteren.
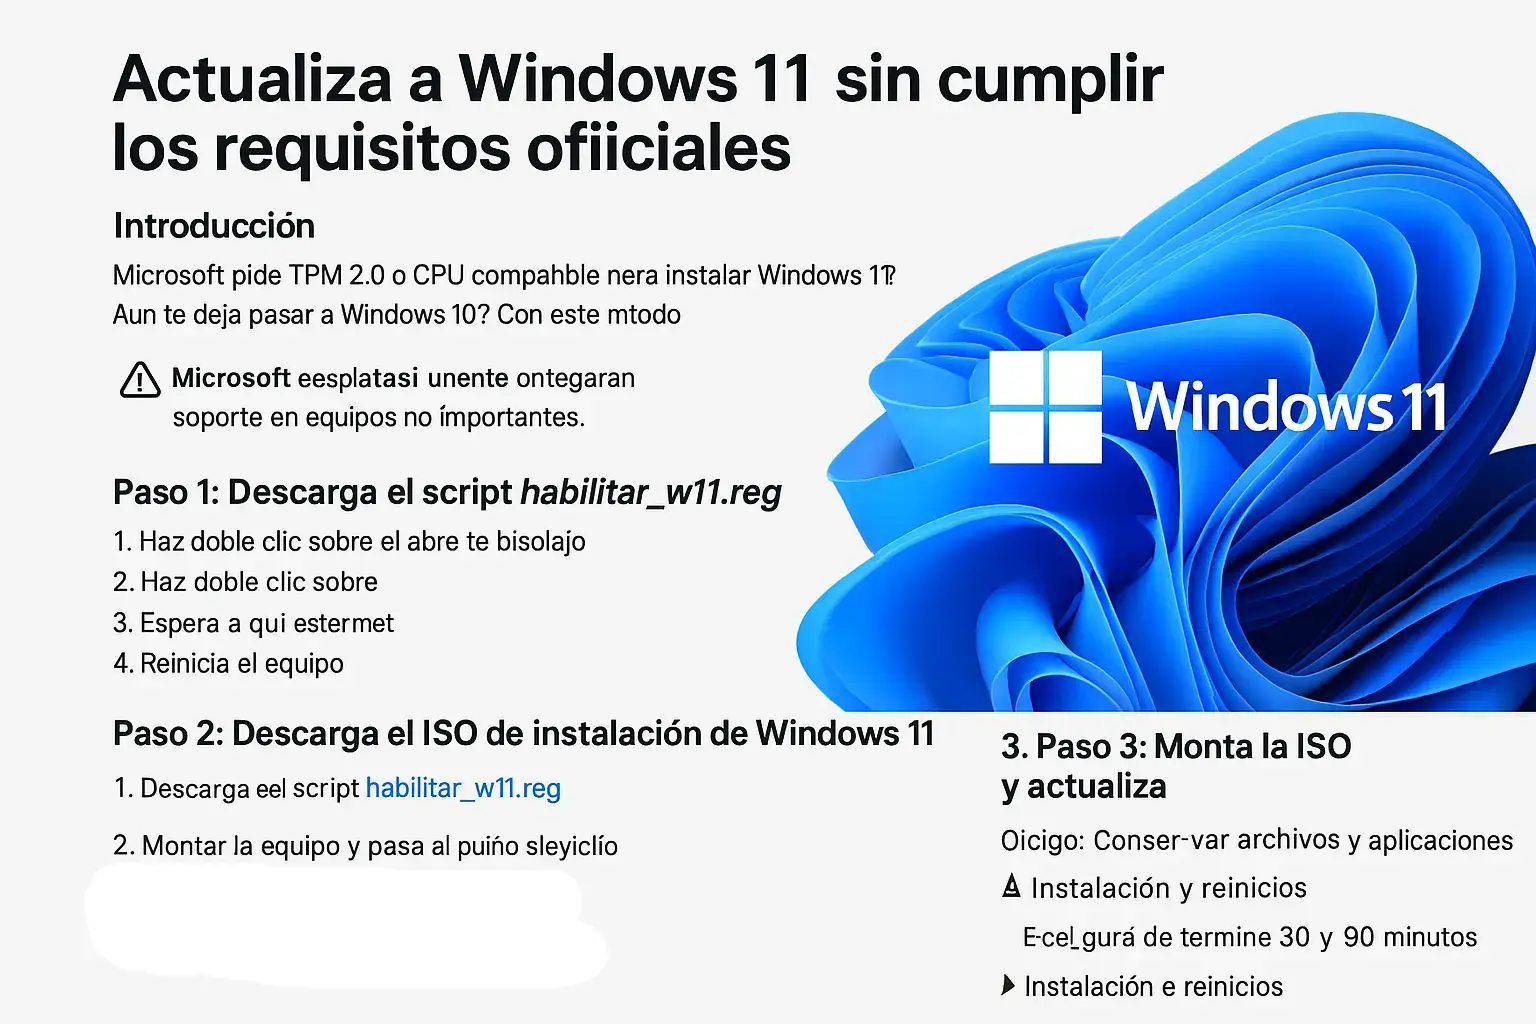
Een ander veelvoorkomend scenario met betrekking tot Windows-updates is dat van gebruikers die willen upgraden van Windows 10 naar Windows 11, ondanks dat ze niet aan alle officiële vereisten voldoen . Microsoft vereist TPM 2.0, Secure Boot en een ondersteunde CPU voor een standaardinstallatie, maar er is een door het bedrijf zelf erkende methode om in bepaalde gevallen te upgraden zonder de schijf te formatteren.
Deze methode maakt gebruik van de Windows 11-installatiewizard of de officiële ISO , in combinatie met een kleine wijziging in het register die de compatibiliteitscontroles versoepelt. Voordat u verdergaat, is het cruciaal om een back-up te maken van belangrijke bestanden, aangezien deze configuratie door Microsoft niet wordt aanbevolen voor kritieke omgevingen en toekomstige ondersteuning niet volledig gegarandeerd is.
Het proces omvat doorgaans drie hoofdstappen: ten eerste, het voorbereiden van de benodigde registersleutel (bijvoorbeeld met behulp van een .reg-bestand dat deze automatisch aanmaakt); ten tweede, het downloaden van het ISO-bestand van Windows 11 voor de gewenste 64-bits editie van de officiële Microsoft-website; en ten slotte, het koppelen van de ISO en het uitvoeren van setup.exe, waarbij u ervoor kunt kiezen uw bestanden en apps te behouden. U kunt ook onze handleiding raadplegen voor het upgraden naar Windows 11 in verschillende scenario's.
Tijdens de installatie waarschuwt de wizard dat het apparaat niet aan de hardwarevereisten voldoet, maar u kunt toch doorgaan dankzij de toegepaste registersleutel . De computer zal een aantal keer opnieuw opstarten en na voltooiing is het systeem van de gebruiker bijgewerkt naar Windows 11 zonder dat de schijf is geformatteerd en met behoud van zowel de activeringsgegevens als de persoonlijke gegevens.
Na de update is het raadzaam de specifieke registersleutels te verwijderen die de betreffende versie afdwongen en in Windows Update te controleren of alles correct werkt. Hoewel deze computers in de praktijk nog steeds beveiligings- en functie-updates ontvangen, behoudt Microsoft zich het recht voor om deze in de toekomst stop te zetten.
Wat het doorlopende onderhoud betreft, is het nog steeds een goed idee om Windows Update uit te voeren totdat alle patches zijn verwijderd, de activeringsstatus te controleren in Instellingen > Systeem > Activering en een herstelpunt aan te maken voor het geval u later problematische wijzigingen ongedaan moet maken.
Deze hele situatie creëert een merkwaardig scenario: we hebben systemen die kunnen worden geüpgraded naar Windows 11, zelfs als ze niet volledig aan de vereisten voldoen , maar die tegelijkertijd geen gebruik kunnen maken van hot-patching voor bedrijven. Aan de andere kant van het spectrum genieten bedrijven met Enterprise-licenties van zeer geavanceerde hot-patching, maar wel binnen een streng gecontroleerde hardware- en beheeromgeving.

De vooruitgang die Microsoft heeft geboekt met hotpatch in Windows 11 wijst duidelijk op een toekomst waarin updates veel transparanter en minder storend zijn voor iedereen . Voorlopig profiteren vooral bedrijven die Enterprise, Intune en Autopatch gebruiken hiervan, omdat hotpatch-updates het aantal herstarts al terugbrengen tot slechts een paar keer per jaar. De rest van de gebruikers, die afhankelijk zijn van planningsopties, registerinstellingen om versies te vergrendelen en trucs om Windows 11 te installeren op niet volledig compatibele machines, blijven te maken hebben met de klassieke herstarts en wachten tot dit in-memory patchmodel uiteindelijk ook thuisgebruikers bereikt.
Index
- 1 Wat is hotpatch in Windows 11 en waarom is het zo belangrijk?
- 2 Hoe hotpatching werkt in Windows 11
- 3 Praktische voordelen van het bijwerken van Windows 11 zonder uw pc opnieuw op te starten.
- 4 Wie kan hotpatch gebruiken in Windows 11 en wat zijn de vereisten?
- 5 Windows Autopatch en Intune: de belangrijkste componenten voor bedrijven
- 6 Beschikbaarheid van agenda en hotpatch in Windows 11
- 7 Wat betekent dit voor thuisgebruikers van Windows 11?
- 8 Linux, 0Patch en andere voorbeelden van hot patching
- 9 Updates configureren en beheren in Windows 11 en Windows 10
- 10 Upgrade naar Windows 11 op niet-ondersteunde computers zonder te formatteren.