- Deepfakes er AI-generert audiovisuelt innhold som truer personvern, omdømme og offentlig tillit.
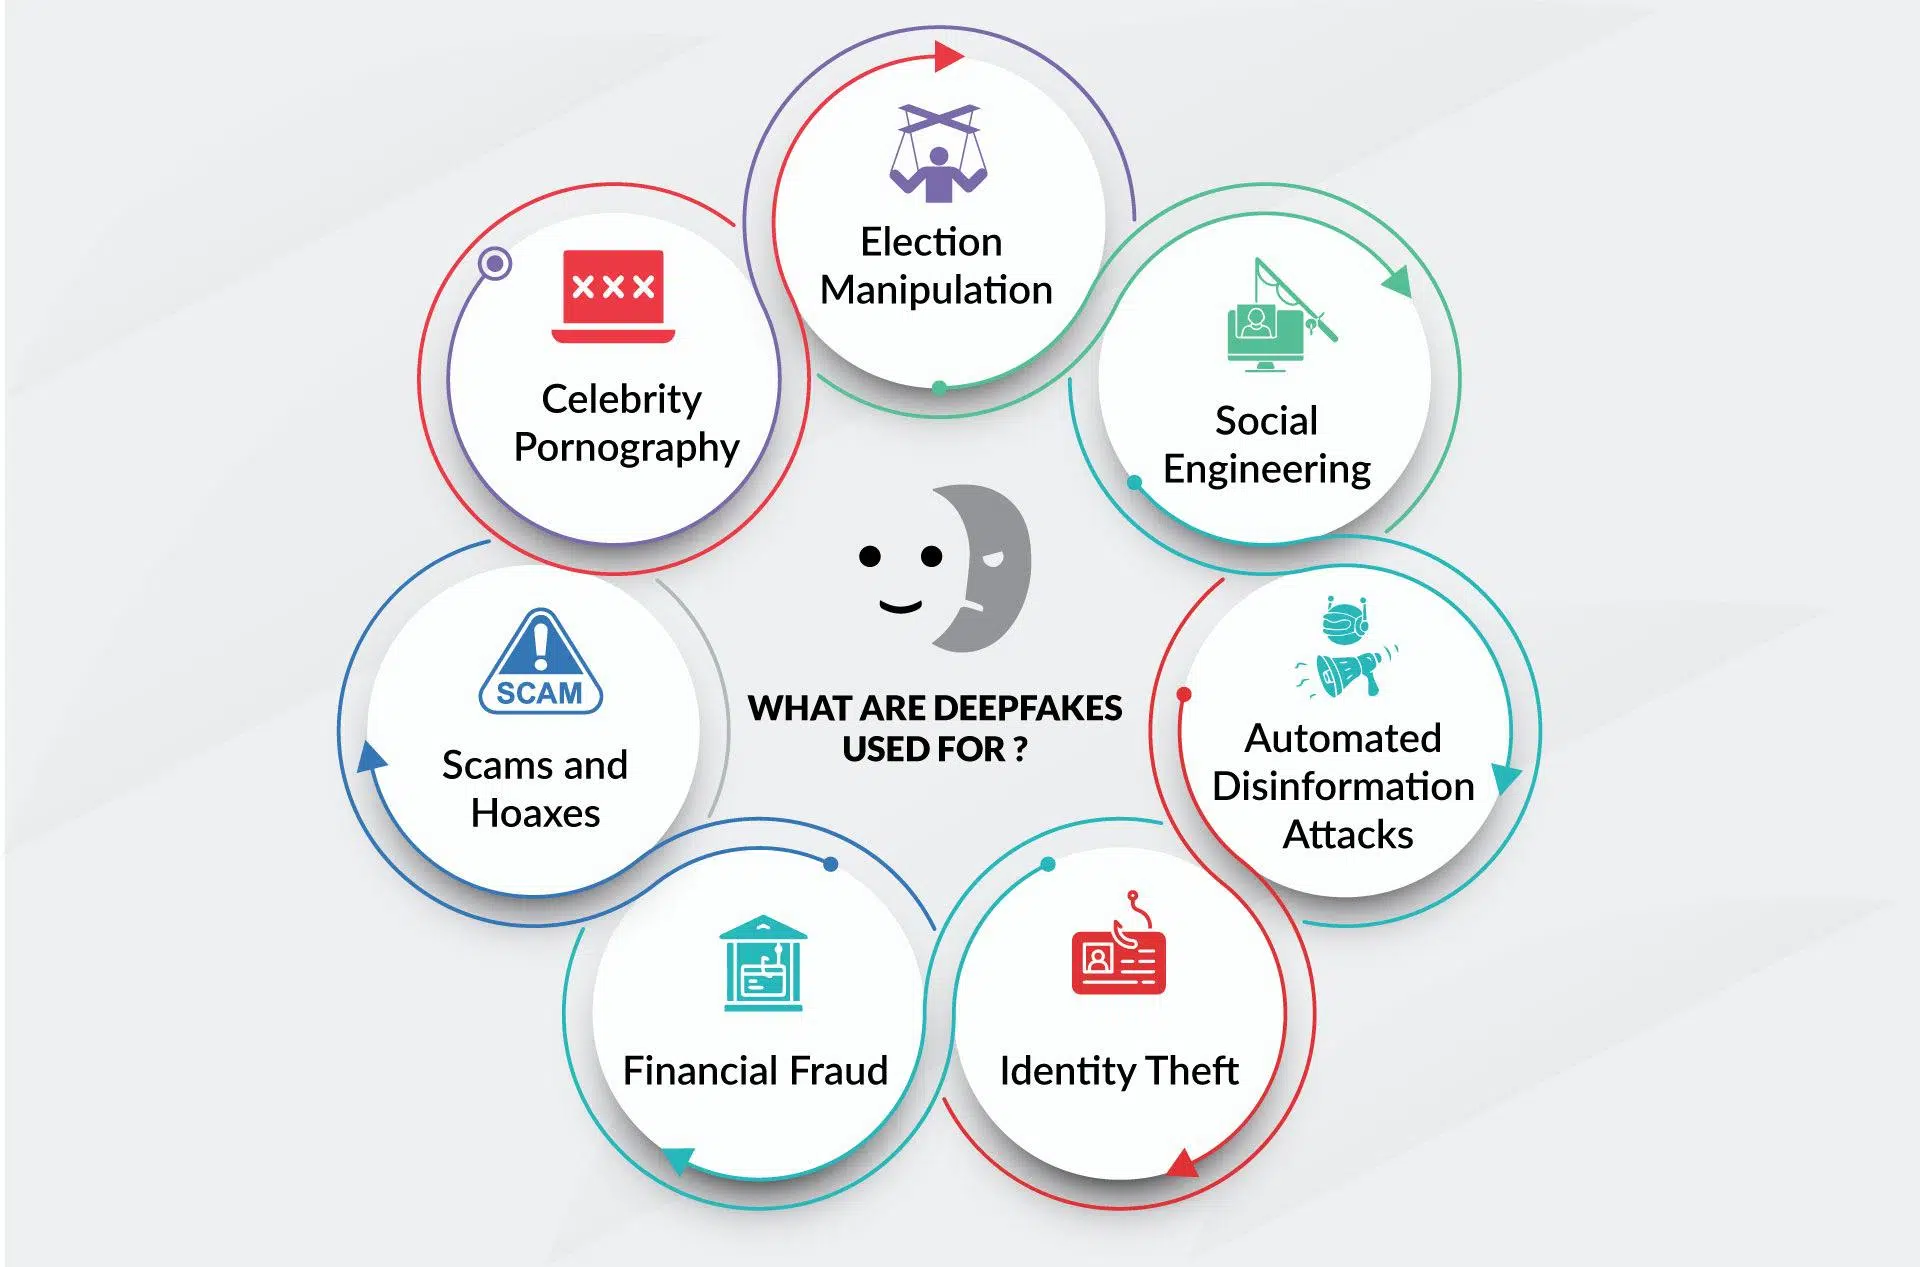
- Virkningen spenner fra trakassering og pornografi uten samtykke til bedriftssvindel og politisk manipulasjon.
- Det spanske og europeiske juridiske rammeverket tilbyr allerede verktøy for å straffeforfølge skadelig bruk, selv om teknologien utvikler seg svært raskt.
- Forsvar krever en kombinasjon av teknisk deteksjon, organisatoriske protokoller og opplæring i kritisk tenkning og cybersikkerhet.
Deepfakes har gått fra å være en kuriositet på internett til en av de mest alvorlige utfordringene i den digitale tidsalderen. Videoer, lyd og bilder manipulert med kunstig intelligens kan få oss til å se noen si eller gjøre noe som aldri skjedde, med en realisme som i mange tilfeller lurer selv ekspertøyne. Og dette påvirker ikke bare kjendiser eller politikere: alle med en tilstedeværelse på sosiale medier kan bli et mål.
Dette fenomenet kombinerer tre svært farlige ingredienser: kraftig teknologi, brukervennlighet og enorm rekkevidde . Resultatet er en perfekt oppskrift på desinformasjon, økonomisk svindel, trakassering og en utbredt erosjon av tilliten til det vi ser og hører. La oss rolig og detaljert bryte ned nøyaktig hva deepfakes er, hvordan de skapes, hvilke risikoer de utgjør for enkeltpersoner, selskaper og institusjoner, hva loven sier, og hvilke reelle skritt vi kan ta for å forsvare oss selv.

Hva er deepfakes, og hvorfor er de viktige?
Begrepet deepfake kommer fra kombinasjonen av deep learning og fake . Det refererer til alt audiovisuelt innhold – video, bilde eller lyd – generert eller manipulert av generative kunstig intelligens- algoritmer for å virke autentisk. Vi snakker ikke om bare filtre eller retusjering, men komplette rekonstruksjoner av ansikter, gester eller stemmer som svært nøyaktig imiterer en ekte person.
Med lett tilgjengelige, til og med gratis, verktøy er det mulig å legge noens ansikt over en annen persons kropp, klone stemmen deres eller gjenskape scener som aldri skjedde . Fremskritt innen nevrale nettverk og GAN-er (generative adversarial networks) har økt realismen dramatisk, noe som gjør det mye vanskeligere å skille mellom ekte og manipulert innhold.
Deepfakes regnes nå som en videreutvikling av falske nyheter : mens tekst eller bilder tidligere ble manipulert, genereres det nå en falsk video eller et troverdig lydopptak som har en mye større emosjonell og kognitiv innvirkning. Hjernen vår har en tendens til å stole mer på det de «ser og hører» enn på en enkel overskrift, noe som mangedobler deres overbevisningskraft.
Selv om denne teknologien har eksistert siden slutten av 90-tallet, ble den mer og mer populær i 2017 da en Reddit-bruker begynte å legge ut falskt pornografisk innhold med ansiktene til kjente skuespillerinner. Siden den gang har bruken spredt seg enormt, både innen underholdning og i åpenbart ondsinnede sammenhenger.
Hvordan deepfakes skapes: den tekniske siden uten teknisk sjargong
Bak en deepfake ligger maskinlæringssystemer som analyserer tusenvis av bilder, rammer eller lydklipp . Den typiske prosessen med ansikter følger to hovedtrinn: koding og dekoding. Først studerer en kodingsalgoritme likhetene mellom to ansikter og trekker ut et sett med fellestrekk. Deretter rekonstruerer en dekoder målbildet ved hjelp av den andre personens ansiktsuttrykk.
I praksis trenes to separate dekodere, én for hvert ansikt. Når data fra én person mates inn i dekoderen til den andre , får vi en video der subjekt A ser ut til å utføre gestene og bevegelsene til subjekt B. Hvis det gjøres riktig, ser resultatet ut som et originalt opptak.
En annen vanlig teknikk er bruk av generative adversarial networks (GAN-er) . Dette involverer to nettverk: en generator, som lager falske bilder eller videoklipp, og en diskriminator, som prøver å skille det falske fra det ekte. De konkurrerer mot hverandre tusenvis av ganger og forbedrer seg kontinuerlig inntil diskriminatoren ikke lenger lett kan oppdage bedraget, og resultatet tilnærmer seg virkeligheten.
De fleste deepfakes av videoer lages ved å mate algoritmen med store sett med bilder av personen som imiteres . Jo flere vinkler, gester og lysforhold modellen har, desto mer overbevisende blir det endelige resultatet. Tradisjonelt sett var ofrene derfor ofte personer med høy medieeksponering, selv om et enkelt bilde eller noen få sekunder med stemmeopptak i dag er nok til å generere en anstendig klon.
Når det gjelder stemme, tillater kloningssystemer reproduksjon av klangfarge, aksent og talerytme fra bare noen få sekunders opptak. Ved å kombinere talesyntese med AI-genererte skript er det mulig å produsere lyd der offeret «sier» hva som helst angriperen vil putte i munnen.
Typer deepfakes: bilde, video og tale
Innenfor paraplyen av deepfakes kan vi skille mellom flere typer, avhengig av hva slags innhold som manipuleres og teknikken som brukes. To kategorier har blitt spesielt populære: deepfaces og deepvoices.
Deepfaces er videoer der en persons ansikt genereres eller erstattes fullstendig . Ved å bruke flere fotografier lager systemet statiske ansikter som er så realistiske at de ser ut som ekte portretter, og kobler dem deretter sammen i rekkefølge for å lage en jevn video. Målet er at ingen mistenker at de ser på en kunstig kompositt når de ser på videoen.
I mellomtiden fokuserer deepvoices på stemmeetterligning . Algoritmen lærer en persons vokale egenskaper (frekvens, intonasjon, pauser, fyllord osv.) og kan deretter lese hvilken som helst tekst og utgi den for å være den personen. Denne typen deepfake er spesielt farlig i bedrifts- og finanssektoren.
Et godt eksempel skjedde i 2019: nettkriminelle klonet en administrerende direktørs stemme for å ringe en toppleder i selskapet hans og beordre en hasteoverføring på over 250 000 dollar. Lederen etterkom fordi stemmen hørtes nøyaktig ut som hans overordnedes, og følelsen av at det hastet var troverdig.
Utover disse to kategoriene finnes det også hybride deepfakes som kombinerer AI-generert video, lyd og tekst , slik at alt innholdet – det du ser og det du hører – er syntetisk, men sammenhengende. Etter hvert som teknologien modnes, viskes linjene mellom disse typene ut.
Legitim bruk og positiv anvendelse
Selv om vi ofte forbinder deepfakes med svindel og nettmobbing, har den samme teknologien helt legitime og verdifulle bruksområder når den brukes transparent og med samtykke. I filmbransjen brukes den for eksempel til å av-aldre skuespillere, gjenskape avdøde karakterer eller dubbe dialog uten å miste leppesynkronisering.
Innen utdanningsfeltet tillater generative modeller at audiovisuelt innhold tilpasses flere språk, samtidig som talerens originale gester bevares. Dette forbedrer forståelsen, unngår følelsen av «lavbudsjettsdubbing» og forenkler global tilgjengelighet for kurs og konferanser.
Tilgjengelighetsapplikasjoner utforskes også, som å lage avatarer som tolker tegnspråk på en personlig måte, eller spesiallagde syntetiske stemmer for folk som ikke kan snakke. Med riktig etisk tilnærming kan den samme teknologien som bekymrer oss i dag åpne viktige dører for digital inkludering.
Den største utfordringen er ikke så mye selve verktøyet, men heller konteksten, formålet og åpenheten det brukes med. Derfor understreker nyere europeiske forskrifter forpliktelsen til å tydelig merke AI-generert innhold, slik at publikum kan skille mellom ulike typer.
Risikoer og trusler fra dypfalsk for samfunnet
Den negative virkningen av deepfakes spenner fra et individs privatliv til politisk, økonomisk og sosial stabilitet . En av de mest åpenbare farene er desinformasjon: falske videoer som viser politiske ledere som kommer med provoserende uttalelser eller innrømmer forbrytelser som aldri har skjedd.
Selv om de senere blir tilbakevist, er skaden allerede skjedd, fordi den emosjonelle effekten av første visning ofte oppveier en eventuell senere korreksjon . Dette bidrar til å polarisere opinionen, gi næring til konspirasjonsteorier og svekke tilliten til media og demokratiske institusjoner.
En annen ekstremt alvorlig risiko er bruken av deepfakes til trakassering, ærekrenkelse og brudd på personvernet . Lagelsen av falsk pornografi ved bruk av ansiktene til kvinner – spesielt politikere, aktivister og journalister – har blitt en form for digital vold med ødeleggende konsekvenser for deres omdømme, personlige liv og mentale helse.
Nyere studier indikerer at rundt 2,2 % av de spurte i visse akademiske arbeider identifiserer seg som ofre for intime deepfakes, mens 1,8 % innrømmer å ha laget eller distribuert denne typen innhold. Selv om disse tallene kan virke lave, gjenspeiler de en bekymringsfull og økende trend.
Videre bidrar deepfakes til en «sannhetskrise» : hvis noen audiovisuelle bevis kan fabrikkeres, risikerer samfunnet å anta at ingenting er helt troverdig. Dette er kanskje den farligste langsiktige effekten, fordi den undergraver den grunnleggende tilliten som er nødvendig for digital sameksistens og informert offentlig debatt.
Innvirkning på svindel og bedriftsnettsikkerhet
I næringslivet er deepfakes i ferd med å bli et svært effektivt angrepsverktøy for nettkriminelle. Dette er ikke science fiction: det finnes allerede en rekke tilfeller av ledere som blir utgitt for å være ved hjelp av video eller lyd for å bestille overføringer, be om sensitive data eller gi falske strategiske instruksjoner.
Et av de vanligste scenariene involverer [ uklart - muligens "e-postadresse" eller "telefonnummer"]. I tillegg til den klassiske falske e-posten inkluderer angriperen et deepfake-video- eller lydopptak av administrerende direktør eller finansdirektør, noe som forsterker hvor viktig forespørselen er. Når offeret ser eller hører "sjefen" sin, senker de garden og utfører ordren.
Deepfakes brukes også i avansert sosial manipulering . For eksempel sendes en tilsynelatende rutinemessig video til et advokatfirma der en partner krever umiddelbar signering av kontrakter eller tilgang til visse dokumenter. Konteksten er plausibel, bildet og stemmen samsvarer, og verifiseringssystemet er utelukkende basert på ansiktsgjenkjenning.
I stadig mer vanlige eksterne arbeidsmiljøer infiltrerer angripere videosamtaler ved å utgi seg for å være teammedlemmer . Ved hjelp av AI-genererte avatarer deltar de i møter, ber om tilgang til interne systemer eller presser på for å få tak i konfidensiell informasjon. Utgivelsen kan gå ubemerket hen hvis oppførselen ikke virker for uvanlig.
Alt dette utgjør en direkte utfordring for sikkerhetssystemer basert på ansikts- eller stemmegjenkjenning. Nyere studier indikerer at små justeringer av skygger, intelligent uskarphet eller støy fra motstandere kan redusere effektiviteten til biometriske detektorer drastisk, slik at et falskt ansikt kan omgå adgangskontroll.
Deteksjonsutfordringer: hvorfor antivirusprogramvare alene ikke er nok
Å oppdage deepfakes er ikke så enkelt som å installere programvare og glemme det. Nåværende deteksjonsmodeller står overfor et sentralt problem: generaliserbarheten deres er begrenset . De trenes vanligvis ved hjelp av spesifikke manipulasjonsteknikker og -stiler, og når en ny generasjons algoritme dukker opp, mister de effektivitet.
Videre kan angripere introdusere fiendtlige forstyrrelser som er spesielt utviklet for å lure detektorer . Det vil si at de legger til støy som er umerkelig for det menneskelige øyet, men som forvirrer rettsmedisinske systemer og lar det manipulerte innholdet passere gjennom filtre som om det var autentisk.
I tillegg til dette kommer utfordringen med skalerbarhet. Plattformer og sosiale nettverk mottar enorme mengder video og lyd hver dag , noe som gjør grundig analyse av hver del praktisk talt umulig. Mange er tvunget til å ty til sampling, overfladisk analyse eller automatiserte systemer som noen ganger svikter.
Derfor finnes det for øyeblikket ingen «mirror bullet» mot deepfakes. Forsvar krever en kombinasjon av teknikker : metadataanalyse, undersøkelse av visuelle eller auditive artefakter, nevrale nettverk trent til å oppdage subtile mønstre, og, aller viktigst, brukeropplæring og kritisk tenkning.
Selve utviklingen av AI nødvendiggjør kontinuerlig oppdatering av deteksjonsmodeller . Hver ny generasjon av generative verktøy krever gjennomgang og omskolering av forsvarssystemer, noe som skaper et evigvarende katt-og-mus-spill mellom angripere og forsvarere.
Juridisk rammeverk: hvordan Spania og EU reagerer
Fra et juridisk synspunkt anses ikke deepfakes alltid som en spesifikk forbrytelse, men skadelig bruk av dem faller inn under flere eksisterende straffbare handlinger og forskrifter . I Spania tilbyr straffeloven ulike former for beskyttelse mot etterligning av identitet og brudd på personvernet.
Artikkel 197 ff. beskytter retten til privatliv og eget bilde, og straffer innhenting , bruk eller formidling av intime bilder eller opptak uten samtykke , selv om de har blitt digitalt manipulert. En seksuell deepfake som spres uten tillatelse kan betraktes som en forbrytelse mot privatlivet.
Artikkel 401 kriminaliserer identitetstyveri , som kan anvendes når en deepfake brukes til å utgi seg for å være en annen person, for eksempel for å lure tredjeparter eller begå svindel. Artikkel 208–210 regulerer ærekrenkelse og bakvaskelse, som gjelder dersom det falske innholdet alvorlig skader offerets ære eller omdømme.
Artikkel 248 og 249, som omhandler svindel, dekker tilfeller der endrede stemmer eller ansikter brukes til å oppnå ulovlig økonomisk vinning . I disse tilfellene er deepfake-teknologi middelet som brukes til å begå forbrytelsen, selv om det ikke klassifiseres som en egen lovbrudd.
Parallelt beskytter organisk lov 3/2018 (LOPDGDD) og personvernforordningen (GDPR) personopplysninger, inkludert biometriske data som ansikt og stemme. Å bruke noens bilde eller stemme i en deepfake uten deres samtykke kan utgjøre et alvorlig brudd på personvernreglene, med administrative straffer og potensielt sivilrettslig eller strafferettslig ansvar.
Organisk lov 1/1982, om retten til ære, privatliv og eget image, tillater offeret å anlegge sivilt søksmål mot den som sprer en deepfake som krenker deres verdighet eller omdømme , med krav om fjerning av innholdet, erstatning for skader og umiddelbare forholdsregler for å stoppe spredningen.
På europeisk nivå vil AI-loven (EUs forordning om kunstig intelligens) kreve at AI-generert innhold, inkludert deepfakes, tydelig identifiseres som sådan. Samtidig forplikter Digital Services Act (DSA) digitale plattformer og tjenester til å reagere raskt på innhold som er falskt, ærekrenkende eller krenker grunnleggende rettigheter.
Videre har noen regjeringer – inkludert Spanias – begynt å definere forbrytelser knyttet til seksuelle deepfakes og grooming mer spesifikt, og styrket den strafferettslige beskyttelsen mot pornografi uten samtykke generert med AI og misbruk av mindreårige gjennom audiovisuell manipulasjon.
Spesifikke risikoer for barn, kvinner og sårbare grupper
Deepfakes påvirker ikke alle likt. Data tyder på at kvinner, mindreårige og visse offentlige grupper bærer en uforholdsmessig stor andel av virkningen, spesielt når det gjelder intimt innhold som deles uten samtykke.
Nyere rapporter indikerer at en betydelig andel av deepfakes-annonsene som er identifisert på nettet, er pornografiske og retter seg mot kvinner, mange av dem offentlige personer. Dette fører til trakassering, utpressing og ærekrenkelse, med en sterk komponent av digital kjønnsbasert vold.
Enkelte studier og rapporter anslår at én av fem unge i Spania rapporterer at de har hatt en eller annen form for erfaring relatert til deepfakes i barndommen eller ungdomsårene, enten som direkte offer, tilskuer eller deltaker. Denne tidlige eksponeringen øker risikoen for normalisering av trakassering og sextorsjon.
For kriminologi og rettssystemet utgjør deepfakes en ekstra hodepine: de kan presenteres som «bevis» i rettssaker , noe som gjør det vanskelig for dommere, aktorer og eksperter å fastslå ektheten til materialet.
Situasjonen reiser også alvorlige problemer innen personlig sikkerhet og offentlig cybersikkerhet, ettersom ansikts- eller stemmebasert biometrisk tilgangskontroll kan bli stadig mer upålitelig dersom robuste mekanismer for å oppdage syntetisk innhold ikke utvikles parallelt.
Utover den individuelle skaden bidrar spredningen av deepfakes til et klima av utbredt mistillit til digital informasjon . Hvis noen video eller lyd kan være falsk, fester ideen seg om at «ingenting er trygt», og til syvende og sist slutter mange å prøve å skille mellom hva som er ekte og hva som er manipulert.
Denne informasjonstrettheten er spesielt farlig fordi den baner vei for desinformasjonskampanjer og massemanipulasjon . Desinformasjonsangrep som kombinerer falske nyheter med audiovisuelle deepfakes kan påvirke valg, folkeavstemninger, investeringsbeslutninger og internasjonale relasjoner.
Sosiale medier fungerer som en akselerator for denne prosessen. Falskt, men effektfullt innhold kan bli viralt i løpet av få minutter , mens verifisering og korrigeringer kommer mye senere og med mindre rekkevidde. Denne forsinkelsen fungerer tydeligvis i favør av de som bruker generativ AI til ondsinnede formål.
Store plattformer – Facebook, X (tidligere Twitter), Google osv. – har annonsert tiltak for å begrense spredningen av skadelige deepfakes , alt fra eksplisitte forbud til merking og systemer for rask fjerning. Problemets omfang og hastigheten teknologien utvikler seg med betyr imidlertid at responsen alltid er delvis.
Den største risikoen er at disse fenomenene bidrar til å svekke kritisk tenkning blant borgere . Hvis «alt kan være en løgn», blir det lettere å så tvil, spre ekstreme teorier og undergrave tilliten til media, institusjoner og til og med det demokratiske systemet i seg selv.
Teknologiske og organisatoriske strategier for forsvar
Stilt overfor et så komplekst problem, må responsen være like flerdimensjonal. På et teknisk nivå utvikles det AI-baserte deteksjonsalgoritmer som ser etter subtile inkonsekvenser i videoer: leppesynkroniseringsfeil, unaturlig blunking, kompresjonsartefakter, overdrevent glatt hud eller uskarpe kanter i ansiktsområdet.
En annen tilnærming innebærer å beskytte innhold «ved kilden» ved å sette inn usynlige vannmerker eller verifiserbare metadata som bekrefter ektheten til en video eller et bilde. Disse merkene kan deretter bidra til å skille originalmateriale fra manipulerte kopier, forutsatt at det finnes en akseptert standard og verktøy for å validere dem.
I bedriftsmiljøer får forbedret flerfaktorautentisering stadig større popularitet . Dette betyr at man ikke bare må stole på en persons bilde eller stemme, men kombinere det med andre faktorer: geolokalisering, typiske bruksmønstre, bekreftelser via alternative kanaler (SMS, sikre applikasjoner) eller engangskoder.
Det anbefales også å implementere tydelige protokoller for sensitive transaksjoner , som bankoverføringer eller endringer av legitimasjon. For eksempel, slå fast at ingen viktige økonomiske ordre utføres utelukkende via e-post eller videosamtale, men alltid krever ytterligere verifisering gjennom en annen kanal.
Til slutt er kontinuerlig opplæring viktig. Organisasjoner som gjennomfører phishing- og deepfake-øvelser – som lærer de ansatte å oppdage subtile tegn som problemer med lydsynkronisering, unaturlige bevegelser eller uvanlig oppførsel – utvikler en mye mer robust sikkerhetskultur.
Hvordan oppdage en deepfake: praktiske tegn for hverdagen
Fra et brukerperspektiv finnes det flere ledetråder som kan bidra til å identifisere falskt innhold, selv om de ikke alltid er avgjørende. En første anbefaling er å se etter åpenbare visuelle feil : uskarpe kanter rundt ansiktet, inkonsekvent belysning sammenlignet med bakgrunnen, rykkete bevegelser eller «rare» ansiktsuttrykk.
Blinking er en annen nyttig indikator. Mange deepfakes viser fortsatt unaturlige blinkemønstre : øyne som forblir for åpne i lengre perioder eller blinker med en merkelig rytme. Selv om nyere modeller forbedrer seg på dette området, er det fortsatt et svakt punkt i mange tilfeller.
Det er også viktig å se på personens kropp, nakke og skuldre. De fleste manipulasjoner fokuserer på ansiktet , så resten av kroppen kan avsløre forfalskningen hvis proporsjonene, holdningen eller gestene ikke samsvarer med det som forventes av den personen.
Videoens lengde kan være en annen pekepinn. Å generere en lang deepfake krever flere ressurser og øker sannsynligheten for feil, så mye manipulert innhold er relativt kort og fokuserer på en enkelt, slagkraftig frase eller scene. Et veldig kort klipp med et eksplosivt budskap bør utløse et rødt flagg.
Til slutt er det avgjørende å analysere konteksten og opprinnelsen til opptaket . Hvem delte det først? Dukker det opp i anerkjente medier eller bare på anonyme kontoer? Finnes det andre uavhengige kilder som bekrefter det du ser? Å senke avspillingen eller se videoen bilde for bilde kan bidra til å oppdage plutselige endringer i bakgrunnen, ansiktsjusteringen eller innsiden av munnen (tunge, tenner) – områder der mange algoritmer fortsatt feiler.
Mediekompetanse og verifiseringskultur
Ingen deteksjonsteknologi vil være tilstrekkelig uten en befolkning som har kritisk tenkeevne og grunnleggende verifiseringsevner . Organisasjoner som INCIBE og Internet User Security Office understreker behovet for å være årvåkne med hensyn til informasjonen vi mottar, analysere innhold i detalj og alltid verifisere det med pålitelige kilder.
Å utvikle vanen med å ikke dele noe impulsivt , spesielt hvis det appellerer til sterke følelser (frykt, sinne, forargelse), er et av de beste forsvarene mot spredning av deepfakes og falske nyheter. Å ta noen sekunder til å spørre deg selv: «Hvem tjener på at jeg tror på dette?» kan utgjøre en stor forskjell.
Opplæring i nettsikkerhet, nettbasert forskning og cybertetthets er ikke bare for spesialister. Å forstå hvordan phishing, sosial manipulering og desinformasjonsangrep fungerer, hjelper alle med å redusere sårbarheten sin betydelig, både i privatlivet og i jobblivet.
For barn og tenåringer er det spesielt viktig å integrere disse temaene i digital og emosjonell opplæring , og forklare risikoen ved nettmobbing, sextortion og deling av intime bilder. Å vite at en video kan være falsk, men at konsekvensene kan være svært reelle, utgjør en stor forskjell.
For bedrifter og institusjoner er det nå en strategisk nødvendighet å investere i bevissthetsprogrammer som går utover generiske råd om cybersikkerhet. De som ikke forstår deepfakes, deres innvirkning og hvordan de skal reagere på dem, vil være i en klar ulempe i det nye digitale landskapet.
Alt tyder på at deepfakes vil fortsette å øke i volum og raffinement , og påvirke sikkerheten, økonomien, politikken og privatlivet til millioner. Å akseptere at de er en del av det digitale landskapet, kreve klare juridiske rammeverk, investere i robuste deteksjonsteknologier og fremfor alt dyrke en kultur for verifisering og delt ansvar er de beste måtene å forhindre at dette kraftige verktøyet blir et våpen som fullstendig undergraver tilliten til våre nettliv.