- Defender tilbyr sanntidsbeskyttelse og muliggjør raske, omfattende, tilpassede og offline undersøkelser.
- Spotskanninger fra Utforskeren og ekskluderinger med jokertegn og miljøvariabler.
- MSRT og Safety Scanner kompletterer deteksjon med oppdaterte manuelle analyser.
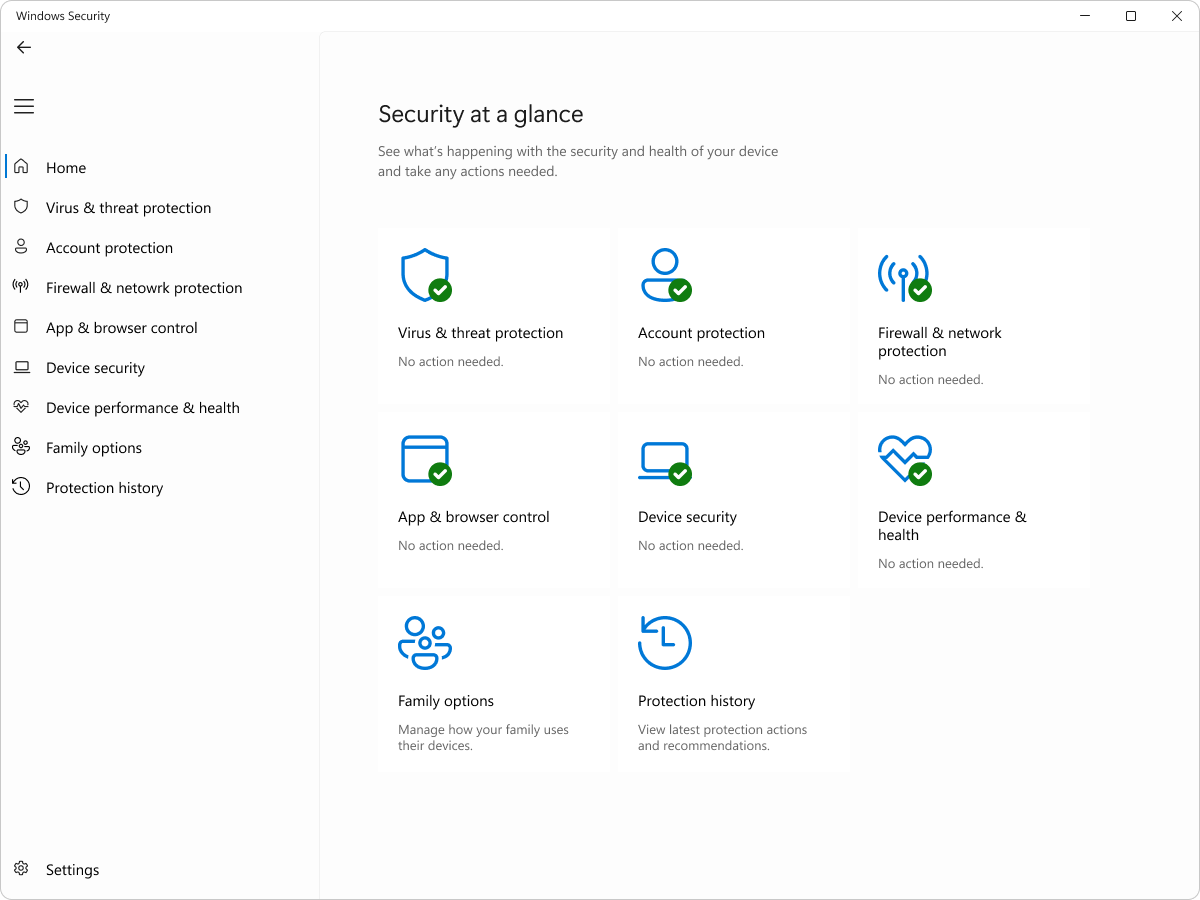
Hvis du bruker Windows 11, har du allerede en innebygd alliert for å holde virus unna: Microsoft Defender Antivirus . Dette systemet overvåker i bakgrunnen og lar deg, når det er nødvendig, kjøre fullstendige skanninger for å finne og nøytralisere trusler. La oss se på alt du kan gjøre med det (og andre Microsoft-verktøy) for å oppdage og fjerne skadelig programvare uten problemer.
I denne veiledningen finner du trinnvise instruksjoner og praktiske tips om hvordan du skanner PC-en med Windows Defender, hvordan du kjører punktskanninger fra Utforsker, når det er verdt å kjøre en skanning , hvordan du oppretter unntak med jokertegn og miljøvariabler, og hvordan du supplerer beskyttelsen din med MSRT (verktøyet som er tilgjengelig med "mrt") og Microsoft Safety Scanner (msert.exe). Vi inkluderer også sikkerhetsanbefalinger for å forhindre problemer og hva du skal gjøre hvis problemet vedvarer.
Når er det lurt å ta en sikkerhetskontroll?
Det finnes tider når det er best å spille det trygt og kjøre en manuell sjekk. Hvis du mistenker en infeksjon eller vil bekrefte at en tidligere skremsel har forsvunnet, er det lurt å kjøre en skanning på forespørsel . Defender vil informere deg når den er fullført om den finner noe og hvilke tiltak som skal iverksettes.
Noen typiske tegn på at noe er galt med datamaskinen din er tydelige: systemet kjører saktere enn vanlig , batteriet tømmes raskere enn normalt, eller dataforbruket øker uten noen åpenbar grunn. Disse symptomene indikerer vanligvis at en ukjent prosess bruker ressurser i bakgrunnen.
Vanlige indikatorer på potensiell skadelig programvare
-
Ytelsen synker plutselig, med apper som tar lengre tid å åpne eller krasjer oftere enn forventet.
-
Batteriet varer betydelig kortere enn det pleide, selv uten endringer i den daglige bruken.
-
Uventet dataforbruk, spesielt hvis du ikke har installert noe nytt og ikke laster ned intensivt.
Andre ledetråder inkluderer vedvarende popup-vinduer, uvanlige omdirigeringer i nettleseren , innstillinger som endres av seg selv, eller programmer du ikke husker å ha installert. Ved den minste mistanke, undersøk systemet ditt.
Skann PC-en din med Windows Sikkerhet (Microsoft Defender)
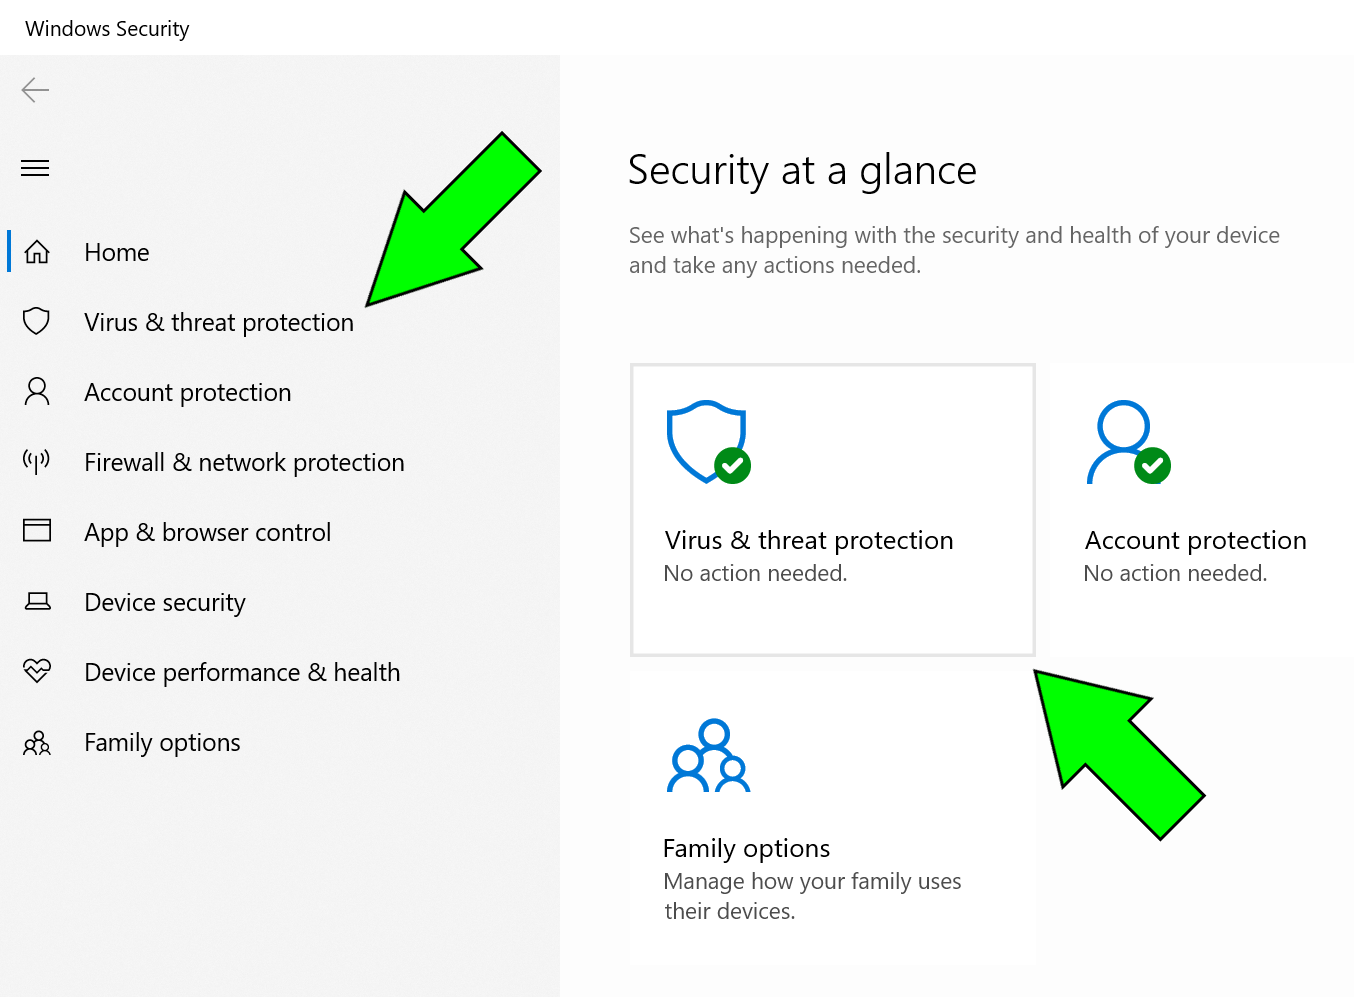
Windows 11 inkluderer Windows Security -appen , som lar deg kjøre skanninger når som helst. Microsofts antivirusprogram fungerer automatisk i bakgrunnen og overvåker filene og prosessene du åpner eller laster ned , men du bestemmer når du skal kjøre mer grundige skanninger.
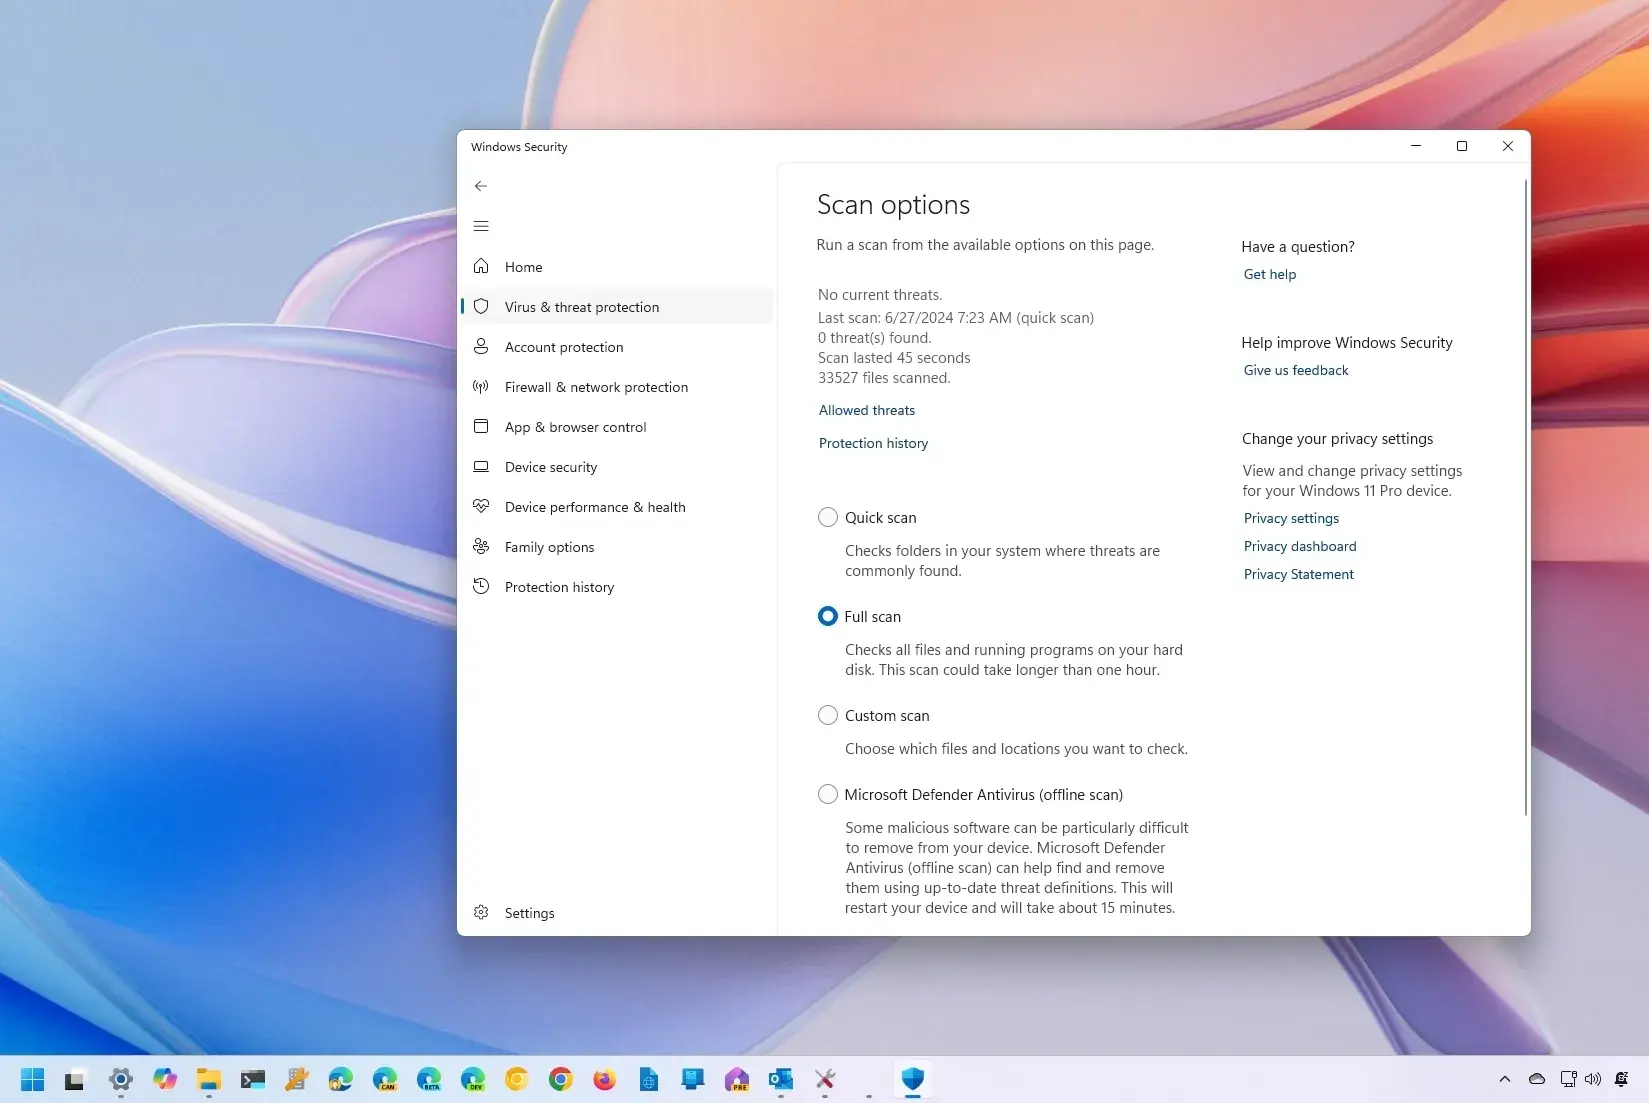
For å åpne konsollen, gå til Innstillinger > Personvern og sikkerhet > Windows-sikkerhet, og trykk på «Åpne Windows-sikkerhet». Gå deretter til «Virus- og trusselbeskyttelse» og trykk på «Skannealternativer» for å velge hvordan du vil fortsette. Tilgjengelige skanninger inkluderer Hurtig, Fullstendig, Tilpasset og Microsoft Defender Antivirus sin frakoblede modus .
Hurtigskanningen sjekker de mest sårbare områdene; fullskanningen undersøker grundig hvert hjørne av systemet; og med den tilpassede skanningen velger du spesifikke mapper eller stasjoner. Frakoblet skanning starter PC-en på nytt og analyserer før Windows lastes inn , et veldig nyttig alternativ mot gjenstridige trusler som skjuler seg under normal oppstart, for eksempel UEFI-oppstartssett.
Når du trykker på «Skann nå», analyserer Defender filene dine og viser deg om den oppdager noe mistenkelig. Hvis den finner en infeksjon, kan du sette de berørte elementene i karantene eller slette dem , med klare anbefalinger for hvert funn. Hvis den ikke finner noe, ser du det umiddelbart.
For å bekrefte at beskyttelsen er aktiv, åpne Windows Sikkerhet-appen og gå til «Virus- og trusselbeskyttelse». I delen «Hvem beskytter meg?» klikker du på «Administrer leverandører» for å sjekke antivirusprogramvaren din. Hvis du må aktivere sanntidsbeskyttelse, går du til «Innstillinger for virus- og trusselbeskyttelse» > «Administrer innstillinger» og endrer sanntidsbeskyttelse til På.
Analyser filer og mapper fra Utforsker
Noen ganger vil du ikke skanne hele systemet, men heller et bestemt element som gir grunn til bekymring. I så fall kan du fra Filutforsker høyreklikke på en hvilken som helst fil eller mappe og velge «Vis flere alternativer», etterfulgt av «Skann med Microsoft Defender ». Dette er en rask måte å bekrefte om et vedlegg, en nedlasting eller en bestemt mappe er ren.
Når det er ferdig, vil du se resultatene. Hvis det oppdager noe, tar programmet deg til siden med skannealternativer for å håndtere trusselen uten å kaste bort tid . Hvis ingenting blir funnet, kan du være trygg på at dette elementet ikke utgjør noen kjente risikoer.
Unntak i Microsoft Defender: Når og hvordan du konfigurerer dem
I noen avanserte scenarioer vil du kanskje ikke at antivirusprogramvaren din skal overvåke en bestemt fil, mappe eller prosess i sanntid. For eksempel i utviklingsmiljøer eller med verktøy du vet er trygge, men som genererer falske positiver. I disse tilfellene kan du opprette unntak, alltid med forsiktighet og bare når det er strengt nødvendig.
Vær oppmerksom på at disse unntakene påvirker sanntidsskanningen i Microsoft Defender Antivirus. Planlagte skanninger, enten fra Defender selv eller en tredjeparts antimalware-løsning, kan fortsatt skanne etter disse elementene med mindre de også er ekskludert i disse andre produktene.
For å legge til eller fjerne unntak, gå til Windows-sikkerhet > Virus- og trusselbeskyttelse > Administrer innstillinger (under Innstillinger for virus- og trusselbeskyttelse) og klikk på Legg til eller fjern unntak. Du kan velge mellom fire typer, avhengig av hva du vil ekskludere.
-
Fil : Ekskluderer en bestemt fil som du ikke vil skal sjekkes i sanntid.
-
Mappe : ekskluderer en mappe og alt innholdet i den, inkludert filer i undermappene.
-
Filtypeekskluderer hele utvidelser. For eksempel, bruk et mønster som
*stvil ekskludere.test,.past,.investog enhver utvidelse som ender på «st». -
Prosess : Alle filer som åpnes av denne prosessen ekskluderes fra sanntidsanalyse. Merk: Disse filene kan fortsatt analyseres i manuelle eller planlagte skanninger hvis de ikke også ekskluderes som en fil eller mappe.
Du kan bruke jokertegn for å dekke flere tilfeller med ett enkelt unntak. En stjerne (*) erstatter et hvilket som helst antall tegn. Praktiske eksempler:
-
Under behandling:
C:\\MyProcess\\*vil gjøre alle prosesser lokalisert iC:\\MyProcessog undermappene er ekskludert fra sanntidsanalyse. -
I prosesser etter navn:
prueba.*Dette ekskluderer filer som åpnes av prosesser med navnet «test», uavhengig av filtypen.
Videre er det mulig å bruke miljøvariabler for å definere ruter fleksibelt. For eksempel en ekskludering som bruker %PROGRAMDATA%\\CustomLogFiles\\test.exe vil tillate filene som er åpnet via den spesifikke banen Disse vil bli ekskludert fra sanntidsanalyse. Sjekk listen over tilgjengelige miljøvariabler i Windows-dokumentasjonen hvis du trenger andre stier.
Det er like enkelt å fjerne unntak: gå tilbake til «Legg til eller fjern unntak», velg den du ikke trenger, og trykk på «Fjern» for å angre endringen . Husk å gjennomgå unntakene dine med jevne mellomrom for å unngå unødvendige hull i beskyttelsen din.
MSRT (mrt): det klassiske verktøyet for å fjerne skadelig programvare
I tillegg til Defender har Windows i årevis inkludert et verktøy som mange overser: Microsoft Software Removal Tool (MSRT). Det erstatter ikke antivirusprogramvare eller utfører sanntidsskanninger, men det kan oppdage og fjerne visse vanlige skadevarefamilier , inkludert noen rootkits , med en veldig enkel manuell skanning.
For å kjøre den, trykk Windows-tasten + R samtidig for å åpne dialogboksen «Kjør». Skriv inn mrt og bekreft med OK. Windows vil be om administratortillatelse; klikk Ja. Du vil se vinduet Microsofts verktøy for fjerning av skadelig programvare, med en kort introduksjon og knappen Neste til å begynne.
Velg skannetype: rask, fullstendig eller tilpasset (sistnevnte lar deg sjekke bestemte stier). Skanningen kan ta alt fra noen få minutter til over en time, avhengig av størrelsen på diskene dine og antall filer . Når den er ferdig, vil MSRT fortelle deg om den har funnet noe, og i så fall tilby deg muligheten til å slette det.
MSRT er nyttig hvis du er overveldet av Defenders mange alternativer, eller hvis du ønsker en tradisjonell manuell skanning . Husk imidlertid at omfanget er utformet for vanlige trusler, og for en mer grundig skanning er det best å bruke Defenders innebygde skanninger, inkludert frakoblet modus.
Microsoft Safety Scanner (msert.exe): Oppdatert skanning på forespørsel
Et annet offisielt verktøy som er verdt å følge med på er Microsoft Safety Scanner, en bærbar kjørbar fil du kan laste ned og kjøre når det er nødvendig. Hensikten er å skanne etter og fjerne skadelig programvare fra Windows-datamaskiner og forsøke å tilbakestille endringer forårsaket av identifiserte trusler . Det er ideelt som en ny vurdering når du mistenker at noe har sluppet gjennom, og det utfyller andre vedlikeholdsverktøy og triks.
Det er flere viktige punkter å huske på: Definisjonene til Safety Scanner oppdateres ofte, og verktøyet utløper 10 dager etter nedlasting . Hvis du vil bruke det igjen etter det, laster du ned den nyeste versjonen og kjører det på nytt for å sikre at den har den mest oppdaterte sikkerhetsinformasjonen.
Safety Scanner installeres ikke eller vises ikke i Start-menyen eller på skrivebordet. Lagre filen et sted du husker den (vanligvis msert.exe) og åpne den for å starte eksamen. Du kan velge mellom raske, fullstendige eller personlige eksamener.Og til slutt vil du se et sammendrag på skjermen.
Hvis du vil se alle detaljene om deteksjonene, kan du sjekke loggen som verktøyet legger igjen i %SYSTEMROOT%\\debug\\msert.logFor å "avinstallere" det, ganske enkelt slett den kjørbare filen når du ikke lenger trenger det. Husk: det erstatter ikke antivirusprogrammet ditt, og for sanntidsbeskyttelse anbefales det å holde Microsoft Defender aktivert.
Beste fremgangsmåter for å forhindre skadelig programvare i Windows 11
Ingen test kan erstatte forebygging. Jo mer du reduserer angrepsflaten, desto mindre sjanse har skadelig programvare for å komme inn. Windows 11 kommer med flere funksjoner og innstillinger som, kombinert med sunn fornuft, representerer et betydelig sprang fremover innen sikkerhet.
-
Hold Windows og appene dine oppdatert : Gå til Innstillinger > Windows Update og trykk på «Søk etter oppdateringer». Disse oppdateringene inneholder ofte sikkerhetsrettinger som adresserer sårbarheter som kan utnyttes.
-
Last ned programvare kun fra pålitelige kilder : ideelt sett produsentens nettsted eller Microsoft Store. Unngå uoffisielle nettsteder eller ulovlige versjoner av betalt programvare, som ofte kommer med uønskede pakkeprodukter.
-
Aktiver brannmuren på alle profiler : Gå til Windows-sikkerhet > «Brannmur og nettverksbeskyttelse» og se gjennom Domene-, Privat- og Offentlige nettverk. Aktiver brannmuren på hver av dem for å blokkere uautorisert tilgang. Du kan også bruke et gratis program for å administrere brannmuren.
-
Bruk sterke, unike passord og aktiver flerfaktorautentisering når det er mulig. En passordbehandler kan gjøre livet ditt enklere uten å ofre sikkerheten.
-
Ta regelmessige sikkerhetskopier av viktige filer, enten på en ekstern disk eller i skyen. I tilfelle en alvorlig hendelse, vil du være glad for at du kan gjenopprette dataene dine.
-
Vær forsiktig med vedlegg og lenker i e-poster : bekreft avsenderen, vær forsiktig med meldinger som spiller på at det haster, og unngå å åpne kjørbare filer du ikke forventet å motta.
Hvis du mistenker at en bestemt fil er kilden til problemet, slett den og tøm papirkurven . Hvis du ikke kan slette den, kan du se hvordan du sletter filer som ikke kan slettes i Windows.
Anbefalte skanninger og hvordan man skal reagere på deteksjoner
Når problemet ser alvorlig ut, er det verdt å kjøre en full skanning med Defender etterfulgt av en frakoblet skanning . Denne modusen starter systemet på nytt og skanner før tjenester og drivere lastes inn, noe som gjør det vanskeligere for skadelig programvare å skjule seg.
Hvis Microsoft Defender oppdager skadelig programvare, foreslår den handlinger: de vanligste er å sette filen i karantene eller slette den. Å sette filen i karantene nøytraliserer risikoen uten å slette den permanent , slik at du kan gjenopprette den hvis den var falskt positiv. Hvis du ikke trenger filen, kan du fortsette med slettingen.
Hvis du har konfigurert ekskluderinger, husk at de bare gjelder for sanntidsskanninger . En manuell eller planlagt skanning kan fortsatt se etter ekskluderte elementer, med mindre de også er ekskludert i den typen skanning eller i et annet antimalware-produkt du har installert.
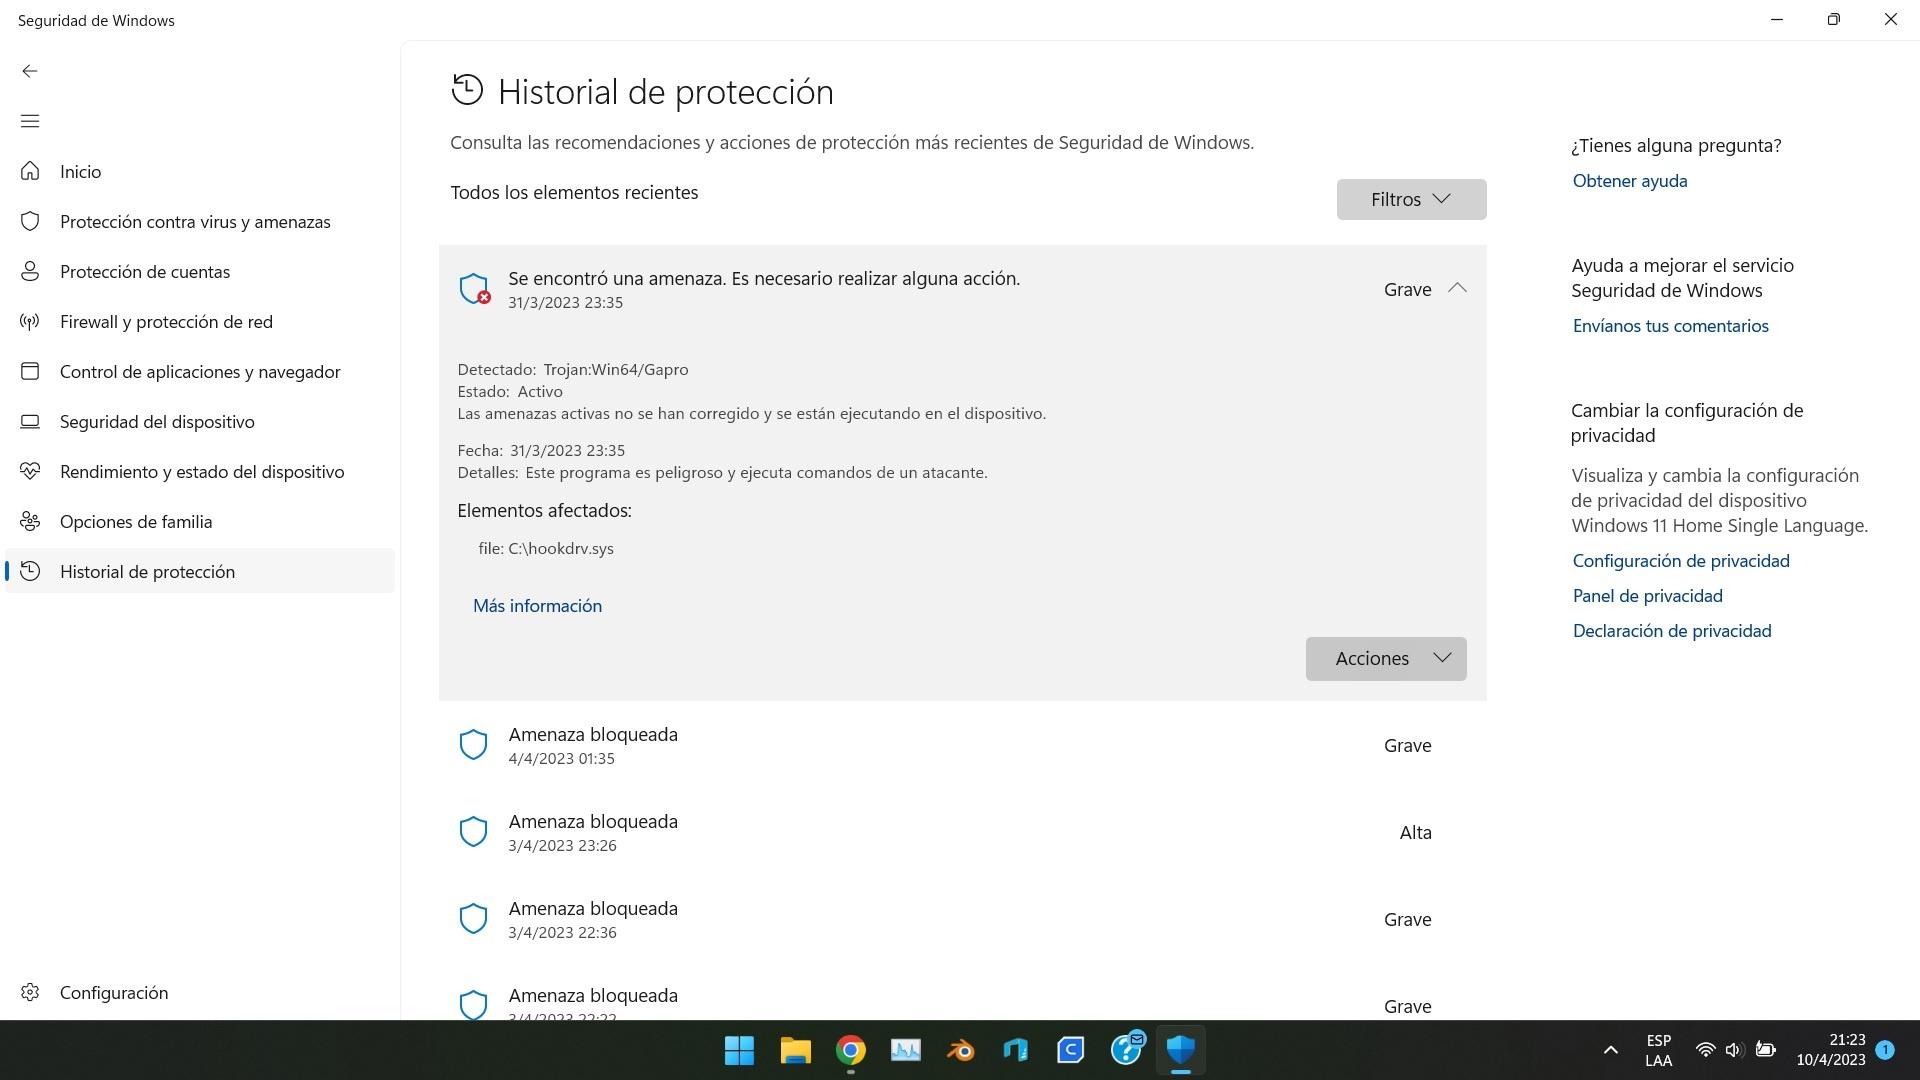
Når du er ferdig, kan du sjekke beskyttelseshistorikken i Windows Sikkerhet-appen (under «Virus- og trusselbeskyttelse») for å se hvilke handlinger som ble utført og når . Denne oversikten vil hjelpe deg med å forstå omfanget av hendelsen.
Hvis skadevaren vedvarer: avanserte trinn
Det finnes gjenstridige situasjoner der systemet fortsetter å oppføre seg feil til tross for skanninger. I disse tilfellene bør du kombinere flere lag: kjør Defenders frakoblede skanning, bruk MSRT og stol på en nylig nedlastet Microsoft Safety Scanner for oppdaterte definisjoner. Mange infeksjoner fjernes med denne strategien.
Hvis ingenting annet fungerer, bør du vurdere en ren ny installasjon av Windows som en siste utvei. Før du tar det trinnet, kopier viktige filer til en ekstern disk eller skyen. Og hvis du trenger hjelp, kan du se den offisielle dokumentasjonen, fellesskapsfora og produsentens kundestøtte for å løse spesifikke spørsmål.
Flere ressurser og læring
Microsoft tilbyr selv ressurser som hjelper deg å forstå hvordan skadelig programvare infiltrerer systemer, hvilke taktikker den bruker ( phishing , villedende nedlastinger, utnyttelser) og hvordan du kan redusere risikoen. Utforsk hjelpen og læringsdelene for Microsoft Security for å styrke beskyttelsesvanene dine og lære om nye verktøy etter hvert som de blir tilgjengelige.
Husk at sikkerhet ikke er en knapp du trykker på, og det er det; det er en kontinuerlig prosess. Hold systemet oppdatert, bruk de innebygde funksjonene i Windows 11, kjør regelmessige skanninger og minimer installasjonen av programvare fra ukjente kilder.
Med alt det ovennevnte i tankene, bør det ikke være noen hodepine å opprettholde et sunt Windows 11-system: Defender gir sanntidsbeskyttelse , Utforsker lar deg sjekke filer på sparket, unntak gir deg finjustert kontroll når du trenger det, og MSRT og Safety Scanner tilbyr en rask ny vurdering når noe ser ut til å være galt. Hvis du også holder systemet oppdatert, aktiverer brannmuren og er forsiktig når du laster ned og åpner filer, vil datamaskinen din være mye bedre beskyttet mot virus og andre digitale trusler.