- Verdens passorddag feires den første torsdagen i mai for å øke bevisstheten om passordsikkerhet.
- Lange, unike og komplekse passord reduserer risikoen for uautorisert tilgang og datainnbrudd drastisk.
- Passordbehandlere og totrinnsautentisering er viktige verktøy for å styrke digital beskyttelse.
- Bedrifter og brukere bør med jevne mellomrom gjennomgå sine vaner og retningslinjer for passordbruk for å tilpasse seg nye trusler.
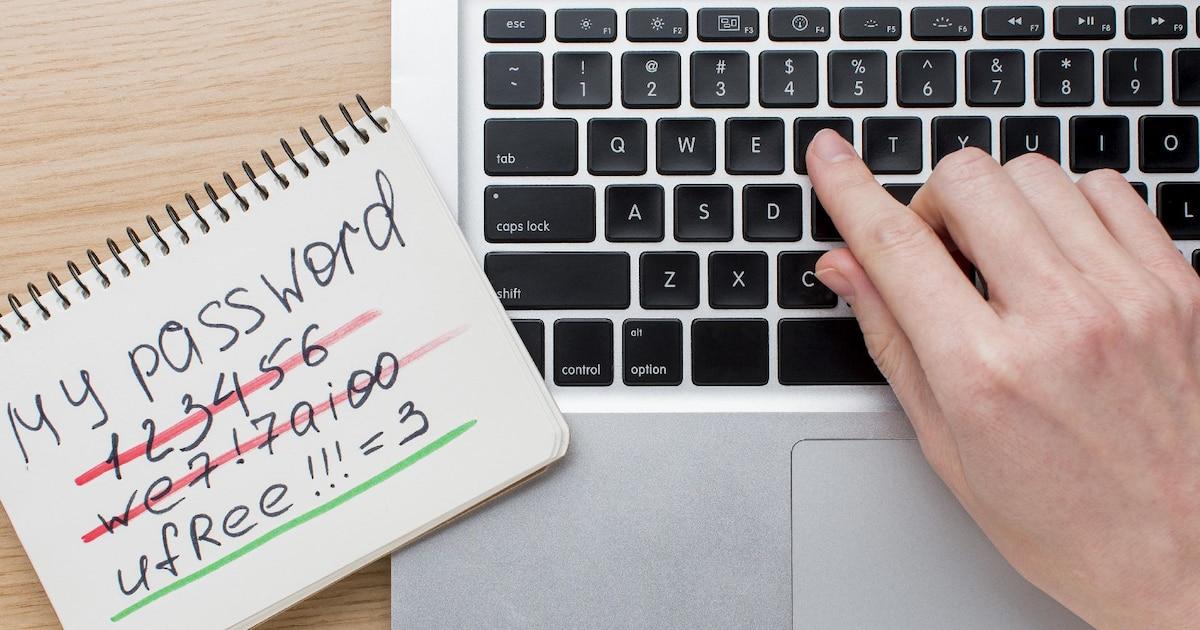
Verdens passorddag har blitt en viktig påminnelse om noe vi ofte overser: passordene vi bruker daglig er barrieren som skiller våre digitale liv fra nettkriminelle. Hver innlogging til e-post, nettbank, sosiale medier eller arbeidsplattformer avhenger i stor grad av hvor godt (eller dårlig) vi håndterer passordene våre.
Selv om det kan høres ut som et teknisk eller kjedelig tema, er realiteten at et enkelt, svakt passord kan åpne døren for økonomisk svindel , identitetstyveri eller lekkasjer av svært sensitive personlige og profesjonelle data. Derfor fungerer denne dagen, som feires hver første torsdag i mai, som den perfekte unnskyldningen for å gjennomgå vanene våre, forbedre passordene våre og lære om verktøy som gjør livet enklere uten å gå på kompromiss med sikkerheten.
Hva er Verdens passorddag, og når feires den?
Verdens passorddag feires den første torsdagen i mai og har som mål å øke bevisstheten blant brukere om viktigheten av å bruke sterke og godt administrerte passord. Det er ikke bare en annen dato på kalenderen: den har som mål å oppmuntre millioner av mennesker til å bruke denne dagen til å gjennomgå passordene sine, endre dem om nødvendig og innføre gode rutiner for passordhåndtering.
På denne dagen lanserer offentlige etater, teknologiselskaper og brukerforeninger vanligvis kampanjer, veiledninger og påminnelser som oppfordrer alle til å sjekke statusen på innloggingsinformasjonen sin. De understreker viktigheten av å ikke bruke passord på nytt, øke kompleksiteten deres og aktivere ekstra lag med beskyttelse, for eksempel totrinnsautentisering.
Valget av den første torsdagen i mai er ikke tilfeldig. Målet var å finne en tid på året som var relativt fri for andre store hendelser som kunne forringe budskapet om cybersikkerhet. På denne måten forblir fokuset på databeskyttelse og reduksjon av risikoen for sikkerhetsbrudd.
I praksis har denne dagen blitt en regelmessig påminnelse for bedrifter og innbyggere om å gjennomgå sine digitale sikkerhetsregler og -vaner, oppdage svakheter og tilpasse seg et miljø der cyberangrep blir stadig mer sofistikerte og hyppige.
Opprinnelsen og historien til Verdens passorddag
Opprinnelsen til denne dagen går tilbake til arbeidet til sikkerhetsforsker Mark Burnett . I 2005 publiserte han boken «Perfect Passwords», hvor han oppfordret brukere til å lage sterke, unike og vanskelig forutsigbare passord, og åpent foreslo ideen om å dedikere en bestemt dag til å øke bevisstheten om viktigheten av passord.
Burnett understreket at folk flest har en tendens til å bruke svært forutsigbare passord , gjenbruke dem på tvers av forskjellige tjenester og aldri endre dem, noe som gjør jobben til nettkriminelle mye enklere. Forslaget hans om en «Passorddag» hadde nettopp som mål å bryte denne vanen, og oppfordret folk til å gjennomgå og oppdatere passordene sine minst én gang i året.
År senere, i 2013, omfavnet Intel Security denne ideen og formaliserte arrangementet. De erklærte den første torsdagen i mai som Verdens passorddag, med den hensikt å gjøre det til en global bevissthetskampanje. Siden den gang har datoen blitt stadig mer etablert over hele verden.
Initiativet ble raskt tatt i bruk av nettsikkerhetsorganisasjoner , spesialiserte nettsteder og store digitale plattformer. Mange av dem bruker denne dagen til å lansere anbefalinger, verktøy for passordkontroll og påminnelser om å aktivere tofaktorautentisering.
Ifølge data samlet inn av statistikkportaler som Statista, sier over 60 % av internettbrukerne at de har endret passordene sine på et tidspunkt som et direkte resultat av bevissthetskampanjer knyttet til denne dagen. Dette tallet gjenspeiler den reelle effekten et godt utformet arrangement kan ha på digitale sikkerhetsvaner.
Kilder som National Today fremhever at denne dagen har vært nøkkelen til å øke bevisstheten om behovet for å oppdatere passord regelmessig og unngå åpenbare kombinasjoner eller passord basert på personopplysninger. Mange eksperter er enige om at opprettelsen av Verdens passorddag markerte et vendepunkt i hvordan cybersikkerhet tilnærmes fra sluttbrukerens perspektiv.
Hvorfor passord er så viktige for din digitale sikkerhet
Passord fungerer som første forsvarslinje mot uautorisert tilgang til kontoene våre. Alle tjenester du logger deg på – e-post, sosiale medier, bank, helsevesen, bedriftsplattformer – er avhengige av at passordet er sterkt nok til å motstå angrep.
Fra organisasjoner som det amerikanske byrået for cybersikkerhet og infrastruktur til Spanias nasjonale institutt for cybersikkerhet er budskapet det samme: svake eller gjenbrukte passord står bak en stor andel av datainnbrudd. I sensitive sektorer som helsevesen og finans viser studier publisert i ledende tidsskrifter at nesten 80 % av bruddene stammer fra tyveri eller lekkasje av legitimasjon.
For å forstå dette bedre sammenligner mange eksperter situasjonen med den fysiske verden: å bruke et enkelt passord eller gjenbruke det på tvers av flere tjenester er som å låse inngangsdøren, men la nøkkelen stå i låsen. Ved første øyekast virker alt sikkert, men en liten forglemmelse er alt som skal til for at noen skal komme inn uten store problemer.
Likevel, til tross for gjentatte advarsler, fortsetter kombinasjoner som «123456» eller «passord» å dukke opp på lister over verdens mest brukte passord . Dette er ekstremt enkle passord å gjette som kan oppdages nesten umiddelbart gjennom brute-force-angrep eller enkle automatiserte tester av de vanligste.
Videre forsterker tendensen til å gjenbruke det samme passordet på tvers av flere tjenester problemet: Hvis ett enkelt nettsted opplever et datainnbrudd, og passordet samsvarer med det du bruker for e-post, sosiale medier eller nettbank, kan angriperen lenke sammen tilganger og forårsake mye større skade.
Slik lager du sikre og enkle passord å administrere
Å lage sterke passord er ikke en umulig oppgave; det handler mer om å tilegne seg noen enkle vaner og holde seg til dem. Det finnes grunnleggende retningslinjer som hjelper deg med å lage et virkelig robust passord uten å gjøre deg selv gal av å prøve å huske det.
Et av hovedpunktene er passordlengden . Det anbefales at den er minst 10 tegn lang, og i mange tilfeller enda lengre. Jo lengre passordet er, desto flere mulige kombinasjoner finnes, og desto vanskeligere vil det være for et automatisert program å knekke det ved hjelp av råstyrke.
Det er også viktig å kombinere store og små bokstaver, tall og spesialsymboler . Denne blandingen øker kompleksiteten til nøkkelen. En vanlig teknikk innebærer å erstatte noen bokstaver med lignende tall, for eksempel å bruke 3 i stedet for E, 4 for A, 1 for I eller 0 for O. Det er imidlertid best å unngå altfor forutsigbare mønstre som alle kjenner.
Et annet viktig tips er å unngå åpenbar personlig informasjon i passordene dine. Fødselsdatoer, ID-nummer, navn på barn eller partnere, adresser og telefonnumre er all informasjon som kan være relativt eksponert eller lett å gjette. I stedet kan mindre åpenbare personlige minner som du vanligvis ikke deler, tjene som grunnlag for å lage et lengre og sikrere passord.
Like viktig er det å unngå tastatursekvenser eller ordnede tall som «123456», «000000» eller «qwerty». Selv om de er lette å huske, er de de første kombinasjonene angripere prøver, nettopp fordi millioner av brukere fortsetter å bruke dem.
Eksperter anbefaler generelt å bytte passord regelmessig . En god retningslinje er hver tredje eller fjerde måned, men det er også fornuftig å endre dem når det er en indikasjon på et mulig datainnbrudd eller når en tjeneste anbefaler det etter en sikkerhetshendelse.
Til slutt er det viktig å ikke skrive ned passord på papir eller legge dem i synlige notater, ubeskyttede dokumenter eller lett tilgjengelige steder. Selv om det kan virke harmløst, er det en veldig enkel måte for noen å få tak i passordene dine med minimal innsats.
Passordbehandlere: allierte for å unngå å bli gal
Et av de største problemene med å bruke komplekse og unike passord er at det er praktisk talt umulig å huske alle hvis du administrerer dem manuelt. Det er her passordbehandlere kommer inn i bildet – verktøy som er nettopp utviklet for å gjøre det som ellers ville vært kaos enkelt.
En passordbehandler er et program – lokalt eller skybasert – som automatisk genererer, lagrer og fyller ut passordene dine. Du trenger bare å huske ett sterkt hovedpassord som gir deg tilgang til resten. Derfra kan behandleren lage lange og komplekse tilfeldige kombinasjoner for hver tjeneste uten at du trenger å memorere dem.
Mange veiledninger for beste praksis, som de som er utviklet av Telefónica Tech i sin tipunktsveiledning om sikker internettbruk, understreker nytten av passordadministratorer. De minimerer risikoen for gjenbruk av passord, forenkler regelmessige passordendringer og hindrer deg i å ty til enkle mønstre bare for enkelhets skyld.
Videre inkluderer disse programmene vanligvis funksjoner for å sjekke om noen av passordene dine har blitt lekket i offentlige databaser etter et sikkerhetsbrudd. Hvis de oppdager et problem, varsler de deg slik at du kan endre passordet ditt så snart som mulig, og dermed redusere sårbarhetsvinduet.
Riktig konfigurert blir en passordbehandler en sentral pilar i din digitale sikkerhet , spesielt hvis du bruker mange forskjellige tjenester eller jobber i miljøer der sensitive data håndteres, for eksempel selskaper innen helsevesen, finans eller administrasjon.
Totrinnsautentisering: et ekstra lag som utgjør hele forskjellen
Sammen med sterke passord har totrinnsautentisering (eller tofaktorsautentisering, 2FA) blitt et av de mest effektive tiltakene for å beskytte kontoer. Ideen er enkel: i tillegg til passordet ditt trenger du et ekstra verifiseringselement for å logge inn.
Denne andre faktoren kan komme via SMS, e-post eller spesifikke autentiseringsapper som genererer midlertidige koder. Hver gang du prøver å logge inn fra en ny enhet, eller med jevne mellomrom, blir du bedt om å oppgi denne tilleggskoden, noe som gjør det ekstremt vanskelig for noen å få tilgang selv om de har fått passordet ditt.
Internasjonale organisasjoner og enheter som Spanias nasjonale institutt for cybersikkerhet anser dette ekstra laget som nærmest uunnværlig for kritiske tjenester: primær e-post, banktjenester, profesjonelle nettverk og bedriftsplattformer. Mange selskaper har allerede innlemmet dette alternativet som standard eller krever det til og med av sine ansatte.
Hovedfordelen med totrinnsautentisering er at den reduserer virkningen av et potensielt passordbrudd drastisk. En angriper som har stjålet passordet ditt, vil fortsatt trenge tilgang til mobiltelefonen din, e-posten eller autentiseringsappen for å fullføre prosessen, noe som vanligvis er mye vanskeligere å få tak i.
Parallelt har biometriske metoder som fingeravtrykk- og ansiktsgjenkjenning også vunnet terreng , brukt som en ekstra opplåsingsmetode på enheter og applikasjoner. Selv om de ikke erstatter passord fullstendig, styrker de identitetsverifisering og gjør sikker tilgang mer praktisk.
Beste praksis og vanlige feil ved bruk av passord
Til tross for en rekke kampanjer og tips, vedvarer flere utbredte dårlige passordvaner. Å identifisere dem er det første skrittet for å korrigere dem og redusere risikoer i våre digitale hverdagsliv.
En av de vanligste feilene er å bruke det samme passordet på tvers av flere tjenester. Hvis én plattform opplever et sikkerhetsbrudd og passordet lekker, kan angriperen prøve det på andre kjente nettsteder (e-post, sosiale medier, banktjenester) og mangedoble den potensielle skaden.
En annen vanlig feil er å stole på mistenkelige e-poster eller meldinger som ber deg oppdatere passordet ditt via lenker i selve meldingen. Denne teknikken er typisk for phishing-angrep: de utgir seg for å være banker, sosiale nettverk eller kjente selskaper for å lure deg til å oppgi legitimasjonen din på et falskt nettsted.
Det er også farlig å lagre passord i ubeskyttede dokumenter på datamaskinen, mobiltelefonen eller i skytjenester, samt å skrive dem ned på fysiske lapper på skrivebordet, i planleggere, på klistrelapper festet til skjermen eller lignende steder. Alle som har sporadisk tilgang kan fotografere eller kopiere dem uten at du legger merke til det.
I lys av disse sårbarhetene anbefaler eksperter at du regelmessig gjennomgår kontoaktiviteten din , aktiverer påloggingsvarsler fra nye enheter når det er mulig, og umiddelbart endrer passord hvis du oppdager mistenkelig tilgang eller mottar varsler om datainnbrudd fra en tjeneste.
Videre er det tilrådelig å ikke dele passord med noen, ikke engang nære venner eller familie. Selv med tillit øker deling risikoen for at passord lagres på utrygge steder eller gjenbrukes på andre tjenester. Hvis en tredjepart trenger midlertidig tilgang, er den beste løsningen å generere spesifikk legitimasjon eller bruke sikre delingsfunksjoner når plattformen tillater det.
Viktigheten av passord i bedrifter
I næringslivet er passordhåndtering mye mer enn en anbefaling: det er en kritisk pilar i bedriftens cybersikkerhet . Én kompromittert konto kan føre til uautorisert tilgang til interne nettverk, lekkasjer av kundedata, behovet for å beskytte personlig informasjon , tjenesteavbrudd eller til og med økonomisk utpressing.
Bedrifter må etablere klare retningslinjer for opprettelse og bruk av passord, inkludert krav til kompleksitet, periodiske endringer og et forbud mot gjenbruk av passord på tvers av ulike interne systemer. Det er vanlig praksis å kreve at ansatte oppretter passord av en viss lengde og med en rekke tegn.
Like viktig er det å gi kontinuerlig opplæring til ansatte i beste praksis for nettsikkerhet . Det er ikke nok å bare innføre tekniske standarder hvis brukerne ikke forstår risikoen for phishing, bruk av usikrede personlige enheter eller deling av påloggingsinformasjon med kolleger for å «få ting gjort raskere».
Selskaper som spesialiserer seg på teknologi og cybersikkerhetstjenester, som NexTReT og andre i sektoren, understreker ofte viktigheten av å bygge en digital sikkerhetskultur . Dette innebærer å kombinere tekniske løsninger – bedriftens legitimasjonsadministratorer, flerfaktorautentisering, tilgangsovervåking – med interne bevissthetskampanjer og regelmessige policygjennomganger.
I mange organisasjoner gir bruk av passordbehandlere for bedrifter og sentraliserte identitetssystemer mulighet for sikrere tildeling, tilbakekalling og revisjon av tilgang. Dette reduserer risikoen for at tidligere ansatte beholder aktive legitimasjonsopplysninger eller ukontrollert passorddeling.
Med fremveksten av fjernarbeid og den utbredte bruken av skytjenester har sterke passord og totrinnsautentisering for bedriftsverktøy blitt avgjørende. Bedriftens perimeter er ikke lenger bare kontoret: enhver ekstern tilkobling kan være et inngangspunkt for en angriper hvis den ikke er ordentlig sikret.
Til syvende og sist, både i personlige og profesjonelle sammenhenger, utgjør riktig passordhåndtering hele forskjellen mellom en sårbar infrastruktur og et relativt godt beskyttet miljø. Å benytte seg av Verdens passorddag til å gjennomgå disse retningslinjene er en ideell mulighet til å heve sikkerhetsnivået uten å kreve betydelige investeringer.
Hver første torsdag i mai minner oss på at selv om det kan virke rutinepreget eller kjedelig å administrere passord, er innsatsen vel verdt det . Å ta i bruk lange, unike og komplekse passord, bruke passordbehandlere, aktivere totrinnsautentisering og være årvåken mot phishing er enkle trinn som reduserer sjansene for å bli utsatt for et cyberangrep betraktelig. Å endre noen få vaner i dag kan spare oss for mye trøbbel i vår digitale fremtid.

Indeks
- 1 Hva er Verdens passorddag, og når feires den?
- 2 Opprinnelsen og historien til Verdens passorddag
- 3 Hvorfor passord er så viktige for din digitale sikkerhet
- 4 Slik lager du sikre og enkle passord å administrere
- 5 Passordbehandlere: allierte for å unngå å bli gal
- 6 Totrinnsautentisering: et ekstra lag som utgjør hele forskjellen
- 7 Beste praksis og vanlige feil ved bruk av passord
- 8 Viktigheten av passord i bedrifter