- Mullvad tilbyr en kryptert offentlig DNS (DoH/DoT) med flere blokkeringsprofiler.
- Tjenesten er designet for å brukes primært uten VPN og er uavhengig av å være kunde.
- Utvalget av blokkeringslister er transparent og har som mål å minimere falske positiver.
- Ytelsen avhenger av hver internettleverandørs anycast-ruting, og det finnes ingen servere i Spania.
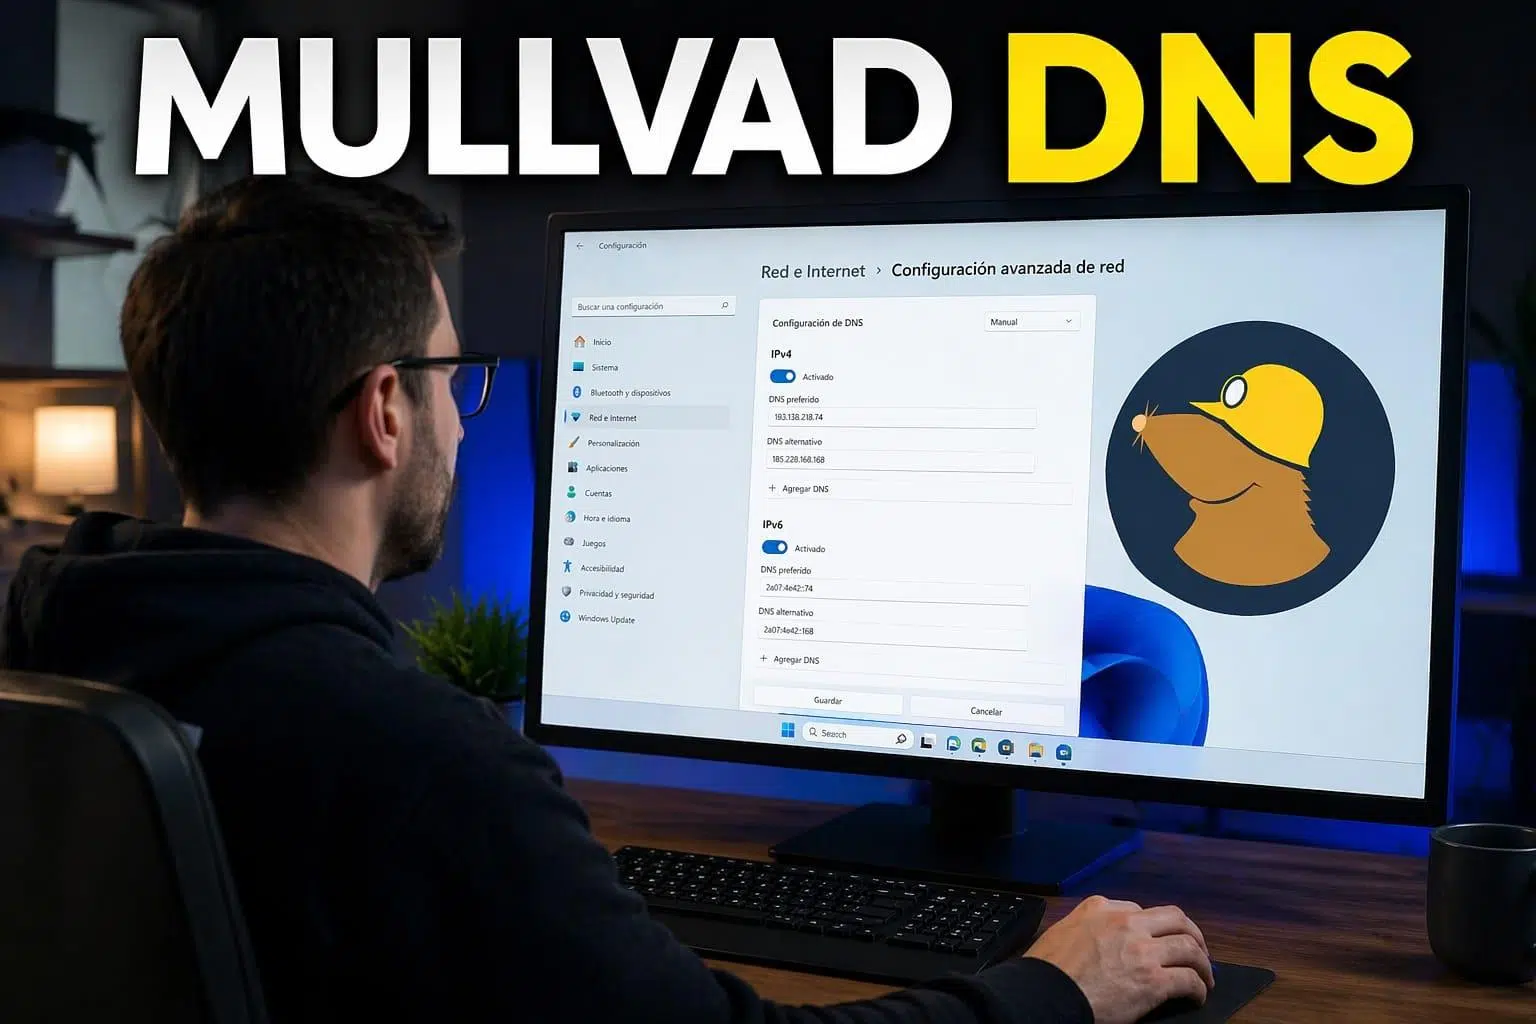
Hvis du har havnet her og lurer på om det å installere en Mullvad DNS-profil på telefonen eller Mac-en din faktisk endrer DNS-leverandøren din , er du ikke alene. Mange legger merke til at etter at profilen er installert, viser nettverksinnstillingene deres fortsatt servere som 1.1.1.1 eller internettleverandørens DNS-servere, noe som får dem til å tro at noe er galt. I virkeligheten er det en hake: iOS, macOS og mange nettlesere administrerer DNS på flere nivåer, og det klassiske "System DNS"-grensesnittet gjenspeiler ikke alltid nøyaktig hva som skjer bak kulissene.
Videre tilbyr ikke Mullvad hvilken som helst DNS, men en offentlig kryptert DNS-tjeneste (DoH og DoT) med personvernfiltre som kan brukes selv om du ikke er kunde av VPN-et deres. Dette reiser mange rimelige spørsmål: Kan de tilby DNS over HTTPS ved å bruke et annet selskaps DNS-servere? Hva skjer hvis jeg er koblet til VPN-et? Vil jeg miste hastighet? Hvordan kan jeg være sikker på at jeg faktisk bruker serverne deres og ikke internettleverandøren min?
Hva er Mullvads krypterte offentlige DNS, og hva brukes den til?
Mullvads offentlige DNS-tjeneste er en DNS-resolver tilgjengelig via DNS over HTTPS (DoH) og DNS over TLS (DoT) . I stedet for å sende bare DNS-forespørsler i ren tekst over UDP/TCP 53, oppretter enheten en kryptert forbindelse (HTTPS eller TLS) med Mullvads servere, og alle spørringer er innkapslet i den forbindelsen.
Hovedmålet er å forhindre at tredjeparter (internettleverandører, offentlige Wi-Fi-nettverk osv.) spionerer på hvilke domener du besøker når du ikke er koblet til Mullvads VPN. Når VPN-et er aktivt, går DNS-spørringene dine allerede gjennom den krypterte tunnelen til en resolver i selve VPN-serveren, og den ekstra fordelen med å bruke DoH/DoT er vanligvis minimal og til og med kontraproduktiv når det gjelder latens.
En interessant detalj er at denne tjenesten er offentlig og gratis, og krever ikke en Mullvad VPN-konto . Du kan bruke den på nettlesere, mobile enheter, datamaskiner eller til og med på systemnivå, så lenge enheten støtter DoH eller DoT.
For å hjelpe til med den første løsningen, har Mullvad en svært begrenset DNS-resolver på port 53 (UDP/TCP) som bare løser navn som dns.mullvad.net, adblock.dns.mullvad.net og lignende navn. Tanken er at klienten kan oppdage IP-adressen til den krypterte resolveren før DoH/DoT brukes; andre spørringer blir ikke servert ukryptert over denne kanalen.
Mullvad DNS personvern- og sikkerhetsfunksjoner
I tillegg til selve krypteringen, inneholder Mullvads offentlige DNS-tjeneste flere tilleggstiltak for brukerens personvern som er verdt å forstå hvis du leter etter mer enn bare en enkel DNS-serverendring.
På den ene siden inkluderer den konfigurerbar innholdsblokkering gjennom forskjellige profiler . Avhengig av DNS-vertsnavnet du bruker, kan du blokkere annonser, sporingsprogrammer, ondsinnede domener, nettsteder for voksne, gamblingsider og sosiale medier. Det er en ganske aggressiv måte å filtrere på DNS-nivå uten å måtte installere lister manuelt på hver enhet.
De implementerer også QNAME-minifisering , en teknikk der Mullvads server minimerer informasjonen den deler med andre DNS-servere under løsningsprosessen. Dette betyr at de autoritative serverne som er involvert i kjeden ser mindre data om den opprinnelige spørringen, noe som begrenser eksponeringen av nettleseraktiviteten din.
Når det gjelder tilgjengelighet, bruker Mullvad en anycast-tjeneste : flere maskiner spredt over forskjellige steder annonserer den samme DNS IP-adressen, og internettruting skal føre forespørslene dine til den "nærmeste" serveren når det gjelder nettverkstopologi. Hvis den nærmeste serveren går ned, blir trafikken omdirigert til den neste uten at du trenger å endre noe i konfigurasjonen din.
Det er viktig å vite at de ikke bruker ECS (EDNS Client Subnet) og ikke har DNS-servere i Spania . Dette betyr at for tjenester som er sterkt avhengige av geolokalisering (som CDN-er), kan noen oppløsninger henvise deg til tilstedeværelsespunkter i nærheten av Mullvads DNS-server i stedet for en spansk node. I praksis kan dette resultere i noen millisekunder med ekstra ventetid i visse situasjoner.
Blokkering av profiler og vertsnavn tilgjengelig i Mullvad DNS
Måten å velge hvilken type filtrering du ønsker er ved å endre DNS-vertsnavnet du konfigurerer i DoH eller DoT . Hvert navn peker til en annen profil, med ulike blokkeringsnivåer:
- dns.mullvad.netRen oppløsning, uten annonseblokkering, sporingsprogrammer eller noe annet. Ufiltrert DNS.
- adblock.dns.mullvad.netblokkerer annonser og grunnleggende sporing.
- base.dns.mullvad.net: reklame + sporere + domener med skadelig programvare.
- extended.dns.mullvad.netalt det ovennevnte pluss blokkering av sosiale medier.
- familie.dns.mullvad.netReklame, sporingsprogrammer, skadelig programvare og innhold for voksne, pluss andre kategorier beregnet på familiebruk.
- all.dns.mullvad.netDen komplette pakken, inkludert annonseblokkering, sporingsbeskyttelse, beskyttelse mot skadelig programvare, beskyttelse mot innhold for voksne, beskyttelse mot spill og beskyttelse mot sosiale medier.
Når det gjelder IP-adresser og DoH/DoT-integrasjon , publiserer Mullvad IPv4/IPv6-par for hvert alternativ, sammen med de tilsvarende portene (443 for DoH, 853 for DoT). Det er viktig å merke seg at disse IP-adressene ikke kan brukes som standard DNS-servere over UDP/TCP-port 53; de er ment for resolvere som forstår krypterte protokoller.
For eksempel, for alternativet «base» (blokkering av annonser, sporere og skadelig programvare), kan du finne tilknyttede adresser som 194.242.2.4 (IPv4) og 2a07:e340::4 (IPv6), sammen med DoH-spørrings-URL-en https://base.dns.mullvad.net/dns-query og TLS-port 853 for DoT.
En ting å huske på er at Mullvad ikke tilbyr en profil som bare blokkerer skadelig programvare . Minimumsplanen, som inkluderer beskyttelse mot ondsinnede domener, inkluderer også blokkering av annonser og sporing. Hvis du vil ha eksklusive skadevarefiltre, må du se etter en annen tjeneste eller forbedre filtreringen din ved å bruke din egen resolver.
Når det gjelder åpenhet, beskriver Mullvad i sitt GitHub-arkiv hvilke blokkeringslister som utgjør hver profil . De bruker allment kjente kilder som OISD, AdGuard, Hagezi og UrlHaus for skadelig programvare, og spesifikke lister for bestemte økosystemer (Alexa, Apple, Windows, Samsung osv.) når de blokkerer trackere. Filosofien deres er klar: noen få, velvalgte lister for å unngå en flom av falske positiver.
Ytelse, anycast og oppførsel avhengig av operatøren din
Fra et praktisk synspunkt har ikke Mullvads DNS-tjeneste et like omfattende servernettverk som noen av de større leverandørene , men den fungerer fortsatt ganske bra med de fleste europeiske forbindelser. Den faktiske opplevelsen vil imidlertid avhenge sterkt av internettleverandøren din.
Siden tjenesten er anycast og mangler ECS, bruker operatøren BGP til å bestemme hvilken Mullvad-instans trafikken din skal sendes til . I tester fra Spania har man for eksempel sett at noen internettleverandører ruter forespørsler til europeiske servere (forsinkelser på rundt 30–40 ms), mens andre ender opp med å gå gjennom noder i USA, noe som øker latensen til over 100 ms.
I slike tilfeller kan du pinge Mullvad DNS sine IP-adresser for å sjekke om de betjener deg fra Europa eller USA . Hvis du konsekvent ser responstider over 100 ms, er det sannsynlig at internettleverandøren din ruter forespørsler utenfor kontinentet. For mange bruksområder vil ikke dette være et stort problem, men det er noe å vurdere hvis du sikter mot lavest mulig latens.
Denne oppførselen betyr at ikke alle internettleverandører er like egnet til å bruke Mullvad DNS . Noen leverandører ruter den veldig bra mot Europa, mens andre ender opp med å sende forespørsler over Atlanterhavet. Dette er ikke en tjenestefeil i seg selv, men snarere en konsekvens av anycast-ruting og hvert selskaps samtrafikkpolicyer.
Selv om det kan høres ut som en betydelig begrensning, utgjør disse forsinkelsene sjelden et alvorlig problem for typisk nettsurfing, strømming og kontoroppgaver på nett. Du vil merke den største effekten hvis du er spesielt følsom for forsinkelse (for eksempel svært konkurransepregede onlinespill) eller hvis internettforbindelsen din allerede er ganske treg.
Avhengig av nettleseren du bruker, kan du konfigurere DNS over HTTPS direkte i selve klienten , uten å berøre operativsystemets DNS-innstillinger. Dette er nøkkelen til å forstå hvorfor du fortsatt ser 1.1.1.1 eller ruterens DNS-servere i nettverksinnstillingene: nettleseren kan sende alle DoH-spørringer til Mullvad selv om systemet fortsatt viser andre servere.
Mullvad-nettleseren , basert på Firefox og fokusert på personvern, bruker Mullvads DNS uten filtre som standard. Den offisielle anbefalingen er å bare bruke denne krypterte DNS-en når du ikke er koblet til Mullvad VPN, ettersom DNS-forespørsler løses på VPN-serveren når tunnelen er aktiv, og bruk av DoH (DoH) har også en tendens til å øke ventetiden.
I selve Mullvad-nettleseren (og i Firefox på skrivebordet) kan du gå til innstillingene for "Personvern og sikkerhet" og aktivere "Sikker DNS" med maksimal beskyttelse . Deretter, i leverandøralternativet, velg "Tilpasset" og lim inn en av DoH-URL-ene som tilbys av Mullvad, for eksempel:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
I Chrome, Brave og Edge er prosessen lik: Fra personvern-/sikkerhetsdelen aktiverer du bruken av «Sikker DNS», velger en tilpasset leverandør og legger til en av URL-ene nevnt ovenfor. Noen ganger tar det litt tid for nettleseren å validere den nye serveren, så du kan se meldingen «bekreft at denne leverandøren er gyldig». Bare vent noen øyeblikk og prøv på nytt.
Et viktig poeng: Hvis nettleseren din bruker sin egen Domain Honor (DoH)-klient, kan den ignorere operativsystemets DNS . Dette betyr at selv om datamaskinens nettverksinnstillinger viser Cloudflare, Google DNS eller ruterens DNS, kan nettleserens trafikk faktisk gå gjennom Mullvad. Dette er nettopp det som kan skje hvis du installerer en Mullvad DNS-profil på macOS/iOS, men også har nettleserens interne DoH aktivert og peker til en annen server.
Bruk av Mullvad DNS på Android, iOS, Windows, macOS og Linux
Hvis du foretrekker å bruke Mullvads DNS på hele systemet (ikke bare nettleseren), kan du bruke de private DNS-alternativene eller konfigurasjonsprofilene som tilbys av ulike moderne plattformer.
På Android 9 og nyere har du alternativet «Privat DNS» i nettverksinnstillingene dine. Ved å velge «Privat DNS-leverandør» og skrive inn et av Mullvads vertsnavn (dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net osv.), vil all system-DNS-trafikk forsøke å bli adressert via DoT til den serveren. Hvis Android oppdager overdreven forsinkelse eller ikke klarer å koble til, vil den deaktivere denne private DNS-en, noe som kan føre til feil på komplekse nettverk.
I Apples økosystem (nyere iOS, iPadOS og macOS) tilbyr Mullvad spesifikke konfigurasjonsprofiler for DoH og DoT . Disse lastes ned fra GitHub-repositoriet deres, installeres via Innstillinger/System, og deretter er hele systemet klart til å bruke disse krypterte DNS-serverne. Det er her forvirringen oppstår: det klassiske DNS-panelet i "Nettverk"-delen kan fortsatt vise eldre servere (som 1.1.1.1), men den faktiske trafikken rutes gjennom profilen.
Det er to begrensninger å huske på med Apple:
- Hvis du aktiverer iCloud privat reléNoen eller alle DNS-spørringene dine kan gå til Apple-servere, selv om du har Mullvad-profilen installert.
- På macOS 13 og tidligere, Det er best å ikke installere flere DNS-profiler samtidig.siden det kan være problematisk å administrere flere profiler.
I Windows 11 inkluderer systemet støtte på systemnivå for domenebasert DNS (DoH). Du kan redigere DNS-innstillingene for nettverksgrensesnittet ditt (Wi-Fi eller Ethernet), tilordne Mullvads IPv4/IPv6-adresser til ønsket profil, og deretter velge alternativet "DNS over HTTPS (manuell mal)", og spesifisere den tilsvarende URL-en (for eksempel https://base.dns.mullvad.net/dns-query). Hvis du bruker både Wi-Fi og Ethernet på samme datamaskin, anbefales det å konfigurere begge adapterne eller sørge for at ingen av dem forstyrrer den andre.
På Linux (Ubuntu, Fedora og derivater) er den reneste måten å bruke systemd-resolved. Konfigurer resolved.conf-filen til å bruke Mullvads IP-adresser som global DNS-server, aktiver DNSOverTLS=yes (eller opportunistic hvis du har problemer), og pek /etc/resolv.conf til systemd-resolved-stubben. Etter at tjenestene er startet på nytt, skal resolvectl status-kommandoen vise Mullvads som gjeldende DNS-server.
Slik sjekker du om du faktisk bruker Mullvads DNS
Når tjenesten er satt opp, er det normalt å ønske å forsikre seg om at det ikke er DNS-lekkasjer eller spørringer som går gjennom andre servere . Mullvad tilbyr en veldig enkel side for dette på sitt offisielle nettsted.
Fra nettleseren din kan du gå til https://mullvad.net/check . Hvis konfigurasjonen er riktig, vil DNS-delen vise «Ingen DNS-lekkasjer», og når du utvider detaljene, vil du se at serveren som brukes inkluderer «dns» i vertsnavnet, for eksempel noe sånt som se-mma-dns-001.mullvad.net. Dette er bevis på at spørringene når Mullvads infrastruktur.
Hvis resolvere som tilhører operatøren din, Google, Cloudflare eller andre leverandører vises på den samme siden, betyr det at enheten eller nettleseren din fortsatt sender noen eller alle spørringene dine utenfor Mullvad . I så fall må du sjekke om du har Domain Overhead (DoH) aktivert i nettleseren din som peker til en annen tjeneste, en SOCKS 5-proxy med alternativet "Proxy DNS when using SOCKS v5" aktivert (vanlig i Firefox med Mullvad-proxyen), eller andre mellomliggende lag.
Det er også viktig å huske at når du er koblet til Mullvads VPN , ruter selve applikasjonen DNS-en din til resolverne på VPN-serveren du er koblet til. Samtidig bruk av kryptert offentlig DNS kan være unødvendig eller til og med føre til problemer med forsinkelse eller oppløsning, så den offisielle anbefalingen er å reservere offentlig DNS for når du ikke bruker VPN-et.
Innholdsblokkering: hvordan det fungerer og hva du kan forvente
Mullvad DNS sin innholdsblokkeringsmekanisme er relativt enkel, men effektiv. Når du spør om et domene som vises på de valgte blokkeringslistene, svarer resolveren ganske enkelt at navnet ikke finnes (returnerer et NXDOMAIN). Nettleseren tolker dette som at domenet ikke har noen IP-adresse, og det tilhørende innholdet lastes rett og slett ikke inn.
Dette lar deg blokkere et betydelig antall annonser, sporingssporere, ondsinnede domener, nettsteder for voksne, gamblingsider og sosiale medieplattformer uten å installere utvidelser på hver enhet. DNS-nivåblokkering har imidlertid strukturelle begrensninger: for eksempel kan den ikke effektivt filtrere annonser fra plattformer som viser reklame og hovedinnhold fra samme domene (slik det ofte er tilfelle med YouTube).
Derfor anbefaler Mullvad til og med å kombinere DNS-en sin med innholdsblokkering i nettleseren, som uBlock Origin, som faktisk er forhåndsinstallert i Mullvad-nettleseren. DNS-en fungerer som den første forsvarslinjen, og reduserer den generelle støyen betydelig, og utvidelsen finjusterer filtreringen i selve nettleseren.
Mullvads tilnærming er fordelaktig fordi listeutvalget er nøye utvalgt . De legger ikke bare til dusinvis av blokkeringslister for å gjøre det, men velger heller pålitelige kilder som minimerer falske positiver. Dette gjør balansen mellom beskyttelse og kompatibilitet ganske rimelig for hjemmebruk eller til og med profesjonell bruk.
På den tekniske siden, hvis du vil dykke dypere, viser Mullvads GitHub-repository nøyaktig hvilke lister som brukes i hver profil (adblock, base, extended, family, all) , samt den opprinnelige kilden til hver. Dette lar deg vurdere om en liste kan være i konflikt med dine behov (for eksempel hvis du bruker svært nisjebaserte tjenester som ofte ender opp med å bli feilaktig oppført i noen aggressive annonseblokkeringssystemer).
Til syvende og sist har Mullvads offentlige DNS blitt et svært attraktivt alternativ for de som ønsker å forbedre personvernet sitt og redusere spam uten å stole på teknologigiganter eller internettleverandørens standard DNS-servere. Det har sine ulemper – det finnes ingen DNS-servere i Spania, det støtter ikke ECS, det tilbyr ikke "kun skadelig programvare"-profiler, og ytelsen er sterkt avhengig av hver internettleverandørs ruting – men til gjengjeld tilbyr det transparent filtrering, ende-til-ende-kryptering av spørringer og en tilnærming som er i samsvar med merkets personvernfilosofi.