- Światowy Dzień Haseł obchodzony jest w pierwszy czwartek maja w celu podniesienia świadomości na temat bezpieczeństwa haseł.
- Długie, niepowtarzalne i złożone hasła znacznie zmniejszają ryzyko nieautoryzowanego dostępu i wycieku danych.
- Menedżerowie haseł i uwierzytelnianie dwuetapowe to kluczowe narzędzia wzmacniające ochronę cyfrową.
- Przedsiębiorstwa i użytkownicy powinni okresowo przeglądać swoje nawyki i zasady korzystania z haseł, aby dostosować się do nowych zagrożeń.
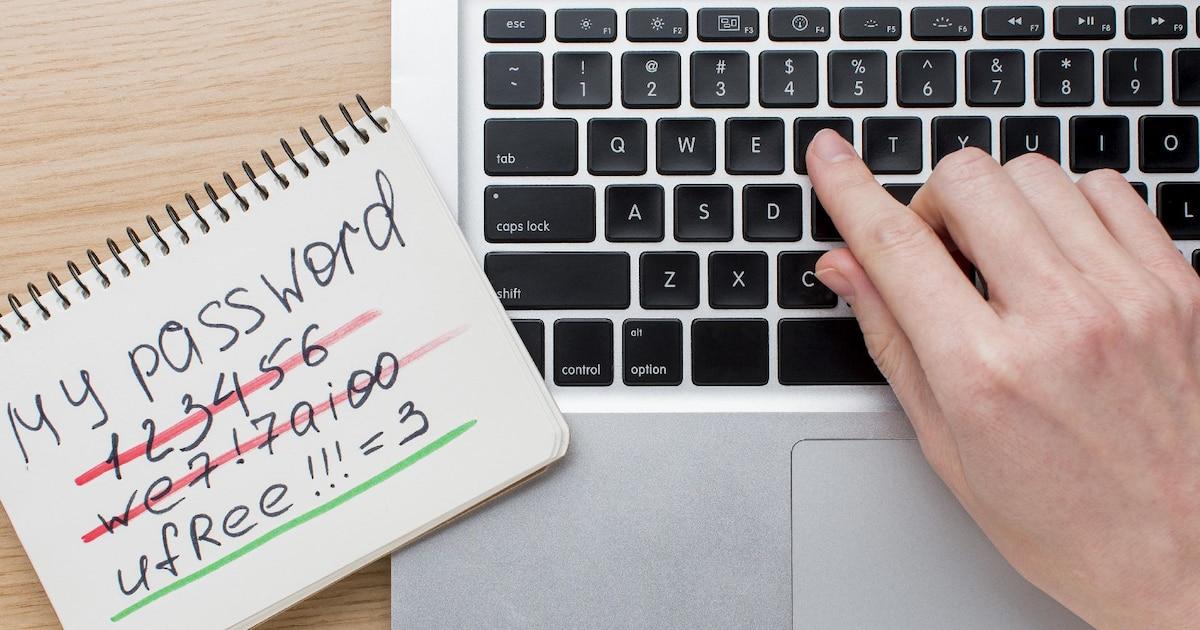
Światowy Dzień Haseł stał się kluczowym przypomnieniem czegoś, co często pomijamy: hasła, których używamy codziennie, stanowią barierę oddzielającą nasze cyfrowe życie od cyberprzestępców. Każde logowanie do poczty e-mail, bankowości internetowej, mediów społecznościowych czy platform roboczych zależy w dużej mierze od tego, jak dobrze (lub źle) zarządzamy swoimi hasłami.
Choć może to brzmieć jak temat techniczny lub nudny, prawda jest taka, że proste, słabe hasło może otworzyć drzwi do oszustw finansowych , kradzieży tożsamości lub wycieku poufnych danych osobowych i służbowych. Dlatego ten dzień, obchodzony w każdy pierwszy czwartek maja, stanowi doskonałą okazję do przeanalizowania naszych nawyków, ulepszenia haseł i poznania narzędzi, które ułatwiają życie bez narażania bezpieczeństwa.
Czym jest Światowy Dzień Hasła i kiedy się go obchodzi?
Światowy Dzień Haseł obchodzony jest w pierwszy czwartek maja i ma na celu podniesienie świadomości użytkowników na temat znaczenia używania silnych i dobrze zarządzanych haseł. To nie tylko kolejna data w kalendarzu: ma ona zachęcić miliony ludzi do wykorzystania tego dnia na sprawdzenie swoich haseł, ich ewentualną zmianę i wdrożenie dobrych praktyk zarządzania hasłami.
Tego dnia instytucje publiczne, firmy technologiczne i stowarzyszenia użytkowników zazwyczaj uruchamiają kampanie, poradniki i przypomnienia, wzywając wszystkich do sprawdzenia statusu swoich danych logowania. Podkreślają one wagę unikania ponownego używania haseł, zwiększania ich złożoności oraz aktywowania dodatkowych poziomów ochrony, takich jak uwierzytelnianie dwuetapowe.
Wybór pierwszego czwartku maja nie jest przypadkowy. Celem było znalezienie pory roku stosunkowo wolnej od innych ważnych wydarzeń, które mogłyby odciągać uwagę od przekazu o cyberbezpieczeństwie. W ten sposób nacisk pozostaje skupiony na ochronie danych i ograniczaniu ryzyka naruszeń bezpieczeństwa.
W praktyce dzień ten stał się dla firm i obywateli regularnym przypomnieniem o konieczności przeglądu swoich zasad i nawyków dotyczących bezpieczeństwa cyfrowego, wykrywania słabych punktów i dostosowywania się do środowiska, w którym cyberataki stają się coraz bardziej wyrafinowane i częstsze.
Geneza i historia Światowego Dnia Hasła
Geneza tego dnia sięga prac badacza bezpieczeństwa Marka Burnetta . W 2005 roku opublikował on książkę „Perfect Passwords”, w której zachęcał użytkowników do tworzenia silnych, unikalnych i trudnych do przewidzenia haseł, a także otwarcie zaproponował ideę poświęcenia konkretnego dnia na podnoszenie świadomości na temat znaczenia haseł.
Burnett podkreślił, że większość ludzi ma tendencję do używania bardzo przewidywalnych haseł , ponownego ich używania w różnych usługach i nigdy ich nie zmienia, co znacznie ułatwia zadanie cyberprzestępcom. Jego propozycja ustanowienia „Dnia Haseł” miała na celu właśnie przełamanie tego nawyku, zachęcając ludzi do przeglądania i aktualizacji swoich haseł co najmniej raz w roku.
Wiele lat później, w 2013 roku, firma Intel Security podjęła tę ideę i sformalizowała wydarzenie. Ogłosiła pierwszy czwartek maja Światowym Dniem Hasła, zamierzając przekształcić go w globalną kampanię informacyjną. Od tego czasu data ta zyskała coraz większą popularność na całym świecie.
Inicjatywa została szybko przyjęta przez organizacje zajmujące się cyberbezpieczeństwem , wyspecjalizowane strony internetowe i duże platformy cyfrowe. Wiele z nich wykorzystuje ten dzień do publikowania rekomendacji, narzędzi do sprawdzania haseł i przypomnień o aktywacji uwierzytelniania dwuskładnikowego.
Według danych zebranych przez portale statystyczne, takie jak Statista, ponad 60% użytkowników internetu deklaruje, że w pewnym momencie zmieniło swoje hasła w wyniku kampanii uświadamiających związanych z tym dniem. Liczba ta odzwierciedla realny wpływ, jaki dobrze zaplanowane wydarzenie może mieć na nawyki związane z bezpieczeństwem cyfrowym.
Źródła takie jak National Today podkreślają, że ten dzień odegrał kluczową rolę w podniesieniu świadomości potrzeby regularnej aktualizacji haseł i unikania oczywistych kombinacji lub tych opartych na danych osobowych. Wielu ekspertów zgadza się, że ustanowienie Światowego Dnia Haseł stanowiło punkt zwrotny w podejściu do cyberbezpieczeństwa z perspektywy użytkownika końcowego.
Dlaczego hasła są tak ważne dla Twojego bezpieczeństwa cyfrowego
Hasła stanowią pierwszą linię obrony przed nieautoryzowanym dostępem do naszych kont. Każda usługa, do której się logujesz – poczta e-mail, media społecznościowe, bankowość, opieka zdrowotna, platformy korporacyjne – opiera się na tym, że hasło musi być wystarczająco silne, aby odeprzeć ataki.
Od organizacji takich jak Amerykańska Agencja Bezpieczeństwa Cybernetycznego i Infrastruktury po hiszpański Narodowy Instytut Cyberbezpieczeństwa, przekaz jest ten sam: słabe lub wielokrotnie wykorzystywane hasła są przyczyną dużej części naruszeń bezpieczeństwa danych. W sektorach wrażliwych, takich jak opieka zdrowotna i finanse, badania opublikowane w wiodących czasopismach wskazują, że prawie 80% naruszeń wynika z kradzieży lub wycieku danych uwierzytelniających.
Aby lepiej to zrozumieć, wielu ekspertów porównuje sytuację do świata fizycznego: używanie prostego hasła lub jego ponowne używanie w wielu usługach jest jak zamykanie drzwi wejściowych na klucz, ale pozostawienie klucza w zamku. Na pierwszy rzut oka wszystko wydaje się bezpieczne, ale wystarczy drobne niedopatrzenie, aby ktokolwiek mógł wejść bez większych problemów.
Mimo wielokrotnych ostrzeżeń, kombinacje takie jak „123456” lub „hasło” nadal pojawiają się na listach najczęściej używanych haseł na świecie . Są to niezwykle łatwe do odgadnięcia hasła, które można odkryć niemal natychmiast za pomocą ataków siłowych lub prostych automatycznych testów najpopularniejszych haseł.
Co więcej, tendencja do ponownego wykorzystywania tego samego hasła w wielu usługach potęguje problem: jeśli jedna strona internetowa padnie ofiarą naruszenia bezpieczeństwa, a hasło, którego używasz do poczty e-mail, mediów społecznościowych lub bankowości internetowej, atakujący może połączyć ze sobą dostępy i spowodować znacznie większe szkody.
Jak tworzyć bezpieczne i łatwe w zarządzaniu hasła
Tworzenie silnych haseł nie jest niemożliwą sztuką żonglowania; chodzi raczej o wyrobienie sobie kilku prostych nawyków i ich przestrzeganie. Istnieją podstawowe wskazówki, które pomogą Ci stworzyć naprawdę silne hasło, nie doprowadzając się do szaleństwa podczas próby jego zapamiętania.
Jednym z kluczowych punktów jest długość hasła . Zaleca się, aby miało ono co najmniej 10 znaków, a w wielu przypadkach nawet więcej. Im dłuższe hasło, tym większa liczba możliwych kombinacji i tym trudniej będzie złamać je automatycznie za pomocą metody brute force.
Istotne jest również łączenie wielkich i małych liter, cyfr oraz symboli specjalnych . Takie połączenie zwiększa złożoność klucza. Powszechną techniką jest zastępowanie niektórych liter podobnie wyglądającymi cyframi, na przykład 3 zamiast E, 4 zamiast A, 1 zamiast I lub 0 zamiast O. Najlepiej jednak unikać zbyt przewidywalnych wzorców, które wszyscy znają.
Kolejną istotną wskazówką jest unikanie oczywistych danych osobowych w hasłach. Daty urodzenia, numery identyfikacyjne, imiona dzieci lub partnerów, adresy i numery telefonów to informacje, które mogą być stosunkowo łatwo odgadnięte lub łatwe do odgadnięcia. Zamiast tego, mniej oczywiste osobiste wspomnienia, którymi zazwyczaj się nie dzielisz, mogą posłużyć jako podstawa do stworzenia dłuższego i bezpieczniejszego hasła.
Równie ważne jest unikanie sekwencji klawiszy lub liczb porządkowych, takich jak „123456”, „000000” czy „qwerty”. Choć są łatwe do zapamiętania, to właśnie one są pierwszymi kombinacjami, których próbują atakujący, właśnie dlatego, że miliony użytkowników nadal ich używają.
Eksperci generalnie zalecają regularną zmianę haseł . Dobrą wytyczną jest co trzy lub cztery miesiące, choć warto je również zmienić, gdy istnieje podejrzenie potencjalnego naruszenia danych lub gdy usługa zaleca taką zmianę po incydencie bezpieczeństwa.
Na koniec, ważne jest , aby nie zapisywać haseł na papierze ani nie zostawiać ich w widocznych notatkach, niezabezpieczonych dokumentach ani w łatwo dostępnych miejscach. Choć może się to wydawać nieszkodliwe, to bardzo łatwy sposób na zdobycie haseł przy minimalnym wysiłku.
Menedżerowie haseł: sojusznicy, którzy pomogą Ci nie zwariować
Jednym z największych problemów związanych ze stosowaniem złożonych i unikatowych haseł jest to, że praktycznie niemożliwe jest zapamiętanie ich wszystkich, jeśli zarządza się nimi ręcznie. Właśnie tutaj pojawiają się menedżery haseł – narzędzia zaprojektowane właśnie po to, by ułatwić to, co w przeciwnym razie byłoby chaosem.
Menedżer haseł to aplikacja – lokalna lub w chmurze – która automatycznie generuje, przechowuje i uzupełnia hasła. Wystarczy zapamiętać jedno silne hasło główne, które zapewnia dostęp do pozostałych. Następnie menedżer może tworzyć długie i złożone kombinacje losowe dla każdej usługi bez konieczności ich zapamiętywania.
Wiele poradników dotyczących najlepszych praktyk, takich jak te opracowane przez Telefónica Tech w dziesięciopunktowym poradniku dotyczącym bezpiecznego korzystania z internetu, podkreśla przydatność menedżerów haseł. Minimalizują one ryzyko ponownego użycia haseł, ułatwiają regularną zmianę haseł i zapobiegają uciekaniu się do prostych schematów tylko dla wygody.
Co więcej, programy te zazwyczaj zawierają funkcje sprawdzające, czy któreś z Twoich haseł nie wyciekło do publicznych baz danych w wyniku naruszenia bezpieczeństwa. W przypadku wykrycia problemu, powiadamiają Cię, umożliwiając jak najszybszą zmianę hasła, zmniejszając w ten sposób ryzyko podatności na ataki.
Prawidłowo skonfigurowany menedżer haseł staje się podstawą Twojego bezpieczeństwa cyfrowego , zwłaszcza jeśli korzystasz z wielu różnych usług lub pracujesz w środowiskach, w których przetwarzane są poufne dane, na przykład w firmach z sektora opieki zdrowotnej, finansowego lub administracyjnego.
Uwierzytelnianie dwuetapowe: dodatkowa warstwa, która robi ogromną różnicę
Oprócz silnych haseł, uwierzytelnianie dwuetapowe (lub uwierzytelnianie dwuskładnikowe, 2FA) stało się jedną z najskuteczniejszych metod ochrony kont. Idea jest prosta: oprócz hasła, do zalogowania potrzebny jest drugi element weryfikacyjny.
Ten drugi czynnik może zostać wprowadzony za pośrednictwem wiadomości SMS, e-mail lub specjalnych aplikacji uwierzytelniających, które generują tymczasowe kody. Za każdym razem, gdy próbujesz zalogować się z nowego urządzenia, lub okresowo, jesteś proszony o podanie tego dodatkowego kodu, co niezwykle utrudnia dostęp osobom trzecim, nawet jeśli znają Twoje hasło.
Organizacje międzynarodowe i podmioty, takie jak hiszpański Narodowy Instytut Cyberbezpieczeństwa, uważają tę dodatkową warstwę za niemal niezbędną dla kluczowych usług: podstawowej poczty e-mail, bankowości, sieci profesjonalnych i platform korporacyjnych. Wiele firm wdrożyło już tę opcję domyślnie, a nawet wymaga jej od swoich pracowników.
Główną zaletą uwierzytelniania dwuetapowego jest to, że radykalnie zmniejsza ono skutki potencjalnego naruszenia hasła. Atakujący, który ukradł Twoje hasło, nadal będzie potrzebował dostępu do Twojego telefonu komórkowego, poczty e-mail lub aplikacji uwierzytelniającej, aby dokończyć proces, który zazwyczaj jest znacznie trudniejszy do uzyskania.
Równocześnie, metody biometryczne, takie jak odcisk palca i rozpoznawanie twarzy , zyskały na popularności jako dodatkowa metoda odblokowywania urządzeń i aplikacji. Choć nie zastępują one całkowicie haseł, wzmacniają weryfikację tożsamości i czynią bezpieczny dostęp wygodniejszym.
Najlepsze praktyki i typowe błędy przy używaniu haseł
Pomimo licznych kampanii i wskazówek, wciąż utrzymuje się wiele powszechnych, złych nawyków związanych z hasłami. Ich identyfikacja to pierwszy krok do ich skorygowania i ograniczenia ryzyka w naszym codziennym życiu cyfrowym.
Jednym z najczęstszych błędów jest ponowne używanie tego samego hasła w wielu usługach. Jeśli jedna platforma padnie ofiarą naruszenia bezpieczeństwa i hasło zostanie ujawnione, atakujący może je wypróbować na innych znanych stronach (poczta e-mail, media społecznościowe, bankowość), zwiększając w ten sposób potencjalne szkody.
Kolejnym częstym błędem jest zaufanie podejrzanym e-mailom lub wiadomościom , które proszą o aktualizację hasła za pośrednictwem linków zawartych w samej wiadomości. Ta technika jest typowa dla ataków phishingowych: podszywają się pod banki, portale społecznościowe lub znane firmy, aby nakłonić użytkownika do podania swoich danych uwierzytelniających na fałszywej stronie internetowej.
Niebezpieczne jest również przechowywanie haseł w niezabezpieczonych dokumentach na komputerze, telefonie komórkowym lub w usługach w chmurze, a także zapisywanie ich na fizycznych notatkach na biurku, w planerach, na karteczkach samoprzylepnych przyczepionych do monitora lub w podobnych miejscach. Każdy, kto ma do nich okazjonalny dostęp, może je sfotografować lub skopiować, a Ty tego nie zauważysz.
W świetle tych luk eksperci zalecają regularne sprawdzanie aktywności na koncie , włączanie powiadomień o logowaniu z nowych urządzeń, o ile jest to możliwe, oraz natychmiastową zmianę haseł w przypadku wykrycia podejrzanego dostępu lub otrzymania powiadomienia o naruszeniu danych z usługi.
Ponadto zaleca się nieudostępnianie haseł nikomu, nawet bliskim znajomym czy rodzinie. Nawet przy zaufaniu, udostępnianie zwiększa ryzyko przechowywania haseł w niebezpiecznych lokalizacjach lub ich ponownego wykorzystania w innych usługach. Jeśli osoba trzecia potrzebuje tymczasowego dostępu, najlepszym rozwiązaniem jest wygenerowanie specjalnych danych uwierzytelniających lub skorzystanie z bezpiecznych funkcji udostępniania, o ile platforma na to pozwala.
Znaczenie haseł w firmach
W świecie korporacji zarządzanie hasłami to coś więcej niż tylko zalecenie: to kluczowy filar cyberbezpieczeństwa przedsiębiorstwa . Jedno naruszone konto może prowadzić do nieautoryzowanego dostępu do sieci wewnętrznych, wycieku danych klientów, konieczności ochrony danych osobowych , zakłóceń w świadczeniu usług, a nawet szantażu finansowego.
Firmy muszą ustanowić jasne zasady dotyczące tworzenia i używania haseł, w tym wymagania dotyczące złożoności, okresowych zmian oraz zakazu ponownego używania haseł w różnych systemach wewnętrznych. Powszechną praktyką jest wymaganie od pracowników tworzenia haseł o określonej długości i zróżnicowaniu znaków.
Równie ważne jest zapewnienie pracownikom ciągłego szkolenia w zakresie najlepszych praktyk cyberbezpieczeństwa . Samo narzucenie standardów technicznych nie wystarczy, jeśli użytkownicy nie rozumieją ryzyka związanego z phishingiem, korzystaniem z niezabezpieczonych urządzeń osobistych lub udostępnianiem danych uwierzytelniających współpracownikom, aby „szybciej wykonywać zadania”.
Firmy specjalizujące się w usługach technologicznych i cyberbezpieczeństwie, takie jak NexTReT i inne w tym sektorze, często podkreślają wagę budowania kultury bezpieczeństwa cyfrowego . Obejmuje to łączenie rozwiązań technicznych – korporacyjnych menedżerów akredytacji, uwierzytelniania wieloskładnikowego, monitorowania dostępu – z wewnętrznymi kampaniami uświadamiającymi i regularnymi przeglądami polityki.
W wielu organizacjach korzystanie z korporacyjnych menedżerów haseł i scentralizowanych systemów tożsamości pozwala na bezpieczniejsze przypisywanie, unieważnianie i audytowanie dostępu. Zmniejsza to ryzyko zachowania aktywnych danych uwierzytelniających przez byłych pracowników lub niekontrolowanego udostępniania haseł.
Wraz z rozwojem pracy zdalnej i upowszechnieniem się usług w chmurze, silne hasła i dwuetapowe uwierzytelnianie w narzędziach korporacyjnych stały się niezbędne. Obszar działania firmy nie ogranicza się już tylko do biura: każde połączenie zdalne może stać się punktem wejścia dla atakującego, jeśli nie jest odpowiednio zabezpieczone.
Ostatecznie, zarówno w życiu prywatnym, jak i zawodowym, właściwe zarządzanie hasłami stanowi kluczową różnicę między podatną na ataki infrastrukturą a stosunkowo dobrze chronionym środowiskiem. Wykorzystanie Światowego Dnia Haseł do przeglądu tych zasad to idealna okazja do podniesienia poziomu bezpieczeństwa bez konieczności dokonywania znacznych inwestycji.
Każdy pierwszy czwartek maja przypomina nam, że choć zarządzanie hasłami może wydawać się rutynowe i żmudne, wysiłek włożony w ten proces jest wart zachodu . Stosowanie długich, unikalnych i złożonych haseł, korzystanie z menedżerów haseł, włączanie uwierzytelniania dwuetapowego i zachowanie czujności przed phishingiem to proste kroki, które znacznie zmniejszają ryzyko cyberataku. Zmiana kilku nawyków już dziś może oszczędzić nam wielu kłopotów w naszej cyfrowej przyszłości.

Wskaźnik
- 1 Czym jest Światowy Dzień Hasła i kiedy się go obchodzi?
- 2 Geneza i historia Światowego Dnia Hasła
- 3 Dlaczego hasła są tak ważne dla Twojego bezpieczeństwa cyfrowego
- 4 Jak tworzyć bezpieczne i łatwe w zarządzaniu hasła
- 5 Menedżerowie haseł: sojusznicy, którzy pomogą Ci nie zwariować
- 6 Uwierzytelnianie dwuetapowe: dodatkowa warstwa, która robi ogromną różnicę
- 7 Najlepsze praktyki i typowe błędy przy używaniu haseł
- 8 Znaczenie haseł w firmach