- A Inicialização Segura é essencial para instalar ou atualizar para o Windows 11 e protege seu PC desde a inicialização.
- Antes de habilitar o Secure Boot, é essencial verificar a compatibilidade do seu computador e fazer backups.
- O processo inclui atualizar o firmware, mudar para UEFI, converter o disco para GPT e habilitar a inicialização segura do BIOS/UEFI.
Muitos usuários que desejam instalar ou atualizar para o Windows 11 se deparam com um requisito essencial: ter a Inicialização Segura (Secure Boot) ativada. Esse recurso de segurança, embora vital para proteger seu computador contra ameaças, pode ser confuso se você nunca interagiu com as configurações da UEFI ou BIOS do seu computador. Se você está nessa situação, não se preocupe, aqui está um guia completo com tudo o que você precisa saber para ativar a Inicialização Segura no Windows 11.
A Inicialização Segura (Secure Boot) é um filtro confiável que determina quais softwares podem ser carregados durante a inicialização do sistema e impede a execução de códigos maliciosos. No entanto, habilitá-la pode envolver a verificação do hardware, a modificação do firmware e, acima de tudo, a compreensão completa do processo para evitar erros que possam complicar a inicialização do seu computador. Este artigo orienta você passo a passo, responde a perguntas frequentes e fornece as melhores recomendações para ajudá-lo a concluir o processo com sucesso e segurança.
O que é Inicialização Segura e por que ela é importante no Windows 11?
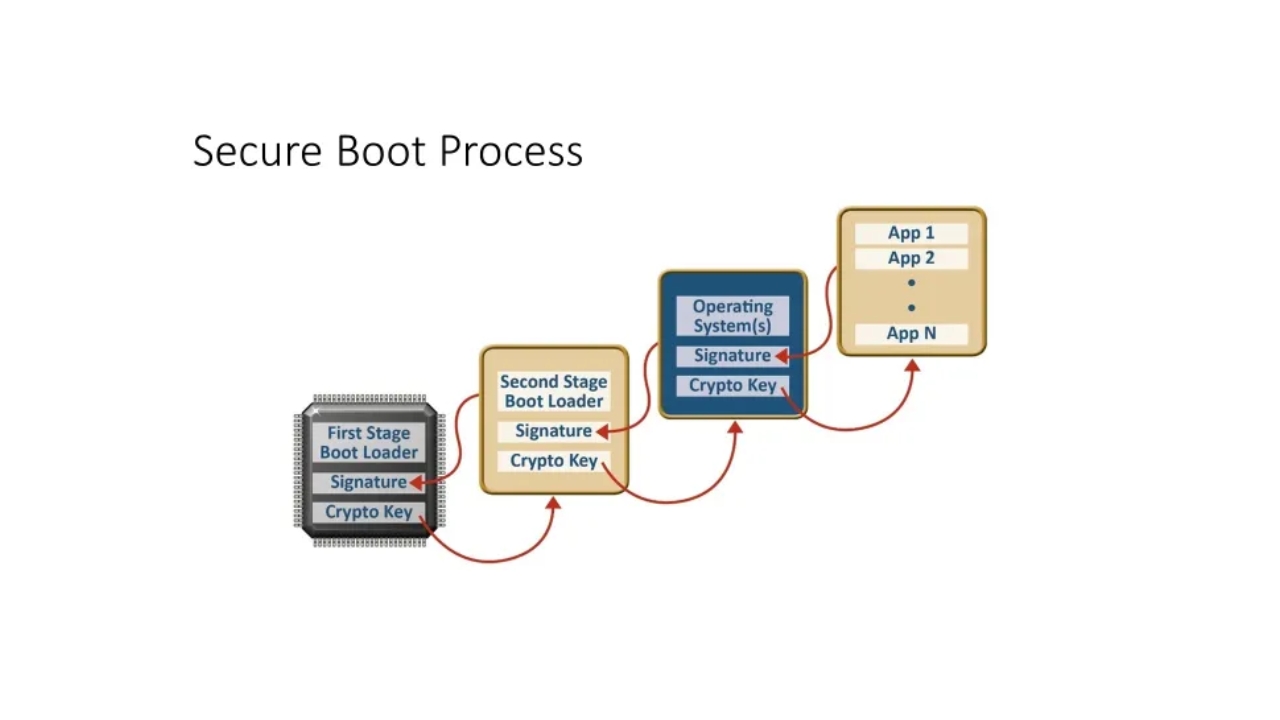
A Inicialização Segura (Secure Boot) é um recurso introduzido com a especificação UEFI (Unified Extensible Firmware Interface) que substitui o BIOS tradicional e fornece uma camada crítica de validação quando o computador é ligado.
Quando ativado, o Secure Boot garante que apenas drivers e sistemas operacionais assinados e verificados pelo fabricante ou pela Microsoft sejam carregados . Isso impede ataques de rootkits ou malware que poderiam ser inseridos durante o processo de inicialização do sistema. No Windows 11, o Secure Boot (juntamente com o modo UEFI) precisa estar ativado para garantir essa segurança desde o início.
Recomendações antes de ativar o Secure Boot
- Faça backup de seus dados importantes: Antes de modificar as configurações do firmware, faça backup dos seus arquivos pessoais. Quaisquer erros podem tornar o sistema temporariamente inoperante.
- Atualizar firmware UEFI/BIOS: : Consulte o site do fabricante da sua placa-mãe ou do seu computador e baixe e instale o firmware UEFI mais recente.
- Verifique a compatibilidade do seu hardwareNem todos os computadores mais antigos suportam UEFI ou Secure Boot. Verifique se o seu computador suporta este modo consultando as informações técnicas oficiais.
- Anote as teclas para acessar as configurações UEFI/BIOS: Geralmente são Del, F2, F10, F12 ou ESC, mas podem variar dependendo do fabricante.
Meu computador suporta UEFI Secure Boot?
Para descobrir se o seu PC suporta a Inicialização Segura (Secure Boot), existem várias maneiras de verificar . Aqui estão os métodos mais práticos:
1. Verifique as informações do sistema
- imprensa Win + R para abrir Executar.
- Escrever msinfo32 e pressione Enter.
- Na janela que se abre, procure o campo Estado de inicialização segura no resumo.
- Se aparecer como Ativado, agora você tem o Secure Boot funcionando. Se você vir Desativado o Não compatível, você precisará ativá-lo ou verificar o modo de particionamento e o firmware.
2. Use comandos CMD ou PowerShell
- Abra o Prompt de Comando (CMD) como administrador.
- Corre bcdedit /enum {atual}.
- Procure a linha "rota" nas informações exibidas. Se estiver escrito winload.efi, o sistema inicializa no modo UEFI. Se aparecer winload.exe, a inicialização é tradicional (BIOS legado) e você precisará convertê-la para UEFI para habilitar a inicialização segura.
3. Verifique o gerenciamento de disco
- imprensa Win + R e corra diskmgmt.msc.
- Clique com o botão direito do mouse no disco do sistema. Se aparecer "Converter para disco GPT", o sistema está em MBR (BIOS legado). Se aparecer "Converter para disco MBR", o sistema já está em uma partição GPT/UEFI.
4. Data de fabricação da placa-mãe
Se a sua placa-mãe ou laptop for de 2011 ou posterior, é muito provável que já tenha compatibilidade com UEFI e Inicialização Segura (Secure Boot). Você pode verificar a data assim:
- Abra um CMD e execute SystemInfo.
- Encontre a linha Versão do BIOS para ver a data e a versão instalada.
Como habilito a inicialização segura passo a passo?
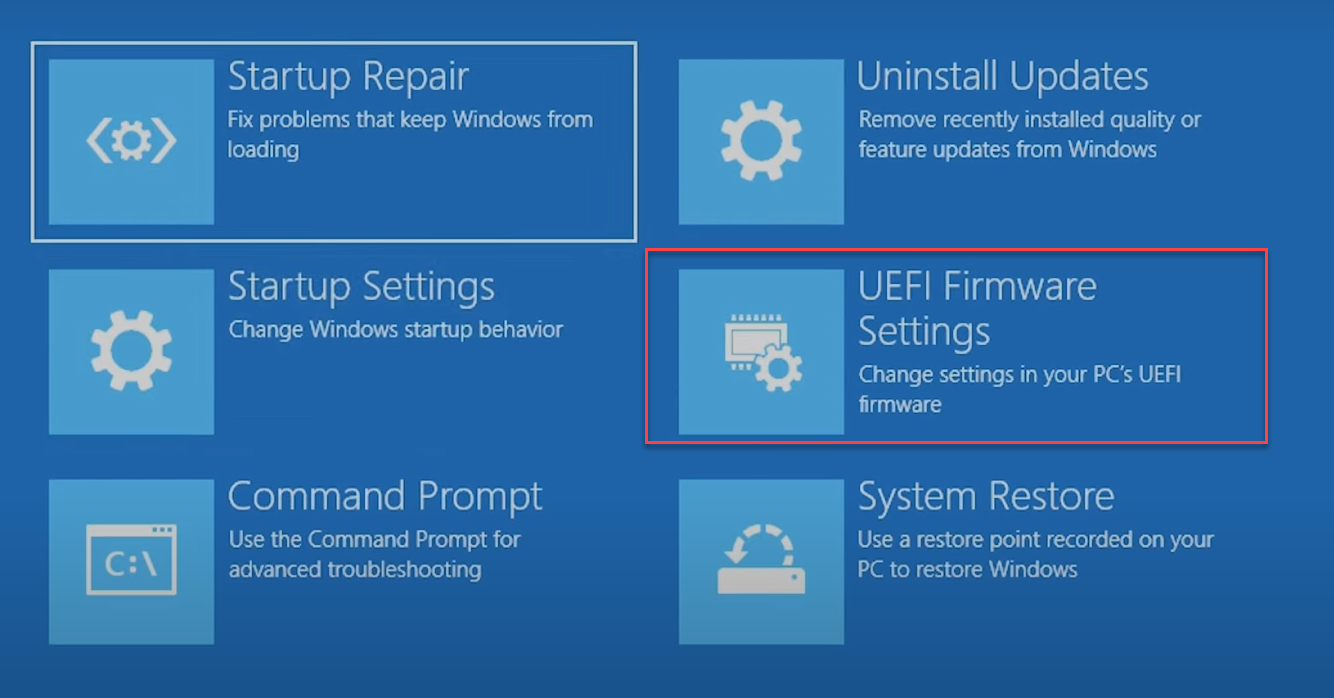
Os passos podem variar dependendo do fabricante do seu computador (Dell, HP, Lenovo, Asus, Gigabyte, MSI, etc.), mas o procedimento geral costuma ser muito semelhante.
1. Acesse as configurações UEFI/BIOS
- Reinicie o computador e assim que ele começar a ligar, pressione repetidamente a tecla de acesso BIOS/UEFI (geralmente Del, F2, F12, F10 ou ESC).
2. Verifique o modo de inicialização
- Dentro da configuração, procure a seção de opções de inicialização (Inicialização, Opções de inicialização, Modo de inicialização).
- Certifique-se de que o modo esteja ativado UEFI e não em BIOS legado o CSMSe estiver em Legacy, você precisará alterá-lo para UEFI, o que pode exigir a conversão do disco de MBR para GPT. Para isso, pode ser útil consultar o guia completo em Partição MSR no Windows.
3. Altere o tipo de partição para GPT (se necessário)
Se o seu disco estiver formatado em MBR e você precisar alterá-lo para GPT para habilitar a inicialização UEFI e ativar a Inicialização Segura:
- Faça um backup completo dos seus dados.
- Use a ferramenta de conversão de disco do Windows (Mbr2Gpt.exe) ou aplicativos especializados. Execute o comando CMD como administrador: mbr2gpt /converter /allowfullOS.
- Reinicie o computador e volte às configurações UEFI para definir o modo de inicialização como UEFI.
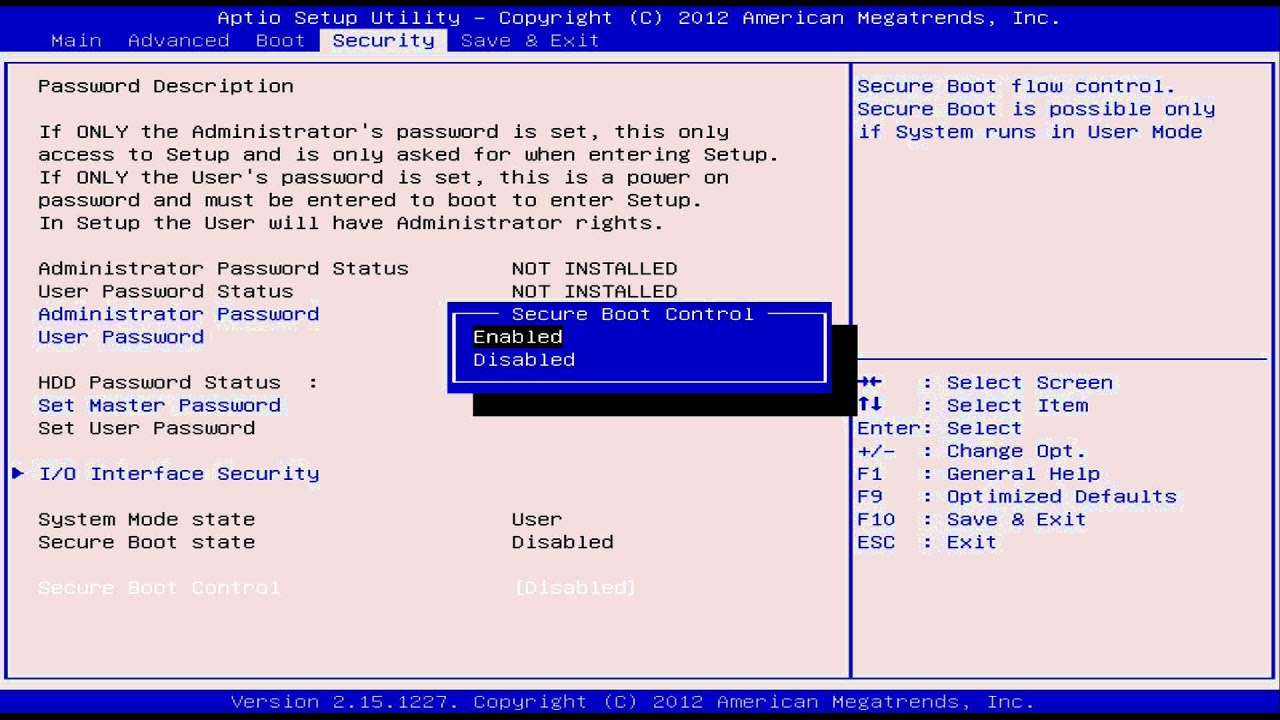
4. Habilite a inicialização segura
- Dentro do BIOS/UEFI, procure uma seção chamada bota, Total o Autenticação.
- Localize a opção seguro Bota o Inicialização segura e altere o valor para Os utilizadores da app Smart Spaces com Google Wallet podem usufruir de acesso móvel sem contacto com qualquer leitor HID® Signo™ habilitado com NFC. o Ativado.
- Em alguns casos você terá que ir para Gerenciamento de chaves o Gerenciamento de chave e selecionando Instalar chaves de inicialização segura padrão (instalar chaves padrão).
- Salve as alterações e saia (geralmente pressionando F10) e deixe o computador reiniciar.
O que devo fazer se não conseguir encontrar a opção de inicialização segura?
Se você não vir a opção Inicialização Segura, é possível que:
- Seu computador não tem firmware UEFI e tem apenas um BIOS tradicional.
- O modo CSM (Compatibilidade de Sistemas Legados) está habilitado. Você precisa desabilitá-lo.
- O disco do sistema está no formato MBR e não GPT.
Em qualquer caso, consulte o manual da sua placa-mãe ou o site de suporte do fabricante. Se o seu computador for de uma marca conhecida (Dell, HP, Lenovo, Acer, etc.), encontre o modelo exato no site oficial e siga as instruções específicas para o seu caso.
Passos específicos para placas-mãe Gigabyte (exemplo comum na Espanha)
- Faça backup dos seus dados antes de tocar no BIOS.
- Atualize o BIOS se necessário (baixe a versão mais recente do site da Gigabyte).
- Prepare um USB de instalação do Windows 11 com a ferramenta oficial da Microsoft.
- Reinicie e entre no BIOS/UEFI (Excluir o F2 na inicialização).
- Vá para o menu bota e mudanças Modo de inicialização a UEFI.
- Salve, saia e reinicie.
- Volte para a BIOS e procure por seguro Bota nos menus de Total o bota e ativá-lo.
- Instale as chaves padrão, se solicitado.
- Salve as alterações e reinicie o PC.
