- Directiva NIS2 extinde sectoarele și entitățile obligate, consolidează guvernanța și înăsprește supravegherea și regimul de sancțiuni.
- Spania este în urmă în ceea ce privește transpunerea prin viitoarea Lege privind coordonarea și guvernanța cibernetică.
- Entitățile esențiale și importante trebuie să numească un responsabil de securitate, să gestioneze riscurile în mod cuprinzător și să raporteze incidentele în termene foarte stricte.
- ENS, noul Centru Național de Securitate Cibernetică și ecosistemul CSIRT plasează Spania într-o poziție tehnică solidă, deși marea provocare constă în adaptarea a mii de IMM-uri.
Directiva europeană NIS2 a transformat complet peisajul securității cibernetice în Europa, și în special în Spania. Aceasta nu este doar o altă reglementare; reprezintă o schimbare fundamentală în modul în care companiile și administrațiile publice gestionează riscurile digitale, raportează incidentele și se coordonează cu autoritățile.
Între timp, Spania înregistrează progrese constante, dar evident întârziate, în ceea ce privește transpunerea: termenul oficial era octombrie 2024, iar până în prezent, viitoarea Lege privind coordonarea și guvernanța în domeniul securității cibernetice este încă în curs de desfășurare a procedurilor parlamentare. Această situație creează un scenariu oarecum particular: Directiva este deja obligatorie la nivel european, dar cadrul juridic național definitiv nu a fost încă aprobat, lăsând multe organizații prinse între obligația morală și strategică de a-și pregăti și evalua situația și absența unei legi pe deplin aplicabile.
Ce este Directiva NIS2 și de ce schimbă regulile jocului?
Directiva (UE) 2022/2555, cunoscută sub numele de NIS2 , înlocuiește Directiva NIS inițială, având ca scop stabilirea unui nivel comun ridicat de securitate cibernetică pentru rețelele și sistemele informatice din întreaga Uniune Europeană. Scopul său este de a consolida reziliența împotriva incidentelor cibernetice care ar putea afecta serviciile esențiale și funcționarea normală a societății și a economiei.
Spre deosebire de predecesorul său, NIS2 extinde semnificativ numărul de sectoare și entități afectate , incluzând nu doar infrastructurile critice tradiționale (energie, transporturi, apă, servicii bancare sau sănătate), ci și domenii precum administrația publică, infrastructurile digitale, serviciile poștale și de curierat, gestionarea deșeurilor, producția avansată sau producția și distribuția de alimente.
Directiva stabilește un cadru armonizat de cerințe minime de securitate cibernetică pentru întreaga UE, cu măsuri pentru gestionarea riscurilor, guvernanță, protecția lanțului de aprovizionare, continuitatea activității și notificarea timpurie a incidentelor. În plus, consolidează regimul de monitorizare și sancțiuni și crește în mod explicit responsabilitatea conducerii superioare.
O altă evoluție semnificativă este angajamentul clar față de cooperarea dintre statele membre și crearea sau consolidarea echipelor naționale de răspuns la incidente de securitate informatică (CSIRT) , capabile să coordoneze la nivel european în situații de criză gravă. ENISA, Agenția UE pentru Securitate Cibernetică, joacă un rol esențial în acest ecosistem, sprijinind dezvoltarea strategiilor naționale de securitate cibernetică și promovând cele mai bune practici.
Sectorul financiar este în esență exclus din domeniul de aplicare al NIS2 , deoarece reglementările DORA au prioritate ca lex specialis. Chiar și așa, logica rezilienței operaționale digitale care ghidează DORA este pe deplin în concordanță cu filosofia NIS2.
Stadiul actual al transpunerii NIS2 în Spania
Directiva NIS2 a intrat în vigoare la 16 ianuarie 2023 și a stabilit ca termen limită pentru transpunerea sa 17 octombrie 2024. La un an după acest termen, Spania încă nu finalizase transpunerea formală în sistemul său juridic intern, plasând-o în grupul țărilor rămase în urmă.
Ca urmare a acestei întârzieri, Comisia Europeană a inițiat proceduri de constatare a neîndeplinirii obligațiilor împotriva numeroaselor state membre. La 7 mai 2025, Comisia a trimis un aviz motivat către nouăsprezece țări, inclusiv Spania, solicitându-le să notifice transpunerea integrală a directivei în termen de două luni, sub avertismentul că ar putea sesiza Curtea de Justiție a UE dacă nu se iau măsurile necesare.
În cazul Spaniei, punctul de cotitură major a avut loc pe 14 ianuarie 2025, odată cu aprobarea de către Consiliul de Miniștri a proiectului de lege privind coordonarea și guvernanța securității cibernetice . Această lege va servi drept instrument fundamental pentru transpunerea NIS2 în legislația internă și reorganizarea modelului național de guvernanță a securității cibernetice.
După aprobarea inițială, proiectul de lege a fost pus la dispoziția publicului pentru consultare și examinare în perioada 16 ianuarie - 10 februarie 2025 , permițând cetățenilor, întreprinderilor, asociațiilor și altor organizații să trimită comentarii și sugestii de îmbunătățire. Ulterior, textul a fost revizuit de Grupul de lucru tehnic interministerial, care a consolidat proiectul ținând cont de feedback-ul primit, inclusiv de la comunități de experți precum Forumul ISMS.
Chiar și așa, și în ciuda impulsului politic, legea este încă în curs de dezbatere parlamentară . S-a vorbit despre prezentarea ei Consiliului de Miniștri spre aprobare ca proiect de lege în jurul lunii noiembrie și despre o posibilă aprobare parlamentară până la sfârșitul lunii ianuarie sau februarie a anului următor, dar realitatea este că, până la sfârșitul anului 2025, Spania încă nu are o lege națională pe deplin aplicabilă care să transpună NIS2.
Proiectul de Lege privind Coordonarea și Guvernanța Securității Cibernetice
Proiectul de lege aprobat de Guvernul Spaniei este o inițiativă comună a Ministerelor de Interne, Apărării și Transformării Digitale și Administrației Publice . Scopul său este dublu: în primul rând, transpunerea Directivei NIS2 și, în al doilea rând, organizarea coordonării și guvernanței securității cibernetice la nivel național, consolidând protecția rețelelor și sistemelor informatice împotriva amenințărilor cibernetice care ar putea afecta infrastructura critică și serviciile esențiale.
Viitoarea lege se va aplica entităților publice și private care operează în sectoare precum energia, transporturile, infrastructura bancară și a pieței financiare, asistența medicală, gestionarea apei, infrastructura digitală, serviciile tehnologice și alte sectoare critice . Aceasta include în mod explicit registrele de nume de domeniu , cum ar fi Dominios.es (administrat de Red.es), care își vor asuma noi obligații de securitate cibernetică datorită rolului lor strategic în stabilitatea ecosistemului digital.
În termeni generali, proiectul se aliniază cu principalele obligații ale Directivei NIS2 și articulează patru axe cheie: consolidarea guvernanței și a responsabilității conducerii superioare, măsuri generale de gestionare a riscurilor de securitate, desemnarea unui responsabil cu securitatea informațiilor și obligații clare de raportare a incidentelor.
În plus, legea spaniolă introduce un element organizațional semnificativ: crearea Centrului Național de Securitate Cibernetică (CNC) . Acest organism va acționa ca organism de coordonare pentru protecția rețelelor și sistemelor informatice, armonizând criteriile între diferitele autorități de reglementare (Intern, Apărare și Transformare Digitală), promovând Echipele de Răspuns la Incidente de Securitate Informatică (CSIRT) și facilitând o viziune mai coerentă asupra ecosistemului național de securitate cibernetică.
În faza de consultare publică, organizații precum ISMS Forum au adus contribuții semnificative : consolidarea rolului responsabilului cu securitatea informațiilor, separarea acestei poziții de Legea Securității Private și stabilirea unor mecanisme specifice de răspuns atunci când entitatea neconformă este o administrație publică, care, prin însăși natura sa, nu poate fi sancționată financiar. Printre propuneri se numără și posibilitatea unor avertismente publice, în conformitate cu prevederile LOPDGDD (Legea Organică privind Protecția Datelor cu Caracter Personal și Garantarea Drepturilor Digitale) referitoare la protecția datelor.
Sectoare și tipuri de entități afectate de NIS2
NIS2 clasifică organizațiile care fac obiectul Directivei drept entități esențiale sau importante , în principal pe baza sectorului în care operează și a dimensiunii lor (companii mijlocii și mari, cu excepții bazate pe caracter critic). Standardul se aplică, în general, entităților publice sau private care operează în UE, cu posibilitatea de a include organizații mai mici atunci când statele membre le identifică ca fiind esențiale sau importante datorită relevanței lor.
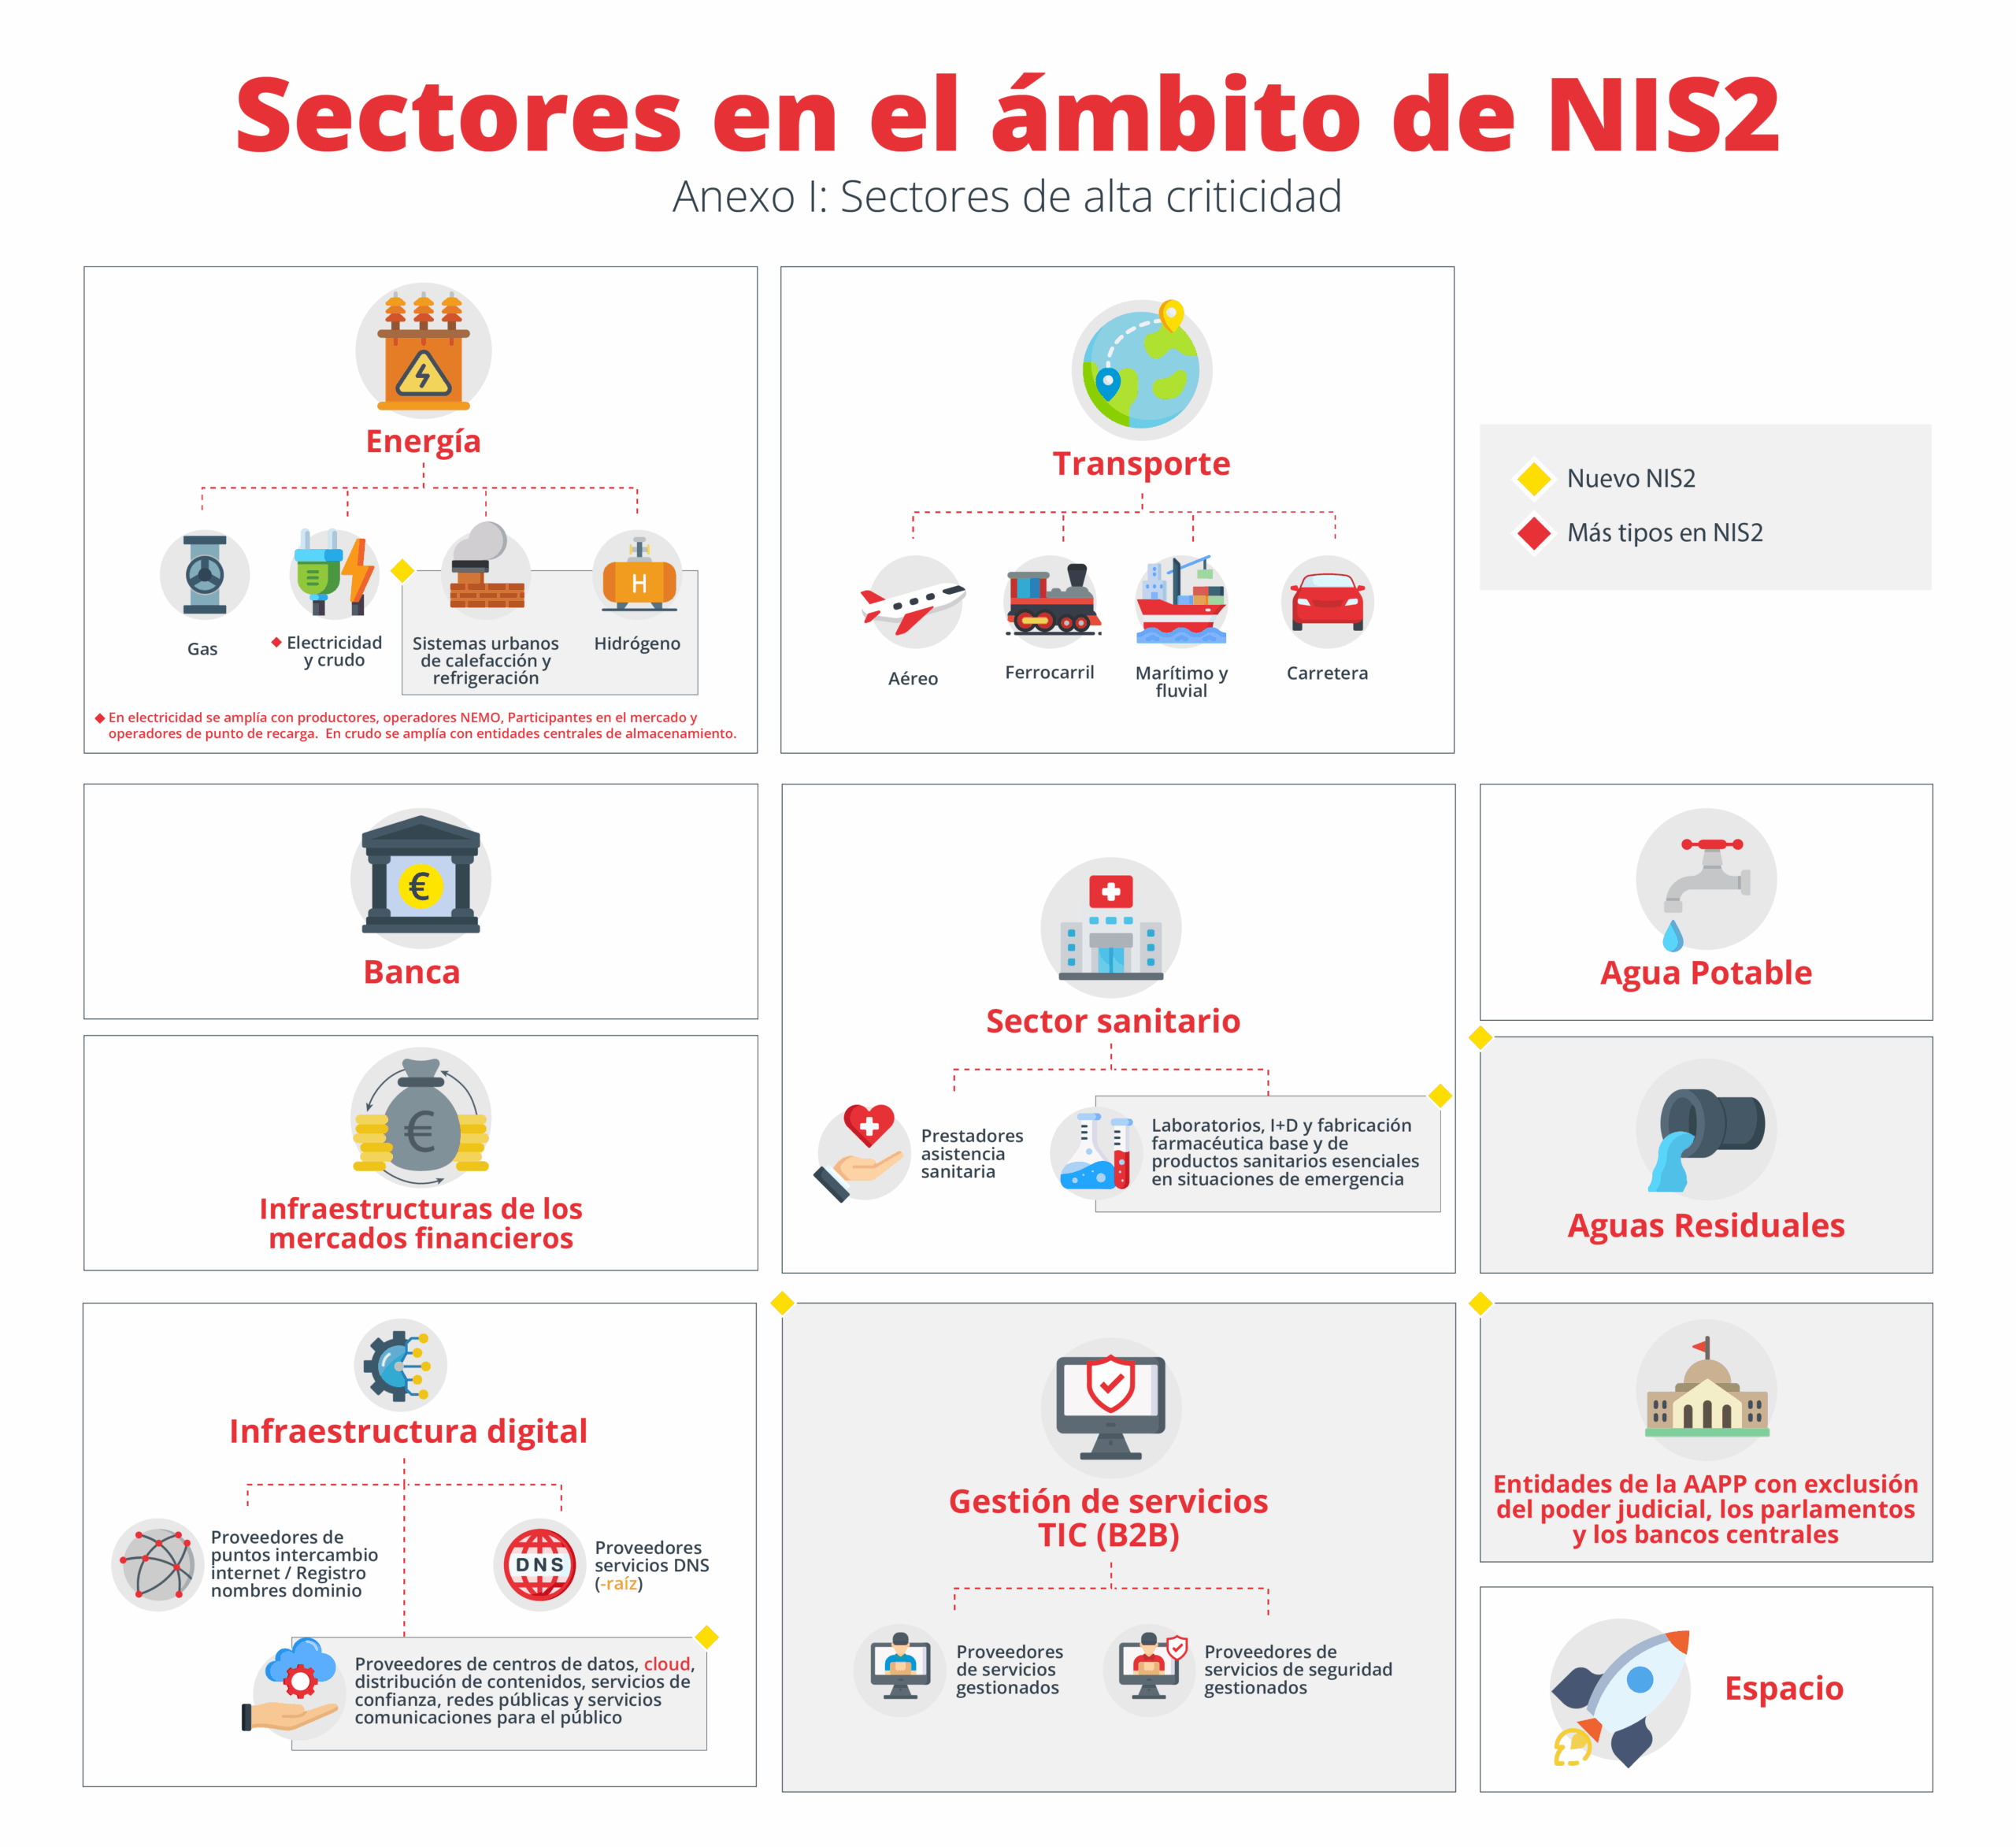
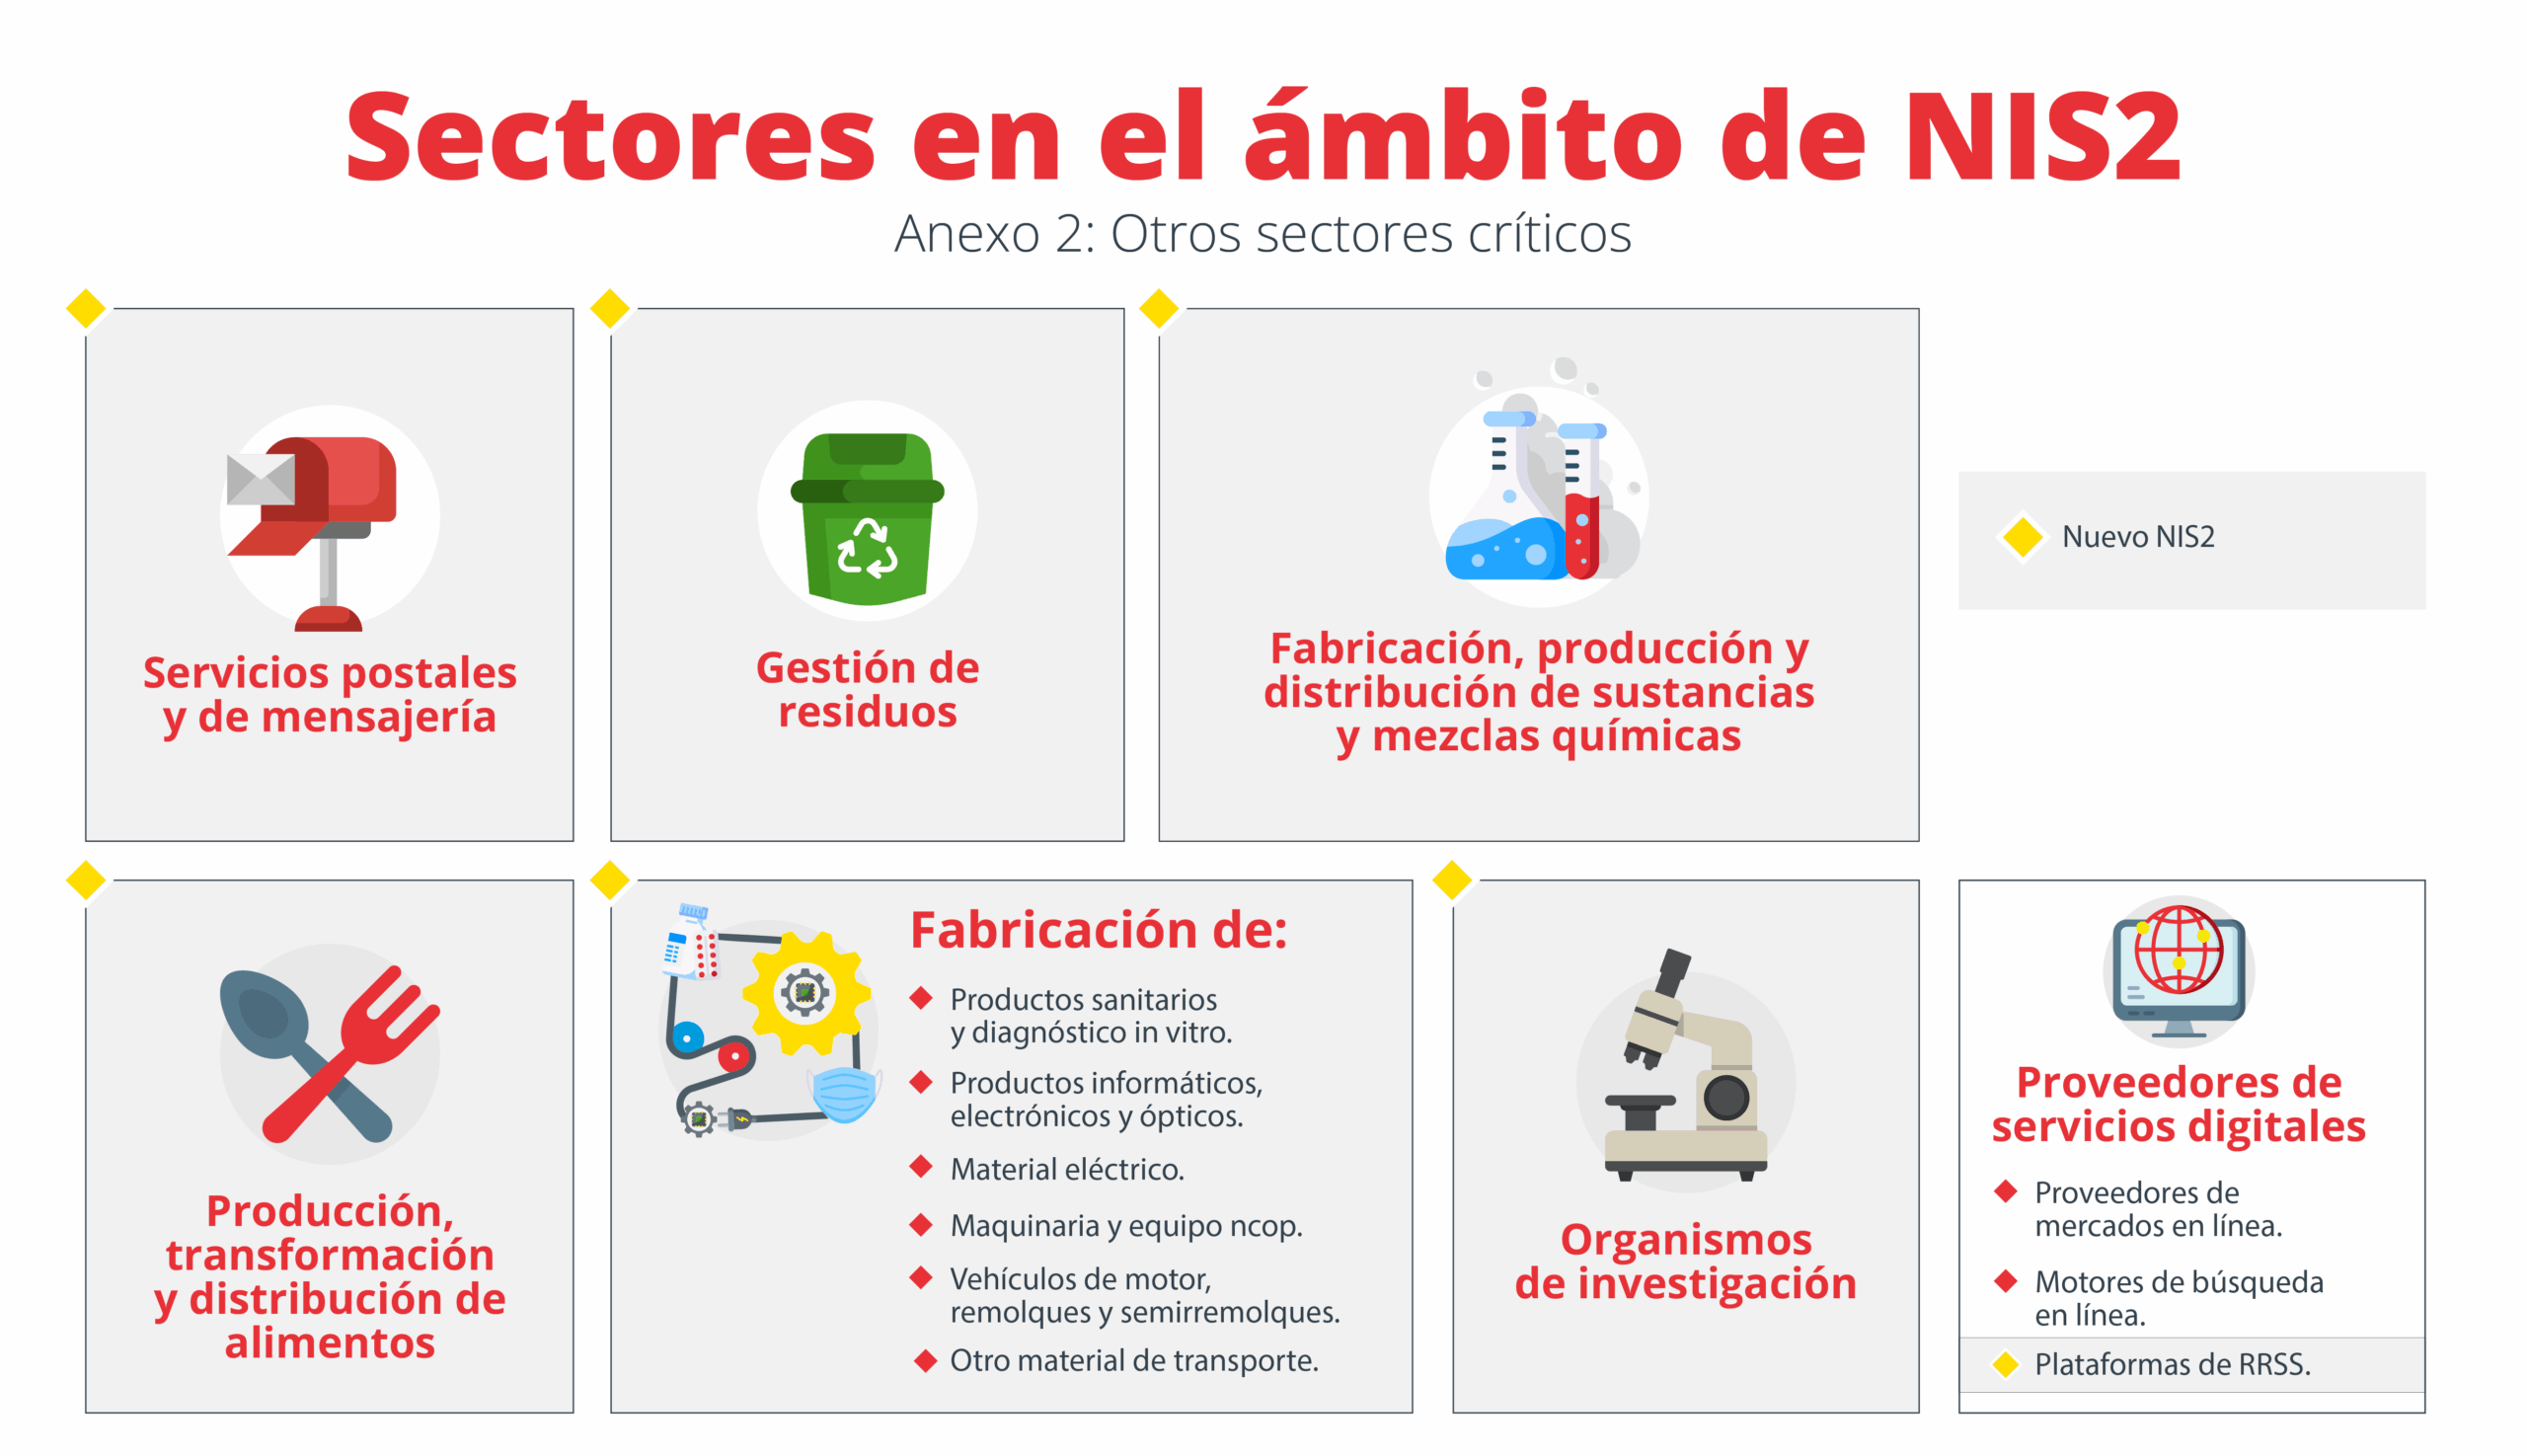
Sectoarele cu caracter critic ridicat sunt enumerate în anexa I la NIS2, în timp ce alte sectoare critice sunt enumerate în anexa II . În Spania, creșterea numărului de sectoare este oarecum mai mică decât în alte țări, deoarece transpunerea vechiului NIS era deja aliniată la Legea 8/2011 privind protecția infrastructurilor critice, care includea 12 sectoare. Chiar și așa, NIS2 încorporează noi domenii, cum ar fi serviciile poștale și de curierat, gestionarea deșeurilor și mai multe categorii de producție , și le separă pe altele, de exemplu, făcând distincția între apa potabilă și apele uzate.
Printre sectoarele și exemplele de entități , se remarcă următoarele:
- putereCompanii de furnizare a energiei electrice, administratori de rețele de transport și distribuție, producători, operatori NEMO, participanți la piața energiei electrice, operatori de puncte de încărcare; operatori și administratori de rețele de gaze, petrol și hidrogen.
- De transport: companii aeriene, operatori de aeroporturi, controlul traficului aerian, administratori de infrastructură feroviară, companii feroviare, entități de transport maritim și fluvial, operatori portuari, servicii de trafic naval, autorități rutiere și operatori de sisteme inteligente de transport.
- Infrastructura bancară și a pieței financiare: instituții de credit și administratori de centre de tranzacționare, contrapărți centrale, cu nuanța că DORA acționează ca un standard sectorial specific.
- Sectorul sănătățiifurnizori de servicii medicale, laboratoare de referință ale UE, entități de cercetare și dezvoltare pentru medicamente, producători de produse farmaceutice de bază și de specialitate și producători de dispozitive medicale esențiale în situații de urgență de sănătate publică.
- Apă potabilă și apă uzatăFurnizori și distribuitori de apă potabilă, precum și companii responsabile pentru colectarea, eliminarea și tratarea apelor uzate urbane, menajere sau industriale.
- Infrastructură digitalăFurnizori de puncte de schimb de internet (IXP), servicii DNS, registre de domenii de nivel superior, furnizori de servicii de cloud computing, centre de date, rețele de livrare de conținut (CDN), furnizori de servicii de încredere, furnizori de rețele publice de comunicații electronice și servicii publice de comunicații electronice.
- Managementul serviciilor ICT business-to-business: furnizori de servicii gestionate și furnizori de servicii de securitate gestionate, cu impact direct asupra întregului lanț de aprovizionare tehnologică.
- Administratiile publiceentități ale Administrației Generale de Stat și, în anumite cazuri, entități regionale și locale, atunci când întreruperea serviciilor acestora poate avea un impact semnificativ asupra activităților sociale sau economice critice.
- Servicii postale si de curierat: furnizori care efectuează colectarea, sortarea, transportul și distribuția trimiterilor poștale.
- Gestionarea reziduurilor: companii dedicate colectării, transportului, recuperării și eliminării deșeurilor, inclusiv a depozitelor de deșeuri.
- Chimic: companii care fabrică, produc și distribuie substanțe și amestecuri chimice, precum și produc articole din acestea.
- Producția, prelucrarea și distribuția alimentelor: companii alimentare dedicate distribuției angro și producției și prelucrării industriale la scară largă.
- Fabricație avansată: producători de produse medicale și de diagnostic in vitro, fabricarea de produse informatice, electronice și optice, echipamente electrice, mașini și echipamente, autovehicule și alte echipamente de transport.
- Sectorul spațial: operatori de infrastructură terestră care sprijină furnizarea de servicii spațiale, cu excepția celor a căror proprietate sau gestionare aparține UE sau unor terți în cadrul programului său spațial.
În toate aceste sectoare, entitățile mari sunt în general clasificate ca fiind esențiale , în timp ce entitățile mijlocii tind să fie importante, cu excepția cazului în care sunt desemnate în mod specific altfel. Întreprinderile mici și microîntreprinderile sunt de obicei excluse din cauza dimensiunii lor, dar pot fi incluse dacă caracterul lor critic justifică acest lucru.
Guvernanță și responsabilități ale conducerii superioare
Una dintre cele mai semnificative schimbări din NIS2 și din proiectul de lege spaniol este accentul pus pe guvernanța securității cibernetice și responsabilitatea directă a organismelor de conducere . Articolul 14 din proiectul de lege întărește această idee: securitatea cibernetică nu mai este o chestiune pur tehnică, ci mai degrabă o problemă strategică de nivel înalt.
Conducerea superioară trebuie să aprobe și să supravegheze implementarea măsurilor de gestionare a riscurilor de securitate cibernetică , asigurându-se că acestea sunt proporționale cu contextul organizației și cu riscurile identificate. În plus, organele de conducere vor purta responsabilitatea finală pentru orice neconformitate, ceea ce este legat de regimul sporit de sancțiuni.
Un alt punct cheie este instruirea regulată în domeniul securității cibernetice pentru management . Simpla delegare nu este suficientă: liderii trebuie să fie instruiți să înțeleagă riscurile, să ia decizii informate și să sprijine răspândirea unei culturi de securitate puternice în întreaga organizație. La rândul lor, aceștia vor fi responsabili de promovarea programelor regulate de instruire pentru restul personalului.
Articolul 20 din NIS2 întărește această opinie prin solicitarea expresă ca organele de conducere să fie conștiente de obligațiile lor, să aprobe măsurile, să asigure implementarea acestora și să fie capabile să răspundă, în situații extreme, chiar cu consecințe personale (cum ar fi posibila separare a funcțiilor în anumite cazuri).
În acest context, relația dintre management și responsabilul cu securitatea informațiilor (CISO sau echivalent) devine critică: se așteaptă un dialog fluid și constant, bazat pe criterii obiective de risc și conformitate.
Măsuri de gestionare a riscurilor impuse de NIS2
Articolul 15 din proiectul de lege spaniol stabilește că măsurile de gestionare a riscurilor de securitate cibernetică trebuie să se bazeze pe standarde tehnice naționale, europene și internaționale , integrând, cel puțin, cerințele prevăzute la articolul 21 din NIS2 și dezvoltate în Regulamentul de punere în aplicare (UE) 2024/2690.
Printre măsurile pe care entitățile esențiale și importante trebuie să le implementeze , se remarcă următoarele:
- Politici de securitate și analiza riscurilor a sistemelor informatice, cu revizuiri periodice.
- Gestionarea incidentelor, inclusiv proceduri clare de detectare, răspuns și recuperare.
- Continuitatea afacerii, copii de rezervă, recuperare în caz de dezastru și gestionarea crizelorasigurarea rezilienței operaționale.
- Securitatea lanțului de aprovizionare și a relațiilor cu furnizorii și prestatorii direcți de servicii, ceea ce implică impunerea de cerințe contractuale și controale de aprobare și audit.
- Managementul vulnerabilităților în achiziționarea, dezvoltarea și întreținerea rețelelor și sistemelor informatice, inclusiv corecții și actualizări.
- Politici pentru evaluarea eficacității măsurilor de securitate ciberneticăprin audituri, indicatori de performanță și revizuiri periodice.
- Practici și instruire de bază în domeniul igienei cibernetice de angajați, adaptat diferitelor profiluri.
- Criptografie și politici de criptare pentru a garanta confidențialitatea și integritatea informațiilor.
- Securitatea Resurselor UmanePolitici de control al accesului și de gestionare a activelor.
- Autentificare multi-factor sau continuă, protecția comunicațiilor vocale și a comunicațiilor de urgență.
În Spania, multe dintre aceste măsuri erau deja incluse în Cadrul Național de Securitate (ENS) , în special pentru administrațiile publice și furnizorii acestora. De fapt, Agenția de Stat pentru Administrație Digitală și Centrul Criptologic Național au prezentat UE alinierea puternică a ENS la NIS2, subliniind potențialul său ca referință europeană și contribuția sa la reziliența ecosistemului digital național.
Cu toate acestea, NIS2 ridică ștacheta pentru o gamă mult mai largă de organizații, inclusiv IMM-urile afectate de dimensiune sau caracter critic . Pentru organizațiile mature, multe dintre aceste cerințe se aliniază cu practicile existente; pentru mii de companii fără experiență în securitate cibernetică, acestea reprezintă un salt semnificativ în ceea ce privește maturitatea, resursele și organizarea internă.
Directorul Securității Informațiilor (CISO) și funcțiile sale
Articolul 16 din proiectul de lege stabilește că toate entitățile esențiale și importante trebuie să numească un responsabil cu securitatea informațiilor . Acest rol, inspirat de experiența anterioară a Spaniei cu NIS-ul original, devine punctul central pentru coordonarea a tot ceea ce ține de protecția sistemelor și a datelor.
Principalele sale funcții includ:
- Definirea și implementarea strategiei de securitate cibernetică a organizației, aliniat cu riscurile, obligațiile comerciale și cele de reglementare.
- Evaluați, atenuați și revizuiți continuu riscurile, menținând o imagine actualizată a expunerii entității.
- Gestionați dovezile, politicile și înregistrările necesare pentru a demonstra conformitatea a obligațiilor care decurg din NIS2 și din reglementările naționale.
- Promovarea unei culturi a securității cibernetice în coordonare cu conducerea superioară, instruirea și creșterea gradului de conștientizare a întregului personal.
- Asigurarea respectării obligațiilor de raportare a incidentelor, coordonând rapoartele către autoritățile competente.
Spania a fost una dintre primele țări care a introdus în mod explicit rolul de responsabil principal cu securitatea informațiilor (CISO) în transpunerea fostului NIS. Cu toate acestea, experiența a arătat că un număr semnificativ de operatori cheie nu au numit niciodată oficial acest rol și, chiar și așa, nu au fost penalizați. NIS2, combinat cu viitoarea lege spaniolă și un regim de sancțiuni mai strict, urmărește să corecteze această laxitate și să ofere CISO o poziție mai robustă și mai recunoscută.
Privind în perspectivă, se așteaptă o creștere masivă a numărului de entități obligate : de la aproximativ 400 de operatori esențiali actuali la aproximativ 5.000 până la 50.000 de entități esențiale și importante. Aceasta va implica o cerere semnificativă de profesioniști în domeniul securității cibernetice, atât interni, cât și externalizați, în special pentru IMM-urile care nu au avut niciodată acest rol.
Obligații de raportare a incidentelor și de gestionare a vulnerabilităților
Directiva NIS2 acordă o importanță capitală notificării timpurii a incidentelor de securitate cu impact semnificativ . Articolul 18 din proiectul de lege spaniol detaliază această obligație, aliniindu-se la termenele și conținutul stabilite de directivă.
Atunci când o entitate suferă un incident care ar putea cauza perturbări grave în furnizarea serviciilor sale sau daune considerabile pentru ea însăși sau pentru terți, aceasta trebuie să respecte următoarea schemă de raportare:
- Notificare inițialăîn termen de maximum 24 de ore de la detectarea incidentului, furnizând informațiile de bază disponibile.
- Raport intermediarîn termen de maximum 72 de ore de la detectare, cu o evaluare inițială a impactului și gravității.
- Raport finalîn termen de maximum o lună de la prima notificare, inclusiv o descriere detaliată a incidentului, impactul, gravitatea acestuia și măsurile luate.
În plus, NIS2 consolidează gestionarea și comunicarea privind vulnerabilitățile : nu este vorba doar de raportarea incidentelor finalizate, ci și de partajarea informațiilor relevante privind vulnerabilitățile care pot avea un impact sistemic, facilitând coordonarea răspunsurilor la nivel național și european.
În Spania, ecosistemul de răspuns se bazează pe trei CSIRT-uri de referință majore : CCN-CERT (pentru administrația publică, companii strategice și sisteme clasificate), INCIBE-CERT (sectorul privat și cetățeni) și MCCE (sectorul apărării). Acestea sunt completate de rețeaua csirt.es, care reunește zeci de echipe specializate și se conectează cu rețele internaționale precum FIRST, precum și cu Rețeaua Națională SOC.
Entitățile esențiale și importante trebuie să raporteze incidentele lor către CSIRT-urile competente , în conformitate cu reglementările sectoriale și cu liniile directoare ale viitorului Centru Național de Securitate Cibernetică, care va acționa ca element de coordonare și legătură cu ENISA și restul statelor membre.
Regimul de sancțiuni și presiunea europeană
Directiva NIS2 stabilește un regim de sancțiuni semnificativ mai strict decât Directiva NIS anterioară . Pentru entitățile esențiale, cele mai grave încălcări pot duce la amenzi de până la 10 milioane EUR sau 2% din cifra de afaceri globală a grupului, în timp ce pentru entitățile majore, sancțiunile pot ajunge până la 7 milioane EUR sau 1,4% din cifra de afaceri globală.
În prezent, în Spania nu s-au observat încă sancțiuni bazate pe NIS2 , parțial pentru că legea de transpunere nu este încă în vigoare, iar autoritatea de supraveghere nu a fost desemnată oficial. În alte state membre, transpunerea este recentă, așadar este încă prea devreme să ne așteptăm la sancțiuni pe scară largă.
Chiar și așa, experții sunt de acord că, atunci când țări precum Franța sau Germania încep să aplice sancțiuni , Spania nu își poate permite să rămână în urmă dacă dorește să mențină armonizarea și credibilitatea la nivel european. Presiunea exercitată de Comisie, prin proceduri de încălcare a dreptului comunitar și avize motivate, are ca scop atingerea acestui obiectiv.
Pe lângă sancțiunile financiare, NIS2 introduce în mod explicit, pentru prima dată, responsabilitatea conducerii superioare în domeniul securității cibernetice . Deconectarea dintre conducere și CISO nu mai este o opțiune: organul de conducere trebuie să fie implicat, informat și să ia deciziile necesare.
Cea mai mare provocare, potrivit specialiștilor precum cei de la ISMS Forum, constă în rețeaua de IMM-uri care, fără a fi pe deplin conștiente de acest lucru, vor fi obligate să respecte NIS2 . Multe nu au suficiente resurse, procese sau o cultură a securității cibernetice și vor fi „împinse” atât de lege, cât și de cerințele clienților lor mari din lanțul de aprovizionare, care vor trebui să solicite garanții contractuale pentru a se conforma Directivei.
Sprijinirea inițiativelor, studiilor și a rolului ENS
Pe lângă progresele legislative, Spania promovează inițiative tehnice și de cunoaștere pentru a facilita adaptarea sectorului de afaceri la NIS2. Forumul ISMS, de exemplu, lucrează la un studiu privind impactul NIS2 asupra companiilor spaniole, în cadrul Catedrei Extraordinare de Securitate Cibernetică și Protecția Datelor de la UCM.
Acest proiect are un dublu obiectiv: realizarea unui recensământ neoficial al companiilor afectate de NIS2 și măsurarea nivelului lor de maturitate în materie de securitate cibernetică. În prima fază, recensământul va fi realizat utilizând baze de date complete (registrul comercial, DIRCE/INE, baze de date specifice sectorului etc.), rezultatele fiind așteptate în jurul lunii noiembrie 2025. În a doua fază, un scurt chestionar va fi trimis unui eșantion reprezentativ de companii (vizând 1.000 de răspunsuri) pentru a evalua nivelul lor de pregătire, rezultatele fiind așteptate până în mai 2026.
Analiza va include segmentări pe sector, dimensiune, distribuție geografică și tip de entitate (esențială sau importantă) , prezentând concluziile într-un raport executiv agregat, fără date individuale, care deservește atât companiilor, cât și autorităților.
În același timp, organizații precum ISMS Forum și diverse agenții publice organizează evenimente de informare în întreaga țară , cu accent deosebit pe IMM-uri. Scopul este de a „evangheliza”, explicând clar ce presupune NIS2, de ce este esențială existența unui CISO (intern sau extern), cum să se definească politicile de securitate cibernetică de bază și cum să se pregătească pentru viitoarea lege și reglementările sale suplimentare.
În termeni strict de reglementare, Cadrul Național de Securitate (ENS) a fost prezentat în Europa ca fiind unul dintre cele mai mari puncte forte ale Spaniei . Agenția de Stat pentru Administrație Digitală și Centrul Criptologic Național (CCN) au împărtășit cu Grupul de Cooperare NIS2 experiența acumulată a ENS, profilurile sale de conformitate și integrarea sa cu schemele europene de certificare din Regulamentul (UE) 2019/881 (Legea privind securitatea cibernetică). Recepția pozitivă a acestei prezentări consolidează imaginea Spaniei ca actor proactiv angajat într-o securitate cibernetică robustă, coerentă și armonizată.
În acest context, adaptarea Spaniei la NIS2 se bazează pe presiunea termenelor limită, pe robustețea tehnică a unor instrumente precum Schema Națională de Securitate (ENS) și pe provocarea enormă de a integra mii de noi entități într-o cultură avansată a securității cibernetice. Organizațiile care iau măsuri, efectuează evaluări situaționale și încep să își alinieze practicile la Directiva acum vor fi mai bine poziționate pentru a minimiza riscurile, a evita viitoarele sancțiuni și a demonstra o abordare proactivă și matură față de amenințările cibernetice.
