- DNS organizuje domény do zón a podzón, aby delegoval oprávnenia a rozdeľoval administráciu.
- Každá zóna je popísaná v súbore zóny so svojimi záznamami SOA, NS a rôznymi typmi záznamov (A, MX, CNAME, TXT atď.).
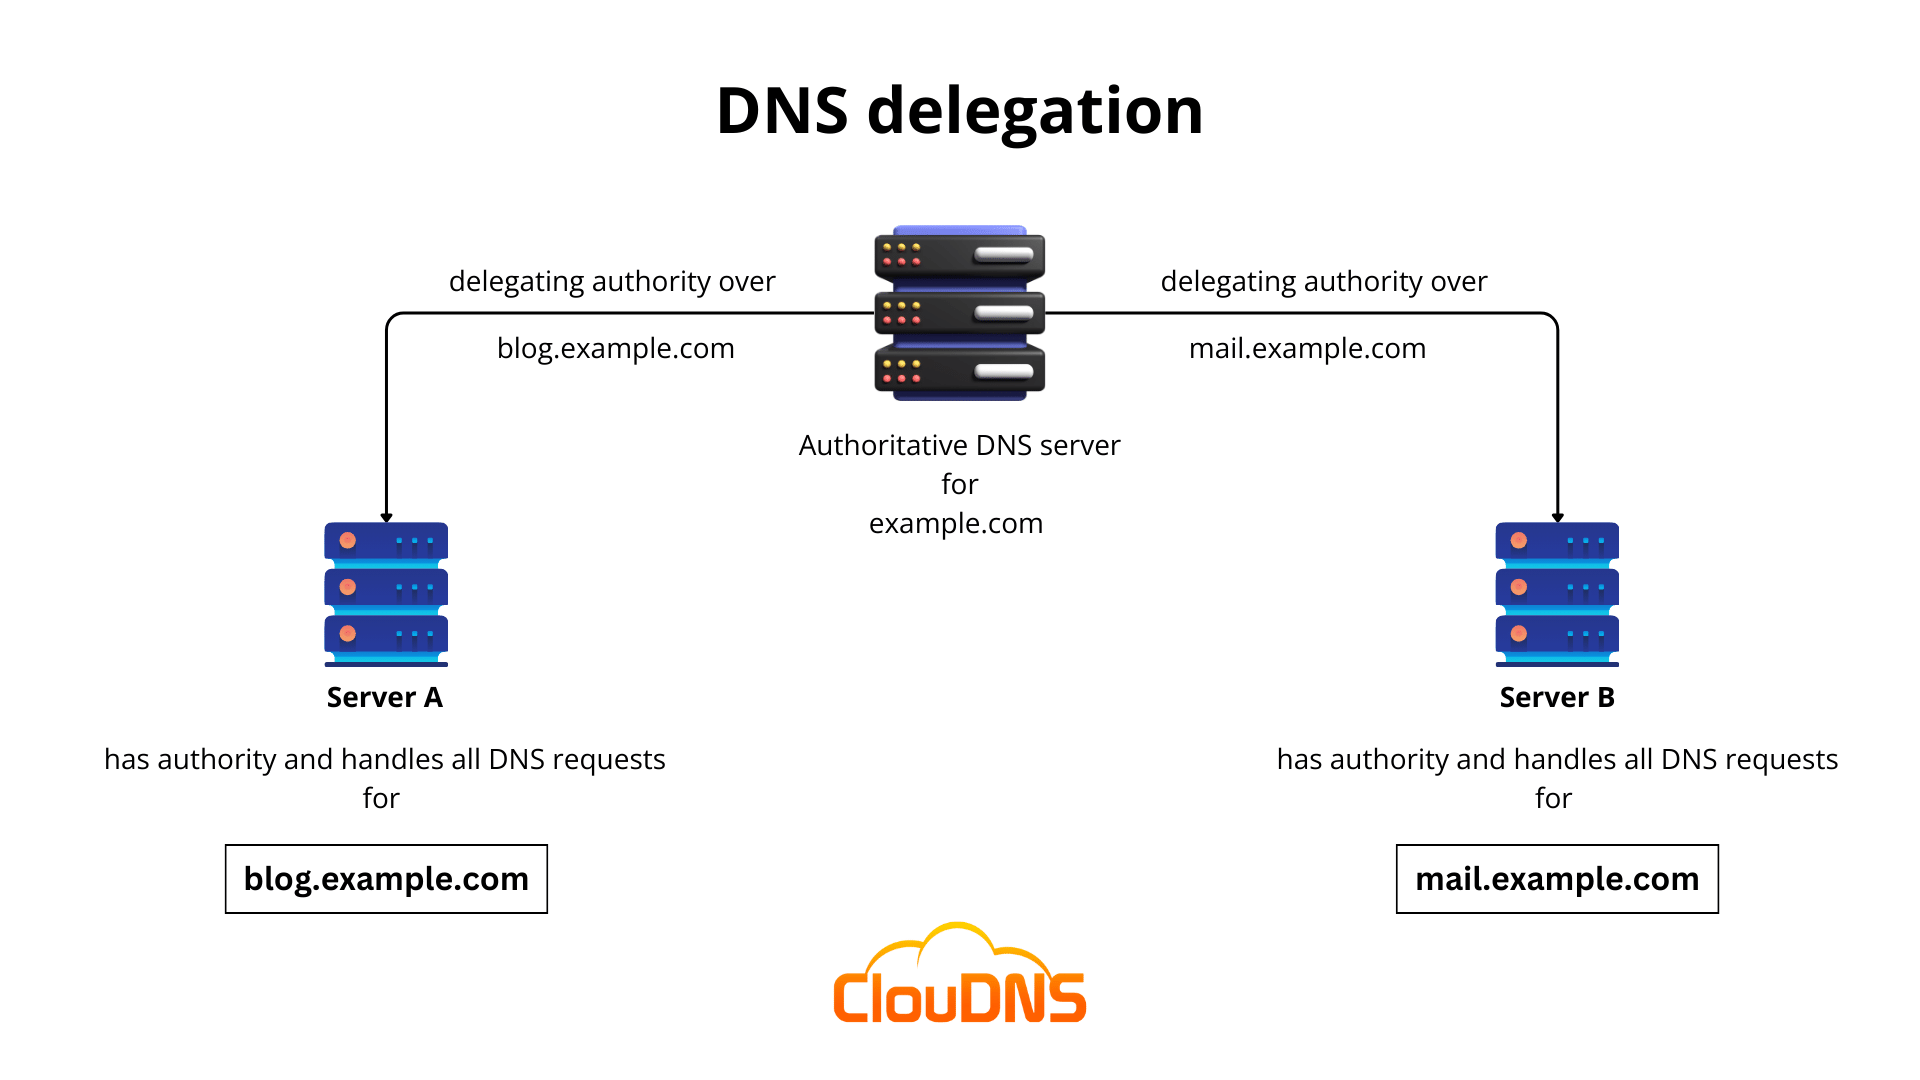
- Delegovanie podzón pomocou NS záznamov umožňuje subdoméne mať vlastné nameservery a správu.
- Dobré plánovanie zón, TTL a zabezpečenia (DNSSEC, kontroly prístupu) znižuje chyby a zlepšuje dostupnosť.
Ak pracujete s doménami a hostingom alebo jednoducho spravujete webovú stránku, skôr či neskôr sa stretnete s pojmami ako DNS zóna, podzóna, súbory zóny a záznamy . Znejú technicky, ale akonáhle ich uvediete do praxe, uvidíte, že to všetko dáva dokonalý zmysel a že s niekoľkými jasnými predstavami si môžete spravovať vlastný DNS bez toho, aby ste sa v tomto procese stratili.
V nasledujúcich riadkoch si pokojne prezrieme, čo je DNS zóna a podzóna, ako zapadajú do hierarchie systému doménových mien, aké typy zón existujú , ako sa delegujú, aké sú najčastejšie záznamy, aké problémy spôsobujú ťažkosti a ako sa im vyhnúť, to všetko vysvetlené v zrozumiteľnej španielčine, ale bez straty technickej presnosti.
Rýchla pripomienka: ako funguje DNS vo vnútri
Aby ste pochopili, čo je podzóna DNS, musíte najprv pochopiť samotný systém názvov domén (DNS) . DNS je hierarchický a distribuovaný systém, ktorý prekladá ľudsky čitateľné názvy (ako napríklad example.com) na IP adresy, ktorým počítače rozumejú.
Mnoho ľudí prirovnáva DNS k „internetovému telefónnemu zoznamu“, hoci dnes je vhodnejšia predstava zoznamu kontaktov v mobilnom telefóne : vyhľadávate podľa mena a systém dokáže nájsť číslo bez toho, aby ste si ho museli pamätať.
Keď do prehliadača zadáte doménu, spustí sa DNS dotaz (vyhľadávanie alebo preklad) . Zariadenie používateľa sa opýta „rekurzívneho resolvera“ (zvyčajne DNS vášho poskytovateľa internetu alebo verejnej služby, ako je Google alebo Cloudflare) a tento resolver sa dopytuje na rôzne DNS servery, kým nenájde správny záznam.
Riešenie sa riadi veľmi jasnou hierarchickou štruktúrou: najprv sa dotazujú koreňové servery , ktoré spravujú koreňovú zónu DNS a vracajú informácie o tom, ktoré servery nesú jednotlivé domény najvyššej úrovne (TLD), ako napríklad .com, .es, .ovh atď.
Ďalej resolver odošle dotaz na name server pre zodpovedajúcu TLD (.com, .gov, .ovh atď.), aby zistil, ktoré name servery sú autoritatívne pre danú doménu, napríklad mydomain.com. Nakoniec tieto autoritatívne name servery pre danú doménu odpovedia so špecifickými DNS záznamami: IP adresa webovej stránky , poštový server, subdomény atď.
Hierarchia domén, FQDN a vrstvená štruktúra
Celý tento systém je založený na skutočnosti, že doména sa skladá z blokov oddelených bodkami , ktoré sa rozlišujú sprava doľava. Plne kvalifikovaný názov domény, známy ako FQDN (Fully Qualified Domain Name), zahŕňa všetky tieto úrovne a končí sa koreňovou bodkou, hoci táto posledná bodka sa v prehliadači bežne nezobrazuje.
Takže v názve ako support.mydomain.ovh je blok úplne vpravo TLD (.ovh) , naľavo od neho je doména druhej úrovne (mydomain) a potom nasledujú subdomény (support, www, blog atď.). DNS rozlišuje každý blok v opačnom poradí: najprv koreň, potom TLD, potom doména a nakoniec subdoména.
Každé internetové pripojenie má zvyčajne priradený aspoň jeden primárny a jeden sekundárny DNS server , ktoré sa získavajú automaticky prostredníctvom DHCP. Sekundárny server slúži ako záloha v prípade zlyhania primárneho servera a pomáha udržiavať prístup k webovým stránkam a službám.
Pri prijatí dopytu sa DNS server môže správať dvoma spôsobmi: ak už doménu pozná, pretože ju má uloženú vo vyrovnávacej pamäti, okamžite odpovie s použitím uložených informácií, obmedzených parametrom TTL (Time To Live) ; ak ju nepozná, spustí celý reťazec dopytov smerom ku koreňovým serverom, TLD a autoritatívnym serverom, až kým nedosiahne zónu, ktorá obsahuje požadovanú subdoménu alebo doménu.
Čo je to zóna DNS a čo je to podzóna DNS?
V rámci tohto rozsiahleho stromu mien je priestor DNS organizovaný do zón DNS . Zóna DNS je časť menného priestoru, ktorú spravuje konkrétna entita (spoločnosť, poskytovateľ hostingu alebo správca).
V praxi je DNS zóna administratívna jednotka: definuje rozsah oprávnení na vytváranie, úpravu a mazanie záznamov . Môže zahŕňať iba základnú doménu (napríklad ecohosting.cl) alebo aj jednu či viacero jej subdomén.
Predstavte si doménu ecohosting.cl s týmito subdoménami: support.ecohosting.cl, clients.ecohosting.cl a blog.ecohosting.cl. Ak sú podpora a klienti jednoduché služby prepojené s hlavným hostingom, je vhodné spravovať ich v rovnakej zóne ako ecohosting.cl . Ak je však blog nezávislým projektom, vyvinutým iným tímom alebo s iným poskytovateľom, dáva dokonalý zmysel priradiť mu vlastnú DNS zónu.
V takom prípade by ecohosting.cl, soporte.ecohosting.cl a clientes.ecohosting.cl zdieľali zónu, zatiaľ čo blog.ecohosting.cl by predstavoval delegovanú podzónu DNS s vlastnými mennými servermi a súborom zóny. Tu prichádza na rad koncept „podzóny DNS“: časť domény pridelená inej zóne na delegovanie kontroly.
DNS zóny nemusia byť fyzicky oddelené na rôznych serveroch; ide skôr o logické oddelenie na delegovanie autority . Jeden menný server môže mať viacero zón, pričom každá má svoj vlastný nezávislý súbor zón.
Typy DNS zón: primárne, sekundárne, forward, reverse a stub
Keď sa trochu hlbšie ponoríte do správy DNS, zistíte, že nie všetky zóny sú rovnaké. Existujú rôzne typy zón DNS , ktoré sú navrhnuté tak, aby spĺňali rôzne potreby v rámci infraštruktúry.
Primárna DNS zóna je hlavná kópia zóny na čítanie a zápis. Jej údaje sú uložené v hlavnom súbore na konkrétnom serveri a všetky zmeny záznamov musia byť vykonané tam. Na danom serveri môže byť v každej zóne iba jeden hlavný súbor.
Sekundárna DNS zóna je kópiou primárnej zóny určenou len na čítanie. Je synchronizovaná s hlavnou zónou pomocou plných prenosov AXFR alebo inkrementálnych prenosov IXFR. Jej hlavnou funkciou je zabezpečiť redundanciu a dostupnosť : ak primárny server zlyhá, resolvery môžu pokračovať v dotazovaní sekundárnych serverov uvedených v záznamoch NS.
Máme tiež takzvanú zónu dopredného vyhľadávania , ktorá sa používa na preklad názvov domén na IP adresy. Uchováva záznamy A (pre IPv4) a záznamy AAAA (pre IPv6) spolu s ďalšími typmi záznamov spojených s názvom.
Na druhej strane existuje oblasť spätného vyhľadávania , ktorá funguje naopak: vracia názov domény z IP adresy pomocou záznamov PTR. Je veľmi bežné, že e-mailové služby a bezpečnostné systémy kontrolujú tento spätný vzťah, aby overili, či IP adresa skutočne zodpovedá doméne, za ktorú sa vydáva.
Nakoniec existuje špeciálny typ nazývaný stub zóna , čo je redukovaná verzia zóny, ktorá obsahuje iba základné záznamy: NS na identifikáciu autoritatívnej serverovej jednotky, A/AAAA na zabezpečenie viditeľnosti týchto serverov a SOA. Tento typ zóny pomáha veľkým sieťam udržiavať aktuálne zoznamy autoritatívnych serverov pre delegované zóny bez nutnosti ukladať všetky záznamy.
Súbory zón DNS a kľúčové prvky
Všetky informácie o zóne sú uložené v jej súbore DNS zóny , čo je obyčajný textový súbor na mennom serveri. Každý riadok predstavuje záznam zdroja a ich súhrn plne popisuje, ako by sa mala daná doména a jej poddomény rozpoznať.
Každý súbor zóny musí začínať záznamom Start of Authority (SOA) . SOA špecifikuje primárny menný server zóny, technického vedúceho, sériové čísla a časové pečiatky, ktoré regulujú ukladanie do vyrovnávacej pamäte, prenosy na sekundárne servery a opakované pokusy.
Kritickým parametrom v tomto všetkom je čas života (TTL) , ktorý hovorí prekladačom, ako dlho môžu ukladať každý záznam do vyrovnávacej pamäte predtým, ako ho znova dopytujú. Vysoký TTL znižuje prevádzku DNS, ale spôsobuje, že zmeny sa šíria dlhšie; nízky TTL zrýchľuje zmeny, ale zvyšuje počet dopytov.
Tieto zónové súbory obsahujú rôzne typy záznamov: IP adresy, poštové servery, textové záznamy pre zabezpečenie e-mailov, aliasy subdomén atď. Každý záznam používa veľmi špecifickú syntax DNS , podobnú malým „inštrukciám“, ktorým server rozumie, aby vedel, ako reagovať.
Najbežnejšie typy DNS záznamov v zóne alebo podzóne
V rámci DNS zóny budete pracovať predovšetkým so špecifickou sadou záznamov. Toto sú najčastejšie DNS záznamy, s ktorými sa stretnete pri správe zóny alebo podzóny.
Záznam A prepája názov domény alebo subdoménu s IPv4 adresou. Napríklad www.mydomain.com odkazuje na 203.0.113.10. Je nevyhnutné, aby sa webová stránka načítala z konkrétnej IP adresy.
Záznam AAAA slúži rovnakému účelu, ale odkazuje na adresu IPv6. V moderných prostrediach sa stáva čoraz bežnejším, najmä ak váš poskytovateľ plne podporuje IPv6.
Záznamy MX označujú poštové servery zodpovedné za prijímanie e-mailov pre danú doménu. Zvyčajne sú sprevádzané číselnou prioritou, ktorá označuje, ktorý server sa používa ako prvý a ktoré sa uchovávajú ako zálohy.
Záznamy CNAME sa používajú na vytváranie aliasov: názov odkazuje na iný názov, nie na IP adresu. Napríklad blog.mydomain.com by mohol byť záznam CNAME pre mydomainblog.externalhosting.com. Nevracia priamo IP adresu, ale presmerujú na iný názov, ktorý ju bude mať.
Záznamy NS určujú, ktoré názvové servery sú autoritatívne pre zónu alebo podzónu. Sú kľúčové pre delegovanie: keď vytvoríte podzónu DNS pre subdoménu, zaregistrujete záznamy NS v hlavnej zóne, ktoré odkazujú na autoritatívne servery pre danú podzónu.
Vyššie uvedený záznam SOA uchováva údaje o autorizácii: hlavný server, e-mail správcu (špeciálne formátovaný), sériové číslo zóny a rôzne časy obnovenia, opakované pokusy, dobu expirácie a minimálny TTL.
Záznamy TXT uchovávajú ľubovoľné textové reťazce spojené s doménou. Sú široko používané na zabezpečenie e-mailov (SPF, DKIM, DMARC), overovanie domény pomocou externých služieb (Google, Microsoft atď.) a rôzne metadáta.
Záznamy SRV označujú, ktorý hostiteľ a port poskytuje konkrétnu službu (napr. VoIP, zasielanie správ alebo určité interné služby), zatiaľ čo záznamy PTR sa používajú v reverzných zónach na mapovanie IP adresy na názov domény.
Menej časté, ale dôležité DNS záznamy
Okrem klasických záznamov štandard DNS definuje aj množstvo menej známych záznamov , ktoré sa používajú vo veľmi špecifických kontextoch, často súvisiacich s bezpečnosťou alebo pokročilými službami.
Register AFSDB bol navrhnutý pre distribuovaný súborový systém Andrew (AFS) a pomáha lokalizovať bunky AFS v sieťových úložných štruktúrach.
Register APL je experimentálny a používa sa na ukladanie zoznamov rozsahov adries, čo je v bežnom prostredí veľmi nezvyčajné.
Záznamy CAA sú čoraz dôležitejšie: umožňujú vlastníkom domén určiť, ktoré certifikačné autority (CA) môžu vydávať certifikáty pre danú doménu , čím posilňujú bezpečnosť vrstvy TLS. Bez CAA by ktorákoľvek CA mohla vydávať certifikáty pre danú doménu.
Záznam DNSKEY uchováva verejné kľúče používané DNSSEC (Domain Name System Security Extensions), čo je sada rozšírení, ktoré pridávajú kryptografické podpisy do záznamov DNS, aby sa zabránilo ich neoprávnenej manipulácii.
Záznam CDNSKEY je v podstate „dcérskou“ kópiou DNSKEY určenou na prenos do rodičovskej zóny, čo uľahčuje overovanie v reťazcoch DNSSEC.
Register CERT uchováva certifikáty verejných kľúčov, zatiaľ čo register DHCID uchováva informácie používané protokolom DHCP (protokol dynamickej konfigurácie hostiteľa) na koordináciu priradení a predchádzanie konfliktom.
Záznam DNAME je podobný záznamu CNAME, ale na inej úrovni: vytvára kompletný alias domény, takže nielen názov, na ktorý odkazujeme, ale aj všetky jeho poddomény sú presmerované na iný strom názvov.
Záznam LOC môže ukladať geografické informácie (zemepisnú šírku, dĺžku, nadmorskú výšku) spojené s doménou, čo sa niekedy používa v geolokačných službách alebo internej dokumentácii.
Register NAPTR v kombinácii so SRV umožňuje dynamické vytváranie URI služieb na základe vzorov, čo je užitočné v určitých aplikáciách VoIP alebo zasielania správ.
Vo svete DNSSEC existujú aj záznamy NSEC , ktoré slúžia na kryptografické dokázanie, že záznam NEEXISTUJE, a záznamy RRSIG , ktoré uchovávajú digitálne podpisy sád záznamov.
Nakoniec existujú aj ďalšie, ako napríklad záznam RP (zodpovedná osoba) , ktorý odkazuje na e-mail vlastníka domény, alebo záznam SSHFP , ktorý umožňuje zverejňovanie odtlačkov verejných kľúčov SSH na posilnenie bezpečnosti vzdialených pripojení.
DNSSEC, bezpečnosť a osvedčené postupy v správe zón
DNS zóny a podzóny sú hlavnými cieľmi útočníkov, pretože zmena aj niekoľkých záznamov môže presmerovať webovú prevádzku, zneužiť e-maily alebo sa vydávať za iné služby . Preto je zabezpečenie správy zón také dôležité.
Prvým krokom je ochrana vašich prihlasovacích údajov k DNS panelu (či už ide o cPanel, Plesk, vlastný panel poskytovateľa alebo panel ako core-admin). Odporúča sa používať silné heslá, vyhýbať sa zdieľaniu prístupu a vždy, keď je to možné, povoliť dvojfaktorové overenie.
Povolenie DNSSEC pridáva ďalšiu vrstvu ochrany: záznamy DNS sú digitálne podpísané a resolvery, ktoré overujú DNSSEC, dokážu zistiť, či sa niekto pokúša vložiť falošné odpovede alebo manipulovať so záznamami počas prenosu.
Je tiež dôležité starostlivo skontrolovať každú zmenu záznamu, aby ste sa vyhli chybám v konfigurácii: nesprávna priorita v MX , nesprávne napísaná IP adresa v A, záznam CNAME, ktorý sa zasekne v slučke, alebo chýbajúca bodka na konci mena môže spôsobiť, že vaša webová stránka alebo e-mail budú nepoužiteľné.
Je vhodné si zvyknúť používať nástroje na overovanie DNS na overovanie zmien: CMD (dig, nslookup), diagnostické panely od samotného poskytovateľa alebo online služby na kontrolu propagácie a stavu DNSSEC.
Šírenie zmien a TTL v zónach a podzónach
Keď upravíte zónu alebo podzónu DNS (napríklad zmenou IP adresy webového servera alebo úpravou záznamov MX), zmeny sa okamžite použijú na autoritatívnych serveroch, ale neprejavia sa okamžite na celom svete.
Príčinou je ukladanie do vyrovnávacej pamäte : DNS resolvery ukladajú odpovede po dobu určenú hodnotou TTL záznamu. Kým táto hodnota TTL neuplynie, budú naďalej poskytovať starú verziu, a preto sa používa známy výraz „šírenie DNS“.
Tento proces môže v extrémnych prípadoch trvať od niekoľkých minút až po 24 – 48 hodín v závislosti od nakonfigurovaných hodnôt TTL a spôsobu , akým každý poskytovateľ internetových služieb ukladá dáta do vyrovnávacej pamäte. Preto je v prípade kritických zmien vhodné dočasne znížiť TTL niekoľko dní vopred, počkať na rozšírenie nových hodnôt TTL a až potom vykonať hlavnú zmenu.
Počas zavádzania sa niektorým používateľom môže zobrazovať stará webová stránka alebo e-mail, zatiaľ čo iní už budú využívať služby nového servera. Tento proces môžete sledovať pomocou online nástrojov, ktoré kontrolujú vaše protokoly z viacerých miest.
Používanie subdomén, podzón a presmerovaní
Vytváranie subdomén je veľmi flexibilný spôsob organizácie vášho projektu: môžete mať blog.mydomain.com, store.mydomain.com, support.mydomain.com a teda samostatné služby, technológie alebo dokonca poskytovateľov.
Pre mnohé subdomény postačí ich správa v rovnakej zóne ako hlavná doména a podľa potreby pridanie záznamov A, AAAA alebo CNAME. Ak sa však subdoména stane veľmi zložitou alebo chcete, aby ju spravoval iný tím alebo poskytovateľ, môže byť rozumné delegovať ju do samostatnej podzóny DNS.
Toto delegovanie sa vykonáva vytvorením NS záznamov v hlavnej zóne, ktoré odkazujú na menné servery subdomény. Od tohto bodu sa všetky požiadavky na danú vetvu menného priestoru riešia v subzóne.
Okrem subdomén je bežné používať aj HTTP presmerovania z jednej domény alebo subdomény na druhú, ktoré sú definované na webovom serveri alebo prostredníctvom presmerovacích služieb registrátora. Nejde o DNS záznam ako taký (okrem špecifických prípadov so špecializovanými záznamami), ale skôr o odpoveď HTTP servera.
Ovládacie panely ako cPanel, Plesk, ISPConfig alebo panely poskytované každým poskytovateľom hostingu zvyčajne ponúkajú grafických sprievodcov na vytváranie subdomén, úpravu zón a konfiguráciu presmerovaní bez nutnosti priameho kontaktovania súboru zóny.
Výhody zónovania a podzónovania DNS
Rozdelenie veľkého menného priestoru do niekoľkých zón a podzón DNS má jasné výhody, najmä s rastom projektu alebo organizácie.
Na jednej strane existuje decentralizácia : rôzne jednotky, oddelenia alebo poskytovatelia môžu spravovať svoje vlastné časti domény bez toho, aby si navzájom prekážali.
Zlepšuje tiež výkon a škálovateľnosť : s menšími súbormi zón sú aktualizácie a prenosy medzi primárnymi a sekundárnymi servermi ľahšie a záťaž je rozložená medzi niekoľko menných serverov.
Delegovanie podzón tiež uľahčuje distribúciu prevádzky medzi rôznymi dátovými centrami alebo poskytovateľmi, čo pomáha vyvažovať záťaž, znižovať latenciu a zvyšovať odolnosť voči výpadkom u jedného poskytovateľa.
Z organizačného hľadiska to umožňuje granulárnu správu : každý tím kontroluje iba záznamy, ktoré sa ho týkajú, čo znižuje riziko chýb v externých doménach alebo službách.
Delegovanie podzóny DNS krok za krokom (koncepčne)
Delegovanie podzóny DNS zahŕňa rozdelenie veľkej zóny na menšie zóny a priradenie každej z nich k rôznym autoritatívnym serverom , zvyčajne pre konkrétne poddomény.
Povedzme, že vlastníte doménu vasadomena.com a chcete, aby ju spravoval iný tím alebo poskytovateľ.vasadomena.com. Prvým krokom je vytvorenie sady NS záznamov pre doménu it.vasadomena.com v hlavnej zóne, ktoré odkazujú na názvy DNS serverov, ktoré budú spravovať túto podzónu.
Ak sa tieto servery nachádzajú v samotnej doméne (napríklad ns1.vasadomena.com), v hlavnej zóne musíte pre tieto servery pridať aj záznamy A (alebo AAAA) , aby boli rozpoznateľné a aby ich rozpoznateľné nástroje mohli správne nájsť.
Odtiaľ sa na serveri určenom pre podzónu it.yourdomain.com vytvorí nový súbor zóny s vlastným SOA, NS a všetkými potrebnými záznamami (A, MX, TXT atď.) pre danú poddoménu.
Týmto spôsobom budú dopyty pre www.vasadomena.com naďalej riešené v hlavnej zóne, zatiaľ čo tie smerujúce na it.vasadomena.com alebo subdomény v rámci tejto vetvy pôjdu do delegovanej podzóny , ktorá bude teraz autoritou v danej časti stromu.
Zmeny, monitorovanie a typické problémy v zónach DNS
Vždy, keď pridáte, upravíte alebo odstránite záznam v zóne alebo podzóne DNS, vykonáte zmenu zóny . Aj keď sa to môže zdať ako jednoduché zmeny, prehliadnutie môže mať vážne následky pre dostupnosť webovej stránky, e-mailu alebo kritických služieb.
Niektoré systémy umožňujú aktivovať upozornenia na zmenu zóny (ZCN) alebo podobné mechanizmy, aby sekundárne servery alebo externé služby vedeli, že došlo k aktualizáciám a synchronizovali novú verziu.
Veľmi častým počiatočným problémom sú oneskorenia šírenia v dôsledku dlhých TTL. Používatelia v rôznych častiach sveta môžu vidieť staré aj nové verzie súčasne, čo komplikuje diagnostiku, ak nie je jasné, aký problém koho ovplyvňuje.
Ďalšia sada bežných zlyhaní zahŕňa chyby konfigurácie : nesprávne IP adresy, nesprávne priority MX, zle zostavené záznamy CNAME, názvy bez bodky, keď by ju mali mať, duplicitné alebo konfliktné záznamy atď.
Na minimalizáciu rizík je vhodné použiť metodiku kontrolovaných zmien: dokumentovať úpravy, podľa možnosti najskôr aplikovať zmeny v testovacích prostrediach a potom overiť pomocou diagnostických nástrojov DNS, či všetko funguje tak, ako má.
Rozdiel medzi zónou DNS, podzónou a serverom DNS
Je ľahké zameniť DNS zónu so samotným DNS serverom alebo s konceptom domény , ale ide o rôzne veci, ktoré by sa mali mentálne oddeliť.
DNS zóna je administratívny rozsah , ktorý definuje rozsah oprávnení konkrétneho súboru zóny. Môže zahŕňať celú doménu a všetky jej poddomény alebo iba delegovanú časť, napríklad konkrétnu podzónu.
DNS server je počítač (fyzický alebo virtuálny) alebo softvér , ktorý ukladá tieto súbory zón a odpovedá na dotazy. Na tom istom serveri môže koexistovať viacero zón a podzón patriacich do rôznych domén.
Doména je názov registrovaný v TLD (mydomain.com, mydomain.es atď.). Túto doménu je možné implementovať na úrovni DNS ako jednu zónu alebo ako niekoľko podzón v závislosti od toho, ako chcete rozdeliť administráciu a pracovnú záťaž.
Oddelenie zón podľa subdomén nie je povinné, ale je to veľmi užitočný postup, keď vaša infraštruktúra rastie, pretože umožňuje lepšiu delegáciu, škálovateľnosť a izoláciu problémov . Kľúčom je vždy jasne definovať, ktorá časť vášho stromu mien potrebuje administratívnu alebo technickú nezávislosť.
Keď sú tieto koncepty pochopené a je jasné, čo je zóna, podzóna, úloha súborov zón a rôzne typy záznamov, správa DNS prestáva byť nejasnou oblasťou; s dobrým plánovaním zón a podzón, rozumným používaním TTL a diagnostickými nástrojmi po ruke je oveľa jednoduchšie udržiavať domény, subdomény a služby v prevádzke so stabilitou, výkonom a bezpečnosťou.


Index
- 1 Rýchla pripomienka: ako funguje DNS vo vnútri
- 2 Hierarchia domén, FQDN a vrstvená štruktúra
- 3 Čo je to zóna DNS a čo je to podzóna DNS?
- 4 Typy DNS zón: primárne, sekundárne, forward, reverse a stub
- 5 Súbory zón DNS a kľúčové prvky
- 6 Najbežnejšie typy DNS záznamov v zóne alebo podzóne
- 7 Menej časté, ale dôležité DNS záznamy
- 8 DNSSEC, bezpečnosť a osvedčené postupy v správe zón
- 9 Šírenie zmien a TTL v zónach a podzónach
- 10 Používanie subdomén, podzón a presmerovaní
- 11 Výhody zónovania a podzónovania DNS
- 12 Delegovanie podzóny DNS krok za krokom (koncepčne)
- 13 Zmeny, monitorovanie a typické problémy v zónach DNS
- 14 Rozdiel medzi zónou DNS, podzónou a serverom DNS