- Vrata usmerjevalnika delujejo kot oštevilčena vrata, skozi katera podatki vstopajo in izstopajo, in jih je treba odpreti le, če storitev zahteva povezave iz interneta v vaše omrežje.
- Odpiranje vrat vključuje ustvarjanje pravila za posredovanje vrat, ki povezuje zunanja vrata, protokol in fiksni notranji IP-naslov naprave, ki bo prejemala promet.
- UPnP lahko avtomatizira odpiranje in zapiranje vrat, vendar je zaradi varnosti bolj priporočljivo ročno odpreti le potrebna in jih preveriti z orodji za skeniranje.
- Vsaka odprta vrata poveča površino napada, zato je priporočljivo, da se izogibate izpostavljanju občutljivih vrat, redno posodabljate usmerjevalnik in redno pregledujete aktivna pravila.
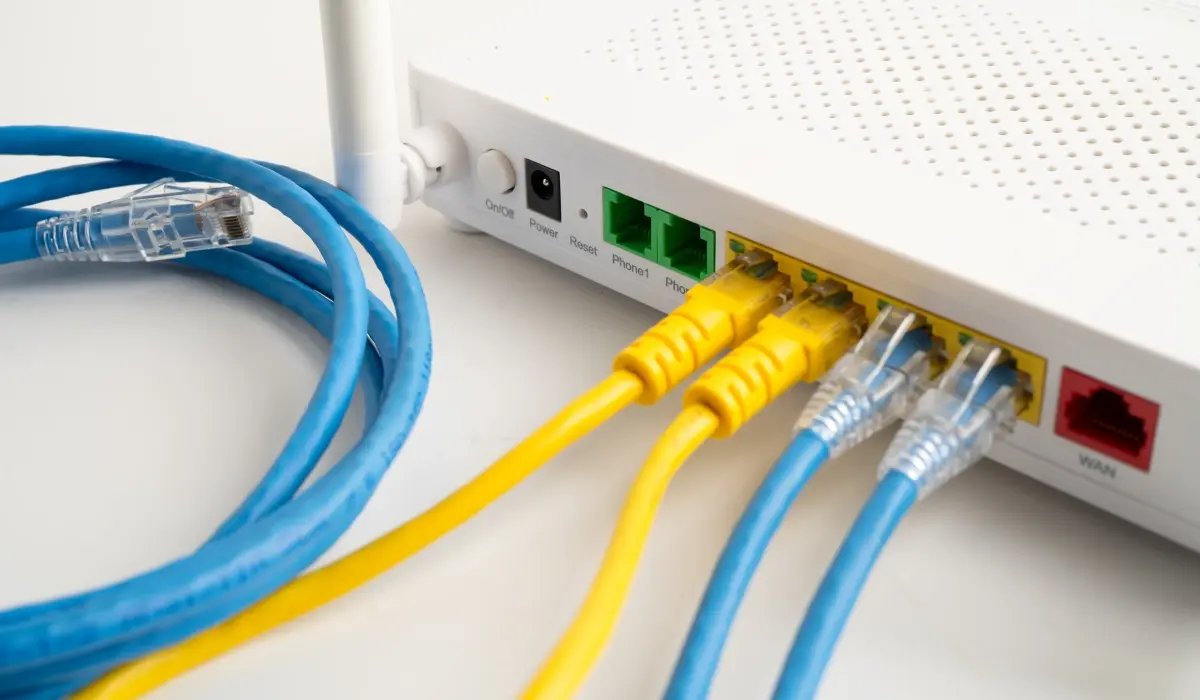
Če ste se kdaj spopadali s spletno igro, programom za prenos ( na primer, kako korak za korakom odpreti torrent ) ali IP-kamero, ki je ne morete videti od doma, je težava zelo verjetno povezana z vrati vašega usmerjevalnika in njihovo konfiguracijo . Sliši se kot nekaj, kar bi storili omrežni inženirji, vendar lahko z malo potrpljenja to rešite sami, ne da bi se preveč zapletli.
V naslednjih vrsticah si bomo natančno ogledali, kaj so vrata usmerjevalnika, kdaj jih je vredno odpreti in kako to storiti korak za korakom na praktično katerem koli domačem usmerjevalniku, od usmerjevalnikov, ki jih zagotavljajo ponudniki internetnih storitev (Movistar, Orange, Vodafone, Yoigo, MásMóvil, Jazztel itd.) do modelov blagovnih znamk, kot sta ASUS ali D-Link. Spoznali boste tudi varnostna tveganja, katerim vratom se je treba izogniti in kako preveriti, ali je vse pravilno odprto in deluje.
Kaj so vrata usmerjevalnika in kako so organizirana?
Preprosto povedano, predstavljajte si, da je vaše domače omrežje stanovanjska stavba, usmerjevalnik pa je vratar, ki distribuira vse pakete, ki prihajajo iz interneta . Vsaka storitev (splet, e-pošta, spletne igre, video klici itd.) ima svoj »zvonec« ali oštevilčena vrata: to so vrata. Ko nekdo pokliče določena vrata, usmerjevalnik odloči, katera naprava v vašem omrežju naj prejme podatke.
Vsak domači usmerjevalnik ima 65.536 vrat, oštevilčenih od 0 do 65.535 . Verjetno jih ne boste uporabili vseh, vendar imajo mnoga standardizirano funkcijo, ki jo je treba upoštevati. To organizacijo upravlja IANA, ki določa različna območja z zelo specifično uporabo.
Ta vrata so razdeljena v tri glavne skupine z zelo različnimi funkcijami, in poznavanje funkcij posameznih razponov vam pomaga razumeti, zakaj se nekaterih skoraj nikoli ne smete dotikati, drugih pa boste odprli za igre ali aplikacije.
Sistem deluje takole: nizka vrata uporablja sistem in osnovni protokoli, vmesna vrata so običajno rezervirana za določene programe, visoka vrata pa se uporabljajo kot dinamična ali zasebna vrata za občasne povezave z zunanjimi strežniki.
Podrobno so razponi porazdeljeni na naslednji način in priporočljivo jih je imeti pod nadzorom, preden začnete s spreminjanjem:
- Vrata 0–1023 (znana ali sistemska vrata)Ti so rezervirani za operacijski sistem in osnovne protokole. Tipični primeri vključujejo: 20 (FTPS), 21 (FTP), 22 (SSH), 25 (SMTP), 53 (DNS), 80 (HTTP) in 443 (HTTPS). Najbolje jih je, da ne uporabljate naključno za ustvarjanje lastnih storitev po meri.
- Vrata 1024-49.151 (registrirana)Te uporabljajo programi in igre, ki jih namestite. Mnogi se med namestitvijo samodejno konfigurirajo. Na primer, vrata 1194 v OpenVPN. domači NAS strežniki ali 6881 v BitTorrentu.
- Vrata 49.152–65.535 (zasebna ali dinamična)Te so začasno dodeljene odhodnim povezavam ali določenim aplikacijam, ki komunicirajo z oddaljenimi strežniki. Najpogosteje se uporabljajo za domače storitve.
Zakaj morate včasih odpreti vrata na usmerjevalniku?
Večina domačih usmerjevalnikov je privzeto konfiguriranih tako, da blokirajo skoraj ves dohodni internetni promet . Odhodni promet je v redu: zahvaljujoč NAT-u (prevajanje omrežnih naslovov) lahko vaše naprave brskajo po spletu, igrajo igre ali gledajo Netflix, ne da bi morale karkoli odpirati. Težava se začne, ko želite dohodne povezave od zunaj omrežja.
Ko igra, aplikacija P2P ali domači strežnik potrebuje, da se drugi povežejo z njim iz interneta, je treba usmerjevalniku povedati, skozi katera »vrata« naj dovoli ta promet. Če ta vrata niso pravilno konfigurirana, se informacije zataknejo v usmerjevalniku, ker ne ve, na katero notranjo napravo naj jih pošlje , in takrat se pojavijo tipični simptomi: strogi NAT na konzolah, počasni prenosi, težave z gostovanjem iger, prekinjeni video klici itd.
Tukaj pride v poštev posredovanje vrat: usmerjevalniku naročite, da je treba vse, kar prihaja skozi določena vrata, preusmeriti na notranji IP-naslov naprave . Če ta korak preskočite ali ga naredite napačno, se povezava od zunaj ne bo nikoli vzpostavila, tudi če je program pravilno nameščen.
Ko torej namestite nekaj, kar je odvisno od dohodnih povezav, se zgodita dve ključni stvari: prvič, naprava poskuša uporabiti dinamična vrata; drugič, če usmerjevalnik nima jasnega pravila, povezanega s temi vrati, bo te dohodne zahteve zavrgel »zaradi varnostnih razlogov «. Odpiranje vrat dobesedno pomeni, da usmerjevalniku poveste, kaj naj stori s tem prometom, namesto da ga preprosto zavrže.
Vrata, NAT in varnost: kaj morate vedeti, preden se česar koli dotaknete
NAT je tehnologija, ki omogoča, da si številne naprave v vašem domu delijo en sam javni IP-naslov . Od zunaj je viden le IP-naslov usmerjevalnika, medtem ko interno vse naprave uporabljajo zasebne IP-naslove (kot je 192.168.1.X). To prevajanje usmerjevalnik izvaja paket za paketom.
Ko povezava izvira iz vaše naprave in gre v internet (brskanje, gledanje Netflixa, igranje iger s povezavo z zunanjim strežnikom itd.), usmerjevalnik ustvari notranjo tabelo z izvornimi vrati in ve, kako poslati odgovor pravilni napravi. Za to vam ni treba ročno odpirati vrat.
Vrata morate odpreti le, če komunikacija izvira izven vašega lokalnega omrežja : gostovanje FTP strežnika, dostop prek SSH, nastavitev VPN-ja, ogled IP-kamer od zunaj ali izboljšanje NAT-a na konzolah, da se lahko drugi povežejo z vami. V teh primerih morate v požarnem zidu usmerjevalnika ustvariti nadzorovano vrzel, da omogočite ta promet.
Vendar pa so vsaka odprta vrata še ena vrata, skozi katera bi lahko napadalci poskušali vdreti. Kibernetski kriminalci uporabljajo orodja za skeniranje za odkrivanje odprtih vrat in ranljivih storitev ter od tam sprožijo napade z grobo silo, izkoriščajo ranljivosti ali celo DDoS napade, če so vrata primerna.
Zato je zlato pravilo glede varnosti zelo jasno: odprite le nujno potrebna vrata, za najkrajši možni čas, in posodabljajte vse (usmerjevalnik, operacijski sistem in aplikacije, ki poslušajo na teh vratih).
Razlike med TCP in UDP pri odpiranju vrat
Ko ustvarite pravilo za posredovanje, boste vedno videli, da morate izbrati protokol. V omrežju sta glavna protokola TCP in UDP, dva različna načina pošiljanja podatkov prek interneta , ki vplivata na to, kako morate odpreti vrata.
TCP deluje kot certificirana storitev za sporočanje: vzpostavi povezavo, zagotovi, da vsi paketi prispejo v pravilnem vrstnem redu , in če gre kaj narobe, ponovno pošlje potrebne podatke. To zagotavlja visoko zanesljivost, vendar dodaja preverjanja, ki povzročajo nekaj zakasnitve. Uporablja se za brskanje po spletu, e-pošto, številne API-je, prenose in drugo.
UDP je bolj nefleksibilen: pošilja pakete, ne da bi potrdil, ali so prispeli ali so se izgubili. To je kot pošiljanje sporočil v steklenici: potujejo hitro, vendar ni zagotovila za dostavo ali naročilo . Prednost je hitrost in nizka latenca, zaradi česar je idealen za pretakanje v realnem času, spletne igre, video klice ali zvok v živo.
Odvisno od aplikacije boste pozvani, da odprete vrata TCP, vrata UDP ali oboje. Če niste prepričani in vaš usmerjevalnik ponuja to možnost, lahko pogosto izberete TCP/UDP (oba) , da zakrijete obe možnosti, čeprav je najbolje, da natančno sledite priporočilom igre ali programa.
Bistveni predhodni koraki pred odprtjem vrat
Preden se poglobite v nadzorno ploščo usmerjevalnika, morate razjasniti dve stvari: vedeti morate, na kateri IP-naslov želite pošiljati promet, in se prepričati, da se ta IP-naslov ne bo spremenil vsakič, ko se naprava znova zažene.
Prvi korak je spoznati zasebni IP-naslov naprave, kateri boste odprli vrataV sistemu Windows lahko odprete konzolo (poiščite »cmd«) in vnesete ipconfig in poglejte vrednost »IPv4 Address«. V sistemih macOS in Linux jo boste našli v omrežnih nastavitvah ali z ukazi, kot je ifconfig o ip a.
Drugi korak, in prav tu se mnogi zataknejo, je popraviti ta IP-naslov, da se ne bo spreminjal. To lahko storite na dva načina: z ročno konfiguracijo IP-naslova na sami napravi ali, veliko bolje, z uporabo statične možnosti DHCP usmerjevalnika, pri čemer vedno dodelite isti IP-naslov MAC-naslovu naprave. Za to lahko najdete informacije o dostopu do usmerjevalnika in konfiguraciji njegovih nastavitev Wi-Fi.
Če tega ne storite, bo pravilo vrat ob zagonu, ko usmerjevalnik dodeli nove IP-naslove, še vedno kazalo na star naslov in storitev bo prenehala delovati, vi pa boste zmešani in mislili, da je težava v čem drugem.
Omogočanje ali onemogočanje UPnP na usmerjevalniku
Skoraj vsi sodobni usmerjevalniki vključujejo funkcijo UPnP (Universal Plug and Play) , ki v bistvu omogoča aplikacijam, da samodejno zahtevajo od usmerjevalnika odpiranje in zapiranje vrat po potrebi.
Prednost je očitna: če je pravilno implementirano, si prihranite ustvarjanje ročnih pravil za številne igre in programe, usmerjevalnik pa vrata tudi zapre, ko zazna, da skozenj nekaj časa ni prometa.
Za aktivacijo morate običajno dostopati do konfiguracijske plošče (IP-naslov, kot je 192.168.0.1 ali 192.168.1.1 v brskalniku), se prijaviti z uporabniškim imenom in geslom ter poiskati razdelek UPnP, NAT ali napredne nastavitve . Običajno je tako preprosto, da potrdite polje, shranite in končali ste.
Težava je v tem, da nekateri strokovnjaki z varnostnega vidika priporočajo, da UPnP ostane onemogočen , saj lahko zlonamerna aplikacija v vašem omrežju poljubno odpira vrata in pusti znatno ranljivost. Če želite biti na varni strani, je počasneje, a bolj nadzorovano, da ročno odprete le vrata, ki jih potrebujete; na splošno je najbolje upoštevati dobre nasvete za konfiguracijo usmerjevalnika.
Kako dostopati do usmerjevalnika in najti razdelek za posredovanje vrat
Če želite prilagoditi katere koli nastavitve, morate najprej dostopati do spletnega vmesnika usmerjevalnika . To običajno storite tako, da v naslovno vrstico brskalnika vnesete naslov prehoda: običajno 192.168.1.1 ali 192.168.0.1, čeprav lahko vsak ponudnik internetnih storitev uporablja drugačnega.
Če tega ne veste, lahko v sistemu Windows odprete ukazni poziv in zaženete ipconfig in poglejte polje »Privzeti prehod«. To je IP-naslov, ki ga morate vnesti v brskalnik, kot da bi šlo za običajno spletno mesto; preverite lahko tudi, kako poiščite IP-naslov svojega usmerjevalnika.
Ko se prijavna stran naloži, vnesite uporabniško ime in geslo skrbnika usmerjevalnika . Običajno ju najdete na nalepki na spodnji ali zadnji strani naprave (admin/admin, 1234/1234 ali podobne kombinacije pri mnogih modelih ponudnikov internetnih storitev).
V meniju se razdelek za posredovanje vrat lahko imenuje različno, odvisno od proizvajalca: NAT, posredovanje vrat, navidezni strežnik, preusmeritev vrat ali navidezni strežnik . Običajno ga najdete pod »Napredne nastavitve«, »Internet«, »Požarni zid« ali podobno, zato boste morali malo brskati po zavihkih.
Upoštevajte, da če ste kdaj spremenili geslo usmerjevalnika in ga pozabili, morda nimate druge izbire, kot da fizično ponastavite napravo, da jo povrnete na tovarniške nastavitve . S tem boste izbrisali vso svojo konfiguracijo (vključno z odprtimi vrati), zato je dobro, da varnostno kopirate nastavitve, ko bo vse pravilno delovalo.
Ročno odpiranje vrat na katerem koli usmerjevalniku: ključni parametri
Ko ste v pravilnem razdelku, vsi usmerjevalniki zahtevajo približno enake podatke, čeprav se zaslon lahko nekoliko spremeni. Ideja je vedno enaka: ustvarite pravilo, ki določa, katera vrata odpreti, na kateri notranji naslov IP in s katerim protokolom.
Najpogostejša polja, na katera boste naleteli, so ta (imena se lahko nekoliko razlikujejo, vendar je pomen enak):
- Ime storitve ali pravila: oznaka, ki vas spomni, čemu je namenjen ta odprtina (na primer »PS5 Online«, »Minecraft Server«, »Lounge Camera«).
- ProtokolIzberite med TCP, UDP ali obema. Sledite navodilom v igri ali programu; če ni navedeno drugače, se pogosto uporabljata oba.
- Zunanja vrata / vrata WANTo je številka vrat, ki bodo odprta za internet. Če boste na primer pozvani, da odprete vrata 25565, bo to 25565.
- Notranja vrata / vrata LANNa mnogih usmerjevalnikih ga lahko pustite enakega kot zunanjega, razen če želite iz posebnega razloga izvesti prevajanje vrat.
- Notranji IP-naslov (gostitelj LAN, notranji IP): statični IP-naslov naprave v vašem omrežju, ki bo prejemala ta promet (računalnik, konzola, NAS, IP-kamera…).
- Izvorni IP-naslov ali filtriranje virov (če obstaja): nekateri napredni usmerjevalniki vam omogočajo, da omejite, kdo lahko uporablja ta vrata samo z določenih oddaljenih IP-jev, kar doda plast varnosti.
Ko izpolnite ta polja, se običajno prikaže gumb Dodaj, Shrani ali Uporabi . Pri mnogih modelih se sprememba uporabi takoj, pri drugih pa je priporočljivo znova zagnati usmerjevalnik, da se pravilo aktivira brez težav.
Če odpirate več nezaporednih vrat, nekatere vdelane programske opreme omogočajo vnos seznamov, ločenih z vejicami, ali obsegov, ločenih z vezaji (na primer 1000–1010, 2000, 3000–3005). Druge zahtevajo, da za vsaka vrata ali obseg ustvarite pravilo, eno za drugim, kar je nekoliko zapleteno, vendar deluje na enak način.
Na določenih usmerjevalnikih operaterjev, kot je ZTE F680 podjetja Jazztel/MásMóvil, boste videli dodatna polja, kot sta WAN Start/End Port in LAN Start/End Port . Logika je enaka: določite zunanji obseg, ki ga želite odpreti, in notranji obseg, na katerega želite preusmeriti, ki bosta pogosto enaka, razen če želite preslikati drugo skupino.
Odprta vrata s spletnih mest operaterjev in njihovih lastnih portalov
Nekatera podjetja, kot so Movistar, Orange ali Vodafone, ponujajo na svojem spletnem mestu lasten portal (kot je Portal Alejandra ali druga orodja za oddaljeno upravljanje ), kjer lahko spremenite nastavitve usmerjevalnika, ne da bi neposredno dostopali do njegovega notranjega IP-naslova.
Ti portali običajno vključujejo razdelek Vrata ali Posredovanje vrat , kjer izberete, ali želite uporabiti vnaprej določene profile (na primer za PS5, Xbox ali določene igre) ali pa želite ustvariti ročna pravila z IP-jem, vrati in protokolom; če uporabljate usmerjevalnik operaterja, si lahko ogledate priročnike, kot je priročnik za konfiguracijo usmerjevalnika Movistar.
Prednost je, da je vmesnik običajno bolj uporabniku prijazen in dosleden, tudi če se modeli usmerjevalnikov znotraj istega ponudnika spreminjajo. Poleg tega lahko nastavitve prilagodite na daljavo, ne da bi bili fizično povezani z omrežjem usmerjevalnika.
Težava je v tem, da deluje le, če uporabljate usmerjevalnik, ki vam ga je zagotovil ponudnik internetnih storitev, in ta ne prikaže vedno vseh naprednih možnosti . Če potrebujete natančnejše nastavitve (filtriranje po izvornem IP-ju, kompleksne preslikave itd.), boste verjetno morali dostopati neposredno do usmerjevalnika.
Preverite, ali so vrata usmerjevalnika dejansko odprta
Po nastavitvi pravila je dobro preveriti, ali je vse pravilno konfigurirano. To lahko storite bodisi iz računalnika bodisi z uporabo priročnih spletnih orodij za skeniranje vrat .
V sistemu Windows si lahko ogledate uporabljena vrata tako, da odprete ukazni poziv s skrbniškimi pravicami in zaženete netstat -anUkaz vas bo navedel vsa vrata odprta in povezave aktivne s svojim statusom in protokolom.
V sistemu macOS lahko odprete aplikacijo Network Utility, pojdite na zavihek Port Scan , vnesete naslov IP in kliknete »Skeniraj«, da poiščete odprta vrata. To je uporabno za preverjanje, ali storitev posluša v računalniku.
Navzven obstajajo spletna mesta, ki vam bodo z vnosom vašega javnega IP-naslova in številke vrat sporočila, ali se lahko povežejo z internetom. Ko izvajate test, se prepričajte, da je storitev v vašem računalniku omogočena, sicer bo rezultat lahko zavajajoč.
Če so vrata še vedno zaprta, preverite notranji IP-naslov cilja, protokol, požarni zid operacijskega sistema in morebitne nastavitve CG-NAT pri svojem ponudniku internetnih storitev . Če je vaša povezava za CG-NAT in nimate lastnega javnega IP-naslova, ne glede na to, koliko vrat odprete na usmerjevalniku, ne boste mogli prejemati neposrednih povezav od zunaj.
Kdaj je priporočljivo odpreti vrata in konkretni primeri
V življenju ni vse v odpiranju vrat hote ali nehote. Obstajajo zelo jasni scenariji, kjer je to smiselno, in drugi, kjer ne boste pridobili ničesar, tudi če odprete polovico usmerjevalnika.
Ena najpogostejših uporab je izboljšanje spletne igralne izkušnje . Številne igre zahtevajo posebna vrata za doseganje odprtega NAT-a, zlasti na konzolah, kot so PS4, PS5, Xbox 360 ali Xbox One. To zmanjšuje težave pri pridružitvi tekmam, težave z glasovnim klepetom in prekomerno zakasnitev.
Prav tako je precej pogosto, da to počnejo aplikacije P2P in odjemalci BitTorrent . Če so vrata, ki jih program uporablja, zaprta, boste ugotovili, da je vaša povezava vedno počasnejša, prejemali boste opozorila »strogi NAT« ali »blokiranje požarnega zidu« in prenosi bodo veliko počasnejši, kot bi morali biti.
Drugi primeri, kjer je odpiranje vrat zelo smiselno, so domači strežniki (splet, FTP/FTPS, SSH, VPN , NAS), IP-nadzorne kamere, dostopne od zunaj, omrežni tiskalniki z oddaljenim upravljanjem ali video klici, ki zahtevajo dohodne povezave v zelo specifičnih območjih.
Katera specifična vrata so običajno odprta za igre, aplikacije in naprave
Vsak program ali naprava v svoji dokumentaciji definira vrata, ki jih potrebuje, in to je prva stvar, ki jo morate preveriti. Kljub temu obstajajo nekatera dokaj standardna vrata, ki so pogosta v mnogih primerih domače uporabe.
V svetu iger in konzol so nekateri zelo pogosti primeri:
- PS5: vrata 80, 443, 3478–3480 TCP; 3478–3479 UDP.
- PS4: vrata 80, 443, 5223, 10070–10080 TCP; 3478, 3479, 3658, 10070 UDP.
- Xbox 360: vrata 53, 80, 3074 TCP; 53, 88, 3074 UDP.
- Xbox OneVrata 53, 80, 3074 TCP; 53, 88, 500, 3074, 3544, 4500 UDP.
Kar zadeva video klice, več priljubljenih storitev uporablja široke razpone. Skype lahko na primer zahteva vrata TCP 443 in 3478–3481 ter vrata UDP z visoko frekvenco, kot so 1000–10000, 16000–26000 ali 50000–65000. Google Meet običajno uporablja vrata TCP 443 in vrata UDP 19302–19309. Zoom uporablja vrata TCP 80, 443, 8801 in 8802 ter vrata UDP 3478, 3479, 8801 in 8802.
Aplikacije za glasovno komunikacijo in klepet, kot je Discord, dodajajo lastna območja vrat (npr. 443, 6457–6463 TCP/UDP). Storitve, kot je FaceTime, se med drugim zanašajo na vrata TCP 443 in vrata UDP, kot so 53, 80, 5223 in območja 16393–16472.
Ko govorimo o omrežnih tiskalnikih, se pogosto uporabljajo vrata, kot je 9100 (zelo pogosta za neposredno tiskanje) , poleg drugih, kot so 631, 2501, 5001, 9600 ali 161 za upravljanje, odvisno od uporabljenega modela in protokola.
V P2P lahko odjemalci BitTorrent uporabljajo razpone, kot je 9881–9999 TCP (ali tistega, ki ga določite v konfiguraciji), medtem ko boste v storitvah VPN ali NAS videli tipična vrata, kot so 1194 za OpenVPN, 500/4500 za IPsec ali druga, specifična za proizvajalca.
Posebej nevarna pristanišča in tveganja, če jih pustimo odprte
Vsa vrata niso enako nedolžna. Nekatera so povezana s storitvami, ki imajo dolgo zgodovino ranljivosti ali so zelo privlačna za napadalce, zato je njihovo nepotrebno izpostavljanje igranje z ognjem.
Med najbolj ranljivimi sta FTP vrata 20 in 21 , ki se uporabljata za prenos datotek; če niso ustrezno zavarovana, so lahka tarča kraje poverilnic. Vrata 22 (SSH) , ki so sicer varna, če so pravilno konfigurirana, so pogosta tarča napadov z grobo silo.
Vrata SMB 137, 139 in 445 , povezana z deljenjem omrežnih datotek in tiskalnikov, so bila v središču napadov, kot sta EternalBlue in različni programi izsiljevalske programske opreme. Če jih pustimo odprte za zunanje grožnje, jih praktično povabimo noter.
Druge pogoste vstopne točke za napade DDoS in podobne grožnje vključujejo vrata 53 (DNS) in 69 (TFTP) , ki se običajno uporabljajo za prenos majhnih datotek. Prav tako ni pametno izpostavljati vrat HTTP/HTTPS, kot so 80, 8080, 443 ali 8443, brez ustreznega nadzora, zlasti če gostujejo na slabo vzdrževanih strežnikih ali strežnikih z zastarelo programsko opremo.
Starejše storitve, kot sta Telnet (23) ali TFTP (69), ne bi smele biti več vidne na internetu; nimajo šifriranja in jih je zelo enostavno prestreči in manipulirati. Če katera koli aplikacija zahteva kaj takega, resno razmislite o uporabi sodobnih alternativ.
Tipične napake, ko odprta vrata "ne delujejo"
To se dogaja pogosto: konfigurirate pravilo, natančno sledite navodilom, pa se vrata še vedno zdijo zaprta ali pa igra/program ne deluje, kot bi morala . Običajno se vzrok skriva v eni od teh točk.
Najprej morate preveriti, ali je ciljni notranji IP-naslov pravilen in se ni spremenil . Če je IP-naslov pridobljen prek DHCP-ja in ni statičen, ga je usmerjevalnik morda dodelil drugi napravi.
Nato se prepričajte, da pri svojem ponudniku internetnih storitev nimate nastavljene povezave Carrier Grade NAT . Če ste za povezavo Carrier Grade NAT, vaš usmerjevalnik ne prejme svojega javnega naslova IP; namesto tega si ga deli z drugimi strankami. V tem primeru odpiranje vrat v domačem omrežju ne bo pomagalo pri dostopu od zunaj; od svojega ponudnika internetnih storitev bi morali zahtevati javni naslov IP ali določeno storitev.
Tretji osumljenec je požarni zid operacijskega sistema ali varnostni paket. Tudi če usmerjevalnik dovoljuje promet, če požarni zid sistema Windows ali macOS ali vaša protivirusna programska oprema blokira ta vrata , povezava ne bo dosegla programa, ki mora poslušati.
Nazadnje še enkrat preverite konfiguracijo storitve: prepričajte se, da dejansko posluša na vratih, ki ste jih odprli, da privzete nastavitve niso bile spremenjene in da se aplikacija med testiranjem izvaja. »Odprta« vrata, za katerimi nihče ne posluša, se lahko od zunaj zdijo filtrirana ali zaprta.
Odpiranje vrat za igranje iger: prednosti in previdnostni ukrepi
Eden najpogostejših razlogov za vse to je pridobitev boljše vrste NAT za spletne igre , zlasti na konzolah. Odprta vrsta NAT olajša povezovanje z drugimi igralci, gostovanje tekem in zmanjšuje nekatere vrste zakasnitev ali prekinitev povezave.
Tudi če vrata uporabljate samo za igranje iger, vsako odprtje vrat doda nekaj površine za napade vašemu omrežju. V idealnem primeru bi morali odpreti le nujno potrebna območja vrat, se izogibati ponovni uporabi zelo občutljivih vrat in zapreti vsa, ki jih ne uporabljate več, ko zamenjate igro ali napravo.
Upoštevajte tudi, da vrata, ki jih odprete na usmerjevalniku, niso omejena na vašo konzolo ali računalnik: vsak računalnik v omrežju, ki poskuša poslušati na istih vratih, lahko prejme nepričakovan promet, če napadalcu uspe dostopati do vašega lokalnega omrežja iz druge smeri.
Razumno ravnovesje je v tem, da ste dobro seznanjeni z vrati, ki jih zahteva vsaka igra ali storitev, jih dokumentirate in vzdržujete minimalni seznam aktivnih pravil na usmerjevalniku , pri čemer jih občasno pregledate in izbrišete tista, ki nimajo več smisla.
S takim pristopom ne boste le izboljšali igralne izkušnje in uporabe določenih aplikacij, temveč boste tudi nadzorovali domače omrežje in ga imeli veliko bolj razumno izpostavljenega.
Konec koncev vam razumevanje, kaj so vrata, kako delujejo z NAT-om in kdaj jih je smiselno odpreti, omogoča, da kar najbolje izkoristite svojo povezavo, ne da bi povečali tveganja : lahko gostite strežnike, igrate spletne igre z manj glavoboli, bolje uporabljate programe P2P ali IP kamere in se izognete lažnim rešitvam, kot je odpiranje vrat za stvari, ki jih ne potrebujejo, kot sta Netflix ali Disney+, kjer je kakovost odvisna od omrežne poti in pasovne širine, ne pa od vdora v usmerjevalnik.

Kazalo
- 1 Kaj so vrata usmerjevalnika in kako so organizirana?
- 2 Zakaj morate včasih odpreti vrata na usmerjevalniku?
- 3 Vrata, NAT in varnost: kaj morate vedeti, preden se česar koli dotaknete
- 4 Razlike med TCP in UDP pri odpiranju vrat
- 5 Bistveni predhodni koraki pred odprtjem vrat
- 6 Omogočanje ali onemogočanje UPnP na usmerjevalniku
- 7 Kako dostopati do usmerjevalnika in najti razdelek za posredovanje vrat
- 8 Ročno odpiranje vrat na katerem koli usmerjevalniku: ključni parametri
- 9 Odprta vrata s spletnih mest operaterjev in njihovih lastnih portalov
- 10 Preverite, ali so vrata usmerjevalnika dejansko odprta
- 11 Kdaj je priporočljivo odpreti vrata in konkretni primeri
- 12 Katera specifična vrata so običajno odprta za igre, aplikacije in naprave
- 13 Posebej nevarna pristanišča in tveganja, če jih pustimo odprte
- 14 Tipične napake, ko odprta vrata "ne delujejo"
- 15 Odpiranje vrat za igranje iger: prednosti in previdnostni ukrepi