- Interlock in Warlock združujeta socialni inženiring, 0-days in dvojno izsiljevanje; ključna sta vedenjsko zaznavanje in segmentacija.
- Medsektorsko preprečevanje: popravki, večfaktorska autentifikacija, nespremenljive varnostne kopije, filtriranje e-pošte/spleta in nadzor izvajanja na končnih točkah.
- Učinkovit odziv: izolirati, identificirati sev, izkoreniniti, obnoviti in okrepiti; plačilo odkupnine ne zagotavlja ničesar.

Izsiljevalska programska oprema še naprej prevladuje na področju kibernetske varnosti , znotraj tega pa izstopata dve imeni: Interlock in Warlock. Obe skupini sta v zelo kratkem času povečali svojo dejavnost, kar je podjetja in organizacije spodbudilo k nujnemu pregledu obrambe in okrepitvi preventivnih ukrepov za zmanjšanje tveganja motenj, kršitev podatkov in finančnih izgub.
To ni minljiva muha: v prvi polovici leta 2025 se je število napadov v primerjavi z enakim obdobjem prejšnjega leta povečalo za 47 % (3.627 v primerjavi z 2.472). To povečanje ni posledica le uveljavljenih tolp ; odraža tudi pojav novih akterjev, ki so izpopolnili svoje taktike, tehnike in postopke (TTP) ter izpilili svoj socialni inženiring, da bi učinkoviteje in z manj hrupa pridobili začetni dostop.
Trenutne razmere: zakaj sta Interlock in Warlock zaskrbljujoča
Interlock, Warlock in SafePay so se iz "novih imen" v nekaj mesecih spremenili v grožnje z oprijemljivim vplivom . Interlock se je pojavil konec leta 2024 in hitro zabeležil več kot 20 vdorov v občutljive sektorje, kot so zdravstvo, javna uprava in izobraževanje; Warlock se je marca 2025 pojavil kot operacija izsiljevalske programske opreme kot storitve (RaaS) in je zbral več kot 60 žrtev; SafePay pa je samo v prvem četrtletju leta 2025 zabeležil več kot 200 incidentov.
Ta dinamika je sprožila uradna opozorila. CISA je skupaj z drugimi agencijami izdala posebno opozorilo (označeno kot aa25-203a) glede stopnjevanja Interlocka. Osnovno sporočilo je jasno: napadalci pospešujejo svoj inovacijski cikel, izkoriščajo vrzeli v procesih ter izkoriščajo poverilnice in ranljivosti s hitrostjo, ki jo je težko doseči brez uporabe večplastnega varnostnega pristopa z ničelnim zaupanjem.
Žrtve niso le velike korporacije; prizadene tudi mala in srednje velika podjetja ter ključne regionalne subjekte. Warlock na primer močno prizadene tehnološki, finančni in telekomunikacijski sektor , s poudarkom na Združenih državah Amerike, Japonski in Združenem kraljestvu. SafePay pa kaže posebno nagnjenost k tarčam v Združenih državah Amerike (103 potrjenih primerov, skoraj 40 % vseh) in deluje tudi v Nemčiji, Avstraliji, Združenem kraljestvu in Latinski Ameriki (Mehika, Kolumbija in Argentina).
Kot skupni imenovalec velja izpostaviti dvojno izsiljevanje: napadalci šifrirajo in izkoriščajo podatke, da bi povečali pritisk. V primeru Interlocka gre za odmevne incidente, kot je vdor v DaVito v Združenih državah Amerike, ko je uhajalo 1,5 terabajta podatkov (kartoteke pacientov, klinične informacije, uporabniški računi in finančni podatki), kar ponazarja obseg in škodo, ki so jo te kampanje povzročile ugledu.
Še ena stalnica: varnostni sistemi potrebujejo predolgo za odkrivanje vdorov. Študije v panogi ocenjujejo, da lahko incidenti ostanejo neodkriti več kot 250 dni in stanejo v povprečju skoraj 4,99 milijona dolarjev. To okno priložnosti za kriminalce se drastično zmanjša, če se združijo visokokakovostna telemetrija, vedenjsko zaznavanje in dobro premišljena strategija zadrževanja.
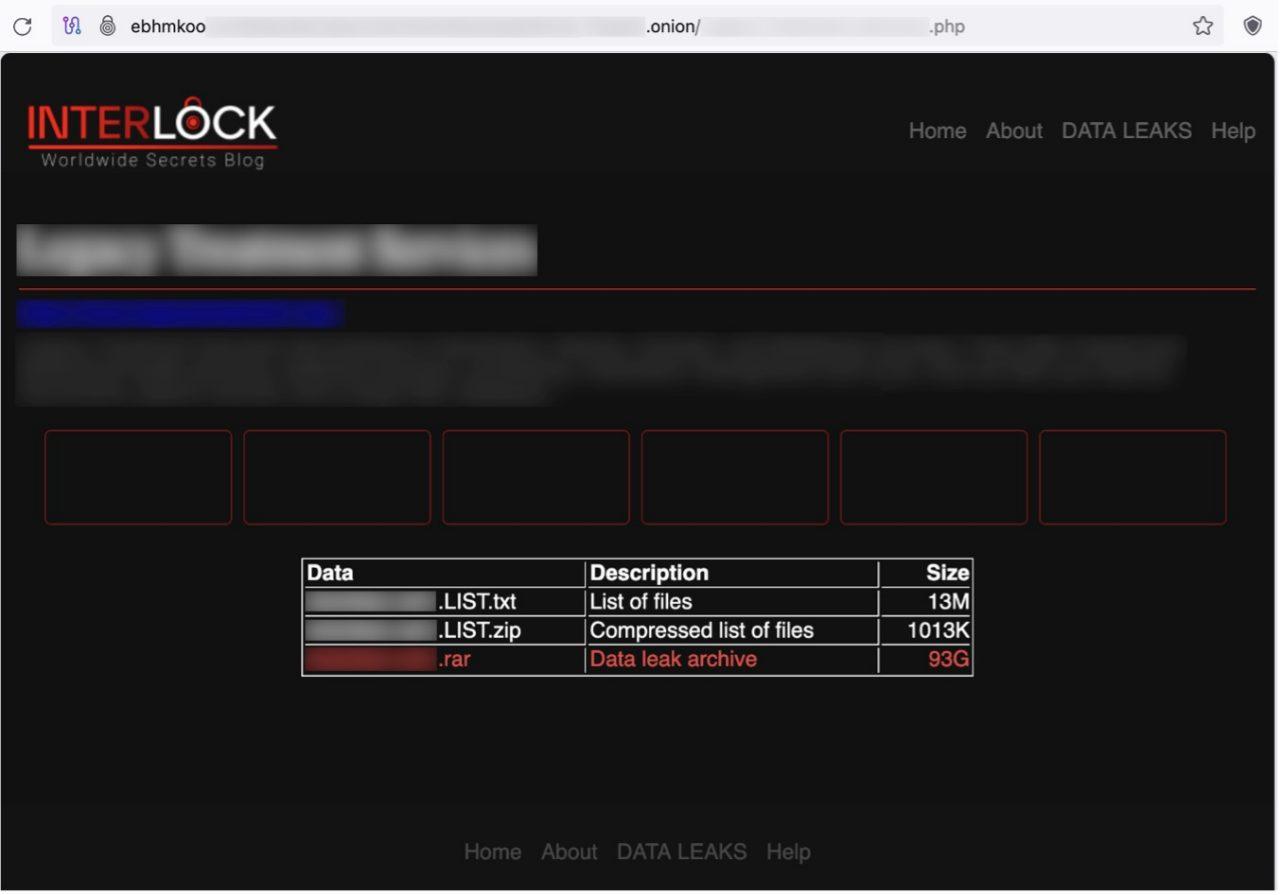
Interlock je sprejel nenavadne in zelo učinkovite metode dostopa. Njegova značilnost je tehnika socialnega inženiringa ClickFix , ki žrtev zavede, da zažene skripte, prikrite kot okna za odpravljanje težav ali lažne CAPTCHA. Za tem manevrom lahko zakrita skripta PowerShell (kodirana v Base64) sproži koristne tovore, namesti lasten RAT in sproži lateralno gibanje.
V letu 2025 je bila opažena spremenjena različica ClickFixa, ki se je uporabljala za prenos nove iteracije njegovega RAT-a v PHP, kar je povečalo njegovo obstojnost in zmogljivosti oddaljenega upravljanja . Ta agent se namesti ob zagonu in se zasidra v sistem s spreminjanjem registrskega ključa »Chrome Updater« v sistemu Windows, kar zagotavlja njegovo izvajanje po ponovnih zagonih in zmanjšuje verjetnost, da bi ga odstranili s površinskimi ukrepi.
Ko je Interlock enkrat v sistemu, običajno zbira sistemske podatke in poverilnice z uporabo orodij, kot so Cobalt Strike, SystemBC, njegov lastni Interlock RAT5 ali NodeSnake RAT. Ni neobičajno videti pripomočke za krajo tipk in pritiskov tipk (na primer komponente, kot sta »cht.exe« in »klg.dll«), pa tudi uporabo znanih kradljivcev (Lumma, Berserk) za stopnjevanje privilegijev.
Za izkrcanje podatkov skupina združuje oblačne in tradicionalne kanale : Azure Storage Explorer in AzCopy sta poleg WinSCP pogosta orodja v njihovem naboru orodij. Lateralno premikanje se pogosto izvaja z uporabo RDP, AnyDesk in PuTTY, opažene pa so bile tudi tehnike, kot je Kerberoasting, za zajemanje vstopnic in pridobivanje dostopa do računov z visokimi privilegiji.
Pomembna razlika je osredotočenost na šifriranje virtualnih strojev, pri čemer se sprva izpustijo fizični gostitelji ali strežniki . Ta vzorec se lahko razvija, vendar je bil zabeležen v več nedavnih vdorih. Podobnosti so bile ugotovljene tudi pri družinah izsiljevalske programske opreme, kot je Rhysida, pa tudi posebnosti v njeni metodi izsiljevanja: obvestilo o odkupnini lahko vsebuje edinstveno kodo in se poveže prek Tora, ne da bi se sprva zahtevalo določeno obvestilo o odkupnini.
Warlock, znan tudi kot Gold Salem ali Storm-2603, uporablja model izsiljevalske programske opreme kot storitve. Njegova najbolj presenetljiva značilnost je začetni dostop prek ranljivosti ničelnega dne v programu Microsoft SharePoint, ki so povezane v tako imenovani ToolShell. Povezane ranljivosti CVE vključujejo CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 in CVE-2025-53771.
Po začetnem vdoru napad daje prednost izsiljevanju finančnih podatkov, internih zapisov in seznamov strank ali zaposlenih , kar doseže vrhunec v šifriranju in poskusu dvojnega izsiljevanja. V nekaj mesecih je število žrtev preseglo 60, kar je prizadelo zlasti tehnološki, finančni in telekomunikacijski sektor, pri čemer so se Združene države Amerike, Japonska in Združeno kraljestvo uvrstile na najvišje mesto v ocenah tveganja.
Operativni nauk je preprost: če vaša organizacija izpostavlja SharePoint ali kritične spletne storitve, sta upravljanje popravkov in utrjevanje površine pred napadi bistvenega pomena. Omejevanje izpostavljenosti, pregledovanje preverjanja pristnosti, temeljito beleženje dostopa in uvedba ciljnega zaznavanja nepravilnega vedenja v SharePointu znatno zmanjšajo vektor napada.
Izvajanje večfaktorske autentifikacije (MFA) in pogojevanje dostopa s kontekstualnimi pravilniki (naprava, lokacija, tveganje) znatno zmanjša taktično prednost, ki jo operaterji pridobijo, ko so poverilnice ali piškotki ogroženi. Dodajanje segmentacije omrežja in strogih seznamov za nadzor dostopa še dodatno zmanjšuje manevrski prostor v okolju.
SafePay: obseg, globalni doseg in podobnosti z LockBit 3.0
SafePay se je predstavil v drugi polovici leta 2024, vendar je šele leta 2025 postal eden najbolj aktivnih programov za šifriranje . Samo v prvem četrtletju je obravnaval več kot 200 incidentov. Zaradi svojih zmogljivosti in modularnosti ga pogosto primerjajo z LockBit 3.0.
Njihove tarče so razpršene po vsem svetu, čeprav Združene države Amerike predstavljajo večino potrjenih žrtev. Med najbolj prizadetimi panogami so proizvodnja, tehnologija, izobraževanje , strokovne storitve in zdravstvo. Začetni dostop se doseže na različne načine, vključno z ukradenimi poverilnicami, izkoriščanjem izpostavljenih oddaljenih storitev (VPN in podobno) ter slabo zakrpanimi znanimi CVE.
Ko je enkrat vzpostavljen, razširi nadzor z lateralnim premikanjem in krajo gesel ter izvaja dvostopenjsko strategijo izsiljevanja (uhajanje + šifriranje), da bi povečal svoj vpliv. Priporočilo: močne politike gesel z MFA, načrtovani pregledi zunanje izpostavljenosti, utrjeni VPN-ji in mikrosegmentacija za omejitev širjenja po domenah in omrežjih.
Zgodnje odkrivanje in iskanje groženj: od teorije do prakse
Če Interlock in Warlock kaj dokazujeta, je to, da je vidnost vse. Spremljanje v realnem času s sistemi SIEM, EDR in IPS v kombinaciji z iskanjem groženj skrajša čas zadrževanja in prepreči, da bi vdor postal kritičen incident.
Skupnost zagotavlja zbirke pravil, preslikanih v MITRE ATT&CK in izboljšanih s CTI, da pokrivajo TTP-je Interlocka in drugih operaterjev. Priprava zaznav za več SIEM-ov, EDR-jev in podatkovnih jezer , skupaj z metapodatki, referencami, časovnicami in vodniki za triažo, pospešuje potrjevanje hipotez in odzivanje.
Za organizacijo taktične vsebine je koristno označiti iskanja in pravila z izrazi, kot sta »Interlock Ransomware« ali »aa25-203a«, in ustvariti nadzorne plošče, osredotočene na ključne dejavnosti (npr. PowerShell z Base64, sumljive spremembe registra zagonskih ključev, nenavadna uporaba RDP/AnyDesk, vzorci Kerberoastinga in pripomočki za izkoriščanje). IDE-ji za zaznavanje s pomočjo umetne inteligence pomagajo pretvoriti poročila o grožnjah v večplatformske, prenosljive poizvedbe.
Preventivni ukrepi, ki resnično naredijo razliko
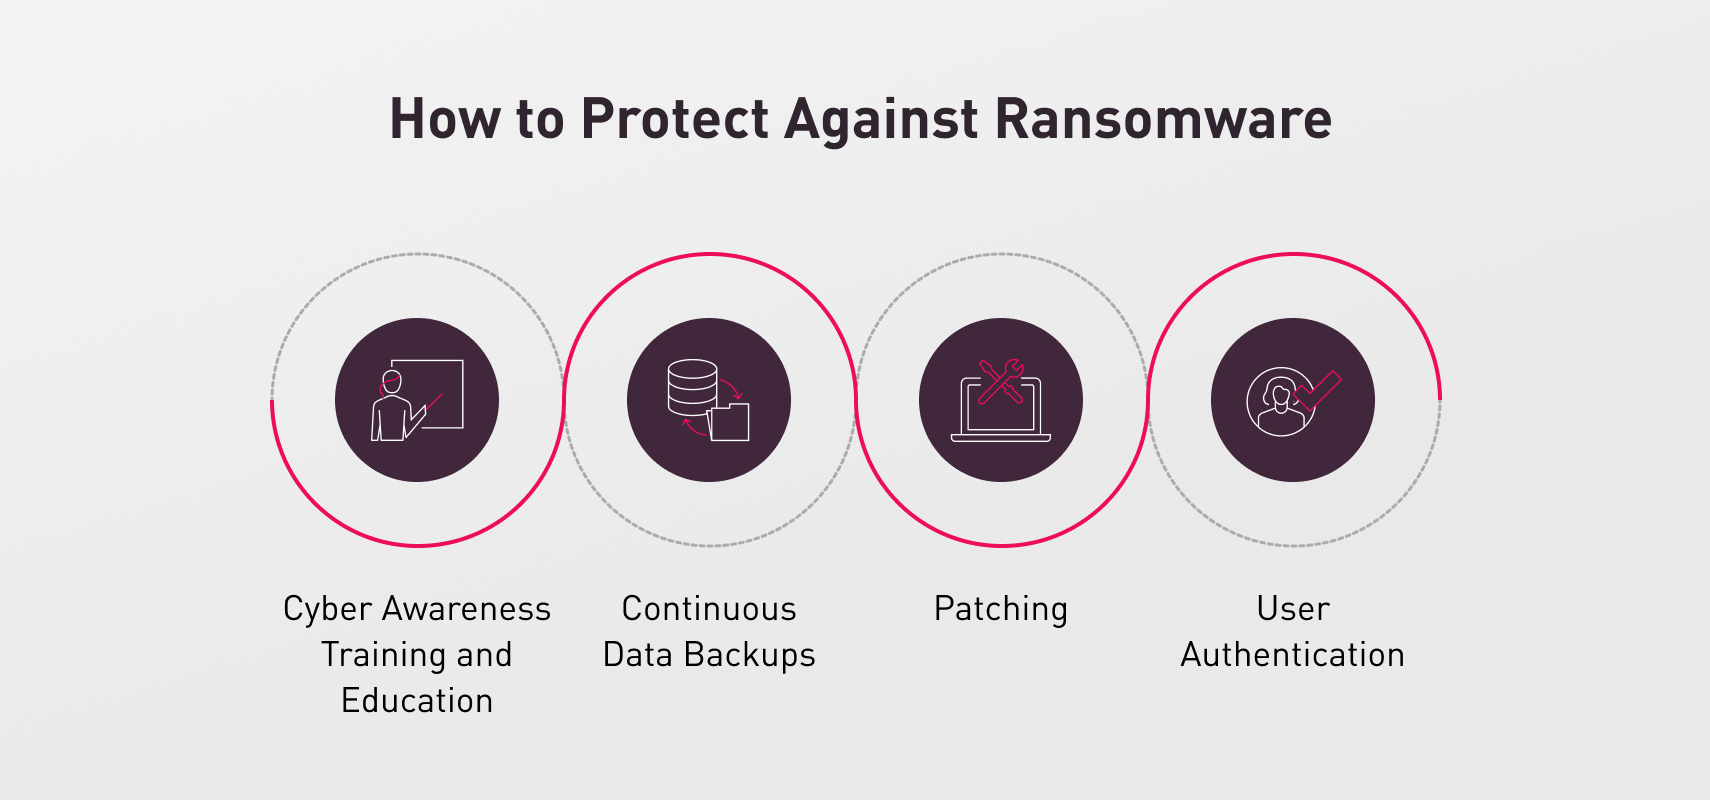
Preprečevanje je prva obrambna linija in ga je treba izvajati v vseh oddelkih v skladu s standardom ISO 27001. Vse zaposlene usposobite za prepoznavanje lažnega predstavljanja , zavajajočih povezav in zlonamernih prilog, idealno z rednimi vajami. Ozaveščenost ni IT-razkošje: vsi smo del obrambe in le en klik je potreben, da odprete vrata.
Prednostno nameščanje popravkov je bistvenega pomena. Operacijski sistemi, brskalniki, Java/starejši izvajalni sistemi, Microsoft Office in kritične komponente morajo biti posodobljeni. Večina kampanj izkorišča znane ali na novo odkrite ranljivosti, zato je dosleden urnik posodabljanja vaš najboljši zaveznik.
Okrepite preverjanje pristnosti. Večfazna preverjanja pristnosti na vseh občutljivih računih znatno zmanjša ponovno uporabo gesel in ugrabitev sej. Uporabite načelo najmanjših privilegijev in nenehno pregledujte skrbniška dovoljenja, račune storitev in dostop do starejših naprav.
Segmentacija in kontrolni seznami. Ločevanje omrežij, domen in okolij zmanjšuje radij eksplozije. Izolirajte strežnike za upravljanje, zaščitite podatkovne centre, uveljavite stroge sezname za nadzor dostopa (ACL) in onemogočite neuporabljene storitve. Kjer je to primerno, premaknite tvegane delovne obremenitve v vsebnike ali VDI, da omejite obseg.
Zaščita pred e-pošto in spletnim trženjem. Filtriranje pred lažnim predstavljanjem in analiza vsebine zmanjšujeta šum, ki doseže uporabnika. Dodajte pravilnike DMARC, SPF, DKIM in prehode v peskovniku za pregled prilog in URL-jev pred dostavo.
Nadzor izvajanja in makri. V sistemu Office privzeto onemogočite makre za tiste, ki jih ne potrebujejo. Uporabite bele sezname aplikacij, pravila na podlagi map (npr. začasne datoteke brskalnika) in pravilnike, ki omejujejo, katere binarne datoteke lahko dostopajo do občutljivih vrst datotek (npr. datoteke .docx lahko ureja samo Word).
Instrumentacija končnih točk. EDR/zaščita pred izsiljevalsko programsko opremo z zaznavanjem vedenja , blokiranjem sumljivih izvajanj in povrnitvijo datotek. Združite to z omejenimi pravilniki PowerShell, blokiranjem skriptov in nadzorom AMSI.
Zaščitite oddaljeni dostop. Če uporabljate VPN ali oddaljeno namizje, omogočite večfaktorsko preverjanje pristnosti (MFA) , omejite dostop glede na IP-naslov/državo, preglejte vzorce dostopa in onemogočite nezaščitene predore. Po možnosti zamenjajte poverilnice s potrdili in preverite uporabo orodij, kot sta AnyDesk ali PuTTY.
Vodnik za ukrepanje, če ste že zaročeni
Prednostna naloga je zajezitev. Izolirajte prizadeto opremo in omrežne segmente tako, da jih odklopite iz omrežja, da upočasnite širjenje. Za čas trajanja incidenta onemogočite samodejne varnostne kopije, da preprečite, da bi šifriranje kontaminiralo posnetke.
Prepoznajte sev. Analizirajte zahtevo za odkupnino, razširitve in artefakte . Platforme za prepoznavanje izsiljevalske programske opreme lahko pomagajo razjasniti družino, usmerjati ukrepe in prepoznati morebitna brezplačna orodja za dešifriranje.
Odstranite in obnovite. Zaženite čiščenje z antivirusnim programom/EDR , preverite, ali so ostale morebitne težave, in če imate delujoče varnostne kopije, obnovite storitve in podatke v skladu s prednostnim načrtom (poslovne in tehnične odvisnosti).
Izvedite forenzično analizo. Preglejte dnevnike, IOC-je, poti lateralnega gibanja, uporabljene račune in morebitne izkrcanja. To ne le zapre vrata, ampak je ključnega pomena tudi za skladnost in komunikacijo z deležniki.
Popravi in poročaj. Popravi, utrdi konfiguracije, rotiraj poverilnice in formaliziraj pridobljene izkušnje. Obvesti pristojne organe v skladu z vašo pristojnostjo in sektorjem; preglednost spodbuja usklajen odziv.
Se splača plačati odkupnino?
Oblasti in strokovnjaki odsvetujejo plačevanje. Ni zagotovila za dešifriranje, tudi če ugodite zahtevi; lahko postanete ponavljajoča se tarča, v nekaterih primerih pa obstajajo pravne posledice, če je skupina sankcionirana. Poleg tega bi to financiralo prihodnje kriminalne dejavnosti.
Alternativa je okrepitev pripravljenosti, da se izognemo tej točki: robustne varnostne kopije, vaje za obnovitev, proaktivno odkrivanje in strokovni nasveti, če situacija to zahteva. Plačilo ni varnostna strategija; je le še eno tveganje.
Orodja in storitve, ki pomagajo
Za dvig ravni obrambe razmislite o paketih s pokritostjo končnih točk, omrežja in oblaka, skupaj z vrhunskimi požarnimi zidovi . Rešitve za zaščito končnih točk, EDR in MDR omogočajo hitro odkrivanje, zadrževanje in odzivanje ter usklajeno forenzično analizo in ublažitev.
Nekateri prodajalci ponujajo namenske komponente za izsiljevalsko programsko opremo, vključno z zaznavanjem vedenja, izolacijo procesov in obnovitvijo datotek. Drugi integrirajo inventar, nameščanje popravkov, nadzor privilegijev in revidiranje, kar poenostavlja upravljanje in zmanjšuje vrzeli med orodji.
Če vaša organizacija potrebuje tržno referenco, so na voljo tematski centri in katalogi pravil za napredno zaznavanje, preslikani v MITRE ATT&CK , združljivi z različnimi SIEM/EDR/Data Lakes, z uporabnimi priporočili CTI, metapodatki in triažo. Ta vrsta vsebine pospešuje obrambne operacije in iskanje na podlagi hipotez.
Politike in navade: kaj storiti in česa ne storiti, kar deluje
Redno ustvarjajte preverljive varnostne kopije. Preverjena varnostna kopija odpravlja izsiljevanje in skrajša čas obnovitve. Bodite proaktivni: oblikujte svojo strategijo odzivanja zdaj, opredelite vloge in jo vadite z vajami za simulacijo.
Uporabljajte analizo vsebine in filtriranje v e-pošti in na spletu. Blokiranje zlonamernih prilog in URL-jev, preden dosežejo uporabnika, drastično zmanjša tveganje. Poskrbite za posodabljanje vseh sistemov: pravočasni popravki odpravljajo ranljivosti, preden jih lahko kdorkoli izkoristi.
Usposobite svoje ekipe za odkrivanje goljufij in odgovorno upravljanje gesel. Nikoli ne delite poverilnic ali osebnih podatkov z nepreverjenimi viri in bodite previdni pri nujnih zahtevah ali nenavadnih spremembah v procesih.
Ne plačujte odkupnine in ne podaljšujte škode. Če vas napadejo, se hitro izolirajte, ustavite samodejne varnostne kopije in preprečite, da bi šifriranje okužilo več sredstev. Dajte prednost izkoreninjenju in čisti obnovi.
Dodatni nadzor, ki povečuje varnost
Profesionalno upravljanje popravkov. Avtomatizirajte zaznavanje in uvajanje posodobitev , pri čemer določite prioritete kritičnosti in tveganj, ne da bi pri tem motili delovanje. To vključuje operacijski sistem, vmesno programsko opremo, brskalnike in komponente drugih ponudnikov.
Nadzor dostopa, usmerjen v podatke. Določite pravila, ki nepooblaščenim procesom preprečujejo spreminjanje občutljivih vrst datotek (na primer, dovolite dostop do datotek .docx samo Wordu). Na ta način, tudi če se zlonamerna binarna datoteka izvede, ne bo mogla šifrirati pomembnih podatkov.
Pravila programske opreme po mapi in kontekstu. Omejuje izvajanje/branje/pisanje na ključnih lokacijah (začasno, prenosi) in vključuje izjeme, namenjene preprečevanju motenj legitimnih delovnih procesov (namestitveni programi, stiskanje).
Onemogočite makre, razen če je to nujno potrebno. Številne verige okužb še vedno uporabljajo makre v zakritih dokumentih; njihovo privzeto blokiranje napadalcu odreže tradicionalni in zelo donosen vektor napada.
Bele liste in vsebniki. Omogoča samo zaupanja vredne aplikacije in izolira tvegane dejavnosti v virtualiziranih ali zaprtih okoljih, s čimer omejuje vpliv, če se kaj zažene po pomoti.
Ljudje in vodstvo: vpliv brez »formalne avtoritete«
Sama tehnologija ni zadostna brez premišljenih odločitev in usklajevanja. Na področju varnosti je velik del uspeha odvisen od verodostojnosti, zaupanja in vpliva, ne pa od položajev avtoritete. Kartiranje soodvisnosti (kdo mora sodelovati, kdo lahko blokira dostop) in gojenje preglednih odnosov znatno povečata sposobnost izvajanja sprememb.
Organizacije so po naravi politične: različne prioritete, pritiski in spodbude sobivajo in se spopadajo. Učinkovito vodenje kibernetske varnosti se opira na empatijo, jasnost in doslednost, pri čemer gradi sporazume, ki ustvarjajo skupno vrednost, namesto da bi samovoljno uvajal nadzor.
Alegoričen primer za spomin na lekcijo
Predstavljajte si grožnjo, kot je Cipherlock, entiteta, ki zaklene in utiša podatke. Junak ne zmaga s surovo silo, temveč z zadrževanjem, analizo in prekinjanjem poti širjenja, preden sproži protinapad. Lekcija: izsiljevalska programska oprema ne kaznuje same tehnologije, temveč kaznuje malomarnost pri njenem upravljanju.
Prava taktična kombinacija je jasna: stalna podpora, inteligentna segmentacija, disciplinirano nameščanje popravkov in nenehno usposabljanje . Vsak uporabnik je aktivna povezava v obrambi in vsak dobro organiziran proces je ena ključavnica manj za napadalca.
Bistveni nasveti za digitalno higieno
Izogibajte se klikanju nepreverjenih povezav in prenašanju z dvomljivih spletnih mest; neznani USB-ključi so prav tako vektor grožnje , ki ga je treba odpraviti. V javnih omrežjih Wi-Fi uporabljajte VPN z večfaktorsko autentifikacijo (MFA) in okrepite svojo končno točko s sodobnimi varnostnimi ukrepi.
Okrepite svojo e-pošto z avtomatizirano analizo in pravili proti ponarejanju. Vzdržujte varnostne kopije in jih obnavljajte . In zmanjšajte količino osebnih podatkov, ki jih delite: manj ko jih razkrijete, manj jih je mogoče izkoristiti.
Če vaše podjetje uporablja SharePoint ali druge izpostavljene površine, natančno preglejte konfiguracije, preverjanje pristnosti in nameščanje popravkov . Veriga ToolShell, ki jo izkorišča Warlock, služi kot opomnik, da obstajajo ranljivosti ničelnega dne, vendar so napačne konfiguracije in zamude pri nameščanju popravkov veliko pogostejše.
Tudi statistika človeškega vedenja ne pomaga: precejšen odstotek uporabnikov odpre lažna e-poštna sporočila , nekateri pa celo odprejo zlonamerne priloge. Zato je treba poleg usposabljanja uvesti tudi tehnične zaščitne ukrepe, ki upoštevajo človeške napake kot naravni del sistema.
Preprečevanje in učinkovit odziv nista cilj, temveč praksa. Vlaganje v obrambne plasti, avtomatizacijo in vidljivost skrajša čas zadrževanja napadalca in ublaži posledice, če mu uspe prebiti prvo obrambno linijo.
Če vse zgoraj navedeno pogledamo v perspektivi, zaščita pred Interlockom, Warlockom in drugimi novimi tolpami zahteva tehniko, metodo in kulturo: dobro integrirane sodobne tehnologije, ponovljive procese in usklajene ekipe , ki znajo odkriti, omejiti, izkoreniniti in hitro obnoviti viruse. Če k temu dodamo robustne varnostne kopije, večfaktorsko preverjanje povsod, strogo segmentacijo in nenehno spremljanje, se možnosti, da bi izsiljevalska programska oprema uničila vaše podjetje, drastično zmanjšajo.

Kazalo
- 1 Trenutne razmere: zakaj sta Interlock in Warlock zaskrbljujoča
- 2 Zaklepanje: socialni inženiring »ClickFix«, prilagojen RAT in prikrita vztrajnost
- 3 Warlock: RaaS in ToolShell izkoriščata verigo proti SharePointu
- 4 SafePay: obseg, globalni doseg in podobnosti z LockBit 3.0
- 5 Zgodnje odkrivanje in iskanje groženj: od teorije do prakse
- 6 Preventivni ukrepi, ki resnično naredijo razliko
- 7 Vodnik za ukrepanje, če ste že zaročeni
- 8 Se splača plačati odkupnino?
- 9 Orodja in storitve, ki pomagajo
- 10 Politike in navade: kaj storiti in česa ne storiti, kar deluje
- 11 Dodatni nadzor, ki povečuje varnost
- 12 Ljudje in vodstvo: vpliv brez »formalne avtoritete«
- 13 Alegoričen primer za spomin na lekcijo
- 14 Bistveni nasveti za digitalno higieno