- Napadi DDoS preobremenijo omrežne vire, strežnike in aplikacije, kar povzroča nedostopnost ter resne ekonomske in ugledne izgube.
- Obstajajo volumetrični napadi, napadi z izčrpanostjo stanja in napadi na aplikacije, pri čemer vsak cilja na različne plasti infrastrukture.
- Učinkovita obramba zahteva odporno arhitekturo, stalno spremljanje in rešitve proti DDoS v omrežju, oblaku in robnem računalništvu.
- Upravljane storitve in operaterjeve specializirane ekipe izboljšujejo odkrivanje, blaženje in neprekinjeno poslovanje v primeru napadov DDoS.
Kibernetska varnost, osredotočena na zaščito omrežij pred napadi DDoS, je postala ključnega pomena za vsako podjetje, ki je prisotno na spletu. Ne govorimo več le o velikih korporacijah ali kritični infrastrukturi: vsaka organizacija, ki se zanaša na svoje spletne storitve, lahko postane žrtev napada zavrnitve storitve.
Ti napadi ne le uničijo spletno mesto ali aplikacijo, temveč lahko povzročijo tudi finančne izgube, škodo ugledu, regulativne kazni in v mnogih primerih služijo kot dimna zavesa za resnejše vdore. Razumevanje delovanja napadov zavrnitve storitve, njihovih vrst in posebnih ukrepov za njihovo ublažitev je bistvenega pomena za ohranjanje poslovne kontinuitete.
Kaj je napad zavrnitve storitve (DoS) in kako se razlikuje od napada DDoS?
Napad zavrnitve storitve (DoS) je namerno dejanje, pri katerem kibernetski kriminalec uporabi en sam računalnik ali zelo omejen nabor virov, da preobremeni določeno storitev, običajno z usmerjanjem velike količine prometa na določen naslov IP. Cilj je preprost: zrušiti vire strežnika, tako da se ta neha odzivati na legitimne zahteve.
Klasična oblika napada DoS vključuje pošiljanje ogromnega števila paketov (blokov podatkov) na ciljni IP-naslov, kar presega zmogljivost strežnika. Ko količina zahtev preseže razpoložljivi pomnilnik, procesor ali pasovno širino, sistem ne more več obdelovati legitimnih povezav in storitev postane neuporabna ali izjemno počasna.
Druga pogosta strategija je osredotočanje na pasovno širino . Namesto da bi poskušal izčrpati notranje vire strežnika, napadalec poskuša popolnoma zapolniti pasovno širino komunikacijske linije. Tudi če požarni zid ali filtri blokirajo zlonamerni promet, je do preobremenitve omrežja že prišlo in uporabniška izkušnja je močno prizadeta.
Ko isti koncept pomnožimo s stotinami, tisoči ali celo milijoni virov, preidemo iz napada DoS v porazdeljeni napad zavrnitve storitve (DDoS) , ki ga je veliko bolj zapleteno odkriti in omejiti, saj se zdi, da zlonamerni promet prihaja od množice različnih uporabnikov, raztresenih po vsem svetu.
Kaj je napad DDoS in kako delujejo botneti?
Napad DDoS (Distributed Denial of Service) je sestavljen iz uporabe več ogroženih naprav za sprožitev usklajenega velikega vala prometa proti cilju: spletnemu strežniku, API-ju, DNS-ju, poslovnemu VPN-ju ali na splošno kateri koli storitvi, izpostavljeni internetu.
Napadalec je že prej okužil računalnike, strežnike, naprave interneta stvari, pametne telefone in drugo povezano opremo, da bi jih spremenil v botnete ali zombi računalnike . Te naprave se upravljajo na daljavo z zlonamerno programsko opremo in v vnaprej določenem trenutku kibernetski kriminalec ukaže celotnemu omrežju, naj pošilja množične zahteve cilju, dokler ni preobremenjeno.
V praksi se ta poplava lahko kaže kot na videz običajne zahteve HTTP, poizvedbe DNS, paketi UDP ali povezave TCP . Ker promet izvira iz tisočih različnih naslovov IP in je lahko zelo podoben prometu legitimnih uporabnikov, postane razlikovanje med legitimno in zlonamerno dejavnostjo veliko težje, odkrivanje pa postane pravi izziv.
Poleg tega se v mnogih scenarijih napadi DDoS uporabljajo kot moteča vaja za prikrivanje resnejših vdorov . Medtem ko se IT ekipa osredotoča na obnovitev storitev in omejevanje prometa, lahko napadalci poskušajo izkoristiti ranljivosti, ukrasti podatke ali se premikati lateralno prek notranjega omrežja.
Zato mora zaščita pred DDoS združevati preprečevanje, zgodnje odkrivanje in avtomatizirano blaženje ter dobro načrtovanje odzivanja na incidente, da se izognemo osredotočanju izključno na nerazpoložljivost storitev.
Pogosti motivi za DDoS napade
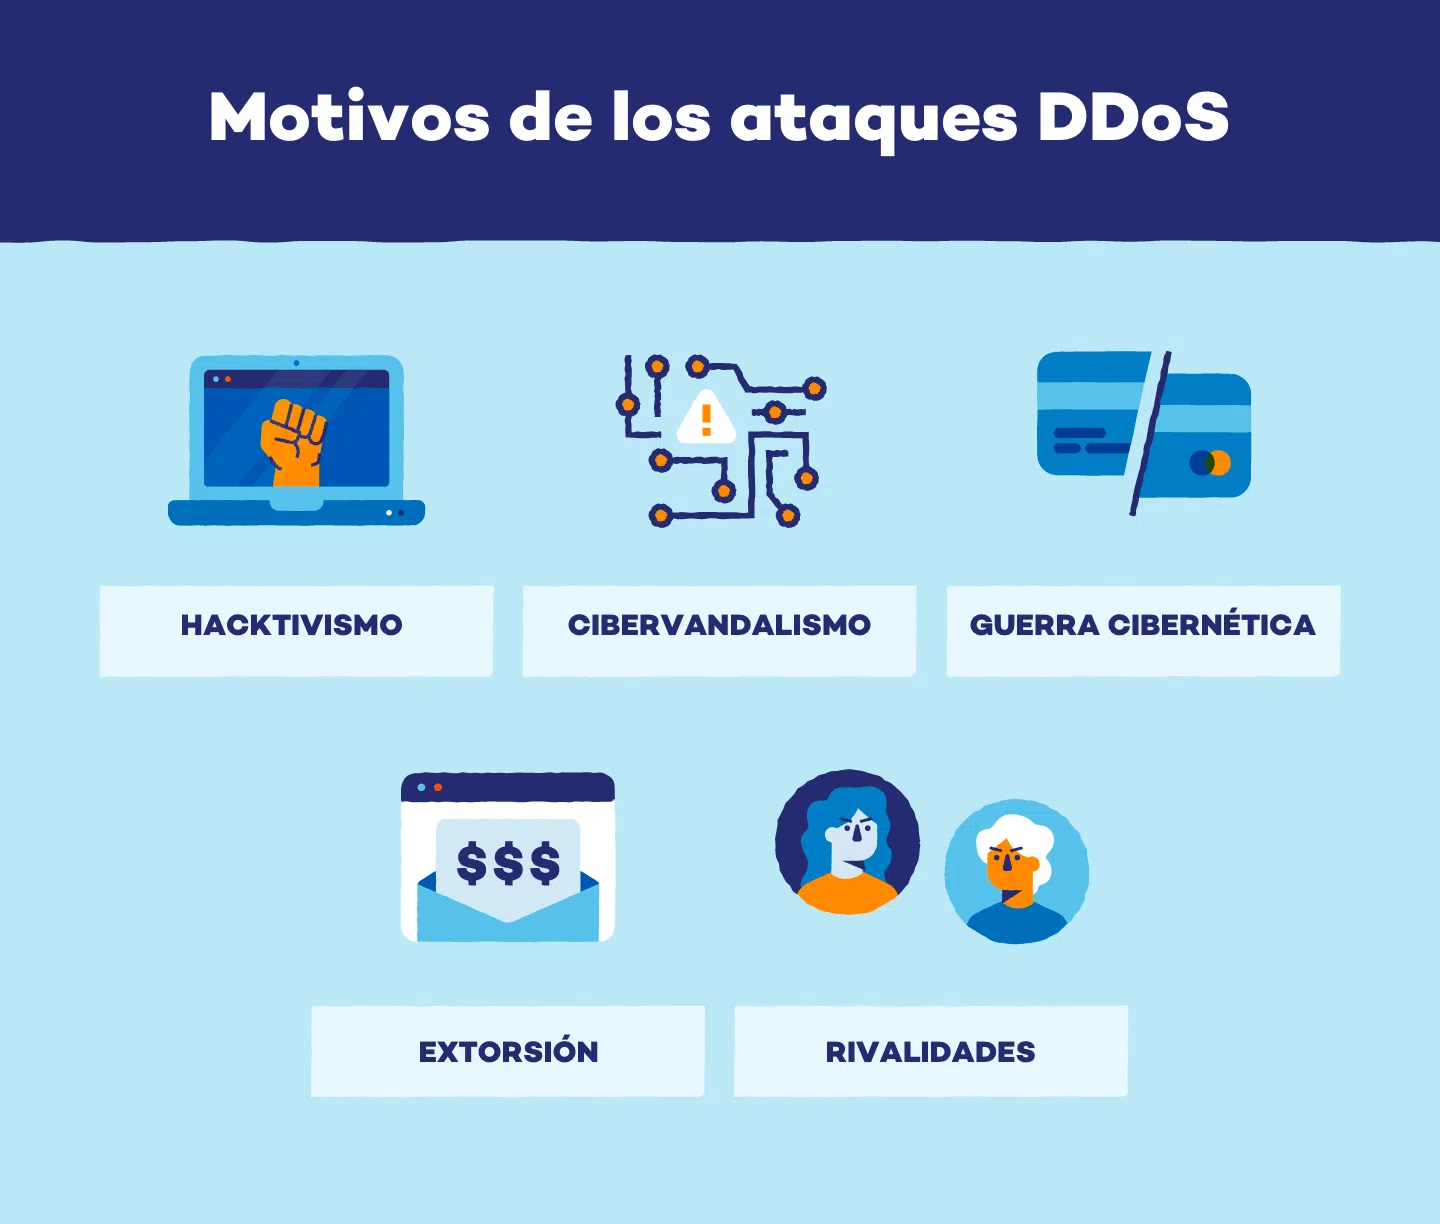
Incidenti zavrnitve storitve še zdaleč niso nesmiselni napadi, temveč jih pogosto spodbujajo ekonomski, ideološki, konkurenčni ali celo osebni interesi . Razumevanje razlogov pomaga oceniti tveganje in bolje pripraviti načrte odzivanja.
Ena najbolj neposrednih motivacij je finančno izsiljevanje . Napadalec izvede DDoS napad na podjetje, ohromi njegove spletne storitve in nato zahteva plačilo (običajno v kriptovaluti) v zameno za ustavitev napada. V podjetjih, ki so močno odvisna od svoje spletne prisotnosti, lahko vsaka ura izpada povzroči znatne izgube, kar poveča pritisk, da se ljudje vdajo izsiljevanju.
Pogosti so tudi napadi, ki jih motivira »osebna pravičnost« , do katerih pride, ko posameznik ali skupina goji sovraštvo do določenega podjetja ali organizacije. To so lahko nezadovoljne stranke, nekdanji zaposleni ali posamezniki, ki menijo, da je podjetje ravnalo nepošteno, in uporabljajo napade DDoS kot obliko maščevanja, da bi škodovali njegovi javni podobi.
Na področju socialne pravičnosti ali hektivizma nekatere skupine izvajajo DDoS napade kot obliko digitalnega protesta. Cilj je ozaveščanje o političnem, družbenem ali okoljskem vzroku z ohromitvijo spletnih strani vlad, medijev, finančnih institucij ali podjetij, povezanih s polemiko, ki jo želijo obsoditi.
Na kritičnejši ravni se pojavi kibernetsko vojskovanje ali digitalno vojskovanje , kjer se napadi DDoS uporabljajo kot orodja v geopolitičnih konfliktih. Tarče so običajno kritična infrastruktura: telekomunikacijski operaterji, energetska podjetja, prometni sistemi, zdravstvene ustanove, javne uprave ali finančne storitve, ki si prizadevajo ustvariti nestabilnost ali pritisk na rivalsko državo.
Prisotna je tudi nelojalna konkurenca : nekatera podjetja se na popolnoma nezakonit način zatekajo k DDoS napadom na svoje tekmece, da bi jim ustavila spletne trgovine, ustavila ključne promocije ali škodovala vtisu o zanesljivosti napadene blagovne znamke.
Končno so tu še kibernetski kriminalci, ki jih motivira tehnično znanje in ugled znotraj podzemne skupnosti . Želijo si pokazati svoje spretnosti, deliti dnevnike uspešnih napadov ali jih celo uporabiti kot portfelj, ki ga kasneje zaposlijo premožna podjetja za vloge v rdečih ekipah ali nadzorovane stresne teste.
Resnični vpliv napadov DDoS na podjetja
Posledice dobro izvedenega napada DDoS segajo veliko dlje od preprostega začasnega izpada. Njegov vpliv se kaže v neposrednih finančnih izgubah, kolateralni operativni škodi in dolgoročnih vplivih na ugled in skladnost s predpisi.
Z ekonomskega vidika se nedostopnost ali poslabšanje storitve odraža v izgubi prodaje (v e-trgovini, spletnem bančništvu, SaaS itd.), povečanem številu vračil ali preklic ter preobremenjenosti kanalov za pomoč strankam, ki so zaradi izpada preplavljeni s pritožbami in poizvedbami.
Na operativni ravni lahko napad DDoS blokira kritične interne aplikacije , moti orodja za sodelovanje, CRM, ERP ali sisteme za izdajo vstopnic, kar drastično zmanjša produktivnost. Če napad vztraja, ni neobičajno, da povzroči napake v poslovnih procesih, izgubo tekočih transakcijskih podatkov ali kršitve sporazumov o ravni storitev (SLA) s strankami.
Trpi tudi ugled podjetja . Novica o uspešnem napadu se hitro širi in lahko povzroči izgubo zaupanja strank, partnerjev in vlagateljev. En sam resen incident lahko sproži regulativne preiskave in postavi pod vprašaj zrelost organizacije na področju kibernetske varnosti.
V reguliranih sektorjih je razpoložljivost storitev tudi zakonska zahteva . Predpisi, kot so GDPR, PCI-DSS, HIPAA in v Španiji Nacionalni varnostni okvir (ENS), zahtevajo zagotavljanje neprekinjenega delovanja določenih storitev in zaščito osebnih podatkov pred dolgotrajnimi izpadi. Napad DDoS, ki onemogoči kritične sisteme, lahko povzroči kazni in obveznost obveščanja organov.
Zato ublažitve DDoS-a ni mogoče obravnavati kot neobvezen luksuz, temveč kot ključni del celotne strategije podjetja za upravljanje tveganj in zagotavljanje neprekinjenega poslovanja.
Glavne vrste DDoS napadov
Napadi DDoS so se razvili v obsegu in sofisticiranosti, danes pa jih na splošno razvrščamo v tri glavne kategorije: volumetrične, napade na stanje ali izčrpanost virov in napade na ravni aplikacij . Vsaka vrsta izkorišča različne slabosti v infrastrukturi.
Pri volumetričnih napadih je cilj preobremeniti razpoložljivo pasovno širino omrežja. Proti žrtvi se ustvari toliko prometa, da pasovna širina omrežja WAN postane preobremenjena, zaradi česar druge storitve niso dostopne. Ciljnega naslova IP ni treba povezati z določenim strežnikom; preprosto ga je treba usmeriti na internetu.
Nekateri najbolj znani primeri so UDP Floods , ki pošiljajo velike količine UDP paketov brez pričakovanega odgovora, in napadi DNS Reflection/Amplification , kjer se odprti DNS strežniki uporabljajo za ojačanje prometa proti žrtvi. Tudi če požarni zidovi zavržejo te pakete, bo napadalec dosegel svoj cilj, če je pasovna širina v smeri navzdol preobremenjena.
Pri napadih na izčrpavanje stanja ali virov tarča ni več toliko pasovna širina, temveč zmogljivosti obdelave naprav, ki ohranjajo stanje: požarnih zidov, IPS, uravnalnikov obremenitve ali samih strežnikov TCP. Te naprave vzdržujejo tabele stanja povezave, vsak vnos pa porablja pomnilnik in vire.
Klasična poplava SYN pošilja niz paketov SYN, ki odpirajo delno vzpostavljene povezave, vendar jih nikoli v celoti ne dokončajo in polnijo tabelo, dokler ne more vsebovati več vnosov. Medtem lahko poplava TCP povezav uporablja na videz legitimne TCP povezave, vendar s hitrostjo, ki jo lahko obdela požarni zid, kar prekine komunikacijo za storitvami za požarnim zidom in celo vpliva na povezljivost LAN-DMZ.
Končno se napadi na ravni aplikacije (7. plast) osredotočajo na izčrpavanje specifičnih virov določene storitve, kot so procesor, pomnilnik ali število sočasnih sej na spletnem strežniku. Običajno so tišji, ker jih je mogoče ustvariti z relativno majhnimi količinami prometa in pogosto izvirajo iz enega samega računalnika.
Tipični primeri so Slowloris , ki odpre veliko HTTP povezav s strežnikom in jih ohranja odprte tako, da dalj časa pošilja nepopolne glave, RUDY , ki pošilja zahteve z zelo dolgimi in počasnimi telesi, ali THC-SSL , ki sili številna ponovna pogajanja TLS/SSL, da preobremeni CPE strežnika HTTPS.
Vloga nadzorne ravnine in napadov s preplavljanjem povezav
V sodobnem omrežju je ključnega pomena razlikovati med podatkovno ravnino in nadzorno ravnino . Prva je odgovorna za posredovanje paketov z veliko hitrostjo, druga pa za usmerjanje, upravljanje sej in odločitve o protokolih. Nadzorna ravnina je v bistvu "možgani" omrežne naprave.
Napadi s poplavo povezav so posebej zasnovani tako, da preobremenijo nadzorno ravnino in sisteme, ki upravljajo povezave. Napadalec poskuša odpreti ogromno število hkratnih sej s strežnikom ali omrežno napravo (na primer z uporabo poplav SYN ali podobnih različic), ne da bi jih uspešno zaključil.
Medtem ko ciljni sistem namenja vire za upravljanje teh nepopolnih povezav, se poraba pomnilnika in procesorja izčrpata . Sčasoma naprava ne more več sprejemati novih legitimnih zahtev ali pa se preprosto sesuje. To lahko vpliva na spletne strežnike, usmerjevalnike, stikala, požarne zidove in uravnalnike obremenitve, zato je priporočljivo pregledati podrobne analize omrežne opreme.
Ko je nadzorna ravnina na ta način ogrožena, vpliv ni omejen na eno samo storitev: lahko povzroči izgubo poti, prekinitve sej BGP, motnje v tunelih VPN in na splošno nestabilnost celotne omrežne infrastrukture. Zato je zaščita te nadzorne ravnine prednostna naloga v vsaki resni strategiji zaščite pred DDoS.
Najboljše prakse za zaščito in ublažitev DDoS-a
Učinkovita obramba pred napadi zavrnitve storitve zahteva večplasten pristop , ki združuje preventivne ukrepe, stalno spremljanje, specifične tehnologije in jasno strategijo za odzivanje na incidente. Ni enega samega čarobnega zdravila, obstaja pa nabor najboljših praks, ki ob učinkoviti kombinaciji znatno povečajo odpornost.
Prvi korak je imeti dobro opredeljen načrt odziva na DDoS . Ta dokument mora določati vloge in odgovornosti, notranje in zunanje komunikacijske kanale, tehnične in poslovne postopke eskalacije ter merila za vključitev prodajalcev, operaterjev ali organov, če je to potrebno.
Priporočljivo je redno ocenjevanje tveganja omrežne infrastrukture in kritičnih aplikacij. To vključuje pregled konfiguracij, prepoznavanje posameznih točk odpovedi, preverjanje zmogljivosti povezav, posodabljanje in nameščanje popravkov za odpravo znanih ranljivosti ter načrtovanje nepredvidenih scenarijev.
Večplastna varnost združuje požarne zidove, sisteme za preprečevanje vdorov (IPS), požarne zidove spletnih aplikacij (WAF), sezname za nadzor dostopa (ACL), omejevanje hitrosti in namenske rešitve za ublažitev DDoS-a, tako na lokaciji kot v oblaku. Vsak element pokriva drugačno vrsto napada ali vektorja, tako da lahko v primeru odpovedi eden drugi deluje kot rezerva.
Neprekinjeno spremljanje omrežnega prometa je bistvenega pomena za odkrivanje anomalij v realnem času. Orodja za analizo pretoka in rešitve, ki temeljijo na strojnem učenju, vam omogočajo, da določite, kaj predstavlja normalen vzorec prometa, in sprožite opozorila, ko opazite ostra odstopanja v količini, velikosti paketov, uporabljenih protokolih ali hitrostih povezav.
Sodelovanje s ponudniki internetnih storitev (ISP) in specializiranimi prodajalci je še en ključni steber. Številnih volumetričnih napadov ni mogoče učinkovito ublažiti niti iz omrežja stranke, ker so dostopne povezave že preobremenjene. V teh primerih je bistveno, da se filtriranje in čiščenje prometa izvede čim bližje izvoru napada.
Tehnike blaženja: filtriranje, čiščenje in omejevanje prometa
Specifične tehnike za zmanjšanje DDoS napadov se kombinirajo za ločevanje legitimnega prometa od zlonamernega z najmanjšim možnim vplivom na uporabniško izkušnjo. Ključno je hitro in natančno ukrepanje, s čimer se izognemo tako sistemskim napakam kot množičnim lažnim pozitivnim zaznavam.
Prvič, napredno zaznavanje se opira na vedenjsko in protokolno analizo. Spremljajo se vedenjski vzorci: velikost paketov, pogostost zahtev, geografska porazdelitev IP-naslovov in nenavadna uporaba določenih vrat ali protokolov (TCP, UDP, ICMP). Sistemi, ki temeljijo na umetni inteligenci in strojnem učenju, se naučijo razlikovati med legitimnimi porasti (npr. marketinška kampanja) in tekočim napadom.
Ko je napad identificiran, se uporabijo mehanizmi za filtriranje in blokiranje IP-naslovov . To lahko vključuje dodajanje naslovov ali obsegov, povezanih z botnetom, na črno listo, blokiranje določenih držav, če podjetje to dovoljuje, ali prekinitev dohodnega prometa na podlagi določenih meril ugleda IP-naslovov.
Usmerjanje prometa v centre za čiščenje je še ena razširjena tehnika. Ves promet, namenjen žrtvi, se preusmeri, običajno od operaterja, na specializirano infrastrukturo, ki ga analizira v realnem času, zavrže zlonameren promet in podjetju prek namenskih povezav ali varnih predorov posreduje le čist promet.
V skrajnih primerih se lahko uporabijo tehnike črnih lukenj ali ničelnega usmerjanja , kjer se ves promet (zakonit in zlonameren) preusmeri na "črno pot", kjer se popolnoma zavrže. Ta drastična možnost je lahko uporabna za zaščito dela omrežja, hkrati pa stabilizacijo preostalega ali kot zadnja možnost za preprečevanje napada, ki bi uničil celotno infrastrukturo.
Poleg tega omejevanje hitrosti omogoča omejitev števila zahtev ali povezav, ki jih lahko posamezen IP-naslov, uporabnik ali omrežni segment opravi v določenem časovnem obdobju. To zmanjša napadalčevo sposobnost preobremenitve storitve iz enega samega vira in pomaga omejiti poplavo povezav ali napade na 7. plast.
Uravnoteženje obremenitve, redundanca in arhitektura proti DDoS
Poleg specifičnih tehnik je pomembno zasnovati infrastrukturo z odporno arhitekturo . Uravnavanje obremenitve porazdeli promet med več strežnikov ali lokacij, s čimer prepreči, da bi en sam sistem postal ozko grlo in oteži napadu, da bi hkrati izničil celotno platformo.
Obstoj redundantnih strežnikov in povezav omogoča neprekinjeno zagotavljanje legitimnega prometa, če je eden prizadet ali ga je treba med ublažitvijo izolirati. Ko so storitve porazdeljene po različnih podatkovnih centrih ali ponudnikih oblaka, se zmogljivost absorbiranja napadov in preusmerjanja prometa znatno poveča. Poleg tega je priporočljivo izvesti analizo delovanja omrežja.
Glede na velikost in potrebe podjetja je mogoče upoštevati različne arhitekture zaščite pred DDoS-napadi . Ena od možnosti je uvedba zaščitnih rešitev iz lastnega omrežja operaterja (ISP), ki bodo očistile promet, preden ga bodo dostavile prek iste pogodbene komunikacijske povezave. Druga alternativa, zelo pogosta, kadar so pisarne v več državah in različni ponudniki interneta, je uporaba rešitev v oblaku, ki ustvarjajo virtualne povezave od točke do točke za zagotavljanje čistega prometa.
Te rešitve lahko delujejo v načinu na zahtevo , ko se aktivirajo, ko je zaznan napad, ali v načinu »stalno vklopljeno« , ko nenehno pregledujejo ves promet. Način »stalno vklopljeno« ponuja praktično takojšnje zaznavanje in ublažitev, vendar za ceno povečane porabe virov in stroškov; način na zahtevo zmanjša tekoče stroške, vendar lahko povzroči nekaj sekund ali minut zakasnitve odziva.
V primeru španskega javnega sektorja in nekaterih kritičnih okolij je običajno zahtevati, da so te rešitve certificirane v skladu z nacionalno varnostno shemo (ENS) , ki določa stroge zahteve glede delovanja, zaščite infrastrukture in neprekinjenega poslovanja, ki se letno pregledujejo.
Zaščita DDoS, ki temelji na robnem računalništvu in upravljanih storitvah
V zadnjih letih so storitve zaščite pred DDoS, ki temeljijo na robnem računalništvu, pridobile na veljavi . Te storitve se zanašajo na globalna omrežja porazdeljenih točk prisotnosti, ki delujejo kot prva obrambna linija, saj absorbirajo in blažijo napade čim bližje njihovemu viru.
Med njegovimi glavnimi prednostmi je njegova prilagodljiva zmožnost blaženja : dinamično lahko poveča vire, potrebne za spopadanje z množičnimi napadi, ne da bi moralo podjetje vlagati v lastno strojno opremo. To je še posebej uporabno proti volumetričnim napadom, ki bi sicer preobremenili dostopne povezave.
Ti ponudniki imajo običajno globalne obveščevalne podatke o grožnjah , ki zbirajo informacije od milijonov strank in dogodkov v realnem času. To jim omogoča, da prepoznajo nastajajoče vzorce napadov, blokirajo nove botnete in posodobijo svoje sisteme za zaznavanje, še preden je prizadeta določena stranka.
Poleg tega se z infrastrukturo porazdeljenega centra za čiščenje zlonamerni promet zmanjša z manjšo zakasnitvijo, saj se paketi obdelujejo na vozlišču blizu njihovega izvora. To zmanjša vpliv na uporabniško izkušnjo in zmanjša zakasnitev, ki jo doda postopek čiščenja.
Z ekonomskega vidika zaščita pred DDoS-om na robu omrežja ponuja boljše razmerje med stroški in koristmi , saj organizacije izkoriščajo ekonomije obsega, ne da bi morale pridobivati in vzdrževati specializirano strojno opremo ali imeti velike interne ekipe, namenjene izključno DDoS-u.
Ta pristop dopolnjujejo storitve zaščite pred DDoS, ki jih upravlja operater, kar zagotavlja dodatno plast vrednosti. Telekomunikacijski operater vidi znaten del internetnega prometa, kar mu daje edinstveno perspektivo za odkrivanje napadov, predvidevanje novih kampanj in izvajanje ukrepov za ublažitev neposredno v svojem omrežju.
Vrednost človeškega dejavnika: strokovne ekipe, usposabljanje in vaje
Čeprav je tehnologija bistvenega pomena, se robustna obramba pred DDoS-napadi zanaša tudi na specializirano opremo in dobro usposobljeno osebje . Številni varnostni operaterji in ponudniki imajo operativne centre, ki 24 ur na dan, 7 dni v tednu spremljajo napade, analizirajo alarme in prilagajajo protiukrepe v realnem času.
Strokovnjaki , specializirani za odkrivanje in blaženje DDoS napadov, so ključnega pomena, zlasti pri kompleksnih napadih, ki združujejo več vektorjev ali med incidentom spreminjajo taktike. Te ekipe lahko prilagodijo pravila, izboljšajo filtre in predvsem zmanjšajo vpliv na legitimni promet.
Ključnega pomena je tudi interno usposabljanje IT- in varnostnega osebja. Napredna orodja niso dovolj, če jih nihče ne zna razlagati ali sprejemati odločitev, ko zmanjkuje časa. Usposabljanje ekip za prepoznavanje zgodnjih opozorilnih znakov, hitro eskalacijo in usklajevanje z zunanjimi ponudniki skrajša povprečni odzivni čas.
Vaje in nadzorovani stresni testi (včasih s pomočjo tretjih oseb) omogočajo praktično preverjanje načrtov odzivanja, odpornosti sistema in ozkih grl. Vaje rdeče ekipe in testi, specifični za DDoS, pomagajo odkriti napačne konfiguracije ali nerealne procese, ki bi sicer postali očitni šele med resničnim napadom.
Nenazadnje je pomembno, da ne pozabimo na potrebo po splošni ozaveščenosti celotne organizacije . Poslovni oddelki, služba za stranke in komunikacije morajo vedeti, kaj storiti v primeru obsežnega izpada: kako obvestiti uporabnike, kakšna sporočila posredovati in kako uskladiti odziv za zaščito podobe podjetja.
Zaščite pred DDoS in celotne kibernetske varnosti omrežja ni mogoče rešiti z enim samim orodjem ali čarobno raztopino, temveč s kombinacijo odpornih arhitektur, naprednih tehničnih rešitev, operaterjev z globalno vidljivostjo, specializiranih upravljanih storitev in usposobljenih ekip . Le z združitvijo vseh teh elementov je mogoče realno zmanjšati tveganje napada zavrnitve storitve, ki ogroža kontinuiteto poslovanja in zaupanje strank.