- SDN ločuje nadzorno ravnino od podatkovne ravnine, kar omogoča programiranje omrežja z uporabo odprtih krmilnikov in API-jev, kot je OpenFlow.
- Programsko definirana omrežja poenostavljajo upravljanje, izboljšujejo preglednost in skalabilnost ter zmanjšujejo kapitalske in operativne stroške v primerjavi s tradicionalnimi omrežji.
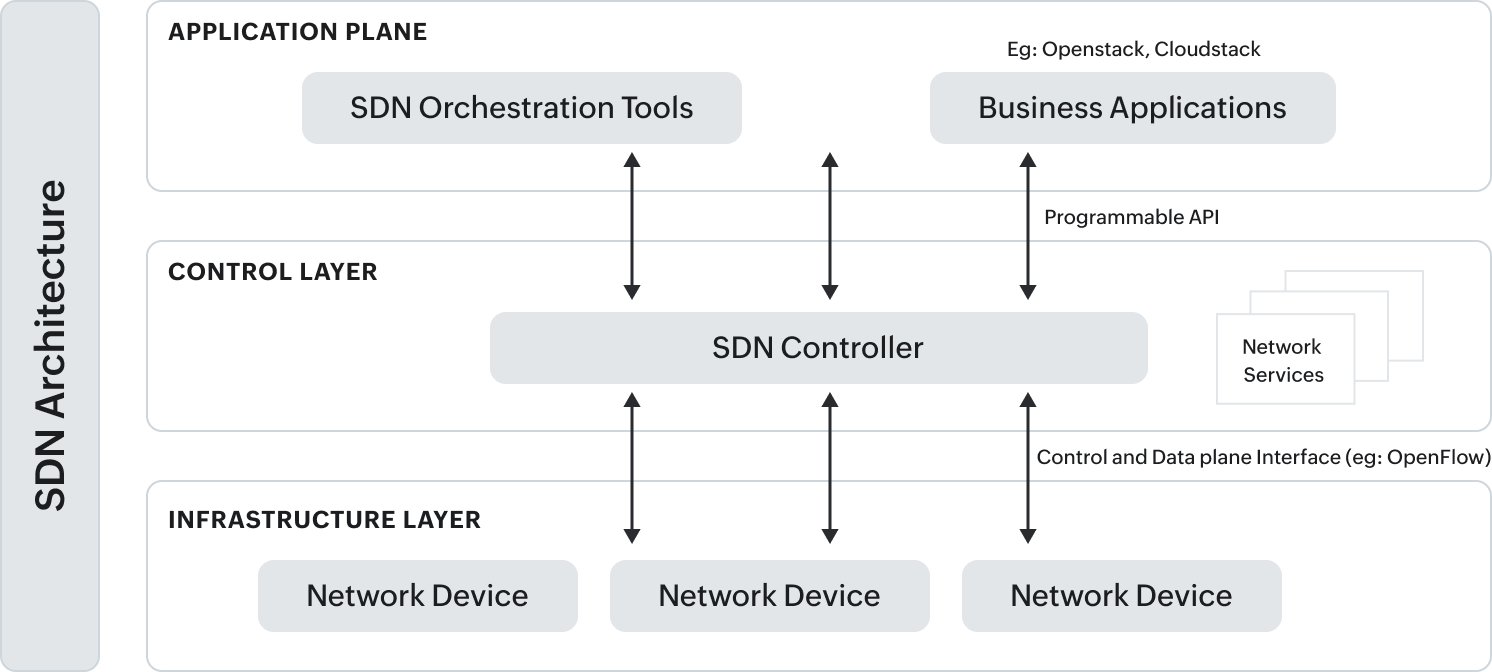
- Njegova arhitektura temelji na aplikacijah SDN, centraliziranih logičnih krmilnikih in programabilnih podatkovnih poteh, ki jih usklajujeta severni in južni vmesnik.
- ONF in drugi akterji spodbujajo standarde in primere uporabe v resničnem svetu, ki zajemajo poslovne WAN-ove, podatkovne centre, oblak, velike podatke in internet stvari.
Programsko definirana omrežja (SDN) so popolnoma spremenila način načrtovanja, uvajanja in upravljanja komunikacijske infrastrukture . Kar je bilo nekoč tog okvir fizične opreme in ročnih konfiguracij, je zdaj mogoče upravljati skoraj kot s kodo, z veliko večjo hitrostjo, prilagodljivostjo in preglednostjo dogajanja v vsakem kotičku omrežja.
Ta novi pristop se ni pojavil iz nič: je rezultat desetletij raziskav in več tehnoloških mejnikov , od aktivnih omrežij v devetdesetih letih prejšnjega stoletja do standardizacije OpenFlowa in vzpostavitve celovitega ekosistema krmilnikov, API-jev in aplikacij. Oglejmo si korak za korakom, kako smo prišli do sem, katere težave rešuje SDN, kako deluje interno in v kakšnih resničnih scenarijih se uporablja danes.
Izvor in zgodovina programsko definiranih omrežij (SDN)
Zgodba o SDN se začne pred približno 20 leti, na začetku komercialnega interneta , ko je uspeh globalnega omrežja jasno pokazal, da je treba komunikacijsko infrastrukturo lažje spreminjati in razvijati. Od takrat naprej lahko ločimo tri glavne faze, ki so utrle pot temu, čemur danes pravimo SDN.
Prva faza ustreza aktivnim omrežjem (približno 1995–2000) . Ideja je bila odpreti omrežje za programiranje, podobno kot se programira osebni računalnik, vendar se uporabi za vsako komunikacijsko vozlišče. Da bi to dosegli, je bil v omrežnih napravah definiran API , ki je izpostavil vire, kot so računalniška moč, shranjevanje, čakalne vrste paketov in funkcije obdelave, kar je omogočilo nalaganje kode, ki je uporabila prilagojeno vedenje za specifične prometne tokove.
Ta pristop je bil v nasprotju s stališčem tistih, ki so trdili, da je edini način za rast interneta in ohranitev funkcionalnosti ta, da omrežje ostane čim bolj preprosto. Kljub temu je program aktivnega mreženja spodbudil ključne napredke: zmanjšane računalniške stroške, izboljšave programskih jezikov, porast virtualnih strojev in predvsem idejo, da bi omrežje lahko obravnavali kot programabilno platformo in ne le kot zbirko zaprtih škatel.
Pomemben katalizator tistega obdobja je bila podpora agencij, kot je DARPA, ki je začela program Active Networks Program , aktiven od sredine 90. let do začetka 2000-ih. Čeprav aktivna omrežja nikoli niso dosegla množične uvedbe, so prinesla koncepte, ki so kasneje postali temeljni za SDN: programirljive funkcije v omrežju, virtualizacija virov in enoten pogled na različne naprave (požarni zidovi, IDS, NAT itd.).
Z začetkom desetletja in eksplozivno rastjo prometa se je začela druga faza, osredotočena na ločitev nadzorne in podatkovne ravnine (2001–2007) . Tradicionalni usmerjevalniki in stikala so v isti napravi združevali nadzorno logiko (izbira poti, usmerjevalni protokoli) in podatkovno ravnino (dejansko posredovanje paketov), zaradi česar je bilo zelo težko odpravljati napake, prilagajati prometno inženirstvo ali uvajati nove storitve.
Da bi se spopadli s tem scenarijem, so operaterji začeli izvajati posredovanje paketov na specializirani strojni opremi , medtem ko je nadzor ostal bolj ločen, hkrati pa so iskali načine za upravljanje vse večjih in kompleksnejših omrežij s storitvami, kot so VPN-ji in druge napredne funkcije. Iz tega sta se pojavili dve liniji inovacij: na eni strani odprti vmesniki med nadzorom in posredovanjem, kot sta ForCES (IETF) ali Netlink v Linuxu; na drugi strani pa arhitekture s centraliziranim logičnim nadzorom, kot so RCP, SoftRouter ali protokol PCE, ki so omogočale sprejemanje odločitev o usmerjanju z globalnega vidika.
Tretja faza je prišla s Projektom 4D in kasnejšim Ethaneom , ki je kristaliziral idejo o centralnem logičnem krmilniku s štirimi jasno definiranimi ravninami: podatki (obdelava paketov v skladu s pravili), odkrivanje (zbiranje topoloških in prometnih informacij), razširjanje (namestitev pravil obdelave) in odločanje (globalne politike, prevedene v specifična pravila). Ethane, ki je bil uporabljen v resničnih okoljih, kot je Univerza Stanford, je prispeval k izjemno preprosti zasnovi stikala, ki je postala osnova tega, kar danes poznamo kot OpenFlow.
Medtem se je razvijal tudi eksperimentalni ekosistem: infrastrukture, kot sta PlanetLab in Emulab, projekti, kot sta GENI in evropski program FIRE, ter Stanfordov program Clean Slate so spodbudili obsežno testiranje alternativnih omrežnih arhitektur. V tem okolju se je OpenFlow pojavil kot praktičen način za izpostavljanje zmogljivosti posredovanja stikal zunanjemu krmilniku z uporabo standardnega API-ja.
Pomemben mejnik v industriji je bila demonstracija podjetja Avaya leta 2014 , ki je združila premostitev najkrajših poti z OpenStackom za izgradnjo programsko definiranih omrežij z minimalno ročno konfiguracijo. Postopoma so zaradi preprostih posodobitev vdelane programske opreme številna komercialna stikala začela podpirati OpenFlow brez potrebe po spremembah strojne opreme.
Težave tradicionalnih omrežij, ki jih rešuje SDN
Konvencionalna omrežja, ki temeljijo skoraj izključno na individualno konfigurirani fizični opremi , dosegajo svoje meje glede na trenutne potrebe podjetij, ponudnikov storitev in končnih uporabnikov. Njihova glavna Ahilova peta je kompleksnost, ki se je nabrala skozi leta.
Da bi zajela vse možne scenarije, industrija dodaja vse bolj specifične omrežne protokole , ki rešujejo določene probleme (varnost, učinkovitost, redundanca itd.), vendar so ti običajno zasnovani ločeno. Rezultat je zapletena mreža mehanizmov, ki jih je treba usklajevati ročno, brez skupne abstrakcijske plasti, ki bi poenostavila celoto.
Ko želi organizacija uveljaviti dosledne pravilnike v celotnem omrežju – na primer določiti, kdo lahko dostopa do katerih virov – morajo skrbniki spremeniti stotine ali tisoče naprav . Nekaj tako preprostega, kot je dodajanje novega virtualnega stroja, lahko vključuje spremembe številnih seznamov za nadzor dostopa (ACL), razpršenih po okolju, kar lahko povzroči človeške napake in zamude, ki lahko trajajo več ur.
Pomanjkanje skalabilnosti je še en resen problem. Vzpon podatkovnih centrov, rast uporabnikov in povečan promet zahtevajo dodajanje vedno več naprav. Vsak dodaten kos opreme pomeni več konfiguracije, več upravljanja in več potencialnih točk odpovedi. Usklajevanje vsega tega s poslovnimi potrebami postane herkulovska naloga.
Z ekonomskega vidika so organizacije močno odvisne od proizvodnih ciklov proizvajalcev . Če je potrebna nova omrežna funkcionalnost, zgolj posodobitev programske opreme pogosto ni dovolj: organizacije morajo čakati, da prodajalec izda ustrezen model, da se zaključijo interni certifikati, da se oprema pridobi, da se izvede uvajanje – proces, ki lahko traja leta in zavira inovacije.
Še huje, nedavni trendi sliko še dodatno zapletajo: pojavljajo se veliko bolj heterogeni vzorci prometa , s tokovi med stroji, porazdeljenimi bazami podatkov, mikrostoritvami in uporabniki, ki se povezujejo od koder koli z mobilnimi telefoni, tablicami in prenosniki. Delovna obremenitev skrbnikov se povečuje, saj poskušajo zaščititi občutljive podatke, medtem ko tradicionalni omrežni perimeter praktično izginja.
K temu se doda še rast storitev v oblaku (SaaS, IaaS, PaaS) , ki zahtevajo hitro zagotavljanje storitev, dinamično skaliranje računalništva, shranjevanja in omrežja, pa tudi bolj dovršene varnostne zahteve. Vzpon velikih količin podatkov zahteva ogromno pasovno širino in prenosno zmogljivost na tisočih strežnikih, ki jim tradicionalna omrežja ne morejo vedno slediti.
Kaj je SDN pravzaprav in kako ga rešuje?
SDN se pojavlja kot nova arhitektura, zasnovana za zagotavljanje fleksibilnosti, centraliziranega nadzora in programirljivosti omrežja, pri čemer kompleksnost prenaša na programsko opremo in jo odstranjuje s strojne opreme. Ne gre več za upravljanje vsake naprave posebej, temveč za definiranje želenega delovanja omrežja z višje logične plasti.
Ključno načelo je ločitev nadzorne ravnine in podatkovne ravnine . Podatkovna ravnina je odgovorna za hitro premikanje paketov med končnimi točkami; nadzorna ravnina odloča, kako in kam naj ti paketi potujejo, pri čemer uporablja politike, poti in pravila. V SDN so te ravnine ločene, nadzor pa je skoncentriran v enem ali več logičnih krmilnikih.
Med njima se vzpostavi dobro definiran vmesnik, običajno prek standardnega protokola, kot je OpenFlow . Zahvaljujoč temu vmesniku lahko krmilnik namesti, spremeni ali izbriše pravila posredovanja na stikalih in usmerjevalnikih, ki se nato obnašajo kot programirljive naprave in ne kot zaprti sistemi. OpenFlow ni edini možni protokol, je pa najbolj razširjen in je postal dejanski standard.
Nad krmilniki aplikacije SDN uporabljajo API-je, usmerjene proti severu, da izrazijo, kakšno vedenje potrebujejo od omrežja : določanje prioritet določenega prometa, segmentiranje oddelkov, uravnoteženje obremenitve, izboljšanje kakovosti storitve, odzivanje na napad zavrnitve storitve itd. Krmilnik te zahteve na visoki ravni pretvori v konkretna pravila posredovanja, ki se uporabijo v podatkovni ravnini.
Z drugimi besedami, SDN omrežje pretvori v platformo, kjer se lahko aplikacije in storitve razvijajo kot čista programska oprema , ne glede na podrobnosti posameznega modela opreme ali nizkonivojskega protokola. Ta abstrakcija olajša avtomatizacijo, zmanjšuje napake in omogoča veliko hitrejše prilagajanje spremembam v povpraševanju.
Arhitektura SDN: krmilniki, API-ji in ključne komponente
Tipično omrežje SDN je strukturirano v več logičnih plasti in dobro diferenciranih komponent. V njegovem srcu je krmilnik SDN , ki deluje kot možgani omrežja, zbira informacije iz podatkovne ravnine in izvaja odločitve aplikacij.
Krmilnik vzdržuje abstrakten pogled na omrežje: topologijo, zmogljivosti posamezne naprave, statistiko prometa, stanje povezav itd. S temi informacijami in na podlagi vtičnikov, ki jih je mogoče aktivirati ali deaktivirati (upravljanje zalog, zbiranje statističnih podatkov, varnostni moduli, uravnoteženje obremenitve itd.), sprejema odločitve in jih sporoča napravam prek južnega API-ja, običajno OpenFlow ali drugih protokolov, kot sta OVSDB ali Cisco OpFlex.
Naprave na podatkovni ravnini – fizična stikala, virtualna stikala, usmerjevalniki – izvajajo tisto, kar ONF imenuje podatkovna pot SDN : niz mehanizmov za posredovanje in funkcij za obdelavo prometa, ki so logično izpostavljene. Znotraj vsake podatkovne poti je agent za obdelavo nadzornega vmesnika (CDPI), ki prejema navodila od krmilnika in jih prevaja v pravila v tabelah pretoka ali specifična dejanja strojne opreme.
Na vrhu arhitekture so aplikacije SDN . To so programi, ki komunicirajo s krmilnikom prek severnih API-jev (NBI) in izražajo poslovne ali tehnične potrebe: upravljanje IP-naslovov (IPAM), orkestracija storitev, nadzor kakovosti storitve (QoS), sistemi za obrambo pred napadi DoS, napredna orodja za analitiko itd. Vsaka aplikacija vsebuje svojo logiko in enega ali več NBI-jev za interakcijo s krmilnikom.
Med tema blokoma leži vmesnik CDPI (Control-to-Data Plane Interface) , ki je odgovoren za zagotavljanje programirljivosti posredovanja, oglaševanje zmogljivosti naprav, razkrivanje statističnih podatkov in obveščanje o dogodkih. Krmilniki implementirajo gonilnike za ta vmesnik, naprave pa agente, tako da vsak par gonilnik/agent vzpostavi specifično razmerje med fizično infrastrukturo in aplikacijami.
Poleg teh treh glavnih plasti ONF opredeljuje tudi plast upravljanja in administracije , ki zajema bolj statične naloge: dodeljevanje virov odjemalcem, osnovno konfiguracijo fizične opreme, upravljanje poverilnic in povezave med logičnimi in fizičnimi entitetami. Te naloge se običajno upravljajo zunaj dinamičnega cikla nadzora prometa.
Severni in južni vmesniki ter modeli programiranja pretoka
Južni API povezuje krmilnik s strojno opremo ali podatkovnimi potmi . OpenFlow je bil prvi široko sprejeti vmesnik: določa, kako krmilnik namesti vnose v tabele pretoka stikal, kako zbira statistične podatke, kako se poroča o dogodkih, kot so neusklajeni paketi, itd. Druge alternative, kot je Cisco OpFlex, ponujajo drugačne modele, vendar z isto osnovno idejo, da osrednjemu elementu omogočijo vpliv na vedenje naprave.
Severni API omogoča aplikacijam komunikacijo s krmilnikom in prejemanje abstraktnega pogleda na omrežje. Tukaj ni tako uveljavljenega standarda kot OpenFlow: obstaja veliko predlogov in knjižnic, ki se nahajajo na različnih ravneh sklada (REST, gRPC, specifični SDK-ji, modeli, ki temeljijo na namenu, itd.), in prav zaradi te raznolikosti je ONF namenil velik poudarek opredelitvi najboljših praks in zbliževanju z združljivimi pristopi.
Na operativni ravni lahko krmilniki za implementacijo pravil pretoka na napravah sledijo proaktivnemu, reaktivnemu ali hibridnemu modelu . Pri reaktivnem pristopu stikalo poizveduje krmilniku, ko ta prejme paket, ki se ne ujema z nobenim vnosom v njegovi tabeli; krmilnik odgovori z navodili in po potrebi ustvari novo pravilo za podobne prihodnje pakete.
V proaktivnem modelu krmilnik vnaprej namesti pravila za pričakovane prometne tokove , podobno kot se polnijo tradicionalne usmerjevalne tabele. To zmanjša poizvedbe v realnem času in zakasnitev začetnih komunikacij. Številne uvedbe v resničnem svetu združujejo oba modela, pri čemer so reaktivni na nepredvidljiv promet in proaktivni za dobro znane tokove.
Prava moč SDN-ja je v programirljivosti, ki jo zagotavljajo ti odprti API-ji . Zahvaljujoč njim je mogoče dinamično prilagajati poti glede na obremenitev, določati prioritete kritičnega prometa, avtomatizirati odzivanje na napake ali varnostne incidente in celo omogočiti aplikacijam, da se same pogajajo o pogojih, ki jih potrebujejo z omrežjem (pasovna širina, največja zakasnitev, raven redundance itd.).
Primeri uporabe programabilnosti v SDN
Za ponazoritev koncepta programirljivosti omrežja se pogosto obravnavajo trije glavni primeri uporabe, ki prikazujejo, kako se SDN uporablja v praksi . Prvi je natančna nastavitev prometnih tokov: s protokoli, kot je OpenFlow, se lahko krmilnik skoraj sproti odloči, katerim potem naj sledijo določene vrste prometa, s čimer se uravnoteži obremenitev med povezavami, se izogne zastojem ali po potrebi uporabi strožje varnostne politike.
Drugi pomemben primer leži v napredni podpori aplikacijam . Namesto da bi omrežje bilo slepo za to, kaj aplikacije počnejo, lahko razkrijejo svoje zahteve (na primer nizko latenco za glas ali video, visoko pasovno širino za določene prenose, strogo izolacijo med odjemalci), krmilnik pa prilagodi konfiguracijo, da jim ustreza. Poleg tega avtomatizirane uvedbe – zlasti v oblačnih in množičnih virtualizacijskih okoljih – omogočajo hitro uvajanje novih storitev, ne da bi moral skrbnik ročno spreminjati parametre.
Tretji ključni element je avtomatizacija omrežnega delovanja . V dobro zasnovanem scenariju SDN se lahko omrežje avtonomno odzove na številne dogodke: če povezava odpove, se poti preračunajo; če se pojavi sumljiv vzorec prometa, se uporabijo pravila blokiranja ali preusmeritve na analitične sisteme; če se zažene nova aplikacija, omrežje samodejno dodeli vire. Vloga skrbnika se preusmeri od preprostega "spreminjanja ukazov" k definiranju politik na visoki ravni in zagotavljanju skladnosti.
Prednosti SDN za organizacije
Vrednostna ponudba SDN se odraža v vrsti zelo jasnih prednosti za podjetja in ponudnike storitev . Ena najpomembnejših je centralizirano upravljanje: iz krmilnika je mogoče določiti politike dostopa, varnostna pravila, prioritete prometa in zagotavljanje storitev za celotno omrežje, ne da bi bilo treba upravljati vsako napravo posebej ali biti odvisen od specifičnega vmesnika vsakega proizvajalca.
Kar zadeva skalabilnost, SDN ponuja izjemno agilnost. Skrbniki lahko dodajajo ali odstranjujejo virtualne naprave, segmentirajo omrežja, povezujejo podružnice ali podatkovne centre in prilagajajo poti skoraj v realnem času, pogosto integrirano s platformami za orkestracijo v oblaku. Vse to se doseže z minimalnim vplivom na osnovno fizično infrastrukturo, ki ostaja relativno stabilen substrat.
Druga pomembna prednost je celovit pregled delovanja omrežja . Z združevanjem informacij v krmilniku ali domeni koordiniranih krmilnikov se pridobi popolna slika delovanja, ozkih grl, aktivnih tokov in potencialnih groženj. Ta preglednost olajša ne le vsakodnevno delovanje, temveč tudi načrtovanje zmogljivosti in zgodnje odkrivanje težav.
Z ekonomskega vidika SDN pomaga zmanjšati tako kapitalske kot operativne stroške. Po eni strani omogoča ponovno uporabo večjega dela obstoječe strojne opreme , saj lahko številna stikala omogočijo funkcije SDN s preprostimi posodobitvami vdelane programske opreme. Po drugi strani pa avtomatizacija zmanjšuje čas, ki ga osebje porabi za ponavljajoča se konfiguracijska opravila, zmanjšuje človeške napake ter poenostavlja vzdrževanje in nadgradnje.
Zadnji večji sklop prednosti se nanaša na inovacije in hitrost odziva . Z ločitvijo strojne in programske opreme lahko organizacije ustvarijo nove storitve, eksperimentirajo z različnimi poslovnimi modeli ali prilagodijo omrežje novim zahtevam (hibridni oblak, internet stvari, robno računalništvo, veliki podatki), ne da bi bile vezane na urnik lansiranja izdelkov določenega proizvajalca.
Slabosti in izzivi SDN omrežij
SDN ni čarobno zdravilo in prinaša tudi izzive, ki jih je treba upoštevati pri načrtovanju in upravljanju tovrstnih omrežij. Ena najpogosteje omenjenih je potencialna ranljivost krmilnika: zaradi prevelike koncentracije logike in odločanja postane kritična točka, katere okvara ali ogrožanje lahko povzroči sesutje celotnega sistema.
To zahteva uvedbo mehanizmov za visoko razpoložljivost, redundanco in preklop v primeru okvare , pa tudi zelo strog nadzor dostopa. Napade zavrnitve storitve (DDoS) na krmilnik je treba na primer ublažiti z zadostno zmogljivostjo, da se prepreči, da bi omrežje postalo »slepo« za kritične dogodke.
Drug izziv je morebitno povečanje latence in kompleksnosti z naraščajočim številom naprav in tokov. Če mora krmilnik upravljati preveč interakcij s podatkovno ravnino, lahko postane preobremenjen. Dobro zasnovana arhitektura SDN bi morala porazdeliti funkcije, ohraniti nekaj nadzora nad porazdeljenimi elementi, kadar je to smiselno (na primer za hitro okrevanje po lokalnih napakah), in horizontalno skalirati krmilnike.
Kar zadeva varnost, SDN sicer ponuja izboljšano preglednost, vendar mu manjkajo nekateri mehanizmi, ki so bili prej integrirani v tradicionalne usmerjevalnike, stikala ali fizične požarne zidove. Bistveno je zaščititi komunikacijo med krmilniki, aplikacijami in napravami, zagotoviti avtentičnost in integriteto ter oblikovati robustno okolje pravilnikov, ki omogoča preverjanje, ali se pravilniki uporabljajo natančno tako, kot je predvideno.
Poleg tega je ključnega pomena vzpostaviti postopke za omrežno forenziko : podrobno beleženje dogodkov, sledljivost sprememb in možnost rekonstrukcije, kaj se je zgodilo v primeru incidenta. Vse to mora sočasno delovati z inherentno dinamiko SDN, kar preprečuje, da bi varnost postala ozko grlo, hkrati pa zagotavlja, da ne ostanejo nobene ranljivosti.
Vloge ONF in drugih akterjev v ekosistemu SDN
Fundacija za odprta omrežja (ONF) ima temeljno vlogo pri razvoju programsko definiranih omrežij (SDN). Gre za organizacijo, ki jo vodijo končni uporabniki (operaterji, velika podjetja) s ciljem spodbujanja uvajanja programsko definiranih omrežij prek odprtih standardov in sodelovalnih procesov.
ONF je bil odgovoren za opredelitev, vzdrževanje in razvoj standarda OpenFlow , ki je bil prvi priznani standard SDN in ostaja osrednji element v mnogih arhitekturah. Vendar njegovo delo presega to: vodi delovne skupine, ki analizirajo zahteve za komercialne uvedbe, predlagajo nove vmesnike, podatkovne modele in terminologijo ter spodbujajo ekosistem več prodajalcev.
Vzporedno so tehnološka podjetja in proizvajalci opreme razvili lastne platforme SDN in hibridne pristope. Nekatere, kot so rešitve, ki temeljijo na logično centraliziranih krmilnikih, kot je Ciena Blue Planet, združujejo centralizirane funkcije (vidljivost od začetka do konca, pravilniki, pasovna širina) s porazdeljenimi zmogljivostmi po omrežnih elementih za odpravo napak, lokalni nadzor ali varnost.
Ta hibridni pristop odraža praktično realnost: ni treba, da je ves nadzor prepuščen centralnemu krmilniku, in za nekatere mehanizme hitrega odzivanja je priročno, da ostanejo blizu prometa, medtem ko se bolj kompleksna inteligenca in orkestracija upravljata centralizirano in programabilno.
SDN, virtualizacija omrežja in primeri uporabe v resničnem svetu
V mnogih organizacijah se SDN uporablja skupaj s tehnikami virtualizacije omrežij za ustvarjanje prekrivnih omrežij na obstoječi fizični infrastrukturi. Ta virtualna omrežja lahko segmentirajo različna okolja (proizvodnja, razvoj, ločene stranke) z uporabo iste osnovne strojne opreme ali pa lahko medsebojno povezujejo več fizičnih omrežij, kot da bi bila ena sama logična entiteta.
Ta pristop je še posebej učinkovit, če je integriran s storitvami računalništva v oblaku, kot so SaaS, IaaS in PaaS . Programsko definirano omrežje je usklajeno z orkestracijskimi platformami, tako da se celoten cikel zagotavljanja – virtualni stroji, shranjevanje, omrežje, varnost – izvaja dosledno, hitro in samodejno, pogosto prek API-jev.
V velikih podjetjih in operaterjih se SDN uporablja za izgradnjo pametnejših korporativnih omrežij WAN , kjer se promet med sedežem podjetja, podatkovnimi centri in javnimi oblaki natančno upravlja. Google na primer že leta uporablja SDN za medsebojno povezovanje svojih globalnih podatkovnih centrov in je sodeloval z ONF pri opredelitvi novih nadzornih vmesnikov, ki presegajo OpenFlow.
V okolju podatkovnih centrov je SDN ključna komponenta za doseganje hitrega in učinkovitega skaliranja : omogoča, da nov podatkovni center začne delovati v nekaj urah, omrežne vire pa so na voljo v nekaj minutah. Prav tako olajša uvajanje obsežnih okolij interneta stvari (IoT), saj upravlja na tisoče porazdeljenih naprav in senzorjev brez prevelike kompleksnosti.
Končno je SDN del širšega trenda proti programsko definirani infrastrukturi , kjer se ne le omrežje, temveč tudi shranjevanje (SDS) in drugi viri nadzorujejo iz logičnih nadzornih ravnin, neodvisno od specifične strojne opreme. To organizacijam omogoča večjo prenosljivost, agilnost in možnost premikanja delovnih obremenitev med oblakom in lokalnim okoljem po potrebi.
Z vsem tem zgodovinskim, tehničnim in praktičnim ozadjem se SDN utrjuje kot drugačen način razumevanja omrežij: bližje svetu programske opreme, osredotočeno na avtomatizacijo in programirljivost ter sposobno odgovoriti na izzive rasti prometa, oblaka, velikih podatkov in interneta stvari, ne da bi pri tem vsiljevalo nedoločeno množenje strojne opreme ali operativne kompleksnosti.