- Podjetniški VPN ustvari šifriran tunel, ki omogoča varen oddaljeni dostop do notranjih virov, ne da bi jih neposredno izpostavil internetu.
- Obstajajo različne vrste VPN-jev (oddaljeni dostop, od lokacije do lokacije, oblak) in protokolov (OpenVPN, IKEv2/IPsec, L2TP/IPsec), ki se izberejo glede na potrebe.
- Nastavitev VPN-ja zahteva načrtovanje ponudnika, naprav, protokolov, segmentacije dostopa in večfaktorske avtentikacije.
- VPN bi moral biti integriran v pristop ničelnega zaupanja z usposabljanjem uporabnikov, pregledom dnevnikov in najboljšimi praksami za ohranjanje dolgoročne varnosti.
V mnogih podjetjih, velikih in majhnih, delo na daljavo ni več izjema, temveč norma. Omogočanje zaposlenim, da se povežejo od doma, iz kavarne ali med potovanjem, ne da bi pri tem ogrozili poslovne podatke, je postalo glavna prednostna naloga za vsako organizacijo, ki jemlje kibernetsko varnost resno.
V tem kontekstu je nastavitev poslovnega VPN- ja ena najpomembnejših tehničnih odločitev, ki jih lahko sprejmete. Ne gre le za "skrivanje vašega IP-naslova" ali zasebno brskanje, temveč za ustvarjanje zanesljivega šifriranega tunela za dostop do notranjih strežnikov, aplikacij in baz podatkov, ne da bi pri tem odpirali nevarna vrata do interneta. V naslednjih vrsticah boste podrobno videli, kaj je poslovni VPN, kako deluje, katere so različne vrste in kako ga korak za korakom konfigurirati v profesionalnem okolju, vključno z napravami Windows in mobilnimi napravami.
Kaj je poslovni VPN in zakaj je ključnega pomena za mala in srednje velika podjetja?
Prehod na delo na daljavo v Španiji je pomemben: več kot polovica zaposlenih dela vsaj en dan na teden zunaj pisarne , kar dramatično povečuje tveganje za nevaren dostop do strežnikov, ERP-jev in podatkovnih baz strank. Oddaljeni dostop brez VPN-ja je zdaj ena glavnih vstopnih točk za napadalce, ki ciljajo na mala in srednje velika podjetja, kar potrjujejo organizacije, kot je INCIBE, in različna mednarodna poročila.
Uporaba poslovnega VPN-ja ni le stvar udobja. Je tudi del tehničnih ukrepov, ki jih zahtevajo predpisi o varstvu podatkov pri obdelavi osebnih podatkov , kot so podatki strank ali zaposlenih, prek oddaljenih kanalov. S pravilno implementiranim VPN-jem promet potuje šifrirano in je neberljiv za vsakogar, ki ga poskuša prestreči v javnem omrežju Wi-Fi ali drugem nezaščitenem omrežju.
Po drugi strani pa korporativni VPN nima nič skupnega s komercialnimi storitvami, kot so »VPN-ji za gledanje oddaj iz drugih držav«. V podjetju je cilj povezati ljudi z internimi aplikacijami, ne pa zaobiti geografske omejitve . To zahteva drugačno arhitekturo, več varnostnih kontrol in tesnejše povezovanje s korporativnim imenikom, požarnim zidom in preostalo infrastrukturo.
Kako deluje VPN v poslovnem okolju
Ko se želi zaposleni povezati z omrežjem podjetja od zunaj, to stori z napravo, združljivo z VPN : to je lahko računalnik, prenosnik, tablica ali mobilni telefon, bodisi z izvornim odjemalcem operacijskega sistema bodisi prek posebne aplikacije, ki jo zagotavlja ponudnik VPN ali sam požarni zid podjetja.
Uporabnik odpre odjemalca VPN in vnese svoje poverilnice: običajno uporabniško ime in geslo podjetja, idealno okrepljeno z dvofaktorsko avtentikacijo (koda na mobilni napravi, aplikacija za preverjanje pristnosti, fizični žeton itd.). V nekaterih okoljih, zlasti tistih z najstrožjimi varnostnimi zahtevami, se lahko uporabijo tudi digitalna potrdila, nameščena na napravi.
Ko je overitev potrjena, VPN vzpostavi šifriran »tunel« med napravo zaposlenega in strežnikom VPN ali požarnim zidom podjetja . Ves promet, ki zapušča uporabnikovo napravo in potuje v notranje omrežje, je enkapsuliran in šifriran, tako da ga tretje osebe ne morejo prebrati, tudi če potuje prek javnih ali nezaščitenih omrežij.
Pot podatkov vedno sledi istemu vzorcu: od uporabnikove naprave do strežnika VPN in od tam do notranjih strežnikov ali virov, ki jih potrebuje . Zunaj tega tunela se promet zdi kot preprost šifriran tok brez razumljivih informacij. Vsak napadalec, ki prestreže te pakete, bi videl le šifrirane podatke in ne bi mogel rekonstruirati vsebine.
Hkrati je strežnik VPN običajno integriran z imenikom in pravilniki podjetja, da se določi, kaj lahko vsaka oseba počne po prijavi. Vsi zaposleni ne potrebujejo dostopa do vseh strežnikov : prodajno osebje bo dostopalo do CRM, finančno osebje do računovodskega sistema, tehnična ekipa pa do administratorskih strežnikov, vsak z različnimi dovoljenji.
Kakšen je namen VPN-ja v podjetju?
Prednosti korporativnega VPN-ja segajo daleč preko zasebnosti. Njegova glavna funkcija je zagotavljanje varnega, nadzorovanega in sledljivega oddaljenega dostopa do notranjih virov . Iz tega izhaja več ključnih prednosti za vsakodnevno poslovanje katere koli organizacije.
Prva je varnost. S šifriranjem podatkov med zaposlenim in poslovnim omrežjem se prepreči prenos občutljivih informacij, kot so finančna poročila, baze podatkov strank ali prijavne poverilnice, v obliki navadnega besedila . To je še posebej pomembno pri uporabi javnih omrežij Wi-Fi v hotelih, kavarnah ali javnem prevozu, kjer bi napadalec lahko poskušal prisluškovati prometu s tehnikami »človek vmes«.
Drugič, tu sta udobje in prilagodljivost. VPN omogoča oddaljenim delavcem, pogostim popotnikom ali zunanjim sodelavcem dostop do sistemov podjetja, ne da bi morali fizično obiskati pisarno . Z vidika podjetja ta prilagodljivost omogoča reorganizacijo ekip, privabljanje talentov iz drugih mest in celo zmanjšanje stroškov, povezanih s fizičnimi pisarnami.
Druga očitna prednost je centraliziran oddaljeni dostop. Namesto odpiranja posameznih vrat na usmerjevalniku ali požarnem zidu za vsako storitev (baza podatkov, oddaljeno namizje, skupna raba datotek) se ves dostop usmerja prek ene same točke: VPN . To zmanjša površino za napad in olajša nadzor, saj se povezave beležijo, overjajo in filtrirajo z ene same lokacije.
Nenazadnje ne smemo pozabiti na prihranke stroškov. Z ustrezno dimenzioniranim VPN-jem se lahko številna podjetja izognejo dragim namenskim linijam ali starejšim zasebnim omrežjem, kot je MPLS, na vseh svojih točkah . Standardna internetna povezava v kombinaciji z učinkovitimi VPN-ji je običajno zadostna za večino pisarn in oddaljenih delavcev, ne da bi pri tem žrtvovali varnost ali zmogljivost.
Vrste VPN-jev za podjetja
V poslovnem svetu niso vsi VPN-ji enaki. Razvrstimo jih lahko glede na operacijski sistem, s katerim delujejo, uporabljeno VPN storitev ali vrsto omrežja, prek katerega delujejo . Vsaka kombinacija ustreza različnim potrebam in podjetjem različnih velikosti.
Glede na operacijski sistem
Združljivost je ključni dejavnik. Večina sodobnih rešitev VPN ponuja odjemalce za Windows, macOS, Linux, Android in iOS ali pa se zanašajo na izvorne odjemalce, vgrajene v te sisteme. Windows in macOS na primer vključujeta vgrajeno podporo za različne vrste VPN, kot so IKEv2, L2TP/IPsec in SSTP.
Pri izbiri rešitve za vaše podjetje je pomembno upoštevati, kateri operacijski sistemi so vključeni: okolje, kjer vsi uporabljajo Windows 10/11, se zelo razlikuje od okolja z mešanico Maca, Linuxa in mobilnih naprav . Proizvajalci storitev VPN za komercialna podjetja in požarnih zidov, kot je Fortinet, ponujajo namenske odjemalce za več platform, ki močno poenostavijo namestitev.
Odvisno od vrste storitve VPN
Z vidika zasnove omrežja se v poslovnih okoljih pogosto uporabljajo tri glavne skupine: oddaljeni dostop za posamezne uporabnike, povezava med pisarnami in VPN-ji v oblaku.
VPN-ji z oddaljenim dostopom so najpogostejša vrsta za delo na daljavo. Vsakemu zaposlenemu omogočajo povezavo s svojega računalnika ali mobilne naprave in dostop do osrednjega omrežja podjetja . To se običajno uporablja za lažje delo od doma, povezovanje mobilnih prodajnih predstavnikov ali zagotavljanje podpore oddaljenim tehnikom.
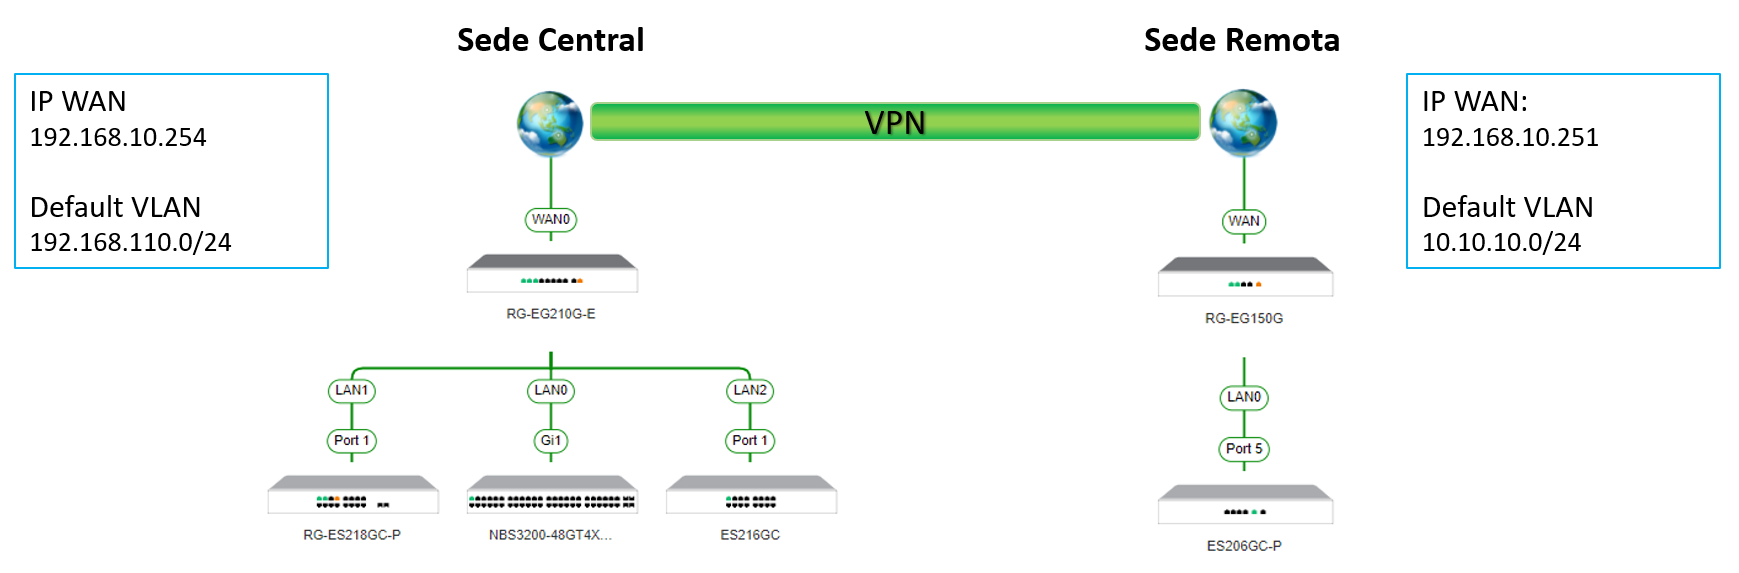
VPN-ji med lokacijami pa se uporabljajo za trajno povezavo več pisarn ali podružnic . Namesto da bi imel vsak zaposleni svojo povezavo, usmerjevalniki ali požarni zidovi v vsaki pisarni vzpostavijo šifriran tunel med njimi. Z vidika omrežja se zdi, da so različne pisarne del istega lokalnega omrežja (LAN), tudi če so v različnih mestih ali državah.
V zadnjih letih so pridobili na veljavi tudi VPN-ji v oblaku. V tem modelu se upravljanje oddaljenega dostopa zanaša na oblačno infrastrukturo in ne zgolj na fizični strežnik v pisarni . To omogoča skalabilnost, integracijo uporabnikov z več lokacij in kombinacijo dostopa do lokalnih virov z aplikacijami, ki gostujejo v javnih ali zasebnih oblakih.
Glede na omrežje ponudnika internetnih storitev
Drug način za njihovo razvrstitev je glede na vrsto omrežja, po katerem potuje tunel. Najpogostejša možnost je vzpostavitev VPN-ja prek standardnih širokopasovnih ali optičnih povezav , pri čemer se izkorišča javna internetna infrastruktura in zanaša na šifriranje za ohranjanje zaupnosti.
V okoljih z več kritičnimi lokacijami se nekatera podjetja še vedno zanašajo na VPN-je MPLS, ki jih upravljajo operaterji. Povezave MPLS ponujajo bolj nadzorovane poti znotraj omrežja ponudnika , nad njimi pa je mogoče vzpostaviti tunele IPsec, da se dodatno zagotovi zasebnost med različnimi lokacijami.
Končno, porast hitrih mobilnih omrežij omogoča uvedbo VPN prek 4G ali 5G. To je privlačna možnost za začasne pisarne, gradbene ekipe ali tehnike, ki vedno delajo z mobilnimi povezavami . VPN tunel je vzpostavljen prek omrežja mobilnega operaterja, kar zagotavlja, da je dostop do podatkov podjetja tudi v tem kontekstu šifriran.
Najpogosteje uporabljeni VPN protokoli v podjetjih
Pri nastavitvi VPN-ja je bistvenega pomena izbira pravega protokola. Protokol določa, kako se ustvarjajo tuneli, kako se pogajajo ključi in kakšna raven šifriranja se uporablja , kar vpliva tako na varnost kot na hitrost.
Eden najbolj razširjenih protokolov je OpenVPN. Je zelo vsestranski in zelo varen, s podporo za močno šifriranje in široko združljivostjo z različnimi sistemi . Običajno deluje prek TCP ali UDP in čeprav je v nekaterih primerih lahko nekoliko počasnejši, ponuja robustnost, ki je zelo cenjena v poslovnih okoljih.
Druga pogosto uporabljena kombinacija je IKEv2/IPsec. IKEv2 izstopa po svoji hitrosti in stabilnosti, zlasti pri mobilnih povezavah, kjer se omrežje pogosto spreminja (na primer pri preklapljanju z Wi-Fi na 4G). IPsec zagotavlja šifriranje na ravni omrežja. Pogost je v sistemih Windows, macOS in iOS ter ponuja dobro ravnovesje med varnostjo in zmogljivostjo.
Na voljo je tudi L2TP/IPsec, ki združuje protokol za tuneliranje L2TP z varnostno plastjo IPsec. Čeprav zagotavlja visoko raven varnosti, je zaradi dvojne enkapsulacije običajno počasnejši od IKEv2 . Uporaben je, kadar je potrebna združljivost z napravami, ki ne podpirajo drugih, sodobnejših protokolov.
V starejših okoljih sistema Windows se lahko pojavijo PPTP ali podobne različice, vendar te zaradi znanih ranljivosti in šibkega šifriranja zdaj veljajo za zastarele . V novi implementaciji VPN v podjetju uporaba teh protokolov ni priporočljiva, razen v zelo specifičnih in nadzorovanih primerih.
Koraki za nastavitev poslovnega VPN-ja
Nastavitev VPN-ja za majhno podjetje z malo uporabniki ali za veliko organizacijo zahteva sledenje vrsti logičnih korakov. Čeprav se tehnična zahtevnost lahko razlikuje, je splošna struktura projekta običajno podobna : izbira storitve, priprava opreme, konfiguracija strežnika, definiranje protokolov in optimizacija delovanja.
1. Izberite ponudnika ali rešitev VPN
Prvi korak je odločitev, katero tehnologijo uporabiti. Potrebe malega podjetja s štirimi zaposlenimi, ki se želi povezati le z bazo podatkov, se zelo razlikujejo od potreb podjetja z več lokacijami in stotinami oddaljenih zaposlenih . V primeru malega podjetja je morda zadosten že VPN, ki temelji na samem sistemu Windows, ali preprost požarni zid.
Pri ocenjevanju ponudnikov ali rešitev je treba upoštevati več vidikov. Prvi je politika zasebnosti in beleženja dejavnosti : čeprav lahko IT nadzoruje notranji VPN podjetja, mora biti v primeru uporabe zunanje storitve jasno, kateri podatki se beležijo in za kakšen namen.
Pomembna sta tudi raven šifriranja in podprti protokoli. Sodoben poslovni VPN bi moral ponujati vsaj IPsec s šifriranjem AES-256 ali enakovrednim, še bolje pa je, če omogoča uporabo TLS 1.2 ali 1.3 v primeru SSL-VPN . To zagotavlja zaščito podatkov pred napadi z grobo silo ali poskusi dešifriranja.
Druga ključna točka je strežniško omrežje in njegova skalabilnost. Če ima podjetje uporabnike na različnih geografskih lokacijah, je pomembno, da je strežnik VPN ustrezno velik, in če se zanaša na oblak, da so v bližini vozlišča . Na izbiro močno vplivata tudi 24/7 tehnična podpora ter možnosti vzdrževanja in posodabljanja programske opreme.
2. Pripravite naprave in omrežje
Preden namestite odjemalce povsod, je dobro, da opravite hitro čiščenje. Če so na računalnikih podjetja drugi VPN programi, ki niso več v uporabi, jih je priporočljivo odstraniti, da se izognete konfliktom, podvajanju poti ali težavam s povezavo.
Nato morate preveriti, ali so naprave in njihovi operacijski sistemi združljivi z izbrano rešitvijo. V tipičnem podjetju boste našli računalnike z operacijskim sistemom Windows 10 ali 11, morda nekaj računalnikov Mac in mobilne naprave Android ali iOS , zato mora izbrana možnost pokrivati ta obseg brez prevelikih zapletov.
Ne pozabite na internetno povezavo. VPN ni čudež: če je vaša pasovna širina zelo omejena ali če je zakasnitev visoka, bo vaša zmogljivost od zunaj slaba . Priporočljivo je, da v glavni pisarni preverite dejanske hitrosti nalaganja in prenosa, saj bo ves oddaljeni promet potekal tja, če VPN gostujete v sedežu podjetja.
Končno je čas za opredelitev notranjih pravilnikov dostopa. Priporočljivo je, da se že na začetku odločite, kdo bo imel dostop do VPN-ja, katere vire bo lahko videla posamezna uporabniška skupina in kako bodo upravljane njihove poverilnice . To preprečuje, da bi VPN sčasoma postal nenadzorovana zadnja vrata.
3. Namestite in konfigurirajte strežnik in odjemalce
Naslednji korak je nastavitev strežnika VPN. V podjetjih z lastno infrastrukturo je to običajno korporativni požarni zid ali namenski strežnik s programsko opremo VPN ; v majhnih malih in srednje velikih podjetjih je to lahko celo računalnik z operacijskim sistemom Windows, konfiguriran kot strežnik za oddaljeni dostop.
Odjemalec VPN za vsako platformo se prenese iz upravljalne konzole ali požarnega zidu ponudnika. Ta odjemalec je nameščen na računalnikih zaposlenih in ga je v mnogih primerih mogoče predhodno konfigurirati z naslovom strežnika in osnovnimi parametri, tako da mora uporabnik vnesti le svoje uporabniško ime in geslo.
V okoljih, kjer naprava nima namenskega odjemalca, se lahko uporabi ročna konfiguracija. Proizvajalci običajno zagotovijo dokumentacijo o tem, kako ustvariti povezave IKEv2, L2TP ali SSL-VPN z uporabo izvornih orodij posameznega operacijskega sistema , kar je zelo uporabno za posebne primere ali manj pogoste naprave.
Vzporedno je treba usmerjevalnik ali požarni zid oboda konfigurirati tako, da dovoljuje promet VPN. To vključuje odpiranje potrebnih vrat in v nekaterih primerih konfiguriranje posredovanja vrat notranjemu strežniku VPN . Na usmerjevalnikih, ki jih zagotavljajo ponudniki internetnih storitev, kot so tisti od ponudnikov optičnih vlaken ali ADSL, bo morda treba omogočiti določene možnosti prehoda VPN ali IPsec.
4. Izberite protokole, preizkusite povezavo in dostop do segmentov
Ko strežnik deluje in so odjemalci nameščeni, je čas za natančnejšo nastavitev podrobnosti. Najprej se izvede osnovni test povezave z ene ali več naprav, da se preveri, ali je predor vzpostavljen in ali je do notranjih virov mogoče dostopati brez težav z usmerjanjem ali DNS.
Nato se za vsako vrsto uporabnika izberejo končni VPN protokoli. Če je združljivost prednostna naloga, je lahko izbira OpenVPN ali L2TP/IPsec; če je zaželena največja mobilna zmogljivost, je običajno najboljša možnost IKEv2/IPsec . Včasih se za kritje različnih scenarijev kombinira več protokolov.
Segmentacija dostopa je ključnega pomena. Dobra praksa je ustvarjanje uporabniških skupin (prodaja, administracija, vodstvo, IT itd.) in njihova povezava s pravilniki, ki omejujejo, katere interne razpone IP-naslovov in vrata lahko uporabljajo . Na ta način napaka v računu enega uporabnika ne izpostavi celotnega omrežja, temveč le najmanjšo potrebno količino.
Hkrati je treba omogočiti dodatne metode preverjanja pristnosti. Dvofaktorsko preverjanje pristnosti bi moralo biti obvezno za oddaljeni dostop, zlasti če VPN razkriva vire, ki vsebujejo občutljive podatke . To je mogoče izvesti z uporabo mobilnih aplikacij, fizičnih žetonov ali integracij s storitvami korporativne identitete.
5. Optimizirajte delovanje, varnost in vsakodnevno uporabo
Ko je VPN zagnan in deluje, se delo tu ne konča. Priporočljivo je natančno prilagoditi nastavitve, da uravnovesite hitrost in zaščito, kar uporabniku olajša življenje, ne da bi pri tem ogrozili varnost . To vključuje več prilagoditev tako na strežniku kot na odjemalcih.
Na primer, VPN lahko konfigurirate tako, da se samodejno poveže ob zagonu sistema v poslovnih računalnikih. Na ta način promet v notranje omrežje vedno poteka prek šifriranega kanala, ne da bi se moral uporabnik spomniti aktivirati povezavo , kar je še posebej uporabno za tiste, ki delajo na daljavo s polnim delovnim časom.
Druga pogosta možnost je izbira med popolnim tuneliranjem in deljenim tuneliranjem. Pri popolnem tuneliranju ves uporabnikov internetni promet poteka skozi VPN; pri deljenem tuneliranju poteka samo promet, namenjen poslovnemu omrežju . Polno tuneliranje ponuja večji nadzor, vendar je lahko počasnejše; deljeno tuneliranje zmanjša obremenitev strežnika, čeprav zahteva skrbnejšo varnostno konfiguracijo.
Prav tako je smiselno shraniti pogosto uporabljene strežnike ali prehode kot priljubljene, če ima rešitev več dostopnih točk. To uporabnikom preprečuje, da bi vsakič ročno izbirali strežnike , in jim omogoča, da dodelijo geografsko najbližjega, da zmanjšajo zakasnitev.
Končno je priporočljivo omogočiti beleženje povezav in občasno pregledovati dejavnost. Dnevniki pomagajo odkriti sumljive poskuse dostopa, ponavljajoče se napake ali nenavadne vzorce uporabe , ki bi lahko kazali na varnostne ali zmogljive težave.
Povežite se s podjetjem VPN iz sistema Windows 10
V okoljih, kjer se ne uporablja določen odjemalec ponudnika, Windows 10 vključuje lastno funkcionalnost za ustvarjanje in uporabo povezav VPN . To je še posebej uporabno za mala podjetja ali preproste primere, kot je podjetje s štirimi zaposlenimi, ki potrebuje le oddaljen dostop do notranje baze podatkov.
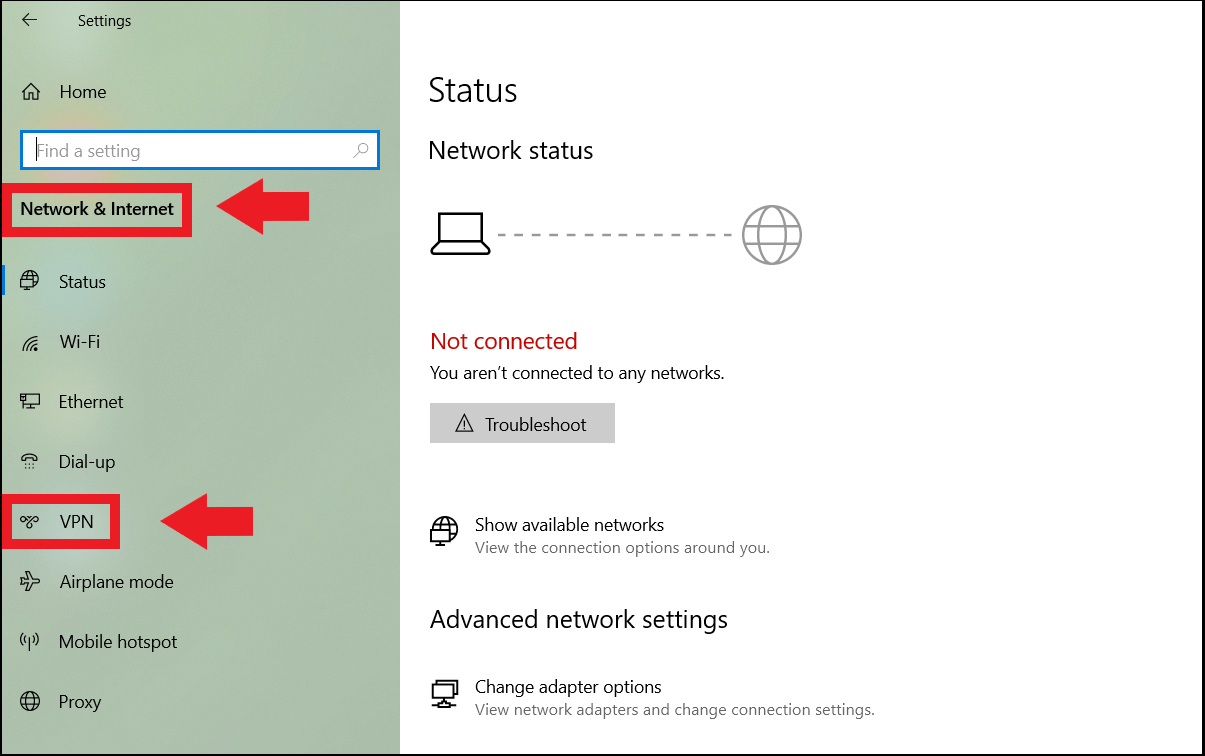
Prvi korak je ustvarjanje profila VPN v računalniku. V meniju Start pojdite na Nastavitve, nato na »Omrežje in internet« in v tem razdelku na zavihek »VPN« . Tam lahko dodate novo povezavo in določite, da je ponudnik »Windows (vgrajen)«.
Obrazec za ustvarjanje zahteva vnos več ključnih podatkov. Izberete prepoznavno ime za povezavo, vnesete naslov strežnika ali javni IP-naslov pisarniškega usmerjevalnika in izberete vrsto VPN-ja (na primer IKEv2 ali L2TP/IPsec) v skladu z nastavitvami, ki jih je zagotovil skrbnik ali ponudnik tehnologije.
Nato izberete vrsto prijavnih podatkov: to je lahko uporabniško ime in geslo, digitalno potrdilo ali celo pametna kartica v naprednejših scenarijih. Če uporabljate uporabniško ime in geslo, se ti podatki lahko shranijo, tako da vam jih ni treba vnašati vsakič, ko se prijavite.
Ko je profil ustvarjen, je povezava zelo preprosta. V opravilni vrstici izberite ikono omrežja in kliknite »Poveži se «. Če je na strežniku in usmerjevalniku vse pravilno konfigurirano, bo sistem vzpostavil tunel, stanje pa se bo spremenilo v »Povezano«. Od tega trenutka naprej bo računalnik lahko dostopal do notranjih virov, kot da bi bil v lokalnem omrežju.
Najboljše prakse, pogoste težave in model ničelnega zaupanja
Poslovni VPN ne bi smeli obravnavati kot edino varnostno oviro, temveč kot del širšega pristopa. Model ničelnega zaupanja predlaga, da se ne domneva, da je kdorkoli vreden zaupanja zgolj zato, ker je v omrežju ali povezan prek VPN-ja , kar se popolnoma ujema s trenutno realnostjo dela na daljavo in aplikacij v oblaku.
Izvajanje tega pristopa vključuje več stvari. Prvič, nenehno preverjanje identitete uporabnika, ne le ob prijavi v VPN . Drugič, omejevanje dostopa na določene aplikacije namesto odpiranja celotnega omrežja. In tretjič, preverjanje stanja naprav pred odobritvijo dostopa (protivirusni program, varnostni popravki, šifriranje diska itd.).
Pri vsakodnevni uporabi VPN-ja se pogosto pojavljajo določene ponavljajoče se težave. Na primer, številna javna omrežja v hotelih ali na letališčih blokirajo nestandardna vrata, kar preprečuje delovanje nekaterih VPN-jev . V teh primerih uporaba SSL-VPN prek vrat 443 običajno odpravi blokado, saj se ta vrata uporabljajo za HTTPS in se redko filtrirajo.
Druga pogosta težava je počasnost. Če je strežnik VPN preobremenjen, če ima pisarniška povezava nizko hitrost nalaganja ali če se ves internetni promet pretaka skozi tunel, lahko to zmanjša zmogljivost . Omogočanje deljega tuneliranja, tako da skozi VPN poteka samo promet v poslovno omrežje, močno pomaga zmanjšati to obremenitev.
Konflikti so pogosti tudi pri drugih osebnih VPN-jih, nameščenih v računalnikih uporabnikov, kot so komercialne storitve za zasebno uporabo. Ko dva odjemalca VPN poskušata hkrati upravljati poti, lahko pride do prekinitev, uhajanja prometa ali nepričakovanih prekinitev povezav . Zato je koristno raziskati, zakaj bi lahko drugi osebni VPN-ji motili delovanje, in opredeliti jasne politike glede tega, katera programska oprema je dovoljena.
Nenazadnje ne smemo spregledati človeškega dejavnika. Bistveno je, da zaposlene usposobimo o tem, kaj je VPN, zakaj ga je pomembno aktivirati pri dostopu do virov podjetja in katerim praksam se je treba izogniti (kot je deljenje poverilnic ali povezovanje z nezaščitenih osebnih naprav). Jasna in preprosta razlaga pravil uporabe zmanjšuje napake in nesporazume.
Vzpostavitev VPN-ja za podjetja, tudi za majhna podjetja, ki se želijo le oddaljeno povezati z bazo podatkov, vključuje kombinacijo tehnologije, procesov in usposabljanja: izbira robustne rešitve in protokolov, ustrezna priprava opreme, segmentacija dostopa, omogočanje močne avtentikacije in izobraževanje uporabnikov so stebri, ki vam omogočajo delo od koder koli, ne da bi poslovno omrežje spremenili v sito.