- Nag-aalok ang Mullvad ng naka-encrypt na pampublikong DNS (DoH/DoT) na may ilang mga profile sa pag-block.
- Ang serbisyo ay idinisenyo upang gamitin pangunahin nang walang VPN at hindi umaasa sa pagiging isang customer.
- Ang pagpili ng mga block list ay transparent at naglalayong mabawasan ang mga maling positibo.
- Ang performance ay nakadepende sa anycast routing ng bawat ISP at walang mga server sa Spain.
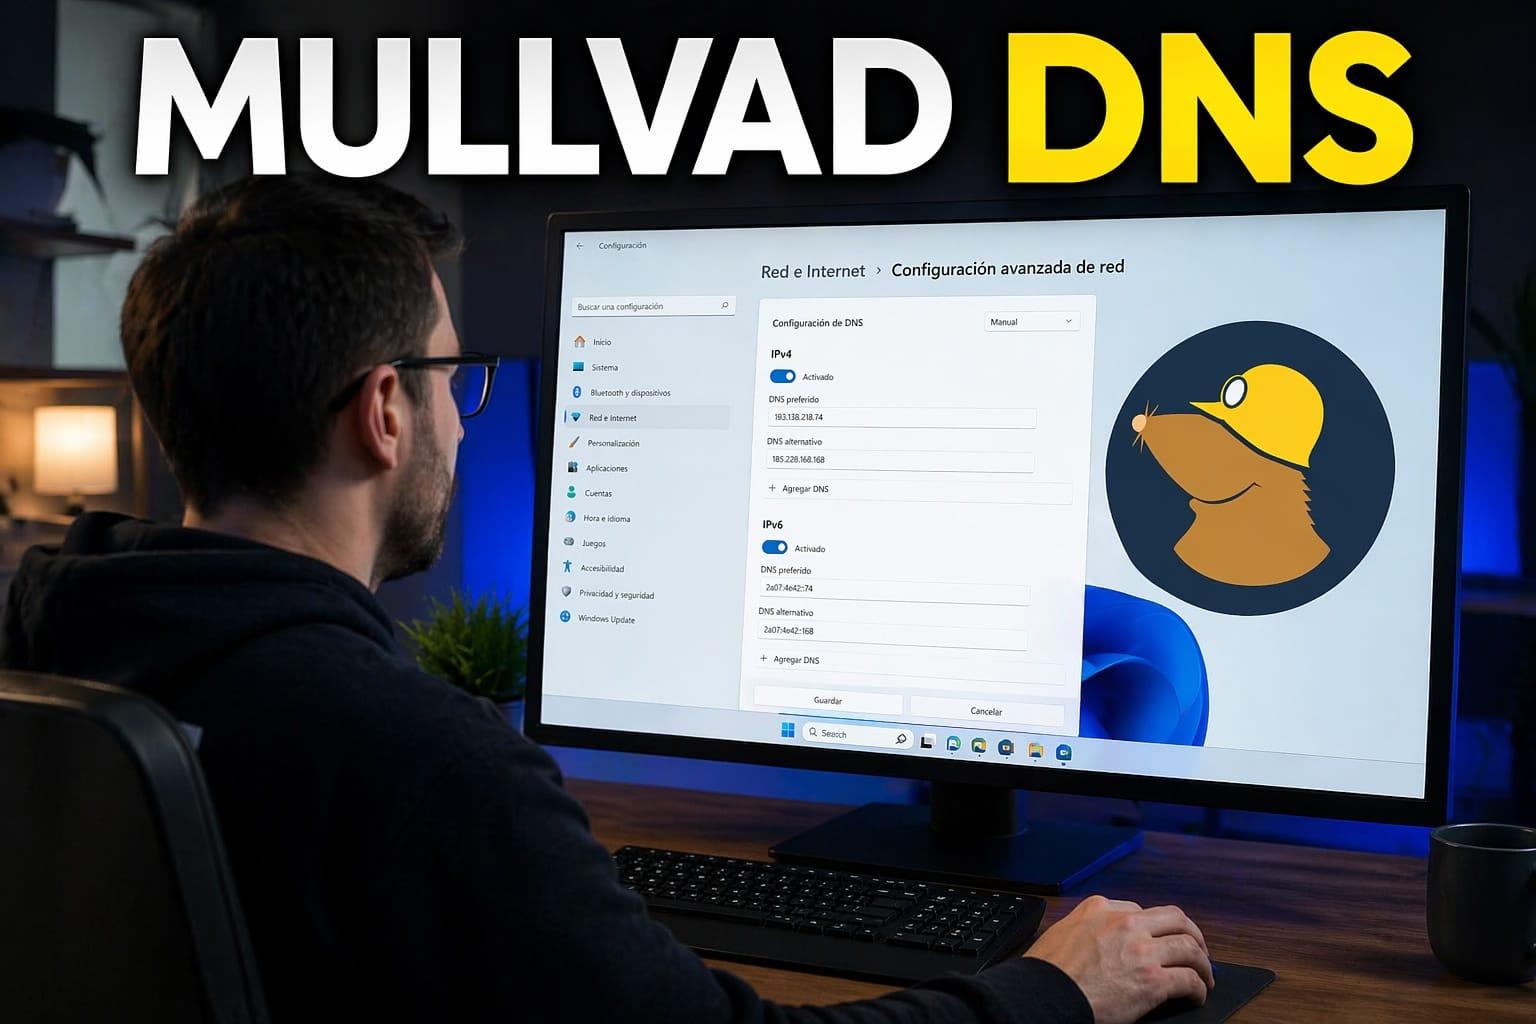
Kung napunta ka rito at nagtataka kung ang pag-install ng Mullvad DNS profile sa iyong telepono o Mac ay talagang nagpapabago sa iyong DNS provider , hindi ka nag-iisa. Maraming tao ang nakakapansin na pagkatapos i-install ang profile, ang kanilang mga setting ng network ay nagpapakita pa rin ng mga server tulad ng 1.1.1.1 o mga DNS server ng kanilang ISP, na nagpapaisip sa kanila na may mali. Sa katotohanan, may isang problema: ang iOS, macOS, at maraming browser ay namamahala ng DNS sa maraming antas, at ang klasikong interface na "System DNS" ay hindi palaging tumpak na sumasalamin sa kung ano ang nangyayari sa likod ng mga eksena.
Bukod pa rito, ang Mullvad ay hindi nag-aalok ng basta-basta DNS, kundi isang pampublikong naka-encrypt na serbisyo ng DNS (DoH at DoT) na may mga privacy filter na maaaring gamitin kahit na hindi ka customer ng kanilang VPN. Nagbubunsod ito ng maraming makatuwirang tanong: Maaari ba silang magbigay ng DNS sa pamamagitan ng HTTPS gamit ang mga DNS server ng ibang kumpanya? Ano ang mangyayari kung nakakonekta ako sa VPN? Mababawasan ba ang bilis ko? Paano ako makakasiguro na ginagamit ko talaga ang kanilang mga server at hindi ang aking mga ISP?
Ano ang naka-encrypt na pampublikong DNS ng Mullvad at para saan ito ginagamit?
Ang pampublikong serbisyo ng DNS ng Mullvad ay isang DNS resolver na maa-access sa pamamagitan ng DNS over HTTPS (DoH) at DNS over TLS (DoT) . Sa halip na magpadala ng mga simpleng kahilingan ng DNS sa plain text sa pamamagitan ng UDP/TCP 53, ang device ay nagtatatag ng isang naka-encrypt na koneksyon (HTTPS o TLS) sa mga server ng Mullvad, at lahat ng query ay nakapaloob sa loob ng koneksyong iyon.
Ang pangunahing layunin ay pigilan ang mga ikatlong partido (mga ISP, pampublikong Wi-Fi network, atbp.) sa pag-espiya sa kung aling mga domain ang binibisita mo kapag hindi ka nakakonekta sa VPN ng Mullvad. Kapag aktibo ang VPN, ang iyong mga DNS query ay dumadaan na sa naka-encrypt na tunnel patungo sa isang resolver sa loob mismo ng VPN server, at ang karagdagang benepisyo ng paggamit ng DoH/DoT ay karaniwang minimal at kontra-produktibo pa nga sa mga tuntunin ng latency.
Isang kawili-wiling detalye ay ang serbisyong ito ay pampubliko at libre, at hindi nangangailangan ng Mullvad VPN account . Maaari mo itong gamitin sa mga browser, mobile device, computer, o kahit sa antas ng system, hangga't sinusuportahan ng device ang DoH o DoT.
Para makatulong sa paunang resolusyon, pinapanatili ng Mullvad ang isang napaka-limitadong DNS resolver sa port 53 (UDP/TCP) na nireresolba lamang ang mga pangalan tulad ng dns.mullvad.net, adblock.dns.mullvad.net, at mga katulad na pangalan. Ang ideya ay matutuklasan ng client ang IP address ng naka-encrypt na resolver bago gamitin ang DoH/DoT; ang iba pang mga query ay hindi inihahatid nang hindi naka-encrypt sa pamamagitan ng channel na ito.
Mga Tampok sa Pagkapribado at Seguridad ng Mullvad DNS
Bukod sa mismong pag-encrypt, ang pampublikong serbisyo ng DNS ng Mullvad ay nagsasama ng ilang karagdagang hakbang sa privacy ng user na dapat maunawaan kung naghahanap ka ng higit pa sa simpleng pagpapalit ng DNS server.
Sa isang banda, kasama rito ang maaaring i-configure na pagharang ng nilalaman sa pamamagitan ng iba't ibang profile . Depende sa DNS hostname na iyong ginagamit, maaari mong harangan ang mga ad, tracker, malisyosong domain, mga website para sa mga nasa hustong gulang, mga site ng pagsusugal, at social media. Ito ay isang medyo agresibong paraan upang mag-filter sa antas ng DNS nang hindi kinakailangang manu-manong mag-install ng mga listahan sa bawat device.
Ipinapatupad din nila ang QNAME minification , isang pamamaraan kung saan minaliit ng server ng Mullvad ang impormasyong ibinabahagi nito sa iba pang mga DNS server habang isinasagawa ang proseso ng paglutas. Nangangahulugan ito na ang mga awtoritatibong server na kasangkot sa chain ay nakakakita ng mas kaunting data tungkol sa orihinal na query, na naglilimita sa pagkakalantad ng iyong aktibidad sa pag-browse.
Tungkol sa availability, gumagamit ang Mullvad ng serbisyong anycast : maraming makina na nakakalat sa iba't ibang lokasyon ang nag-aanunsyo ng parehong DNS IP address, at dapat dalhin ng internet routing ang iyong mga kahilingan sa "pinakamalapit" na server ayon sa topology ng network. Kung ang pinakamalapit na server ay hindi gumagana, ang trapiko ay ire-redirect sa susunod nang hindi mo na kailangang baguhin ang anumang bagay sa iyong configuration.
Mahalagang malaman na hindi sila gumagamit ng ECS (EDNS Client Subnet) at wala silang mga DNS server sa Spain . Nangangahulugan ito na para sa mga serbisyong lubos na umaasa sa geolocation (tulad ng mga CDN), maaaring idirekta ka ng ilang resolusyon sa mga punto ng presensya malapit sa DNS server ng Mullvad sa halip na isang Spanish node. Sa pagsasagawa, maaari itong magresulta sa ilang millisecond ng karagdagang latency sa ilang partikular na sitwasyon.
Pag-block ng mga profile at hostname na available sa Mullvad DNS
Ang paraan para pumili ng uri ng pag-filter na gusto mo ay sa pamamagitan ng pagpapalit ng DNS hostname na kino-configure mo sa DoH o DoT . Ang bawat pangalan ay tumuturo sa ibang profile, na may iba't ibang antas ng pagharang:
- dns.mullvad.netMalinis na resolusyon, walang ad blocking, trackers, o anumang bagay. Walang filter na DNS.
- adblock.dns.mullvad.net: hinaharangan ang mga ad at pangunahing pagsubaybay.
- base.dns.mullvad.net: advertising + mga tracker + mga domain ng malware.
- extended.dns.mullvad.net: lahat ng nabanggit kasama ang pagharang sa social media.
- family.dns.mullvad.net: advertising, mga tracker, malware at nilalamang pang-adulto, kasama ang iba pang mga kategoryang inilaan para sa paggamit ng pamilya.
- all.dns.mullvad.netAng kumpletong pakete, kabilang ang mga ad blocker, proteksyon laban sa pagsubaybay, proteksyon laban sa malware, proteksyon laban sa nilalamang pang-adulto, proteksyon laban sa pagsusugal, at proteksyon laban sa social media.
Tungkol sa mga IP address at integrasyon ng DoH/DoT , naglalathala ang Mullvad ng mga pares ng IPv4/IPv6 para sa bawat opsyon, kasama ang mga kaukulang port (443 para sa DoH, 853 para sa DoT). Mahalagang tandaan na ang mga IP na ito ay hindi maaaring gamitin bilang mga karaniwang DNS server sa pamamagitan ng UDP/TCP port 53; ang mga ito ay inilaan para sa mga resolver na nakakaintindi ng mga naka-encrypt na protocol.
Halimbawa, para sa opsyong "base" (pagharang sa mga ad, tracker, at malware), makikita mo ang mga kaugnay na address tulad ng 194.242.2.4 (IPv4) at 2a07:e340::4 (IPv6), kasama ang URL ng query ng DoH na https://base.dns.mullvad.net/dns-query at ang TLS port 853 para sa DoT.
Isang bagay na dapat tandaan ay hindi nag-aalok ang Mullvad ng profile na humaharang lamang sa malware . Ang minimum na plano, na kinabibilangan ng proteksyon laban sa mga malisyosong domain, ay mayroon ding pagharang sa ad at tracker. Kung gusto mo ng mga eksklusibong filter ng malware, kakailanganin mong maghanap ng ibang serbisyo o pinuhin ang iyong pag-filter gamit ang sarili mong resolver.
Tungkol sa transparency, idinetalye ng Mullvad sa GitHub repository nito kung aling mga blocklist ang bumubuo sa bawat profile . Gumagamit sila ng mga kilalang mapagkukunan tulad ng OISD, AdGuard, Hagezi, at UrlHaus para sa malware, at mga partikular na listahan para sa mga partikular na ecosystem (Alexa, Apple, Windows, Samsung, atbp.) kapag hinaharangan ang mga tracker. Malinaw ang kanilang pilosopiya: ilang piling listahan upang maiwasan ang pagbaha ng mga false positive.
Pagganap, anycast, at pag-uugali depende sa iyong carrier
Mula sa praktikal na pananaw, ang serbisyo ng DNS ng Mullvad ay walang kasinglawak na network ng server tulad ng ilan sa mas malalaking provider , ngunit gumagana pa rin ito nang maayos sa karamihan ng mga koneksyon sa Europa. Gayunpaman, ang aktwal na karanasan ay lubos na nakasalalay sa iyong internet service provider.
Dahil ang serbisyo ay anycast at walang ECS, ginagamit ng operator ang BGP upang magpasya kung saang Mullvad instance ipapadala ang iyong trapiko . Halimbawa, sa mga pagsubok mula sa Spain, nakitang nagruruta ng mga kahilingan ang ilang ISP sa mga European server (mga latency na humigit-kumulang 30-40 ms), habang ang iba ay nauuwi sa mga node sa Estados Unidos, na nagpapataas ng latency sa mahigit 100 ms.
Sa mga ganitong pagkakataon, maaari mong i-ping ang mga IP address ng Mullvad DNS para tingnan kung pinaglilingkuran ka nila mula sa Europa o USA . Kung palagi kang nakakakita ng mga oras ng pagtugon na higit sa 100 ms, malamang na ang iyong ISP ay nagruruta ng mga kahilingan sa labas ng kontinente. Para sa maraming gamit, hindi ito magiging isang malaking isyu, ngunit dapat itong isaalang-alang kung ang iyong layunin ay ang pinakamababang posibleng latency.
Nangangahulugan ito na hindi lahat ng ISP ay pantay na angkop para sa paggamit ng Mullvad DNS . Mahusay itong idinadaan ng ilang provider patungong Europa, habang ang iba ay nagpapadala ng mga query sa kabila ng Atlantiko. Hindi ito mismo isang pagkabigo ng serbisyo, kundi isang resulta ng anycast routing at mga patakaran sa interconnection ng bawat kumpanya.
Bagama't maaaring parang isang malaking limitasyon, para sa mga karaniwang gawain sa web browsing, streaming, at online office, ang mga pagkaantala na ito ay bihirang magdulot ng malubhang problema. Mapapansin mo ang pinakamalaking epekto kung ikaw ay partikular na sensitibo sa latency (halimbawa, mga online game na may mataas na kompetisyon) o kung ang iyong koneksyon sa internet ay medyo mabagal na.
Depende sa browser na ginagamit mo, maaari mong i-configure ang DNS sa pamamagitan ng HTTPS nang direkta sa mismong client , nang hindi inaalis ang mga setting ng DNS ng operating system. Mahalaga ito para maunawaan kung bakit nakikita mo pa rin ang 1.1.1.1 o ang mga DNS server ng router sa mga setting ng network: maaaring ipinapadala ng browser ang lahat ng query ng DoH sa Mullvad kahit na ipinapakita pa rin ng system ang ibang mga server.
Ang Mullvad Browser , na nakabatay sa Firefox at nakatuon sa privacy, ay gumagamit ng DNS ng Mullvad nang walang mga filter bilang default. Ang opisyal na rekomendasyon ay gamitin lamang ang naka-encrypt na DNS na ito kapag hindi ka nakakonekta sa Mullvad VPN, dahil kapag aktibo ang tunnel, ang mga kahilingan sa DNS ay nireresolba sa VPN server, at ang paggamit ng DoH (DoH) ay may posibilidad ding magdagdag ng latency.
Sa mismong Mullvad Browser (at sa desktop Firefox), maaari kang pumunta sa mga setting na "Privacy and Security" at paganahin ang "Secure DNS" nang may pinakamataas na proteksyon . Pagkatapos, sa opsyon ng provider, piliin ang "Custom" at i-paste ang isa sa mga URL ng DoH na inaalok ng Mullvad, tulad ng:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
Sa Chrome, Brave, at Edge, ang proseso ay magkatulad: mula sa seksyon ng privacy/security, paganahin ang paggamit ng "Secure DNS," pumili ng custom provider, at idagdag ang isa sa mga URL na nabanggit sa itaas. Minsan, medyo natatagalan ang browser bago ma-validate ang bagong server, kaya maaaring makakita ka ng mensaheng "verify that this provider is valid"; maghintay lang ng ilang sandali at subukang muli.
Isang mahalagang punto: kung ang iyong browser ay gumagamit ng sarili nitong Domain Honor (DoH) client, maaari nitong balewalain ang DNS ng operating system . Nangangahulugan ito na kahit na ang mga kagustuhan sa network ng iyong computer ay nagpapakita ng Cloudflare, Google DNS, o DNS ng iyong router, ang trapiko ng iyong browser ay maaaring dumadaan sa Mullvad. Ito mismo ang maaaring mangyari kung mag-i-install ka ng Mullvad DNS profile sa macOS/iOS ngunit naka-enable din ang internal DoH ng browser at nakaturo sa ibang server.
Paggamit ng Mullvad DNS sa Android, iOS, Windows, macOS, at Linux
Kung mas gusto mong ilapat ang DNS ng Mullvad sa buong sistema (hindi lang sa browser), maaari mong gamitin ang mga pribadong opsyon sa DNS o mga profile ng configuration na inaalok ng iba't ibang modernong platform.
Sa Android 9 at mas bago , mayroon kang opsyong "Pribadong DNS" sa mga setting ng iyong network. Sa pamamagitan ng pagpili sa "Pribadong DNS provider" at paglalagay ng isa sa mga hostname ng Mullvad (dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net, atbp.), susubukan ng lahat ng trapiko ng system DNS na i-resolve sa pamamagitan ng DoT papunta sa server na iyon. Kung makakakita ang Android ng labis na latency o mabigong kumonekta, idi-disable nito ang pribadong DNS na ito, na maaaring magresulta sa mga error sa mga kumplikadong network.
Sa ecosystem ng Apple (mga bagong iOS, iPadOS, at macOS), nag-aalok ang Mullvad ng mga partikular na configuration profile para sa DoH at DoT . Ang mga ito ay dina-download mula sa kanilang GitHub repository, ini-install sa pamamagitan ng Settings/System, at pagkatapos ay handa nang gamitin ang buong sistema para sa mga naka-encrypt na DNS server na ito. Dito lumilitaw ang kalituhan: ang klasikong DNS panel sa seksyong "Network" ay maaari pa ring magpakita ng mga legacy server (tulad ng 1.1.1.1), ngunit ang aktwal na trapiko ay iruruta sa pamamagitan ng profile.
Mayroong dalawang limitasyon na dapat tandaan sa Apple:
- Kung i-activate mo Pribadong Relay ng iCloudAng ilan o lahat ng iyong mga DNS query ay maaaring mapunta sa mga Apple server, kahit na naka-install mo na ang Mullvad profile.
- Sa macOS 13 at mga mas luma, Pinakamainam na huwag mag-install ng maraming DNS profile nang sabay-sabaydahil ang pamamahala ng maraming profile ay maaaring maging problematiko.
Sa Windows 11 , kasama sa sistema ang suporta sa antas ng sistema para sa Domain-based DNS (DoH). Maaari mong i-edit ang mga setting ng DNS ng iyong network interface (Wi-Fi o Ethernet), italaga ang mga IPv4/IPv6 address ng Mullvad sa nais na profile, at pagkatapos ay piliin ang opsyong "DNS over HTTPS (manual template)", na tinutukoy ang kaukulang URL (halimbawa, https://base.dns.mullvad.net/dns-query). Kung ginagamit mo ang parehong Wi-Fi at Ethernet sa iisang computer, ipinapayong i-configure ang parehong adapter o tiyaking walang nakakasagabal sa isa't isa.
Sa Linux (Ubuntu, Fedora, at mga derivatives) , ang pinakamalinis na paraan ay ang paggamit ng systemd-resolved. I-configure ang resolved.conf file upang gamitin ang mga IP ng Mullvad bilang pandaigdigang DNS server, paganahin ang DNSOverTLS=yes (o gamitin ito kung mayroon kang mga problema), at ituro ang /etc/resolv.conf sa systemd-resolved stub. Pagkatapos i-restart ang mga serbisyo, dapat ipakita ng resolvectl status command ang Mullvad bilang kasalukuyang DNS server.
Paano suriin kung talagang ginagamit mo ang DNS ni Mullvad
Kapag na-set up na ang serbisyo, normal lang na siguraduhing walang mga DNS leak o query na dumadaan sa ibang mga server . Nag-aalok ang Mullvad ng isang napakasimpleng pahina para dito sa opisyal nitong website.
Mula sa iyong browser, maaari kang pumunta sa https://mullvad.net/check . Kung tama ang configuration, ipapakita ng seksyong DNS ang "Walang DNS leaks," at kapag pinalawak mo ang mga detalye, makikita mo na ang server na ginagamit ay may kasamang "dns" sa hostname nito, halimbawa, tulad ng se-mma-dns-001.mullvad.net. Ito ay patunay na ang mga query ay nakakarating sa imprastraktura ng Mullvad.
Kung ang mga resolver na pagmamay-ari ng iyong carrier, Google, Cloudflare, o iba pang provider ay lumalabas sa parehong pahinang iyon, nangangahulugan ito na ang iyong device o browser ay nagpapadala pa rin ng ilan o lahat ng iyong mga query sa labas ng Mullvad . Sa ganitong kaso, tingnan kung naka-enable ang Domain Overhead (DoH) sa iyong browser na nakaturo sa ibang serbisyo, isang SOCKS 5 proxy na may naka-enable na opsyong "Proxy DNS kapag ginagamit ang SOCKS v5" (karaniwan sa Firefox na may Mullvad proxy), o iba pang intermediate layer.
Mahalaga ring tandaan na kapag nakakonekta ka sa VPN ng Mullvad , ang application mismo ang nagruruta ng iyong DNS papunta sa mga resolver ng VPN server na nakakonekta ka. Ang sabay-sabay na paggamit ng naka-encrypt na pampublikong DNS ay maaaring hindi kailangan o maaaring magdulot pa ng mga problema sa latency o resolution, kaya ang opisyal na rekomendasyon ay ireserba ang pampublikong DNS para sa mga oras na hindi mo ginagamit ang VPN.
Pagha-block ng nilalaman: paano ito gumagana at kung ano ang maaari mong asahan
Ang mekanismo ng pagharang ng nilalaman ng Mullvad DNS ay medyo simple ngunit epektibo. Kapag nag-query ka ng isang domain na lumalabas sa mga napiling blocklist, sasagot lang ang resolver na ang pangalan ay hindi umiiral (magbabalik ng NXDOMAIN). Ibibigyan-kahulugan ito ng browser bilang ang domain ay walang IP address, at ang nauugnay na nilalaman ay hindi na-load.
Nagbibigay-daan ito sa iyong harangan ang isang malaking bilang ng mga ad, tracker, malisyosong domain, adult website, gambling site, at social media platform nang hindi nag-i-install ng mga extension sa bawat device. Gayunpaman, ang DNS-level blocking ay may mga limitasyon sa istruktura: halimbawa, hindi nito epektibong masala ang mga ad mula sa mga platform na naghahatid ng advertising at pangunahing nilalaman mula sa parehong domain (tulad ng madalas na nangyayari sa YouTube).
Kaya naman inirerekomenda pa ng Mullvad na pagsamahin ang DNS nito sa mga browser content blocker tulad ng uBlock Origin, na naka-install na sa Mullvad Browser. Ang DNS ang nagsisilbing unang linya ng depensa, na makabuluhang binabawasan ang pangkalahatang ingay, at inaayos din ng extension ang pag-filter sa loob mismo ng browser.
Ang pamamaraan ng Mullvad ay kapaki-pakinabang dahil ang pagpili ng listahan nito ay maingat na pinili . Hindi lamang sila basta nagdaragdag ng dose-dosenang mga blocklist para lamang dito, kundi pumipili ng mga maaasahang mapagkukunan na nagbabawas sa mga maling positibo. Ginagawa nitong makatwiran ang balanse sa pagitan ng proteksyon at pagiging tugma para sa paggamit sa bahay o kahit sa propesyonal.
Sa teknikal na aspeto, kung gusto mong mas malalim pang suriin, ipinapakita ng GitHub repository ng Mullvad kung aling mga listahan ang eksaktong ginagamit sa bawat profile (adblock, base, extended, family, all) , pati na rin ang orihinal na pinagmulan ng bawat isa. Nagbibigay-daan ito sa iyong masuri kung ang anumang listahan ay maaaring sumalungat sa iyong mga pangangailangan (halimbawa, kung gumagamit ka ng mga espesyal na serbisyo na kadalasang nauuwi sa maling paglilista sa ilang agresibong sistema ng pagharang sa ad).
Sa huli, ang pampublikong DNS ng Mullvad ay naging isang kaakit-akit na opsyon para sa mga gustong pahusayin ang kanilang privacy at bawasan ang spam nang hindi umaasa sa mga higanteng tech o sa mga default na DNS server ng kanilang ISP. Mayroon itong mga disbentaha—walang mga DNS server sa Spain, hindi nito sinusuportahan ang ECS, hindi ito nag-aalok ng mga profile na "malware-only", at ang performance nito ay lubos na nakadepende sa routing ng bawat ISP—ngunit kapalit nito, nag-aalok ito ng transparent na pag-filter, end-to-end na pag-encrypt ng mga query, at isang diskarte na naaayon sa pilosopiya ng privacy ng brand.
Talatuntunan
- 1 Ano ang naka-encrypt na pampublikong DNS ng Mullvad at para saan ito ginagamit?
- 2 Mga Tampok sa Pagkapribado at Seguridad ng Mullvad DNS
- 3 Pag-block ng mga profile at hostname na available sa Mullvad DNS
- 4 Pagganap, anycast, at pag-uugali depende sa iyong carrier
- 5 Pag-configure ng Mullvad DNS sa mga web browser
- 6 Paggamit ng Mullvad DNS sa Android, iOS, Windows, macOS, at Linux
- 7 Paano suriin kung talagang ginagamit mo ang DNS ni Mullvad
- 8 Pagha-block ng nilalaman: paano ito gumagana at kung ano ang maaari mong asahan