- Pagbabago ng NAS storage tungo sa isang central name resolution node upang mapabuti ang katatagan ng lokal na network.
- Pagpapatupad ng mga forwarding zone at A record upang pamahalaan ang mga custom domain sa mga kapaligirang pangtahanan at pangpropesyonal.
- Paglutas ng mga conflict sa SSL certificate sa pamamagitan ng paggamit ng mga valid na domain at wastong security configuration.
Malamang naranasan mo na ito: kapag nagse-set up ka ng sarili mong home lab, nagsisimula kang mag-ipon ng mga device at serbisyo na kalaunan ay nagiging magulong gulo ng mga IP address na mahirap tandaan. Ang pagkakaroon ng NAS ay mainam para sa pag-iimbak ng mga file, ngunit kung talagang nasanay ka rito, maaari mo itong gawing pundasyon ng imprastraktura ng iyong network , na iniiwan ang mga pangunahing router na kung minsan ay nagkukulang sa pamamahala ng pangalan.
Kapag itinalaga natin ang resolusyon ng pangalan sa isang mas matatag na sistema, hindi lamang natin pinapabuti ang organisasyon kundi nakakamit din natin ang mas malaking katatagan at teknikal na kontrol . Ang paglipat ng DNS server sa NAS ay ginagawang mas mahuhulaan ang network, binabawasan ang latency, at pinapayagan ang storage na maging isang aktibong bahagi na nakikipag-ugnayan sa iba pang mga serbisyo, maging sa cloud o mga virtualized na kapaligiran.
Ang problema ng mga sertipiko at lokal na domain
Kadalasan, kapag kino-configure ang NAS access gamit ang maikling pangalan tulad ng 'nas', nagsisimulang magpakita ang browser ng mga nakakainis na babala na nagsasabing hindi pinagkakatiwalaan ang sertipiko . Nangyayari ito dahil, kahit na nakikita mo ang mga sertipiko na minarkahan ng berde sa loob ng security panel, hindi kinikilala ng system ang lokal na domain bilang isang wastong entity. Para tumigil sa pagrereklamo ang mga application, hindi sapat na umiral ang sertipiko; dapat din itong naka-link sa isang wastong at kinikilalang domain , dahil ang isang panloob na pangalan ay hindi nakakatugon sa mga pamantayan sa pagpapatunay ng mga awtoridad ng sertipiko.
Para malutas ang problemang ito, ang susi ay ang pagtatatag ng sarili mong domain sa loob ng iyong lokal na network. Sa ganitong paraan, maaari kang mag-isyu ng mga sertipiko na tumutugma sa URL na ginagamit mo sa iyong browser, na pumipigil sa browser na markahan ang koneksyon bilang hindi ligtas sa tuwing susubukan mong i-access ang port 5001 o anumang iba pang serbisyo sa iyong server.

Mga hakbang para i-set up ang DNS server sa Synology
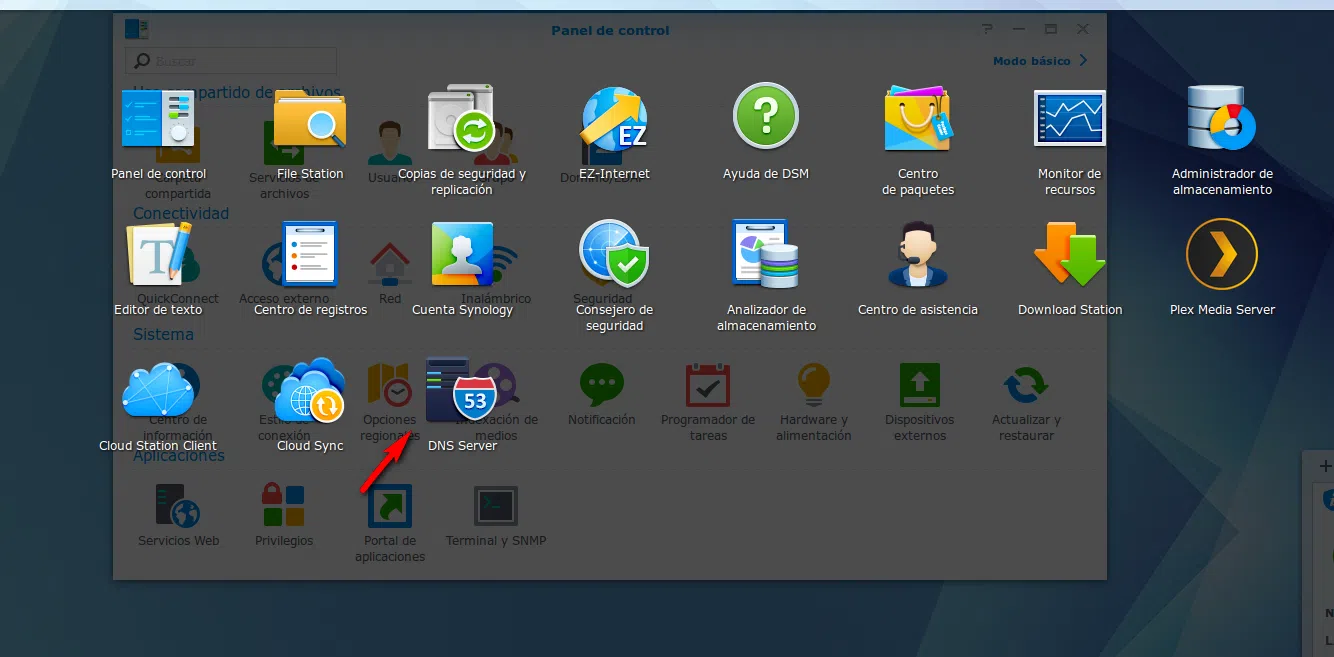
Kung mayroon kang Synology device, ang proseso ay medyo diretso. Ang unang dapat gawin ay tiyakin na ang NAS ay may static na IP address na naka-configure sa network control panel, upang hindi nito baguhin at maabala ang resolution ng pangalan para sa lahat ng device. Kapag tapos na ito, pumunta sa Package Center at i-install ang DNS Server application.
Sa loob ng tool, ang susunod na hakbang ay ang paggawa ng Master Zone. Dito, kailangan nating piliin ang uri ng Forwarding Zone , italaga ito sa nais na domain name at i-link ito sa IP address ng NAS. Para ma-resolve ng system ang mga pangalan mula sa labas ng ating network (tulad ng Google o Facebook), kailangan nating i-activate ang mga resolution service at magdagdag ng mga forwarder, na maaaring ang pinakamahusay na DNS server na gagamitin o ang mga pampublikong DNS server ng Google.
Pag-configure ng kliyente at pagpaparehistro ng host
Kapag gumagana na ang server, kailangan mong sabihin sa mga computer sa iyong home network na ang NAS na ngayon ang DNS server. Halimbawa, sa isang Linux client, kino-configure mo ang isang static IP address at itinatakda ang NAS address bilang pangunahing DNS server. Para gumana nang maayos ang lahat, kailangan mong magdagdag ng mga A record, na mahalagang mga tagubilin na nagsasabing: "ang pangalang ito ay tumutugma sa IP address na ito."
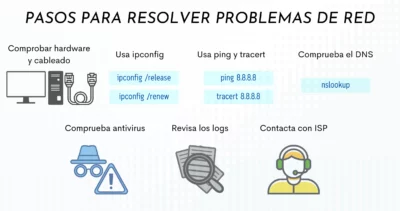
Para mapatunayan na gumagana nang tama ang lahat, maaari nating gamitin ang utos na `nslookup` sa terminal . Kung, kapag nagtatanong sa pangalan ng computer, ang tugon ay ang tamang IP address, alam nating gumagana na ang sistema. Ang huling hakbang ay ang pag-access sa router at baguhin ang mga setting ng DNS sa configuration ng DHCP upang awtomatikong ma-configure ang lahat ng device kapag nakakonekta sa network.
Advanced na pag-optimize at mga propesyonal na pagtalon
Sa kabila ng pagiging isang matibay na solusyon, ang DNS server ng Synology ay may isang maliit na kahinaan: hindi nito awtomatikong nirerehistro ang mga IP na itinalaga ng DHCP, na pinipilit kaming manu-manong gumawa ng mga rekord . Para sa mga naghahanap upang i-automate ito, may mga script na nagpapadali sa gawain, na pumipigil sa pamamahala ng isang maliit na network na maging isang walang katapusang manu-manong gawain.
Kung gusto nating palawakin ito sa antas ng enterprise, ang lohika ay pareho sa Home Lab, ngunit sa mas malaking saklaw. Ang pagsasama ng mga serbisyong ito sa mga cloud environment tulad ng AWS o Azure ay nagbibigay-daan para sa isang flexible at ligtas na imprastraktura. Ang pagpapatupad ng mga layer ng artificial intelligence upang i-automate ang network o paggamit ng server monitoring upang subaybayan ang performance ay nagbabago sa pamamahala ng DNS tungo sa isang business intelligence at cybersecurity tool , na pumipigil sa mga maling configuration na maging isang bukas na pinto para sa mga pag-atake.
Ang pagkakaroon ng kumpletong kontrol sa paglutas ng pangalan sa pamamagitan ng isang NAS ay nagbibigay-daan sa iyong gawin ang lahat mula sa pagharang sa mga hindi gustong domain hanggang sa pagsasama ng mga custom na panuntunan sa pag-filter . Sa huli, ang nagsisimula bilang isang simpleng trick upang maiwasan ang pag-type ng mga IP sa browser ay umuunlad sa isang mature na arkitektura ng system na nagdadala ng kumpletong kakayahang mahulaan sa pagpapatakbo ng anumang network sa bahay o negosyo.
