- Mullvad пропонує зашифрований публічний DNS (DoH/DoT) з кількома профілями блокування.
- Сервіс розроблений для використання переважно без VPN та не залежить від того, чи є ви клієнтом.
- Вибір списків блокування є прозорим та спрямований на мінімізацію хибнопозитивних результатів.
- Продуктивність залежить від маршрутизації anycast кожного інтернет-провайдера, а в Іспанії немає серверів.
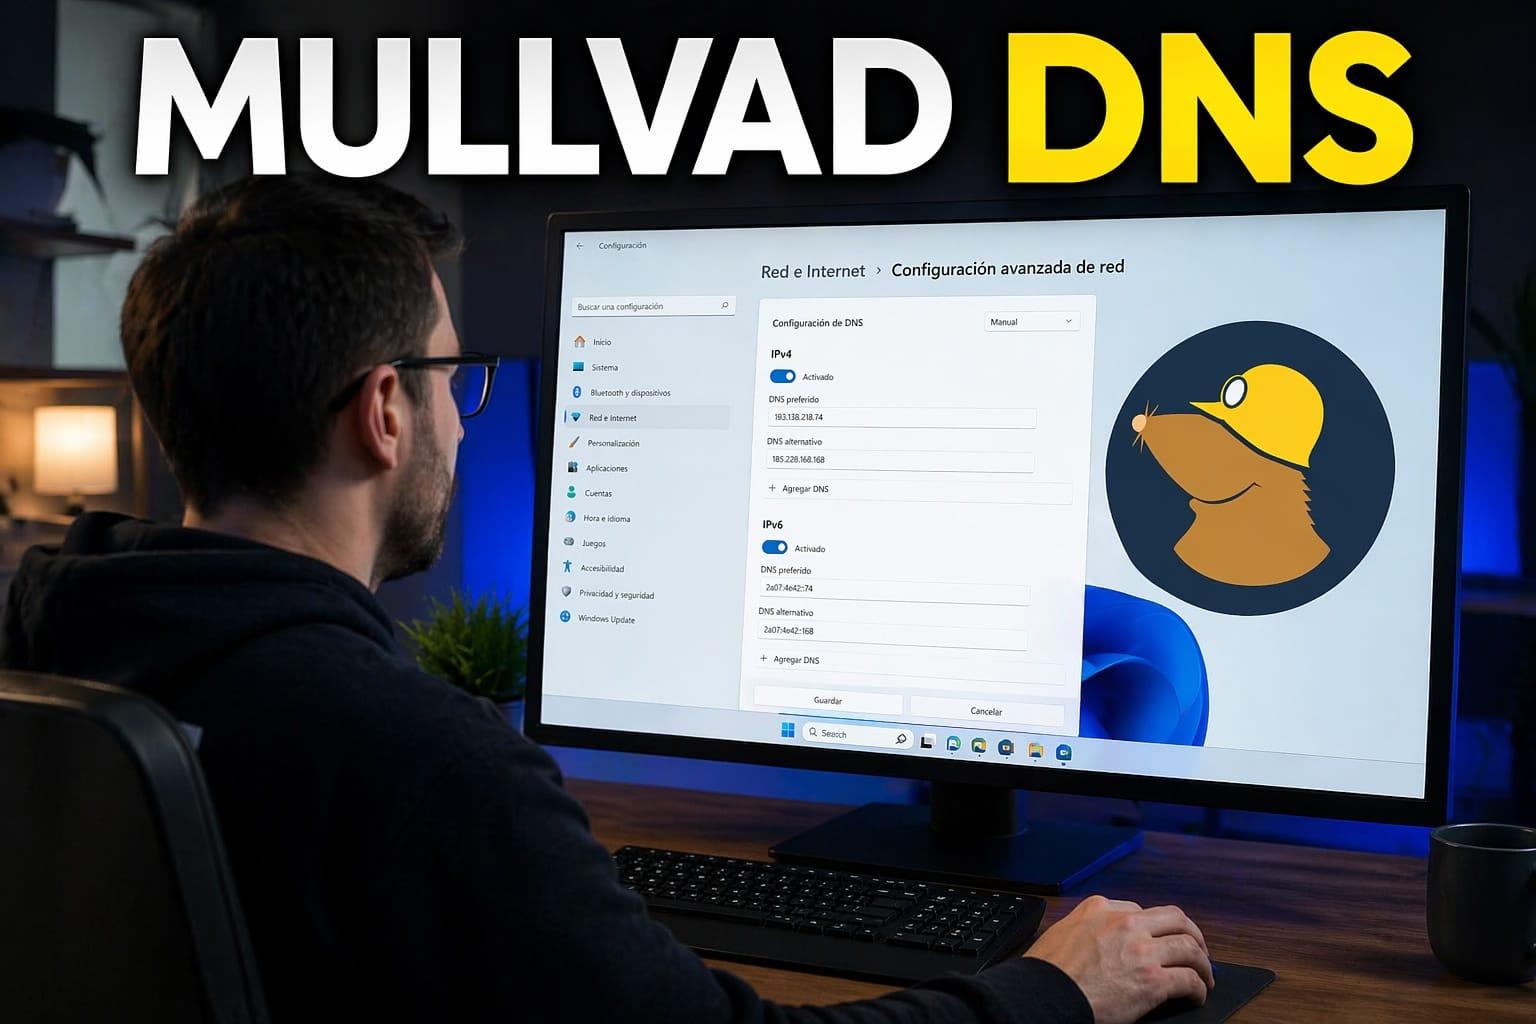
Якщо ви потрапили сюди, розмірковуючи, чи встановлення профілю DNS Mullvad на телефон або Mac дійсно змінює вашого постачальника DNS , ви не самотні. Багато людей помічають, що після встановлення профілю в їхніх мережевих налаштуваннях все ще відображаються такі сервери, як 1.1.1.1, або DNS-сервери їхнього інтернет-провайдера, що змушує їх думати, що щось не так. Насправді є один нюанс: iOS, macOS та багато браузерів керують DNS на кількох рівнях, і класичний інтерфейс «Системний DNS» не завжди точно відображає те, що відбувається «за лаштунками».
Крім того, Mullvad пропонує не просто будь-який DNS, а публічний зашифрований DNS-сервіс (DoH та DoT) з фільтрами конфіденційності , який можна використовувати, навіть якщо ви не є клієнтом їхньої VPN. Це викликає багато логічних питань: чи можуть вони надавати DNS через HTTPS, використовуючи DNS-сервери іншої компанії? Що станеться, якщо я підключуся до VPN? Чи втрачу швидкість? Як я можу бути впевненим, що я дійсно використовую їхні сервери, а не сервери свого інтернет-провайдера?
Що таке зашифрований публічний DNS Mullvad і для чого він використовується?
Публічний DNS-сервіс Mullvad — це DNS-резолвер, доступний через DNS через HTTPS (DoH) та DNS через TLS (DoT) . Замість надсилання DNS-запитів у звичайному тексті через UDP/TCP 53, пристрій встановлює зашифроване з’єднання (HTTPS або TLS) із серверами Mullvad, і всі запити інкапсулюються в цьому з’єднанні.
Головна мета — запобігти шпигунству третіх сторін (провайдерів інтернет-послуг, публічних мереж Wi-Fi тощо) за тим, які домени ви відвідуєте , коли ви не підключені до VPN Mullvad. Коли VPN активовано, ваші DNS-запити вже проходять через зашифрований тунель до резолвера на самому VPN-сервері, а додаткова перевага використання DoH/DoT зазвичай мінімальна і навіть контрпродуктивна з точки зору затримки.
Цікавою деталлю є те, що цей сервіс є публічним та безкоштовним, і не вимагає облікового запису Mullvad VPN . Ви можете використовувати його в браузерах, мобільних пристроях, комп’ютерах або навіть на системному рівні, якщо пристрій підтримує DoH або DoT.
Щоб допомогти з початковим розв'язанням, Mullvad підтримує дуже обмежений DNS-резолвер на порту 53 (UDP/TCP), який розпізнає лише імена типу dns.mullvad.net, adblock.dns.mullvad.net та подібні. Ідея полягає в тому, що клієнт може дізнатися IP-адресу зашифрованого резолвера перед використанням DoH/DoT; інші запити не обслуговуються в незашифрованому вигляді через цей канал.
Функції конфіденційності та безпеки DNS Mullvad
Окрім самого шифрування, публічний DNS-сервіс Mullvad включає кілька додаткових заходів конфіденційності користувачів , які варто зрозуміти, якщо ви шукаєте щось більше, ніж просто зміну DNS-сервера.
З одного боку, це включає налаштоване блокування контенту через різні профілі . Залежно від імені хоста DNS, яке ви використовуєте, ви можете блокувати рекламу, трекери, шкідливі домени, веб-сайти для дорослих, сайти азартних ігор та соціальні мережі. Це досить агресивний спосіб фільтрації на рівні DNS без необхідності вручну встановлювати списки на кожному пристрої.
Вони також реалізують мінімізацію QNAME – техніку, за допомогою якої сервер Mullvad мінімізує інформацію, якою він ділиться з іншими DNS-серверами під час процесу розв’язання проблем. Це означає, що авторитетні сервери, що беруть участь у ланцюжку, бачать менше даних про початковий запит, що обмежує розкриття вашої активності в Інтернеті.
Щодо доступності, Mullvad використовує службу anycast : кілька машин, розташованих у різних місцях, рекламують одну й ту саму IP-адресу DNS, а інтернет-маршрутизація повинна перенаправляти ваші запити до «найближчого» сервера з точки зору топології мережі. Якщо найближчий сервер виходить з ладу, трафік перенаправляється на наступний без необхідності змінювати будь-які конфігурації.
Важливо знати, що вони не використовують ECS (підмережа клієнта EDNS) і не мають DNS-серверів в Іспанії . Це означає, що для сервісів, які значною мірою залежать від геолокації (таких як CDN), деякі рішення можуть спрямовувати вас до точок присутності поблизу DNS-сервера Mullvad, а не до іспанського вузла. На практиці це може призвести до кількох мілісекунд додаткової затримки в певних ситуаціях.
Блокування профілів та імен хостів, доступних у Mullvad DNS
Вибрати потрібний тип фільтрації можна, змінивши ім'я хоста DNS, налаштоване в DoH або DoT . Кожне ім'я вказує на різний профіль з різними рівнями блокування:
- dns.mullvad.netЧиста роздільна здатність, без блокування реклами, трекерів чи чогось іншого. DNS без фільтрів.
- adblock.dns.mullvad.net: блокує рекламу та базове відстеження.
- base.dns.mullvad.netреклама + трекери + домени шкідливого програмного забезпечення.
- extended.dns.mullvad.netвсе вищезазначене плюс блокування соціальних мереж.
- family.dns.mullvad.net: реклама, трекери, шкідливе програмне забезпечення та контент для дорослих, а також інші категорії, призначені для сімейного використання.
- all.dns.mullvad.netПовний пакет, що включає блокувальники реклами, захист від відстеження, захист від шкідливих програм, захист від контенту для дорослих, захист від азартних ігор та захист соціальних мереж.
Щодо IP-адрес та інтеграції DoH/DoT , Mullvad публікує пари IPv4/IPv6 для кожного варіанта разом з відповідними портами (443 для DoH, 853 для DoT). Важливо зазначити, що ці IP-адреси не можна використовувати як стандартні DNS-сервери через порт UDP/TCP 53; вони призначені для резолверів, які розуміють зашифровані протоколи.
Наприклад, для опції «базовий» (блокування реклами, трекерів та шкідливого програмного забезпечення) ви можете знайти пов’язані адреси, такі як 194.242.2.4 (IPv4) та 2a07:e340::4 (IPv6), а також URL-адресу запиту DoH https://base.dns.mullvad.net/dns-query та порт TLS 853 для DoT.
Варто пам’ятати, що Mullvad не пропонує профілю, який блокує лише шкідливе програмне забезпечення . Мінімальний план, який включає захист від шкідливих доменів, також включає блокування реклами та трекерів. Якщо вам потрібні ексклюзивні фільтри шкідливого програмного забезпечення, вам доведеться шукати інший сервіс або уточнити фільтрацію, використовуючи власний резолвер.
Щодо прозорості, Mullvad детально описує у своєму репозиторії GitHub, які списки блокування входять до кожного профілю . Вони використовують широко відомі джерела, такі як OISD, AdGuard, Hagezi та UrlHaus, для шкідливого програмного забезпечення та спеціальні списки для певних екосистем (Alexa, Apple, Windows, Samsung тощо) для блокування трекерів. Їхня філософія зрозуміла: кілька ретельно підібраних списків, щоб уникнути потоку хибнопозитивних результатів.
Продуктивність, енікаст та поведінка залежно від вашого оператора
З практичної точки зору, служба DNS Mullvad не має такої розгалуженої мережі серверів, як деякі більші провайдери , але вона все ще досить добре працює з більшістю європейських з’єднань. Однак фактичний досвід значною мірою залежатиме від вашого інтернет-провайдера.
Оскільки сервіс працює за принципом anycast та не має ECS, оператор використовує BGP, щоб вирішити, до якого екземпляра Mullvad надсилати ваш трафік . Наприклад, у тестах з Іспанії деякі інтернет-провайдери направляли запити на європейські сервери (затримка близько 30-40 мс), тоді як інші проходили через вузли в Сполучених Штатах, що збільшувало затримку до понад 100 мс.
У таких випадках ви можете перевірити IP-адреси Mullvad DNS за допомогою функції ping, щоб перевірити, чи обслуговують вони вас з Європи чи США . Якщо ви постійно бачите час відповіді понад 100 мс, ймовірно, ваш інтернет-провайдер направляє запити за межі континенту. Для багатьох випадків це не буде серйозною проблемою, але це слід враховувати, якщо ви прагнете досягти найменшої можливої затримки.
Така поведінка означає, що не всі інтернет-провайдери однаково підходять для використання Mullvad DNS . Деякі провайдери дуже добре маршрутизують його до Європи, тоді як інші зрештою надсилають запити через Атлантику. Це не є збоєм сервісу як такого, а радше наслідком маршрутизації anycast та політики взаємоз’єднання кожної компанії.
Хоча це може здатися суттєвим обмеженням, для типового перегляду веб-сторінок, потокового передавання та онлайн-офісних завдань ці затримки рідко становлять серйозну проблему. Найбільший вплив ви помітите, якщо ви особливо чутливі до затримки (наприклад, висококонкурентні онлайн-ігри) або якщо ваше інтернет-з’єднання вже досить повільне.
Залежно від браузера, який ви використовуєте, ви можете налаштувати DNS через HTTPS безпосередньо в самому клієнті , не торкаючись параметрів DNS операційної системи. Це ключовий фактор для розуміння того, чому ви все ще бачите 1.1.1.1 або DNS-сервери маршрутизатора в налаштуваннях мережі: браузер може надсилати всі запити DoH до Mullvad, навіть якщо система все ще показує інші сервери.
Браузер Mullvad , заснований на Firefox та орієнтований на конфіденційність, за замовчуванням використовує DNS Mullvad без фільтрів. Офіційна рекомендація полягає в тому, щоб використовувати цей зашифрований DNS лише тоді, коли ви не підключені до VPN Mullvad, оскільки при активному тунелі DNS-запити обробляються на VPN-сервері, а використання DoH (DoH) також має тенденцію до збільшення затримки.
У самому браузері Mullvad (і у Firefox для комп’ютера) ви можете перейти до налаштувань «Конфіденційність і безпека» та ввімкнути «Безпечний DNS» з максимальним захистом . Потім у параметрах постачальника виберіть «Налаштування» та вставте одну з URL-адрес DoH, запропонованих Mullvad, наприклад:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
У Chrome, Brave та Edge процес схожий: у розділі «Конфіденційність/безпека» увімкніть використання «Безпечного DNS», виберіть власного постачальника та додайте одну з URL-адрес, згаданих вище. Іноді браузеру потрібен деякий час для перевірки нового сервера, тому ви можете побачити повідомлення «перевірте, чи цей постачальник дійсний»; просто зачекайте кілька хвилин і спробуйте ще раз.
Важливий момент: якщо ваш браузер використовує власний клієнт Domain Honor (DoH), він може ігнорувати DNS операційної системи . Це означає, що навіть якщо в мережевих налаштуваннях вашого комп’ютера вказано Cloudflare, Google DNS або DNS вашого маршрутизатора, трафік вашого браузера може насправді проходити через Mullvad. Саме це може статися, якщо ви встановите профіль DNS Mullvad на macOS/iOS, але також увімкнете внутрішній DoH браузера, який вказує на інший сервер.
Використання Mullvad DNS на Android, iOS, Windows, macOS та Linux
Якщо ви бажаєте застосовувати DNS Mullvad до всієї системи (а не лише до браузера), ви можете скористатися приватними параметрами DNS або профілями конфігурації, що пропонуються різними сучасними платформами.
На Android 9 та пізніших версіях у налаштуваннях мережі є опція «Приватний DNS». Якщо вибрати «Постачальник приватного DNS» та ввести одне з імен хостів Mullvad (dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net тощо), весь системний DNS-трафік намагатиметься пройти через DoT на цей сервер. Якщо Android виявить надмірну затримку або не вдасться підключитися, він вимкне цей приватний DNS, що може призвести до помилок у складних мережах.
В екосистемі Apple (нещодавні iOS, iPadOS та macOS) Mullvad пропонує спеціальні профілі конфігурації для DoH та DoT . Вони завантажуються з їхнього репозиторію GitHub, встановлюються через Налаштування/Система, після чого вся система готова до використання цих зашифрованих DNS-серверів. Ось тут і виникає плутанина: класична панель DNS у розділі «Мережа» може все ще відображати застарілі сервери (наприклад, 1.1.1.1), але фактичний трафік маршрутизується через цей профіль.
Є два обмеження, які слід пам’ятати про Apple:
- Якщо ви активуєте Приватне реле iCloudДеякі або всі ваші DNS-запити можуть надсилатися на сервери Apple, навіть якщо у вас встановлено профіль Mullvad.
- У macOS 13 та раніших версіях, Найкраще не встановлювати кілька DNS-профілів одночаснооскільки керування кількома профілями може бути проблематичним.
У Windows 11 система включає підтримку DNS на основі домену (DoH) на системному рівні. Ви можете редагувати налаштування DNS вашого мережевого інтерфейсу (Wi-Fi або Ethernet), призначити адреси IPv4/IPv6 Mullvad потрібному профілю, а потім вибрати опцію «DNS через HTTPS (шаблон вручну)», вказавши відповідну URL-адресу (наприклад, https://base.dns.mullvad.net/dns-query). Якщо ви використовуєте Wi-Fi та Ethernet на одному комп’ютері, бажано налаштувати обидва адаптери або переконатися, що жоден з них не заважає іншому.
У Linux (Ubuntu, Fedora та похідні) найпростіший спосіб – використовувати systemd-resolved. Налаштуйте файл resolved.conf для використання IP-адрес Mullvad як глобального DNS-сервера, увімкніть DNSOverTLS=yes (або opportunistic, якщо у вас виникли проблеми) та вкажіть /etc/resolv.conf на заглушку systemd-resolved. Після перезапуску служб команда resolvectl status повинна відображати Mullvad як поточний DNS-сервер.
Як перевірити, чи дійсно ви використовуєте DNS Mullvad
Після налаштування сервісу цілком нормально переконатися у відсутності витоків DNS або запитів, що проходять через інші сервери . Mullvad пропонує дуже просту сторінку для цього на своєму офіційному вебсайті.
З вашого браузера ви можете перейти за посиланням https://mullvad.net/check . Якщо конфігурація правильна, у розділі DNS з’явиться повідомлення «Витоків DNS немає», а після розгортання деталей ви побачите, що ім’я хоста сервера, що використовується, містить «dns», наприклад, щось на кшталт se-mma-dns-001.mullvad.net. Це доказ того, що запити надходять до інфраструктури Mullvad.
Якщо на тій самій сторінці відображаються резолвери, що належать вашому оператору, Google, Cloudflare або іншим постачальникам, це означає, що ваш пристрій або браузер все ще надсилає деякі або всі ваші запити за межі Mullvad . У такому випадку перевірте, чи у вашому браузері ввімкнено накладні витрати домену (DoH), що вказують на інший сервіс, проксі-сервер SOCKS 5 з увімкненою опцією «Проксі DNS під час використання SOCKS v5» (типово для Firefox з проксі Mullvad) або інші проміжні рівні.
Також важливо пам’ятати, що коли ви підключені до VPN Mullvad , програма сама направляє ваш DNS до резолверів VPN-сервера, до якого ви підключені. Одночасне використання зашифрованого публічного DNS може бути зайвим або навіть призвести до проблем із затримкою чи роздільною здатністю, тому офіційна рекомендація – резервувати публічний DNS на випадок, коли ви не використовуєте VPN.
Блокування контенту: як це працює та чого очікувати
Механізм блокування контенту Mullvad DNS є відносно простим, але ефективним. Коли ви запитуєте домен, який відображається у вибраних списках блокування, резолвер просто відповідає, що ім'я не існує (повертаючи NXDOMAIN). Браузер інтерпретує це як домен, що не має IP-адреси, і пов'язаний з ним контент просто не завантажується.
Це дозволяє блокувати значну кількість реклами, трекерів, шкідливих доменів, веб-сайтів для дорослих, сайтів азартних ігор та платформ соціальних мереж без встановлення розширень на кожному пристрої. Однак блокування на рівні DNS має структурні обмеження: наприклад, воно не може ефективно фільтрувати рекламу з платформ, які розміщують рекламу та основний контент з того ж домену (як це часто буває з YouTube).
Ось чому Mullvad навіть рекомендує поєднувати свій DNS із блокувальниками контенту браузера, такими як uBlock Origin, який фактично попередньо встановлений у браузері Mullvad. DNS діє як перша лінія захисту, значно зменшуючи загальний шум, а розширення точно налаштовує фільтрацію в самому браузері.
Підхід Mullvad має перевагу, оскільки вибір списків дуже ретельно підібраний . Вони не просто додають десятки блок-листів заради власного досвіду, а радше обирають надійні джерела, які мінімізують хибні спрацьовування. Це робить баланс між захистом і сумісністю цілком прийнятним для домашнього або навіть професійного використання.
З технічної точки зору, якщо ви хочете заглибитися глибше, репозиторій Mullvad на GitHub показує, які саме списки використовуються в кожному профілі (adblock, базовий, розширений, сімейний, усі) , а також оригінальне джерело кожного з них. Це дозволяє оцінити, чи може якийсь список суперечити вашим потребам (наприклад, якщо ви користуєтеся дуже нішевими сервісами, які часто помилково потрапляють до списків деяких агресивних систем блокування реклами).
Зрештою, публічний DNS від Mullvad став дуже привабливим варіантом для тих, хто хоче покращити свою конфіденційність та зменшити спам, не покладаючись на технологічних гігантів чи DNS-сервери за замовчуванням свого інтернет-провайдера. Він має свої недоліки — в Іспанії немає DNS-серверів, він не підтримує ECS, не пропонує профілі «лише для шкідливого програмного забезпечення», а його продуктивність сильно залежить від маршрутизації кожного інтернет-провайдера — але натомість він пропонує прозору фільтрацію, наскрізне шифрування запитів та підхід, що відповідає філософії конфіденційності бренду.
Індекс
- 1 Що таке зашифрований публічний DNS Mullvad і для чого він використовується?
- 2 Функції конфіденційності та безпеки DNS Mullvad
- 3 Блокування профілів та імен хостів, доступних у Mullvad DNS
- 4 Продуктивність, енікаст та поведінка залежно від вашого оператора
- 5 Налаштування DNS Mullvad у веббраузерах
- 6 Використання Mullvad DNS на Android, iOS, Windows, macOS та Linux
- 7 Як перевірити, чи дійсно ви використовуєте DNS Mullvad
- 8 Блокування контенту: як це працює та чого очікувати