- Сегментирането на мрежата в добре планирани и изолирани VLAN мрежи драстично намалява въздействието на инциденти със сигурността.
- Функции на ниво 2, като DHCP Snooping, Dynamic ARP Inspection и Port Security, са ключови срещу вътрешни атаки.
- ACL, DNS филтрирането и инспекцията на ниво 3 и 4 засилват контрола на трафика между VLAN мрежи и към интернет.
- Комбинацията от сигурно управление, одити и обучение на персонала поддържа сигурността на VLAN мрежите в дългосрочен план.
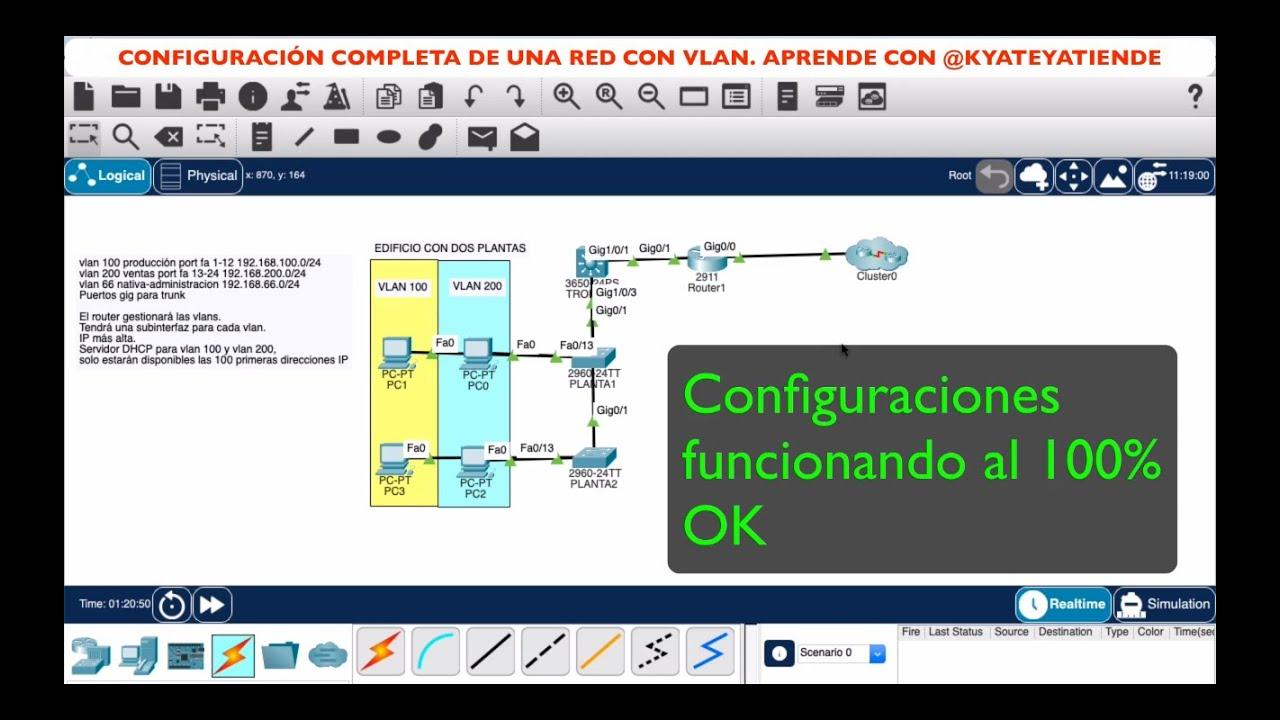
Във всяка сравнително сериозна корпоративна мрежа, VLAN мрежите вече не са лукс, а необходимост. Разделянето на трафика по отдел, услуга и ниво на критичност е от основно значение за предотвратяване на ескалацията на един-единствен инцидент в глобален проблем, който парализира половината организация. Но самото създаване на VLAN мрежи не е достатъчно: ако не са правилно проектирани и защитени, те отварят вратата за много опасни атаки.
Следователно, когато говорим за разширена VLAN конфигурация и сигурност, не говорим само за присвояване на идентификатори и портове. Говорим за планиране, логическо сегментиране, контрол на достъпа, непрекъснато наблюдение и използването на специфични функции на комутатора, като DHCP Snooping, Dynamic ARP Inspection и Port Security, в допълнение към политиките на Layer 3 и Layer 4. Ще разгледаме всичко спокойно, но с практичен и сравнително „реален“ подход.
Планиране на VLAN и организация на мрежата
Преди да докоснете и една единствена команда на комутатора, е важно да седнете и да помислите как ще бъде структурирана мрежата. Доброто планиране на VLAN започва с ясното определяне на областите, отделите или секциите на компанията, които се нуждаят от логическа изолация: човешки ресурси, финанси, разработка, гост VLAN , IoT устройства и др.
Идеята е инцидент в една част от мрежата да не засяга директно останалите. Ако машина в гостевата VLAN мрежа е компрометирана, тя не би трябвало да може лесно да достигне до счетоводната VLAN мрежа или критичните сървъри . Това изисква създаване на отделни VLAN мрежи и от самото начало да се дефинира какъв трафик може да тече между тях и с какви ограничения.
В допълнение към разделянето по отдели, обикновено е препоръчително да се резервира специфична VLAN мрежа за управление за администриране на комутатори, рутери и други мрежови устройства. Въпреки че тази VLAN мрежа за управление все още не е създадена в справочния материал, това е стъпка, която си струва да се планира, за да се предотврати управлението на конфигурацията от мрежата на един и същ потребител, което представлява ясен риск.
Друг ключов аспект на планирането е да се гарантира, че всяка VLAN е добре изолирана и защитена с допълнителни механизми: списъци за контрол на достъпа (ACL), вътрешни защитни стени , контрол на достъпа, базиран на роли, и последователни политики за сигурност. Не става въпрос само за сегментиране, а за прецизен контрол на това какъв тип трафик е разрешен между сегментите.
И накрая, добрата организация включва документиране на това кои VLAN мрежи са присвоени на кои портове, кои устройства са свързани към всяка VLAN мрежа и какви правила за комуникация се прилагат между тях. Тази документация е безценна при разследване на инцидент или разширяване на инфраструктурата.
Непрекъснато наблюдение и надзор на движението
След като VLAN мрежите са дефинирани и конфигурирани, работата не свършва. Непрекъснатото наблюдение на активността във всеки сегмент е от съществено значение. Ако поведението на мрежата не се наблюдава, атаките могат да останат незабелязани твърде дълго.
За да се постигне това, се препоръчва използването на инструменти за анализ на трафика в реално време , които могат да откриват аномалии, подозрителни модели и необичайни пикове в специфични VLAN мрежи. Това включва решения за мрежов мониторинг, системи за откриване на прониквания (IDS/IPS) и платформи за анализ на лог файлове.
Освен това, добре дефиниран план за реагиране при инциденти е от съществено значение : какво да се направи, ако се открие аномален трафик във VLAN, как да се изолира порт, как да се блокира IP диапазон или как бързо да се отнеме достъп. Откриването на атака е от малка полза, ако организацията не знае как да реагира незабавно.
Също толкова важно е да се следят промените в конфигурацията на комутаторите и рутерите. Използването на инструменти за управление на конфигурацията и проследяване на промените помага да се гарантира, че правилата за сигурност остават последователни и че никой (случайно или злонамерено) не променя политиката, без да остави следа.
Накратко, VLAN мрежите не са нещо, което настройвате и забравяте: те се нуждаят от наблюдение в реално време, предупреждения и редовни прегледи, за да се гарантира, че продължават да изпълняват функцията си за ограничаване и защита.
Политики за достъп, базирани на роли, и вътрешен контрол
Сегментирането на VLAN трябва да бъде допълнено от политики за контрол на достъпа, базиран на роли (RBAC). Това означава, че всеки потребител или група получава много ясен набор от разрешения и привилегии, съобразени с неговата роля в организацията, без ненужен достъп.
Например, HR персоналът не се нуждае от достъп до сървъри за разработка, а екипът за разработка не се нуждае от достъп до базата данни за заплати. Дефинирането на тези граници и прилагането им чрез ACL, вътрешни защитни стени или контроли за удостоверяване на VLAN драстично намалява повърхността за атака.
Важно е също така да се ограничи достъпът до чувствителна информация въз основа на ролята, дори в рамките на една и съща VLAN. Въпреки че споделят сегмент, не всички потребители трябва да имат еднакво ниво на видимост или възможност да действат върху мрежовите ресурси и системи.
Тези политики за достъп не остават само на логическо ниво: те трябва да бъдат синхронизирани с корпоративни директории (като AD/LDAP), политики за защитна стена и механизми за удостоверяване на кабелни и безжични мрежи . По този начин членството в група или роля автоматично определя към коя VLAN е присвоен потребителят и какво може да прави в нея.
Комбинирането на добра дефиниция на роли с добре проектирани VLAN мрежи води до много по-стабилен модел с най-малко привилегии, което затруднява нападател, който компрометира акаунт, да се движи странично през мрежата, без да се сблъсква с бариери.
Актуализации на сигурността и управление на устройства
Добре проектираната архитектура е безполезна, ако поддържащото оборудване е пълно с уязвимости. Комутаторите, рутерите и защитните стени, които управляват VLAN мрежи, трябва постоянно да се актуализират с корекции и актуализации за сигурност , тъй като често стават обект на специфични експлойти.
Препоръчително е да се установи редовен процес за преглед на бюлетините на производителя, планиране на прозорци за поддръжка и прилагане на актуализации на фърмуера и софтуера. Неограниченото отлагане на тези задачи оставя известните уязвимости уязвими за експлоатация сравнително лесно.
От страна на управлението се препоръчва да се деактивират несигурни протоколи за управление (като Telnet или некриптиран HTTP) и да се използват защитени отдалечени методи като SSH и HTTPS за конзолата за управление. Освен това, VLAN мрежата за управление трябва да е достъпна само от оторизирани устройства.
Мониторингът на конфигурацията също е ключов. Поддържането на резервни копия, контролирането на това кой прави промени и сравняването на версии ви позволява да откривате неоторизирани модификации или грешки в конфигурацията , които биха могли да отслабят сигурността на VLAN.
И накрая, интегрирането на мрежови устройства в централизирани системи за регистриране (например SIEM) помага за съпоставяне на събития, което улеснява откриването на тенденции и потенциални опити за атака , които засягат множество VLAN мрежи едновременно.
Обучение и информираност на персонала
Най-модерните механизми за периметърна сигурност са безполезни, ако човешкият елемент се провали на всяко ниво. От съществено значение е персоналът да бъде обучен в най-добрите практики за мрежова сигурност , особено по отношение на ежедневното използване на корпоративни ресурси.
Препоръчително е служителите да бъдат обучени как да идентифицират и докладват потенциални опити за фишинг, как да не свързват непознати или лични устройства към мрежовите портове на компанията без разрешение и как да спазват вътрешните политики за използване на инфраструктурата.
Акцентът трябва да се постави и върху създаването и управлението на силни пароли , използването на многофакторно удостоверяване, когато е възможно, и важността да не се споделят идентификационни данни с колеги или да се използват повторно ключове в множество услуги.
Повишаването на осведомеността включва обяснение, на ясен и достъпен език, защо съществуват VLAN мрежи и защо част от достъпа е ограничен. Когато потребителите разбират, че това се прави, за да се защитят фирмените данни (и в много случаи тяхната лична информация), те са склонни да бъдат по-склонни да сътрудничат, отколкото ако ограниченията просто се налагат без контекст.
В обобщение, сигурността на VLAN не е само отговорност на ИТ отдела; тя изисква ежедневното участие и ангажираност на целия персонал за намаляване на вероятността от инциденти, дължащи се на човешка грешка.
Удостоверяване и контрол на мрежовия достъп (802.1X и NAC)
Ключова стъпка за засилване на сигурността във VLAN среди е внедряването на надеждна система за удостоверяване на устройства и потребители, преди да им се предостави достъп до мрежата. Тук се намесва стандартът 802.1X, широко използван в кабелни и корпоративни Wi-Fi мрежи.
С 802.1X, портът на комутатора действа като „гейткипър“ и не позволява пълен трафик, докато свързаното устройство не се удостовери успешно с централен сървър за удостоверяване (обикновено RADIUS или TACACS+). В зависимост от идентификационните данни, може да бъде зададена конкретна VLAN мрежа или да се приложат специфични политики.
Този модел обикновено се допълва от решения за контрол на мрежовия достъп (NAC) , които проверяват не само потребителското име и паролата, но и състоянието на устройството: дали има антивирусен софтуер, дали е актуален, дали отговаря на определени изисквания за сигурност и т.н. Устройствата, които не преминат проверките, могат да бъдат изпратени към карантинна VLAN мрежа.
Предимството на този подход е, че значително намалява възможността нарушител да свърже устройство към неизползван порт на комутатора и да получи достъп без повече шум. Дори и да успее физически да се включи, ще трябва да преодолее правилата за удостоверяване и NAC, преди да може да комуникира с останалата част от мрежата.
Внедряването на 802.1X и NAC добавя известна сложност и изисква добро планиране, но е един от най-ефективните начини за контрол на това кой действително влиза във всяка VLAN и за предотвратяване на влизането на неоторизирани устройства в критични сегменти.
Защити от ниво 2: чести атаки и контрамерки
Повечето атаки срещу локални мрежи (LAN) са насочени към слой 2 на OSI модела, възползвайки се от общоприетото предположение, че всичко „в локалната мрежа“ е надеждно. Нищо не може да бъде по-далеч от истината: съществува широк набор от техники за манипулиране на трафика между хостове в рамките на една и съща VLAN.
Тези атаки включват подправяне на MAC адреси, преливане на комутационни таблици, фалшифициране на ARP, използване на неоторизирани DHCP сървъри и злонамерено инжектиране на трафик, предназначено да експлоатира уязвимости в крайни потребители или мрежови устройства.
За да смекчат тези рискове, производителите на комутатори са включили специфични функции. Ключов елемент е контролът на мрежовия достъп (NAC), който вече споменахме и който ограничава достъпа до устройства, които не отговарят на дефинираните правила . Но има и специфични механизми за спиране на много често срещани атаки.
Един от най-мощните инструменти е DHCP Snooping, който ви позволява да решите кои портове се считат за надеждни за изпращане на DHCP отговори. Това предотвратява свързването на фалшив DHCP сървър с нападател и присвояването на злонамерени IP адреси и мрежови параметри на потребителите.
Друг основен компонент на ниво 2 е динамичната ARP инспекция (DAI), която валидира ARP отговорите, като ги сравнява с базата данни, генерирана от DHCP snooping или статични таблици. Това намалява възможността за ARP spoofing и атаки от типа „човек по средата“ в рамките на една и съща VLAN.
DHCP Snooping: осигуряване на разпределението на IP адреси
Атаките с DHCP spoofing включват внедряване на фалшив DHCP сървър, който реагира по-бързо от легитимния сървър, предоставяйки манипулирани IP адреси и шлюзове. В резултат на това мрежовите устройства могат да започнат да изпращат трафика си където пожелае атакуващият, с всички потенциални последици.
За да се предотврати това, функцията DHCP Snooping е активирана на комутатора , което налага дефинирането на това кои портове са „доверени“ за изпращане на DHCP отговори и кои са „недоверени“. Обикновено портът към DHCP сървъра или защитната стена, действаща като сървър, се маркира като доверен, а портовете към потребителите се оставят като недоверени.
В практически пример за VLAN 20, типичната конфигурация на Cisco комутатор би включвала нещо като активиране на DHCP Snooping глобално и след това на съответната VLAN, маркиране на интерфейса към DHCP сървъра като доверен порт и ограничаване на честотата на DHCP съобщенията на потребителските портове:
Switch(config)# ip dhcp snooping
Switch(config)# ip dhcp snooping vlan 20
интерфейс Gi0/0 на Switch(config)#
Switch(config-if)# ip dhcp snooping trust
Диапазон на интерфейса на превключвателя (конфигурация)# Gi1/0 – 3
Switch(config-if-range)# ip dhcp snooping limit rate 10
С тази конфигурация само довереният порт може да предоставя валидни DHCP отговори , а скоростта на DHCP трафика на потребителските портове също е ограничена, за да се смекчат атаките от претоварване или аномално поведение.
След като DHCP Snooping е активиран, комутаторът поддържа база данни с IP-MAC-порт връзки, които след това ще се използват като отправна точка за други функции за сигурност, като например динамична ARP инспекция, като по този начин се засилва целостта на информацията за адресиране в мрежата.
Динамична ARP инспекция (DAI): защита срещу ARP Spoofing
ARP Spoofing е класическа атака в локални мрежи: нападателят изпраща фалшиви ARP отговори, свързвайки своя MAC адрес с IP адреса на шлюз или друго устройство, като по този начин успява да прихване, пренасочи или промени трафика между жертвите в рамките на една и съща VLAN.
Динамичната ARP инспекция (DAI) влиза в действие именно за да спре тази техника в източника ѝ. Когато DAI е активирана във VLAN, комутаторът прихваща ARP пакети и ги валидира спрямо базата данни за IP-MAC връзки , получена чрез DHCP snooping или статични конфигурации.
В случай на VLAN 20, активирането на DAI може да се извърши с набор от команди, подобни на:
Switch(config)# ip arp проверка vlan 20
интерфейс Gi0/0 на Switch(config)#
Switch(config-if)# проверка на IP ARP доверие
Портът, маркиран като надежден, обикновено е този, който се свързва с DHCP сървъра или шлюза, докато останалите потребителски портове се считат за ненадеждни и техните ARP съобщения се проверяват подробно. Всеки ARP пакет, който не съответства на базата данни на DHCP Snooping или конфигурираните правила, се блокира.
Това значително усложнява ARP spoofing атаките, тъй като комутаторът няма да приема произволно изфабрикувани IP-MAC съпоставяния. Тази защита е особено ценна в среди с много потребители, където едно компрометирано устройство може да се опита да шпионира или манипулира трафика на други.
Защита на ниво 3 и ниво 4: ACL, филтриране и DPI
VLAN мрежите осигуряват сегментация на ниво 2, но за да се контролира наистина какъв трафик може да преминава между тях, са необходими мерки на по-високите нива, особено ниво 3 (IP) и ниво 4 (TCP/UDP) . Списъците за контрол на достъпа (ACL) са основният инструмент за това.
Чрез използване на списъци за контрол на достъпа (ACL), конфигурирани на рутери, комутатори от ниво 3 или защитни стени, можете да дефинирате много подробно кои VLAN мрежи могат да комуникират с кои, кои протоколи са разрешени, от кои IP адреси и на кои портове. Това ви позволява да изолирате чувствителни мрежи, да ограничите услугите и да намалите страничното движение на потенциални нападатели.
В допълнение към ACL, много устройства за сигурност включват филтриране на пакети и Deep Packet Inspection (DPI) , които анализират съдържанието и поведението на трафика, за да открият злонамерени модели, дори когато се използват стандартни портове или техники за избягване.
Например, можете да дефинирате специфични ACL за DNS, HTTP или друг критичен протокол, като позволявате трафик само към доверени сървъри и блокирате всички останали. Това е особено полезно за намаляване на въздействието на DNS спуфинга или манипулираните отговори от неупълномощени източници.
Взети заедно, защитата на ниво 3 и 4 действа като втора линия на защита, която подсилва изолацията на VLAN и гарантира, че трафикът между тях и към интернет отговаря на политиките за сигурност на организацията.
Филтриране на DNS трафик със специфични ACL
Един от най-опасните вектори на атака в съвременните мрежи е манипулирането на DNS, тъй като позволява на атакуващите да пренасочват потребители към фалшиви уебсайтове, въпреки че URL адресът изглежда легитимен. За да се смекчи този риск във VLAN, може да се създаде ACL, който да филтрира DNS трафика и да позволява отговори само от конкретни, надеждни сървъри.
Нека си представим, че в мрежа с VLAN 20 искаме да разрешим DNS отговори само от оторизирани сървъри , например публичните DNS сървъри на Google и Cloudflare, дефинирани в защитна стена на pfSense: 8.8.8.8 и 1.1.1.1. ACL може да изглежда така:
Switch(config)# ip списък за достъп разширен DNS_FILTER
Switch(config-ext-nacl)# разрешение udp хост 8.8.8.8 произволно уравнение 53
Switch(config-ext-nacl)# разрешение udp хост 1.1.1.1 произволно уравнение 53
Switch(config-ext-nacl)# deny udp any any eq 53
Switch(config-ext-nacl)# разреши ip any any
Диапазон на интерфейса на превключвателя (конфигурация)# Gi1/0 – 3
Switch(config-if-range)# ip access-group DNS_FILTER в
С тази конфигурация, потребителските портове ще приемат DNS трафик само от тези сървъри , блокирайки отговори от неоторизирани DNS сървъри, които може да действат злонамерено. Това затруднява използването на DNS спуфинг във VLAN мрежата.
Струва си да се помни, че дори пакетите да се филтрират на комутатора, е добра идея да имате последователна политика на защитната стена и на самия DNS сървър или рекурсивно разрешаване, която да предотвратява използването на сървъри извън контрола на компанията от компютри за заобикаляне на ограниченията.
Защита на портове: Ограничаване и контрол на MAC адресите
Друг много полезен механизъм за засилване на сигурността на VLAN е Port Security. Тази функция ви позволява да ограничите броя на MAC адресите, които могат да се появят на всеки порт на комутатора, блокирайки или ограничавайки достъпа, ако бъдат открити неоторизирани устройства.
В практически сценарий, може да се реши, че всеки потребителски порт във VLAN 20 позволява само един MAC адрес, което предотвратява свързването на неоторизиран комутатор или второ устройство, което „се допълва“ на същия мрежов порт. Освен това, може да се използва опцията „залепване“, така че комутаторът автоматично да научи MAC адреса, който счита за легитимен.
Типична конфигурация на Cisco комутатор за портове Gi1/0 до Gi1/3 може да изглежда по следния начин:
Диапазон на интерфейса на превключвателя (конфигурация)# Gi1/0 – 3
Switch(config-if-range)# достъп до режим на switchport
Switch(config-if-range)# достъп до switchport vlan 20
Switch(config-if-range)# switchport сигурност на порта
Switch(config-if-range)# switchport port-security maximum 1
Switch(config-if-range)# switchport port-security mac-address sticky
Switch(config-if-range)# switchport нарушение на сигурността на порта ограничаване
По този начин, ако бъде открит нов MAC адрес на порт, конфигуриран с Port Security, комутаторът предприема определеното действие (в този случай „ограничаване“, за да ограничи трафика и да генерира дневници на събитията). Това намалява възможността за физически атаки чрез спуфинг или неоторизирани връзки към вътрешната мрежа.
В комбинация с DHCP Snooping и DAI, Port Security помага за значително по-голяма сигурност на VLAN мрежата, особено в среди, където е неизвестно какво може да свърже потребителят към свободен порт, ако няма контрол.
Сигурно управление и редовни одити на инфраструктурата
За да останат всички тези мерки ефективни във времето, е необходим строг модел за управление и мониторинг на мрежовата инфраструктура. Това включва използването на защитени протоколи за дистанционно администриране, централизирани конфигурации и проследяване на промените.
Силно препоръчително е да използвате SSH за достъп до конзолите на комутатори и рутери, и HTTPS за управление на уеб интерфейса, когато е необходимо. Същевременно е препоръчително да деактивирате по-стари или несигурни протоколи, които биха могли да разкрият идентификационни данни или конфигурации в обикновен текст, ако някой подслушва трафика.
Освен това, внедряването на инструменти за управление на конфигурацията и контрол на версиите ви позволява да поддържате актуално копие на състоянието на всяко устройство, да откривате неочаквани промени и бързо да възстановявате конфигурацията в случай на грешка или хардуерен отказ.
От друга страна, е важно да се провеждат редовни оценки и одити на сигурността: сканиране за уязвимости, вътрешни тестове за проникване, анализи на риска и подробни прегледи на VLAN политиките. Това помага за откриване на слабости, остарели конфигурации или несъответствия, които биха могли да се превърнат в входни точки за атаки.
Този проактивен подход позволява мерките за сигурност да се коригират с промяната на инфраструктурата, добавянето на нови VLAN мрежи или появата на нови видове заплахи, които преди това не са били на радара.
Чрез комбиниране на внимателно планиране на VLAN, ефективна сегментация по отдели, усъвършенствани механизми от ниво 2, като DHCP Snooping, Dynamic ARP Inspection и Port Security, заедно с политики от ниво 3 и 4, DNS филтриране, сигурно управление на устройства и непрекъснато наблюдение, мрежата получава значителна устойчивост. Резултатът е среда, в която една атака или инфекция на машина не се превръща автоматично в бедствие, тъй като логическите бариери, контролът на достъпа и инструментите за инспекция ограничават въздействието и улесняват ранното откриване, при условие че са подкрепени от обучен персонал и ясни процеси за реагиране при инциденти.