- Firewall řídí síťový provoz aplikací pravidel založených na IP adresách, portech, protokolech a aplikacích, aby blokoval neoprávněný přístup.
- Kombinace firewallu routeru, operačního systému a případně NGFW a segmentace poskytuje účinnou hloubkovou ochranu.
- Správné navrhování síťových zón, ACL a záznamů a testování konfigurace pomocí bezpečnostních testů je v podnikovém prostředí klíčové.
- Vypnutí firewallu z praktických důvodů vystavuje systém vážným rizikům; správným přístupem je nastavit specifická pravidla a udržovat je vždy aktivní.
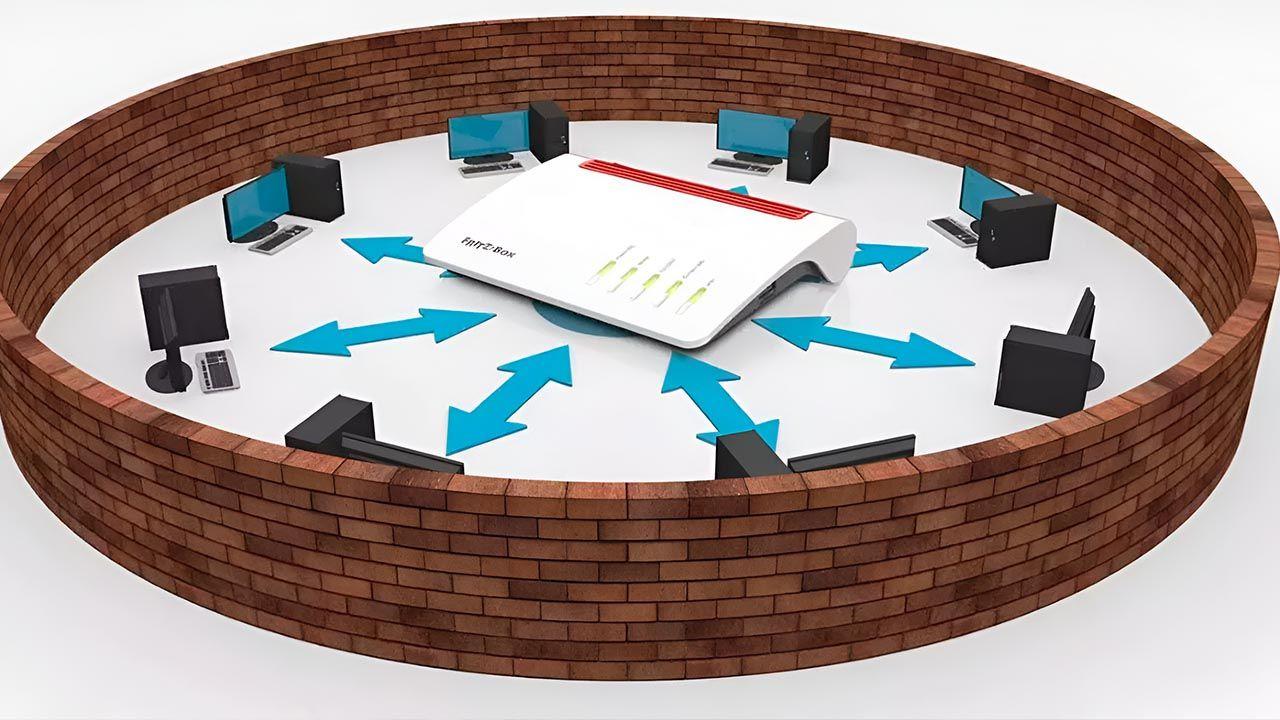
V každé moderní síti, od domácí Wi-Fi až po infrastrukturu velkých podniků, je firewall první linií obrany proti útokům, neoprávněnému přístupu a únikům dat. Bez správné konfigurace je to, jako byste nechali pootevřené vchodové dveře: nic se nemusí stát… dokud se to nestane.
Přesto mnoho uživatelů a dokonce i některé organizace mají své firewally spuštěné s výchozím nastavením, aniž by skutečně chápali, co dělají nebo jak je upravit . Zde najdete komplexního a velmi praktického průvodce tím, co je firewall, jak jej konfigurovat v prostředí Windows, macOS, Linux, routerů a serverů, a také pokročilé osvědčené postupy (NGFW, segmentace, protokolování, další nástroje), abyste si mohli přizpůsobit úroveň ochrany svému prostředí, aniž byste se museli zahltit.
Co je firewall a proč je tak důležitý?
Firewall je systém, který analyzuje provoz vstupující do vaší sítě nebo zařízení a vystupující z ní a na základě sady pravidel rozhoduje, co povolit a co blokovat. Tento provoz se skládá z datových paketů, které putují pomocí různých protokolů (TCP, UDP, ICMP atd.) a portů.
Myšlenka je jednoduchá: firewall funguje jako filtr a bariéra mezi zařízením nebo interní sítí a internetem . Kontroluje, odkud paket pochází, kam směřuje, který port používá a jaký typ obsahu přenáší. Pokud splňuje povolené pravidlo, propustí ho; pokud ne, zablokuje ho. Tato logika nabízí jasné výhody: větší zabezpečení, nižší pravděpodobnost infekce malwarem a větší kontrolu nad tím, co přichází a co odchází.
Představte si svůj firewall jako vstupní dveře do vašeho digitálního domova : vy rozhodujete, koho pustíte dovnitř, koho necháte venku a které části domu může každý host navštívit. Firewall navíc nejenže zastavuje útoky, ale také vám umožňuje omezit přístup k určitým webovým stránkám nebo aplikacím, které sice nejsou škodlivé, ale nechcete je používat (například sociální média v podnikovém prostředí).
V reálném světě se setkáváme se dvěma hlavními typy firewallů: softwarové firewally (integrované do operačního systému nebo instalované jako program) a hardwarové firewally (dedikovaná zařízení, často integrovaná do profesionálních nebo podnikových routerů). Kromě toho existují firewally nové generace (NGFW) , které kombinují několik vrstev pokročilého zabezpečení, hloubkovou inspekci paketů, IPS a funkce segmentace a kontroly aplikací.
Typy firewallů, se kterými se můžete setkat
V rámci zastřešujícího termínu „firewall“ existuje několik technologií s různými přístupy. Jejich pochopení vám pomůže vědět, na co se díváte, když kontrolujete konfiguraci routeru, operační systém nebo podnikovou síťovou bránu firewall (NGFW).
První skupinu tvoří firewally s filtrováním paketů . Ty vytvářejí kontrolní body na routerech nebo přepínačích a provádějí jednoduchou kontrolu každého paketu na základě zdrojové IP adresy, cílové IP adresy, portu a protokolu. Jsou rychlé, ale neanalyzují obsah do hloubky.
Pak existují brány firewall na úrovni okruhů , které se zaměřují na schvalování nebo zamítání připojení na základě stavu relace, aniž by podrobně kontrolovaly každý paket. Jsou velmi efektivní, ale méně účinné při detekci složitých hrozeb.
Stavové inspekční brány firewall kombinují informace o paketech se sledováním TCP připojení. Udržují tabulku aktivních relací a ověřují, zda provoz odpovídá povolenému toku, čímž poskytují robustnější ochranu než jednoduché statické filtrování.
Máme také brány na úrovni aplikací neboli proxy firewally . Ty fungují na aplikační vrstvě a kontrolují HTTP, FTP a další provoz, což umožňuje velmi detailní zásady založené na typu aplikace nebo dokonce obsahu. Tento přístup tvoří základ mnoha cloudových firewallů a nástrojů pro hloubkovou kontrolu provozu.
Firewally nové generace (NGFW) integrují hloubkovou inspekci, kontrolu aplikací, funkce systému prevence narušení (IPS), filtrování webových kategorií, pokročilou analýzu souborů a stále častěji i funkce založené na umělé inteligenci. Mohou být nasazeny jako fyzická zařízení, virtuální počítače nebo cloudové služby.
Dále můžeme na základě jejich umístění rozlišovat mezi softwarovými firewally (na každém počítači, serveru nebo zařízení) a hardwarovými firewally (dedikovaná zařízení na perimetru sítě). Kromě toho existují cloudové firewally , které fungují jako velké proxy servery schopné škálování a ochrany distribuovaných prostředí a organizací s mnoha uživateli a lokalitami.
Firewall na routeru: první linie obrany ve vaší síti
Router, který máte doma nebo v kanceláři, má obvykle vestavěný firewall a NAT/PAT . To znamená, že ve výchozím nastavení nikdo nemůže otevřít přímé připojení z internetu k vašim interním zařízením, pokud není zapnuto přesměrování portů, aktivní DMZ nebo nejsou špatně nakonfigurovány protokoly, jako je UPnP.
Typická politika moderního routeru je „odmítnout veškerý příchozí provoz, pokud není výslovně povolen “. Toto pravidlo je posíleno protokolem IPv4 NAT/PAT: interní zařízení používají soukromé IP adresy a router převádí jejich odchozí připojení na veřejnou IP adresu. Jakýkoli pokus o zahájení komunikace z internetu bez otevřeného portu nebo předem existujícího pravidla bude odmítnut.
Proto je tak nebezpečné otevírat DMZ na počítači v lokální síti, který nemá správně nakonfigurovaný vlastní firewall: tento počítač bude kompletně vystaven internetu a všechny porty budou přístupné kromě těch, které jsou přesměrovány na jiný počítač.
Mezi základní osvědčené postupy pro firewally routerů patří neotevírání portů, které nejsou nezbytně nutné, vyhýbání se používání DMZ s výjimkou velmi specifických zařízení (například herní konzole) a vždy vypnutí UPnP, aby se zabránilo samovolnému otevírání portů zařízeními. Ruční otevírání portů vám dává úplnou kontrolu nad tím, co je vystaveno.
Je také vhodné pravidelně kontrolovat, které porty jsou otevřené, zavírat ty, které se již nepoužívají, a pokud možno omezit IP adresy, které mají přístup k citlivým službám (například povolit SSH pouze z konkrétní administrátorské IP adresy a nikoli z celého internetu).
Běžné možnosti firewallu na domácích a pokročilých routerech
V závislosti na značce vašeho routeru se možnosti konfigurace firewallu mohou lišit, ale logika je podobná: bezpečnostní profil, pravidla a další filtrování . Podívejme se na několik reprezentativních příkladů.
Routery ASUS
Routery ASUS integrují firewall založený na protokolu iptables . Z webového rozhraní v nabídce „Firewall“ můžete povolit nebo zakázat firewall pro IPv4 a IPv6 (ve výchozím nastavení je povolen, jak by měl být) a nakonfigurovat opatření proti DoS, která blokují zdrojové adresy s příliš mnoha pokusy o připojení.
Další běžnou možností je blokovat požadavky ping (ICMP Echo-requests) odesílané na rozhraní WAN, aby váš router nereagoval (nenápadný režim). V prostředích IPv6 je firewall nakonfigurován s velmi restriktivní politikou příchozího připojení : každé zařízení má svou vlastní veřejnou IP adresu, ale neočekávaná příchozí připojení jsou blokována, zatímco odchozí připojení jsou normálně povolena.
Společnost ASUS také nabízí funkci „filtrování LAN do WAN“, která umožňuje blokovat provoz z vaší sítě LAN do internetu na základě zdrojové IP adresy, cílové IP adresy a portů. Firewall navíc interně podporuje filtrování URL a klíčových slov pro vynucení omezení.
Routery Livebox (Livebox Fiber atd.)
Na routerech Livebox, které běžně používají poskytovatelé internetových služeb, se firewall spravuje z nabídky „Pokročilá nastavení > Nastavení firewallu“. Zde si můžete vybrat z několika úrovní: nízká, střední, vysoká a vlastní.
„Nízká“ úroveň filtrování nenabízí prakticky žádné filtrování (nad rámec toho, co je nezbytné pro NAT) a je určena pro pokročilé uživatele, kteří upřednostňují flexibilitu před zabezpečením. „Střední“ úroveň filtrování, která je obvykle výchozí, zablokuje všechna příchozí připojení a povolí odchozí provoz s výjimkou velmi specifických služeb, jako je NetBIOS.
„Vysoký“ profil je nejvíce omezující: povoluje pouze odchozí připojení k dobře definovaným standardním službám a blokuje neočekávaná příchozí připojení. „Vlastní“ režim umožňuje uživateli nastavit specifická pravidla a je určen pro administrátory, kteří vědí, co dělají; při špatné konfiguraci můžete blokovat legitimní služby nebo ponechat významné zranitelnosti.
Routery AVM FRITZ!Box
Zařízení FRITZ!Box mají poměrně komplexní firewall. V pokročilém zobrazení v nabídce „Internet > Filtry“ můžete aktivovat nenápadný režim , abyste se vyhnuli odpovědím na pingy v síti WAN a blokovali citlivé porty, jako je 25 (nešifrovaný SMTP), NetBIOS nebo Teredo, pokud se nepoužívají.
V prostředích NAT je zásadní pravidelně kontrolovat nastavení přesměrování portů a zavírat ty, které již nejsou potřeba, aby se zabránilo tomu, že se zastaralé služby stanou vstupními body. Vlastní služby vzdálené správy zařízení FRITZ!Box by měly být také deaktivovány, pokud nejsou nezbytné; místo toho je bezpečnější přistupovat k routeru přes VPN a po připojení k síti jej spravovat pomocí jeho soukromé IP adresy.
FRITZ!Box nabízí také vzdálený přístup založený na protokolu IPsec a VPN připojení typu site-to-site. To je dobrý způsob, jak se vyhnout přímému vystavení služeb internetu a vynutit si veškerý vzdálený přístup přes šifrovaný a kontrolovaný kanál.
Firewally nové generace (NGFW) a pokročilé zabezpečení
V podnikovém prostředí jdou firewally nové generace, jako je řada FortiGate, daleko za rámec pouhého filtrování portů. Tato zařízení integrují pokročilé síťové funkce a hluboké zabezpečení na jedné platformě, čímž snižují potřebu mnoha samostatných zařízení.
Například FortiGate je založen na operačním systému FortiOS a zahrnuje integraci SD-WAN, ZTNA (Zero Trust Access), WLAN a LAN, hloubkovou kontrolu šifrovaného provozu, IPS , filtrování webových kategorií a analytické funkce založené na umělé inteligenci prostřednictvím služeb FortiGuard.
Tyto NGFW se obvykle spoléhají na vlastní architekturu ASIC , která umožňuje velmi vysoký výkon a vylepšenou energetickou účinnost, a to i při kontrole velkých objemů šifrovaného provozu. Kromě toho jsou integrovány do tzv. „bezpečnostní sítě“: bezpečnostní sítě, která zahrnuje sítě, koncové body a cloudy s jednotnými zásadami spravovanými z platforem, jako je FortiManager.
Klíčem k tomuto přístupu je, že celá síťová plocha je pokryta konzistentními zásadami : od perimetru až po koncový bod, včetně hybridních a cloudových prostředí. To usnadňuje rychlou reakci na nově vznikající hrozby, segmentuje složité sítě a poskytuje úplný přehled o provozu a bezpečnostních událostech.
Kroky pro návrh a konfiguraci dobře strukturovaného síťového firewallu
Když mluvíme o firewallech v podnikových sítích (fyzických nebo virtuálních), nestačí zařízení jednoduše zapojit a ponechat výchozí nastavení. Pro přesné řízení provozu je nezbytná předem navržená konfigurace zón, IP adres a zásad .
Návrh zón firewallu a schématu IP adresování
Prvním krokem je identifikace síťových aktiv (servery, kritické aplikace, pracovní stanice, zařízení IoT, POS systémy, VoIP atd.) a jejich seskupení podle funkce, úrovně citlivosti a potřeb přístupu . Místo jediné, ploché sítě, kde je vše propojeno, se vytvářejí segmenty nebo zóny.
Pro servery přístupné internetu, jako jsou webové, e-mailové, VPN nebo veřejné API servery, se typicky definuje DMZ (demilitarizovaná zóna) . V těchto zónách je přístup k internetu omezen pouze na to, co je nezbytně nutné. Interní servery, jako jsou databáze, systémy správy, pracovní stanice a hlasová nebo pokladní zařízení, jsou umístěny v interních zónách s přísnějšími bezpečnostními zásadami.
Při použití IPv4 je nezbytné používat soukromé adresní rozsahy pro všechny interní sítě a konfigurovat NAT tak, aby interní zařízení měla v případě potřeby přístup k internetu. Během budování infrastruktury se k udržení logického oddělení mezi segmenty na 2. vrstvě používají přepínače s podporou VLAN.
Jakmile je struktura zón a plán IP adresování jasně stanoveny, jsou odpovídající zóny vytvořeny ve firewallu a přiřazeny fyzickým rozhraním nebo podrozhraním . Toto mapování je klíčové pro zajištění správného použití pravidel firewallu mezi zónami.
Konfigurace seznamů řízení přístupu (ACL)
Po definování zón je čas vytvořit pravidla , která určují, co s čím může komunikovat . Tato pravidla jsou implementována jako ACL (seznamy řízení přístupu), kde je co nejpodrobněji specifikován provoz povolený (nebo zakázaný) mezi zónami.
Seznamy řízení přístupu (ACL) se používají pro každé rozhraní nebo podrozhraní firewallu a je nejlepší co nejpřesněji doladit zdrojovou IP adresu, cílovou IP adresu a porty . Jinými slovy, je lepší povolit „tomuto serveru přístup na tento port v této databázi“ než „celé síti přístup na všechny porty v druhé síti“.
Velmi důležitým pravidlem je „zakázat vše“ na konci každého ACL. Tato restriktivní politika zajišťuje, že je blokován veškerý provoz, který není explicitně uveden . Následně se na každé rozhraní aplikují příchozí a odchozí ACL, které upravují chování podle směru provozu.
Je vhodné zakázat veřejný přístup k rozhraním pro správu firewallu a ujistit se, že otestujete nejen funkčnost aplikací, ale také to, že je účinně blokován nežádoucí provoz . Měli byste například ověřit, zda funkce kontroly na úrovni aplikací (blokování webových kategorií, pokročilá analýza souborů, IPS atd.) fungují podle očekávání.
Konfigurace dalších služeb a protokolů
Mnoho firewallů umožňuje přímo na zařízení povolit další služby , jako je DHCP, NTP nebo IPS. Povolte pouze ty služby, které budete skutečně používat; zbytek deaktivujte, abyste snížili riziko útoku.
Dalším kritickým aspektem je konfigurace protokolování. Aby firewall splňoval předpisy, jako je PCI DSS , musí odesílat podrobné protokoly na protokolovací server nebo SIEM, které zahrnují aspekty, jako je kdo přistupuje k systému, odkud, ke které službě a s jakým výsledkem. Například PCI DSS stanoví v oddílech 10.2 a 10.3 specifické požadavky týkající se obsahu těchto protokolů.
Objem protokolů může být vysoký, ale je to jediný způsob, jak auditovat přístup a detekovat vzorce útoků nebo anomálie . Je vhodné definovat zásady pro uchovávání, rotaci a monitorování těchto událostí, abyste mohli rychle reagovat, když se něco zdá být v nepořádku.
Důkladně otestujte konfiguraci
Před nasazením nové konfigurace firewallu nebo po zásadní změně je nezbytné ověřit, zda blokuje to, co by měla, a povoluje to, co je nezbytné . To zahrnuje skenování portů, posouzení zranitelností a penetrační testování.
Je také nezbytné mít zálohy konfigurace na bezpečném místě a otestovat proces vrácení zpět. Před provedením jakýchkoli kritických změn zdokumentujte plánované úpravy a ověřte, že víte, jak obnovit firewall, pokud se během údržbového okna něco pokazí.
Firewall ve virtuálních serverových sítích (privátní nebo veřejný cloud)
Na platformách cloudových serverů je běžné, že se kromě vlastního firewallu operačního systému a případných mezilehlých firewallů používá i firewall na úrovni sítě, který lze konfigurovat z ovládacího panelu. Pochopení pořadí, ve kterém se tyto brány používají, pomáhá předcházet konfliktům pravidel.
Příchozí pakety obvykle nejprve procházejí síťovým firewallem (spravovaným platformou), poté firewallem serveru (například iptables v Linuxu nebo firewallem systému Windows) a nakonec případnými dalšími softwarovými firewally. Odchozí provoz sleduje opačnou cestu.
V tomto typu panelu je konfigurace obvykle založena na pravidlech s názvem, akcí (povolit nebo zakázat), zdrojem a cílem (IP, rozsahy, CIDR, „libovolný“, „interní“, „externí“), zdrojovými a cílovými porty (konkrétní port, rozsah nebo „libovolný“) a protokolem (TCP, UDP, oba nebo ICMP).
Klíčovým detailem je pořadí pravidel : čím výše je pravidlo v seznamu, tím vyšší je jeho priorita. Pravidlo „odmítnout“ umístěné před pravidlem „povolit“ pro stejný provoz způsobí, že bude tento provoz blokován. Proto obvykle umožňují změnit pořadí pravidel přetažením a upravit priority.
Pokud je firewall ve vypnutém režimu, všechny pakety vstupují a odcházejí bez filtrování. V aktivním režimu je výchozím chováním obvykle „povolit cokoli, co neodpovídá žádnému pravidlu“, ačkoli je mnohem bezpečnější nastavit výchozí zásadu odmítnutí a povolit pouze to, co je nezbytné , zejména v prostředích s citlivými daty.
Firewall v operačním systému: Windows, macOS a Linux
Kromě firewallu routeru a jakéhokoli firewallu cloudové sítě obsahuje každý moderní systém vlastní vrstvu ochrany. Jeho správná konfigurace poskytuje hloubkovou obranu , která je obzvláště užitečná, pokud je jakákoli služba vystavena internetu nebo pokud útočník získá přístup k místní síti.
Brána firewall systému Windows: základní a pokročilá konfigurace
Ve Windows filtruje integrovaný firewall (firewall programu Windows Defender nebo Microsoft Defender) provoz na základě předdefinovaných a vlastních pravidel . Pravidla si můžete prohlédnout a spravovat v aplikaci Zabezpečení systému Windows v části „Firewall a ochrana sítě“.
Prvním krokem je kontrola aktivního síťového profilu: doménový, soukromý nebo veřejný. Soukromá síť (jako je vaše domácí síť) předpokládá relativně spolehlivé prostředí a umožňuje více příchozích připojení, zatímco veřejná síť (jako je Wi-Fi v kavárně) má přísnější pravidla a blokuje téměř vše, co přichází zvenčí.
Z tohoto rozhraní můžete povolit nebo zakázat firewall pro každý typ sítě, ačkoli jeho vypnutí není dobrý nápad, protože zvyšuje zranitelnost vůči neoprávněnému přístupu . Pokud legitimní aplikace nefunguje, protože je blokována, správným přístupem je vytvořit výjimku nebo pro ni otevřít konkrétní port, nikoli vypnout celý firewall.
Rozšířená nastavení spravují pravidla pro příchozí a odchozí připojení, která určují, která připojení jsou povolena. Systém Windows tato pravidla klasifikuje do čtyř typů: pravidla pro programy (která povolují nebo blokují konkrétní spustitelný soubor), pravidla pro porty (která řídí konkrétní porty TCP/UDP), předdefinovaná pravidla (poskytovaná systémem) a vlastní pravidla (nejflexibilnější, umožňující kombinovat program, port, protokol a adresu).
Kromě toho existuje možnost blokovat všechna příchozí připojení , včetně těch na seznamu povolených. To je užitečné, když potřebujete maximální zabezpečení, i když to může způsobit, že základní služby (sdílené soubory, vzdálená plocha atd.) přestanou fungovat.
Mnoho organizací používá centralizované nástroje pro správu, jako je například Ivanti Endpoint Security Solution Agent Configuration . Tyto nástroje umožňují uživatelům vytvářet zásady brány firewall systému Windows a hromadně je nasadit na zařízení s různými verzemi systému Windows (XP/2003, Vista a novější), přičemž definují pravidla pro příchozí/odchozí poštu, výjimky a aktivaci/deaktivaci brány firewall jako součást konfiguračních nebo opravných úloh.
Nápověda, nástroje a definice zabezpečení v bráně firewall systému Windows
Detailní konfigurace může být poněkud složitá, proto existují nástroje, které usnadňují každodenní úkoly. Například TinyWall funguje jako vrstva správy nad firewallem systému Windows a umožňuje měnit provozní režimy (více či méně omezující), zobrazovat aktivní připojení, vytvářet bílé listiny a zabránit samotnému firewallu v blokování aplikací, které potřebujete.
Dalším příkladem je Ovládání brány firewall systému Windows , které se integruje do systémové lišty a nabízí rychlé profily (vysoká, střední, nízká, bez filtru) a pohodlné rozhraní pro správu pravidel, import/export konfigurací a aktivaci režimu učení, který detekuje digitálně podepsané programy a vytváří pravidla inteligentněji.
V podnikových bezpečnostních řešeních, jako je Ivanti Endpoint Security, jsou definovány specifické bezpečnostní hrozby související s bránou firewall systému Windows (například ST000102 pro bránu firewall systému Windows v systémech XP/2003). Tyto definice zahrnují přizpůsobitelné proměnné, které vám umožňují sledovat, zda skutečná konfigurace brány firewall odpovídá požadovaným zásadám, a pokud ne, označit počítač jako zranitelný a spustit úlohy opravy, aby se vynutila správná nastavení.
Firewall v macOS
V systému Mac se firewall konfiguruje v části „Nastavení systému“ (nebo „Předvolby systému“ ve starších verzích) v sekci Síť a firewall . Tam jej můžete aktivovat a poté získat přístup k pokročilým možnostem, které vám umožní rozhodnout se, jak má zpracovávat příchozí připojení.
Mimo jiné můžete blokovat nevyžádaná připojení , povolit pouze nezbytné aplikace a služby, ovládat, které konkrétní aplikace mohou přijímat provoz, a povolit automatické přidávání důvěryhodných aplikací do seznamu povolených aplikací. Je to jednodušší systém než Windows, co se týče detailů portů, ale pro průměrného uživatele velmi efektivní.
V podnikovém prostředí je to obvykle doplněno centrálně spravovanými bezpečnostními zásadami, které zajišťují, aby všechny počítače Mac dodržovaly stejná pravidla týkající se exponovaných služeb a aplikací, které mohou přijímat připojení.
Firewall v Linuxu: UFW jako jednoduchá možnost
V Linuxu, zejména v distribucích jako Ubuntu, je běžné spravovat iptables (nebo nftables) pomocí uživatelsky přívětivějších nástrojů. Jedním z nejpopulárnějších je UFW (Uncomplicated Firewall) , který nabízí jednoduché příkazy pro aktivaci firewallu a definování pravidel.
Instalace se provádí pomocí správce balíčků (například „sudo apt-get install ufw“) a ačkoli je UFW obvykle ve výchozím nastavení zakázán, je vhodné před jeho povolením zkontrolovat jeho stav pomocí „sudo ufw status“. Nepovolujte jej bez předchozí definice základních pravidel , protože by to zablokovalo všechna příchozí připojení a mohli byste ztratit vzdálený přístup.
Mezi typická pravidla patří povolení SSH („sudo ufw allow ssh“) pro udržení vzdáleného přístupu, otevření HTTP a HTTPS („sudo ufw allow http“, „sudo ufw allow https“) pro webové servery a následné přidání portů dle potřeby. Po nastavení základních pravidel se firewall povolí pomocí „sudo ufw enable“ a jeho stav se kontroluje pomocí „sudo ufw status“, který zobrazuje seznam povolených služeb a portů.
Protože Linux je již poměrně robustní systém, poskytuje konfigurace UFW další vrstvu zabezpečení, která je důrazně doporučována , zejména na serverech přístupných z internetu.
Segmentace sítě, zásady a prevence krádeže přihlašovacích údajů
Jednou z nejúčinnějších strategií pro zlepšení bezpečnosti je segmentace sítě . Rozdělením sítě do segmentů (podle funkce, typu zařízení, úrovně rizika) není provoz z jednoho segmentu viditelný z jiného, což snižuje dopad jakéhokoli incidentu.
To je obzvláště důležité u zařízení IoT, která často běží na starších a zranitelných systémech. Jejich umístění do sítí VLAN nebo izolovaných zón a přísné omezení jejich přístupu minimalizuje riziko selhání IP kamery nebo senzoru, které by ohrozilo celou podnikovou síť.
Dalším klíčovým problémem je optimalizace zásad firewallu . Přidávání pravidel bez jejich kontroly vede k chaotickému hromadění pravidel, konfliktům a téměř nezvládnutelnému firewallu. V ideálním případě byste měli přejít z pravidel založených na portech na pravidla založená na aplikacích s jasným přehledem o tom, které služby jsou povoleny nebo zakázány, a pravidelně je kontrolovat, abyste odstranili zastaralé položky.
Některé pokročilé firewally obsahují funkce, které zabraňují krádeži firemních přihlašovacích údajů . Skenují pokusy o přihlášení (uživatelské jméno a heslo) a porovnávají je s interními seznamy účtů organizace, čímž blokují jejich použití na externích stránkách, jako jsou sociální média nebo služby nesouvisející s podnikáním. Mohou také uživateli zobrazovat varování vysvětlující rizika opětovného použití pracovních přihlašovacích údajů.
Tyto typy kontrol nejenže zastavují přímé útoky, ale slouží také jako nástroj pro zvyšování povědomí o bezpečnosti , díky čemuž jsou pro zaměstnance viditelnější dopady zvyků používání hesel mimo firemní prostředí.
Co se stane, když vypnete firewall (a proč byste to neměli dělat)
Je běžné, že někdo, kdo má problémy s aplikací nebo online hrou, zkusí vypnout firewall, „aby zjistil, jestli to problém vyřeší “. A ano, někdy to vyřeší okamžitý problém, ale otevírá to dveře řadě rizik, která nejsou na první pohled patrná.
Bez firewallu je systém vystaven vnějším hrozbám, jako je malware, trojské koně, viry a další útoky , které lze nainstalovat bez jakýchkoli bariér. Útočníci se mohou pokusit skenovat porty routeru a pokud jsou pravidla NAT také laxní, najít špatně chráněné služby a použít je jako vstupní body.
Firewall také kontroluje odchozí data : bez něj by jakákoli škodlivá aplikace měla volnou ruku k odesílání citlivých informací do vnějšího světa. Mnoho aplikací se navíc spoléhá na firewall pro ukládání do vyrovnávací paměti útoků skenování portů nebo menších DDoS útoků; jeho vypnutím se tato vyrovnávací paměť eliminuje.
Pokud aplikace nefunguje kvůli firewallu, profesionálním řešením není jej vypnout, ale vytvořit specifické pravidlo, které povolí potřebný provoz , zkontrolovat, zda router potřebuje otevřít nějaké porty, a sladit pravidla tak, aby nedocházelo ke konfliktům mezi lokálním firewallem a firewallem síťového zařízení.
Koexistence více firewallů: router a počítač současně
Pokud máte na routeru jeden firewall a na počítači další (například firewall systému Windows), veškerý příchozí provoz prochází nejprve routerem a poté počítačem. Toto dvouvrstvé zabezpečení, pokud je správně nakonfigurováno, zvyšuje celkové zabezpečení, protože selhání v jedné vrstvě může být kompenzováno druhou vrstvou.
S nekonzistentními pravidly si však musíte dávat pozor . Pokud router blokuje port, který firewall počítače povoluje, nebo naopak, můžete zjistit, že služby nefungují, a nebudete si jisti, která z těchto dvou vrstev problém způsobuje.
V praxi je nejrozumnějším přístupem, aby firewall routeru fungoval jako primární perimetrická bariéra a propouštěl pouze to, co je skutečně nutné z internetu, zatímco firewall počítače řídí provoz mezi zařízeními v síti LAN a jakoukoli podezřelou odchozí komunikaci. To v kombinaci s dobře nakonfigurovaným NAT a zamezením nadměrného používání DMZ a UPnP poskytuje velmi robustní úroveň ochrany pro domácí nebo malé kancelářské prostředí.
Pochopení toho, jak fungují a jsou vzájemně propojeny různé firewally (router, operační systém, cloud, firemní NGFW), vám v konečném důsledku umožní činit informovanější rozhodnutí: které služby zpřístupnit, kde segmentovat, jaké protokoly uchovávat a jak upravit pravidla tak, aby byla zachována rovnováha mezi zabezpečením a použitelností vaší sítě a zařízení.