- Segmentering af netværket i velplanlagte og isolerede VLAN'er reducerer drastisk virkningen af sikkerhedshændelser.
- Lag 2-funktioner som DHCP Snooping, dynamisk ARP-inspektion og portsikkerhed er nøglen mod insiderangreb.
- ACL'er, DNS-filtrering og lag 3- og 4-inspektion styrker trafikkontrollen mellem VLAN'er og til internettet.
- Kombinationen af sikker administration, revisioner og personaleuddannelse opretholder sikkerheden af VLAN'er på lang sigt.
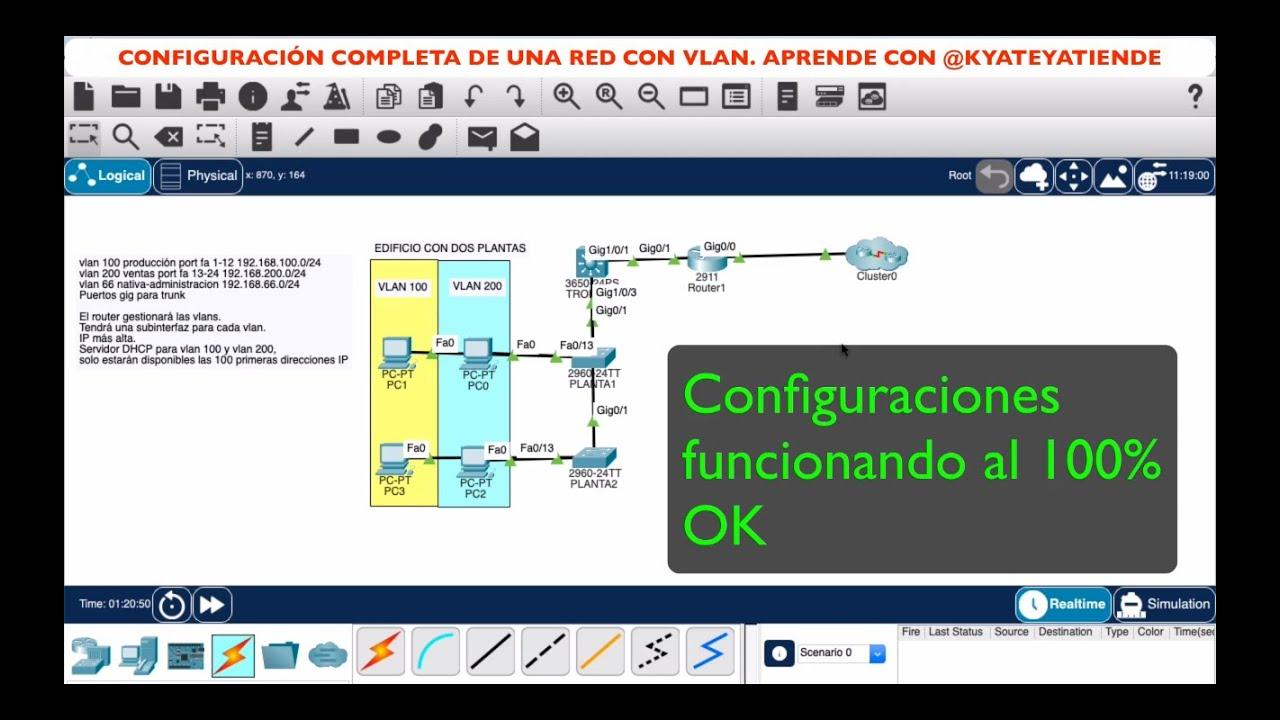
I ethvert rimeligt seriøst virksomhedsnetværk er VLAN'er ikke længere en luksus, men en nødvendighed. At adskille trafik efter afdeling, service og kritiskhedsniveau er fundamentalt for at forhindre, at en enkelt hændelse eskalerer til et globalt problem, der lammer halvdelen af organisationen. Men det er ikke nok blot at oprette VLAN'er: Hvis de ikke er korrekt designet og sikret, åbner de døren for meget farlige angreb.
Når vi taler om avanceret VLAN-konfiguration og -sikkerhed, taler vi derfor ikke kun om at tildele ID'er og porte. Vi taler om planlægning, logisk segmentering, adgangskontrol, kontinuerlig overvågning og brugen af specifikke switchfunktioner som DHCP Snooping, Dynamic ARP Inspection og Port Security, udover Layer 3- og Layer 4-politikker. Vi vil se på alt roligt, men med en praktisk og rimelig "virkelig" tilgang.
VLAN-planlægning og netværksorganisation
Før man trykker på en eneste kommando på switchen, er det vigtigt at sætte sig ned og tænke over, hvordan netværket skal struktureres. God VLAN-planlægning starter med klart at identificere de områder, afdelinger eller sektioner af virksomheden, der har brug for logisk isolation: HR, økonomi, udvikling, gæste-VLAN'er , IoT-enheder osv.
Ideen er, at en hændelse i én del af netværket ikke direkte bør påvirke resten. Hvis en maskine på gæste-VLAN'et kompromitteres, bør den ikke nemt kunne nå det regnskabsmæssige VLAN eller kritiske servere . Dette kræver oprettelse af separate VLAN'er og definition fra starten af, hvilken trafik der kan flyde mellem dem, og med hvilke begrænsninger.
Ud over afdelingsopdeling er det generelt tilrådeligt at reservere et specifikt administrations-VLAN til administration af switche, routere og andre netværksenheder. Selvom dette administrations-VLAN endnu ikke er oprettet i referencematerialet, er det et skridt, der er værd at planlægge for at forhindre, at konfigurationen administreres fra det samme brugernetværk, hvilket udgør en klar risiko.
Et andet vigtigt planlægningsaspekt er at sikre, at hvert VLAN er godt isoleret og beskyttet med yderligere mekanismer: adgangskontrollister (ACL'er), interne firewalls , rollebaseret adgangskontrol og ensartede sikkerhedspolitikker. Det handler ikke kun om segmentering, men om præcist at kontrollere, hvilken type trafik der er tilladt mellem segmenter.
Endelig involverer god organisering at dokumentere, hvilke VLAN'er der er tildelt hvilke porte, hvilke enheder der er tilsluttet hvert VLAN, og hvilke kommunikationsregler der gælder mellem dem. Denne dokumentation er uvurderlig, når man undersøger en hændelse eller udvider infrastrukturen.
Løbende overvågning og trafikovervågning
Når VLAN'erne er defineret og konfigureret, slutter arbejdet ikke. Kontinuerlig overvågning af aktivitet inden for hvert segment er afgørende. Hvis netværksadfærd ikke overvåges, kan angreb forblive uopdagede i for lang tid.
For at opnå dette anbefales det at bruge værktøjer til realtidstrafikanalyse , der kan registrere anomalier, mistænkelige mønstre og usædvanlige stigninger i specifikke VLAN'er. Dette omfatter netværksovervågningsløsninger, systemer til registrering af indtrængen (IDS/IPS) og platforme til loganalyse.
Derudover er en veldefineret plan for håndtering af incidenter afgørende : hvad skal man gøre, hvis der registreres unormal trafik på et VLAN, hvordan man isolerer en port, hvordan man blokerer et IP-interval, eller hvordan man hurtigt tilbagekalder adgang. Detektion af et angreb er ikke til megen nytte, hvis organisationen ikke ved, hvordan man reagerer med det samme.
Det er lige så vigtigt at overvåge konfigurationsændringer på switche og routere. Brug af konfigurationsstyrings- og ændringssporingsværktøjer er med til at sikre, at sikkerhedsreglerne forbliver ensartede, og at ingen (hverken ved et uheld eller ondsindet) ændrer politikken uden at efterlade spor.
Kort sagt er VLAN'er ikke noget, man sætter op og glemmer: de har brug for overvågning i realtid, advarsler og regelmæssige gennemgange for at sikre, at de fortsat opfylder deres indeslutnings- og beskyttelsesfunktion.
Rollebaserede adgangspolitikker og interne kontroller
VLAN-segmentering bør suppleres med rollebaserede adgangskontrolpolitikker (RBAC). Det betyder, at hver bruger eller gruppe modtager et meget klart sæt tilladelser og privilegier, der er skræddersyet til deres rolle i organisationen, uden unødvendig adgang.
For eksempel behøver HR-personale ikke adgang til udviklingsservere, og udviklingsteamet behøver ikke adgang til løndatabasen. Definition af disse grænser og håndhævelse af dem med ACL'er, interne firewalls eller VLAN-godkendelseskontroller reducerer angrebsfladen drastisk.
Det er også vigtigt at begrænse adgangen til følsomme oplysninger baseret på rolle, selv inden for samme VLAN. Selvom de kan dele et segment, bør ikke alle brugere have samme niveau af synlighed eller evne til at handle på netværksressourcer og -systemer.
Disse adgangspolitikker forbliver ikke kun på det logiske niveau: de skal synkroniseres med virksomhedens mapper (f.eks. AD/LDAP), firewallpolitikker og godkendelsesmekanismer for kabelbaserede og trådløse netværk . På denne måde bestemmer medlemskab af en gruppe eller rolle automatisk, hvilket VLAN brugeren er tildelt, og hvad de kan gøre i det.
Kombinationen af en god definition af roller med veldesignede VLAN'er resulterer i en langt mere robust model med mindste privilegier, hvilket gør det vanskeligt for en angriber, der kompromitterer en konto, at bevæge sig lateralt gennem netværket uden at støde på barrierer.
Sikkerhedsopdateringer og enhedsadministration
En veldesignet arkitektur er ubrugelig, hvis det understøttende udstyr er fyldt med sårbarheder. Switche, routere og firewalls, der administrerer VLAN'er, skal konstant opdateres med sikkerhedsrettelser og opdateringer , da de ofte er mål for specifikke angreb.
Det er tilrådeligt at etablere en regelmæssig proces til at gennemgå producentbulletiner, planlægge vedligeholdelsesvinduer og implementere firmware- og softwareopdateringer. Ubestemt forsinkelse af disse opgaver gør kendte sårbarheder relativt nemme at udnytte.
På administrationssiden anbefales det at deaktivere usikre administrationsprotokoller (såsom Telnet eller ukrypteret HTTP) og bruge sikre fjernmetoder som SSH og HTTPS til administrationskonsollen. Derudover bør administrations-VLAN'et kun være tilgængeligt fra autoriserede enheder.
Konfigurationsovervågning er også vigtigt. Ved at vedligeholde sikkerhedskopier, kontrollere hvem der foretager ændringer og sammenligne versioner kan du opdage uautoriserede ændringer eller konfigurationsfejl , der kan svække VLAN-sikkerheden.
Endelig hjælper integration af netværksenheder i centraliserede loggingsystemer (f.eks. SIEM) med at korrelere hændelser, hvilket gør det nemmere at opdage tendenser og potentielle angrebsforsøg , der påvirker flere VLAN'er på samme tid.
Personalets uddannelse og bevidsthed
De mest avancerede perimetersikkerhedsmekanismer er af ringe nytte, hvis det menneskelige element svigter på alle niveauer. Det er vigtigt, at personalet er uddannet i bedste praksis for netværkssikkerhed , især med hensyn til den daglige brug af virksomhedens ressourcer.
Det er tilrådeligt at lære medarbejdere, hvordan de identificerer og rapporterer potentielle phishing-forsøg, hvordan de ikke tilslutter ukendte eller personlige enheder til virksomhedens netværksporte uden tilladelse, og hvordan de respekterer interne politikker for brug af infrastruktur.
Der bør også lægges vægt på at oprette og administrere stærke adgangskoder , bruge multifaktor-godkendelse, når det er muligt, og vigtigheden af ikke at dele legitimationsoplysninger med kolleger eller genbruge nøgler på tværs af flere tjenester.
At øge bevidstheden indebærer at forklare, på et klart og tilgængeligt sprog, hvorfor VLAN'er findes, og hvorfor adgang til noget er begrænset. Når brugerne forstår, at dette gøres for at beskytte virksomhedsdata (og i mange tilfælde deres egne personlige oplysninger), har de en tendens til at være mere samarbejdsvillige, end hvis restriktioner blot indføres uden kontekst.
Kort sagt er VLAN-sikkerhed ikke kun IT-afdelingens ansvar; det kræver daglig involvering og engagement fra hele personalet for at reducere sandsynligheden for hændelser på grund af menneskelige fejl.
Godkendelse og netværksadgangskontrol (802.1X og NAC)
Et vigtigt skridt i at styrke sikkerheden i VLAN-miljøer er at implementere et robust godkendelsessystem for enheder og brugere, før de får netværksadgang. Det er her, 802.1X-standarden kommer i spil, som er meget udbredt i kabelbaserede og virksomheds-Wi-Fi-netværk.
Med 802.1X fungerer switchporten som en "gatekeeper" og tillader ikke fuld trafik, før den tilsluttede enhed har godkendt sig med en central godkendelsesserver (normalt RADIUS eller TACACS+). Afhængigt af legitimationsoplysningerne kan et specifikt VLAN tildeles, eller specifikke politikker kan anvendes.
Denne model suppleres typisk af Network Access Control (NAC) -løsninger , som ikke kun verificerer brugernavn og adgangskode, men også enhedens status: om den har antivirussoftware, om den er opdateret, om den opfylder visse sikkerhedskrav osv. Enheder, der ikke består kontrollerne, kan sendes til et karantæne-VLAN.
Fordelen ved denne tilgang er, at den i høj grad reducerer muligheden for, at en ubuden gæst tilslutter en enhed til en ubrugt switchport og får adgang uden yderligere omsvøb. Selv hvis de fysisk kan tilslutte sig, skal de overvinde godkendelses- og NAC-politikker, før de kan kommunikere med resten af netværket.
Implementering af 802.1X og NAC tilføjer en vis kompleksitet og kræver god planlægning, men det er en af de mest effektive måder at kontrollere, hvem der rent faktisk får adgang til hvert VLAN, og at forhindre uautoriserede enheder i at få adgang til kritiske segmenter.
Lag 2-beskyttelse: hyppige angreb og modforanstaltninger
De fleste angreb på lokale netværk (LAN'er) er rettet mod lag 2 af OSI-modellen og udnytter den almindelige antagelse om, at alt "inden for LAN'et" er troværdigt. Intet kunne være længere fra sandheden: der findes en bred vifte af teknikker til at manipulere trafik mellem værter inden for det samme VLAN.
Disse angreb omfatter forfalskning af MAC-adresser, oversvømmelse af switching-tabeller, ARP-forfalskning, brug af uautoriserede DHCP-servere og ondsindede trafikkinjektioner designet til at udnytte sårbarheder i slutbrugere eller netværksenheder.
For at afbøde disse risici har switchproducenter indarbejdet specifikke funktioner. Et nøgleelement er netværksadgangskontrol (NAC), som vi allerede har nævnt, og som begrænser adgangen til enheder, der ikke overholder definerede politikker . Men der er også specifikke mekanismer til at stoppe meget almindelige angreb.
Et af de mest effektive værktøjer er DHCP Snooping, som giver dig mulighed for at bestemme, hvilke porte der anses for at være troværdige til at sende DHCP-svar. Dette forhindrer en angriber i at oprette forbindelse til en falsk DHCP-server og tildele ondsindede IP-adresser og netværksparametre til brugere.
En anden fundamental komponent på lag 2 er Dynamic ARP Inspection (DAI), som validerer ARP-svar ved at sammenligne dem med den database, der genereres af DHCP-snooping eller statiske tabeller. Dette reducerer muligheden for ARP-spoofing og man-in-the-middle-angreb inden for det samme VLAN.
DHCP Snooping: Sikring af tildeling af IP-adresser
DHCP-spoofingangreb involverer implementering af en falsk DHCP-server, der reagerer hurtigere end den legitime server, og leverer manipulerede IP'er og gateways. Som følge heraf kan netværksenheder ende med at sende deres trafik, hvorhen angriberen ønsker, med alle de potentielle konsekvenser.
For at forhindre dette er DHCP Snooping- funktionen aktiveret på switchen , hvilket gennemtvinger definitionen af, hvilke porte der er "tillid til" til at sende DHCP-svar, og hvilke der er "ikke tillid til". Typisk markeres porten til DHCP-serveren eller den firewall, der fungerer som server, som tillid, og portene til brugerne forbliver som ikke tillid.
I et praktisk eksempel for VLAN 20 ville den typiske konfiguration på en Cisco-switch omfatte noget i retning af at aktivere DHCP Snooping globalt og derefter på det tilsvarende VLAN, markere grænsefladen til DHCP-serveren som en betroet port og begrænse antallet af DHCP-meddelelser på brugerporte:
Switch(konfiguration)# ip dhcp snooping
Switch(konfiguration)# ip dhcp snooping vlan 20
Switch(config)# grænseflade Gi0/0
Switch(config-if)# ip dhcp snooping trust
Switch(config)# grænsefladeområde Gi1/0 – 3
Switch(config-if-range)# ip dhcp snooping grænsehastighed 10
Med denne konfiguration kan kun den betroede port levere gyldige DHCP-svar , og DHCP-trafikhastigheden på brugerporte er også begrænset for at afbøde oversvømmelsesangreb eller unormal adfærd.
Når DHCP Snooping er aktiveret, vedligeholder switchen en database med IP-MAC-port-links, som derefter bruges som reference for andre sikkerhedsfunktioner såsom Dynamic ARP Inspection, hvilket forstærker integriteten af adresseoplysninger på netværket.
Dynamisk ARP-inspektion (DAI): forsvar mod ARP-spoofing
ARP-spoofing er et klassisk angreb i lokale netværk: en angriber sender falske ARP-svar, der forbinder deres MAC-adresse med IP-adressen på en gateway eller anden enhed, og dermed formår at opfange, omdirigere eller ændre trafik mellem ofre inden for samme VLAN.
Dynamisk ARP-inspektion (DAI) kommer i spil netop for at stoppe denne teknik ved kilden. Når DAI er aktiveret på et VLAN, opfanger switchen ARP-pakker og validerer dem mod den IP-MAC-linkdatabase , den har fået via DHCP-snooping eller statiske konfigurationer.
I tilfælde af VLAN 20 kan DAI-aktivering udføres med et sæt kommandoer svarende til:
Switch(konfiguration)# ip arp inspektion vlan 20
Switch(config)# grænseflade Gi0/0
Switch(config-if)# ip arp inspektions trust
Den port, der er markeret som betroet, er normalt den, der opretter forbindelse til DHCP-serveren eller gatewayen, mens de resterende brugerporte betragtes som ikke-betroede, og deres ARP-meddelelser inspiceres detaljeret. Enhver ARP-pakke, der ikke matcher DHCP Snooping-databasen eller de konfigurerede regler, blokeres.
Dette komplicerer ARP-spoofingangreb i høj grad, da switchen ikke accepterer vilkårligt fremstillede IP-MAC-mappings. Denne beskyttelse er især værdifuld i miljøer med mange brugere, hvor en enkelt kompromitteret enhed kan forsøge at spionere på eller manipulere andres trafik .
Lag 3 og lag 4 sikkerhed: ACL'er, filtrering og DPI
VLAN'er tilbyder lag 2-segmentering, men for virkelig at kontrollere, hvilken trafik der kan flyde mellem dem, er det nødvendigt med målinger på højere lag, især lag 3 (IP) og lag 4 (TCP/UDP) . Adgangskontrollister (ACL'er) er det grundlæggende værktøj til dette.
Ved at bruge adgangskontrollister (ACL'er) konfigureret på routere, Layer 3-switche eller firewalls, kan du i detaljer definere, hvilke VLAN'er der kan kommunikere med hvem, hvilke protokoller der er tilladt, fra hvilke IP-adresser og på hvilke porte. Dette giver dig mulighed for at isolere følsomme netværk, begrænse tjenester og reducere lateral bevægelse fra potentielle angribere.
Ud over ACL'er inkorporerer mange sikkerhedsapparater pakkefiltrering og Deep Packet Inspection (DPI) , som analyserer trafikindhold og -adfærd for at opdage ondsindede mønstre, selv når der bruges standardporte eller undvigelsesteknikker.
For eksempel kan du definere specifikke ACL'er til DNS, HTTP eller enhver anden kritisk protokol, der kun tillader trafik til betroede servere og blokerer alle andre. Dette er især nyttigt til at reducere virkningen af DNS-spoofing eller manipulerede svar fra uautoriserede kilder.
Samlet set fungerer lag 3 og 4-sikkerhed som en anden forsvarslinje, der forstærker VLAN-isolation og sikrer, at trafikken mellem dem og til internettet overholder organisationens sikkerhedspolitikker.
DNS-trafikfiltrering med specifikke ACL'er
En af de farligste angrebsvektorer i moderne netværk er DNS-manipulation, da det giver angribere mulighed for at omdirigere brugere til falske websteder, selvom URL'en ser legitim ud. For at afbøde denne risiko inden for et VLAN kan der oprettes en ACL for at filtrere DNS-trafik og kun tillade svar fra specifikke, betroede servere.
Lad os forestille os, at vi i et netværk med VLAN 20 kun ønsker at tillade DNS-svar fra autoriserede servere , for eksempel de offentlige DNS-servere fra Google og Cloudflare, der er defineret i en pfSense-firewall: 8.8.8.8 og 1.1.1.1. ACL'en kan se sådan ud:
Switch(config)# ip adgangsliste udvidet DNS_FILTER
Switch(config-ext-nacl)# tillad udp vært 8.8.8.8 enhver ligning 53
Switch(config-ext-nacl)# tillad udp vært 1.1.1.1 enhver ligning 53
Switch(config-ext-nacl)# afvis udp enhver enhver ligning 53
Switch(config-ext-nacl)# tillad enhver hvilken som helst ip
Switch(config)# grænsefladeområde Gi1/0 – 3
Switch(config-if-range)# ip adgangsgruppe DNS_FILTER i
Med denne konfiguration accepterer brugerporte kun DNS-trafik fra disse servere , hvilket blokerer svar fra uautoriserede DNS-servere, der muligvis opfører sig skadeligt. Dette gør det vanskeligere at bruge DNS-spoofing i VLAN'et.
Det er værd at huske, at selvom pakker filtreres ved switchen, er det en god idé at have en ensartet politik ved firewallen og på selve DNS-serveren eller den rekursive opløsning, der forhindrer computere i at bruge servere uden for virksomhedens kontrol til at omgå restriktioner.
Portsikkerhed: Begræns og styr MAC-adresser
En anden meget nyttig mekanisme til at styrke VLAN-sikkerhed er Port Security. Denne funktion giver dig mulighed for at begrænse antallet af MAC-adresser, der kan vises på hver switchport, og blokere eller begrænse adgang, hvis der registreres uautoriserede enheder.
I et praktisk scenarie kunne man beslutte, at hver brugerport på VLAN 20 kun tillader en enkelt MAC-adresse, hvilket forhindrer nogen i at tilslutte en uautoriseret switch eller en anden enhed, der "piggybacker" på den samme netværksport. Derudover kan "sticky"-indstillingen bruges, så switchen automatisk lærer den MAC-adresse, den anser for at være legitim.
En typisk konfiguration på en Cisco-switch for portene Gi1/0 til Gi1/3 kan se nogenlunde sådan ud:
Switch(config)# grænsefladeområde Gi1/0 – 3
Switch(config-if-range)# adgang til switchport-tilstand
Switch(config-if-range)# switchport adgang vlan 20
Switch(config-if-range)# switchport port-sikkerhed
Switch(config-if-range)# switchport port-sikkerhed maksimum 1
Switch(config-if-range)# switchport port-sikkerhed mac-adresse sticky
Switch(config-if-range)# switchport port-sikkerhedsbrud begrænser
På denne måde, hvis en ny MAC-adresse registreres på en port konfigureret med Port Security, udfører switchen den definerede handling (i dette tilfælde "begræns" for at begrænse trafikken og generere hændelseslogfiler). Dette reducerer muligheden for fysiske spoofingangreb eller uautoriserede forbindelser til det interne netværk.
Kombineret med DHCP Snooping og DAI hjælper Port Security med at gøre VLAN'et meget mere sikkert, især i miljøer, hvor det er ukendt, hvad en bruger kan oprette forbindelse til en ledig port, hvis der ikke er nogen kontrol.
Sikker administration og regelmæssige infrastrukturrevisioner
For at alle disse foranstaltninger kan forblive effektive over tid, er en stringent styrings- og overvågningsmodel for netværksinfrastrukturen nødvendig. Dette omfatter brugen af sikre protokoller til fjernadministration, centraliseret konfiguration og sporbarhed af ændringer.
Det anbefales kraftigt at bruge SSH til at få adgang til konsollerne på switche og routere, og HTTPS til webgrænsefladeadministration, når det er nødvendigt. Samtidig er det tilrådeligt at deaktivere ældre eller usikre protokoller, der kan afsløre legitimationsoplysninger eller konfigurationer i klartekst, hvis nogen aflytter trafikken.
Derudover giver implementering af konfigurationsstyrings- og versionskontrolværktøjer dig mulighed for at opretholde en opdateret kopi af status for hver enhed, registrere uventede ændringer og hurtigt gendanne konfigurationen i tilfælde af fejl eller hardwarefejl.
På den anden side er det vigtigt at udføre regelmæssige sikkerhedsvurderinger og -revisioner: sårbarhedsscanninger, interne penetrationstests, risikoanalyser og detaljerede gennemgange af VLAN-politikker. Dette hjælper med at afdække svagheder, forældede konfigurationer eller uoverensstemmelser, der kan blive indgangspunkter for angreb.
Denne proaktive tilgang gør det muligt at justere sikkerhedsforanstaltninger, når infrastrukturen ændres, nye VLAN'er tilføjes, eller nye typer trusler dukker op , som ikke tidligere var på radaren.
Ved at kombinere omhyggelig VLAN-planlægning, effektiv afdelingssegmentering, avancerede Layer 2-mekanismer såsom DHCP Snooping, dynamisk ARP-inspektion og portsikkerhed, sammen med Layer 3- og 4-politikker, DNS-filtrering, sikker enhedsadministration og kontinuerlig overvågning, opnår netværket betydelig robusthed. Resultatet er et miljø, hvor et enkelt angreb eller en maskininfektion ikke automatisk bliver til en katastrofe, fordi logiske barrierer, adgangskontroller og inspektionsværktøjer begrænser virkningen og letter tidlig detektion, forudsat at de understøttes af uddannet personale og klare hændelsesresponsprocesser.