- Prisma Cloud übernimmt und erweitert die Funktionen von Twistlock, um umfassende Sicherheit für Cloud-native Container und Nutzdaten zu bieten.
- Die Plattform integriert Schwachstellenscans in CI/CD, Protokolle und Laufzeitumgebungen und priorisiert Risiken im Kontext realer Ausnutzungsszenarien.
- Ihr CNAPP-Ansatz kombiniert CSPM, CWP, CIEM und Netzwerksicherheit mit nativem Schutz für Kubernetes- und Multi-Cloud-Umgebungen.
- Es bietet gute Leistung und Skalierbarkeit, erfordert jedoch eine gewisse Einarbeitungszeit und eine sorgfältige Planung der Lizenzen und des Einsatzes.
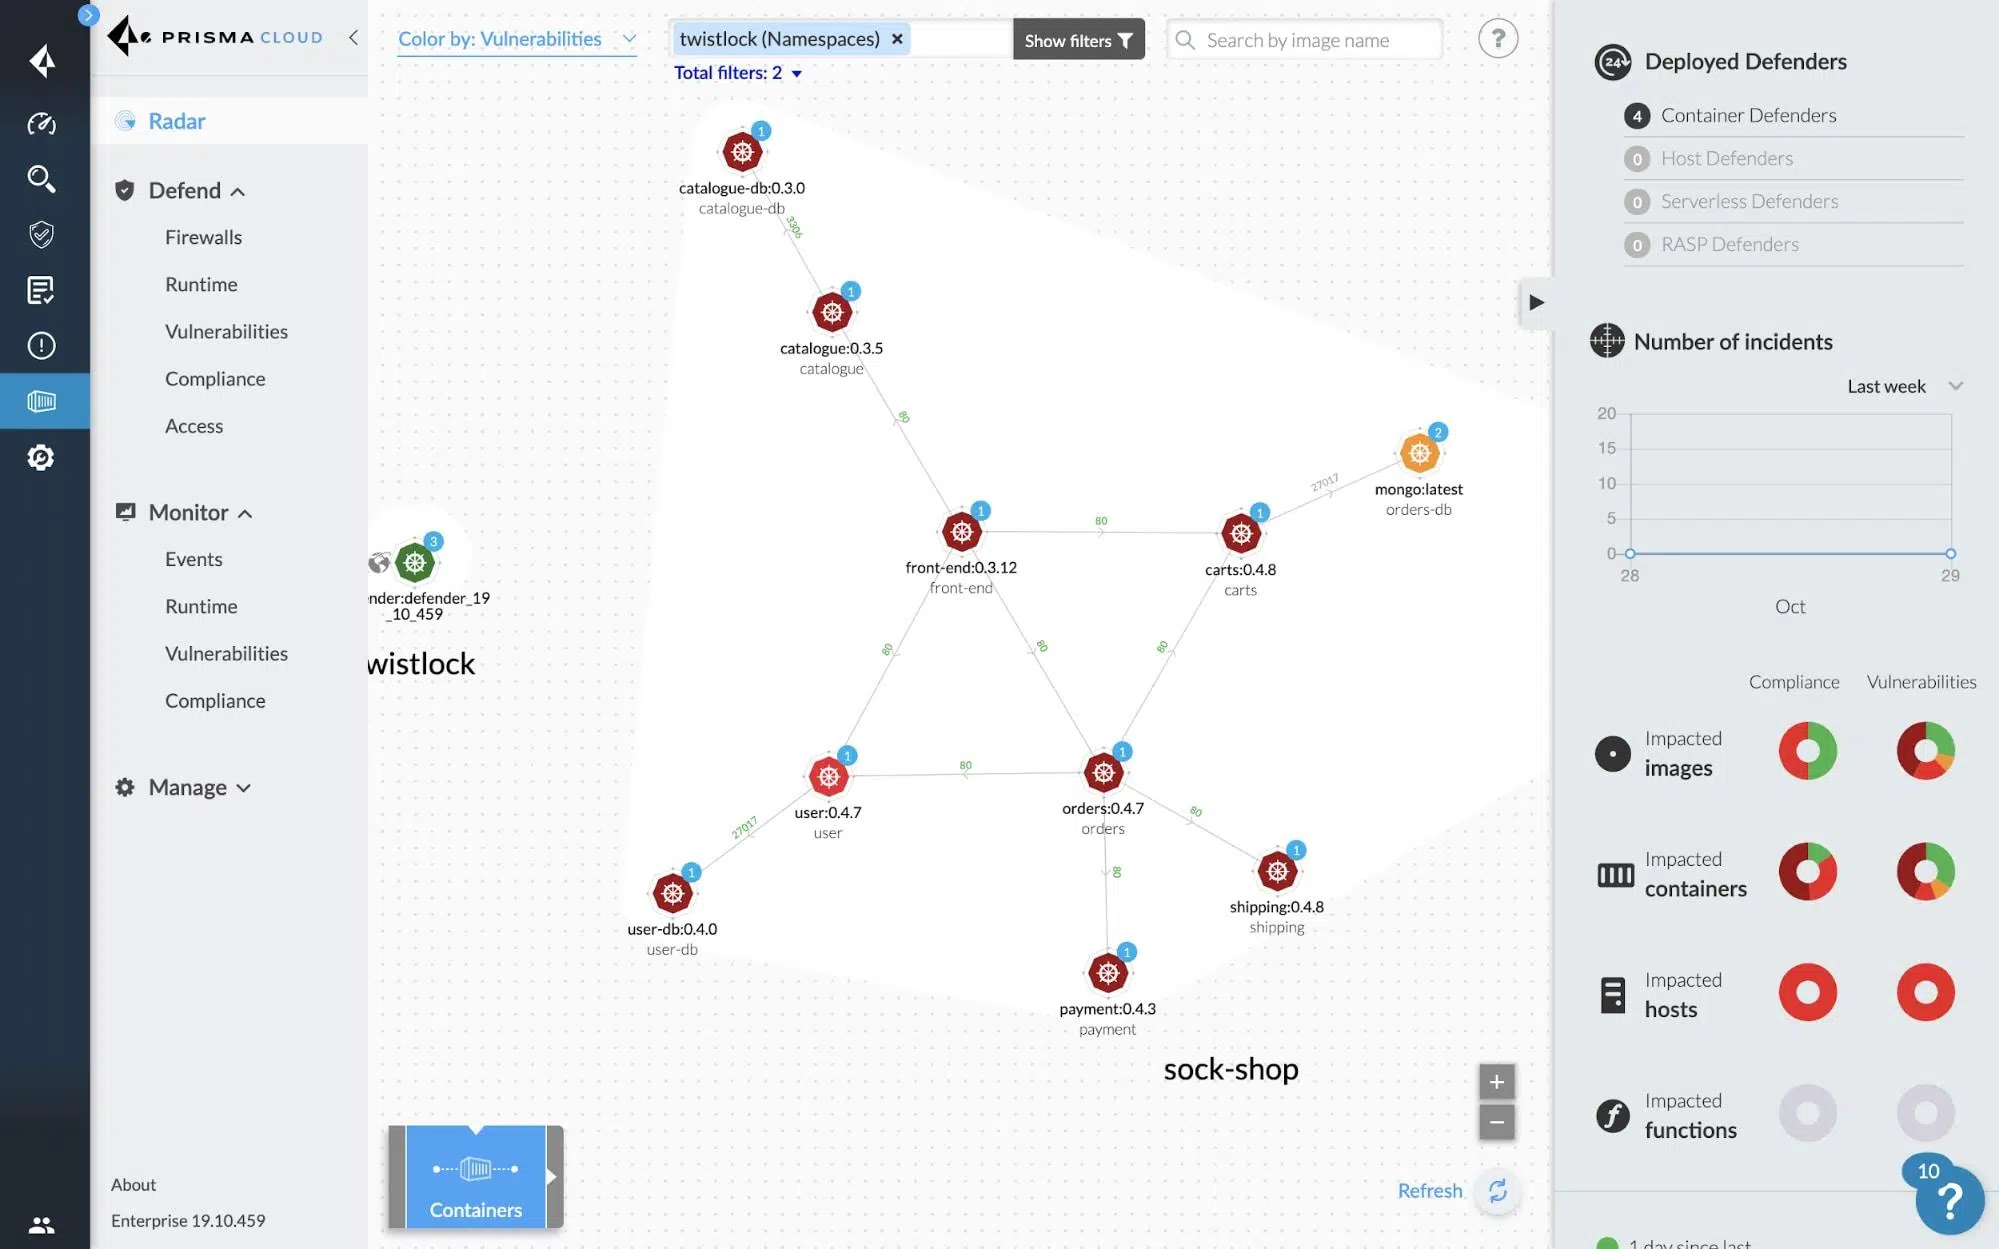
Containersicherheit ist für jedes Unternehmen, das mit Kubernetes, Docker oder Microservices-Architekturen in der Cloud arbeitet, unerlässlich geworden. Die Herausforderung besteht nicht mehr nur darin, schneller bereitzustellen, sondern dies zu tun, ohne Angreifern Tür und Tor zu öffnen, die anfällige Images, schwache Konfigurationen oder übermäßige Berechtigungen ausnutzen.
Twistlock, jetzt in Palo Alto Networks Prisma Cloud integriert, ist eine führende Lösung zum Schutz von Containern und Cloud-nativen Workloads. Die ehemalige Container-Sicherheitsplattform wurde in eine umfassende Cloud Native Application Protection Platform (CNAPP) integriert, die alles von der Code-Sicherheit bis zur Laufzeitsicherheit abdeckt, einschließlich CI/CD, Protokollierung und Einhaltung gesetzlicher Bestimmungen.
Microservices-Architekturen und die Herausforderung der Containerabsicherung
Microservices-Architekturen sind von Natur aus dynamisch (und die Wahl zwischen Docker Compose und Kubernetes spielt dabei eine Rolle ) : Pods, Services und Container werden kontinuierlich bereitgestellt, Versionen mehrmals täglich aktualisiert und Instanzen je nach Auslastung skaliert. Dieses Modell beschleunigt die Entwicklung, macht aber traditionelle Sicherheitskonzepte, die auf statischen Perimetern und gelegentlichen manuellen Überprüfungen basieren, überflüssig.
Container gewährleisten, dass sich Software in verschiedenen Umgebungen (Entwicklung, Vorproduktion, On-Premises, Public Cloud) einheitlich verhält . Genau diese Portabilität macht sie zu einem bevorzugten Ziel für Angreifer. Ein einzelnes anfälliges Basis-Image kann sich innerhalb weniger Minuten auf Hunderte oder Tausende von Installationen ausbreiten.
Moderne Container-Sicherheit muss den gesamten Lebenszyklus umfassen : vom Image-Erstellen in der CI/CD-Pipeline über Log-Scans bis hin zum Laufzeitverhalten. Wird die Sicherheit nur vor der Bereitstellung oder nur während der Laufzeit geprüft, bleiben gefährliche Sicherheitslücken bestehen.
Spezialisierte Container-Sicherheitstools wie Prisma Cloud (ehemals Twistlock) decken Host, Netzwerk, Management-Stack, Build-Pipeline, Image-Layer und die containerisierte Anwendung selbst ab. Ziel ist eine kontinuierliche Überwachung, die sich an die kurzlebige und sich ständig verändernde Natur cloudnativer Umgebungen anpasst.
Parallel dazu hat sich das Ökosystem mit komplementären Lösungen wie Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig und Qualys gefüllt, die jeweils ihren eigenen Schwerpunkt haben: Schwachstellenscans, Compliance, Laufzeitschutz, CSPM usw. Prisma Cloud integriert und erweitert viele dieser Funktionen in einer einzigen Plattform.
Was sind Container-Sicherheitstools und wodurch zeichnet sich Prisma Cloud aus?
Container-Sicherheitstools sind Softwarelösungen, die speziell für die Sicherheitsherausforderungen von Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift und anderen Orchestrierungsplattformen entwickelt wurden. Sie bieten mehr als nur einfachen Virenschutz für Images: Sie ergänzen die Sicherheitsumgebung um Kontext, Richtlinien, Compliance und Transparenz.
Bei Prisma Cloud Compute (dem direkten Nachfolger von Twistlock) handelt es sich um eine Plattform, die Hosts, Container, serverlose Funktionen und allgemein Cloud-native Workloads schützt. Sie bietet Schwachstellenmanagement, Compliance-Kontrollen, Laufzeitschutz mit Regeln und maschinellem Lernen, Cloud-native Firewalls (wie WaaS für Webanwendungen und APIs) sowie eine granulare Zugriffskontrolle.
Twistlock begann als Lösung für Schwachstellenmanagement und Compliance im gesamten Container-Lebenszyklus mit dem Fokus auf das Scannen von Images und das Verhindern, dass unsichere Komponenten von der Entwicklung in die Produktion gelangen. Im Laufe der Zeit wurden die kontinuierliche Überwachung von Protokollen, Netzwerken und Laufzeitumgebungen sowie Zugriffskontrollen und Segmentierung hinzugefügt.
Nach der Übernahme durch Palo Alto Networks im Jahr 2018 wurden all diese Funktionen in Prisma Cloud integriert, das bereits andere Bereiche der Cloud-Sicherheit abdeckte. Das Ergebnis ist eine Cloud-basierte Anwendung (CNAPP), die Regeln für Docker-Konfigurationen, Images, Nodes, Plugins und Services verwalten, sich in Secret-Manager wie CyberArk oder HashiCorp integrieren und Kubernetes-Audit-Logs auswerten kann, um aussagekräftige Warnmeldungen zu generieren.
Diese Integration ermöglicht eine sehr detaillierte Sichtbarkeit von Abhängigkeiten, Paketen, Image-Layern und Laufzeitverhalten, sowohl in CI/CD-Pipelines als auch in Containern, die auf Hosts, Container-as-a-Service-Plattformen oder hybriden und Multi-Cloud-Umgebungen laufen.
Container-Scanning: ein Schlüsselelement der Sicherheitsstrategie
Container-Scanning ist die erste Verteidigungslinie zur Erkennung von Schwachstellen in Basis-Images, Drittanbieterbibliotheken und benutzerdefiniertem Code. Durch die Integration des Scannings in CI/CD-Pipelines lassen sich Probleme vor der Bereitstellung erkennen und spätere Fehlerbehebungen im Produktivbetrieb vermeiden.
Die frühzeitige Erkennung von Sicherheitslücken spart Zeit und Geld : Es ist deutlich günstiger, eine anfällige Bibliothek während der Build-Phase zu beheben als in einem Produktionscluster mit Dutzenden von Diensten, die davon abhängen. Außerdem verhindert sie chaotische Rollbacks und unnötige Gefährdung.
Das Scannen ist auch für den Schutz der Software-Lieferkette unerlässlich , die zunehmend externe Komponenten umfasst: öffentliche Images, Pakete von Drittanbietern, Artefakte anderer Teams usw. Es ist mittlerweile obligatorisch zu überprüfen, ob alle im Image enthaltenen Elemente bekannte CVEs oder gefährliche Konfigurationen enthalten.
Aus regulatorischer Sicht fordern viele Branchen regelmäßige Schwachstellenscans und den Nachweis, dass Images und Container Standards wie DSGVO, HIPAA, PCI DSS oder CIS-Benchmarks entsprechen. Ein zentrales Scan-Tool erleichtert Audits und die Berichtserstellung.
Ein weiterer Vorteil ist die Verringerung der Angriffsfläche : Scanner erkennen unnötige Pakete, vergessene Debugging-Tools oder Komponenten, die keine Funktionalität hinzufügen, aber das Risiko erhöhen. Durch das Entfernen aller überflüssigen Elemente werden schlankere und deutlich sicherere Images erzielt.
Automatisierung der Sicherheit in CI/CD und Abwehr von Zero-Day-Angriffen
Die Integration von Sicherheit in CI/CD und Praktiken wie GitOps ermöglicht es uns, wirklich von DevSecOps zu sprechen. Anstatt uns auf gelegentliche manuelle Überprüfungen zu verlassen, löst jeder Commit oder Build automatisch Image-Scans, Codeanalysen, IaC-Reviews und Richtlinienprüfungen aus.
Prisma Cloud Compute integriert sich mit Tools wie Jenkins, GitHub, GitLab und anderen CI-Anbietern, um Builds abzulehnen, die nicht den Richtlinien entsprechen, Berichte für Entwickler zu generieren und die Weitergabe anfälliger Artefakte an höhere Umgebungen zu verhindern.
Automatisierung ist auch entscheidend für die Behebung von Zero-Day-Schwachstellen . Selbst wenn ein Image bereits alle Prüfungen bestanden hat, können neue CVEs im Zusammenhang mit den darin enthaltenen Paketen auftreten. Durch kontinuierliches Scannen von Registry-Einträgen und Laufzeitumgebungen bewertet die Plattform Images neu, sobald die Schwachstellendatenbank aktualisiert wird.
Dieser Ansatz minimiert das Zeitfenster für die Offenlegung von Informationen : Die Organisation erfährt innerhalb weniger Stunden, dass ein vor Wochen bereitgestelltes Image nun problematisch geworden ist, und kann die Korrektur nach Kritikalität, Internetzugänglichkeit, verarbeiteten Daten usw. priorisieren.
Im Hinblick auf den Ruf stärkt die regelmäßige, automatisierte Überprüfung das Vertrauen von Kunden, Partnern und Aufsichtsbehörden. Unternehmen, die die Containersicherheit ernst nehmen, heben sich in Ausschreibungen und Due-Diligence-Prüfungen in der Regel deutlich ab.
Prisma Cloud Compute (Twistlock): Architektur, Anforderungen und Bereitstellung
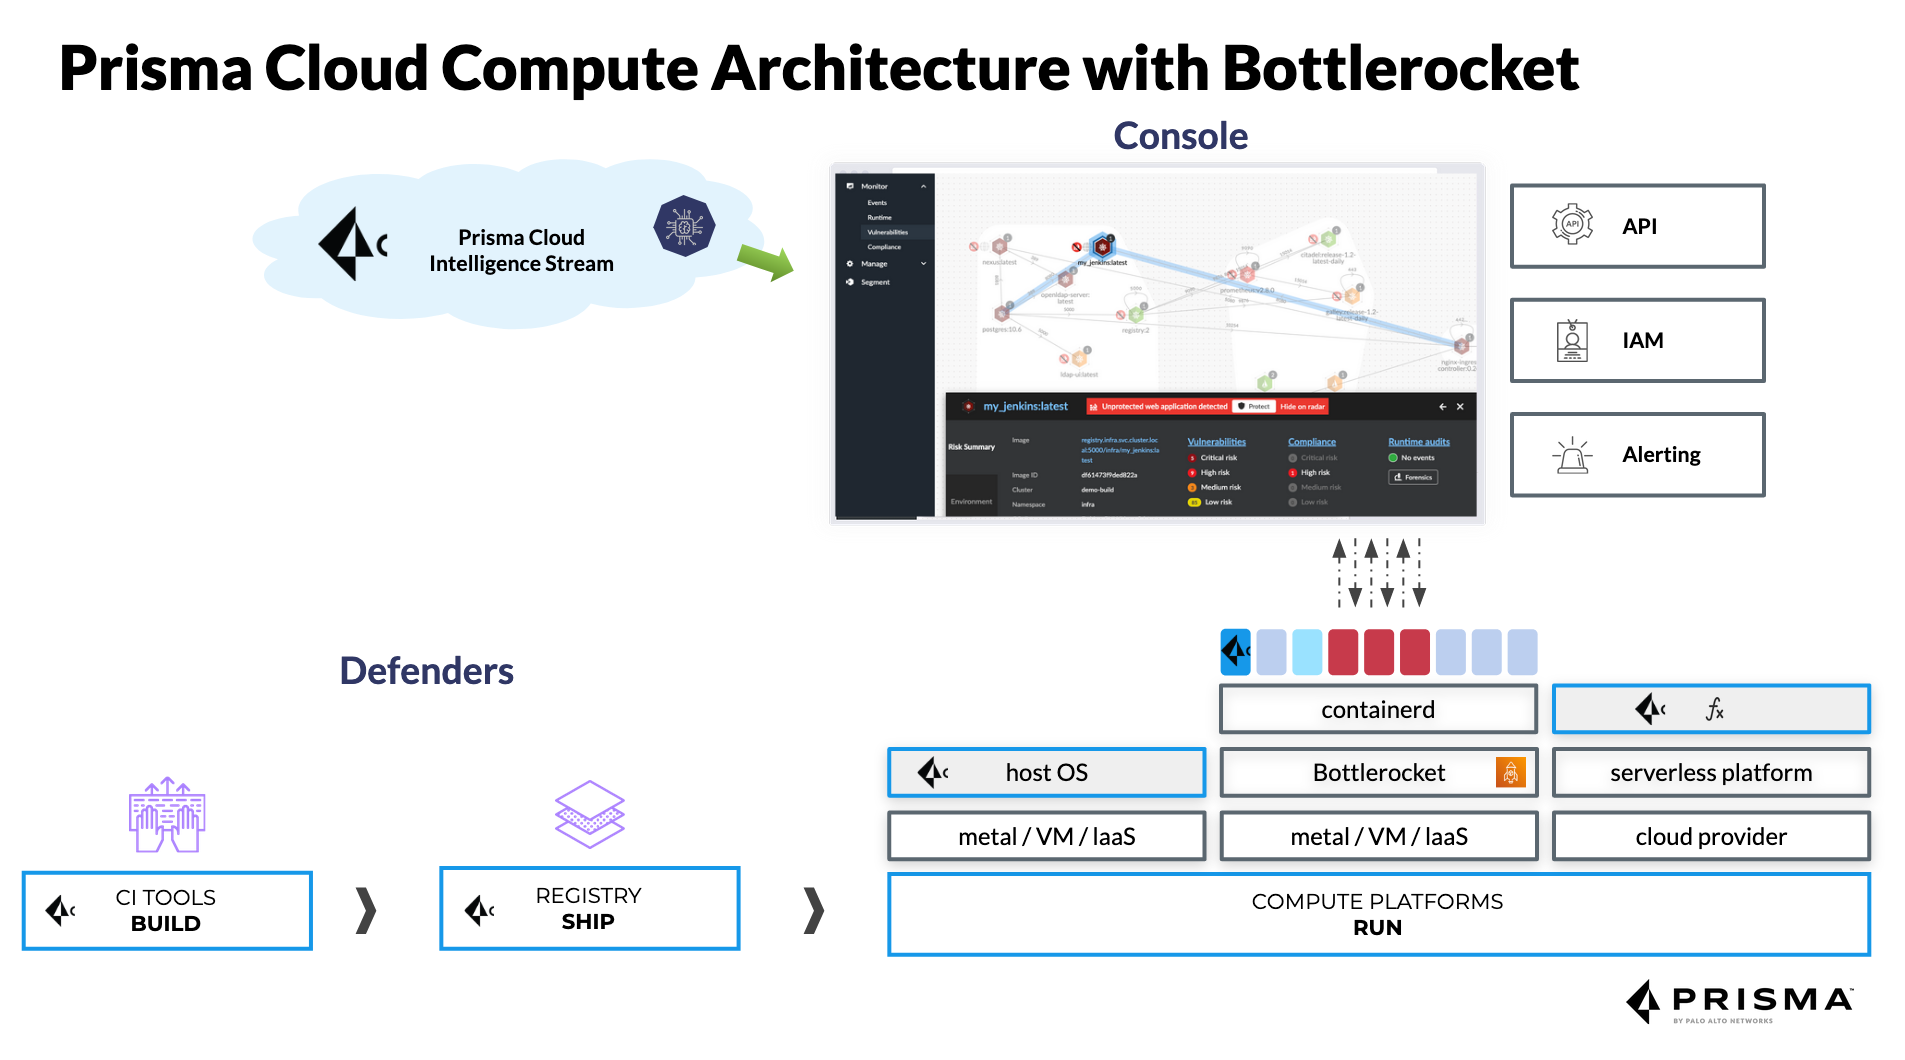
Prisma Cloud wird in zwei Hauptbereitstellungsoptionen angeboten : der Enterprise SaaS Edition, die von Palo Alto Networks gehostet und verwaltet wird, und der selbstgehosteten Compute Edition, die der Kunde auf seiner eigenen Infrastruktur (lokal, in der Cloud oder hybrid) bereitstellt.
Die Compute Edition übernimmt direkt die Twistlock-Architektur mit einer zentralen Konsole, die Richtlinien orchestriert, Daten sammelt und globale Transparenz bietet, sowie Defender-Agenten, die auf Hosts, Kubernetes-Knoten, Fargate, EC2, Windows-Containern und serverlosen Umgebungen bereitgestellt werden.
Bezüglich der technischen Anforderungen der Konsole gilt : In kleineren Umgebungen (weniger als 1000 Defender und ohne intensive Protokollanalyse) reichen ca. 2 GB RAM und 2 vCPUs aus. Für größere Installationen mit mehr als 20.000 Defender empfiehlt Palo Alto bis zu 16 vCPUs, ca. 50 GB RAM und ca. 500 GB permanenten SSD-Speicher.
Defender zeichnet sich durch einen relativ geringen Ressourcenverbrauch aus : In einfachen Szenarien kommt es mit etwa 256 MB RAM aus und skaliert bei Protokollscans oder rechenintensiveren Aufgaben auf bis zu 2 GB RAM und 2 vCPUs. Der Speicherplatzbedarf liegt bei etwa 8 GB pro Host und steigt auf 20 GB, wenn lokale Protokollanalysen durchgeführt werden.
Wenn Scans in CI integriert werden , wird empfohlen, pro Executor mindestens das 1,5-fache der Größe des größten zu scannenden Bildes vorzuhalten, um die notwendigen Artefakte ohne Engpässe herunterladen, analysieren und generieren zu können.
Prisma Cloud-Performance und groß angelegte Tests
Palo Alto Networks hat Leistungstests für Prisma Cloud in sehr großen Umgebungen veröffentlicht, die reale Arbeitslasten simulieren. Eines dieser Szenarien umfasste Kubernetes-Cluster mit insgesamt 20.000 Hosts, eine Konsole mit 16 vCPUs und 50 GB Arbeitsspeicher sowie Defender-Systeme mit 2 vCPUs und 8 GB RAM, die auf einem containeroptimierten Betriebssystem liefen.
In dieser Umgebung wurden 323 Images und fast 200.000 Container analysiert , mit einer ungefähren Containerdichte von 9,6 Containern pro Host. Die Konsole belegte rund 1474 MiB RAM und 8 % der CPU, während jeder Defender etwa 83 MiB RAM und 1 % der CPU nutzte – durchaus angemessene Werte für ein Echtzeit-Sicherheitssystem.
Einzelne Container-Scans dauern durchschnittlich 1 bis 5 Sekunden , beanspruchen zusätzlich 10–15 % des Arbeitsspeichers und nur knapp 1 % der CPU während des Scans. Dadurch lässt sich das Scannen auch in anspruchsvolle Pipelines integrieren, ohne die Markteinführungszeit neuer Funktionen zu verlängern.
Abgesehen von den CPU- und RAM-Zahlen zeigt sich der eigentliche Einfluss in den Bereichen SecOps und DevOps . Eine TEI-Studie (Total Economic Impact) von Forrester Consulting für Prisma Cloud berechnete eine Rendite von 264 %, eine Effizienzsteigerung im Bereich SecOps im Wert von mehreren Millionen Dollar sowie eine signifikante Reduzierung schwerwiegender Sicherheitsvorfälle.
Eine weitere interessante Kennzahl ist die Reduzierung der Störungsbehebungszeit : Benutzer berichten, dass Analysen, die früher Tage dauerten, nun in etwa 3,3 Stunden abgeschlossen sind. Dies ist auf die einheitliche Telemetrie und Dashboards zurückzuführen, die Protokolle, Warnmeldungen und Netzwerkkontext, IAM und Konfiguration zentralisieren.
Die Sicherheitsfunktionen von Prisma Cloud wurden von Twistlock übernommen und erweitert.
Twistlock konzentrierte sich im Kern auf das Schwachstellenmanagement über den gesamten Container-Lebenszyklus hinweg. Prisma Cloud verfolgt diesen Ansatz und ergänzt ihn um zusätzliche Kontext- und Automatisierungsebenen, um die Prioritäten für die Behebung festzulegen.
Die Plattform erstellt eine Risikopriorisierung basierend auf bekannten CVEs , deren Schweregrad, Ausnutzbarkeit, tatsächlicher Laufzeitgefährdung, Kritikalität des Dienstes und dem Vorhandensein von Behebungsmöglichkeiten. Sie bietet Leitfäden zur Behebung, eine mehrstufige Image-Analyse und Top-10-Listen der kritischsten Schwachstellen für jeden Dienst.
Auf der Ebene des aktiven Schutzes steuert Prisma Cloud den Schweregrad von Warnungen und Blockierungen. So können Sie für jeden Dienst und jede Gruppe festlegen, welche Verhaltensweisen nur Warnungen auslösen und welche während des Build-Prozesses oder zur Laufzeit blockiert werden sollen, beispielsweise als Reaktion auf Versuche, gefährliche Befehle innerhalb eines Containers auszuführen.
Die Genauigkeit der Schwachstellenerkennung wird durch über 30 vorgelagerte Quellen, die die CVEs- und Warnmeldungsdatenbank speisen, verbessert. Dies reduziert Fehlalarme und ermöglicht es Teams, sich auf das Wesentliche zu konzentrieren, anstatt Zeit mit der Suche nach relevanten Informationen zu verschwenden.
Darüber hinaus integriert Prisma Cloud das Schwachstellenmanagement umfassend : Es scannt Code-Repositories, Container-Logs, CI/CD-Pipelines und Laufzeitumgebungen. Dadurch wird das häufige Problem isolierter Tools vermieden, die nicht miteinander kommunizieren.
Prisma Cloud als CNAPP: Jenseits der Containersicherheit
Heute ist Prisma Cloud eine vollständige CNAPP-Plattform , die weit über Twistlock hinausgeht. Sie umfasst Module für Cloud Security Posture Management (CSPM), Workload Protection (CWP), Rights Management (CIEM), Netzwerksicherheit, Datensicherheit und Kontrollen über Infrastructure as Code und CI/CD-Pipelines.
In CSPM überprüft die Lösung Konfigurationen in AWS , Azure, GCP, OCI und Alibaba Cloud und erkennt übermäßige Berechtigungen, ungeschützte Ressourcen, falsch konfigurierte Dienste sowie Abweichungen von Frameworks wie CIS, PCI oder internen Unternehmensstandards. Die Behebung kann manuell oder automatisiert erfolgen.
Im CWP-Bereich schützt Prisma Cloud Hosts, Container und serverlose Funktionen mit Schwachstellenmanagement, Prozessüberwachung, Netzwerkverteidigung, Dateiintegritätskontrolle und Verhaltensregeln, die auf Signaturen, dynamischer Analyse und maschinellem Lernen basieren können.
Das CIEM-Modul konzentriert sich auf Cloud-Rechte und -Identitäten und identifiziert überprivilegierte Anmeldeinformationen, ungenutzte Rollen, offengelegte Schlüssel oder kontoübergreifende Zugriffe, die nach einem ersten Sicherheitsvorfall zu gefährlichen lateralen Bewegungen führen können.
Die Netzwerksicherheitskomponente umfasst Funktionen zur Anomalieerkennung , Angriffspfadanalyse, tagbasierte Segmentierung und die Integration mit Palo Alto Firewalls der nächsten Generation (PAN-OS, Strata Cloud Manager, Panorama), wodurch konsistente Richtlinien zwischen der traditionellen Netzwerkwelt und Kubernetes ermöglicht werden.
Native Sicherheit für Kubernetes und Container mit Prisma Cloud
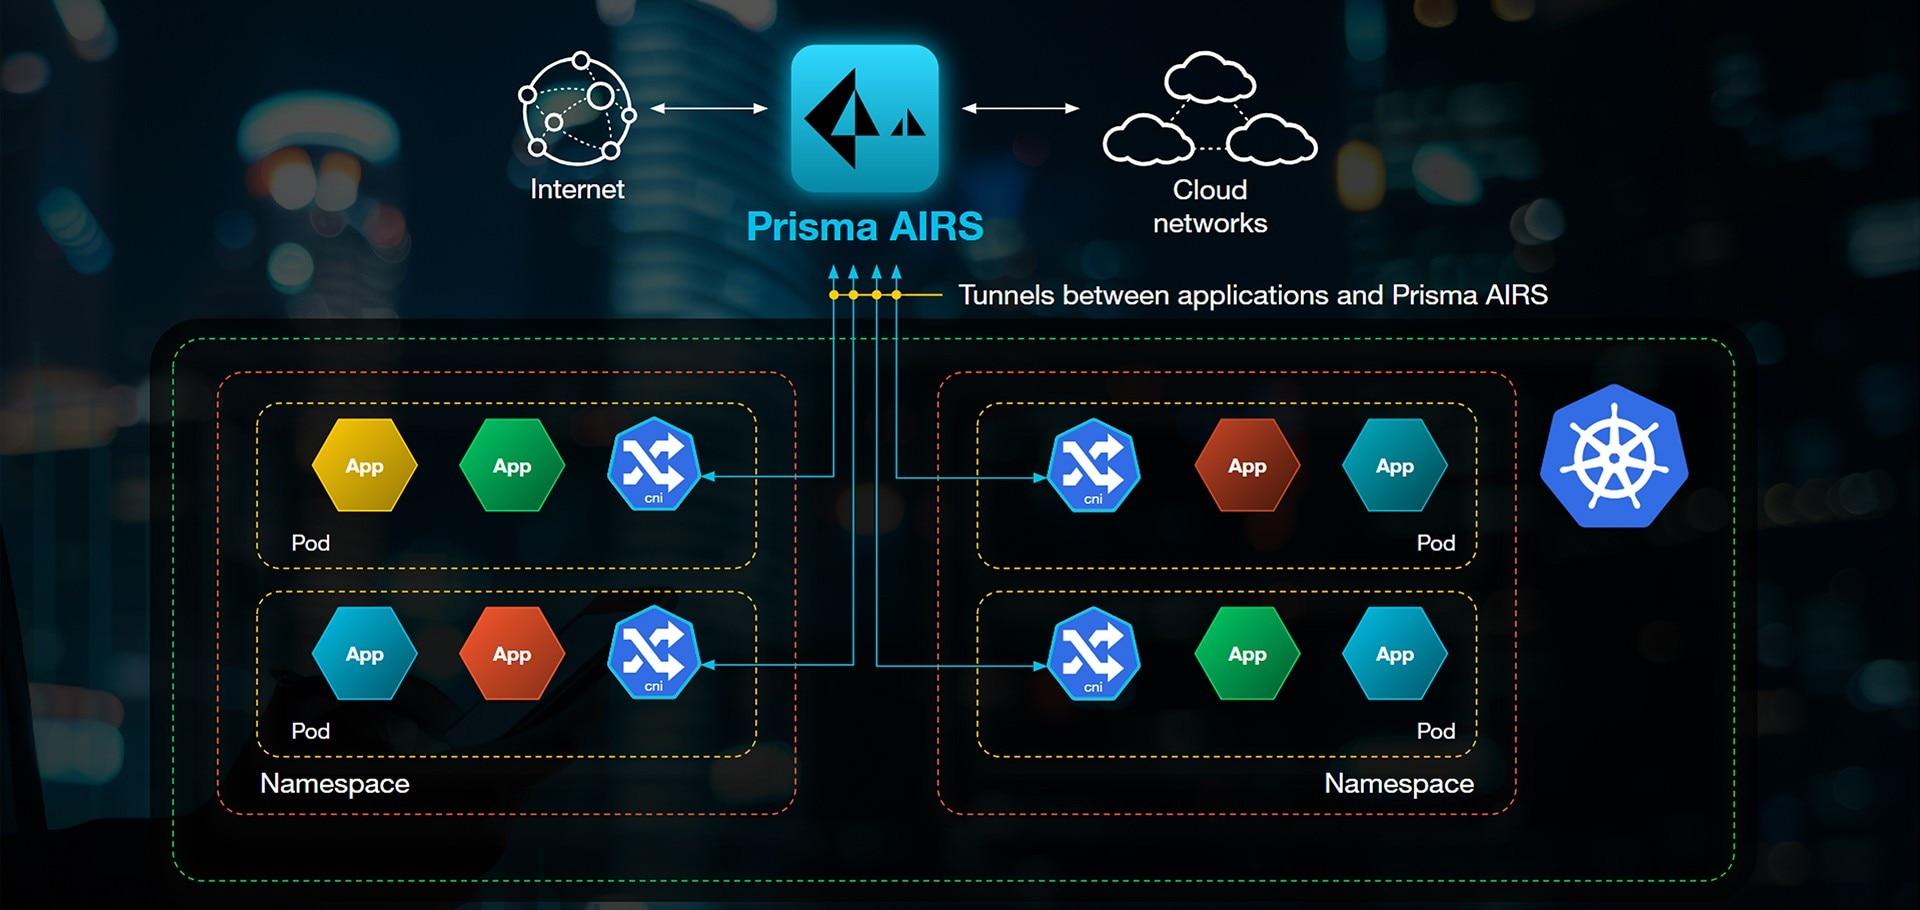
Eine der Stärken von Prisma Cloud ist der integrierte Kubernetes-Schutz . Er ist in die Steuerungsebene integriert und bietet so direkten Einblick in Container, Pods und Namespaces. Zudem setzt er dynamische, tagbasierte Richtlinien anstelle starrer IP-Adressen durch.
Die Lösung lässt sich mit Standard-kubectl, CNI-Verkettung und Helm-Chart-Annotationen koordinieren , um Sicherheitsmetadaten bei jeder Bereitstellung zu verteilen. Dadurch können Netzwerk-, Laufzeit- und Compliance-Regeln kontextbezogen (Umgebung, Geräte, Kritikalität, Internetanbindung usw.) automatisch angewendet werden.
Prisma Cloud kann außerdem Kubernetes-Audit-Logs erfassen , um verdächtige Ereignisse, unerwartete Rollenänderungen, die Erstellung von Servicekonten mit gefährlichen Berechtigungen oder Änderungen an sensiblen Objekten zu erkennen. Alle diese Informationen werden anschließend in Warnmeldungen und Dashboards in einer zentralen Konsole dargestellt.
Das WAAS-Modul (Web Application and API Security) schützt Webanwendungen und APIs, die auf Kubernetes oder in Containern laufen, vor typischen OWASP Top 10-Angriffen (Injection, XSS, fehlerhafte Zugriffskontrolle usw.) sowie vor komplexeren Ausnutzungsversuchen. Es kann im Alarmmodus oder im aktiven Blockierungsmodus betrieben werden.
Durch die Kombination dieser Funktionen mit Palo Alto Firewalls können Unternehmen Transparenz und Kontrolle von der Netzwerkebene bis zur Anwendungslast vereinheitlichen und dabei dieselben Datenquellen für zentralisierte Identitäten, Labels und Richtlinien nutzen.
Sicherheitsstatus, Schwachstellen und Compliance bei Prisma Cloud
Wie jede komplexe Software wies auch Prisma Cloud Sicherheitslücken auf, die Palo Alto Networks proaktiv behoben hat. Beispiele hierfür sind Schwachstellen zur lokalen Rechteausweitung, Cross-Site-Scripting (XSS) in der Webkonsole und fehlerhafte kryptografische Überprüfungen. CVEs wie CVE-2021-3042 und CVE-2021-3033 erhielten hohe CVSS-Werte.
Das Unternehmen unterhält ein aktives Programm zur Behebung von Sicherheitslücken und vergibt sogar eigene Kennungen (PRISMA), wenn noch keine öffentliche CVE-Nummer verfügbar ist. Patches werden schnell verteilt, insbesondere für die SaaS-Version, die kontinuierlich und ohne Zutun des Kunden aktualisiert wird.
Im Hinblick auf Verschlüsselung und Datenschutz speichert Prisma Cloud Protokoll- und Telemetrie-Metadaten in verschlüsselten Diensten wie RDS oder Redshift, die in der Cloud verwaltet werden, und entspricht damit den Best Practices für die Datensicherheit während der Übertragung und im Ruhezustand.
Im Hinblick auf die Authentifizierung werden robuste Methoden wie SAML unterstützt , um die Compute Edition mit Identitätsanbietern des Unternehmens zu integrieren, SSO zu ermöglichen und MFA-Richtlinien oder eine zentrale Sitzungsverwaltung anzuwenden.
Die Plattform unterstützt Organisationen zudem bei der Einhaltung von Compliance-Standards durch vordefinierte Prüfungen, exportierbare Berichte, nach Vorschriften geordnete Dashboards und die Möglichkeit zur Erstellung benutzerdefinierter Kontrollen. Dies ist in Branchen wie dem Finanzwesen, dem Gesundheitswesen und der öffentlichen Verwaltung von entscheidender Bedeutung.
Technische Anforderungen, Support und Kompatibilität
Das Lizenzmodell von Prisma Cloud basiert auf Guthaben , das Kunden je nach den zu schützenden Modulen und Workloads (Enterprise Edition, Compute Edition usw.) verbrauchen. Dadurch lassen sich die Kosten an die Bedürfnisse jedes Unternehmens anpassen, allerdings wird die Dimensionierung und Budgetplanung dadurch etwas komplexer.
Die Betriebssystemkompatibilität ist breit gefächert : Die selbstgehostete Compute-Konsole läuft auf x86_64 Linux-Distributionen, während Defenders eine Vielzahl von Linux-Hosts auf x86_64 und ARM64, Windows-Container sowie gängige Versionen der Docker Engine und Container-Laufzeitumgebungen unterstützt.
Im Bereich der öffentlichen Clouds deckt Prisma Cloud AWS, Azure und GCP sowie Anbieter wie Oracle Cloud Infrastructure und Alibaba Cloud ab. Die Plattform ist für Multi-Cloud- und Hybridumgebungen konzipiert und bietet umfassende APIs zur Integration mit Pipelines, externen Sicherheitstools und DevOps-Ökosystemen.
Die SaaS-Edition wird kontinuierlich aktualisiert , daher trifft das klassische Konzept des „Supportendes“ hier nicht in gleicher Weise zu. Die selbstgehostete Compute Edition hingegen verfügt über Versionslebenszyklen, die sich an den Produktrichtlinien von Palo Alto orientieren und die Teams bei der Planung von Upgrades berücksichtigen sollten.
Was den Support angeht, sind die Meinungen der Nutzer etwas gemischt : Viele loben die umfangreiche Dokumentation und die technischen Möglichkeiten, während andere erwähnen, dass die Support-Erfahrung uneinheitlich sein kann und die Reaktionszeiten in einigen Fällen verbessert werden könnten.
Marktvision, Alternativen und Nutzerwahrnehmung
Im Bereich der CNAPP- und Container-Sicherheitslösungen konkurriert Prisma Cloud mit Anbietern wie Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security oder SCA/DevSecOps-Lösungen wie Checkmarx One und Veracode.
Die größte Stärke von Prisma Cloud ist sein umfassender Funktionsumfang : von IaC und CI/CD bis hin zu Laufzeitumgebungen, einschließlich CSPM, CWP, CIEM, Netzwerksicherheit und Datensicherheit. Für Unternehmen, die die Anzahl ihrer Tools und Dashboards reduzieren möchten, ist die Konsolidierung auf einer einzigen Plattform oft ein überzeugendes Argument.
Zu den von den Nutzern am häufigsten genannten Stärken zählen die einheitliche Transparenz der Cloud-Ressourcen, die Möglichkeit zur Automatisierung von Fehlerbehebungen, die Leistungsfähigkeit der Abfragesprachen (RQL/KQL) zur Untersuchung von Vorfällen sowie die gute Integration mit Cloud-Anbietern und Technologien von Drittanbietern.
Als Schwächen wird am häufigsten die steile Lernkurve genannt (es ist kein triviales Tool), zusammen mit dem Eindruck, dass einige Funktionen noch in der Entwicklung sind. Manche empfinden das Lizenzmodell auch als etwas kompliziert und bemängeln den möglicherweise besseren Support.
Trotz dieser Nachteile wird Prisma Cloud als eine starke Lösung für Unternehmen mit komplexen Infrastrukturen wahrgenommen, insbesondere für solche, die bereits mit Palo Alto Networks auf anderen Sicherheitsebenen arbeiten und die Richtlinien zwischen Netzwerk, Endpunkten und Cloud-Workloads aufeinander abstimmen möchten.
Die Weiterentwicklung von Twistlock innerhalb von Prisma Cloud hat zu einer sehr umfassenden Plattform zum Schutz von Containern und Cloud-nativen Anwendungen geführt: Sie kontrolliert Schwachstellen im Code, automatisiert CI/CD-Scans, überwacht Protokolle und Laufzeitumgebungen, integriert sich nativ in Kubernetes und öffentliche Clouds und fügt vor allem eine Ebene des Kontextes und der Priorisierung hinzu, die Teams hilft, sich auf das wirklich Kritische zu konzentrieren, ohne von Warnmeldungen überfordert zu werden.
