- Das DNS übersetzt Domainnamen in IP-Adressen, und jeder Fehler bei dieser Übersetzung führt zu Ladefehlern, Verlangsamungen oder zum vollständigen Verlust des Zugriffs auf Websites und Dienste.
- Viele „DNS-Server antwortet nicht“-Fehler sind auf eine mangelhafte IP-Konfiguration, einen beschädigten DNS-Cache, falsch konfigurierte Router oder Firewalls zurückzuführen und nicht auf einen tatsächlichen Ausfall des Providers.
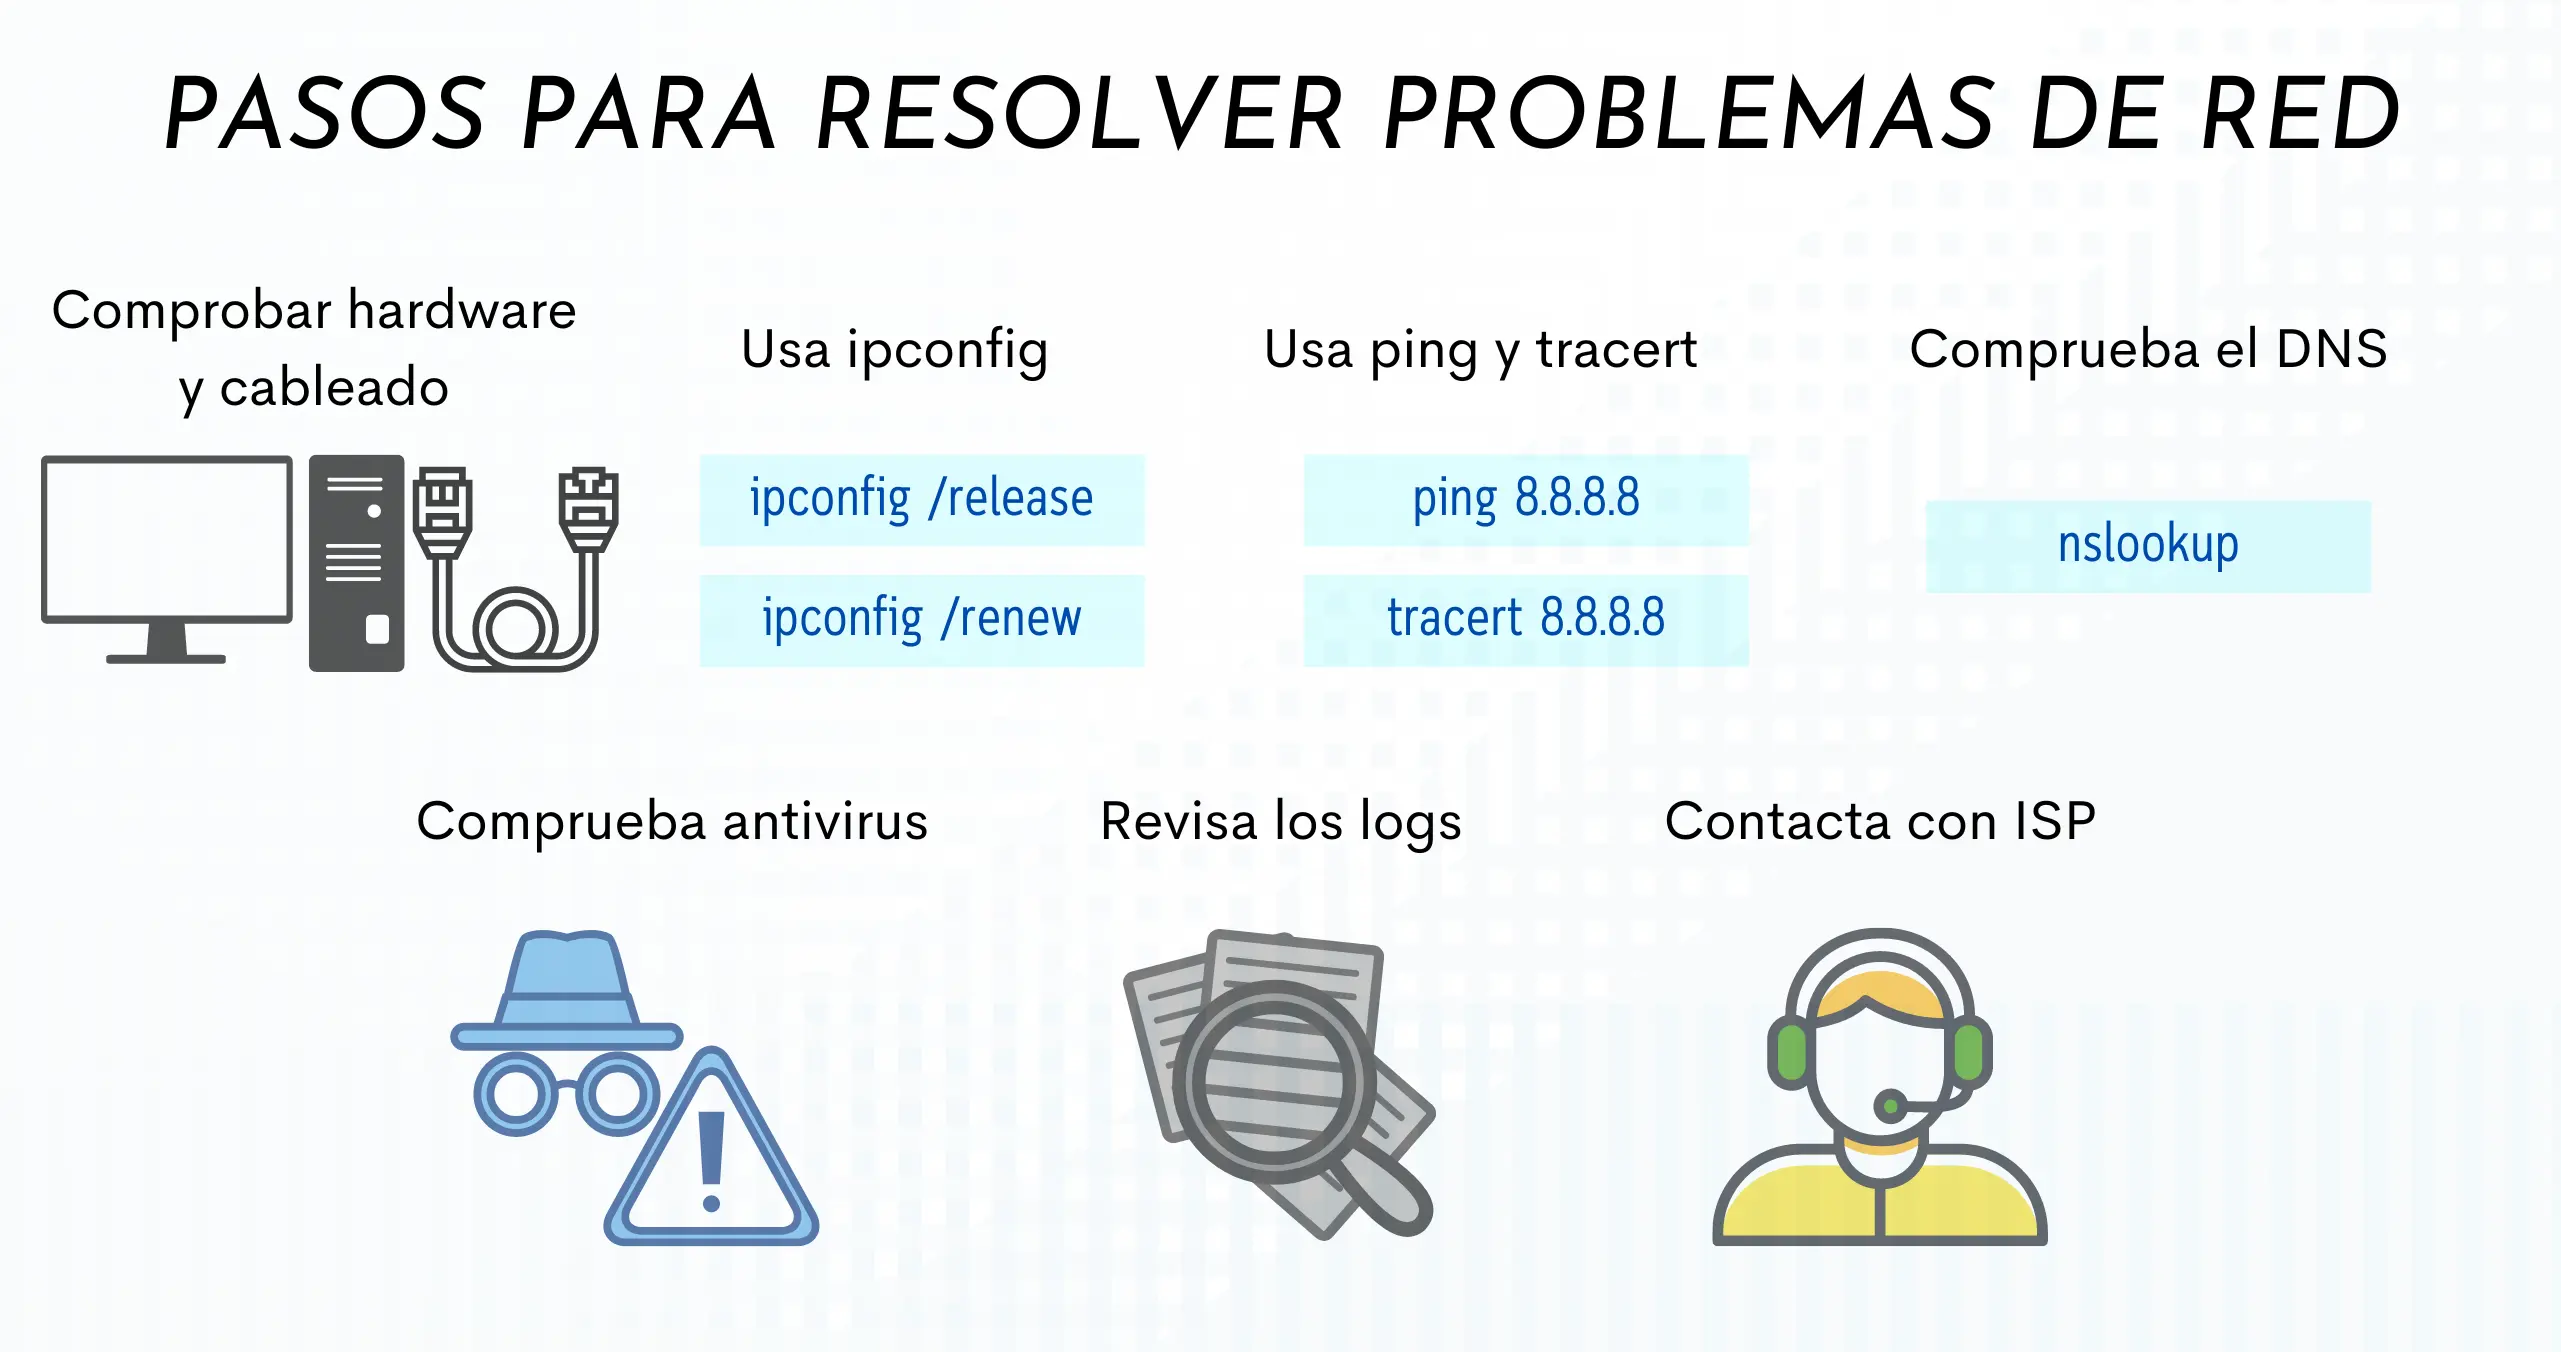
- Tools wie ipconfig, nslookup, dnscmd und Ereignisprotokolle ermöglichen es Ihnen, genau zu bestimmen, ob das Problem beim Client, beim Router, beim DNS-Server oder bei Rekursion/Delegationen liegt.
- Die Auswahl zuverlässiger DNS-Server, die Aktualisierung von Firmware und Systemen sowie die Überwachung des Netzwerks reduzieren das Auftreten von DNS-Vorfällen und IP-Verbindungsproblemen drastisch.
Wenn alles reibungslos funktioniert, fühlt sich das Surfen im Internet wie Magie an: Man gibt eine Adresse ein, drückt Enter, und innerhalb weniger Sekunden erscheint die Seite vollständig. Doch schon wenn das DNS oder das IP-Netzwerk versagt , schlägt die Magie in Verzweiflung um: Webseiten laden nicht, Online-Spiele stürzen ab, Videoplattformen frieren ein, oder sogar Computer im lokalen Netzwerk können sich nicht mehr gegenseitig erkennen.
Das Tückische daran ist, dass das Problem oft nicht am Browser oder der Glasfaserverbindung selbst liegt, sondern an kleineren Konfigurationsdetails wie IP-, DNS-, Router-, Modem- oder Firewall-Einstellungen , die falsch konfiguriert wurden. Und als ob das nicht schon genug wäre, sind die Fehlermeldungen vage: „DNS-Server antwortet nicht“, „DNS-Server nicht gefunden“, „DNS-Fehler“, „Zeitüberschreitung der Anfrage“ … In diesem Artikel erfahren Sie detailliert, was wirklich die Ursache ist, wie Sie das Problem mit professionellen Tools (nslookup, ipconfig, dnscmd usw.) diagnostizieren und – was am wichtigsten ist – wie Sie Ihre IP-Netzwerk- und DNS-Einstellungen optimieren, damit diese keine weiteren Probleme verursachen.
Was genau ist DNS und in welchem Verhältnis steht es zum IP-Netzwerk?
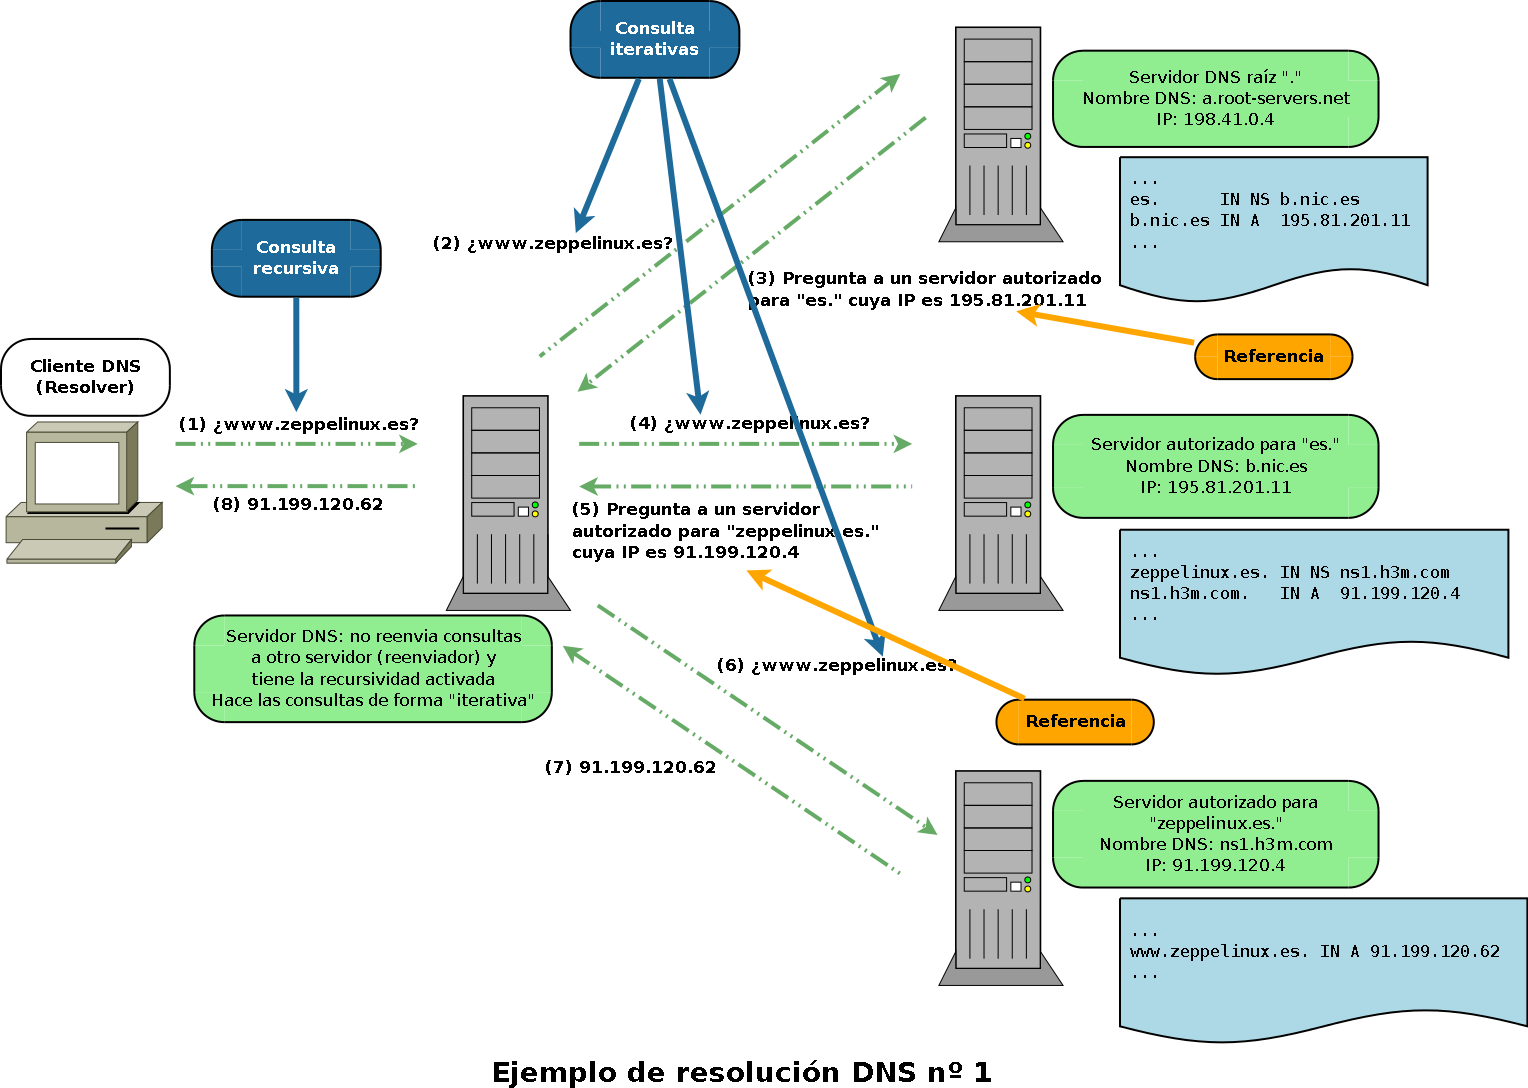
Das DNS (Domain Name System) ist, vereinfacht gesagt, das Adressbuch des Internets. Maschinen kommunizieren über IP-Adressen wie 192.0.2.1 oder 172.217.4.46 , Menschen tippen aber lieber www.example.com oder google.com ein . Das DNS übersetzt diese lesbaren Namen in numerische IP-Adressen, die Browser und Betriebssystem verstehen.
Wenn Sie eine URL in Ihren Browser eingeben, sendet dieser eine DNS-Anfrage, die Ihren Computer, Router, Ihr Modem, das Netzwerk Ihres Internetanbieters und gegebenenfalls Root- und autoritative Server durchsucht , bis die korrekte IP-Adresse ermittelt ist. Erst dann wird die eigentliche HTTP/HTTPS-Verbindung hergestellt. Sollte diese Namensauflösung an irgendeiner Stelle fehlschlagen, besteht zwar scheinbar eine Verbindung (die Netzwerksymbole werden korrekt angezeigt), aber es werden keine Webseiten geladen, da die Namen nicht aufgelöst werden können.
In lokalen oder Unternehmensnetzwerken sorgt das DNS dafür, dass Namen wie app1.corp.local oder file-server in interne IP-Adressen aufgelöst werden. Bei Problemen mit diesem internen DNS kann es zu Schwierigkeiten beim Zugriff auf Server, Anwendungen, E-Mails, Drucker oder freigegebene Ressourcen kommen.
Grundlage all dessen ist das IP-Protokoll mit seiner IP-Adresse, Subnetzmaske, seinem Gateway und seinen DNS-Servern, die auf dem Netzwerkadapter konfiguriert oder per DHCP zugewiesen werden. Ein Fehler in einem dieser Parameter kann zu DNS-Fehlern, Verbindungsverlust oder extremer Verlangsamung führen.
Typische Probleme in IP-Netzwerken, die sich als DNS-Fehler äußern
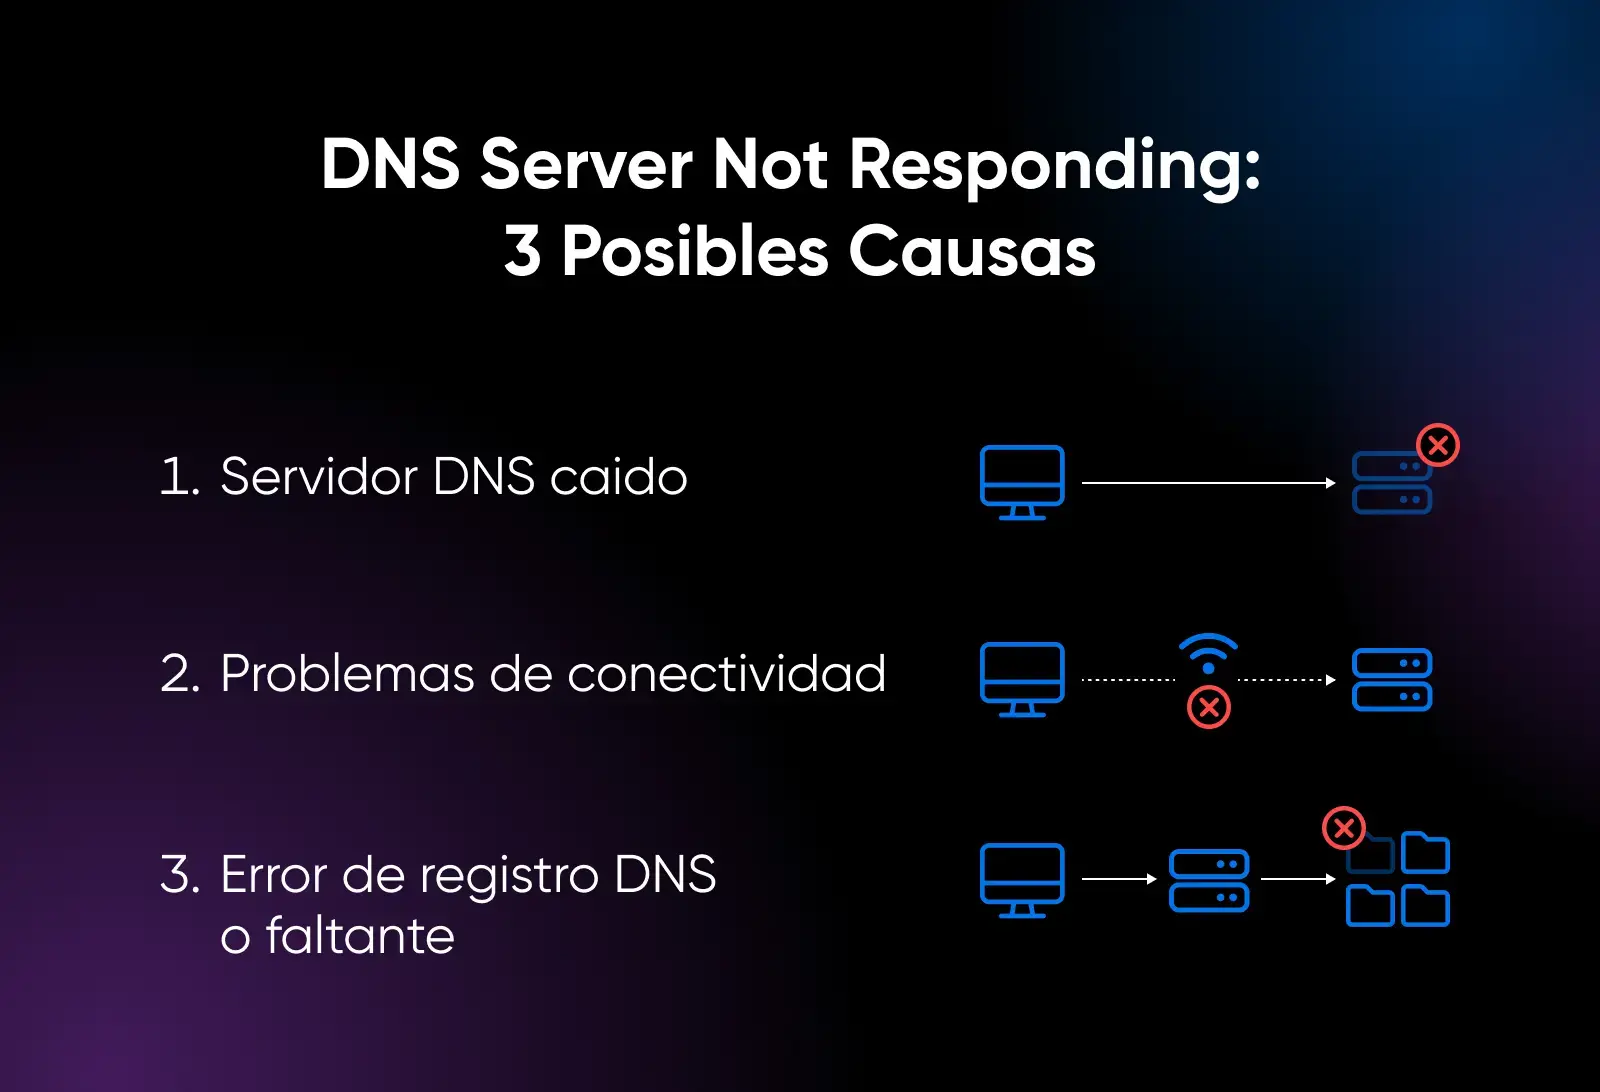
Meldungen wie „DNS-Server antwortet nicht“, „DNS-Fehler“ oder „DNS-Server nicht gefunden“ sind nur die Spitze des Eisbergs. Dahinter verbirgt sich meist eine Kombination aus fehlerhafter IP-Konfiguration, einem beschädigten DNS-Cache, falsch konfigurierten Routern oder Fehlern im DNS-Server selbst.
Ein häufiges Szenario ist das eines Nutzers, der einen neuen PC in einem kabelgebundenen Heimnetzwerk einrichtet und plötzlich feststellt, dass nur noch ein Computer Internetzugang hat, das WLAN nicht mehr funktioniert und die Geschwindigkeit auf ein Zehntel der bezahlten Geschwindigkeit einbricht. Auf den ersten Blick scheint das Problem beim Internetanbieter zu liegen, doch bei genauerer Betrachtung zeigt sich, dass es Konflikte bei IP- und DNS-Zuweisungen , beschädigte Caches oder sogar von einer Firewall blockierte Ports gibt.
Die häufigsten Symptome im Zusammenhang mit DNS und IP-Netzwerken sind:
- Offensichtliche Verbindung, aber keine Webseiten werden geladenDas Netzwerksymbol zeigt eine Verbindung an, aber es wird keine Seite angezeigt oder die Verbindung bricht ab.
- Nur einige Websites scheiternAuf einige Websites können Sie zugreifen, andere hingegen liefern DNS-Fehler oder können den Namen nicht auflösen.
- Extreme LangsamkeitDie Seiten werden schließlich geladen, aber die Namensauflösung ist sehr langsam, weil der DNS-Server Ihres Internetanbieters oder Ihr interner Server überlastet oder falsch konfiguriert ist.
- Probleme mit E-Mails, SaaS-Anwendungen oder VPNSelbst wenn der Browser funktioniert, sind bestimmte Dienste von Domainnamen abhängig, die nicht korrekt aufgelöst werden.
- Lokale Netzwerkgeräte, die „verschwinden“Server oder PCs sind über ihren Namen nicht mehr erreichbar, obwohl sie beim direkten Anpingen der IP-Adresse weiterhin reagieren.
In Serverumgebungen werden die Symptome noch gravierender: kritische Serviceausfälle, fehlgeschlagene Zonentransfers, fehlerhafte Rekursion, beschädigte DNS-Delegierungen oder veraltete sekundäre Zonen.
Grundlegende Überprüfung der IP- und DNS-Konfiguration auf dem Client
Bevor man an Routern oder Servern herumexperimentiert, sollte man sicherstellen, dass die IP- und DNS-Einstellungen des betroffenen Geräts übereinstimmen. Unter Windows ist der Ausgangspunkt der klassische:
ipconfig / all
Dieser Befehl zeigt Ihnen für jeden Adapter die konfigurierte IP-Adresse, Subnetzmaske, das Gateway und den DNS-Server an . Zu überprüfende Punkte:
- Die IP-Adresse gehört zum erwarteten Netzwerk. (zum Beispiel 192.168.1.x, wenn Ihr LAN 192.168.1.0/24 ist).
- Die Subnetzmaske Das macht Sinn (255.255.255.0 in vielen inländischen Szenarien).
- Das Tor Üblicherweise handelt es sich um die IP-Adresse des Routers (z. B. 192.168.1.1).
- Der DNS-Server verwies auf Es ist konsistent: Ihr Router, ein lokaler DNS-Server oder ein öffentlicher DNS-Server (Google 8.8.8.8, Cloudflare 1.1.1.1, OpenDNS usw.).
Wenn Sie einen bestimmten DNS-Server verdächtigen, können Sie ihn direkt testen mit:
nslookup
Zum Beispiel:
nslookup app1 10.0.0.1
Wenn die Anfrage „Serverfehler“, „Abfrage abgelehnt“, „Zeitüberschreitung der Anforderung“ oder „Keine Antwort vom Server “ zurückgibt, liegt ein Problem mit dem DNS-Server vor (oder er ist von Ihrem Netzwerk aus nicht erreichbar). Antwortet er mit der korrekten IP-Adresse, könnte das Problem beim Client, im Netzwerkpfad oder an einer zwischengeschalteten Firewall liegen.
Auf Windows-Servern, die als DNS-Server fungieren, ist es außerdem ratsam, den Auflösungscache zu leeren , um veraltete Daten zu verwerfen:
- Befehlskonsole (Administrator): dnscmd /clearcache
- PowerShell (Administrator): Clear-DnsServerCache
Häufige Ursachen für den Fehler „DNS-Server antwortet nicht“.
Es gibt eine Reihe von Szenarien, die sich sowohl im privaten als auch im beruflichen Umfeld immer wiederholen. Wenn Sie diese verstehen, können Sie ohne Zeitverlust direkt zur Ursache des Problems vordringen .
Beschädigter oder veralteter DNS-Cache im Betriebssystem
Ihr Computer speichert einen lokalen DNS-Cache mit den neuesten DNS-Abfragen, um das Surfen zu beschleunigen. Wenn dieser Cache beschädigt wird oder veraltete Einträge enthält (beispielsweise aufgrund von Hosting-Änderungen, Migrationen oder Änderungen der DNS-Zone), treten Fehler beim Zugriff auf Domains auf, die auf anderen Geräten einwandfrei funktionieren.
Unter Windows können Sie dieses Problem beheben, indem Sie den folgenden Befehl in der Eingabeaufforderung mit Administratorrechten ausführen:
ipconfig / flushdns
Unter macOS entspricht dies typischerweise Folgendem:
sudo dscacheutil -flushcache; sudo killall -HUP mDNSReply
Bei Mobilgeräten reicht es oft schon aus, das Gerät einfach neu zu starten oder den Flugmodus ein- und auszuschalten, um die Löschung der Netzwerk-Caches zu erzwingen.
Falsche Router- oder Modemkonfiguration
Router und Modem fungieren als Schnittstelle zwischen Ihrem lokalen Netzwerk (LAN) und dem Internet . Sind deren DNS-Einstellungen fehlerhaft (beispielsweise verweisen sie auf einen nicht mehr existierenden Server oder verwenden falsch konfigurierte Weiterleitungen), treten weitreichende Fehler auf allen Geräten im Netzwerk auf.
Typische Konfigurationsfehler:
- Falsch konfigurierte manuelle DNS-Server auf dem Router, übernommen aus alten Tests.
- DHCP liefert internen DNS, der nicht mehr aktiv ist. oder die nur für einen Teil des Netzwerks funktionieren.
- Filter oder Firewall-Regeln auf dem Router die den UDP/TCP-Port 53 für bestimmte DNS-Server blockieren.
In solchen Fällen ist es ratsam, zunächst Modem und Router neu zu starten (ausschalten, 30-60 Sekunden warten und wieder einschalten). Besteht das Problem weiterhin, sollte man die Konfiguration überprüfen oder sogar auf die Werkseinstellungen zurücksetzen und von Grund auf neu konfigurieren.
Störungen durch Firewall, Antivirenprogramm oder VPN
Firewalls, Antivirenprogramme und VPNs dienen dem Schutz, doch zu aggressive Einstellungen können dazu führen, dass DNS-Anfragen blockiert oder über fehlerhafte Verbindungen umgeleitet werden . Dies betrifft sowohl Betriebssystem-Firewalls als auch fortschrittliche Netzwerksicherheitsgeräte.
Logische Schritte zur Überprüfung:
- Deaktivieren Sie vorübergehend Ihren Virenschutz und Ihre Firewall. (in dem Wissen, was man tut, und einfach um es zu testen).
- Schließen Sie jegliche VPN-Verbindungen. Stellen Sie sicher, dass die Verbindung besteht, und versuchen Sie es erneut mit dem Surfen.
- Bei Unternehmensfirewalls sollten Sie Folgendes überprüfen: Port 53 wird weder gefiltert noch umgeleitet. Eine seltsame Art und Weise.
Wenn nach der Deaktivierung dieser Elemente alles einwandfrei funktioniert, ist es an der Zeit , die Regeln, Ausnahmen und Netzwerkprofile zu überprüfen , um DNS-Verkehr zu ermöglichen, ohne die Sicherheit zu beeinträchtigen.
DNS-Serverprobleme: Last, Zonen, Rekursion und Delegierungen
Viele Unternehmensnetzwerke verfügen über einen oder mehrere autoritative und rekursive DNS-Server (z. B. Windows Server mit der DNS-Rolle), die sowohl interne Namensauflösungen als auch Internetanfragen beantworten. Hierbei ist das Spektrum möglicher Vorfälle breit gefächert:
- DNS-Server ausgefallen oder Dienst eingestelltWenn der Windows-DNS-Dienst nicht ausgeführt wird, schlagen Anfragen mit der Meldung „Keine Antwort vom Server“ fehl. Sie können versuchen, ihn zu starten. net start DNS.
- Server überlastet oder Zone pausiertFehlermeldungen wie „Serverfehler“ oder „Abfrage abgelehnt“ können darauf hinweisen, dass Die Zone ist pausiert oder der Server ist an seiner Kapazitätsgrenze angelangtÜberprüfen Sie die Ereignisprotokolle (Anwendung, System und „DNS-Server“) sowie die Registerkarte „Allgemein“ der Zone.
- Gebrochene RekursionWenn der Server Anfragen an andere DNS-Server weiterleitet (Registerkarte „Weiterleitungen“), können Probleme in dieser Kette (Zeitüberschreitungen, falsche Daten, schlecht zusammengesetzte verkettete Weiterleitungen) zu externen Auflösungsfehlern führen.
- Falsche DNS-DelegierungenBei einer fehlerhaft konfigurierten Delegierung zwischen einer übergeordneten Zone und einer Delegierungszone (z. B. corp.contoso.com und sub.corp.contoso.com) treten Fehler auf, wenn versucht wird, Namen aus der Delegierungszone aufzulösen.
Zur Diagnose von Rekursion und Delegierung wird häufig nslookup im interaktiven Modus verwendet . Dabei werden die NS- und A-Einträge auf jeder Ebene abgefragt und mit aktivierter bzw. deaktivierter Rekursion experimentiert. Dies ist zwar ein fortgeschrittenerer Ansatz, aber unerlässlich für die Verwaltung autoritativer DNS-Server.
Zonentransfers und Synchronisierung zwischen Servern
In Topologien mit primären und sekundären DNS-Servern können Auflösungsfehler auftreten, weil die sekundäre Zone nicht korrekt aktualisiert wurde. Typische Symptome:
- Der sekundäre Server liefert im Vergleich zum primären Server veraltete oder inkonsistente Daten.
- Die Ereignisanzeige erscheint Zonentransferfehler.
- Indem man ein dnscmd /zonerefresh Der Vorgang wurde nicht ordnungsgemäß abgeschlossen.
Es ist daher ratsam:
- Vergleichen Sie die Seriennummer der Zone in primär und sekundär, und stellen Sie sicher, dass die primäre Seriennummer höher ist.
- Überprüfen Sie die Zonentransferoptionen (Registerkarte „Zonentransfers“) und bestätigen Sie, dass die sekundäre Zone autorisiert ist.
- Bei gemischten Implementierungen (z. B. Windows und BIND) prüfen Sie die Kompatibilität der Registrierungstypen und ob die „Schnellübertragung“ deaktiviert wurde, falls der sekundäre Server diese nicht unterstützt.
Praktische Lösungen für den Fall, dass „der DNS-Server nicht antwortet“
Hier finden Sie eine geordnete Liste von Maßnahmen, die Sie sowohl auf Client-Computern als auch in Heim- und Unternehmensnetzwerken durchführen können, um das Problem systematisch anzugehen.
1. Router/Modem und Geräte neu starten
Es klingt zwar klischeehaft, aber ein ordnungsgemäßes Herunterfahren und Neustarten behebt oft viele Netzwerkprobleme. Durch den Neustart werden Caches geleert, Verbindungen zum Internetanbieter erneuert und kleinere interne Netzwerkprobleme behoben.
- Schalten Sie Ihren Computer (oder Ihr Mobiltelefon, Tablet usw.) vollständig aus.
- Trennen Sie Router und Modem vom Stromnetz (falls es sich um zwei separate Geräte handelt).
- Warten Sie mindestens 30 Sekunden.
- Schließen Sie Modem und Router wieder an und warten Sie, bis alle Lichter stabil leuchten.
- Schalten Sie Ihren Computer wieder ein und versuchen Sie es erneut mit dem Surfen.
2. Ändern Sie Ihre DNS-Server auf andere öffentliche und zuverlässige Server.
Wenn Sie vermuten, dass die DNS-Server Ihres Anbieters nicht ordnungsgemäß funktionieren oder überlastet sind, können Sie leistungsstarke öffentliche DNS-Server auf Ihrem Computer oder Router konfigurieren , zum Beispiel:
- Google DNS: 8.8.8.8 und 8.8.4.4
- Cloudflare-DNS: 1.1.1.1 und 1.0.0.1
- OpenDNS: 208.67.222.222 und 208.67.220.220
- Andere kommerzielle DNS-Server (Surfshark DNS: 194.169.169.169, etc.).
Unter Windows können Sie es so machen:
- Presse Windows-+ RSchreibt ncpa.cpl und drücken Sie die Eingabetaste.
- Klicken Sie mit der rechten Maustaste auf Ihre Verbindung (Ethernet oder WLAN) und wählen Sie Ortschaften.
- wählen Internetprotokoll Version 4 (TCP / IPv4) und drücke Ortschaften.
- Markierung IP Adresse automatisch beziehen Wenn der Router die IP-Adresse zuweisen soll, wählen Sie Folgendes aus: Verwenden Sie die folgenden DNS-Serveradressen.
- Füllen Sie die Felder aus Bevorzugter DNS-Server y Alternative mit den Werten, die Sie verwenden möchten (zum Beispiel 8.8.8.8 und 8.8.4.4).
- Activa Konfiguration beim Beenden prüfen und drücken Sie OK.
3. Leeren Sie den DNS-Cache und aktualisieren Sie die IP-Konfiguration (Windows).
In vielen Fällen, insbesondere wenn die Verbindung zuvor einwandfrei funktionierte, genügt es, die Netzwerkkonfiguration des Geräts mit wenigen Befehlen einfach zurückzusetzen:
- Öffnen Sie das Startmenü, geben Sie cmd, Rechtsklick auf Eingabeaufforderung und wählen Sie Als Administrator ausführen.
- Geben Sie die folgenden Befehle Zeile für Zeile ein (drücken Sie nach jedem Befehl die Eingabetaste):
ipconfig / flushdns
ipconfig / release
ipconfig / renew
NETSH-Winsock-Reset-Katalog
NETSH int ipv4 reset reset.log
NETSH int ipv6 reset reset.log
Starten Sie anschließend Ihren Computer neu. Dadurch werden der DNS-Cache geleert, die DHCP-Lease erneuert und der TCP/IP-Stack zurückgesetzt , wodurch zahlreiche seltsame Fehler behoben werden.
Um die Ursache zu isolieren, sind Kreuztests sehr hilfreich :
- Wenn Sie Chrome verwenden, versuchen Sie es doch einmal mit Firefox, Edge oder einem anderen Browser.
- Verwenden Sie ein anderes Gerät im selben Netzwerk (einen anderen PC, ein Mobiltelefon oder ein Tablet) und versuchen Sie, auf dieselben Webseiten zuzugreifen.
- Wenn Sie WLAN verwenden, verbinden Sie Ihren PC mit einem Ethernet-Kabel direkt an den Router anschließen Bei WLAN-Problemen konsultieren Sie bitte So beheben Sie WLAN-Probleme auf Ihrem PC.
Wenn das Problem nur auf einem bestimmten Gerät auftritt, liegt es an dessen Konfiguration, Firewall, Treibern oder sogar an Schadsoftware . Tritt das Problem auf allen Geräten auf, sollten Sie Ihren Router, Ihren internen DNS-Server oder Ihren Internetanbieter überprüfen.
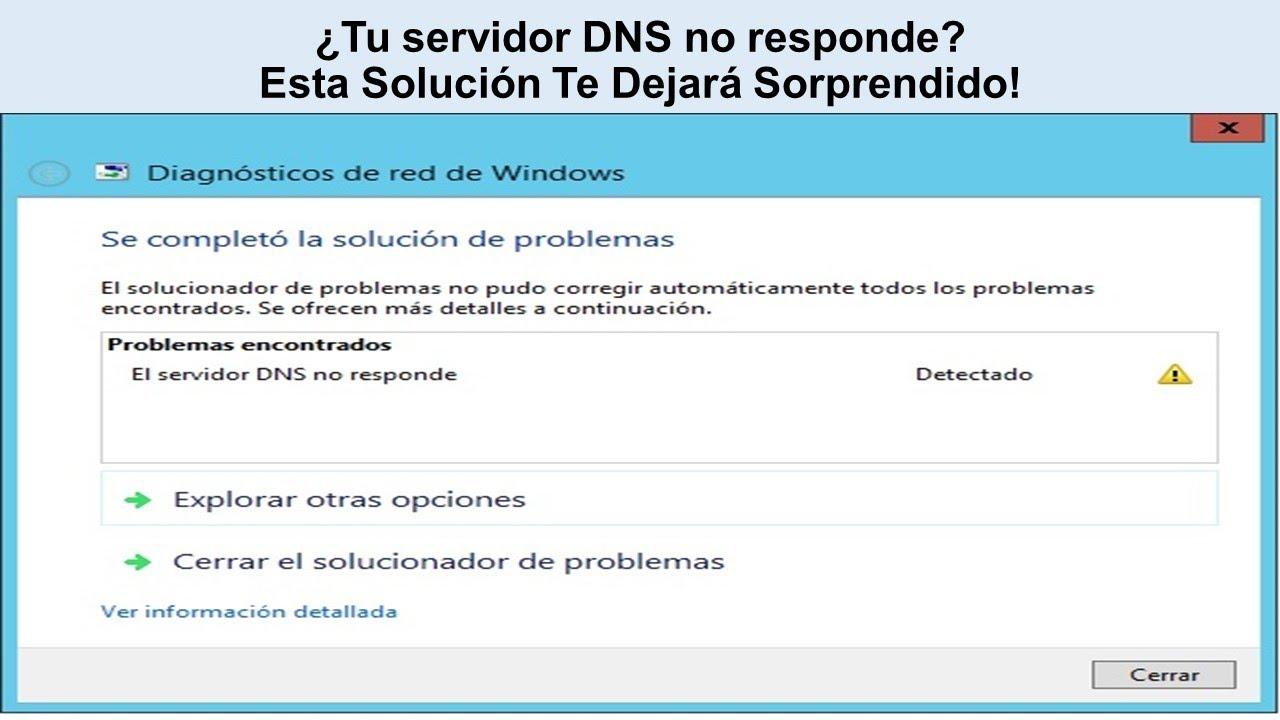
5. Führen Sie die Netzwerkproblembehandlung des Betriebssystems aus.
Windows und macOS beinhalten Assistenten, die viele Verbindungsfehler, einschließlich grundlegender DNS-Probleme, automatisch erkennen und beheben.
- In Windows: Einstellungen > Netzwerk und Internet > Fehlerbehebung im Netzwerk.
- Unter macOS: Apple-Menü > Netzwerkdiagnose.
Sie vollbringen keine Wunder, aber sie können Ihnen bei einfachen Problemen Zeit sparen , wie z. B. deaktivierten Adaptern, falsch angewendeten Netzwerkprofilen oder inkonsistenten IP-Parametern.
Erweiterte Techniken zur Diagnose von DNS-Problemen auf Servern
Bei der Verwaltung eines Unternehmens-DNS-Servers (z. B. Windows Server mit der DNS-Rolle) ändern sich die Tools geringfügig und der Detaillierungsgrad steigt. Hierbei geht man, wie bei Clients, vom Einfachen zum Komplexen vor , ergänzt den DNS-Dienst aber um spezifische Tests.
Prüfen Sie den Dienststatus und die Ereignisprotokolle.
Als Erstes sollten Sie sich auf dem Server anmelden und Folgendes überprüfen:
- Dass die DNS-Dienst läuft (Sie können es starten mit net start DNS (falls er festgenommen wird).
- Die Ereignisprotokolle Durchsucht werden die Anwendungs-, System- und „DNS-Server“-Bereiche nach wiederholten Zonenfehlern, Übertragungen oder Rekursionen.
Wenn Clients beim direkten Aufruf von nslookup gegen diesen Server die Fehlermeldung „Serverfehler“ oder „Abfrage abgelehnt“ erhalten, kann dies bedeuten, dass die Zone pausiert ist oder der Server selbst seine Ressourcengrenze (CPU, RAM, Festplatte) erreicht hat.
Testen Sie die Zugänglichkeit mit nslookup von Clients und Servern aus.
Zusätzlich zu Tests von Client-Servern aus empfiehlt es sich, Abfragen sowohl vom DNS-Server selbst als auch von anderen zwischengeschalteten Servern auszuführen. Zum Beispiel:
nslookup
Gibt der Resolver die korrekte IP-Adresse zurück, funktioniert der Server, und das Problem liegt möglicherweise im Pfad zwischen Client und Server. Gibt er Folgendes zurück:
- „Serverfehler“ oder „Anfrage abgelehnt“: pausierte Zone, Konfigurationskonflikt oder überlasteter Server.
- „Zeitüberschreitung bei der Serveranfrage“: DNS-Dienst angehalten, Firewall blockiert Port 53, Schnittstelle falsch konfiguriert oder Server lauscht nur auf bestimmten IPs.
In Umgebungen mit erweiterten Firewalls oder Proxys sollten Sie prüfen, ob ein nicht standardmäßiger DNS-Port verwendet wird . nslookup verwendet standardmäßig UDP 53; wenn der Port geändert wurde, schlagen die Anfragen fehl, sofern Sie die Firewall-Regeln nicht anpassen und Tests durchführen.
Diagnose von Rekursion und Delegationen
Um Rekursion auf einem DNS-Server zu überprüfen, können Sie Folgendes tun:
- Prüfen Sie, ob es vorhanden ist. konfigurierte Weiterleitungen (Registerkarte „Weiterleitungen“ der Servereigenschaften in der DNS-Konsole).
- Falls keine Weiterleitungen vorhanden sind, prüfen Sie, ob der Server die Abfrage durchführen kann. Root-Server Verwendung von nslookup im interaktiven Modus und Abfrage von NS-Einträgen aus der Root-Zone.
Wenn die Antworten selbst an Root-Server „Zeitüberschreitung der Anfrage“ anzeigen und die Root-Vorschläge auf korrekte Server verweisen, liegt normalerweise Folgendes vor:
- Ausgehende Netzwerkverbindungsprobleme vom Server.
- Eine Firewall blockiert ausgehenden DNS-Verkehr.
- Eine übermäßig aggressive Wartezeit für die Rekursion.
Um zerbrochene Delegationen zu sichern, geht man üblicherweise wie folgt vor:
- Starten Sie nslookup auf dem betroffenen Server und deaktivieren Sie die Rekursion (set norecurse) und starten Sie NS/A-Abfragen gegen jede Ebene der Domänenhierarchie.
- Wiederholen Sie den Vorgang für jeden Delegiertenserver und erfassen Sie dabei alle NS-Einträge und deren A-Adressen.
- Erkennen, ob ein A-Eintrag für einen NS fehlt, ob ein NS nicht mehr antwortet oder ob es Diskrepanzen zwischen der übergeordneten und der delegierten Zone gibt.
Die Lösung besteht darin, die entsprechenden A- und NS-Einträge in der primären Zone zu korrigieren oder hinzuzufügen und sicherzustellen, dass die Delegierung auf gültige und erreichbare Server verweist.
Bewährte Verfahren zur Vermeidung zukünftiger IP- und DNS-Netzwerkprobleme
Sobald alles wieder funktioniert, gilt es, die Ursache des Problems anzugehen, damit es nicht erneut auftritt. Es gibt einige einfache, bewährte Methoden , die die Stabilität deutlich verbessern.
Halten Sie Systeme, Router und Firmware auf dem neuesten Stand.
Hersteller beheben regelmäßig Netzwerkfehler, DNS-Probleme, Speicherlecks und Sicherheitslücken durch System- und Firmware-Updates. Router und Betriebssystem über mehrere Jahre nicht zu aktualisieren, ist riskant.
Empfehlungen:
- Regelmäßig bewerben Sicherheitspatches und Updates unter Windows, macOS oder Linux.
- Überprüfen Sie, ob dies der Fall ist Neue Firmware für den Router oder das Modem und wenden Sie es gemäß den Anweisungen des Herstellers an.
- Behalten Netzwerktreiber im Großen und Ganzen aktuell, insbesondere nach Hardwareänderungen.
Wählen Sie zuverlässige DNS-Server und konfigurieren Sie Ihre Firewall und Antivirensoftware ordnungsgemäß.
Falls Ihr Internetanbieter Probleme bereitet, können Sie auf Ihrem Router und Ihren Endgeräten zuverlässige, qualitativ hochwertige öffentliche DNS-Server (z. B. Google, Cloudflare, OpenDNS) nutzen. Überprüfen Sie gleichzeitig Ihre Firewall und Ihre Antivirensoftware.
- DNS-Anfragen nicht blockieren auf Port 53 UDP/TCP.
- Erlauben Auflösung für IPv4 und IPv6 sofern Ihr Netzwerk dies unterstützt.
- Erzwinge es nicht. verschlüsseltes DNS oder über HTTPS experimentell, ohne dass du weißt, was du tust.
Verbindungs- und DNS-Stabilität überwachen
In Unternehmen wird die kontinuierliche Überwachung von DNS und Netzwerk mithilfe von Tools wie PerfOps, DigiCert DNS Trust Manager oder ähnlichen Lösungen empfohlen:
- Messen Sie Auflösungszeiten und erkennen Sie ungewöhnliche Latenzen.
- Überwachung der Verfügbarkeit und Ausfallzeiten autoritativer DNS-Server.
- Erhalten Sie Benachrichtigungen über wiederkehrende Fehler, Abfragespitzen oder potenzielle Angriffe (z. B. DDoS auf den DNS-Dienst).
In kleineren Umgebungen genügen einfache, regelmäßige Überprüfungen: Pingen Sie bekannte IPs und Domains an , überprüfen Sie die Router-Protokolle und kontaktieren Sie bei wiederholten DNS-Fehlern den Internetdienstanbieter , um Probleme auf Netzwerkebene auszuschließen.
Die Kombination aus einer konsistenten IP-Konfiguration, optimal gewählten DNS-Servern, kontrollierten Caches, aktuellen Geräten und kontinuierlicher Überwachung macht den entscheidenden Unterschied zwischen einem Netzwerk, das wöchentlich ausfällt, und einem, das reibungslos funktioniert. Wer versteht, wie IP, DNS, Router, Firewalls und Server interagieren, ist deutlich besser gerüstet, den nächsten „DNS-Server antwortet nicht“-Fehler innerhalb von Minuten zu diagnostizieren, anstatt stundenlang mit dem Browser herumzuprobieren.
