- Mullvad bietet ein verschlüsseltes öffentliches DNS (DoH/DoT) mit mehreren Blockierungsprofilen.
- Der Dienst ist primär für die Nutzung ohne VPN konzipiert und unabhängig davon, ob man Kunde ist.
- Die Auswahl der Sperrlisten erfolgt transparent und zielt darauf ab, Fehlalarme zu minimieren.
- Die Leistung hängt vom Anycast-Routing des jeweiligen Internetanbieters ab, und es gibt keine Server in Spanien.
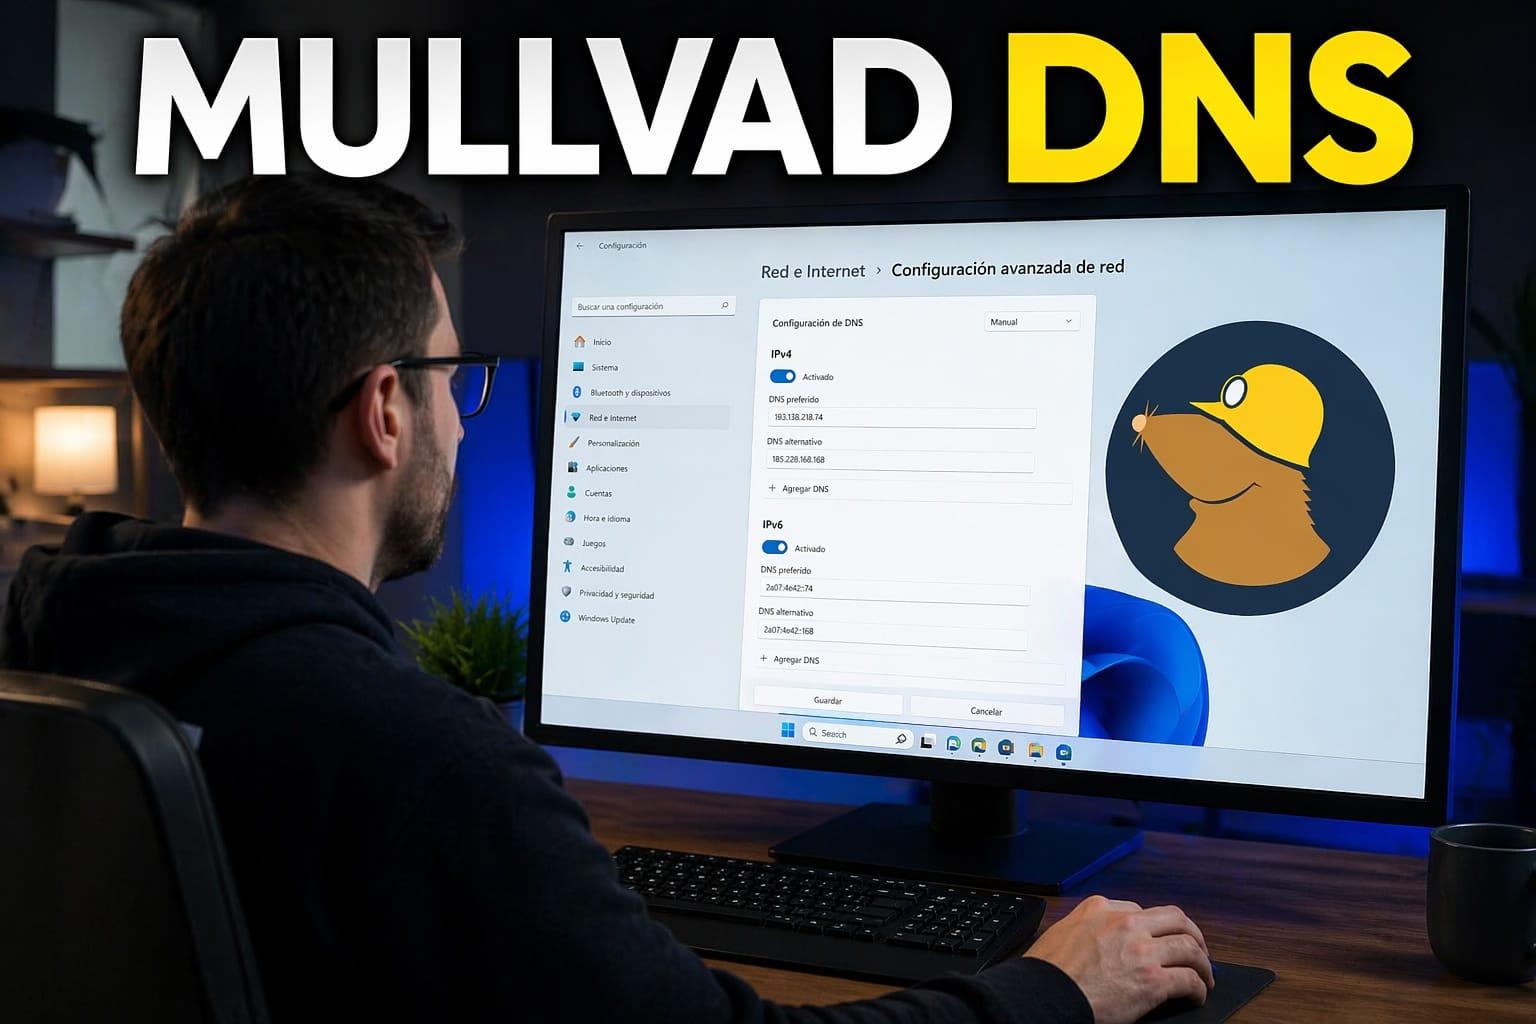
Falls Sie hier gelandet sind und sich fragen, ob die Installation eines Mullvad-DNS-Profils auf Ihrem Smartphone oder Mac tatsächlich Ihren DNS-Anbieter ändert , sind Sie nicht allein. Viele Nutzer bemerken nach der Installation des Profils, dass in ihren Netzwerkeinstellungen weiterhin Server wie 1.1.1.1 oder die DNS-Server ihres Internetanbieters angezeigt werden, was sie zu der Annahme verleitet, dass etwas nicht stimmt. Tatsächlich gibt es aber einen Haken: iOS, macOS und viele Browser verwalten DNS auf mehreren Ebenen, und die klassische „System-DNS“-Oberfläche spiegelt nicht immer korrekt wider, was im Hintergrund passiert.
Darüber hinaus bietet Mullvad nicht einfach irgendeinen DNS-Dienst an, sondern einen öffentlichen, verschlüsselten DNS-Dienst (DoH und DoT) mit Datenschutzfiltern , der auch ohne VPN-Abonnement genutzt werden kann. Das wirft einige berechtigte Fragen auf: Können sie DNS over HTTPS über die DNS-Server eines anderen Anbieters bereitstellen? Was passiert, wenn ich mit dem VPN verbunden bin? Verliere ich dadurch an Geschwindigkeit? Wie kann ich sicher sein, dass ich tatsächlich ihre Server und nicht die meines Internetanbieters nutze?
Was ist das verschlüsselte öffentliche DNS von Mullvad und wozu wird es verwendet?
Der öffentliche DNS-Dienst von Mullvad ist ein DNS-Resolver, der über DNS over HTTPS (DoH) und DNS over TLS (DoT) erreichbar ist . Anstatt unverschlüsselte DNS-Anfragen über UDP/TCP 53 zu senden, baut das Gerät eine verschlüsselte Verbindung (HTTPS oder TLS) zu den Servern von Mullvad auf, und alle Anfragen werden in diese Verbindung eingebettet.
Das Hauptziel besteht darin, zu verhindern, dass Dritte (Internetdienstanbieter, öffentliche WLAN-Netzwerke usw.) Ihre besuchten Domains ausspionieren, wenn Sie nicht mit dem VPN von Mullvad verbunden sind. Bei aktiviertem VPN werden Ihre DNS-Anfragen bereits über den verschlüsselten Tunnel an einen Resolver innerhalb des VPN-Servers geleitet. Der zusätzliche Nutzen von DoH/DoT ist daher in der Regel minimal und kann die Latenz sogar erhöhen.
Ein interessantes Detail ist, dass dieser Dienst öffentlich und kostenlos ist und kein Mullvad-VPN-Konto erfordert . Sie können ihn in Browsern, auf Mobilgeräten, Computern oder sogar systemweit nutzen, sofern das Gerät DoH oder DoT unterstützt.
Zur Unterstützung der ersten Namensauflösung betreibt Mullvad einen stark eingeschränkten DNS-Resolver auf Port 53 (UDP/TCP), der nur Namen wie dns.mullvad.net, adblock.dns.mullvad.net und ähnliche Namen auflöst. Der Client kann so die IP-Adresse des verschlüsselten Resolvers ermitteln, bevor er DoH/DoT verwendet; andere Anfragen werden über diesen Kanal nicht unverschlüsselt beantwortet.
Mullvad DNS-Datenschutz- und Sicherheitsfunktionen
Zusätzlich zur Verschlüsselung selbst beinhaltet der öffentliche DNS-Dienst von Mullvad mehrere weitere Maßnahmen zum Schutz der Privatsphäre der Nutzer , die es wert sind, verstanden zu werden, wenn man mehr als nur einen einfachen DNS-Serverwechsel wünscht.
Einerseits bietet es die Möglichkeit, Inhalte über verschiedene Profile zu blockieren . Je nach verwendetem DNS-Hostnamen lassen sich Werbung, Tracker, schädliche Domains, Webseiten mit Inhalten für Erwachsene, Glücksspielseiten und soziale Medien blockieren. Es handelt sich um eine recht effektive Filtermethode auf DNS-Ebene, ohne dass auf jedem Gerät manuell Listen installiert werden müssen.
Sie implementieren außerdem die QNAME-Minifizierung , eine Technik, mit der der Server von Mullvad die Informationen minimiert, die er während des Auflösungsprozesses mit anderen DNS-Servern teilt. Das bedeutet, dass die an der Kette beteiligten autoritativen Server weniger Daten über die ursprüngliche Anfrage erhalten, wodurch die Offenlegung Ihrer Browseraktivitäten eingeschränkt wird.
Mullvad nutzt Anycast für die Verfügbarkeit : Mehrere an verschiedenen Standorten verteilte Rechner verwenden dieselbe DNS-IP-Adresse. Das Internet-Routing leitet Ihre Anfragen dann an den netzwerktopologisch nächstgelegenen Server weiter. Fällt dieser aus, wird der Datenverkehr automatisch an den nächsten umgeleitet, ohne dass Sie Ihre Konfiguration ändern müssen.
Es ist wichtig zu wissen, dass sie kein ECS (EDNS Client Subnet) verwenden und keine DNS-Server in Spanien betreiben . Das bedeutet, dass bei Diensten, die stark auf Geolocation angewiesen sind (wie z. B. CDNs), manche Anfragen zu Servern in der Nähe des Mullvad-DNS-Servers anstatt zu einem spanischen Server führen können. In der Praxis kann dies in bestimmten Situationen zu einer zusätzlichen Latenz von einigen Millisekunden führen.
In Mullvad DNS verfügbare Blockierungsprofile und Hostnamen
Die gewünschte Filterart kann durch Ändern des in DoH oder DoT konfigurierten DNS-Hostnamens ausgewählt werden . Jeder Name verweist auf ein anderes Profil mit unterschiedlichen Blockierungsstufen:
- dns.mullvad.netSaubere Auflösung, ohne Werbeblocker, Tracker oder Ähnliches. Ungefiltertes DNS.
- adblock.dns.mullvad.net: Blockiert Werbung und grundlegendes Tracking.
- base.dns.mullvad.net: Werbe-, Tracker- und Malware-Domains.
- extended.dns.mullvad.net: alles oben Genannte plus Blockierung sozialer Medien.
- family.dns.mullvad.net: Werbung, Tracker, Schadsoftware und Inhalte für Erwachsene sowie weitere Kategorien, die für die Nutzung durch Familien bestimmt sind.
- all.dns.mullvad.netDas Komplettpaket beinhaltet Werbeblocker, Tracking-Schutz, Malware-Schutz, Schutz vor Inhalten für Erwachsene, Schutz vor Glücksspiel und Schutz vor sozialen Medien.
Bezüglich IP-Adressen und der DoH/DoT-Integration veröffentlicht Mullvad für jede Option IPv4/IPv6-Paare sowie die zugehörigen Ports (443 für DoH, 853 für DoT). Wichtig ist, dass diese IPs nicht als Standard-DNS-Server über UDP/TCP-Port 53 verwendet werden können; sie sind für Resolver vorgesehen, die verschlüsselte Protokolle unterstützen.
Beispielsweise finden Sie für die Option „base“ (Blockierung von Werbung, Trackern und Malware) zugehörige Adressen wie 194.242.2.4 (IPv4) und 2a07:e340::4 (IPv6) sowie die DoH-Abfrage-URL https://base.dns.mullvad.net/dns-query und den TLS-Port 853 für DoT.
Wichtig zu wissen ist, dass Mullvad kein Profil anbietet, das ausschließlich Malware blockiert . Der Basistarif, der Schutz vor schädlichen Domains bietet, beinhaltet auch Werbe- und Tracker-Blockierung. Für einen reinen Malware-Filter müssen Sie einen anderen Dienst wählen oder Ihre Filterung mithilfe eines eigenen Resolvers verfeinern.
Was die Transparenz betrifft, legt Mullvad in seinem GitHub-Repository detailliert dar, welche Blocklisten in den einzelnen Profilen enthalten sind . Sie verwenden bekannte Quellen wie OISD, AdGuard, Hagezi und UrlHaus für Malware und spezifische Listen für bestimmte Ökosysteme (Alexa, Apple, Windows, Samsung usw.) zum Blockieren von Trackern. Ihre Philosophie ist klar: wenige, sorgfältig ausgewählte Listen, um eine Flut von Fehlalarmen zu vermeiden.
Leistung, Anycast und Verhalten hängen von Ihrem Mobilfunkanbieter ab.
Aus praktischer Sicht verfügt der DNS-Dienst von Mullvad nicht über ein so umfangreiches Servernetzwerk wie einige der größeren Anbieter , funktioniert aber dennoch mit den meisten europäischen Verbindungen recht gut. Die tatsächliche Leistung hängt jedoch stark von Ihrem Internetanbieter ab.
Da der Dienst Anycast nutzt und kein ECS unterstützt, verwendet der Betreiber BGP, um zu entscheiden, an welche Mullvad-Instanz Ihr Datenverkehr gesendet wird . Tests aus Spanien haben beispielsweise gezeigt, dass einige ISPs Anfragen an europäische Server weiterleiten (Latenzen um 30–40 ms), während andere Anfragen über Knoten in den USA laufen, wodurch die Latenz auf über 100 ms ansteigt.
In solchen Fällen können Sie die IP-Adressen des Mullvad-DNS-Servers anpingen, um zu prüfen, ob die Anfragen aus Europa oder den USA kommen . Liegen die Antwortzeiten konstant über 100 ms, leitet Ihr Internetanbieter die Anfragen wahrscheinlich außerhalb des Kontinents weiter. Für viele Anwendungen ist dies kein großes Problem, sollte aber berücksichtigt werden, wenn Sie eine möglichst geringe Latenz anstreben.
Dieses Verhalten bedeutet, dass nicht alle Internetanbieter gleichermaßen für die Nutzung von Mullvad DNS geeignet sind . Einige Anbieter leiten Anfragen sehr gut nach Europa weiter, während andere sie über den Atlantik senden müssen. Dies ist an sich kein Dienstausfall, sondern eine Folge des Anycast-Routings und der jeweiligen Interkonnektionsrichtlinien der Anbieter.
Auch wenn es nach einer erheblichen Einschränkung klingt, stellen diese Verzögerungen bei typischem Surfen im Internet, Streaming und Online-Büroarbeiten selten ein ernsthaftes Problem dar. Am deutlichsten werden Sie die Auswirkungen bemerken, wenn Sie besonders empfindlich auf Latenz reagieren (beispielsweise bei kompetitiven Online-Spielen) oder Ihre Internetverbindung ohnehin schon recht langsam ist.
Je nach verwendetem Browser können Sie DNS over HTTPS direkt im Client konfigurieren , ohne die DNS-Einstellungen des Betriebssystems zu ändern. Dies ist wichtig, um zu verstehen, warum in den Netzwerkeinstellungen weiterhin 1.1.1.1 oder die DNS-Server des Routers angezeigt werden: Der Browser sendet möglicherweise alle DoH-Anfragen an Mullvad, obwohl das System noch andere Server anzeigt.
Der auf Firefox basierende und auf Datenschutz ausgerichtete Mullvad Browser nutzt standardmäßig den Mullvad-DNS-Server ohne Filter. Offiziell wird empfohlen, diesen verschlüsselten DNS-Server nur dann zu verwenden, wenn keine VPN-Verbindung zu Mullvad besteht. Bei aktivem Tunnel werden DNS-Anfragen nämlich auf dem VPN-Server aufgelöst, und die Verwendung von DoH (Delivery One) kann die Latenz erhöhen.
Im Mullvad-Browser (und auch in Firefox für Desktop-Nutzer) können Sie unter „Datenschutz und Sicherheit“ die Option „Sicheres DNS“ mit maximalem Schutz aktivieren . Wählen Sie anschließend unter „Anbieter“ die Option „Benutzerdefiniert“ und fügen Sie eine der von Mullvad angebotenen DoH-URLs ein, zum Beispiel:
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
In Chrome, Brave und Edge ist der Vorgang ähnlich: Aktivieren Sie im Bereich „Datenschutz/Sicherheit“ die Option „Sicheres DNS“, wählen Sie einen benutzerdefinierten Anbieter und fügen Sie eine der oben genannten URLs hinzu. Manchmal benötigt der Browser etwas Zeit, um den neuen Server zu überprüfen. In diesem Fall wird möglicherweise die Meldung „Bitte überprüfen Sie, ob dieser Anbieter gültig ist“ angezeigt. Warten Sie einfach einen Moment und versuchen Sie es erneut.
Wichtig: Wenn Ihr Browser einen eigenen Domain Honor (DoH)-Client verwendet, kann er die DNS-Server des Betriebssystems ignorieren . Das bedeutet, dass der Datenverkehr Ihres Browsers möglicherweise über Mullvad läuft, selbst wenn in den Netzwerkeinstellungen Ihres Computers Cloudflare, Google DNS oder die DNS-Server Ihres Routers angezeigt werden. Genau dies kann passieren, wenn Sie ein Mullvad-DNS-Profil unter macOS/iOS installieren, aber gleichzeitig den internen DoH-Client Ihres Browsers aktiviert haben und dieser auf einen anderen Server verweist.
Nutzung von Mullvad DNS auf Android, iOS, Windows, macOS und Linux
Wenn Sie Mullvads DNS lieber auf das gesamte System (und nicht nur auf den Browser) anwenden möchten, können Sie die privaten DNS-Optionen oder Konfigurationsprofile nutzen, die von verschiedenen modernen Plattformen angeboten werden.
Unter Android 9 und höher finden Sie in den Netzwerkeinstellungen die Option „Privater DNS-Server“. Wenn Sie „Privater DNS-Anbieter“ auswählen und einen der Hostnamen von Mullvad eingeben (z. B. dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net), versucht der gesamte DNS-Verkehr Ihres Systems, über DoT (DoT – Terminalzugriff) an diesen Server aufgelöst zu werden. Sollte Android eine zu hohe Latenz feststellen oder die Verbindung fehlschlagen, deaktiviert es diesen privaten DNS-Server. Dies kann in komplexen Netzwerken zu Fehlern führen.
Im Apple-Ökosystem (aktuelle iOS-, iPadOS- und macOS-Versionen) bietet Mullvad spezielle Konfigurationsprofile für DoH und DoT an . Diese werden aus dem GitHub-Repository heruntergeladen und über „Einstellungen/System“ installiert. Anschließend ist das gesamte System bereit, diese verschlüsselten DNS-Server zu nutzen. Hier entsteht die Verwirrung: Im klassischen DNS-Panel unter „Netzwerk“ werden möglicherweise noch ältere Server (wie 1.1.1.1) angezeigt, der tatsächliche Datenverkehr wird jedoch über das Profil geleitet.
Bei Apple gibt es zwei Einschränkungen zu beachten:
- Wenn Sie aktivieren Privates iCloud-RelayEinige oder alle Ihrer DNS-Anfragen werden möglicherweise an Apple-Server weitergeleitet, selbst wenn Sie das Mullvad-Profil installiert haben.
- Unter macOS 13 und älteren Versionen Es empfiehlt sich, nicht mehrere DNS-Profile gleichzeitig zu installieren.da die Verwaltung mehrerer Profile problematisch sein kann.
Windows 11 bietet systemweite Unterstützung für domänenbasiertes DNS (DoH). Sie können die DNS-Einstellungen Ihrer Netzwerkschnittstelle (WLAN oder Ethernet) bearbeiten, die IPv4-/IPv6-Adressen von Mullvad dem gewünschten Profil zuweisen und anschließend die Option „DNS über HTTPS (manuelle Vorlage)“ auswählen. Geben Sie dazu die entsprechende URL an (z. B. https://base.dns.mullvad.net/dns-query). Wenn Sie WLAN und Ethernet auf demselben Computer verwenden, empfiehlt es sich, beide Adapter zu konfigurieren oder sicherzustellen, dass sie sich nicht gegenseitig stören.
Unter Linux (Ubuntu, Fedora und Derivate) ist die sauberste Methode die Verwendung von systemd-resolved. Konfigurieren Sie die Datei resolved.conf so, dass die IP-Adressen von Mullvad als globaler DNS-Server verwendet werden, aktivieren Sie DNSOverTLS=yes (oder opportunistic, falls Probleme auftreten) und verweisen Sie /etc/resolv.conf auf den systemd-resolved-Stub. Nach dem Neustart der Dienste sollte der Befehl resolvectl status Mullvad als aktuellen DNS-Server anzeigen.
So überprüfen Sie, ob Sie tatsächlich den DNS-Server von Mullvad verwenden.
Sobald der Dienst eingerichtet ist, möchte man natürlich sicherstellen, dass keine DNS-Leaks auftreten oder Anfragen über andere Server laufen . Mullvad bietet hierfür eine sehr einfache Seite auf seiner offiziellen Website an.
Sie können über Ihren Browser https://mullvad.net/check aufrufen . Bei korrekter Konfiguration wird im DNS-Bereich „Keine DNS-Leaks“ angezeigt. Wenn Sie die Details erweitern, sehen Sie, dass der verwendete Server „dns“ im Hostnamen enthält, beispielsweise se-mma-dns-001.mullvad.net. Dies beweist, dass die Anfragen die Infrastruktur von Mullvad erreichen.
Wenn auf derselben Seite Resolver Ihres Mobilfunkanbieters, von Google, Cloudflare oder anderen Anbietern angezeigt werden, bedeutet dies, dass Ihr Gerät oder Browser Ihre Anfragen teilweise oder vollständig außerhalb von Mullvad sendet . Überprüfen Sie in diesem Fall, ob in Ihrem Browser Domain Overhead (DoH) aktiviert ist, der auf einen anderen Dienst verweist, ob Sie einen SOCKS-5-Proxy mit aktivierter Option „Proxy-DNS bei Verwendung von SOCKS v5“ verwenden (typischerweise in Firefox mit dem Mullvad-Proxy) oder ob andere Zwischenschichten aktiv sind.
Es ist außerdem wichtig zu beachten, dass Mullvad bei bestehender VPN-Verbindung Ihre DNS-Anfragen automatisch an die Resolver des VPN-Servers weiterleitet. Die gleichzeitige Nutzung verschlüsselter öffentlicher DNS-Server kann unnötig sein oder sogar zu Latenz- oder Auflösungsproblemen führen. Daher wird offiziell empfohlen, öffentliche DNS-Server nur dann zu verwenden, wenn Sie kein VPN nutzen.
Inhaltsblockierung: So funktioniert es und was Sie erwarten können
Der Inhaltsblockierungsmechanismus von Mullvad DNS ist relativ einfach, aber effektiv. Wenn Sie eine Domain abfragen, die auf den ausgewählten Sperrlisten steht, antwortet der Resolver einfach, dass der Name nicht existiert (und gibt NXDOMAIN zurück). Der Browser interpretiert dies so, dass die Domain keine IP-Adresse hat, und die zugehörigen Inhalte werden nicht geladen.
Dies ermöglicht es Ihnen, eine Vielzahl von Werbeanzeigen, Trackern, schädlichen Domains, Webseiten mit Inhalten für Erwachsene, Glücksspielseiten und Social-Media-Plattformen zu blockieren , ohne auf jedem Gerät Erweiterungen installieren zu müssen. Die Blockierung auf DNS-Ebene hat jedoch strukturelle Einschränkungen: Beispielsweise kann sie Werbung von Plattformen, die Werbung und Hauptinhalte von derselben Domain ausliefern (wie es häufig bei YouTube der Fall ist), nicht effektiv filtern.
Deshalb empfiehlt Mullvad sogar die Kombination seines DNS mit Browser-Inhaltsblockern wie uBlock Origin, der im Mullvad Browser bereits vorinstalliert ist. Das DNS dient als erste Verteidigungslinie und reduziert die Gesamtmenge an unerwünschten Inhalten deutlich, während die Erweiterung die Filterung direkt im Browser optimiert.
Mullvads Ansatz ist vorteilhaft, da die Listenauswahl sehr sorgfältig erfolgt . Es werden nicht einfach Dutzende von Sperrlisten hinzugefügt, sondern zuverlässige Quellen ausgewählt, die Fehlalarme minimieren. Dadurch ist das Verhältnis zwischen Schutz und Kompatibilität sowohl für den privaten als auch für den professionellen Gebrauch sehr gut.
Wer tiefer in die Materie einsteigen möchte, findet im GitHub-Repository von Mullvad genau die Listen, die in den einzelnen Profilen (Adblock, Basis, Erweitert, Familie, Alle) verwendet werden , sowie deren jeweilige Originalquellen. So lässt sich prüfen, ob eine Liste mit Ihren Bedürfnissen kollidiert (beispielsweise, wenn Sie sehr spezielle Dienste nutzen, die fälschlicherweise oft in aggressiven Werbeblockern gelistet werden).
Letztendlich hat sich Mullvads öffentlicher DNS-Dienst zu einer sehr attraktiven Option für alle entwickelt, die ihre Privatsphäre verbessern und Spam reduzieren möchten , ohne auf Tech-Giganten oder die Standard-DNS-Server ihres Internetanbieters angewiesen zu sein. Er hat zwar auch Nachteile – es gibt keine DNS-Server in Spanien, ECS wird nicht unterstützt, es werden keine Profile speziell für Malware angeboten und die Leistung hängt stark vom Routing des jeweiligen Internetanbieters ab –, bietet aber im Gegenzug transparente Filterung, Ende-zu-Ende-Verschlüsselung von Anfragen und einen Ansatz, der der Datenschutzphilosophie der Marke entspricht.
Index
- 1 Was ist das verschlüsselte öffentliche DNS von Mullvad und wozu wird es verwendet?
- 2 Mullvad DNS-Datenschutz- und Sicherheitsfunktionen
- 3 In Mullvad DNS verfügbare Blockierungsprofile und Hostnamen
- 4 Leistung, Anycast und Verhalten hängen von Ihrem Mobilfunkanbieter ab.
- 5 Mullvad-DNS-Konfiguration in Webbrowsern
- 6 Nutzung von Mullvad DNS auf Android, iOS, Windows, macOS und Linux
- 7 So überprüfen Sie, ob Sie tatsächlich den DNS-Server von Mullvad verwenden.
- 8 Inhaltsblockierung: So funktioniert es und was Sie erwarten können