- UEFI ist der moderne Ersatz für BIOS und bietet mehr Sicherheit, Unterstützung für große Festplatten und eine bessere Benutzeroberfläche.
- BIOS+MBR und UEFI+GPT sind nahezu untrennbare Paare, und das Mischen der Modi führt in der Regel dazu, dass das System nicht mehr startet.
- Secure Boot gehört zu UEFI und beschränkt, welche Systeme gestartet werden können. Bei korrekter Konfiguration wird die Sicherheit verbessert.
- Vor Hardware-Upgrades, Neuinstallationen oder dem Klonen von Festplatten ist es entscheidend zu wissen, ob Ihr Windows BIOS oder UEFI verwendet.
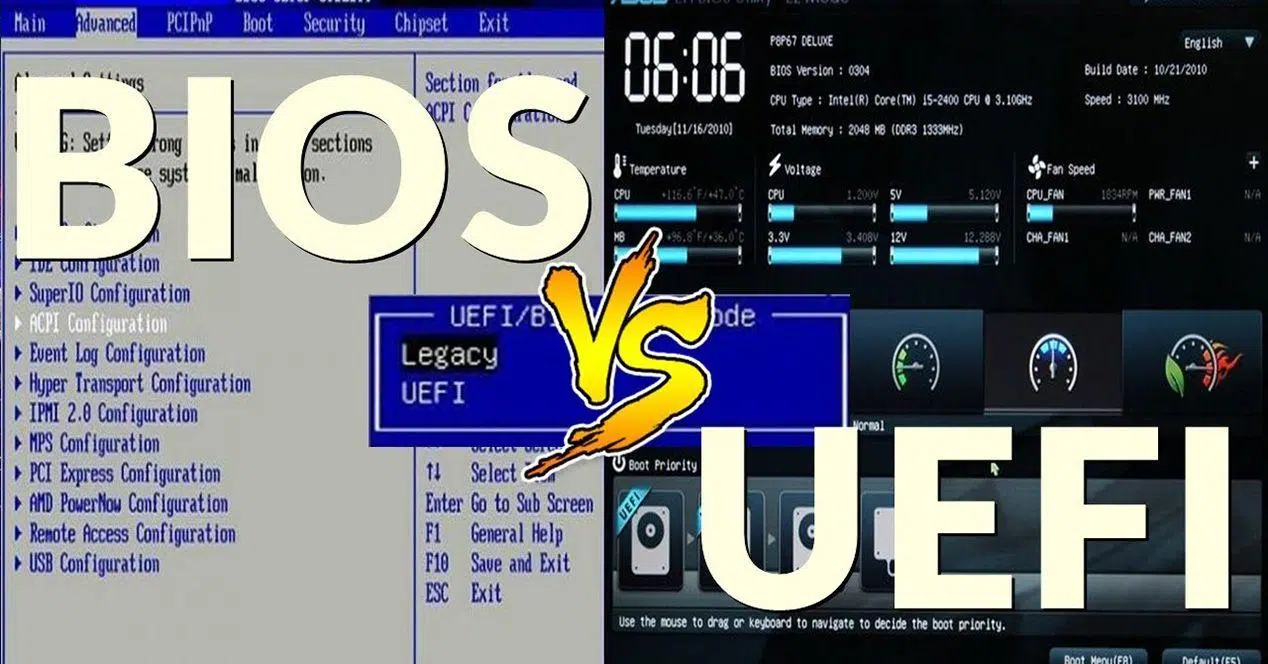
Wenn wir unseren Computer einschalten und alles wie von Zauberhand hochfährt, läuft im Hintergrund tatsächlich ein sehr grundlegendes Programm. Dieses „Gehirn“ kann ein klassisches BIOS oder sein moderner Nachfolger UEFI sein . Beide werden oft umgangssprachlich als BIOS bezeichnet, sind aber nicht dasselbe. Es ist wichtig, zwischen ihnen zu unterscheiden, um Überraschungen bei der Installation von Betriebssystemen oder dem Austausch von Festplatten zu vermeiden .
UEFI hat das BIOS, das wir seit den späten 70er-Jahren verwendet haben, abgelöst . Es erfüllt dieselbe grundlegende Funktion – die Hardware initialisieren und das Betriebssystem starten – bietet aber viele Verbesserungen: eine grafische Benutzeroberfläche, erhöhte Sicherheit, Unterstützung für sehr große Festplatten und eine flexiblere Partitionsverwaltung . Die Art und Weise, wie Ihr Computer startet, bestimmt jedoch, welche Betriebssysteme Sie installieren können und wie Sie die Festplatte partitionieren sollten . Daher ist es wichtig, sich damit genau auseinanderzusetzen.
Was sind Firmware, BIOS und UEFI?
Bevor wir zu den Vergleichen kommen, ist es hilfreich, ein grundlegendes Konzept zu klären: Sowohl BIOS als auch UEFI sind Firmware . Das heißt, ein Programm, das in einem speziellen Speicher auf dem Motherboard gespeichert ist und die elektronischen Schaltkreise des Computers direkt steuert, bevor das Betriebssystem die Kontrolle übernimmt.
Diese Firmware startet, sobald der Einschaltknopf gedrückt wird. Sie initialisiert und überprüft Arbeitsspeicher, Prozessor, Grafikkarte, Festplatten und grundlegende Peripheriegeräte . Sobald die korrekte Funktion aller Komponenten bestätigt ist, ermittelt sie das zu startende Gerät (Festplatte, USB-Stick, Netzwerk usw.) und lädt das Betriebssystem von diesem.
Was ist BIOS (Basic Input/Output System)?
Das klassische BIOS erschien in den 70er und 80er Jahren und seine Abkürzung steht für Basic Input/Output System . Jahrzehntelang war es der Boot-Standard für nahezu alle kompatiblen PCs . Der BIOS-Code läuft in 16 Bit und war im Vergleich zu heutigen Standards für sehr eingeschränkte Hardware ausgelegt.
Beim Einschalten eines Computers mit einem herkömmlichen BIOS erfolgt als erstes der POST (Power-On Self Test): Das BIOS führt eine Reihe von Hardwareprüfungen durch und überprüft Arbeitsspeicher, Festplatten, CPU, Lüfter, Temperaturen usw. Wenn alles in Ordnung ist, schaut es in die MBR-Partitionstabelle, identifiziert den Bootsektor der Festplatte und führt ihn aus, um das Betriebssystem zu laden.
Die Konfigurationsoberfläche eines herkömmlichen BIOS ist leicht erkennbar: ein blauer oder schwarzer Hintergrund, ein MS-DOS-ähnliches Erscheinungsbild und die Navigation ausschließlich über die Tastatur . Über dieses Menü können Sie die Bootreihenfolge ändern , Geräte aktivieren oder deaktivieren, Energiesparprofile anpassen oder Prozessor- und Speicherparameter modifizieren.
Viele Jahre lang war das mehr als ausreichend, doch mit dem Aufkommen sehr großer Festplatten, erweiterter 64-Bit-Systeme und neuer Sicherheitsanforderungen stieß das BIOS an seine Grenzen . Hier kommt UEFI ins Spiel.
Was ist UEFI (Unified Extensible Firmware Interface)?
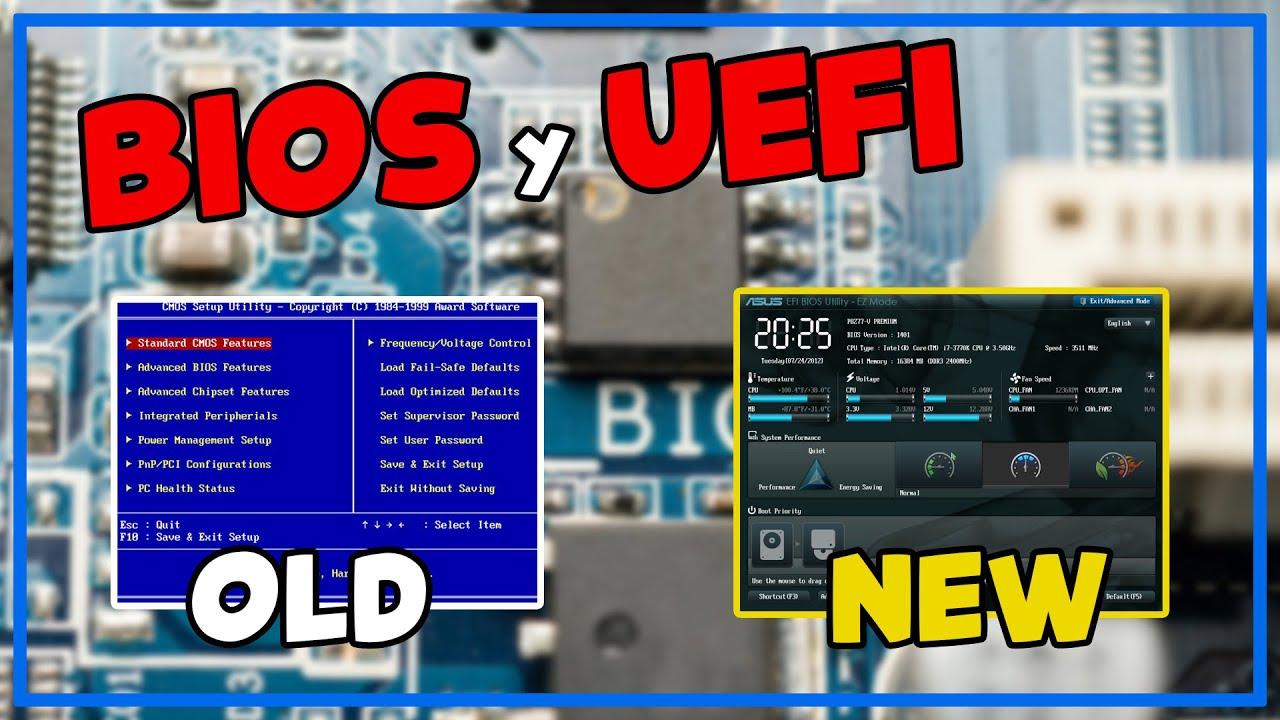
UEFI ist die direkte Weiterentwicklung des BIOS und die Abkürzung steht für Unified Extensible Firmware Interface . Es entstand als Standard, der zunächst von Intel vorangetrieben und 2002 vom UEFI Forum formalisiert wurde . An seiner Entwicklung waren unter anderem Unternehmen wie AMD, Apple, Dell, Lenovo und Microsoft beteiligt.
Das Ziel von UEFI ist klar: das BIOS durch eine deutlich flexiblere und sicherere Umgebung zu ersetzen, die moderne Hardware unterstützt . Die UEFI-Firmware ist in C geschrieben, läuft mit 32 oder 64 Bit und kann in jedem nichtflüchtigen Speicher abgelegt werden, nicht nur im klassischen CMOS-Chip.
In der Praxis erfüllt UEFI dieselben Grundfunktionen wie das BIOS : Es initialisiert die Hardware, überprüft die korrekte Funktion, identifiziert das Startgerät und startet das Betriebssystem. Der Unterschied besteht darin, dass es zusätzliche Dienste bietet: einen eigenen Bootmanager, native Netzwerkunterstützung, die Möglichkeit, Drittanbieter-Dienstprogramme zu laden, Secure Boot, Unterstützung für GPT-partitionierte Festplatten und vieles mehr.
Optisch ist der Unterschied deutlich erkennbar. UEFI-Oberflächen bieten typischerweise grafische Menüs mit Symbolen, Mausunterstützung, Mehrsprachigkeit und sogar Animationen und Sound . Einige Mainboards ermöglichen sogar die Anzeige von Echtzeitinformationen zu Temperaturen, Spannungen und Lüfterkurven oder die Integration kleiner Diagnosetools.
Sichtbare Unterschiede zwischen BIOS und UEFI
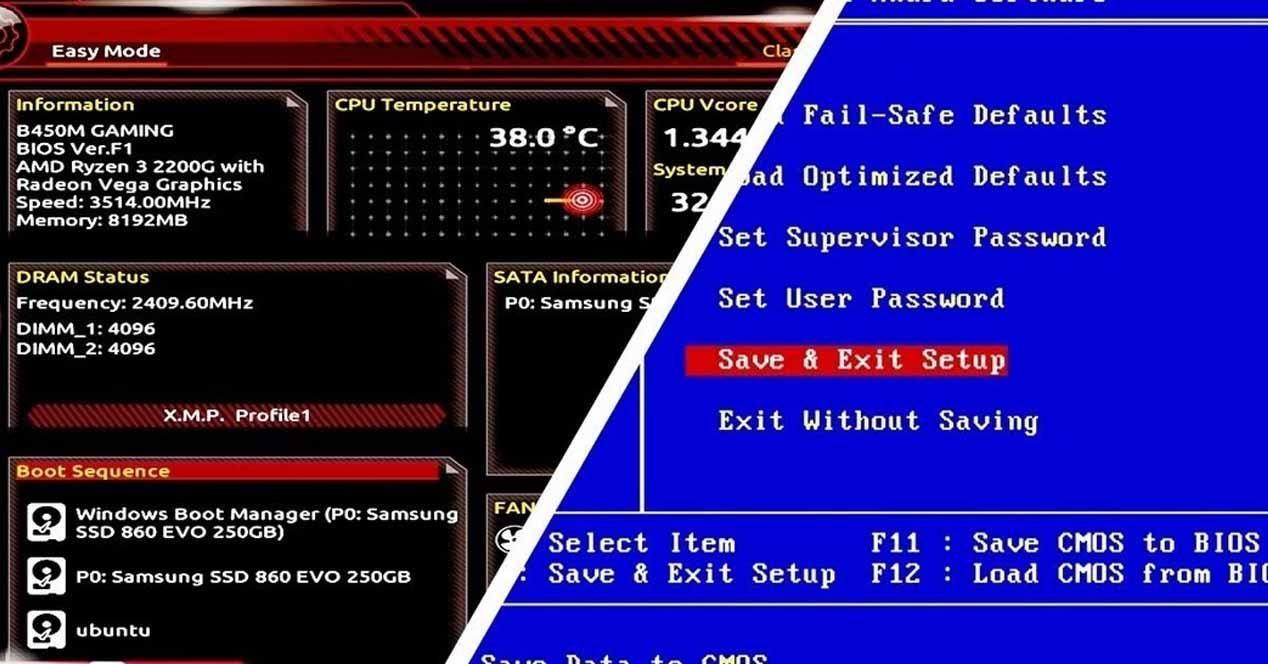
Wenn Sie bisher nur bemerkt haben, dass Sie durch Drücken einer Taste beim Hochfahren ins BIOS gelangen, mag Ihnen alles gleich vorkommen, doch zwischen einem klassischen BIOS und der UEFI-Firmware gibt es durchaus tiefgreifende Unterschiede – sowohl in dem, was Sie sehen, als auch in dem, was im Hintergrund passiert.
Der auffälligste Unterschied liegt im Erscheinungsbild. Das traditionelle BIOS präsentiert sich als spartanische, textbasierte Oberfläche, die ausschließlich über die Tastatur bedient wird . UEFI hingegen bietet eine grafische Benutzeroberfläche, die der eines schlanken Betriebssystems sehr ähnlich ist, mit Mausunterstützung und in vielen Fällen mit „einfachen“ Ansichten für Einsteiger und „erweiterten“ Ansichten für Anwender, die eine präzisere Steuerung wünschen.
Ein weiterer wesentlicher Unterschied liegt in der Konnektivität. UEFI kann sich selbstständig mit dem Internet verbinden, um Firmware zu aktualisieren oder auf Netzwerkdienste zuzugreifen, selbst ohne das Betriebssystem zu laden. Dies ermöglicht die Nutzung von Fernwartungstools auf Computern, die weder Windows noch Linux starten.
Aus Programmiersicht ist das BIOS auf 16 Bit beschränkt, während UEFI direkt mit 32 oder 64 Bit arbeitet . Dadurch kann es mehr Arbeitsspeicher und mehr Geräte parallel verwalten und schnellere Startzeiten ermöglichen, wodurch die Zeit vom Drücken des Einschaltknopfes bis zum Erscheinen des Desktops verkürzt wird.
Für den Endnutzer besteht eine weitere sehr praktische Änderung darin, dass UEFI einen eigenen Bootmanager integriert, der mehrere Betriebssysteme und verschiedene Booteinträge verwalten kann , ohne auf das alte, starre MBR-Schema angewiesen zu sein. Dies wird mit der Verwendung von GPT-Partitionen kombiniert, die wir später ausführlich besprechen werden.
Hauptvorteile des UEFI-Modus gegenüber dem BIOS
Abgesehen von der Ästhetik bietet UEFI eine Reihe technischer Vorteile, die erklären, warum Hersteller massenhaft umgestiegen sind. Bei den meisten modernen Computern ist UEFI – außer in bestimmten Fällen – die eindeutige Wahl zwischen UEFI und dem herkömmlichen BIOS .
Eine der wichtigsten Verbesserungen ist die Zeitersparnis für den Benutzer: Die Bootzeiten sind in der Regel deutlich kürzer . Dank seiner modernen Architektur kann UEFI mehrere Geräte gleichzeitig initialisieren, da es mit 32/64 Bit und einem größeren verfügbaren Adressraum arbeitet. Dies macht sich besonders auf Systemen mit vielen Festplatten oder Controllern bemerkbar.
Ein weiterer entscheidender Vorteil ist die Speicherunterstützung. UEFI arbeitet nahtlos mit GPT-partitionierten Festplatten zusammen , sodass Sie Festplatten mit mehr als 2 TB verwenden und bis zu 128 primäre Partitionen auf einer einzigen Festplatte erstellen können, ohne dass erweiterte Partitionen oder andere Umwege erforderlich sind.
Im Bereich der Sicherheit führt UEFI das bekannte Secure Boot ein . Diese Funktion validiert den beim Systemstart ausgeführten Code kryptografisch und blockiert das Starten unsignierter oder manipulierter Systeme. Dadurch wird das Risiko von Bootkits und Malware reduziert, die aktiv werden, bevor das Betriebssystem sich verteidigen kann.
Auch die Erweiterbarkeit sollte nicht außer Acht gelassen werden. UEFI ist modular aufgebaut und lässt sich mit Treibern und Anwendungen von Drittanbietern erweitern : Übertaktungsprogramme, Diagnosetools, kleine Mediaplayer oder eingebettete Netzwerkclients. Da Treiber direkt mit der Firmware verknüpft werden können, muss das Betriebssystem zudem nicht mehr bestimmte Treiber laden , was die Arbeit vereinfacht und die Gesamtleistung verbessert.
Schließlich bietet UEFI im Hinblick auf die Wartung auf vielen professionellen Plattformen Unterstützung für die Fernverwaltung und den Netzwerkzugriff , sodass ein Techniker auch dann in einen Server oder PC eingreifen kann, wenn das Betriebssystem defekt ist oder die Hauptfestplatte ausgefallen ist.
Häufige Einschränkungen und Probleme von UEFI
Angesichts all dessen mag UEFI perfekt erscheinen, doch kein System ist unfehlbar. Auch UEFI kann Probleme verursachen , insbesondere bei der Kombination verschiedener Betriebsmodi oder der Arbeit mit älteren Betriebssystemen.
UEFI ist primär auf 64-Bit-Systeme ausgerichtet . Zwar existieren spezielle Implementierungen für 32-Bit-Systeme, doch in der Praxis kommt es häufig vor, dass moderne Computer Probleme mit älteren 32-Bit-Systemen haben oder diese gar nicht erst starten können, insbesondere wenn die Festplatte im GPT-Format formatiert und Secure Boot aktiviert ist.
Aus Sicherheitssicht ist Folgendes wichtig: UEFI mit Secure Boot verbessert zwar den Schutz, bietet aber keine absolute Sicherheit . Es gibt spezifische Bedrohungen für die UEFI-Firmware – wie beispielsweise bestimmte persistente Trojaner –, die sich so tief im System einnisten, dass sie Formatierung, Neuinstallation und sogar den Austausch der Festplatte überstehen, da sie sich direkt auf dem Mainboard befinden.
Eine weitere Fehlerquelle entsteht, wenn Boot-Konfigurationen verloren gehen oder versehentlich geändert werden . Ein einfacher UEFI-Reset (mittels Taste, Jumper oder Batterie) kann das Motherboard auf Werkseinstellungen zurücksetzen, den Boot-Modus (UEFI/Legacy) ändern und verhindern, dass Windows startet, selbst wenn die Daten intakt sind.
Schließlich erfordert die Kompatibilität mit sehr alter Hardware manchmal die Aktivierung des Legacy-Modus (CSM) , was zu Konflikten mit GPT-Festplatten oder modernen Systemen führen kann, die im reinen UEFI-Modus booten sollen. Kurz gesagt: Er bietet mehr Leistung, aber auch mehr zu verwaltende Variablen.
Secure Boot: Was es ist und wie es in das Gesamtbild passt
Secure Boot verdient einen eigenen Abschnitt, da es viele Fragen aufwirft. Es ist keine Windows-Funktion im eigentlichen Sinne, sondern vielmehr eine Komponente des UEFI-Standards, die moderne Systeme – Windows 8 und höher sowie viele aktuelle Linux-Distributionen – nutzen können.
Das Prinzip von Secure Boot ist relativ einfach: Beim Bootvorgang führt die Firmware nur Code aus, der mit vertrauenswürdigen kryptografischen Schlüsseln signiert und validiert wurde . Dies umfasst den Bootloader des Betriebssystems und in manchen Fällen optionale Treiber, die vor dem Betriebssystem geladen werden.
Wenn ein System versucht, ohne gültigen Signaturschlüssel zu starten, verweigert UEFI ihm die Kontrolle . Dadurch wird es Angreifern erschwert, ein alternatives Betriebssystem von einem USB-Stick zu laden und ohne Berechtigung auf Ihre Festplatte zuzugreifen, oder Schadsoftware, den Bootloader so zu verändern, dass er vor der Antivirensoftware ausgeführt wird.
Dieser Mechanismus sorgte bei seiner Einführung für Kontroversen, da er zunächst viele Nicht-Windows-Systeme und ältere Linux-Distributionen ausschloss . Moderne Motherboards verfügen daher häufig über einen Legacy-Kompatibilitätsmodus (CSM/Legacy) und die Option, Secure Boot zu deaktivieren, wodurch die Installation von Systemen ermöglicht wird, die nicht für UEFI ausgelegt sind.
Aktuell unterstützen die meisten bekannten 64-Bit-Linux-Distributionen bereits Secure Boot , sodass sie im UEFI-Modus mit Windows 10/11 koexistieren können, ohne dass Secure Boot deaktiviert werden muss, sofern die Firmware-Schlüsselkonfiguration dies zulässt.
MBR- und GPT-Partitionen: Warum sie bei BIOS und UEFI wichtig sind
Bei der Diskussion um BIOS und UEFI kommt man nicht umhin, die Datenorganisation auf der Festplatte zu erwähnen. Die Partitionstabelle definiert, wie eine physische Festplatte in nutzbare Partitionen unterteilt wird , und hierbei spielen zwei wichtige Schemata eine Rolle: MBR und GPT.
Bei klassischen PCs arbeitet das BIOS mit Festplatten, die die MBR-Partitionstabelle (Master Boot Record) verwenden . Dieses Format stammt aus den 80er-Jahren, als Festplatten mit mehreren Terabyte Speicherkapazität noch Science-Fiction waren. Der MBR ist in den ersten Sektoren der Festplatte gespeichert und enthält unter anderem den Bootcode und die Partitionsbeschreibungen.
Der Master Boot Record (MBR) weist einige wichtige Einschränkungen auf: Er erlaubt maximal vier primäre Partitionen (oder drei primäre und eine erweiterte Partition mit internen logischen Laufwerken), und jede Partition darf maximal 2 TB groß sein . Da die Daten zentral an einem Ort gespeichert werden, kann bei einer Beschädigung des MBR der Zugriff auf alle Partitionen verloren gehen.
Mit UEFI kommt GPT (GUID-Partitionstabelle). GPT wurde genau entwickelt, um die Einschränkungen von MBR zu überwinden . Es ermöglicht die Definition von bis zu 128 primären Partitionen auf einer einzelnen Festplatte, deren Größe theoretisch Hunderte von Terabyte erreichen kann.
Ein weiterer wesentlicher Unterschied liegt in der Robustheit: GPT speichert mehrere redundante Kopien der Partitionstabelle auf der Festplatte , sodass eine Beschädigung der ersten Sektoren nicht zwangsläufig den Verlust der gesamten Struktur bedeutet. Dies erleichtert die Wiederherstellung im Fehlerfall.
In der Praxis sind die üblichen Kombinationen BIOS+MBR und UEFI+GPT . Ein Computer, der im reinen UEFI-Modus bootet, erwartet typischerweise eine als GPT formatierte Systemfestplatte mit der zugehörigen EFI-Bootpartition . Im Gegensatz dazu funktioniert ein Bootvorgang im Legacy-BIOS-Modus üblicherweise mit MBR-formatierten Festplatten.
Wann ist es sinnvoll, Partitionen zu verwenden und von MBR auf GPT (und umgekehrt) umzusteigen?
Die Arbeit mit Partitionen ist nicht nur eine technische Angelegenheit; sie beeinflusst direkt, wie Sie Ihre Daten organisieren und welche Betriebssysteme Sie installieren können . Es gibt mehrere Szenarien, in denen die Änderung der Partitionstabelle nahezu unerlässlich ist.
Ein typisches Beispiel ist Multibooting. Wenn Sie mehrere Betriebssysteme auf demselben Computer installieren möchten – beispielsweise Windows und Linux –, benötigt jedes Betriebssystem eine eigene, klar definierte Partition (oder mehrere Partitionen), und das Partitionierungsschema muss mit dem verwendeten Bootmodus kompatibel sein.
Ein weiterer häufiger Anwendungsfall ist das Verkleinern, Löschen oder Verschieben bereits vorhandener Partitionen, um Platz für ein neues Betriebssystem oder eine neue Datenpartition zu schaffen. Hierbei kann ein falscher Schritt zu Datenverlust führen. Daher ist äußerste Vorsicht geboten, ein Backup bereitzuhalten und idealerweise spezielle Software zu verwenden.
Die Arbeit mit Partitionen ist auch üblich, wenn man die Betriebssysteminstallation auf eine andere Festplatte klonen möchte, um sie im Notfall exakt wiederherstellen zu können. In solchen Fällen müssen Partitionierungstyp (MBR/GPT) und Bootmodus (BIOS/UEFI) von Quell- und Zielfestplatte übereinstimmen, damit das System nicht nicht mehr startet. Für diese Vorgänge empfiehlt es sich, Anleitungen zum korrekten Klonen der Installation zu konsultieren.
Der Wechsel von MBR zu GPT – oder umgekehrt – ist zwar möglich, birgt aber Risiken. In vielen Fällen müssen die Daten auf der Festplatte gelöscht werden , es sei denn, man verwendet spezielle Tools für die Konvertierung im laufenden Betrieb. Außerdem lässt sich die Festplatte, von der Windows startet, nicht ohne Weiteres im laufenden Betrieb konvertieren. Hierfür sind spezielle und mitunter heikle Verfahren erforderlich; daher gibt es Anleitungen für eine sichere Durchführung.
Betriebssystemkompatibilität mit BIOS/UEFI und MBR/GPT
Firmware, Partitionierungsmodus und Betriebssystemkompatibilität sind ein komplexes Thema, dessen Verständnis sich lohnt. Nicht alle Systeme können im UEFI-Modus booten, nicht alle unterstützen GPT und nicht alle funktionieren einwandfrei mit Secure Boot.
Windows XP und ältere Versionen unterstützen ausschließlich BIOS und MBR . Sie können weder im UEFI-Modus booten noch als primäres Betriebssystem auf einer GPT-Festplatte installiert werden. Windows Vista bot erste UEFI-Unterstützung, doch erst mit Windows 7 und insbesondere Windows 8 etablierte sich diese.
In modernen Umgebungen können 64-Bit-Windows-Systeme ab Vista mit GPT-Datenträgern arbeiten , und ab Windows 8 wird die UEFI-Installation mit einer EFI-Systempartition empfohlen. Zertifizierte Computer mit aktuellen Windows-Versionen werden in der Regel bereits ab Werk mit aktiviertem UEFI, aktiviertem Secure Boot und einer GPT-partitionierten Festplatte ausgeliefert.
Aktuelle 64-Bit- Linux -Distributionen unterstützen in der Regel sowohl UEFI als auch GPT und in vielen Fällen sogar Secure Boot. Bei sehr alten Distributionen oder 32-Bit-Versionen muss Secure Boot jedoch unter Umständen deaktiviert und sogar der Legacy-BIOS-Modus erzwungen werden, damit das System funktioniert.
Wichtig ist, dass es nicht ratsam ist, das Betriebssystem in einem Bootmodus zu installieren und dann in einen anderen zu wechseln . Wenn Sie Windows im BIOS-Modus auf einer MBR-Partition installieren und anschließend reines UEFI ohne CSM aktivieren, wird der Computer wahrscheinlich nicht mehr starten. Umgekehrt gilt: Eine Windows-Installation im UEFI-Modus auf einer GPT-Partition startet nicht im Legacy-Modus, wenn Sie UEFI und Secure Boot deaktivieren.
So erkennen Sie, ob Ihr PC BIOS oder UEFI verwendet
Wenn Sie nicht sicher sind, welches Betriebssystem Ihr Computer verwendet, müssen Sie weder das Gehäuse öffnen noch raten. Windows bietet mehrere einfache Möglichkeiten, um zu überprüfen, ob Sie Legacy-BIOS oder UEFI verwenden und ob Ihre Festplatte als MBR oder GPT formatiert ist.
Eine der schnellsten Möglichkeiten bietet das Tool „Systeminformationen“. Über das Startmenü können Sie nach „Systeminformationen“ suchen oder diese Funktion ausführen. msinfo32In der Hauptübersicht finden Sie ein Feld mit der Bezeichnung „BIOS-Modus“.
Wenn in diesem Feld „Legacy“ oder Ähnliches angezeigt wird, startet Windows im Legacy-BIOS-Modus . Steht dort „UEFI“, bedeutet dies, dass das System für die Verwendung von UEFI-Firmware installiert und konfiguriert ist, wahrscheinlich mit einer GPT-Festplatte und einer EFI-Bootpartition.
Eine weitere nützliche Methode ist die Datenträgerverwaltung. Öffnen diskmgmt.msc und untersuchen Sie die Festplatte, auf der Windows installiert ist.Wenn Sie eine kleine "EFI System"-Partition im FAT32-Format sehen, zusammen mit einer weiteren Partition, die für Microsoft reserviert ist, und der Hauptpartition im NTFS-Format, dann handelt es sich um eine UEFI-Modus-Installation auf GPT.
Wenn Sie jedoch nur eine oder zwei primäre NTFS-Partitionen und keine EFI-Partitionen sehen, ist Windows höchstwahrscheinlich im BIOS/MBR installiert . Um dies zu bestätigen, können Sie Partitionierungstools oder die Windows-Befehlszeile verwenden.
Es gibt sogar eine „forensische“ Methode, die auf der Installationsprotokolldatei basiert. Im Ordner C:\Windows\Panther Die Datei ist gespeichert setupact.log Die Datei enthält Details zur während der Installation erkannten Bootumgebung. Durch Filtern der Datei nach der Zeichenfolge „Erkannte Bootumgebung“ lässt sich feststellen, ob das System in einer BIOS- oder EFI-Umgebung installiert wurde.
Wie greife ich unter Windows auf UEFI oder BIOS zu?
Der Zugriff auf die Firmware ist nicht mehr so einfach wie das wiederholte Drücken von F2 oder Entf beim Systemstart, insbesondere bei Computern mit sehr kurzer Startzeit. Windows 10 und 11 bieten direkte Wege zu den UEFI-Einstellungen, ohne dass dafür blitzschnelle Reaktionen nötig sind.
Am einfachsten geht es über die Windows-Einstellungen. Gehen Sie zu Start → Einstellungen → Update und Sicherheit → Wiederherstellung . Im Abschnitt „Erweiterter Start“ finden Sie die Schaltfläche „Jetzt neu starten“, die Sie zu einem speziellen Startmenü führt.
Nach dem Neustart werden Ihnen verschiedene Optionen angezeigt. Wählen Sie „Problembehandlung“ → „Erweiterte Optionen“ → „UEFI-Firmware-Einstellungen“ und tippen Sie auf „Neustart“. Das Gerät startet direkt im Bildschirm mit den Firmware-Einstellungen. Dort können Sie Startparameter ändern, Secure Boot aktivieren oder deaktivieren und vieles mehr.
Es gibt eine sehr praktische Abkürzung: Halten Sie die Umschalttaste gedrückt, während Sie auf „Neustart “ klicken – egal ob im Startmenü, auf dem Anmeldebildschirm oder mit der bekannten Tastenkombination Strg+Alt+Entf. So gelangen Sie direkt und unkompliziert zum Menü „Erweiterter Systemstart“.
Falls Sie die Kommandozeile bevorzugen, ist das auch möglich. Öffnen Sie eine Eingabeaufforderung mit Administratorrechten und führen Sie folgenden Befehl aus: shutdown.exe /r /oWindows wird Sie darauf hinweisen, dass ein Neustart erforderlich ist, um auf die erweiterten Optionen zuzugreifen. Von dort aus können Sie auch auf das UEFI zugreifen.
Für diejenigen, die diese Anpassungen häufig vornehmen, Sie können sogar eine Desktopverknüpfung erstellen, die ausgeführt wird shutdown /r /fw /t 1Durch einen Doppelklick darauf startet das System neu und gelangt direkt zu den Firmware-Einstellungen, ohne dass weitere Menüs durchlaufen werden müssen.
Zurücksetzen der UEFI-Einstellungen, wenn etwas schiefgeht
Das Verändern von UEFI-Einstellungen ohne genaue Kenntnis der jeweiligen Funktion kann dazu führen, dass der Computer nicht mehr startet. In diesem Fall können Sie die Konfiguration jederzeit auf die Werkseinstellungen zurücksetzen , üblicherweise mit einer der folgenden drei Methoden.
Manche Hersteller integrieren einen physischen UEFI-Reset-Knopf direkt auf dem Mainboard oder sogar von außen zugänglich. Das Gedrückthalten des Knopfes für einige Sekunden bei ausgeschaltetem und vom Stromnetz getrenntem Computer reicht in der Regel aus, um die benutzerdefinierten Einstellungen zu löschen.
Eine weitere klassische Möglichkeit besteht darin, mit dem Jumper auf dem Motherboard zu experimentieren. Indem man die Position des Jumpers, der zum Löschen der Konfiguration dient (Details dazu finden sich im Handbuch des Motherboards), kurzzeitig ändert und den Computer für einige Sekunden vom Stromnetz trennt, verliert das UEFI die gespeicherten Einstellungen und kehrt in den Standardzustand zurück.
Die altbewährteste Methode ist das Entfernen der CMOS-Batterie vom Mainboard. Trennen Sie den Computer vom Stromnetz, entfernen Sie die CMOS-Batterie für etwa 10–15 Sekunden und setzen Sie sie dann wieder ein. Dies reicht in der Regel aus, damit die Firmware die vorherige Konfiguration vergisst.
In allen drei Fällen ist es ratsam, die Konfiguration vorher aufzuschreiben oder zu fotografieren, sofern Sie noch Zugriff darauf haben, damit Sie nach Behebung des Problems alles wieder in den ursprünglichen Zustand versetzen können.
UEFI-Upgrade: Wann lohnt es sich?
Angesichts des starken Fokus auf Betriebssystem- und Treiberaktualisierungen liegt die Frage nahe, ob auch das UEFI häufig aktualisiert werden muss . Die kurze Antwort lautet: nur dann, wenn ein zwingender Grund vorliegt.
Im Allgemeinen ist ein UEFI-Update nicht notwendig, solange Ihr Computer einwandfrei funktioniert und keine Kompatibilitätsprobleme oder schwerwiegende Fehlfunktionen auftreten. Moderne Mainboards sind im Vergleich zu älteren BIOS-Versionen deutlich verbessert, dennoch birgt ein fehlgeschlagenes Firmware-Update weiterhin ein erhebliches Risiko.
Ein Upgrade kann sinnvoll sein, wenn der Hersteller eine Version veröffentlicht, die bestimmte Fehler behebt, die bei Ihnen auftreten , die Kompatibilität mit neuen Prozessoren oder Speichern verbessert oder wichtige Sicherheitslücken schließt.
Um Ihre Firmware-Version herauszufinden, können Sie im Systeminformationstool das Feld „BIOS-Version und -Datum“ überprüfen . Vergleichen Sie diese anschließend mit der neuesten Version, die auf der Website Ihres Mainboard- oder Laptop-Herstellers verfügbar ist.
Wenn Ihr Computer nach dem Austausch von Komponenten – beispielsweise nach dem Aufrüsten des Arbeitsspeichers oder dem Einbau einer sehr leistungsstarken Grafikkarte – jedoch nicht mehr ordnungsgemäß funktioniert, könnte das Problem an physischen Inkompatibilitäten oder Einschränkungen des Mainboards liegen und nicht unbedingt an der UEFI-Version. Es empfiehlt sich, diese Möglichkeiten auszuschließen, bevor Sie ein Firmware-Update durchführen.
Das Verständnis dieses gesamten Frameworks von BIOS, UEFI, Secure Boot, MBR und GPT ist nicht nur technisches Interesse; es gibt Ihnen die Werkzeuge an die Hand, um zu entscheiden, wie Sie Ihre Systeme installieren, wie Sie Ihre Festplatten organisieren und was Sie anfassen (oder nicht) sollten, wenn etwas nicht mehr bootet . Damit kommen Sie dem Profil eines Technikers, der in der Lage ist, jeden PC zu bändigen, der ihm in die Hände fällt, viel näher.
