- Az UEFI a BIOS modern helyettesítője, nagyobb biztonsággal, nagy lemezek támogatásával és jobb felülettel.
- A BIOS+MBR és az UEFI+GPT szinte elválaszthatatlan párok, és a módok keverése általában a rendszerindítás meghiúsulásához vezet.
- A Secure Boot az UEFI része, és korlátozza, hogy mely rendszerek bootolhatók, ezáltal megfelelően konfigurálva javítva a biztonságot.
- A hardver frissítése, újratelepítése vagy lemezek klónozása előtt kulcsfontosságú tudni, hogy a Windows BIOS-t vagy UEFI-t használ-e.
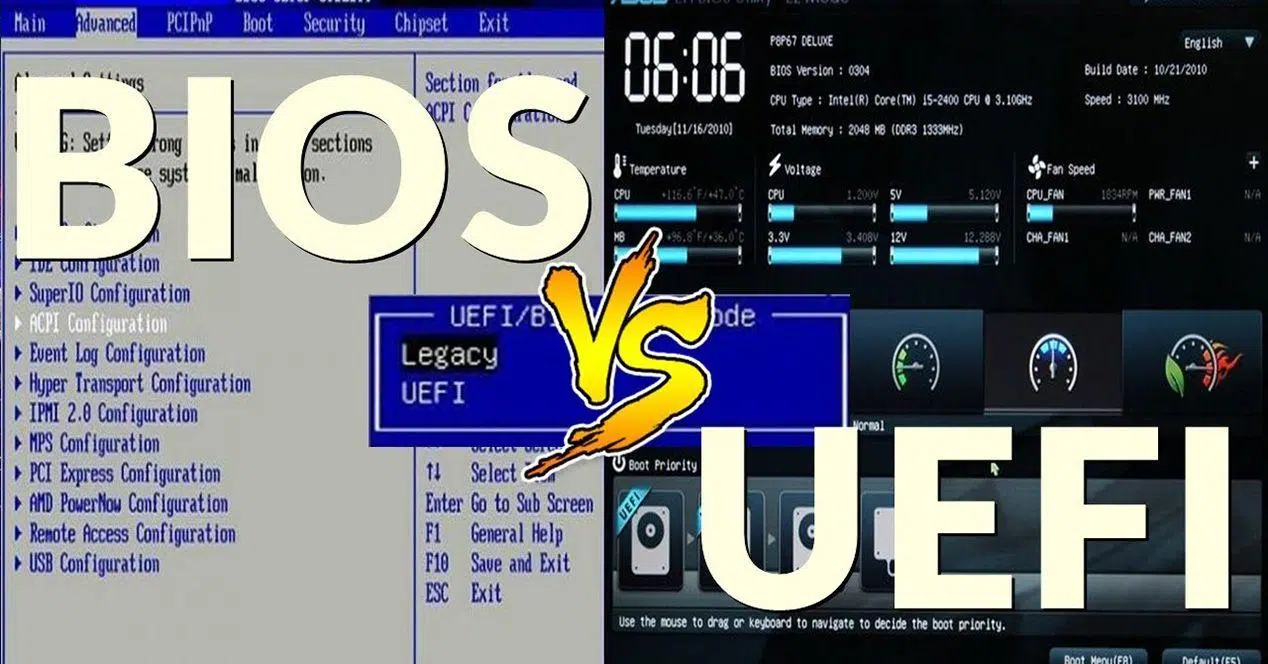
Amikor bekapcsoljuk a számítógépünket, és minden mintha varázsütésre elindulna, valójában egy nagyon alacsony szintű program dolgozik a háttérben. Ez a kezdeti "agy" lehet egy klasszikus BIOS, vagy annak modern helyettesítője, az UEFI . Mindkettőt gyakran közhelyesen BIOS-nak nevezik, de nem ugyanaz, és fontos különbséget tenni közöttük, ha el akarjuk kerülni a meglepetéseket operációs rendszerek telepítésekor vagy merevlemezek cseréjekor.
Az UEFI azért jött létre, hogy felváltsa a BIOS-t, amelyet az 70-es évek vége óta használunk. Ugyanazt az alapvető funkciót látja el – inicializálja a hardvert és elindítja az operációs rendszert –, de számos fejlesztést tartalmaz: grafikus felületet, fokozott biztonságot, nagyon nagy lemezek támogatását és rugalmasabb partíciókezelést . Azonban a számítógép indításának módja határozza meg, hogy mely operációs rendszereket telepítheted, és hogyan kell particionálni a lemezt , ezért érdemes alaposan megérteni.
Mik azok a firmware, BIOS és UEFI?
Mielőtt belemennénk az összehasonlításokba, hasznos tisztázni egy alapfogalmat: mind a BIOS, mind az UEFI firmware . Vagyis egy olyan program, amely az alaplapon egy speciális memóriában tárolódik, és közvetlenül vezérli a számítógép elektronikus áramköreit, mielőtt az operációs rendszer átvenné az irányítást.
Ez a firmware a bekapcsológomb megnyomásakor azonnal elindul. Inicializálja és ellenőrzi a RAM-ot, a processzort, a grafikus kártyát, a merevlemezeket és az alapvető perifériákat . Miután ellenőrizte, hogy minden rendben van-e, megkeresi, hogy melyik eszközről kell indulnia (merevlemez, USB, hálózat stb.), és onnan tölti be az operációs rendszert.
Mi az a BIOS (alap bemeneti/kimeneti rendszer)?
A klasszikus BIOS az 70-es és 80-as években jelent meg, rövidítése pedig a Basic Input/Output System (Basic Input/Output System) . Évtizedek óta gyakorlatilag az összes kompatibilis PC rendszerindítási szabványa . A BIOS kód 16 biten fut, és a mai szabványokhoz képest nagyon korlátozott hardverre tervezték.
Amikor egy hagyományos BIOS-szal rendelkező számítógépet bekapcsolunk, az első dolog, ami történik, a POST (Power-On Self Test): a BIOS egy sor ellenőrzést futtat a hardveren, ellenőrizve a memóriát, a lemezeket, a CPU-t, a ventilátorokat, a hőmérsékletet stb. Ha minden rendben van, akkor megnézi az MBR-stílusú partíciós táblát, azonosítja a lemez rendszerindító szektorát, és végrehajtja azt az operációs rendszer betöltéséhez.
A hagyományos BIOS konfigurációs felülete könnyen felismerhető: kék vagy fekete háttér, MS-DOS-szerű megjelenés, és csak a billentyűzettel történő navigáció . Ebből a menüből módosíthatja a rendszerindítási sorrendet , engedélyezheti vagy letilthatja az eszközöket, beállíthatja az energiaprofilokat, vagy módosíthatja a processzor és a memória paramétereit.
Sok éven át ez több mint elég volt, de a BIOS kudarcot vallott a nagyon nagy merevlemezek, a kibővített 64 bites rendszerek és az új biztonsági követelmények megjelenésével . Itt jön képbe az UEFI.
Mi az UEFI (Unified Extensible Firmware Interface)?
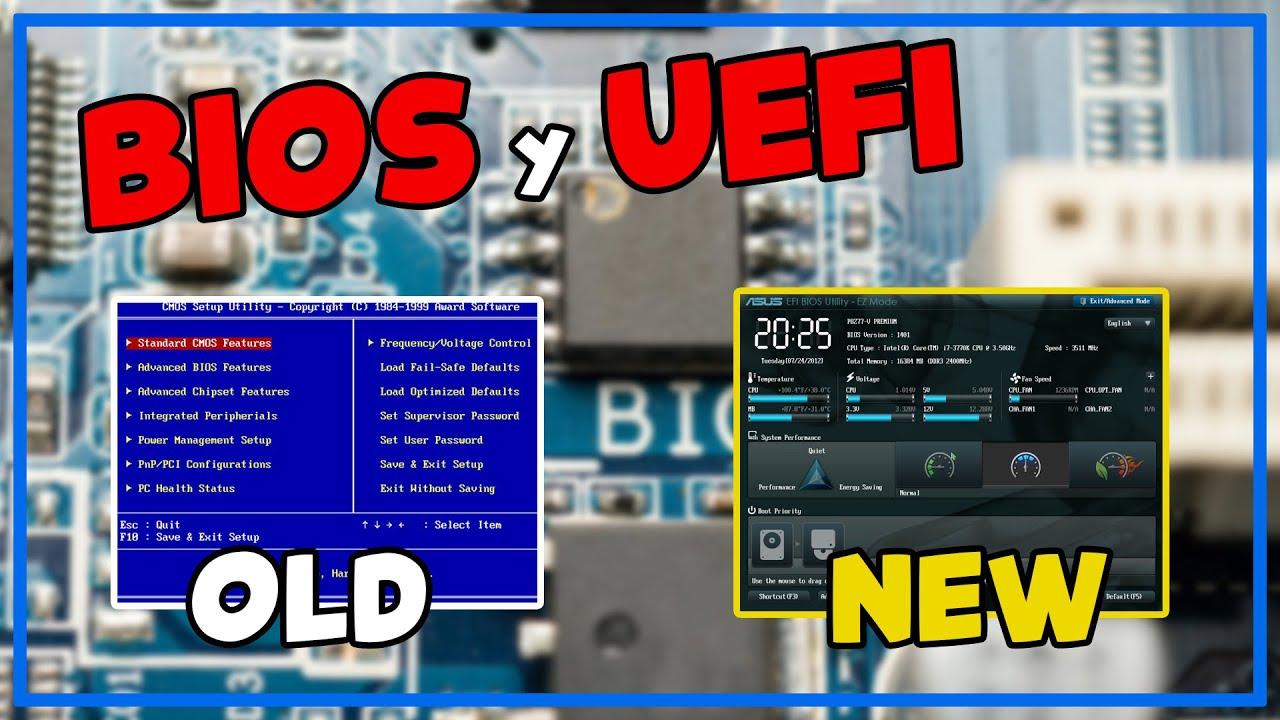
Az UEFI a BIOS közvetlen továbbfejlesztett változata, rövidítése pedig az Unified Extensible Firmware Interface (Unified Extensible Firmware Interface ). Eredetileg az Intel által fejlesztett és az UEFI Fórum által 2002-ben formalizált szabvány volt , olyan cégek részvételével a fejlesztésében, mint az AMD, az Apple, a Dell, a Lenovo és a Microsoft.
Az UEFI célja egyértelmű: a BIOS lecserélése egy sokkal rugalmasabb, biztonságosabb környezet biztosításával, amely képes a modern hardverek kezelésére . Az UEFI firmware C nyelven íródott, 32 vagy 64 biten fut, és bármilyen nem felejtő memóriában elhelyezkedhet, nem csak a tipikus klasszikus CMOS chipben.
A gyakorlatban az UEFI ugyanazokat az alapvető funkciókat látja el, mint a BIOS : inicializálja a hardvert, ellenőrzi, hogy minden megfelelően működik-e, azonosítja a rendszerindító eszközt, és elindítja az operációs rendszert. A különbség az, hogy további szolgáltatások rétegét adja hozzá: saját rendszerindító kezelőt, natív hálózati támogatást, harmadik féltől származó segédprogramok betöltésének lehetőségét, biztonságos rendszerindítást, GPT particionált lemezek támogatását és még sok minden mást.
Vizuálisan a változás szembetűnő. Az UEFI interfészek jellemzően ikonokkal ellátott grafikus menüket, egértámogatást, több nyelvet, sőt animációkat és hangokat is kínálnak . Egyes alaplapok akár valós idejű információkat is megtekinthetnek a hőmérsékletekről, feszültségekről és ventilátorgörbékről, vagy kis diagnosztikai eszközöket is integrálhatnak.
Látható különbségek a BIOS és az UEFI között
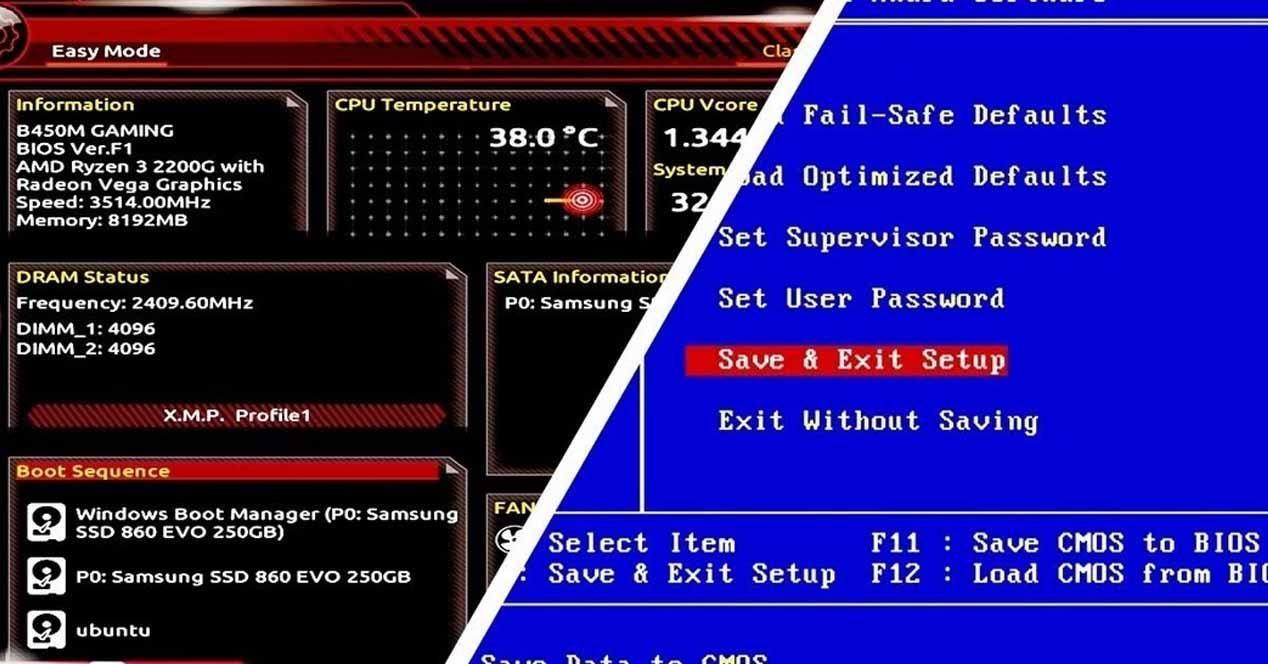
Ha eddig csak azt vetted észre, hogy a rendszerindításkor egy billentyű megnyomásával „lépsz be a BIOS-ba”, akkor úgy tűnhet, hogy minden ugyanolyan, de a klasszikus BIOS és az UEFI firmware között meglehetősen mélyreható különbségek vannak , mind a látható tartalmakban, mind az alatta történő eseményekben.
A legnyilvánvalóbb különbség a megjelenés. A hagyományos BIOS egy spártai, szövegalapú környezetet kínál, amelyet kizárólag a billentyűzettel lehet vezérelni . Az UEFI ezzel szemben egy grafikus felületet kínál, amely nagyon hasonlít egy könnyűsúlyú operációs rendszerhez, egértámogatással, és sok esetben „alap” képernyőkkel a kezdő felhasználók számára, valamint „haladó” képernyőkkel azoknak, akik pontosabb vezérlésre vágynak.
Egy másik fontos különbség a csatlakoztathatóság. Az UEFI önállóan is képes csatlakozni az internethez a firmware frissítéséhez vagy a hálózati szolgáltatások eléréséhez, akár az operációs rendszer betöltése nélkül is. Ez megnyitja az utat a távoli karbantartási segédprogramok előtt olyan számítógépeken, amelyek még csak nem is indítanak Windowst vagy Linuxot.
Kód szempontjából a BIOS 16 bitre korlátozódik, míg az UEFI közvetlenül 32 vagy 64 biten működik . Ez lehetővé teszi, hogy több memóriát, több eszközt párhuzamosan kezeljen, és gyorsabb rendszerindítási időket érjen el, csökkentve a bekapcsológomb megnyomásától az asztal megjelenéséig eltelt időt.
A végfelhasználó számára egy másik nagyon praktikus változás, hogy az UEFI saját rendszerindító-kezelővel rendelkezik, amely képes több operációs rendszer és számos rendszerindító bejegyzés kezelésére anélkül, hogy a régi, merev MBR sémára támaszkodna. Ezt kombinálják a GPT partíciók használatával, amelyeket később részletesen tárgyalunk.
Az UEFI mód fő előnyei a BIOS-szal szemben
Az esztétikán túl az UEFI számos technikai előnnyel is jár, amelyek megmagyarázzák, miért váltottak tömegesen a gyártók rá. A legtöbb modern számítógépen, ha választhatunk az UEFI és a régi BIOS között, akkor egyértelműen érdemes az UEFI-t használni , kivéve bizonyos esetekben.
Az egyik legfontosabb fejlesztés a felhasználói idő tiszteletben tartása: a rendszerindítási idők jellemzően sokkal gyorsabbak . Az UEFI modern architektúrájának köszönhetően több eszközt is képes egyszerre inicializálni, mivel 32/64 biten működik, nagyobb elérhető címtartományt biztosítva. Ez különösen a sok lemezzel vagy vezérlővel rendelkező rendszereken észrevehető.
Egy másik lényeges előny a tárolási támogatás. Az UEFI zökkenőmentesen működik a GPT partíciókkal rendelkező lemezekkel , lehetővé téve 2 TB-nál nagyobb meghajtók használatát, és akár 128 elsődleges partíció létrehozását egyetlen lemezen kiterjesztett partíciók vagy más kerülő megoldások nélkül.
A biztonság területén az UEFI bemutatja a jól ismert Secure Boot funkciót . Ez a funkció kriptográfiailag ellenőrzi az indításkor futó kódot, és blokkolja az aláírás nélküli vagy manipulált rendszerek indítását, csökkentve a bootkitek és rosszindulatú programok kockázatát, amelyek még az operációs rendszer védekezése előtt működnek.
A bővíthetőségről sem szabad megfeledkezni. Az UEFI moduláris, és harmadik féltől származó illesztőprogramokkal és alkalmazásokkal bővíthető : tuningoló segédprogramokkal, diagnosztikai eszközökkel, kis médialejátszókkal vagy beágyazott hálózati kliensekkel. Továbbá, mivel az illesztőprogramok közvetlenül a firmware-hez társíthatók, az operációs rendszer mentesül bizonyos illesztőprogramok betöltésétől , ami leegyszerűsítheti a munkáját és javíthatja az általános teljesítményt.
Végül, a karbantartás tekintetében az UEFI számos professzionális platformon támogatja a távoli felügyeletet és a hálózati hozzáférést , így egy technikus beavatkozhat egy szerveren vagy PC-n, még akkor is, ha az operációs rendszer hibás, vagy a fő lemez meghibásodott.
Az UEFI gyakori korlátai és problémái
Mindezek után úgy tűnhet, hogy az UEFI tökéletes, de egyetlen rendszer sem tévedhetetlen. Az UEFI fejfájást is okozhat , különösen, ha keverednek a módok, vagy régebbi operációs rendszerekkel dolgozol.
Először is, az UEFI nagymértékben a 64 bites rendszerekhez készült . Bár léteznek speciális implementációk a 32 bites rendszerekhez, a gyakorlatban gyakori, hogy a modern számítógépek problémákat tapasztalnak, vagy egyszerűen nem tudják elindítani a régebbi 32 bites rendszereket, különösen akkor, ha a lemez GPT formázású, és a Secure Boot engedélyezve van.
Biztonsági szempontból fontos tisztázni valamit: bár az UEFI a Secure Boottal javítja a védelmet, ez nem abszolút . Vannak olyan specifikus fenyegetések az UEFI firmware-re nézve – például bizonyos makacs trójai programok –, amelyek olyan alacsony rétegen települnek, hogy túlélik a formázást, az újratelepítést és még a merevlemez-cserét is, mivel magán az alaplapon helyezkednek el.
A problémák másik forrása az, amikor a rendszerindítási konfigurációk elvesznek vagy véletlenül megváltoznak . Egy egyszerű UEFI-visszaállítás (gombbal, jumperrel vagy elemmel) visszaállíthatja az alaplapot a gyári beállításokra, megváltoztatva a rendszerindítási módot (UEFI/Legacy) és megakadályozva a Windows indítását, még akkor is, ha az adatok épek.
Végül, a nagyon régi hardverekkel való kompatibilitáshoz néha engedélyezni kell a hagyományos módot (CSM) , ami ütközhet a GPT-lemezekkel vagy a modern rendszerekkel, amelyek várhatóan tiszta UEFI-ban indulnak. Röviden, teljesítményt nyújt, de több kezelhető változót is.
Biztonságos rendszerindítás: mi az, és hogyan illeszkedik ebbe az egészbe
A Secure Boot megérdemel egy külön fejezetet, mert számos kérdést vet fel. Ez nem egy Windows-funkció önmagában, hanem az UEFI szabvány része, amelyet a modern rendszerek – a Windows 8 és újabb verziók, valamint számos újabb Linux disztribúció – ki tudnak használni.
A Secure Boot mögötti ötlet viszonylag egyszerű: rendszerindításkor a firmware csak olyan kódot hajt végre, amelyet megbízható kriptográfiai kulcsokkal írtak alá és validáltak . Ez magában foglalja az operációs rendszer rendszerbetöltőjét és bizonyos esetekben az opcionális illesztőprogramokat, amelyek az operációs rendszer előtt töltődnek be.
Ha valami úgy próbál elindulni, hogy nincs aláírva egy elismert kulccsal, az UEFI egyszerűen nem ad neki hozzáférést . Ez megnehezíti a támadók számára, hogy USB-ről egy alternatív operációs rendszert töltsenek be a lemez engedély nélküli olvasásához, vagy hogy a rosszindulatú programok módosítsák a rendszerbetöltőt, hogy a víruskereső szoftver előtt fusson.
Ez a mechanizmus kezdeti megjelenésekor vitákat váltott ki, mivel kezdetben számos nem Windows rendszert és régebbi Linux disztribúciót kizárt . Ezért a modern alaplapok gyakran tartalmaznak egy korábbi kompatibilitási módot (CSM/Legacy) és a Secure Boot letiltásának lehetőségét, amely lehetővé teszi a nem UEFI-hez tervezett rendszerek telepítését.
Jelenleg a legtöbb ismert 64 bites Linux disztribúció már támogatja a Secure Boot funkciót , így UEFI módban is képesek együttműködni a Windows 10/11-gyel anélkül, hogy le kellene tiltani, amennyiben a firmware kulcs konfigurációja ezt lehetővé teszi.
MBR és GPT partíciók: miért fontosak a BIOS és az UEFI esetében?
A BIOS és az UEFI megvitatása során lehetetlen nem megemlíteni, hogyan rendeződnek az információk a lemezen. A partíciós tábla határozza meg, hogy egy fizikai lemez hogyan van felosztva használható partíciókra , és itt két kulcsfontosságú séma jön képbe: az MBR és a GPT.
A klasszikus PC-kben a BIOS olyan lemezekkel működik, amelyek az MBR (Master Boot Record) partíciós táblát használják . Ez a formátum az 80-as években keletkezett, amikor a több terabájtos lemezekről még sci-fi volt szó. Az MBR a lemez első szektoraiban tárolódik, és többek között a rendszerindító kódot és a partícióleírásokat tartalmazza.
Az MBR-nek számos fontos korlátozása van: csak legfeljebb 4 elsődleges partíciót (vagy 3 elsődleges és egy belső logikai meghajtókkal rendelkező kiterjesztett partíciót) engedélyez, és az egyes partíciók mérete nem haladhatja meg a 2 TB-ot . Továbbá, az információk egyetlen helyen történő központosításával, ha az MBR megsérül, elveszítheti a hozzáférést az összes partícióhoz.
Az UEFI-vel együtt érkezik a GPT (GUID partíciós tábla). A GPT-t pontosan az MBR korlátainak leküzdésére tervezték . Lehetővé teszi akár 128 elsődleges partíció definiálását egyetlen lemezen, amelyek mindegyikének mérete elméletileg elérheti a több száz terabájtot.
Egy másik fontos különbség a robusztusság: a GPT a partíciós tábla több redundáns másolatát tárolja a lemezen , így az első néhány szektor sérülése nem feltétlenül jelenti a teljes struktúra elvesztését. Ez megkönnyíti a helyreállítást hibák esetén.
A gyakorlatban a szokásos párosítások a BIOS+MBR és az UEFI+GPT . Egy tiszta UEFI-ben induló számítógép jellemzően azt várja, hogy a rendszerlemez GPT formátumban legyen formázva, a megfelelő EFI rendszerindító partícióval . Ezzel szemben a hagyományos BIOS módban történő rendszerindítás általában MBR-rel rendelkező lemezeken működik.
Mikor van értelme partíciókat használni és MBR-ről GPT-re váltani (és fordítva)?
A partíciókkal való munka nem csupán technikai kérdés; közvetlenül befolyásolja az adatok rendszerezését és a telepíthető operációs rendszerek típusát . Számos olyan helyzet van, amikor a partíciós tábla módosítása szinte kötelező.
Egy tipikus példa a többes rendszerindítás. Ha több operációs rendszert szeretne ugyanazon a számítógépen futtatni – például Windowst és Linuxot –, akkor mindegyiknek saját, egyértelműen meghatározott partícióval (vagy partíciókészlettel) kell rendelkeznie, és a partíciós sémának kompatibilisnek kell lennie a használt rendszerindítási móddal.
Egy másik gyakori forgatókönyv, amikor már vannak létrehozott partíciók, és át kell méretezni, törölni vagy áthelyezni azokat , hogy helyet csináljunk egy új operációs rendszernek vagy adatpartíciónak. Ilyenkor egy rossz áthelyezés adatvesztést okozhat, ezért a legjobb, ha rendkívül óvatosan járunk el, kéznél van egy biztonsági mentés, és lehetőleg speciális szoftvert használunk.
Az is gyakori, hogy partíciókkal dolgozunk, amikor az operációs rendszer telepítését egy másik lemezre szeretnénk klónozni , így katasztrófa esetén pontosan úgy tudjuk visszaállítani, ahogyan az eredeti állapotában volt. Ilyen esetekben a partíció típusának (MBR/GPT) és a rendszerindítási módnak (BIOS/UEFI) meg kell egyeznie a forrás- és a céllemezek között, hogy elkerüljük a rendszerindítási hibát. Ezekhez a folyamatokhoz gyakori, hogy útmutatókat keresünk a telepítés helyes klónozásáról.
Az MBR-ről GPT-re – vagy fordítva – való váltás lehetséges, de van egy bökkenő. Sok esetben ez a lemez tartalmának törlésével jár , kivéve, ha olyan speciális eszközöket használ, amelyek lehetővé teszik a menet közbeni konvertálást. Továbbá nem lehet „forró konvertálást” végezni a Windows rendszerindításához használt lemezen anélkül, hogy speciális és némileg kényes eljárásokat követnénk; ezért léteznek útmutatók a biztonságos elvégzéséhez.
Operációs rendszer kompatibilitás a BIOS/UEFI és az MBR/GPT rendszerekkel
A firmware, a particionálási mód és az operációs rendszer kompatibilitása egy kicsit rejtély, amit érdemes megérteni. Nem minden rendszer tud UEFI-ben indulni, nem minden támogatja a GPT-t, és nem minden működik jól a Secure Boottal.
A Windows rendszerrel kezdődően az XP és a korábbi verziók csak a BIOS-t és az MBR-t értik . Nem tudnak UEFI módban indulni, és nem telepíthetők GPT lemezre elsődleges operációs rendszerként. A Windows Vista bevezette az előzetes UEFI-támogatást, de a támogatás a Windows 7-tel és különösen a Windows 8-cal honosodott meg.
Modern környezetekben a 64 bites Windows Vista-tól kezdődően képes működni GPT lemezekkel , Windows 8-tól kezdődően pedig az UEFI telepítése EFI rendszerpartícióval az ajánlott forgatókönyv. Valójában a jelenlegi Windows verziókkal rendelkező, tanúsított számítógépek általában gyárilag engedélyezett UEFI-vel, engedélyezett Secure Boot-tal és GPT particionált lemezzel érkeznek.
A Linux esetében a jelenlegi 64 bites disztribúciók jellemzően támogatják az UEFI-t és a GPT-t , sőt sok esetben a Secure Bootot is. A nagyon régi disztribúciók vagy 32 bites verziók azonban igényelhetik a Secure Boot letiltását, sőt, akár a régebbi BIOS mód működésének kényszerítését is.
Fontos részlet, hogy nem jó ötlet az operációs rendszert az egyik rendszerindítási módban telepíteni, majd egy másikba váltani . Ha a Windowst BIOS módban telepíted egy MBR partícióra, majd engedélyezed a tiszta UEFI-t CSM nélkül, a számítógép valószínűleg nem fog elindulni. Fordítva is igaz: egy UEFI-ben egy GPT partícióra telepített Windows nem fog elindulni Legacy módban, ha egyszerűen letiltod az UEFI-t és a Secure Boot-ot.
Hogyan állapítható meg, hogy a számítógép BIOS-t vagy UEFI-t használ-e
Ha nem biztos benne, hogy melyik operációs rendszert használja a számítógépe, nem kell kinyitnia a házat, vagy találgatni. A Windows számos egyszerű módszert kínál annak ellenőrzésére, hogy régi BIOS-t vagy UEFI-t használ-e , valamint azt, hogy a lemez MBR vagy GPT formátumú-e.
Az egyik leggyorsabb módszer a „Rendszerinformáció” eszköz használata. A Start menüben keresd meg a „Rendszerinformációk” kifejezést, vagy futtasd a programot. msinfo32A fő összefoglalóban egy "BIOS mód" nevű mezőt fog látni.
Ha a mezőben „Legacy” vagy hasonló felirat jelenik meg, a Windows Legacy BIOS módban indul . Ha „UEFI” felirat látható, az azt jelenti, hogy a rendszer UEFI firmware használatára van telepítve és konfigurálva, valószínűleg egy GPT lemezzel és egy EFI rendszerindító partícióval.
Egy másik hasznos módszer a Lemezkezelés. Megnyílik diskmgmt.msc és vizsgálja meg a lemezt, amelyre a Windows telepítve van.Ha egy kis "EFI System" partíciót látsz FAT32 formátumban, egy másik, a Microsoft számára fenntartott partícióval és a fő NTFS partícióval együtt, akkor egy UEFI módú telepítést látsz GPT-n.
Ha azonban csak egy vagy két elsődleges NTFS partíciót lát, EFI partíciók nélkül, akkor a Windows valószínűleg a BIOS/MBR-ben van telepítve . Ennek megerősítéséhez használhatja a partícionáló eszközöket vagy a Windows parancssorát.
Létezik egy „forenzikus” módszer is, amely a telepítési naplófájlon alapul. A mappában C:\Windows\Panther a fájl mentésre kerül setupact.log a telepítés során észlelt rendszerindítási környezet részleteivel. A fájl „Észletelt rendszerindítási környezet” karakterlánc szerinti szűrésével láthatja, hogy a rendszer BIOS vagy EFI környezetben lett-e telepítve.
Az UEFI vagy a BIOS elérése Windows rendszerből
A firmware elérése már nem csak az F2 vagy a Delete billentyű lenyomásáról szól indításkor, különösen a nagyon gyorsan induló számítógépeken. A Windows 10 és 11 közvetlen elérési utat kínál az UEFI-beállítások eléréséhez, ninja-szerű reflexek nélkül.
A „legtisztább” módszer a Windows beállításain keresztül történik. Lépjen a Start → Beállítások → Frissítés és biztonság → Helyreállítás menüpontra . A „Speciális indítás” részben talál egy „Újraindítás most” gombot, amely egy speciális rendszerindító menübe visz.
Az újraindítás után számos lehetőséget fogsz látni. Válaszd a „Hibaelhárítás” → „Speciális beállítások” → „UEFI firmware-beállítások” lehetőséget , majd koppints az „Újraindítás” gombra. Az eszköz közvetlenül a firmware-beállítások képernyőjére indul, ahol módosíthatod a rendszerindítási paramétereket, engedélyezheted vagy letilthatod a biztonságos rendszerindítást, és egyebeket is tehetsz.
Van egy nagyon kényelmes gyorsbillentyű: tartsa lenyomva a Shift billentyűt, miközben az „Újraindítás ” gombra kattint, akár a Start menüből, a bejelentkezési képernyőről, vagy akár a jól ismert Ctrl+Alt+Delete billentyűkombinációval. Ez közvetlenül a „Speciális indítás” menübe viszi Önt mindenféle gond nélkül.
Ha inkább a parancssort használnád, az is lehetséges. Nyisson meg egy parancssort rendszergazdai jogosultságokkal, és futtassa shutdown.exe /r /oA Windows figyelmezteti, hogy újraindul, hogy belépjen a speciális beállításokba, ahonnan az UEFI-hez is hozzáférhet.
Azok számára, akik gyakran végzik ezeket a módosításokat, Akár egy asztali parancsikont is létrehozhatsz, amely futni fog shutdown /r /fw /t 1Dupla kattintással a rendszer újraindul, és közvetlenül a firmware-beállításokhoz lép, további menük használata nélkül.
Az UEFI-beállítások visszaállítása hiba esetén
Az UEFI-beállítások pontos ismerete nélkül történő módosítása ahhoz vezethet, hogy a számítógép nem indul el. Ha ez megtörténik, mindig visszaállíthatja a konfigurációt a gyári beállításokra , általában az alábbi három módszer egyikével.
Néhány gyártó egy fizikai UEFI Reset gombot helyez el az alaplapon, vagy akár a házon kívülről is elérhető. Általában elegendő, ha kikapcsolt és konnektorból kihúzott számítógép mellett néhány másodpercig lenyomva tartja a gombot az egyéni beállítások törléséhez.
Egy másik klasszikus lehetőség az alaplapi jumperrel való játszadozás. A konfiguráció törléséhez használt jumper pozíciójának ideiglenes megváltoztatásával (ennek részletei az alaplap kézikönyvében találhatók) és a számítógép néhány másodpercig áram nélkül hagyásával az UEFI elveszíti a tárolt beállításokat, és visszatér az alapértelmezett állapotába.
A leg"régibb" módszer a CMOS elem eltávolítása az alaplapról. A számítógépet kihúzva vedd ki a CMOS elemet körülbelül 10-15 másodpercre , majd helyezd vissza. Ez általában elegendő idő ahhoz, hogy a firmware elfelejtse az előző konfigurációt.
Mindhárom esetben érdemes előzetesen leírni vagy lefényképezni a konfigurációt , ha még hozzáférsz, így a probléma megoldása után mindent vissza tudsz állítani az eredeti állapotába.
UEFI frissítés: Mikor éri meg?
Mivel ekkora hangsúlyt fektetnek az operációs rendszer és az illesztőprogramok frissítésére, természetes, hogy felmerül a kérdés, hogy vajon az UEFI-t is gyakran kell-e frissíteni . A rövid válasz: csak akkor, ha van rá kényszerítő ok.
Általánosságban elmondható, hogy az UEFI frissítése nem szükséges, ha a számítógép megfelelően működik , és nem tapasztal kompatibilitási problémákat vagy súlyos meghibásodásokat. A modern alaplapok sokkal jobbak a régebbi BIOS-verziókhoz képest, de a sikertelen firmware-frissítés továbbra is jelentős kockázatot jelent.
Érdemes lehet frissítést fontolóra venni, ha a gyártó kiad egy olyan verziót, amely kijavítja a tapasztalt hibákat , javítja a kompatibilitást az új processzorokkal vagy memóriákkal, vagy jelentős biztonsági réseket szüntet meg.
A firmware verziójának megtudásához ellenőrizze a Rendszerinformációk eszköz „BIOS verzió és dátum” mezőjét . Ezután hasonlítsa össze az alaplap vagy a laptop gyártójának webhelyén elérhető legújabb verzióval.
Ha azonban a számítógép alkatrészeinek cseréje után – például RAM bővítése vagy egy nagyon erős grafikus kártya telepítése után – meghibásodni kezd, a probléma oka lehet fizikai inkompatibilitás vagy alaplapi korlátok , nem feltétlenül az UEFI verzió. Javasoljuk, hogy ezeket kizárja a firmware frissítésének megkísérlése előtt.
A BIOS, az UEFI, a Secure Boot, az MBR és a GPT teljes keretrendszerének megértése nem pusztán technikai érdekesség; eszközöket ad ahhoz, hogy eldönthesd, hogyan telepítsd a rendszereidet, hogyan rendszerezd a lemezeidet, és mit nyúlj meg (vagy mit ne), ha valami leáll a rendszerindítás során , így sokkal közelebb kerülsz egy olyan technikus profiljához, aki képes megszelídíteni bármilyen PC-t, ami a kezébe kerül.
