- Hotpatch consente di applicare molte patch di sicurezza di Windows 11 direttamente in memoria, riducendo drasticamente il numero di riavvii necessari.
- Questa funzionalità è limitata a Windows 11 Enterprise 24H2 e alle edizioni correlate gestite con Intune e Windows Autopatch, ed è pensata per gli ambienti aziendali.
- Il modello combina un importante aggiornamento trimestrale con riavvii "a caldo" mensili e patch che non interrompono il lavoro.
- Mentre le aziende stanno sfruttando questa tecnologia, gli utenti domestici continuano ad affidarsi ai tradizionali riavvii e alla gestione manuale di Windows Update.
Per molti utenti, la comparsa del messaggio "Riavvia per installare gli aggiornamenti" in Windows è praticamente sinonimo di interruzione del lavoro o del tempo libero. Viviamo con questa routine da anni: arriva la patch, viene scaricata, il computer rallenta un po' e, prima o poi, è ora di riavviare. Con Windows 8 e Windows 10, la sensazione di essere sopraffatti è peggiorata e, sebbene il processo sia stato perfezionato in Windows 11, il problema di fondo è rimasto... almeno fino ad ora, per alcuni utenti.
Microsoft ha deciso di apportare un cambiamento significativo con un sistema progettato per aggiornare Windows 11 senza richiedere continui riavvii . Questa tecnologia, nota come hotpatch o hotpatching , promette di applicare numerose patch di sicurezza direttamente al sistema in esecuzione. Tuttavia, c'è un inconveniente: non tutti potranno usufruirne immediatamente e ci saranno comunque situazioni in cui un riavvio sarà inevitabile.
Che cos'è un hotpatch in Windows 11 e perché è così importante?
Hotpatch è un nuovo modello di aggiornamento per Windows 11 che consente di installare determinate patch di sicurezza senza richiedere un riavvio immediato del sistema. Invece di attendere il successivo avvio per sostituire i file critici, il sistema modifica direttamente il codice in memoria "al volo", in modo che le correzioni inizino a proteggere il computer non appena vengono installate e gli amministratori possano utilizzare strumenti come Sysinternals per monitorare il processo.
Fino ad ora, ogni aggiornamento cumulativo di sicurezza richiedeva un riavvio per applicare le modifiche ai componenti essenziali del sistema operativo. In ambito domestico, solitamente spegniamo i PC quotidianamente o quasi, quindi la patch veniva installata durante lo spegnimento notturno. Ma nelle aziende, dove i computer rimangono accesi per settimane o i sistemi non possono essere spenti senza un arresto programmato, questa pratica creava non pochi problemi.
L'approccio di Microsoft con le patch a caldo è chiaro: ridurre drasticamente i tempi di inattività senza sacrificare la velocità di applicazione delle patch. Il sistema scarica la patch, la applica in memoria e il computer è immediatamente protetto, sebbene possa essere comunque necessario un riavvio per consolidare le modifiche più importanti o installare aggiornamenti di funzionalità più consistenti.
Dal punto di vista della sicurezza, ciò significa che, anziché lasciare vulnerabilità note senza patch per giorni o settimane perché nessuno riavvia il proprio PC, le patch entrano in funzione immediatamente. In ambienti in cui vengono gestiti molti computer, questa differenza può essere cruciale per prevenire incidenti ed è spesso integrata da un'automazione avanzata per la distribuzione e il monitoraggio degli aggiornamenti.
Come funziona l'applicazione di patch a caldo in Windows 11
L'idea alla base degli hotpatch in Windows 11 non riguarda solo installazioni più rapide, ma una completa riorganizzazione del ciclo di aggiornamento . Microsoft ha spiegato che questo sistema segue un ciclo trimestrale altamente strutturato, progettato principalmente per aziende e organizzazioni che utilizzano Windows 11 Enterprise.
In pratica, il ciclo prevede due tipi di aggiornamenti: un aggiornamento trimestrale principale che richiede il riavvio e una serie di patch mensili "urgenti" che non necessitano di spegnere il computer. In altre parole, i riavvii non scompaiono, ma sono notevolmente ridotti in numero e nella frequenza con cui sono necessari.
Nei mesi di gennaio, aprile, luglio e ottobre, Windows 11 installa un aggiornamento di sicurezza completo che include correzioni cumulative e miglioramenti generali. Questo aggiornamento rappresenta la "base" del ciclo di aggiornamento e richiede il riavvio del sistema. Successivamente, nei due mesi successivi di ogni trimestre, vengono distribuiti aggiornamenti di sicurezza successivi tramite hotpatch e, in circostanze normali, vengono applicati senza riavvio.
Questo significa che, invece di dover riavviare il computer quasi ogni mese per completare l'installazione della patch di sicurezza, il numero di riavvii "forzati" si riduce a circa quattro all'anno . Le patch rimanenti vengono caricate in memoria, correggono le vulnerabilità rilevate e l'utente non si accorge quasi di nulla, se non di un'installazione relativamente discreta in esecuzione in background.
D'altro canto, gli aggiornamenti delle funzionalità principali e i cambi di versione (ad esempio, l'aggiornamento da una versione principale di Windows 11 a un'altra) seguono una pianificazione diversa e richiederanno comunque i relativi riavvii. Gli hotpatch, per ora, si concentrano su patch di sicurezza e miglioramenti dell'esperienza utente che interessano il nucleo del sistema.
Vantaggi pratici dell'aggiornamento di Windows 11 senza riavviare il PC
Il sistema hotpatch presenta diversi vantaggi evidenti che spiegano l'interesse suscitato tra gli amministratori IT e i professionisti della sicurezza. Il primo è il miglioramento immediato della protezione del sistema : non appena la patch viene installata, il sistema inizia a utilizzare il codice corretto presente in memoria.
Questo si allinea con il consueto programma "Patch Tuesday" di Microsoft, quindi la frequenza degli aggiornamenti di sicurezza rimane la stessa , ma senza la necessità di forzare un riavvio immediato dopo l'applicazione. Negli uffici con decine o centinaia di PC, la differenza tra dover interrompere il lavoro di tutti o consentire loro di continuare a lavorare normalmente fa una grande differenza.
Un altro vantaggio significativo è la riduzione delle interruzioni percepite dall'utente finale . Limitando i riavvii necessari a poche volte all'anno, si evitano i tipici messaggi insistenti del tipo "riavvia ora o stasera", il salvataggio frettoloso dei documenti e la sensazione di dover correre contro il tempo prima che il sistema decida di avviare gli aggiornamenti.
Inoltre, Microsoft ha perfezionato la tecnologia per la distribuzione di queste patch. I pacchetti hotpatch utilizzano un numero inferiore di file binari e sono ottimizzati per consumare meno risorse, riducendo i tempi di download e installazione. Sui computer con molte applicazioni aperte o con hardware limitato, notare che l'aggiornamento è più piccolo è sempre un vantaggio.
In sintesi, da un punto di vista tecnico e organizzativo, l'hotpatch consente di ottenere sistemi più sicuri, con tempi di inattività ridotti e un impatto minore sulle prestazioni durante il processo di aggiornamento. Tuttavia, come vedremo, non si tratta solo di vantaggi: esistono diverse importanti limitazioni riguardo a chi può utilizzarlo e come.
Chi può utilizzare gli hotpatch in Windows 11 e quali sono i requisiti?
Sebbene l'idea di questi aggiornamenti "hot-patching" sembri ottima a chiunque utilizzi un PC, Microsoft ha deciso di limitarli inizialmente ai settori aziendale e dell'istruzione . In altre parole, per ora niente per la maggior parte degli utenti domestici con Windows 11 Home o per una larga parte di quelli con Windows 11 Pro.
Per beneficiare di questo modello, il dispositivo deve eseguire Windows 11 Enterprise versione 24H2 o successiva , oppure edizioni equivalenti come quelle per l'istruzione (Windows 11 Education A3, A5) e alcuni scenari di Windows 365 Enterprise. Inoltre, questi dispositivi devono essere gestiti tramite Microsoft Intune e, in pratica, integrati nella piattaforma di Windows Autopatch.
Autopatch è il servizio Microsoft progettato per automatizzare e centralizzare la gestione degli aggiornamenti nelle organizzazioni . All'interno di questo servizio, l'hotpatch è abilitato come parte delle policy di aggiornamento qualitativo. Infatti, nelle configurazioni più recenti gestite da Intune, l'hotpatch è già abilitato per impostazione predefinita per semplificare il lavoro degli amministratori IT.
Per quanto riguarda l'hardware, la sostituzione a caldo è ufficialmente supportata sui sistemi x86 con processori Intel e AMD . I dispositivi basati su ARM sono ancora considerati scenari di anteprima pubblica, quindi il loro supporto non è così completo o stabile come sui computer tradizionali. È inoltre importante monitorare la presenza di potenziali conflitti software e di driver che potrebbero verificarsi dopo gli aggiornamenti.
Tutto ciò significa che, ad oggi, un utente con Windows 11 Home sul proprio PC di casa non può abilitare gli hotpatch , indipendentemente da quanto sia nuovo o potente il computer. Persino molti sistemi Windows 11 Pro, a meno che non facciano parte di un ambiente gestito con Intune e le relative licenze aziendali, non vedranno questa funzionalità disponibile, almeno nel breve termine.
Windows Autopatch e Intune: componenti chiave per le aziende
La distribuzione di hotpatch è strettamente legata a Windows Autopatch e alla gestione centralizzata con Microsoft Intune . Non si tratta di una funzionalità che si attiva "magicamente" su qualsiasi PC aziendale; piuttosto, è controllata tramite specifiche policy di aggiornamento.
Nelle aziende, il reparto IT configura una policy di aggiornamento qualitativo in Intune per definire come e quando applicare le patch . A partire da lì, il servizio analizza i computer gestiti, verifica se soddisfano i requisiti (versione, build, processore, licenze, ecc.) e abilita il processo di hotpatch sui sistemi compatibili.
Questo si allinea con la realtà di molte organizzazioni, dove ogni riavvio comporta il coordinamento di servizi, utenti, pianificazioni e finestre di manutenzione . Affidandosi ad Autopatch, è possibile avere un controllo molto granulare su quali gruppi di dispositivi ricevono quale tipo di patch e quando, riducendo al minimo il rischio di interruzione dei servizi critici.
Inoltre, Microsoft ha deciso che l'hotpatching sarà abilitato per impostazione predefinita nelle nuove policy di aggiornamento qualitativo create in Intune. Ciò evita agli amministratori di dover modificare manualmente decine di opzioni e incoraggia l'organizzazione ad adottare questo metodo di aggiornamento senza troppe difficoltà tecniche.
Tuttavia, sebbene la funzionalità sia già operativa per molte aziende, non tutti i tipi di aggiornamenti passano attraverso questo canale "live" . Gli aggiornamenti trimestrali principali, i cambi di versione e le patch che interessano aspetti molto profondi del sistema richiederanno ancora un riavvio pianificato.
Disponibilità del calendario e degli aggiornamenti rapidi in Windows 11
Microsoft ha introdotto gradualmente questa tecnologia. Il concetto di hotpatch per Windows 11 ha iniziato a essere discusso pubblicamente all'inizio del 2024 ed è stato testato per la prima volta nella build 26058 del canale Insider. Già in quella fase iniziale, gli aggiornamenti di sicurezza venivano installati in modo sensibilmente più rapido e senza richiedere il riavvio del sistema.
L'azienda ora prevede di integrarlo più ampiamente in Windows 11 Enterprise 24H2 e versioni successive , basandosi su un aggiornamento di base preliminare che prepara il sistema per questo nuovo modello di patch "live". Questo aggiornamento di base viene distribuito come parte delle normali patch di sicurezza e, una volta installato, il computer è pronto a ricevere le hot patch mensili.
L'azienda ha confermato che gli aggiornamenti a caldo continueranno con la cadenza trimestrale di cui abbiamo parlato, concentrando i riavvii obbligatori del sistema in quattro periodi all'anno. Da quel momento in poi, le correzioni relative alla memoria verranno rilasciate mensilmente, senza apparenti interruzioni per gli utenti.
Guardando ai prossimi mesi, Microsoft punta a rendere gli hotpatch la prassi standard per gli aggiornamenti di sicurezza di qualità negli ambienti in cui Autopatch e Intune sono pienamente implementati . Tuttavia, la stessa azienda riconosce che, per ora, non ci sono annunci definitivi riguardo alla sua implementazione su larga scala in Windows 11 Home o Pro.
Se il sistema funziona bene nelle grandi organizzazioni e negli istituti scolastici, non sarebbe sorprendente se in seguito venisse esteso anche agli utenti domestici , come è già successo con altre tecnologie che hanno debuttato in ambito aziendale. Per ora, però, chi usa Windows 11 a casa continuerà a visualizzare con la stessa frequenza di sempre il messaggio "riavvia per installare gli aggiornamenti".
Che cosa significa questo per gli utenti domestici di Windows 11?
Per l'utente medio, le cose rimangono sostanzialmente invariate . Se si dispone di un PC con Windows 11 Home o di un computer con Windows 11 Pro che non fa parte di un'azienda gestita da Intune, si continuerà a ricevere gli aggiornamenti come in precedenza: Windows Update scarica le patch, le prepara e richiede il riavvio per completare il processo.
È vero che Windows 10 e Windows 11 ora consentono di pianificare il download e l'installazione degli aggiornamenti , evitando così di essere colti di sorpresa durante una riunione o mentre si sta giocando. Questa novità, introdotta qualche anno fa, ha messo fine ai tempi in cui il sistema si riavviava improvvisamente, costringendo l'utente ad accettare l'interruzione.
Inoltre, quando Microsoft rilascia una nuova patch di sicurezza, nell'area di notifica compare un'icona che avvisa di un imminente riavvio . Durante questo periodo, il computer potrebbe funzionare leggermente più lentamente, poiché alcune risorse vengono allocate alla preparazione dell'aggiornamento in background. Non è l'ideale, ma almeno l'utente ha la possibilità di interrompere il processo e attendere il riavvio.
In attesa che sia disponibile una patch rapida per le versioni domestiche, la strategia migliore rimane quella di sfruttare le opzioni di pianificazione e gestione di Windows Update , evitare di rimandare i riavvii a tempo indeterminato e, se si tratta di un computer aziendale, pianificare le finestre di aggiornamento in momenti di minore carico di lavoro. Se si verificano problemi dopo un aggiornamento, è utile sapere come riparare Windows 11 in modo sicuro .
In ogni caso, questa prima implementazione nelle aziende getta le basi per quello che potrebbe essere il futuro degli aggiornamenti anche in ambito domestico: un modello molto più trasparente, con meno interruzioni e più simile a quanto già avviene in altri sistemi che da anni utilizzano patch "live".
Linux, 0Patch e altri precedenti di hot patching
Sebbene il concetto di hotpatch abbia suscitato notevole entusiasmo nel mondo Windows, l'idea di applicare patch al volo non è affatto nuova . Infatti, l'ecosistema Linux dispone di quella che viene definita "live patching" da oltre un decennio, ed è parte integrante del kernel sin dalla versione 4.0, rilasciata nel 2015.
In Linux, questo sistema permette di modificare le funzioni del kernel mentre il sistema è in esecuzione , sostituendo le versioni vulnerabili con quelle corrette senza dover riavviare il server. È particolarmente utile in ambienti professionali: data center, servizi cloud o sistemi mission-critical, dove i tempi di inattività sarebbero molto costosi.
La differenza fondamentale è che, pur essendo fortemente orientate agli ambienti professionali, su Linux qualsiasi utente può abilitare e utilizzare queste patch live se la propria distribuzione lo supporta, anche su un computer domestico. Non è necessario far parte di una rete aziendale o possedere una licenza enterprise specifica, un aspetto che molti sottolineano come un'area in cui Microsoft avrebbe potuto essere più generosa.
All'interno dell'ecosistema Windows esisteva già una soluzione commerciale chiamata 0Patch , che offriva un approccio simile all'attuale hotpatching. Questo strumento permetteva di applicare micropatch direttamente alla RAM per correggere bug e vulnerabilità senza dover riavviare il sistema, anche su versioni precedenti di Windows e Office non più ufficialmente supportate.
0Patch viene utilizzato, ad esempio, per mantenere un certo livello di sicurezza sui sistemi che Microsoft ha ritenuto obsoleti , e lo fa tramite un abbonamento a pagamento di circa 25 dollari all'anno. Si tratta di un costo relativamente accessibile per le aziende o gli amministratori che hanno bisogno di guadagnare tempo prima di migrare a piattaforme più moderne.
Tutto ciò dimostra che l'applicazione a caldo delle patch è una tecnologia matura e collaudata e che la visione di Microsoft in merito si inserisce in una tendenza più ampia volta a ridurre i riavvii e a minimizzare i tempi di inattività del servizio. L'aspetto controverso, secondo molti, è che inizialmente questa funzionalità è riservata a un gruppo di utenti relativamente ristretto.
Configurare e gestire gli aggiornamenti in Windows 11 e Windows 10
Sebbene gli aggiornamenti rapidi (hotpatch) si stiano affermando sempre più nel mondo aziendale, utenti e amministratori continuano a fare affidamento sui tradizionali strumenti di configurazione degli aggiornamenti . Negli ambienti professionali, ciò spesso implica il controllo della versione di Windows distribuita e di quando è consentito l'aggiornamento a una versione più recente.
Microsoft offre diverse opzioni per impostare una versione di destinazione per gli aggiornamenti delle funzionalità . Ciò può essere fatto tramite Criteri di gruppo, tramite i profili di aggiornamento delle funzionalità in Microsoft Intune o utilizzando i CSP di Windows associati a Windows Update for Business. L'elemento chiave è indicare al sistema: "Desidero rimanere su questa specifica versione" e impedire aggiornamenti prematuri.
Un modo molto semplice per farlo, soprattutto su singoli computer o in ambienti di piccole dimensioni, è definire queste preferenze direttamente nel Registro di sistema di Windows . Ad esempio, è possibile creare voci come TargetReleaseVersion, TargetReleaseVersionInfo o ProductVersion nella corrispondente sezione di WindowsUpdate per bloccare una versione specifica di Windows 11 per un determinato periodo.
Da un prompt dei comandi con privilegi di amministratore, è possibile aggiungere queste chiavi utilizzando i comandi `reg add` che indicano al sistema quale versione (21H2, 22H2, ecc.) si desidera installare. Una volta completato l'aggiornamento desiderato, è consigliabile rimuovere queste chiavi per evitare di rimanere bloccati indefinitamente su una versione che alla fine non sarà più supportata. Se è necessario avviare il sistema in modalità provvisoria per risolvere eventuali problemi, tale opzione rimane valida.
È importante notare che, se un dispositivo è iscritto al Programma Windows Insider , potrebbe ricevere build di anteprima che includono modifiche significative prima che la versione venga rilasciata al pubblico. Se non si desidera più partecipare a questo programma, è necessario annullare l'iscrizione del computer da Impostazioni > Aggiornamento e sicurezza > Programma Windows Insider e scegliere l'opzione per interrompere le build Insider, a seconda del canale di appartenenza.
Aggiornare a Windows 11 su computer non supportati senza formattazione
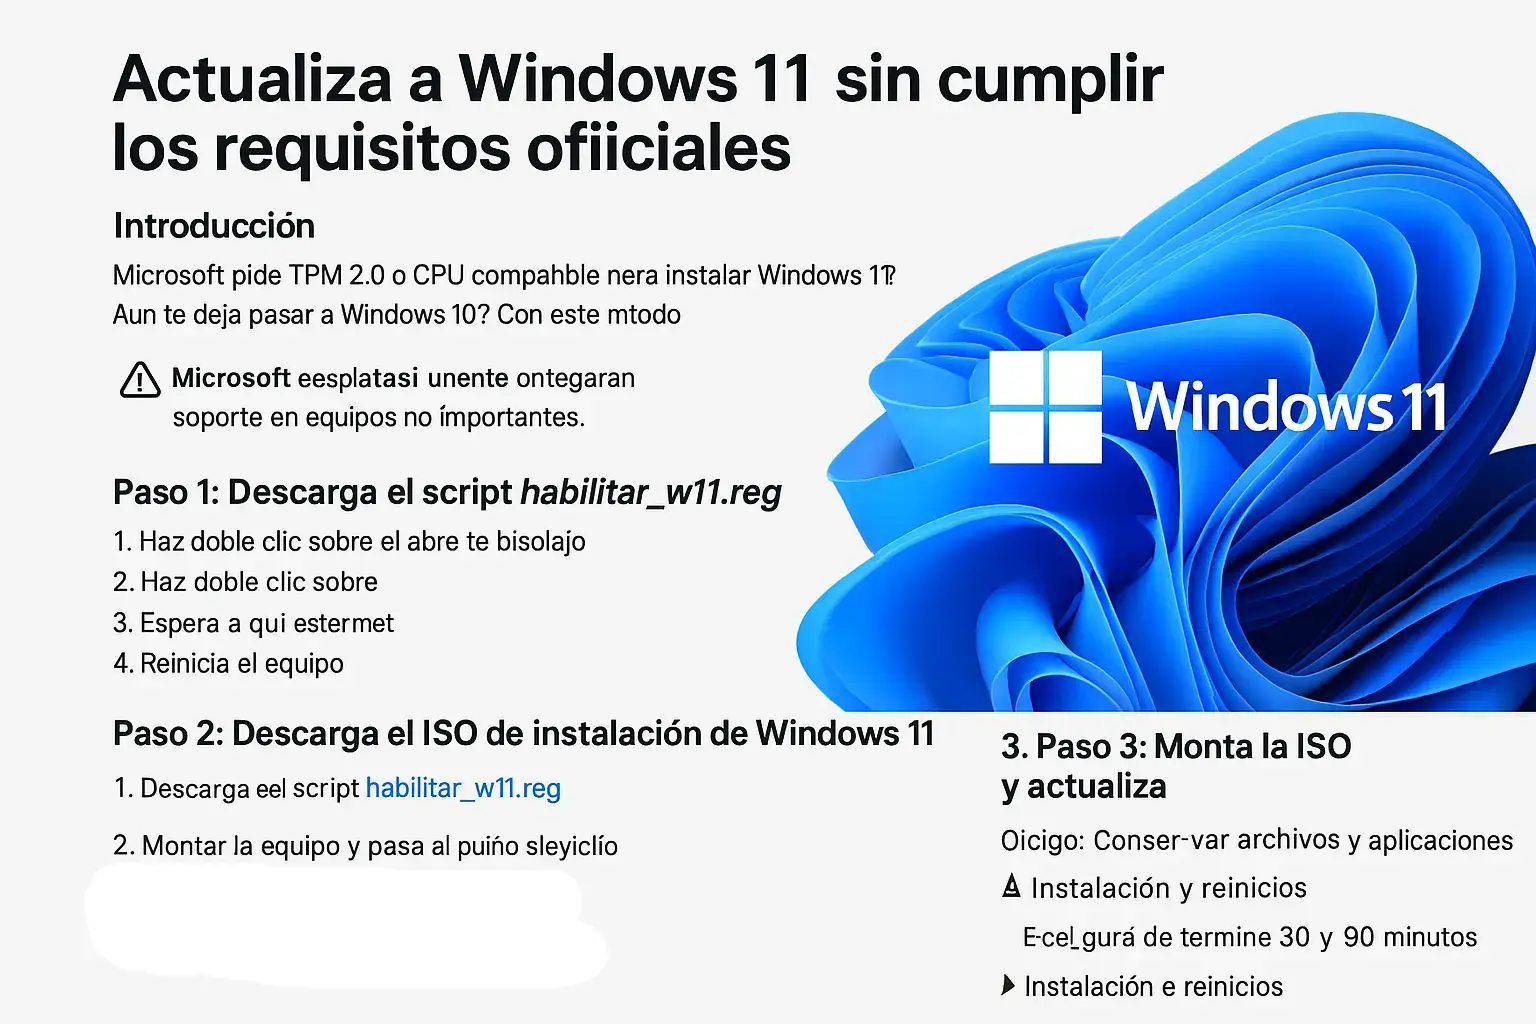
Un altro scenario molto comune relativo agli aggiornamenti di Windows è quello degli utenti che desiderano aggiornare da Windows 10 a Windows 11 pur non soddisfacendo tutti i requisiti ufficiali . Microsoft richiede TPM 2.0, Secure Boot e una CPU supportata per l'installazione standard, ma esiste un metodo riconosciuto dalla stessa azienda per eseguire l'aggiornamento senza formattazione in determinati casi.
Questo metodo prevede l'utilizzo della procedura guidata di installazione di Windows 11 o dell'immagine ISO ufficiale , combinata con una piccola modifica al registro di sistema che attenua i controlli di compatibilità. Prima di procedere, è fondamentale eseguire il backup dei file importanti, poiché questa configurazione non è raccomandata da Microsoft per ambienti critici e il supporto futuro non è completamente garantito.
Il processo in genere prevede tre passaggi principali: innanzitutto, preparare la chiave di registro necessaria (ad esempio, utilizzando un file .reg che la crea automaticamente); in secondo luogo, scaricare il file ISO di Windows 11 per l'edizione a 64 bit desiderata dal sito Web ufficiale di Microsoft; infine, montare l'immagine ISO ed eseguire setup.exe, scegliendo di conservare file e app. Puoi anche consultare la nostra guida per l'aggiornamento a Windows 11 in diversi scenari.
Durante l'installazione, la procedura guidata avviserà che il dispositivo non soddisfa i requisiti hardware, ma consentirà di proseguire grazie alla chiave di registro applicata . Il computer si riavvierà più volte e, al termine, l'utente avrà il proprio sistema aggiornato a Windows 11 senza aver formattato l'unità e, in linea di principio, conservando sia i dati di attivazione che i dati personali.
Dopo aver completato l'aggiornamento, si consiglia di rimuovere le chiavi di registro specifiche che forzavano la versione di destinazione e di verificare in Windows Update che tutto funzioni correttamente. Sebbene questi computer continuino a ricevere aggiornamenti di sicurezza e funzionalità, Microsoft si riserva il diritto di interromperne il supporto in futuro.
Per quanto riguarda la manutenzione ordinaria, è sempre consigliabile eseguire Windows Update fino a quando non saranno state installate tutte le patch, verificare lo stato di attivazione in Impostazioni > Sistema > Attivazione e creare un punto di ripristino nel caso in cui sia necessario annullare in seguito eventuali modifiche problematiche.
Questa situazione crea uno scenario curioso: abbiamo sistemi che possono essere aggiornati a Windows 11 anche senza soddisfare pienamente i requisiti , ma che, allo stesso tempo, non possono beneficiare dell'hot-patching aziendale. Dall'altro lato, le aziende con licenze Enterprise godono di un hot-patching molto avanzato, ma entro un perimetro hardware e gestionale altamente controllato.

I progressi di Microsoft con gli hotpatch in Windows 11 indicano chiaramente un futuro in cui gli aggiornamenti saranno molto più trasparenti e meno invasivi per tutti . Per ora, i maggiori beneficiari sono le aziende che utilizzano Enterprise, Intune e Autopatch, dove gli aggiornamenti hotpatch riducono già i riavvii a poche volte all'anno. Il resto degli utenti, tra opzioni di pianificazione, chiavi di registro per bloccare le versioni e accorgimenti per installare Windows 11 su macchine non completamente compatibili, continua a dover fare i conti con i classici riavvii, in attesa che questo modello di patch in memoria raggiunga anche gli utenti domestici.