- פלטפורמות Pipes בלינוקס מאפשרות לך לשרשר תהליכים יחד על ידי חיבור stdout ו-stdin, עם תמיכה בליבת השרת וכלים כמו tee, xargs ו-cpio עבור זרימות מורכבות.
- צינור CI/CD יעיל בלינוקס מסתמך על עיצוב במה טוב, שימוש אינטנסיבי במטמונים, ארטיפקטים בלתי ניתנים לשינוי ובדיקות מקבילות.
- אופטימיזציה של שרת לינוקס (מעבד, זיכרון RAM, קלט/פלט, Docker) ושל פעולות Jenkins, GitHub או GitLab Runner היא המפתח לצמצום זמני הפעולה.
- שילוב אבטחה, יכולת תצפית ובקרת עלויות בצינור התהליכים מבטיח פריסות אמינות, ניתנות למעקב ובנות קיימא בסביבות ייצור.
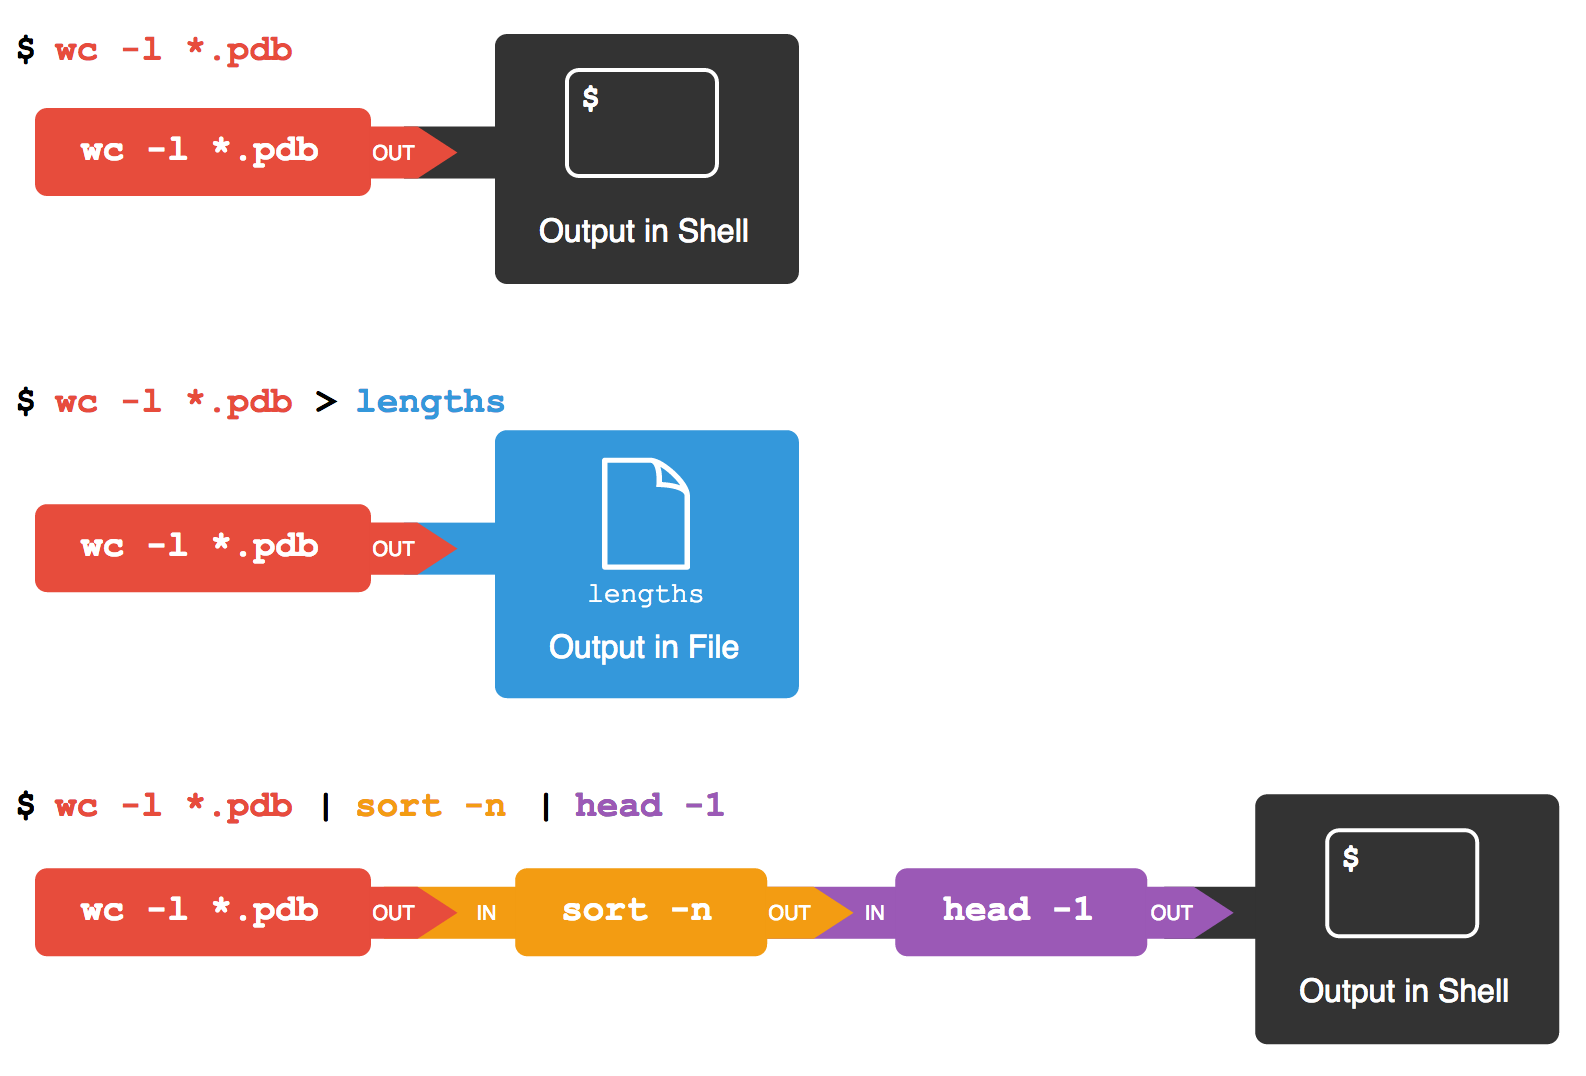
אופטימיזציה של צינורות בלינוקס זה לא רק שרשור פקודות עם הסמל |מאחורי כל זה מסתתר עולם שלם של אופטימיזציה של ביצועיםתכנון זרימת עבודה, CI/CD, אבטחה וכוונון מערכת הפעלה עושים את כל ההבדל בין צינור איטי ולא יציב לבין כזה שזריז, אמין וזול לתחזוקה. אם אתם עובדים עם שרתי לינוקס, בין אם אתם מבצעים אוטומציה של משימות בטרמינל או מפעילים צינורות אינטגרציה רציפה, הבנת הפרטים הללו חוסכת לכם הרבה זמן וכאבי ראש.
במאמר זה נשלב שתי נקודות מבט משלימות: מצד אחד, שימוש קלאסי ב-pipes בשורת הפקודה של לינוקס (pipes, הפניות מחדש, פקודות כמו tee, xargs o cpio); מצד שני, ה אופטימיזציה של צינור CI/CD בשרתי לינוקסזה כולל אחסון במטמון, מקביליות בדיקות, כוונון Docker, אבטחת שרשרת אספקה ומדדי זרימת עבודה מתקדמים. הכל מוסבר בספרדית (מספרד), עם דוגמאות ברורות וגישה מעשית מאוד.
מהו צינור וכיצד צינורות משתלבים בלינוקס?
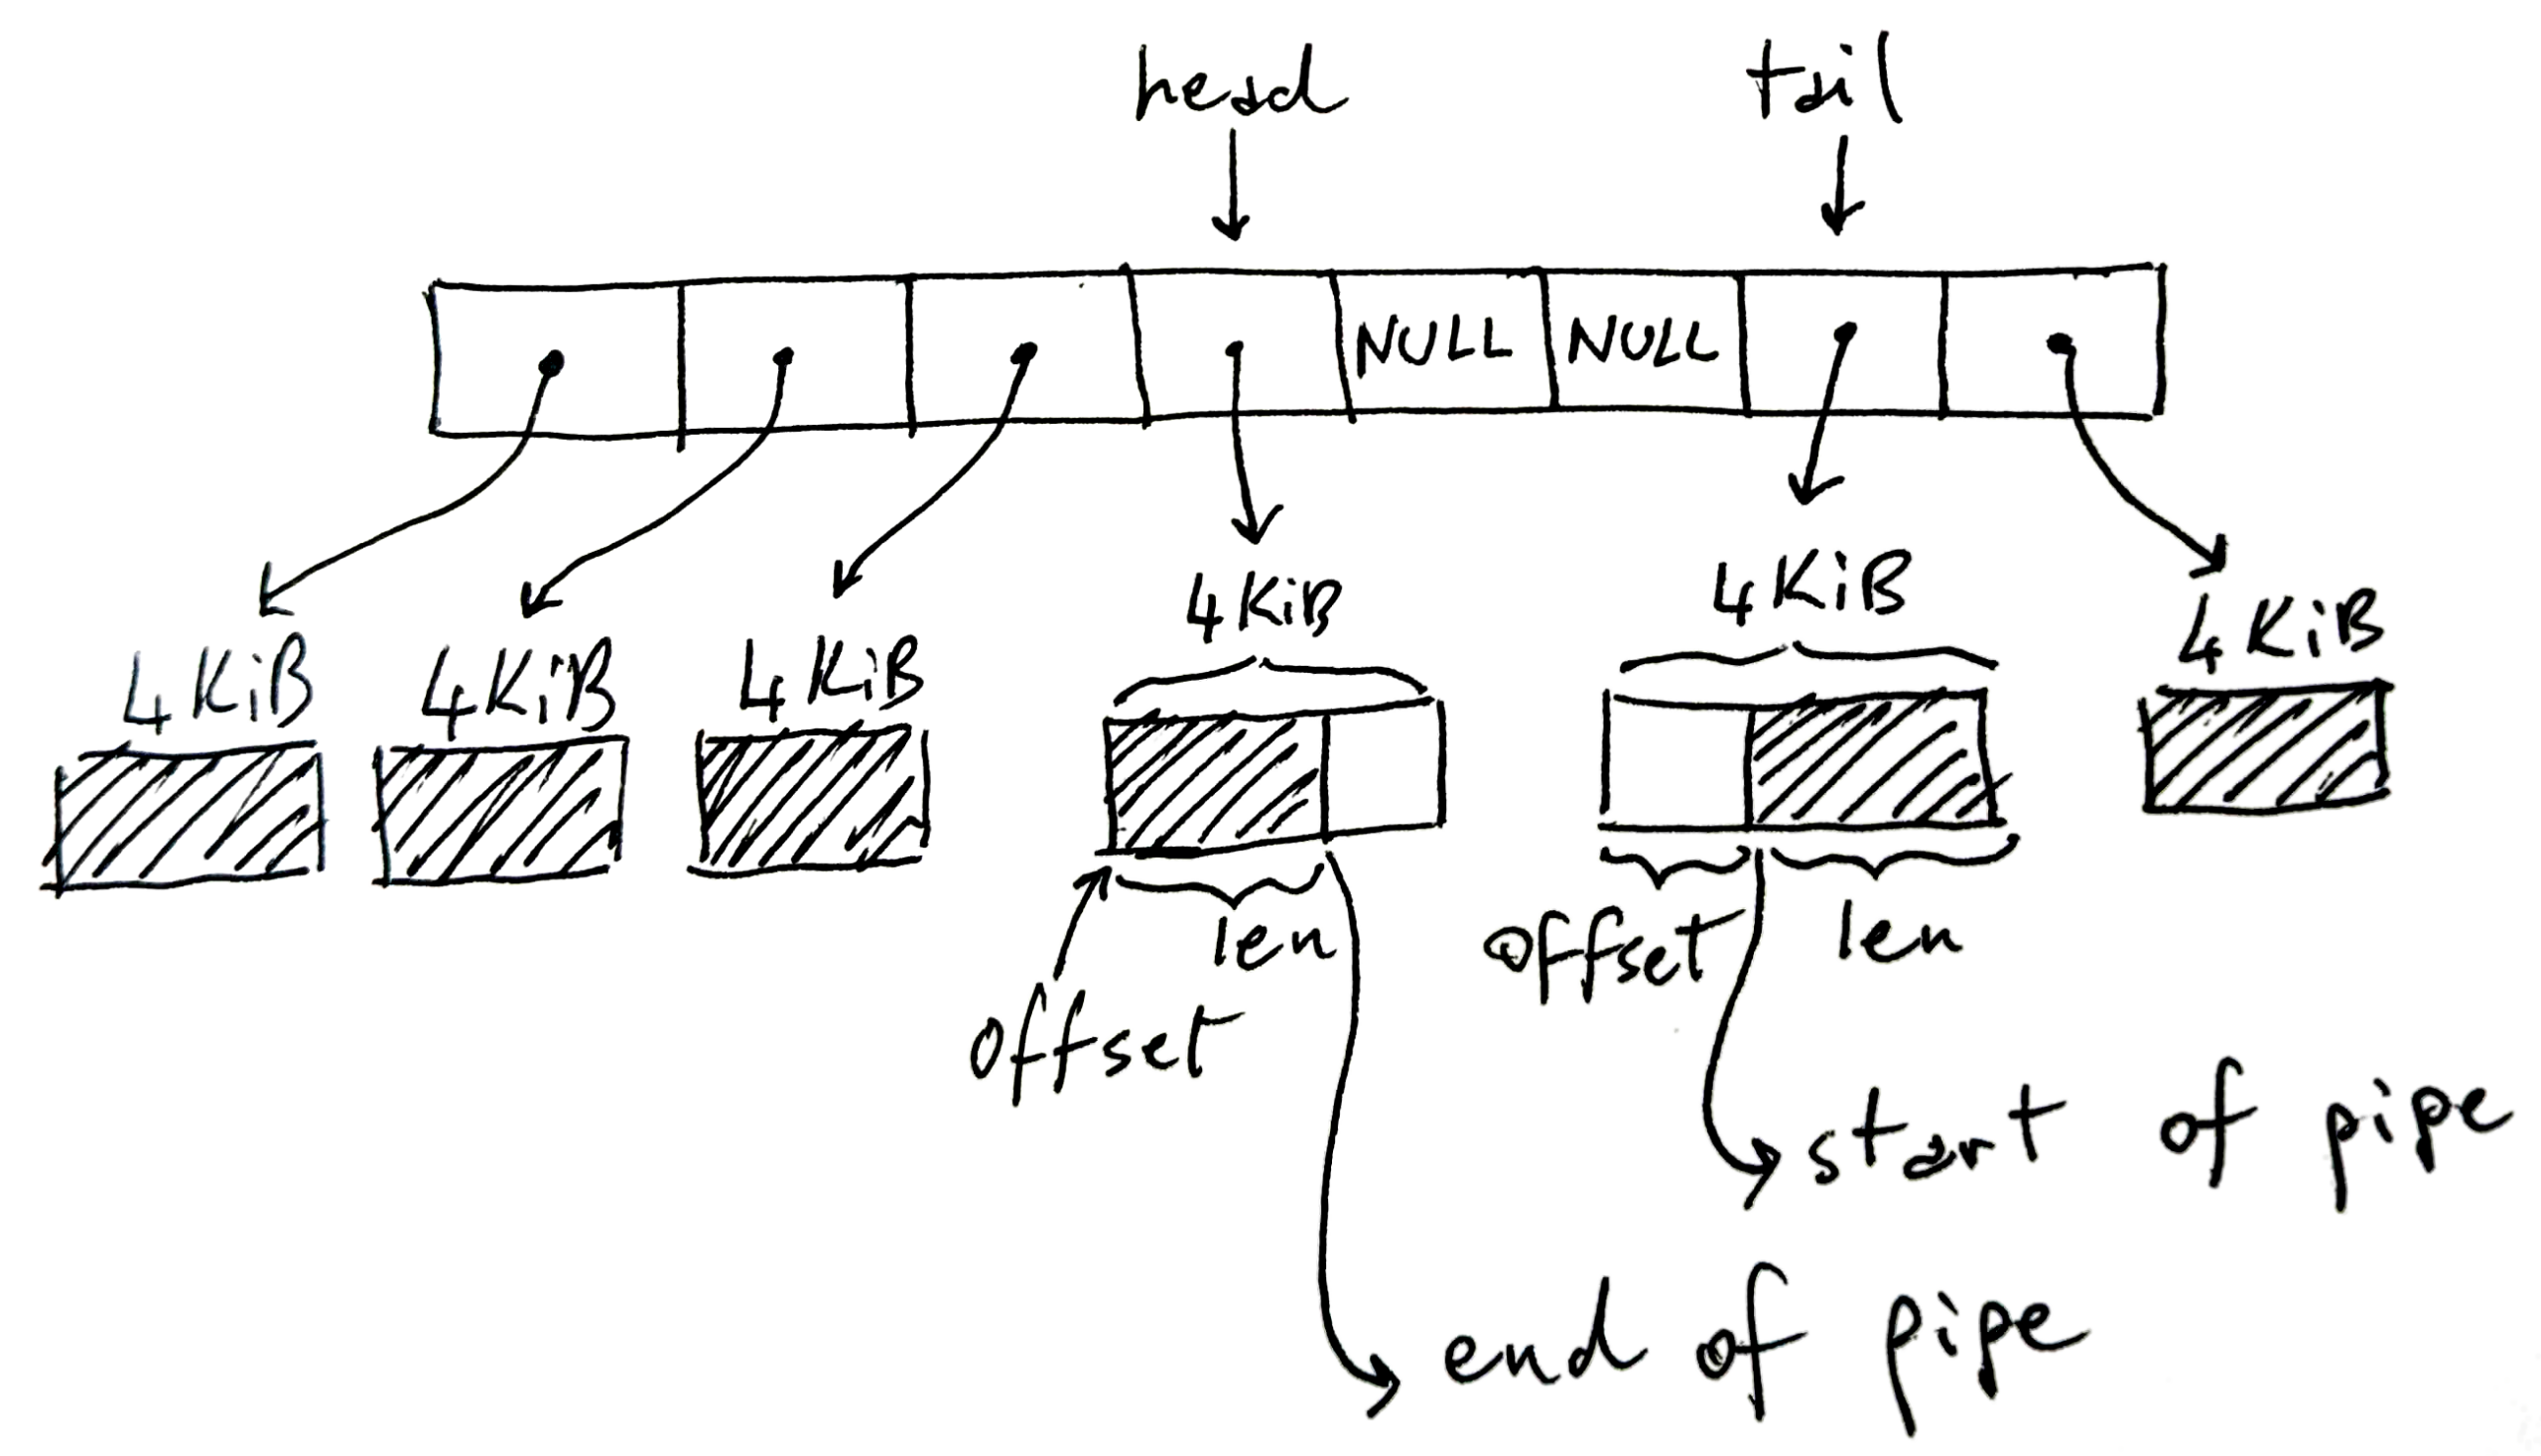
המונח צינור (pipeline) מגיע מהרעיון של צינור : זרימת נתונים העוברת מנקודה אחת לאחרת. במחשוב, ובפרט בלינוקס, צינור הוא מנגנון המאפשר לפלט הסטנדרטי של תהליך אחד להפוך לקלט הסטנדרטי של תהליך אחר. במילים אחרות, הפלט של פקודה אחת מוזן אוטומטית לפקודה הבאה מבלי לעבור דרך קבצי ביניים.
במערכות דמויות יוניקס, ישנם שני סוגים עיקריים של צינורות (pipe ). מצד אחד, ישנם צינורות אנונימיים או ללא שם , שניתן להשתמש בהם רק בין תהליכים קשורים זה לזה (לדוגמה, הורה וצאצא). מצד שני, ישנם צינורות עם שם , המכונים גם FIFO (First In - First Out), המאפשרים תקשורת בין תהליכים שאינם קשורים ישירות ואף עשויים להימצא על מכונות שונות המחוברות לרשת.
צינורות אנונימיים מספקים בדרך כלל תקשורת חד-כיוונית : תהליך אחד כותב והשני קורא. לעומת זאת, צינורות בעלי שם מאפשרים תקשורת דו-כיוונית אם הם מתוכננים כך, למשל, על ידי פתיחת ה-FIFO במצב קריאה/כתיבה משני הקצוות. הם נמצאים בשימוש נרחב לתיאום תהליכים, סקריפטים או שירותים של דמון שצריכים להעביר נתונים זה לזה מבלי לחסום.
ברמת היישום, התמיכה בצינורות נמצאת ב... ליבת לינוקסלא במעטפת. מפרש הפקודות (bash, zsh וכו') פשוט יוצר את הצינור דרך קריאות מערכת כמו pipe() y fork()להפנות מחדש את תיאורי הקבצים ולאחר מכן להפעיל כל תוכנית. הקסם האמיתי של איך תהליכים נחסמים, איך המאגר מנוהל, ואיך נתונים מופצים בין היצרן לצרכן מטופל על ידי ליבת המערכת.
הבנת stdin, stdout וזרימת נתונים
כדי לעבוד ביעילות עם צינורות (pipelines), חשוב להבין מהם stdin, stdout ו-stderr . אלה אינם מושגים מופשטים: כל תהליך בלינוקס מתחיל בשלושה תיאורי קבצים פתוחים, המצביעים על משאבים ספציפיים המנוהלים על ידי הליבה.
ניתן לראות את stdin (descriptor 0) ואת stdout (descriptor 1) כזרמי בתים המחוברים למשהו: זה יכול להיות מסוף, קובץ, שקע רשת או צינור. הם אינם רק buffers; הם הפניות לאובייקטים של ליבה (מבני סוג קובץ ) אשר בתורם קשורים לאינודים, שקעים או מבני צינורות פנימיים.
לכל תהליך יש תיאורים משלו, כך ש כל פקודה בצינור הוא מציג את ה-stdin וה-stdout שלו באופן עצמאי. בשורה כמו ls | grep txt | wc -l, ls לכתוב בתוך צינור, grep זה קורא מצינור אחד וכותב לאחר, ו wc קריאה מהקודם. למשתמש זה נראה כמחרוזת אחת, אבל באופן פנימי הם מספר מאגרים של ליבה משורשריםכאשר כל תהליך נחסם וחודש בהתאם לשטח או לנתונים הזמינים.
כאשר התהליך הראשון מייצר נתונים מהר יותר מהשני צורך אותם, מאגר ה-pipe מתמלא. בנקודה זו, כתיבות עוקבות חוזרות, וחוסמות את תהליך השליחה עד שהתהליך הצורך... קרא מספיק מידע ומפנה מקום. זה מונע מהזיכרון לצאת משליטה; נתונים לא מצטברים ללא הגבלת זמן אלא אם כן משתמשים בקלט/פלט לא חוסם או באותות מיוחדים. לדוגמה, במקרה כמו dd if=/dev/sda | gzip -9ו gzip נדחס לאט יותר, dd הוא נאלץ להמתין.
מנגנון לחץ אחורי זה הופך את הצינורות ליציבים למדי גם כאשר קיימים חוסר איזון בביצועים בין שלבים, דבר שבא לידי ביטוי גם בתכנון של צינורות CI/CD , שבהם השלבים האיטיים הופכים לצוואר בקבוק שיש למדוד ולמטב אותם.
שימוש מעשי ב-pipes בטרמינל לינוקס
בשימוש יומיומי, פקודות מסוג pipe משמשות לשרשור פקודות בשורה אחת ולשינוי נתונים שלב אחר שלב. במקום להריץ פקודה, להסתכל על הפלט, להעתיק אותה ולהדביק אותה בפקודה אחרת, ניתן לבנות "מפעלי נתונים" קטנים וגמישים ביותר בטקסט רגיל.
דוגמה אופיינית בסביבות יוניקס היא שילוב הפקודה fortune, אשר מציג ציטוטים אקראיים, עם cowsayאשר מדפיס פרה "מדברת". בעת שימוש בצינור, עזיבתו של פורצ'ן הופכת למסר של קאוזיהכל בפקודה אחת. זוהי דוגמה שובבה, אך היא ממחישה בצורה מושלמת את הרעיון של חיבור כלים פשוטים למשימות מורכבות יותר.
קלאסיקה נוספת היא לשלוח את התוצאה של ls a wc לספור שורות, מילים ותווים. משהו כמו ls | wc זה מאפשר לך לראות במהירות כמה פריטים מופיעים ברשימה. היופי הוא שאתה לא צריך תוכנה אחת כדי לעשות הכל, אלא... אתם יוצרים פתרונות בעזרת כלי עזר קטנים ומעוצבים היטב..
זה גם מאוד נפוץ לשרשר יחד cat, sort y more (או עמוד אחר) כדי למיין קובץ טקסט ולאחר מכן לדפדף בו עמוד אחר עמוד. בעזרת פקודה מסוג pipe, התוכן עובר מפקודה אחת לאחרת מבלי להישמר בקבצים זמניים מפורשים, מה שמפשט מאוד את משימות הסקריפטים והניהול.
במקרים מעשיים כמו עיבוד רשימות תלמידים וציונים בקבצים נפרדים, ניתן להשתמש paste כדי למזג עמודות, cut כדי לבחור רק את השדות שמעניין אותך וצינורות משורשרים כדי לסנן, למיין או לשנות הכל בשורה אחת של סקריפט מעטפת. דפוס זה של לפרק בעיה גדולה לפקודות פשוטות בשילוב עם צינורות זוהי מהות הפילוסופיה של יוניקס.
פקודות מתקדמות להפקת המרב מ-pipes: tee, xargs ו-cpio
כשמתחילים באמת להפוך דברים לאוטומטיים בלינוקס, כלי ה-Pipes הופכים לחזקים עוד יותר בזכות כמה כלים מרכזיים. ביניהם: tee, xargs y cpioאשר משלימים היטב את זרימת הנתונים הסטנדרטית.
הפקודה tee זה מתנהג כמו "T" בצינור מים: הוא קורא מ-stdin, כותב ל-stdout, וגם מעתיק את אותו הפלט לקובץ אחד או יותר. זה אידיאלי כשאתה רוצה צפה בפלט על המסך ובמקביל שמור אותו כדי לסקור אותו מאוחר יותר או לעבד אותו בשלב אחר. עם האפשרות -a זה מוסיף נתונים לסוף הקובץ במקום להחליף אותו.
לדוגמה, ניתן למיין רשימה באמצעות sortשלח את התוצאה אל tee לאחסן אותו ביומן, ובמקביל להעביר אותו אל more כדי לסדר אותו לפי עמודים. בדרך זו, בצינור יחיד, יש לך מיון, שמירה בדיסק וצפייה נוחה מבלי לחזור על תהליך המיון.
הפקודה xargs זהו חלק בסיסי נוסף בכל הנוגע ל-pipes. תפקידו הוא לקחת את מה שמגיע דרך stdin (בדרך כלל רשימת אלמנטים) ולהמיר אותו לארגומנטים עבור פקודה אחרת. זה שימושי במיוחד כאשר תוכנית קורסת מכיוון שהיא מקבלת יותר מדי פרמטרים בבת אחת או כאשר אתה רוצה... חלקו את העבודה לקבוצות עם אפשרות -n, אשר מגביל את מספר הארגומנטים המועברים בכל ביצוע.
לדוגמה, עם ls | xargs -n 4 אתה מחלק את רשימת הקבצים לקבוצות של ארבעה, ומפעיל את פקודת היעד (כברירת מחדל) echo(או זה שתציין) מספר פעמים. בדרך זו תוכל לבנות צינורות כמו "הצג תצוגה מקדימה של מה שאני הולך למחוק" על ידי שילוב ls, xargs y echo rm לפני הפעלת המחיקה בפועל.
היזהרו עם קלטים מורכבים: נתיבים עם רווחים או תווים מיוחדים יכול לשבור את התנהגות ברירת המחדל של xargsבמקרים אלה, הוא משמש בדרך כלל בשילוב עם find והאפשרות -print0, אשר מפריד בין אלמנטים עם תו ריק, יחד עם xargs -0 כך ששני הקצוות ישתמשו באותו מפריד חזק.
לבסוף, cpio זוהי פקודה פחות מוכרת מאשר tarאבל הוא גמיש להפליא לעבודה עם זרמי קבצים דרך צינורות. שלא כמו tar, הוא תוכנן מלכתחילה לפעול עם הפניות וצינורותמקבל רשימת קבצים דרך stdin (בדרך כלל נוצרת באמצעות find) ומייצר או צורך קבצים מסוג "חבילה" ללא דחיסה משלהם, שאותם ניתן לאחר מכן לדחוס בעזרתם gzip או דומה.
האופנים העיקריים של cpio לאפשר יצירת קבצים (-o), העתקת עצי ספריות (-p) או לחלץ תוכן (-i(המכונה לעתים קרובות "העתקה"). אפשרויות כגון -u כדי להחליף, -m כדי לשמר חותמות זמן או -d ליצור מחדש את מבנה הספריות מאפשר לשלוט בפירוט מה מועתק וכיצד, שימושי במיוחד בסקריפטים מורכבים שבהם tar נופל בחסר.
תכנון ואופטימיזציה של צינורות CI/CD על שרתי לינוקס
מעבר לשורת הפקודה המסורתית, מושג הצינור הפך ליסודי בעולם האינטגרציה הרציפה והמסירה הרציפה (CI/CD) . בשרת לינוקס, צינור CI/CD הוא רצף אוטומטי של שלבים: אחזור קוד, התקנת תלויות, קומפילציה, הרצת בדיקות, אריזת ארטיפקטים ופריסה.
לינוקס מתאימה במיוחד לכך משום שהיא בולטת בזכות המהירות, היציבות והמערכת האקולוגית של כלי האוטומציה שלה . פלטפורמות כמו Jenkins, GitHub Actions ו-GitLab CI מסתמכות על פקודות ביצוע של לינוקס (מכונות פיזיות, מכונות וירטואליות או קונטיינרים) כדי להריץ צינורות באופן עקבי.
אופטימיזציה של צינורות אלו פירושה לא רק לגרום להם "לעבוד", אלא לגרום להם לעבוד עם חיכוך מינימלי ככל האפשר. משמעות הדבר היא צמצום זמני הוצאה מהמערכת, מזעור התקנות תלות חוזרות ונשנות, אופטימיזציה של תמונות Docker כדי למנוע בנייה מחדש מיותרת, שימוש חוזר בארטיפקטים שכבר נוצרו, ושמירה על הסביבה מאובטחת וניתנת לצפייה.
נוהג בסיסי טוב הוא לבנות את הצינור לשלבים מוגדרים היטב: בנייה, בדיקה ופריסה . באופן אידיאלי, עליך לקמפל פעם אחת בלבד, ליצור ארטיפקט (בינארי, חבילה, תמונת Docker) שנבדק במקביל בווריאציות שונות (לדוגמה, גרסאות שפה שונות), ולאחר מכן לפרוס את אותו ארטיפקט לסביבות staging וייצור מבלי לבצע קומפילציה מחדש.
עבודה עם ארטיפקטים בלתי ניתנים לשינוי המאוחסנים במאגרים (S3, Nexus, Artifactory, רישומי קונטיינרים או חבילות מוטמעות ב-GitLab/GitHub) מפשטת את הביקורת, מאפשרת החזרות גרסאות מהירות למצב בו הן פועלות, ומפחיתה את הסבירות ש"זה עובד על המחשב שלי אבל לא בייצור".
דרישות קדם: הפצה, משתמש CI והקשחת שרת
לפני שנכנסים לעניינים עם אופטימיזציה של מילי-שניות פה ושם, חשוב ליצור בסיס יציב בשרת לינוקס שיפעל כמבצע CI/CD. זה מתחיל בבחירת ההפצה ותצורת האבטחה המינימלית.
הגישה ההגיונית ביותר היא בדרך כלל לתקנן את המערכת על הפצה LTS או הפצה יציבה שהצוות מכיר: Ubuntu LTS, Debian Stable, או חלופות ארגוניות כמו AlmaLinux או Rocky Linux. שמירה על כל הרצים באותה גרסה מונעת התנהגות בלתי צפויה הנגרמת על ידי ספריות או ליבות שונות בין משימות.
המלצה נוספת היא להגדיר משתמש ייעודי עבור CI, ללא הרשאות root, כאשר sudo מוגבל מאוד לפקודות החיוניות בלבד (לדוגמה, systemctl o docker (אם זה באמת הכרחי). משתמש זה חייב לאמת באמצעות מפתחות SSH, הן כדי לגשת לשרת והן כדי לקיים אינטראקציה עם מאגרי Git או מכונות מרוחקות אחרות.
ברמת המערכת, מומלץ לתחזק את השרת מעודכן וחוזק מינימליזה כולל יישום עדכוני אבטחה, הגדרת חומת אש מגבילה (לדוגמה, עם UFW: מניעת כל התעבורה הנכנסת מלבד מה שנחוץ ומתן אפשרות לתעבורה יוצאת), והפעלת כלים כגון fail2ban כדי לעצור התקפות Brute-Force על SSH ולהתאים כמה פרמטרים של רשת וקרינה באמצעות sysctl כדי לשפר את האמינות והביצועים.
לדוגמה, מקובל להעלות את הגבול של לְהַעֲרִיך כדי למנוע ממערכות בנייה שמנטרות קבצים רבים להיגמר במשאבים, ולהתאים את הפרמטר vm.swappiness כדי להפוך את הליבה לשמרנית יותר בעת שימוש ב-swap, משהו שרלוונטי במיוחד כאשר עבודות CI צורכות הרבה זיכרון בכל פעם.
מטמונים, Docker ו-Parallelization: מנופי הביצועים ב-CI/CD
אם תסתכלו על הזמן בפועל ב-pipeline ממוצע, תראו שחלק עצום הולך לאיבוד בהתקנת תלויות ובניית תמונות Docker מחדש . טיפול בזה בדרך כלל יעיל יותר מאשר אופטימיזציה של קוד הבדיקה בכמה מילישניות.
המנוף הראשון הוא אחסון תלויות במטמון . כמעט כל מנהלי התלויות (pip, npm, Maven, Gradle, מודולי Go וכו') משתמשים בספריות מטמון מקומיות. בשרת לינוקס מתמשך, ניתן לשתף ספריות אלו בין משימות או להרכיב אותן על אמצעי אחסון מתמשך. בדרך זו, כל הפעלה לא צריכה להוריד חצי מהאינטרנט שוב.
עבור Docker, הפעל BuildKit ולבנות היטב את Dockerfile זה מסמן נקודת מפנה. הצבת התקנת תלויות מיד לאחר העתקת קובץ הדרישות, ולפני שאר הקוד, מבטיחה שימוש חוזר בשכבות כל עוד הגרסאות של תלויות אלו נותרות ללא שינוי. יתר על כן, ניתן להגדיר מטמונים ספציפיים עבור pip, npm וכו' בתוך הבנייה עצמה.
המנוף העיקרי השני הוא ביצוע בדיקה מקבילמסגרות רבות תומכות באופן טבעי במקביליות: pytest עם -n autoכלי ג'אווה כמו Surefire, Jest ב-JavaScript עם --maxWorkersוכו'. חלוקת החבילה לפי מודולים, תיקיות או אפילו לפי זמן משוער ואיזון שלה בין מספר עובדים מאפשרת הפחתה של פי 2 עד 5 במשך שלב הבדיקה מבלי לשנות אף תחום עסקי.
לבסוף, יש את סוגיית הארטיפקטים והפריסה . במקום לקמפל מחדש את אותה תמונה עבור תהליך ההפעלה, קדם-ייצור והפקה, הגישה היעילה היא לבנות פעם אחת, לשמור את התוצאה במאגר ולתייג אותה בהתאם לסביבת הפריסה. זה מפחית את ניצול המעבד, מונע חוסר עקביות ומאיץ משמעותית צינורות ארוכים.
אופטימיזציה של Jenkins, GitHub Actions ו-GitLab Runner בלינוקס
לכל מערכת CI יש את המאפיינים הייחודיים שלה, אך כולן נהנות מאותם רעיונות בסיסיים בעת הפעלה על לינוקס. המפתח הוא בדרך כלל להשתמש ב-executors ארעיים ונקיים , לשמור על מטמון מתמשך בגודל טוב ולשלוט במקביליות.
בג'נקינס, נוהג נפוץ הוא להשתמש בסוכנים זמניים קלים (כגון מכולות או פודים של Docker ב-Kubernetes או פתרונות אחרים של תזמור מכולות ) כדי להריץ משימות, תוך שמירה על צומת המאסטר פשוט ככל האפשר. ניתן להגדיר סוכנים אלה כשירותי systemd בשרתי לינוקס, להירשם בבקר ולהתחיל באופן אוטומטי בעת אתחול המכונה.
עבור פעולות GitHub עם רצים המתארחים בעצמם, מומלץ לפרוס אותן ב- מכונות וירטואליות של לינוקס עם כונני SSD מהיריםכדי ליצור ספריית מטמון גדולה המוקדשת לפעולות (תלויות שפה, בניית מטמונים וכו'), יש להגביל את מספר העבודות המקבילות כדי למנוע עומס יתר על המעבד והדיסק. נצלו את פעולת המטמון הרשמית עם נתיבים כגון ~/.cache/pip, ~/.npm o ~/.m2 זה עושה הבדל עצום בזמן.
ב-GitLab Runner, הבחירה בין ה-shell executor ל-Docker תלויה באיזון בין ביצועים לבידוד הנדרשים. ה-shell executor מהיר יותר מכיוון שהוא פועל ישירות על המארח, אך ה-Docker executor מציע סביבות נקיות וניתנות לשכפול. ניתן גם להגדיר אחסון מטמון משותף (מקומי או ב-S3) ולהתאים את המספר המרבי של משימות בו זמנית כדי לנצל את החומרה מבלי להעמיס עליה יתרון.
בכל המקרים הללו, שיתוף אמצעי אחסון למטמון תלויות תוך מניעת עמוסות בסביבות עבודה בין בניות הוא קריטי. מכונות או מכולות זמניות, שנוצרות ונהרסות עם כל צינור או קבוצת צינורות, מפחיתות מאוד את בעיות "זה עבד אתמול, אבל זה לא עבד היום" הנגרמות משרידים של בניות קודמות.
ביצועי שרת לינוקס: מעבד, זיכרון, קלט/פלט ו-Docker
לא משנה כמה אופטימליים הסקריפטים שלכם, אם שרת הלינוקס שמריץ את הצינור אינו בגודל המתאים, תיתקלו בתורים אינסופיים ובעבודות איטיות. תצורה אופיינית וסבירה עבור מכונה בינונית היא 4-8 מעבדי vCPU ו-8-16 ג'יגה-בייט של זיכרון RAM , עם אחסון SSD (רצוי NVMe) ושטח swap (2-4 ג'יגה-בייט) כדי להתמודד עם עומסי שיא מבלי להרוג תהליכים באופן אגרסיבי.
גם מערכת הקבצים חשובה. ext4 או XFS עם האפשרות noatime באמצעי האחסון שבהם אתה קומפיל או כותב יומני רישום, צמצם קלט/פלט מיותר. בנוסף, הרכבה של tmpfs עבור קבצים זמניים או פריטים קצרי מועד (לדוגמה, /mnt/ci-tmp) מאיץ פעולות אינטנסיביות ומונע מהדיסק להתמלא בקבצים שיוריים בין משימות.
בנוגע ל-Docker, היגיינת הדמונים היא המפתח. הסרה בטוחה וקבועה של תמונות ונפחים שאינם בשימוש, תוך שמירה על תמונות בסיס חמות, מסייעת שליטה על שטח דיסק וזמני אתחולפקודות כמו docker system prune בעזרת מסנני זמן מתאימים, הם מאפשרים ניקוי מבלי להעמיס על משאבים שנעשה בהם שימוש לאחרונה.
אם ה-CI שלכם עתיר קונטיינרים, תוכלו גם להשתמש באוגרים שיקוף כדי להימנע מהורדה מתמדת מהאינטרנט, להשתמש ב-BuildKit עבור מקביליות ואחסון במטמון שכבות, ואפילו להגדיר זיקות CPU (ערכות CPU) או צמתים ייעודיים עבור ה-executors התובעניים ביותר, ובכך למנוע הפרעות בין עומסי עבודה שכנים. יתר על כן, הבנת המיקרו-ארכיטקטורה של ה-CPU עוזרת לכם לגודל משאבים טוב יותר עבור עומסי עבודה CI עתירי נפח.
אבטחה בתהליך (DevSecOps) ופריסות על לינוקס
צינור מהיר אך לא מאובטח הוא פצצת זמן מתקתקת. שילוב אבטחה בתוך הצינור עצמו ואבטחת מכולות Docker הוא כיום סטנדרט בכל אסטרטגיית DevSecOps, ולינוקס מציעה כלים רבים לכך.
הדבר הראשון שיש לעשות הוא להתייחס לסודות ולאישורים בזהירות מירבית . אסור שהם יימצאו בקוד או בקבצי תצורה גרסיים. במקום זאת, הם מאוחסנים במנהלי סודות (משתנים עם מסכה של GitLab, סודות מוצפנים של GitHub, כספת HashiCorp וכו') ומוזרקים רק במהלך ביצוע המשימה הזקוקה להם, תוך שימוש באסימונים קצרי מועד ככל האפשר.
שכבה חשובה נוספת היא יצירת SBOMs (רשימת חומרים של תוכנה) וחתימה על ארטיפקטים. כלים כמו Syft או CycloneDX מאפשרים לך לרשום את כל הרכיבים המרכיבים תמונה או קובץ בינארי, בעוד ש-Cosign או פתרונות חתימה אחרים הניתנים לאימות מבטיחים שרק ארטיפקטים שעברו את תהליך העיבוד ואומתו ייפרסו.
מבחינת רשת וגישה, מומלץ לפלח רשתות CI ורשתות ייצור , ליישם חומות אש קפדניות, לבצע ביקורת על יומני ביצוע ולסובב אישורים באופן קבוע. במקומות בהם משתמשים ב-SSH, עדיף להשתמש באישורים או במפתחות עם תאריכי תפוגה ולא בסיסמאות סטטיות.
בעת פריסה על לינוקס, אסטרטגיות כמו Blue/Green, rolling ו-canary מפחיתות משמעותית את ההשפעה של שגיאות פריסה. הפעלת האפליקציה כשירות systemd, הצבת Nginx או HAProxy לפניה ושליטה בתעבורה בין גרסאות באמצעות בדיקות תקינות מאפשרות להשיג כמעט אפס זמן השבתה במהלך עדכונים.
לדוגמה, בעת טעינה מחדש של Nginx והפעלה מחדש של שירותים עם systemd באמצעות אותות עצירה רכה (כגון SIGTERMעם זמני המתנה סבירים, ניתן לרוקן חיבורים פעילים לפני שהתהליך נעצר, תוך שמירה על חוויית המשתמש שלמה בזמן שאתם מחליפים גרסאות ברקע.
נצפיות, מדדים ועלויות בצינורות לינוקס
לאחר שה-pipelines שלכם פועלים, השלב הבא הוא למדוד אותם ולהבין לאן הולכים זמן ומשאבים . לא מספיק לדעת אם זרימת עבודה מצליחה או נכשלת; עליכם לנטר את משך כל שלב, זמן התור, שיעור ההצלחה, תדירות הפריסה, שיעור ההצלחה במטמון וכן הלאה.
מקובל לייצא מדדי מערכת באמצעות node_exporterמרכזו יומני רישום באמצעות פתרונות כמו ELK או Loki, והציגו הכל בלוחות מחוונים של Grafana. כך תוכלו לזהות, למשל, אם שלב הבדיקה התארך ב-30% בשבוע האחרון או אם משימות מבזבזות זמן רב מדי בהמתנה למבצע זמין; ניטור תעבורת הרשת כלי קוד פתוח משלימים את הנראות הזו.
ניתן גם לבצע אינסטרומנטציה של הצינור עצמו, למשל ב-GitHub Actions או ב-GitLab CI, כדי למדוד באופן תכנותי כמה פעולות הוצאו בהצלחה, כמה זמן נמשכה כל ריצה, ומה הסטטוס הכלליסקריפט שקורא ל-API של הספק, מחשב את המספר הכולל של הריצות, מספר הריצות המוצלחות, מספר הריצות הכושלות, שיעור ההצלחה ומשך הזמן הממוצע, ושומר הכל בקובץ JSON (כגון pipeline-metrics.json) מאפשר לך לשלב את המדדים הללו בדוחות או בלוחות מחוונים.
בעזרת מידע זה, תוכלו לקבל החלטות לגבי גודל ומספר הרצים : לפעמים עדיף שיהיו יותר רצים קטנים מאשר כמה רצים גדולים מאוד כדי להפחית את זמני ההמתנה. יכולת הסקלביליות האוטומטית - לדוגמה, קנה מידה אוטומטי בענן או מאגרי מידע דינמיים של צמתי Kubernetes - מסייעת לספוג פעילות שיא במהלך היום ולמזער משאבים שאינם מנוצלים מספיק בלילה.
שיטות עבודה אלו לא רק משפרות את חוויית הצוות, אלא גם מסייעות בהתאמת עלויות התשתית על ידי שליטה בצריכת המעבד, הזיכרון ובמיוחד האחסון, אשר נוטה לעלות בקצב של תמונות ומטמונים אם לא מנוקים באופן קבוע ומתוכנן.
שליטה הן בצינורות שורת פקודה קלאסיים והן בצינורות CI/CD מודרניים בלינוקס מציעה שילוב עוצמתי: ניתן להפוך הכל לאוטומטי, החל ממשימות סינון טקסט פשוטות ועד לצינורות בנייה, בדיקה ופריסה מורכבים, ניתנים לתחזוקה, מאובטחים ומהירים. הבנת האופן שבו מידע זורם בין תהליכים, כיצד תלויות מאוחסנות במטמון, כיצד שרתים מכוונים וכיצד מדדים ואבטחה משולבים, מאפשרת לכם לבנות זרימות עבודה שמתאימות לצוות ולפרויקטים שלכם מבלי להפוך לצוואר בקבוק מתמיד.
