- Funkcja Secure Boot jest niezbędna do instalacji lub uaktualnienia systemu Windows 11. Chroni ona komputer podczas uruchamiania.
- Przed włączeniem funkcji Secure Boot konieczne jest sprawdzenie kompatybilności komputera i wykonanie kopii zapasowych.
- Proces obejmuje aktualizację oprogramowania sprzętowego, przełączenie na UEFI, konwersję dysku na GPT i włączenie funkcji Secure Boot z poziomu BIOS-u/UEFI.
Wielu użytkowników, którzy chcą zainstalować lub zaktualizować system Windows 11, napotyka na istotny wymóg: włączenie funkcji Bezpieczny rozruch. Ta funkcja bezpieczeństwa, choć niezbędna do ochrony komputera przed zagrożeniami, może być myląca, jeśli nigdy nie korzystałeś z ustawień UEFI ani BIOS-u komputera. Jeśli znajdziesz się w takiej sytuacji, nie martw się – oto kompletny przewodnik ze wszystkim, co musisz wiedzieć, aby włączyć Bezpieczny rozruch w systemie Windows 11.
Bezpieczny rozruch to zaufany filtr, który określa, które oprogramowanie może zostać załadowane podczas uruchamiania systemu i zapobiega uruchomieniu złośliwego kodu. Jednak jego włączenie może wymagać sprawdzenia sprzętu, modyfikacji oprogramowania sprzętowego, a przede wszystkim dogłębnego zrozumienia procesu, aby uniknąć błędów, które mogłyby skomplikować proces rozruchu komputera. Ten artykuł przeprowadzi Cię krok po kroku, odpowie na często zadawane pytania i przedstawi najlepsze rekomendacje, które pomogą Ci pomyślnie i bezpiecznie ukończyć ten proces.
Czym jest Bezpieczny rozruch i dlaczego jest tak ważny w systemie Windows 11?
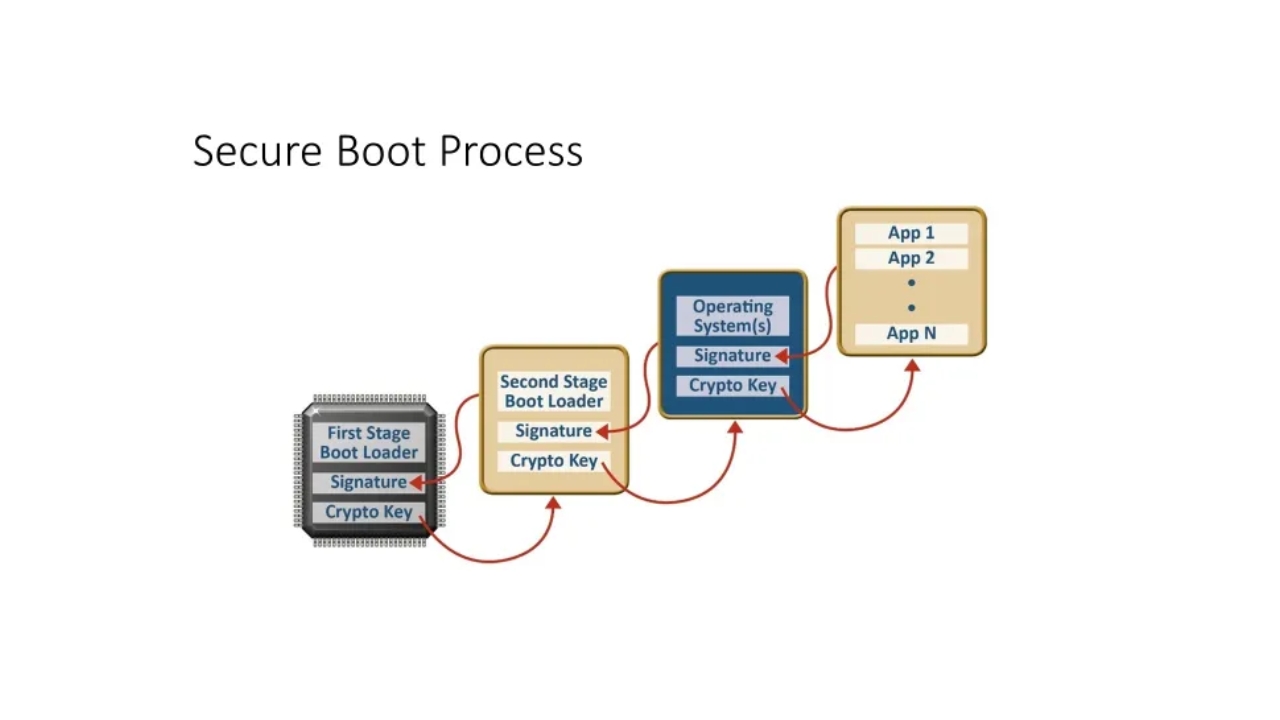
Secure Boot to funkcja wprowadzona w specyfikacji UEFI (Unified Extensible Firmware Interface) , która zastępuje tradycyjny BIOS i zapewnia krytyczną warstwę walidacji podczas włączania komputera.
Po włączeniu, funkcja Bezpieczny rozruch gwarantuje, że ładowane są wyłącznie sterowniki i systemy operacyjne podpisane i zweryfikowane przez producenta lub firmę Microsoft . Zapobiega to atakom rootkitów i złośliwego oprogramowania, które mogą zostać wstawione podczas uruchamiania systemu. W systemie Windows 11, funkcja Bezpieczny rozruch (wraz z trybem UEFI) musi być włączona, aby zagwarantować to bezpieczeństwo od samego początku.
Zalecenia przed aktywacją Bezpiecznego rozruchu
- Wykonaj kopię zapasową ważnych danychPrzed modyfikacją ustawień oprogramowania sprzętowego należy wykonać kopię zapasową plików osobistych. Wszelkie błędy mogą spowodować tymczasową niedostępność systemu.
- Aktualizacja oprogramowania układowego UEFI/BIOS: : Odwiedź stronę internetową producenta płyty głównej lub komputera i pobierz oraz zainstaluj najnowszą wersję oprogramowania układowego UEFI.
- Sprawdź zgodność swojego sprzętuNie wszystkie starsze komputery obsługują UEFI ani Secure Boot. Sprawdź, czy Twój komputer obsługuje ten tryb, zapoznając się z oficjalnymi informacjami technicznymi.
- Zwróć uwagę na klawisze dostępu do ustawień UEFI/BIOS:Zazwyczaj są to Del, F2, F10, F12 lub ESC, ale mogą się różnić w zależności od producenta.
Czy mój komputer obsługuje technologię UEFI Secure Boot?
Aby sprawdzić, czy Twój komputer obsługuje funkcję Secure Boot, możesz to zrobić na kilka sposobów . Oto najpraktyczniejsze metody:
1. Sprawdź informacje o systemie
- prasa Win + R aby otworzyć Run.
- napisać msinfo32 i naciśnij Enter.
- W oknie, które zostanie otwarte, poszukaj pola Bezpieczny stan rozruchu w podsumowaniu.
- Jeśli wygląda to tak On, teraz masz włączony Bezpieczny rozruch. Jeśli widzisz Dezaktywowano o Nie kompatybilne, musisz go aktywować lub sprawdzić tryb partycjonowania i oprogramowanie sprzętowe.
2. Użyj poleceń CMD lub PowerShell
- Otwórz wiersz polecenia (CMD) jako administrator.
- Biegać bcdedit /enum {bieżący}.
- Poszukaj w wyświetlonych informacjach linii „trasa”. Jeśli jest tam napisane winload.efi, system uruchamia się w trybie UEFI. Jeśli pojawi się winload.exe, rozruch odbywa się w sposób tradycyjny (starszy BIOS) i trzeba będzie go przekonwertować na UEFI, aby umożliwić bezpieczny rozruch.
3. Sprawdź zarządzanie dyskami
- prasa Win + R i biegnij diskmgmt.msc.
- Kliknij prawym przyciskiem myszy dysk systemowy. Jeśli pojawi się komunikat „Konwertuj na dysk GPT”, system znajduje się w partycji MBR (starszy BIOS). Jeśli pojawi się komunikat „Konwertuj na dysk MBR”, system znajduje się już na partycji GPT/UEFI.
4. Data produkcji płyty głównej
Jeśli Twoja płyta główna lub laptop pochodzi z 2011 roku lub nowszego, najprawdopodobniej obsługuje już UEFI i Secure Boot. Datę możesz sprawdzić w ten sposób:
- Otwórz CMD i uruchom systeminfo.
- Poszukaj linii Wersja BIOS-u aby zobaczyć datę i zainstalowaną wersję.
Jak krok po kroku włączyć bezpieczny rozruch?
Kroki te mogą się różnić w zależności od producenta komputera (Dell, HP, Lenovo, Asus, Gigabyte, MSI itd.), ale ogólna procedura jest zazwyczaj bardzo podobna.
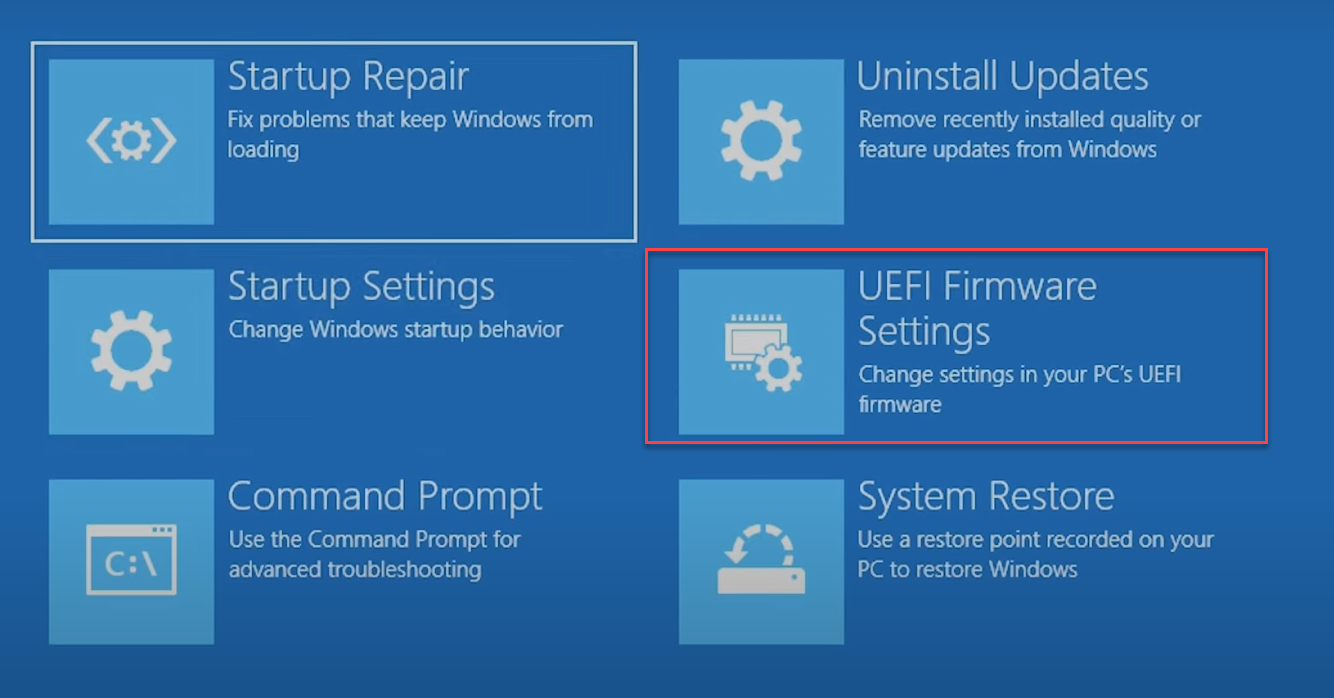
1. Uzyskaj dostęp do ustawień UEFI/BIOS
- Uruchom ponownie komputer i gdy tylko zacznie się włączać, naciskaj wielokrotnie przycisk dostępu BIOS/UEFI (zwykle Del, F2, F12, F10 lub ESC).
2. Sprawdź tryb rozruchu
- W konfiguracji poszukaj sekcji opcji rozruchu (Rozruch, Opcje rozruchu, Tryb rozruchu).
- Upewnij się, że tryb jest włączony UEFI i nie w Starszy system BIOS o CSMJeśli jest w wersji Legacy, musisz zmienić ją na UEFI, co może wymagać konwersji dysku z MBR na GPT. W tym celu pomocne może być zapoznanie się z pełnym przewodnikiem na temat Partycja MSR w systemie Windows.
3. Zmień typ partycji na GPT (jeśli to konieczne)
Jeśli dysk jest sformatowany jako MBR i trzeba go zmienić na GPT, aby umożliwić rozruch UEFI i aktywować Bezpieczny rozruch:
- Wykonaj pełną kopię zapasową swoich danych.
- Użyj narzędzia do konwersji dysków systemu Windows (Mbr2Gpt.exe) lub specjalistycznych aplikacji. Uruchom z poziomu wiersza poleceń (CMD) jako administrator: mbr2gpt /convert /allowfullOS.
- Uruchom ponownie komputer i wróć do ustawień UEFI, aby ustawić tryb rozruchu na UEFI.
4. Włącz bezpieczny rozruch
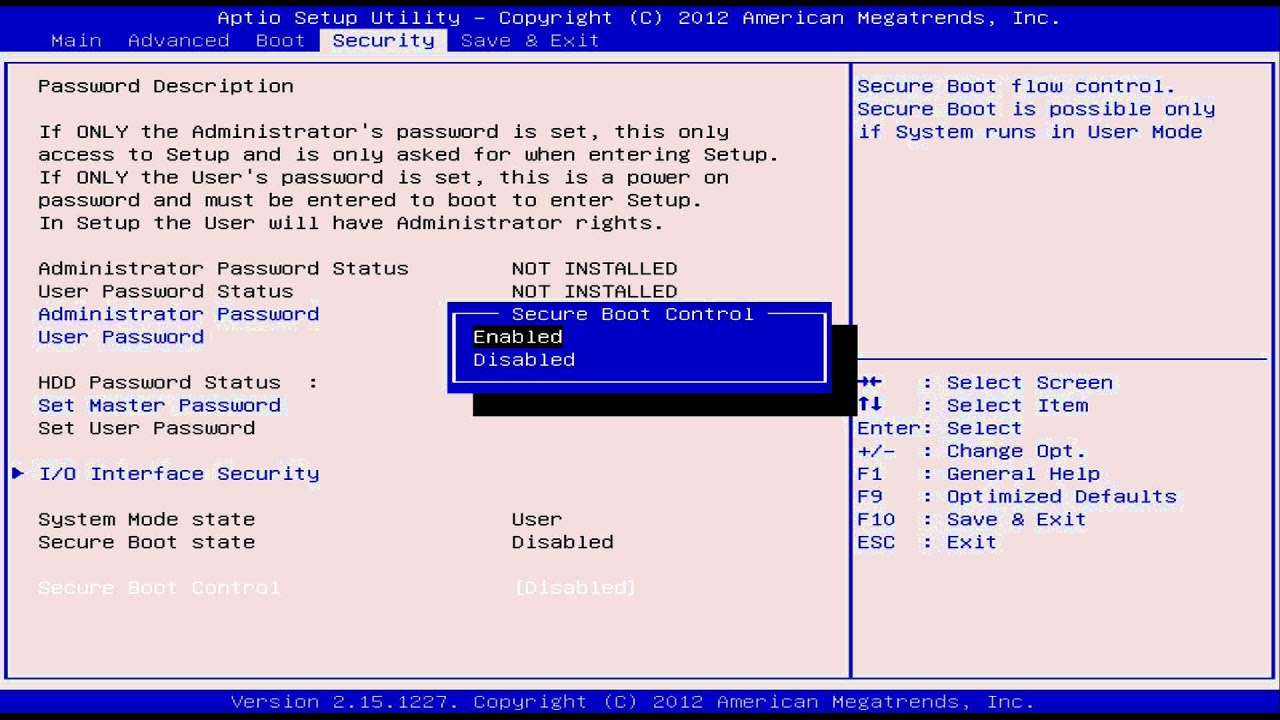
- W BIOS-ie/UEFI poszukaj sekcji o nazwie bagażnik, Ochrona o Uwierzytelnianie.
- Znajdź opcję Bezpieczne Boot o Bezpieczny start i zmień wartość na Użytkownicy aplikacji Smart Spaces z Google Wallet mogą korzystać z bezdotykowego dostępu mobilnego z każdym czytnikiem HID® Signo™ z NFC. o On.
- W niektórych przypadkach będziesz musiał udać się do Zarządzanie kluczami o zarządzanie kluczami i wybranie Zainstaluj domyślne klucze bezpiecznego rozruchu (zainstaluj domyślne klucze).
- Zapisz zmiany i wyjdź (zazwyczaj naciskając klawisz F10) i pozwól na ponowne uruchomienie komputera.
Co mam zrobić, jeśli nie mogę znaleźć opcji bezpiecznego rozruchu?
Jeśli nie widzisz opcji Bezpieczny rozruch, możliwe, że:
- Twój komputer nie ma oprogramowania układowego UEFI i ma tylko tradycyjny BIOS.
- Tryb CSM (zgodności ze starszymi systemami) jest włączony. Należy go wyłączyć.
- Dysk systemowy jest w formacie MBR, a nie GPT.
W każdym razie zapoznaj się z instrukcją obsługi płyty głównej lub stroną pomocy technicznej producenta. Jeśli Twój komputer jest markowy (Dell, HP, Lenovo, Acer itp.), znajdź dokładny model na oficjalnej stronie internetowej i postępuj zgodnie z instrukcjami dla swojego przypadku.
Konkretne kroki dla płyt głównych Gigabyte (typowy przykład w Hiszpanii)
- Przed przystąpieniem do pracy z BIOS-em wykonaj kopię zapasową danych.
- W razie konieczności zaktualizuj BIOS (pobierz najnowszą wersję ze strony internetowej Gigabyte).
- Przygotuj dysk USB instalacyjny systemu Windows 11 za pomocą oficjalnego narzędzia firmy Microsoft.
- Uruchom ponownie i wejdź do BIOS-u/UEFI (Usunąć o F2 przy uruchomieniu).
- Przejdź do menu bagażnik i zmiany Boot Mode a UEFI.
- Zapisz, wyjdź i uruchom ponownie.
- Wróć do BIOS-u i poszukaj Bezpieczne Boot w menu Ochrona o bagażnik i aktywuj to.
- Jeśli zostaniesz o to poproszony, zainstaluj klucze domyślne.
- Zapisz zmiany i uruchom ponownie komputer.
